

Volvemos para la cuarta y última entrega de nuestra serie Ask the Mac Guy. Hemos cubierto una amplia gama de temas en la serie hasta ahora, pero hoy quiero hablar de uno potencialmente controvertido.
En este blog, la pregunta que espero responder es: "Como usuario de Mac, ¿debería usar un antivirus (AV) en mi Mac?"
Vamos a profundizar en el tema.
¿Usar AV o no usar AV?
A lo largo de los años, el uso de AV ha fluctuado. Alguna vez fue una opción extremadamente popular entre los usuarios, pero como Apple decía que "las Mac no se infectan con virus", cada vez menos usuarios optaban por ejecutar un AV en su equipo.
Esto no es del todo malo, ya que las desventajas de muchos AV —como ser más pesados para el sistema (asignación de recursos, uso de CPU, etc.)— superan los beneficios de obtener algunas detecciones basadas en firmas. Pero antes de llegar a la respuesta, quiero dar un poco de contexto sobre los AV en general, qué hacen y cómo se diferencian del EDR.
AV vs. EDR
Un AV usa firmas para bloquear malware antes de que se ejecute. Por otro lado, la Detección y respuesta para endpoints (EDR) puede detectar elementos según su comportamiento y luego tomar medidas para remediarlos.
La idea detrás de un AV es tener una colección preestablecida de firmas. Estas firmas pueden basarse en distintas cosas: reglas YARA escritas (como se ve en XProtect), hashes de archivos (sha1, sha256, md5), identificadores de equipo o desarrollador (un ID de 10 caracteres que Apple exige para desarrollar software para macOS), entre otros. Esto permite que un agente que se ejecuta en el endpoint tenga un conjunto de elementos que es responsable de bloquear, de modo que si encuentra malware, puede interrumpirlo antes de su ejecución. Esto es especialmente útil para detener amenazas maliciosas conocidas, así como para recopilar inteligencia de amenazas. Podría decirse que el AV busca bloquear parte de lo más obvio, lo que a su vez puede reducir el ruido para que tu EDR pueda buscar las técnicas de comportamiento del malware.
Cuando hablamos de si un AV es necesario, creo que sí lo es. A medida que macOS se convierte en un objetivo más grande para los actores de amenazas, es beneficioso para los usuarios finales ejecutar algún tipo de software que pueda bloquear hashes y desarrolladores maliciosos conocidos. Ahora bien, muchas personas pueden aprovechar XProtect para esto, y para los usuarios que solo usan macOS como su equipo personal, creo que es suficiente. Sin embargo —y lo he mencionado en otro blog, (dm)XProtect: Stop, Drop, Shut Malware Down Before It Opens Up Shop— a gran escala, no creo que XProtect sea lo suficientemente robusto para proteger por completo a los usuarios finales de Mac.
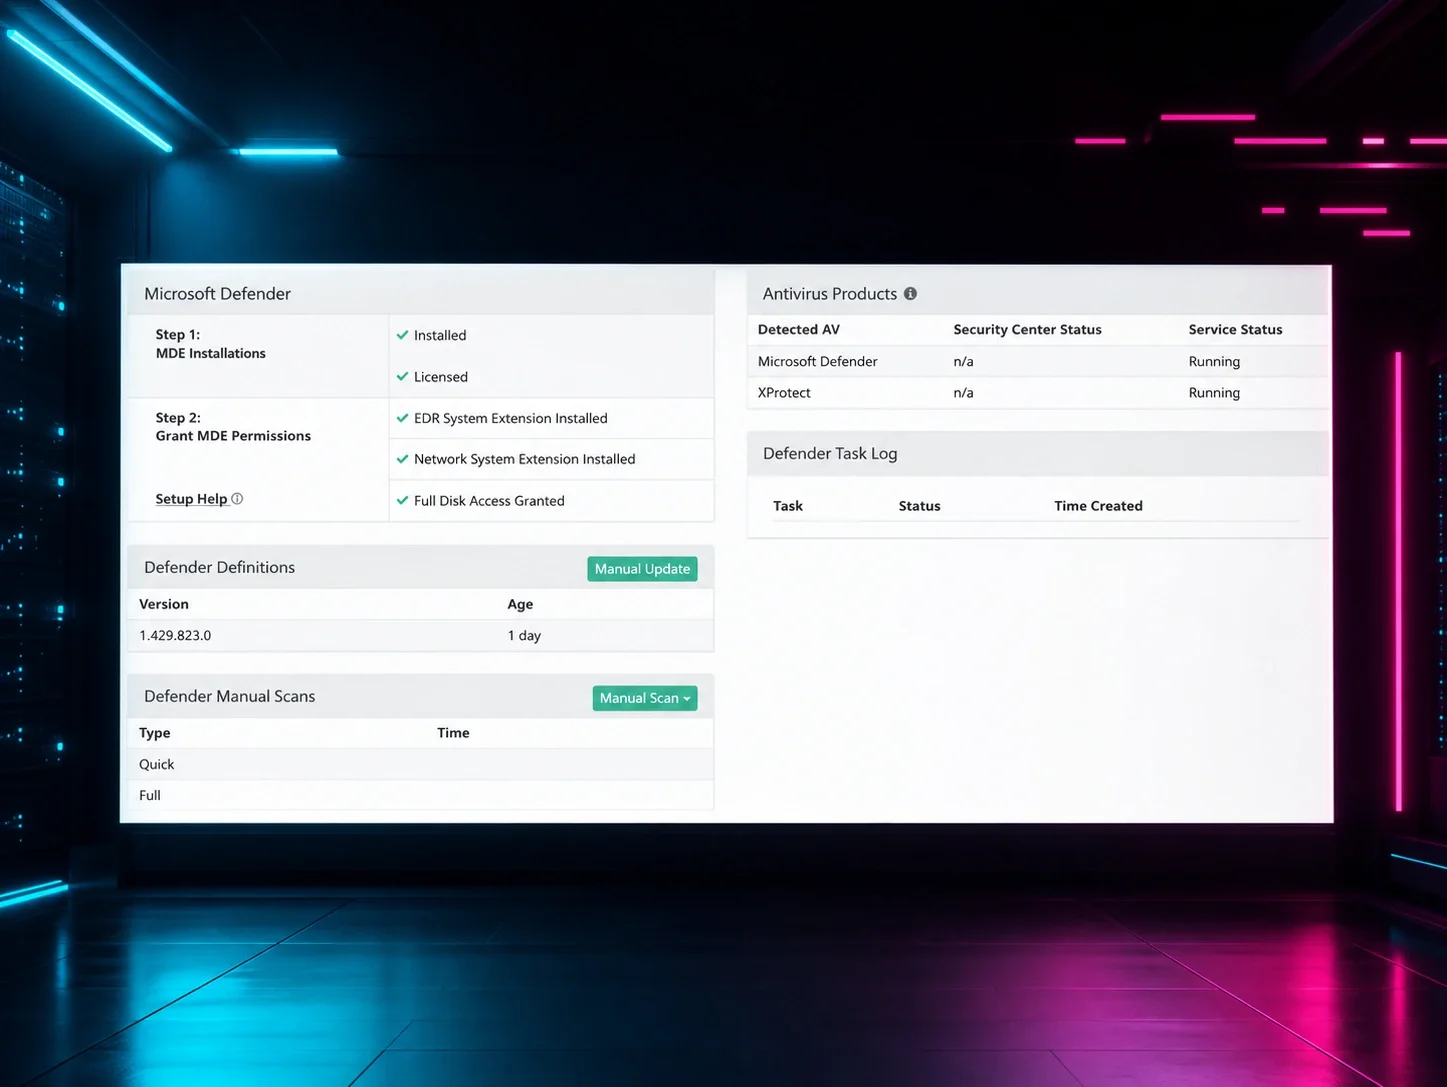
A medida que el agente de macOS de Huntress sigue evolucionando y el conjunto de funciones se expande, seguiremos buscando integrar algún tipo de oferta de AV administrada. Por ahora, monitorea diferentes tipos de mecanismos de persistencia, sobre los cuales puedes leer en nuestro blog Insistence on Persistence. Y una oferta de Managed EDR está actualmente en desarrollo.
La meta es que el agente de macOS de Huntress mantenga la mayor paridad posible con nuestro agente de Windows. Por supuesto, hay particularidades con macOS, específicamente en la instalación, la multitud de solicitudes al usuario si los endpoints no están inscritos en un MDM, y decisiones arquitectónicas que deben ser distintas. Pero en cuanto a la funcionalidad pura, la meta es mantenerlos similares. Así que a medida que avanzamos hacia MAV, puedes ver cómo trabajan los analistas detrás de escena.