

En el último año, los hackers dejaron atrás la proverbial sudadera negra y optaron por una “capa de invisibilidad”. ¿El resultado? Los ciberdelincuentes se esconden —muchas veces a plena vista— y se mueven de forma encubierta dentro de los sistemas antes de desatar el caos.
En el Informe de ciberamenazas 2024 de Huntress, nuestros equipos explican cómo los adversarios comenzaron a camuflarse detrás de herramientas legítimas. Con base en datos recopilados de millones de endpoints y entidades de usuarios bajo nuestra vigilancia, este informe documenta algunas de las tendencias, patrones y tácticas más inquietantes que el equipo de Huntress observó a lo largo de 2023. Vamos a verlo.
Un acto de desaparición perfecto
Huntress ha observado por mucho tiempo el comportamiento sospechoso de los actores de amenazas, que suelen mezclarse con scripts legítimos, procesos o el ruido general de la red. Pero este último año notamos algo interesante: los hackers están convirtiendo herramientas legítimas en armas para realizar su "acto de desaparición".
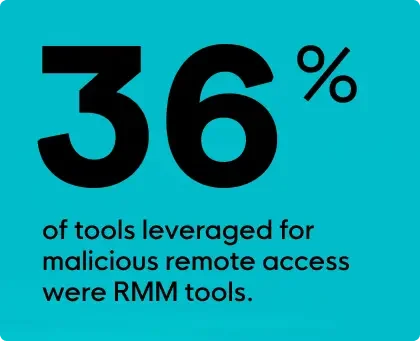
Esto va más allá de un escenario de “troyano”. Es más bien una infiltración siniestra en programas y herramientas que conoces y en los que confías, como el uso de herramientas de supervisión y gestión remota (RMM) para obtener acceso a sistemas que ni siquiera sabías que eran vulnerables. Es un patrón que Huntress observó a lo largo de 2023, con abuso de acceso remoto en herramientas populares como ScreenConnect y Atera. De hecho, el 36% de las herramientas utilizadas para el acceso remoto malicioso eran herramientas RMM en las que muchas organizaciones confían para gestionar su infraestructura y dispositivos.
Parece que los hackers no necesitan reinventar la rueda. En cambio, pueden usar plataformas conocidas, como sistemas de almacenamiento en la nube, para infiltrarse y avanzar de forma encubierta hacia exploits más grandes, más dañinos y, por supuesto, más lucrativos. En 2023, casi el 80% de los incidentes de uso indebido de almacenamiento en la nube involucraron a OneDrive. Este es solo un ejemplo de cómo los ciberdelincuentes aprovecharon servicios como OneDrive, Google o Dropbox para distribuir malware o exfiltrar los datos que les ayudan a generar dinero.
Qué esperar: hackers que trabajan de forma más inteligente, no más ardua
Los ciberdelincuentes, como la mayoría de nosotros, han tenido un par de años interesantes. El cambio al trabajo remoto durante la pandemia obligó a más organizaciones a finalmente enfrentar sus vulnerabilidades de ciberseguridad. Más empresas están abordando su seguridad de endpoints, que hasta ahora era deficiente. Aunque, seamos claros: todos podríamos mejorar.
Sin embargo, los actores de amenazas son un grupo creativo. Nunca dejan pasar la oportunidad de inventar nuevas travesuras.
Por eso, convertir en armas las herramientas que las organizaciones ya usan es uno de los métodos preferidos de los atacantes para obtener acceso remoto y control. Estas herramientas listas para usar a menudo se crean o se implementan con las mismas vulnerabilidades de las que dependen los hackers para lograr exploits exitosos. ¿Para qué crear nuevas herramientas o malware propio cuando estos atacantes creativos pueden trabajar de forma más inteligente, no más ardua, y simplemente usar las herramientas que las empresas ya pagan por utilizar?
Desde RMM hasta OneDrive, estas herramientas añaden valor y funcionalidad a las operaciones diarias de los negocios. Pero en 2023 vimos que sí conllevan un nivel de riesgo de explotación. Quedaron atrás los días en que los hackers necesitaban evadir la detección. Hoy pueden ocultarse de maneras que tal vez nunca veas venir.