

El equipo de Huntress siempre está atento a la evolución del panorama de amenazas. Ahora parece que un nuevo contendiente, conocido como “INC”, se ha unido a la lucha contra el ransomware. 🥊
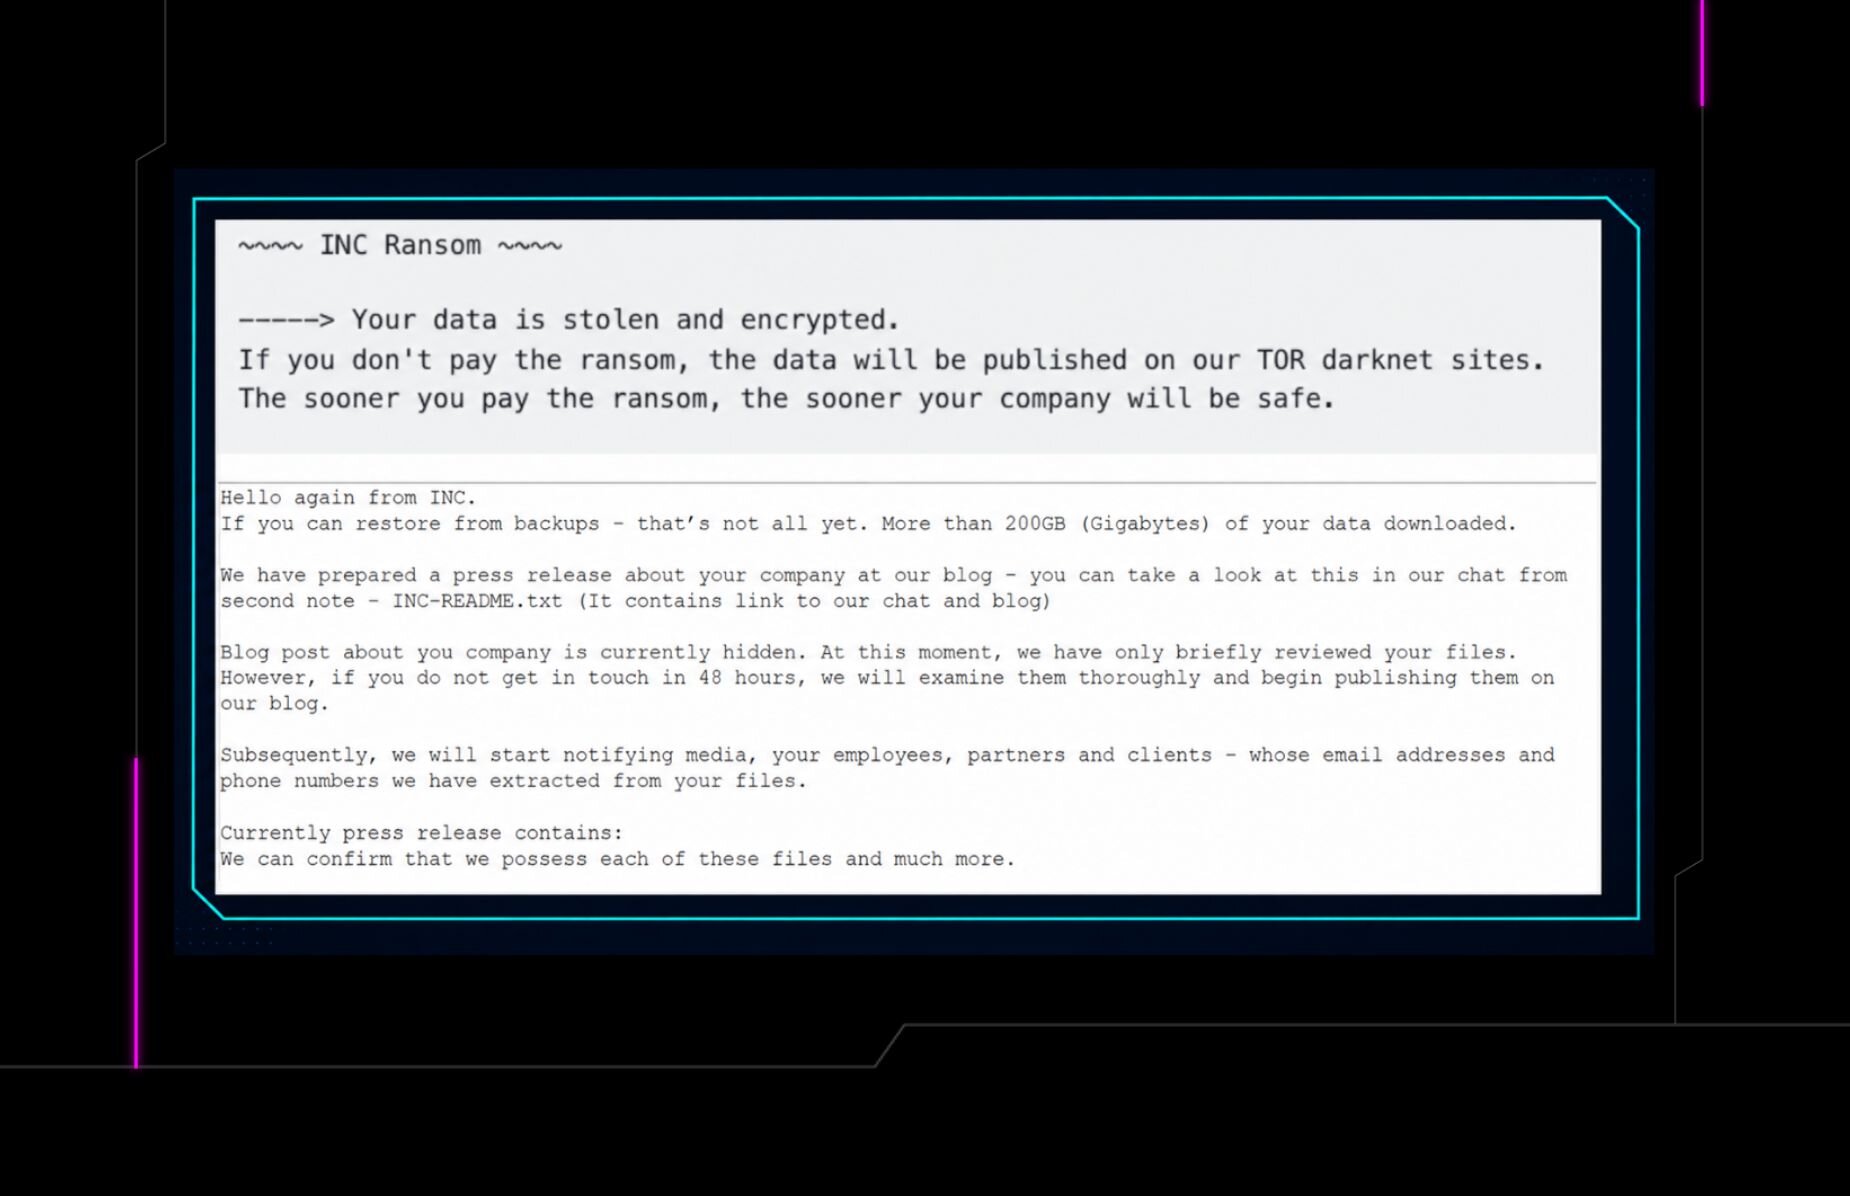
Este nuevo grupo de ransomware comenzó a ganar notoriedad hace muy poco, con varias organizaciones afectadas identificadas públicamente a través de su sitio de filtraciones, como se ilustra en los siguientes tuits.
Looks there is another new ransomware gang: "INC Ransom".
— MalwareHunterTeam (@malwrhunterteam) August 8, 2023
🤔 pic.twitter.com/5Plv8bqyL5
A new #ransomware group has been found on the #DarkWeb.
— Stefano Favarato (@StefanoFavarato) August 9, 2023
They call themselves INC RANSOM and have listed the Austrian hotel Thermenhotel Stoiser (https://t.co/S9gKp8uAQK) as their first victim on their blog.
#Ciberseguridad #Databreach #Dataleak #infosec #cyberattack… pic.twitter.com/4fPIPyZtid
El equipo de Huntress investigó recientemente un ataque de ransomware que indicaba la presencia del actor de amenazas ‘INC’. Si bien el proceso de cifrado de archivos llamó la atención de la organización afectada de inmediato, una investigación sobre lo que condujo al ataque indicó que las fases iniciales del ataque comenzaron una semana antes del evento de cifrado de archivos, si no antes.
Tres sistemas de servidor fueron el foco principal de la investigación de Huntress. Huntress no tuvo visibilidad completa de toda la infraestructura afectada, y varios sistemas se desconectaron antes de que se pudieran recopilar los datos de registro del endpoint. Sin embargo, el equipo de Huntress pudo armar un recuento día a día de la actividad observable del actor de amenazas en los sistemas a los que tuvimos acceso.
Desglose del ataque de ransomware
Día 1: acceso observado inicialmente, enumeración
Según la investigación, el primer indicio de actividad probablemente asociada con el actor de amenazas de ransomware comenzó con conexiones muy breves (2-3 segundos) al Servidor 1, en rápida sucesión, aunque con tres nombres de sistema de origen distintos (ylqlCXO9VdRiZ5JK, aJLXC9TzxgInkqf4 y UxUZNZXxMeBN2jox). Las tres conexiones se originaron desde la misma dirección IP y accedieron al sistema objetivo usando el mismo nombre de cuenta.
Aproximadamente cuatro horas y media más tarde, se usaron credenciales de cuenta válidas (comprometidas) para acceder al mismo sistema a través del protocolo de escritorio remoto (RDP). Durante esta breve conexión (~30 min), hubo cierta actividad ligera de enumeración (net group domain admins /domain, nltest.exe).
Día 2
Al día siguiente, el equipo de Huntress observó un breve inicio de sesión por RDP al Servidor 2, usando las credenciales observadas previamente.
Día 3: recolección, preparación de datos, exfiltración de datos
En el día tres, el equipo de Huntress observó un inicio de sesión RDP en el Servidor 2, usando credenciales observadas previamente, durante el cual hubo numerosos comandos de archivado con 7-Zip para recolectar y preparar datos para la exfiltración.
Los comandos de 7-Zip siguieron todos el mismo formato:
7.exe a -mx3 -xr!*.exe -xr!*.mp4 -xr!*.wmv -xr!*.mov -xr!*.avi -xr!*.MXF -xr!*.MTS -xr!*.vhd <archive name> <source folder>
Durante este período, el equipo de Huntress también observó que el actor de amenazas usaba herramientas nativas como Wordpad.exe, Notepad.exe y MSPaint para ver el contenido de documentos y archivos de imagen/JPEG.
Finalmente, el actor de amenazas instaló MEGASync en el Servidor 2, presumiblemente para facilitar la exfiltración de datos.
Día 4: recolección, preparación de datos, exfiltración de datos
El actor de amenazas accedió nuevamente al Servidor 2 mediante RDP y continuó emitiendo comandos de recolección y preparación de datos, idénticos a los observados el día anterior.
Día 5
El equipo de Huntress observó al actor de amenazas accediendo al Servidor 3 mediante RDP, usando credenciales observadas previamente. Esta sesión de inicio de sesión fue breve, de aproximadamente seis minutos, con poca actividad observada mediante telemetría de EDR.
Día 6
No se observó ninguna actividad.
Día 7: cifrado de archivos
El séptimo día comenzó con el actor de amenazas accediendo al Servidor 3 mediante RDP, instalando Advanced IP Scanner y, poco después, moviéndose lateralmente al Servidor 2 mediante RDP.
Durante la sesión de inicio de sesión en el Servidor 3, se observó al actor de amenazas usando Internet Explorer (iexplore.exe) para ver carpetas en otros sistemas, además de usar mstsc.exe para (intentar) moverse lateralmente a otros sistemas. El actor de amenazas también instaló PuTTY.
Aproximadamente tres horas después del inicio de sesión inicial en el Servidor 3, se observó al actor de amenazas ejecutando comandos de acceso a credenciales en los tres servidores, todos indicativos del uso de lsassy.py.
Aproximadamente cuatro horas después del inicio de sesión inicial en el Servidor 3, el equipo de Huntress observó al actor de amenazas emitiendo varios comandos copy en rápida sucesión, indicativos de un archivo por lotes o script, para enviar lo que se determinó era el ejecutable de cifrado de archivos a múltiples endpoints dentro de la infraestructura. Estos comandos copy fueron seguidos en rápida sucesión por una serie similar de comandos wmic.exe para lanzar el ejecutable de cifrado de archivos en cada uno de esos endpoints. Todos estos comandos tenían el mismo formato, ilustrado a continuación:
wmic /node:"<node>" /user:"<user>" /password:"!Secure4u123!" process call create "cmd.exe /c copy \\<node>\c$\windows\temp\<redacted>.exe c:\windows\temp\"
El equipo de Huntress también observó el uso de PSExec para lanzar el ejecutable de cifrado de archivos, ilustrado de la siguiente manera:
psexec.exe \\<node> -u <user> -p "!Secure4u123!" -d -h -r winupd -s -accepteula -nobanner c:\windows\temp\<redacted>.exe
Ten en cuenta que, en el comando anterior, el ejecutable de PSExec se renombró como winupd al ejecutarlo en el nodo remoto. Esto generó un registro en el registro de eventos del sistema en cada endpoint donde el comando logró iniciar el servicio de Windows, el cual aparecía de la siguiente manera:
Service Control Manager/7045;winupd,%SystemRoot%\winupd.exe,user mode service,demand start,LocalSystem
Por último, hubo indicios en el Servidor 3 de que el actor de amenazas tuvo dificultades para ejecutar el archivo ejecutable de cifrado de archivos, ya que no se observaron archivos cifrados ni notas de rescate en ese servidor. El equipo de Huntress observó múltiples instancias en las que el actor de amenazas ejecutaba comandos <redacted>.exe –debug, lo que indica que el actor de amenazas intentaba solucionar problemas con el archivo ejecutable de cifrado de archivos.
Conclusión
Cuando ocurre un ataque de ransomware exitoso, el impacto y la disrupción para la organización afectada son inmediatos. Sin embargo, suele haber una actividad considerable que conduce al despliegue del archivo ejecutable de cifrado de archivos, como el acceso inicial, el acceso a credenciales y la escalada de privilegios, y la enumeración y el mapeo de la infraestructura. Cuando ocurre el robo de datos (preparación y exfiltración), esto a menudo puede observarse mucho antes del despliegue del archivo ejecutable de cifrado de archivos.
Si bien el equipo de Huntress no pudo determinar el medio de acceso inicial del actor de amenazas, la investigación demostró claramente una actividad considerable en varios sistemas clave a lo largo de una semana.
Indicadores
- Nombre del archivo ejecutable de ransomware: nombrado según la organización afectada
- Hash SHA256 del ejecutable de ransomware: accd8bc0d0c2675c15c169688b882ded17e78aed0d914793098337afc57c289c
- Cadena PDB del ejecutable de ransomware: C:\source\INC Encryptor\Release\INC Encryptor.pdb
- Nombre del archivo de nota de rescate: *.inc-readme.txt, *.inc-readme.html
- Extensión del archivo cifrado: *.inc
- Uso de cuentas válidas comprometidas
- Uso de herramientas nativas (net.exe, nltest.exe, Wordpad/Notepad/MSPaint, Internet Explorer, Windows Explorer, mstsc.exe, msdt.exe)
- Uso de herramientas adicionales (7-Zip, MEGASync, Advanced IP Scanner, Putty, lsassy.py, PSExec)
MITRE ATT&CK
- Acceso inicial - Cuentas válidas/T1078.002
- Ejecución - Intérprete de comandos y secuencias de comandos/T1059.001, T1059.003; Instrumental de administración de Windows/T1047
- Persistencia - Cuentas válidas/T1078.002
- Escalada de privilegios - Cuentas válidas/T1078.002
- Evasión de defensas - No observado
- Acceso a credenciales - Volcado de credenciales del sistema operativo/T1003.001
- Descubrimiento - Descubrimiento de confianza de dominio/T1482
- Movimiento lateral - Servicios remotos/T1021.001, T1021.002
- Recolección - Recolección de datos archivados/T1560.001
- Comando y control - No observado
- Exfiltración - Exfiltración a través de un servicio web/T1567.002
- Impacto - Datos cifrados para impacto/T186
Un agradecimiento especial a Josh Allman (@xorJosh), Matt Anderson (@nosecurething), Harlan Carvey (@keydet89), y Anthony Smith (@KingCrtz) por sus contribuciones a esta publicación del blog y a la investigación.
¿Quieres profundizar más en las tácticas de los actores de amenazas? Regístrate para Tradecraft Tuesday!