En 2026, los problemas de seguridad de endpoints que enfrentan las empresas se ven muy diferentes a las campañas de malware de hace una década. Los endpoints, las identidades y las cargas de trabajo en la nube ahora se superponen, y las defensas tradicionales de antivirus o basadas solo en el perímetro no pueden seguirle el ritmo a las amenazas que avanzan rápido.
Los actores de amenazas usan métodos como los ataques de living-off-the-land (LotL) para infiltrarse silenciosamente en tu entorno. Para mantenerte al día, tienes que evolucionar tu estrategia de seguridad y planificar incidentes antes de que ocurran.
Aquí tienes 10 tendencias de seguridad de endpoints que marcarán el 2026 y lo que significan para tu empresa.
1. Observa cómo se acelera la carrera de la IA
Tendencia: A medida que las herramientas de endpoints impulsadas por IA se vuelven más avanzadas, las organizaciones enfrentan nuevos riesgos de seguridad y ética. El enfoque en 2026 está en equilibrar la autonomía con el control, para que las decisiones de la IA no queden sin supervisión.
La IA solía ser una función agradable de tener. Pero ahora se está integrando cada vez más en las operaciones de seguridad diarias. Tu socio de seguridad de endpoints necesita ser intencional al usar los sistemas de IA correctos.
Esto es especialmente cierto con la IA agéntica, o agentes que analizan grandes volúmenes de datos e incluso automatizan partes de las investigaciones.
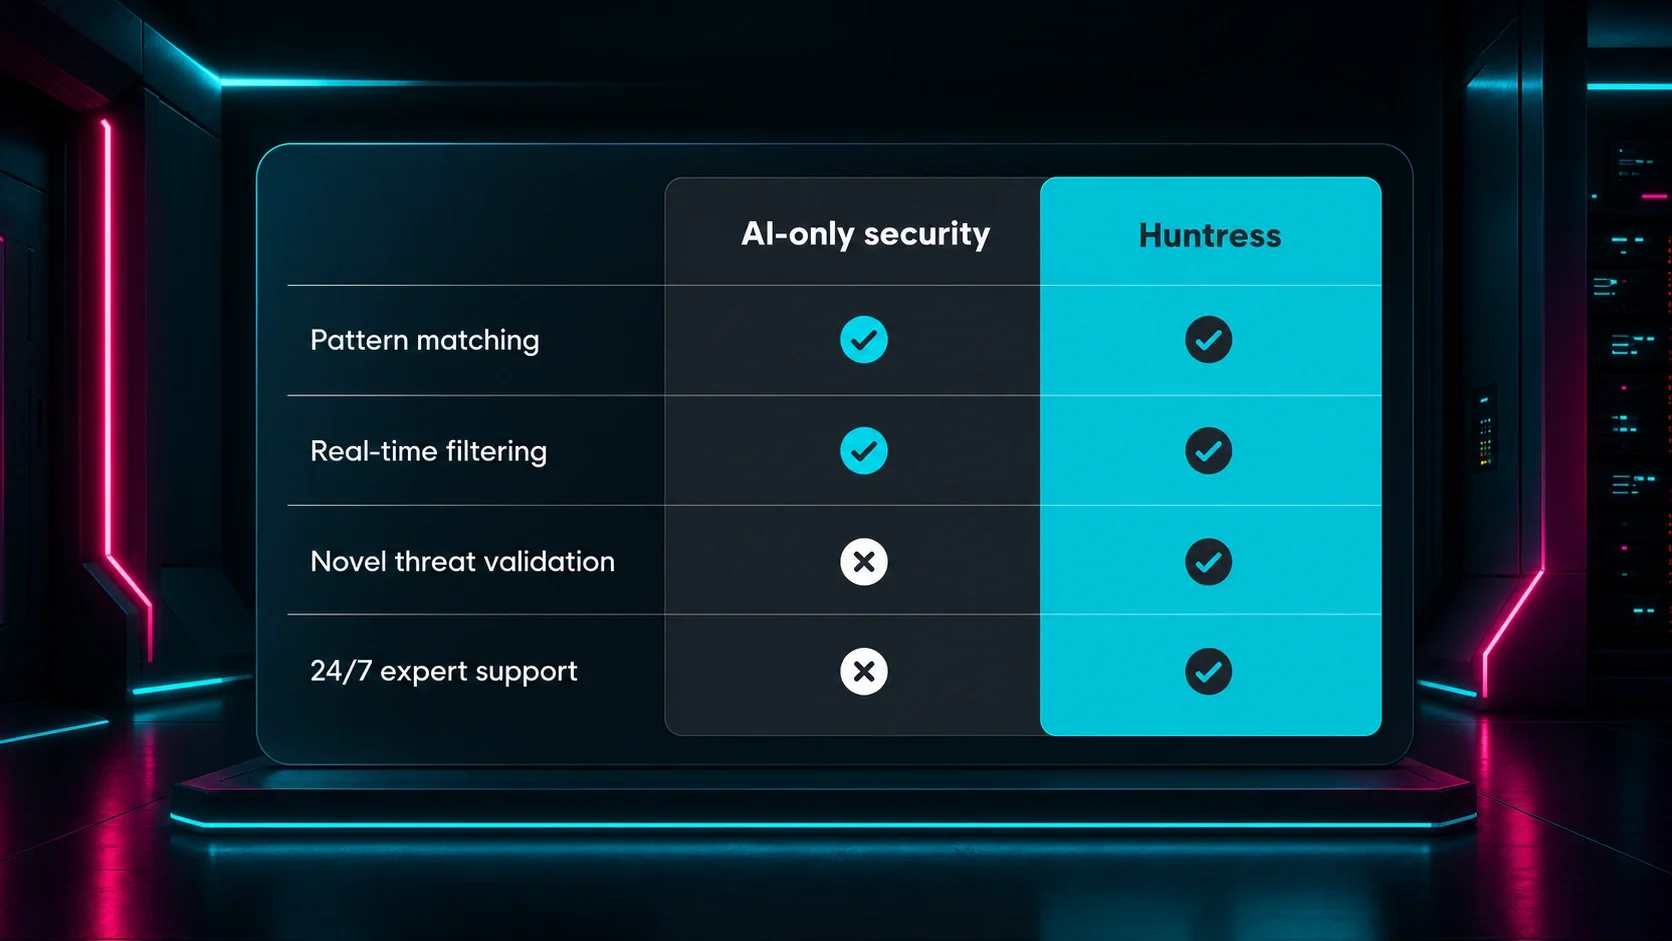
Estos agentes son tan sólidos como su entrenamiento y sus controles de seguridad, y pueden pasar por alto amenazas novedosas o comportarse de forma impredecible si son atacados o usados de manera indebida. Los atacantes también pueden apuntar a los propios agentes en su calidad de identidad no humana (en contraste con la identidad humana), tratando de secuestrar:
- Claves de API
- Tokens
- Cuentas de servicio creadas para herramientas de IA
La IA funciona mejor con supervisión humana en lugar de ser quien toma la decisión final. Ahí es donde Huntress se destaca, combinando detecciones impulsadas por IA con analistas humanos del centro de operaciones de seguridad (SOC) disponibles 24/7, que validan la actividad sospechosa e intervienen antes de que los errores se conviertan en vulneraciones.
2. Presta atención a las tácticas cambiantes del ransomware
Tendencia: El ransomware está evolucionando. Los actores de amenazas están pasando de eventos de cifrado único a extorsión de varias capas, lo que aumenta el riesgo empresarial y el impacto público.
El ransomware sigue siendo una de las mayores amenazas para los endpoints, pero la estrategia ha cambiado. Muchos grupos ahora usan doble o triple extorsión, combinando el robo de datos, el cifrado y la presión pública para forzar pagos más altos.
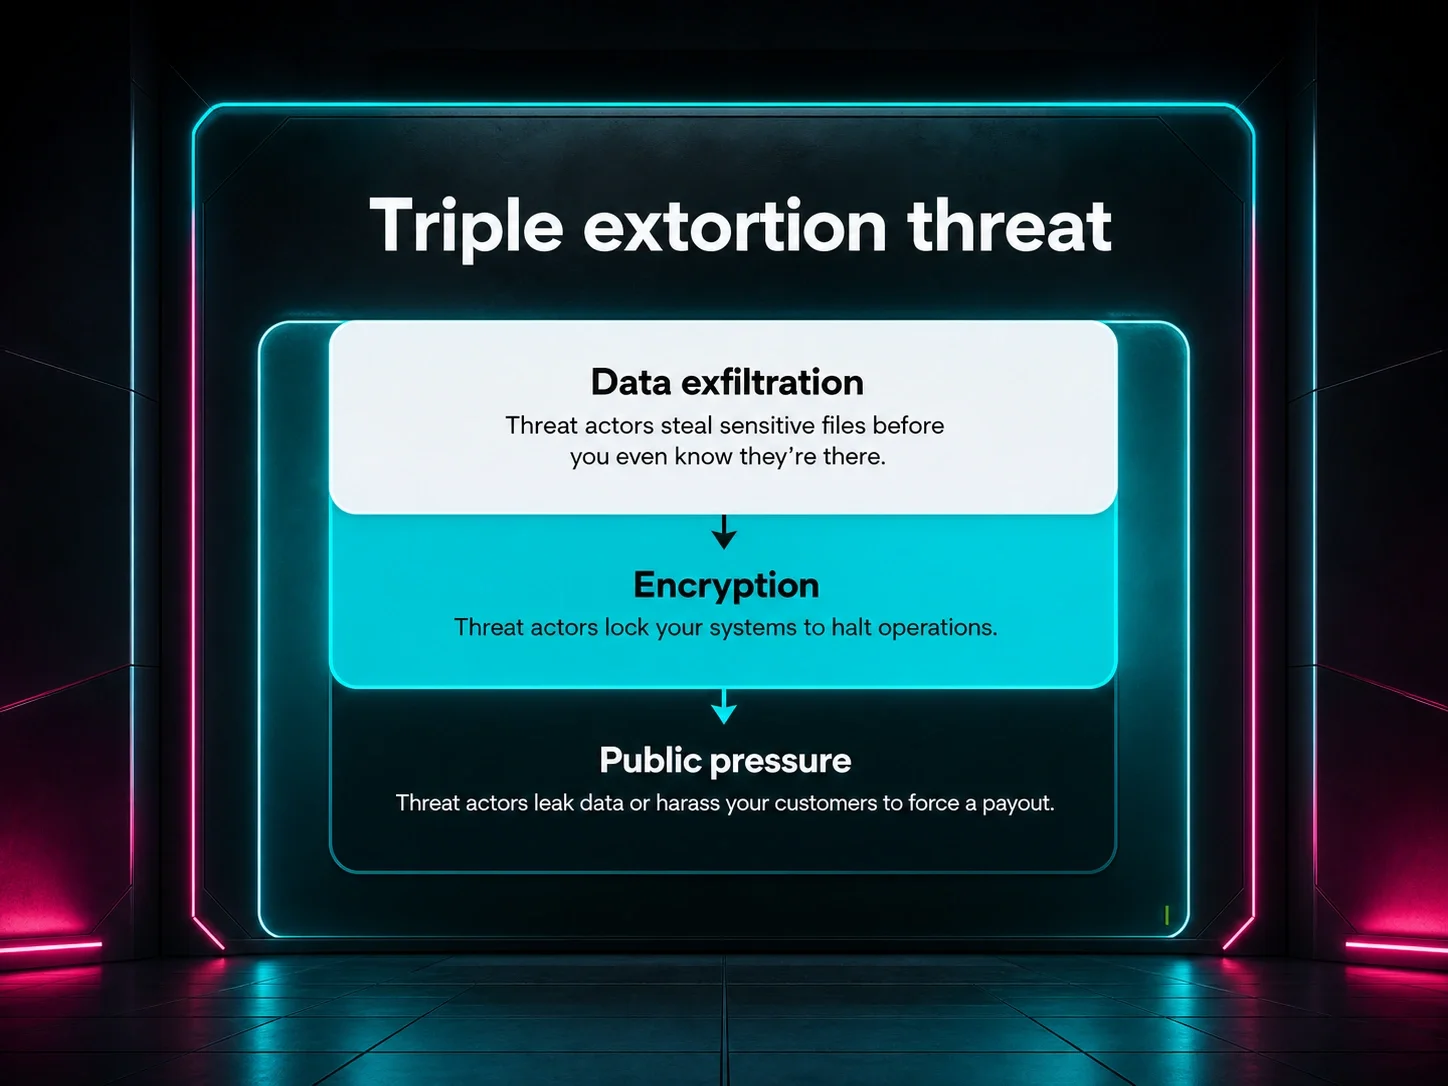
Estos ataques de múltiples frentes hacen que cada minuto cuente. Después de obtener un punto de apoyo persistente, los atacantes pueden recolectar credenciales rápidamente y amenazar con divulgarlas mucho antes de implementar el cifrado.
Con tanto en juego, la detección rápida es fundamental. Una sólida visibilidad de endpoints y una protección sólida contra ransomware, junto con Detección y respuesta para endpoints administrada, reducen el tiempo de permanencia y detienen un incidente antes de que se convierta en tiempo de inactividad o exposición de datos.
3. Pon en forma tu plan de respuesta a incidentes
Tendencia: La seguridad se trata tanto de preparación como de prevención. Sin un plan de respuesta a incidentes probado, incluso los ataques pequeños pueden convertirse en un caos.
Muchas empresas tienen medidas de seguridad, pero muy pocas cuentan con un plan de respuesta a incidentes (RI) claro y probado. De hecho, en el Informe de investigaciones de brechas de datos 2025 de Verizon, descubrieron que solo el 55 % de las empresas tiene un plan de RI completamente documentado. Y el Informe del costo de una brecha de datos 2025 de IBM reveló que solo el 30 % prueba esos planes con regularidad.
Cuando ocurre un ataque y nadie tiene claro quién hace qué, es fácil perder tiempo valioso solo tratando de resolver lo básico. Detalles como a quién llamar y cómo comunicarse con la gerencia o los clientes pueden pasarse por alto fácilmente sin un plan definido.
Un buen plan de RI define:
- Roles
- Rutas de decisión
- Árboles de contacto
También incluye guías de acción para escenarios comunes como el ransomware y el acceso remoto sospechoso.
El socio adecuado para la Detección y respuesta para endpoints (EDR) gestionada puede respaldar ese plan con experiencia del mundo real, tal como lo hace Huntress. Esa experiencia incluye monitoreo las 24/7 y orientación clara para tu equipo mientras pasa de la detección a la limpieza.
4. Ten en cuenta la consolidación de plataformas de EDR a XDR
Tendencia: Combinar capas de seguridad bajo un mismo techo puede mejorar la visibilidad, pero no si la complejidad enturbia las cosas.
A medida que los entornos digitales se vuelven más complejos, muchos equipos de seguridad están mirando más allá del EDR independiente hacia la detección y respuesta extendidas (XDR), que reúne señales de endpoints, correo electrónico, identidades y cargas de trabajo en la nube.
La idea es correlacionar eventos entre estas capas para que puedas detectar patrones que podrían no destacarse cuando cada sistema se observa de forma aislada.
Sin embargo, la consolidación no debería ir en detrimento de la claridad. Esta visión más amplia puede generar fatiga de herramientas en equipos más pequeños, a menos que provenga de una solución todo en uno.
|
En qué puede ayudarte XDR |
Dónde los equipos todavía se tropiezan |
|
Correlacionar eventos entre endpoints, correo electrónico, identidad y la nube |
Sobrecargar a equipos pequeños con más datos de los que pueden revisar |
|
Detectar ataques de varias etapas que abarcan múltiples sistemas |
Depender de paneles complejos sin orientación clara |
|
Reducir los puntos ciegos entre herramientas de seguridad separadas |
Asumir que un solo punto de visibilidad equivale a cobertura total |
|
Simplificar las licencias y las relaciones con proveedores |
Descuidar riesgos clave como endpoints comprometidos y credenciales robadas mediante phishing |
La mayoría de los ataques exitosos todavía comienzan por un puñado de rutas conocidas:
- Endpoints comprometidos
- Credenciales víctimas de phishing
- Correos maliciosos
The Huntress Managed Security Platform se enfoca en proteger estos vectores de amenaza principales. A cambio, obtienes mayor visibilidad donde los atacantes tienen más probabilidades de atacar, sin ahogarte en un conjunto de herramientas sobrecargado que no tienes tiempo de gestionar.
5. Enfócate en la seguridad centrada en identidad y la arquitectura de confianza cero
Tendencia: Los perímetros se han disuelto, y las identidades son el nuevo campo de batalla. Proteger los inicios de sesión y las credenciales de acceso ahora es fundamental para proteger cada endpoint.
Con tantas apps en la nube, la identidad se ha convertido en el verdadero perímetro. La mejor protección contra phishing resguarda las identidades para mantenerlas fuera del alcance equivocado.
A los actores de amenazas suele resultarles más fácil robar o hacer phishing de credenciales que explotar una vulnerabilidad local. Luego, usan esas cuentas robadas para mezclarse con la actividad normal. Por eso la seguridad centrada en identidad y la arquitectura de confianza cero (ZTA) ahora son fundamentales en las estrategias de seguridad modernas.
La ZTA no otorga confianza duradera. Asume que cada sesión podría ser riesgosa y se apoya en la verificación continua, revisando repetidamente:
- El estado del dispositivo
- El comportamiento del usuario
- El contexto de uso
Managed identity threat detection and response (ITDR) se basa en esto al vigilar el comportamiento posterior al compromiso, como inicios de sesión inusuales y fatiga de autenticación multifactor (MFA).
Cuando ITDR trabaja junto con EDR, tu equipo puede detectar tanto la laptop comprometida como la cuenta comprometida que está suplantando. Esto fortalece la detección en cada capa de tu entorno y cierra las brechas en las que confían los atacantes.
6. Trata tu cadena de suministro como un riesgo importante de acceso inicial
Tendencia: Los atacantes están explotando a proveedores de confianza, convirtiendo las cadenas de suministro en puertas traseras para el compromiso.
Los proveedores de software y servicios de los que depende tu negocio pueden convertirse en peldaños para los atacantes.
Incidentes de alto perfil como el ataque a la cadena de suministro de Kaseya muestran cómo comprometer a un solo proveedor puede dar acceso amplio a cientos o miles de entornos posteriores. Ese riesgo solo se ha amplificado con la automatización y las herramientas remotas, haciendo que estas relaciones sean aún más atractivas para los actores maliciosos.
Proteger tus endpoints ahora significa monitorear cómo se comportan los sistemas conectados, lo cual incluye:
- Restringir las herramientas de gestión remota
- Aplicar el privilegio mínimo para el acceso de terceros
- Combinar la gestión de vulnerabilidades con el monitoreo continuo
Todo esto para asegurarte de que un comportamiento inusual de un proveedor de confianza no pase desapercibido. Aunque no puedas controlar la postura de seguridad de cada socio, sí puedes vigilar cómo se comportan las herramientas en tus endpoints y estar listo para contener el abuso rápidamente.
|
Verificaciones rápidas para el riesgo de endpoints relacionado con proveedores |
|
7. Súbete a la ola de la gestión de la postura
Tendencia: Las configuraciones incorrectas siguen siendo la forma más fácil que tienen los atacantes de entrar. Corregir pequeños errores previene grandes brechas.
La gestión de la postura de seguridad de endpoints ayuda a encontrar y corregir estos problemas de configuración a gran escala. Estas herramientas también vigilan la desviación de configuración a medida que los ajustes cambian con el tiempo.
Para muchos negocios, vincular esto con un monitoreo de seguridad dedicado de Microsoft 365 es clave. Necesitan vigilar configuraciones riesgosas y patrones de acceso a datos que podrían indicar que alguien está abusando de esas configuraciones incorrectas.
Las configuraciones incorrectas en Microsoft 365 y otros servicios en la nube y plataformas de productividad son una fuente silenciosa pero constante de brechas de seguridad. Los atacantes están más que dispuestos a entrar por las puertas abiertas que dejan situaciones como:
- Permisos de uso compartido demasiado amplios
- Reglas de acceso débiles
- Protocolos antiguos ineficaces
8. Evita la fatiga por alertas y cierra las brechas de habilidades
Tendencia: Incluso las mejores herramientas fallan si los equipos de seguridad se ahogan en alertas o no tienen tiempo para responder de forma eficaz.
Las herramientas de seguridad pueden generar una cantidad abrumadora de datos. Es común que equipos pequeños o medianos vean miles de alertas por día en EDR, seguridad del correo, plataformas de identidad y servicios en la nube. Con un personal reducido, esto puede llevar a la fatiga por alertas. Las personas terminan ignorando el ruido o agotándose al intentar seguirle el ritmo.
Un SOC gestionado 24/7 liderado por humanos, como el de Huntress, puede hacer que esos datos sean manejables.
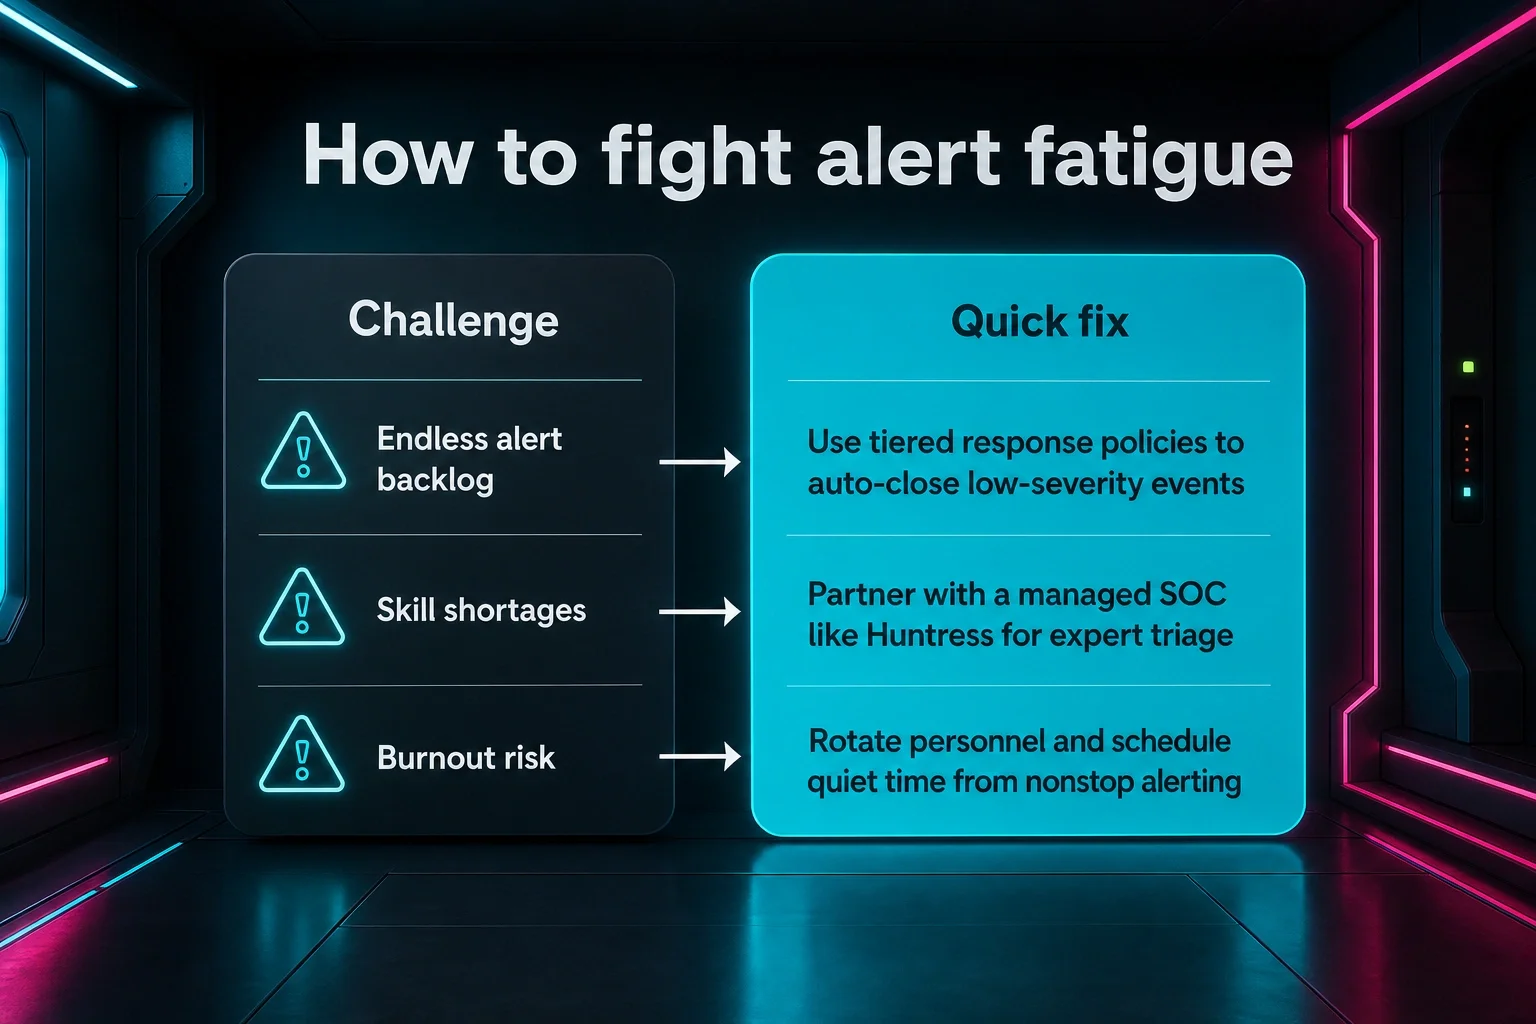
En lugar de esperar que tu equipo clasifique cada evento, puedes contar con expertos en seguridad para investigar alertas, confirmar o descartar amenazas, contener y remediar amenazas, y brindar orientación para reforzar las defensas cuando algo realmente anda mal.
Ese apoyo cierra las brechas de habilidades, reduce el tiempo de respuesta, y le permite a tu equipo interno enfocarse en proyectos que impulsen el negocio en lugar de vivir atrapado en colas de alertas.
9. Vigila los sigilosos ataques de vivir de la tierra (LotL)
Tendencia: Los atacantes se esconden a plena vista, usando tus propias herramientas para evadir la detección.
Más atacantes están dejando de lado las amenazas tradicionales de seguridad de endpoints, como el malware, y recurriendo a técnicas LotL como los binarios de vivir de la tierra, o LOLBins. Usan herramientas integradas como PowerShell, Windows Management Instrumentation (WMI) y utilidades de línea de comandos para hacer su trabajo sucio.
Debido a que estas herramientas son parte de los entornos normales de Windows, su actividad puede pasar desapercibida si solo estás atento a archivos o firmas maliciosos conocidos.
Detectar actividad de LotL requiere visibilidad de endpoints además del contexto de una persona que sepa cómo luce lo normal en tu entorno. Esto podría significar acciones como:
- Marcar un script de PowerShell inusual ejecutado por un usuario que rara vez usa la línea de comandos
- Detectar una herramienta de movimiento lateral ejecutándose desde una estación de trabajo que no tiene razón para hacer tareas de administración remota
Estas son señales sutiles, pero a menudo surgen mucho antes de que los datos se cifren o se exfiltren. Descarga nuestro LOLBins Attack Playbook para aprender a detectar estos ataques y detenerlos.
10. Refuerza la seguridad en todos tus dispositivos IoT y OT
Tendencia: los dispositivos IoT y OT están ampliando la superficie de ataque más rápido de lo que la seguridad puede seguirles el ritmo.
Piensa en cámaras inteligentes, impresoras, sensores, lectores de credenciales y controladores industriales. Hoy en día todos son parte del panorama de endpoints, aunque no ejecuten agentes de seguridad estándar. Y tu empresa necesita protección de endpoints en todos tus endpoints, no solo en los más obvios.
Muchos de estos dispositivos IoT y OT no tienen seguridad sólida incorporada, o vienen con configuraciones predeterminadas inseguras que rara vez se cambian.
En lugar de intentar ejecutar agentes de endpoint en todas partes, aísla estos dispositivos con segmentación de redes para que tengan acceso limitado a los activos críticos y no puedan comunicarse libremente con todo lo demás. Luego, supervisa los sistemas con los que se comunican usando EDR administrado.
De esa manera, en casos de ciberseguridad de IoT, igual puedes ver el movimiento lateral y responder antes de que se produzca un daño real.
Supera los desafíos de seguridad de endpoints hoy y mañana con Huntress
Para lograr una mejor seguridad de endpoints, ayuda recordar los patrones claros en estas tendencias. Las empresas que se mantienen a la vanguardia combinan herramientas y procesos prácticos con socios de confianza que pueden ayudarlas a responder cuando algo se les escapa.
Huntress te da EDR totalmente administrado, respaldado por analistas del SOC disponibles 24/7 asistidos por IA que entienden cómo piensan los actores de amenazas y cómo se ve su actividad en entornos reales.
Si estás listo para profundizar, revisa los recursos de Huntress en nuestra Guía de EDR para aprender más sobre Huntress Managed EDR y cómo te ayuda a contener amenazas las 24 horas.
Preguntas frecuentes
¿Contra qué riesgos y amenazas protege la seguridad de endpoints?
La seguridad de endpoints ayuda a proteger contra:
- Ransomware
- Infostealers
- Scripts maliciosos
- Acceso remoto no autorizado
- Malware troyano
- Otras amenazas que pueden provocar pérdida de datos o interrupción del negocio
También te ayuda a detectar movimiento lateral y comportamiento sospechoso antes de que los atacantes lleguen a los sistemas de alto valor.
¿Cuáles son los principales tipos de seguridad de endpoints?
Las capas comunes de seguridad de endpoints incluyen:
- Antivirus
- EDR
- Firewalls basados en el dispositivo
- Control de dispositivos
- Control de aplicaciones
- Gestión de vulnerabilidades
- Servicio de detección y respuesta gestionada
Muchas empresas también combinan esto con herramientas enfocadas en identidad, como ITDR y security awareness training, para tener una visión más completa del riesgo.
¿En qué se diferencia la seguridad de endpoints del software antivirus?
El antivirus se enfoca principalmente en detectar y bloquear malware conocido, a menudo usando firmas o heurísticas simples.
La ciberseguridad de endpoints abarca una gama más amplia de protecciones, incluyendo monitoreo de comportamiento, investigación de incidentes, acciones de respuesta y visibilidad a largo plazo sobre lo que pasa en cada dispositivo.
¿Cómo encaja la detección y respuesta para endpoints dentro de la seguridad de endpoints?
EDR es una parte esencial de la seguridad de endpoints moderna porque monitorea los endpoints de forma continua, registra la actividad y ayuda a detectar comportamientos sospechosos que las herramientas tradicionales no detectan.
Un servicio administrado como Huntress Managed EDR te da expertos disponibles 24/7 que pueden investigar amenazas y guiar la respuesta cuando algo sale mal. Habla con Huntress hoy para ver cómo podemos ayudarte a defender todos tus endpoints.