Guía de ITDR

La identidad sigue siendo un blanco principal para los atacantes. ¿Para qué vulnerar un firewall cuando las credenciales robadas pueden dar acceso fácil? Nuestra guía de ITDR explica cómo la detección y respuesta ante amenazas de identidad mantiene la puerta de entrada cerrada, monitoreada y reforzada.

Aquí aprenderás cómo funciona ITDR y verás por qué se ha vuelto innegociable para defender los entornos modernos. También conocerás cómo cierra la brecha entre la detección y la respuesta en cuentas, directorios y sistemas de acceso.

Explora la guía de ITDR

1

¿Qué es ITDR? Una descripción completa de la detección y respuesta ante amenazas de identidad

Los ciberdelincuentes ya no solo atacan endpoints: también atacan identidades. ITDR ayuda a detectar y detener ataques contra cuentas de usuario, como robo de credenciales, secuestro de sesión, actividad de inicio de sesión sospechosa y compromiso de correo electrónico empresarial, antes de que se conviertan en un incidente mayor.

2

Las mejores soluciones de protección contra el robo de identidad para empresas

El monitoreo por sí solo no basta: necesitas protección real. Esta guía detalla qué debes exigirle a las soluciones de ITDR, desde detección y respuesta de nivel empresarial hasta remediación liderada por personas que detecta las amenazas que el software por sí solo no puede.

3

Los mejores proveedores y herramientas de ITDR para la seguridad de identidad en 2027

Elegir un socio de ITDR va más allá de simplemente marcar una lista de funciones. Aprende a evaluar proveedores según la calidad de detección, la integración y el control de ruido, y por qué las soluciones de ITDR más eficaces combinan la automatización con una supervisión humana continua.


4

¿Qué es la protección de identidad? Cómo proteger las identidades digitales

La protección de identidad empieza por entender cómo se explotan las credenciales. Te mostramos cómo los atacantes convierten los inicios de sesión en armas, por qué las cuentas comprometidas suelen pasar desapercibidas, y cómo la seguridad de ITDR ayuda a las organizaciones a identificar y aislar esas amenazas, cerrando brechas de identidad que otras defensas pueden dejar abiertas.


5

Amenazas de identidad comunes y cómo prevenirlas


Las redes actuales se extienden entre trabajadores remotos, aplicaciones SaaS y nubes híbridas. Las credenciales son el “boleto dorado” universal hacia estos entornos. Si no cuentas con una protección sólida contra amenazas de identidad, los atacantes no necesitan entrar a la fuerza. Simplemente pueden iniciar sesión.

6

¿Cuáles son las mejores soluciones de IAM?

Las mejores soluciones de IAM son excelentes en algo: mantener a los usuarios no autorizados fuera de tus sistemas. Pero no están diseñadas para encontrar y detener los ataques activos basados en identidad que están ocurriendo ahora mismo, dentro de tu entorno.  


7

IGA vs. IAM: entendiendo la diferencia en la seguridad de identidad

Si te confunde la diferencia entre la gestión de identidad y acceso (IAM) y la gobernanza y administración de identidad (IGA), no eres el único. Este artículo explica qué hace cada herramienta, cómo funcionan juntas y cómo lograr la combinación correcta, especialmente si trabajas en un equipo reducido. 

8

Cómo elegir una solución de ITDR para Microsoft 365

No todas las herramientas de ITDR están diseñadas para los riesgos específicos de Microsoft 365. Esta guía explica las amenazas de identidad de Microsoft 365 que realmente enfrentas y qué buscar en una solución, desde detectar secuestro de sesión y robo de credenciales hasta identificar aplicaciones OAuth no autorizadas y reglas maliciosas de bandeja de entrada en tiempo real.

9

Cuentas con privilegios excesivos: tu mayor riesgo de seguridad

Conoce los riesgos de seguridad que representan las cuentas con privilegios excesivos y descubre estrategias eficaces para mitigar estas vulnerabilidades en tu organización. Las cuentas olvidadas y con privilegios excesivos son uno de los principales riesgos de seguridad. Aprende a encontrarlas, corregirlas y detener a los atacantes antes de que entren por una puerta abierta.

10

ITDR para Google Workspace: qué detiene realmente los ataques de identidad

Una cuenta de Google Workspace comprometida es un punto de pivote, no solo una bandeja de entrada. Así es como se detecta, se responde y se implementa ITDR para GWS de la manera correcta.


La protección de identidad empieza por entender cómo se mueven los atacantes, y cómo detenerlos a mitad de camino.

En lugar de esperar señales de un compromiso, ITDR se enfoca en las cuentas y permisos que los criminales explotan para moverse lateralmente y mantenerse ocultos. Esta guía desglosa los fundamentos de ITDR para que veas cómo fortalece la seguridad de identidad en cada capa.

Tanto dueños de negocios como administradores de TI y profesionales de seguridad necesitan entender cómo las soluciones de ITDR se integran con las herramientas existentes y cierran los vacíos de visibilidad que dejan EDR y SIEM por sí solos. Estos recursos explican cómo evaluar herramientas, detectar amenazas más temprano y construir una estrategia de seguridad centrada en la identidad que funcione en el mundo real.

La identidad pasó de ser una preocupación secundaria a convertirse en el blanco principal. Y si tus herramientas no vigilan las amenazas basadas en identidad en tiempo real, se están quedando atrás. Nuestro equipo ve ataques a identidades y credenciales de primera mano todos los días. Creamos Managed ITDR para hacer que la protección de identidad sea accesible, eficaz y esté respaldada por expertos reales que responden de inmediato. 

Recursos relevantes de Managed ITDR

Más información sobre La guía práctica del comprador para ITDR
La guía práctica del comprador para ITDR
eBook

Los atacantes ya no entran a la fuerza: inician sesión. Al robar credenciales, secuestrar sesiones y explotar aplicaciones de OAuth, los hackers maliciosos burlan las defensas tradicionales como si no existieran. Y el daño a tu negocio puede ser grave, desde pérdidas financieras y problemas de cumplimiento hasta golpes a tu reputación.

Más información sobre Informe de Huntress Managed ITDR 2025
Informe de Huntress Managed ITDR 2025
Report

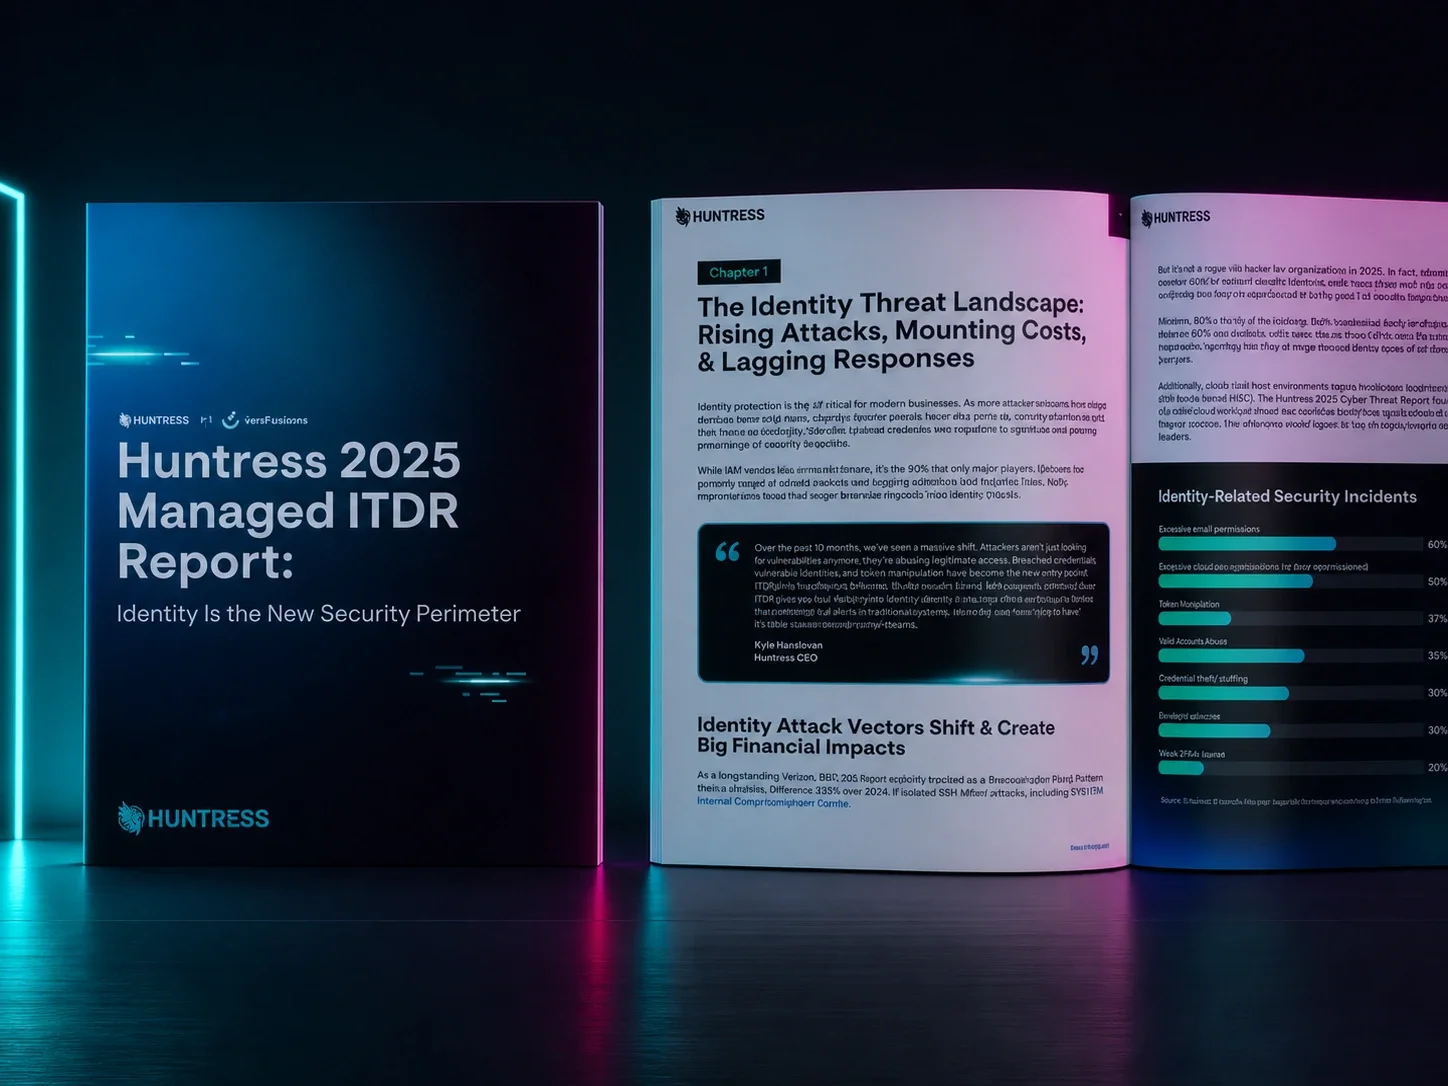
El Huntress 2025 Managed ITDR Report revela a qué se enfrentan realmente los profesionales de TI y seguridad, y qué está en juego. Los ataques basados en identidad ahora impulsan más del 40% de los incidentes de seguridad, y el 51% de las organizaciones sufrió un BEC el año pasado. La mayoría no puede detectar las amenazas hasta que es demasiado tarde, lo que genera pérdidas de seis cifras. Este informe te da las tendencias, los datos y la orientación que necesitas para defenderte de las ciberamenazas a la identidad en constante evolución de hoy.

Más información sobre ¿Qué diablos es ITDR?
¿Qué diablos es ITDR?
Blog Post

EDR, MDR, XDR, y ahora ITDR. La detección y respuesta ante amenazas de identidad es algo real que llena un vacío real. Huntress explica qué es, por qué importa y por qué "otro acrónimo más" está, de hecho, justificado.

Lo que dicen nuestros clientes de ITDR

Convierte tu eslabón más débil en tu defensa más fuerte

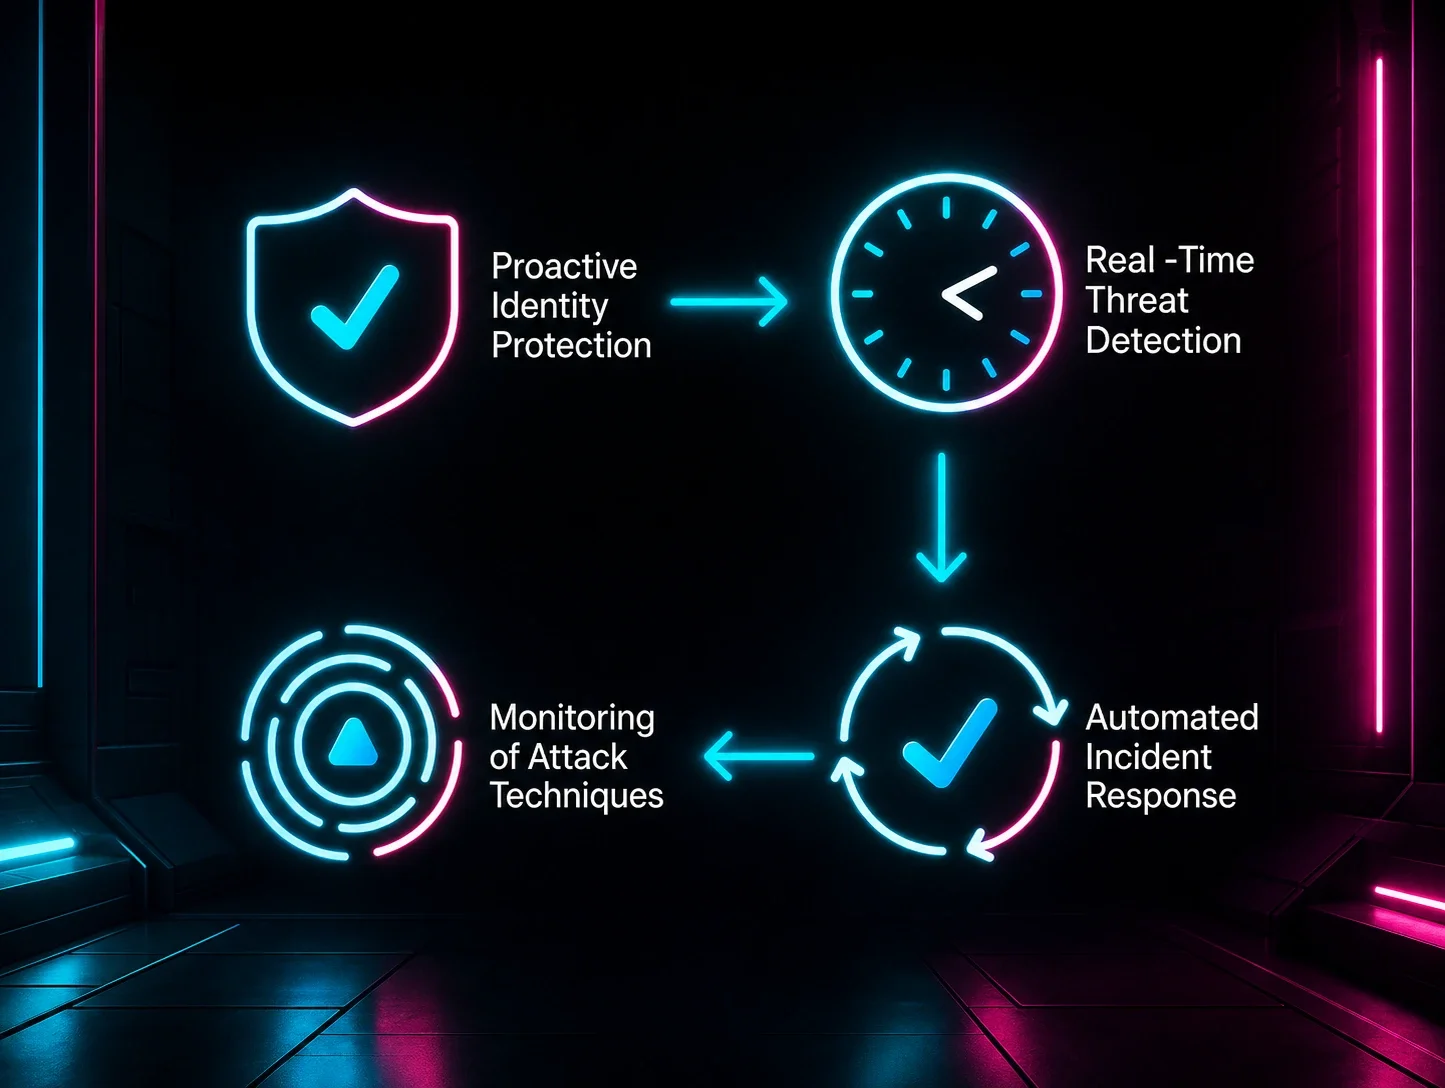
Cuando las credenciales se ven comprometidas, cada segundo cuenta. Huntress Managed ITDR combina monitoreo las 24 horas, los 7 días de la semana, alertas validadas por humanos y respuesta rápida para detener los ataques basados en identidad en seco.

Probar Huntress gratis