

A los actores de amenazas les encanta un buen phishing.
En el Data Breach Investigations Report de este año, publicado por Verizon, el phishing figura como uno de los cuatro caminos principales que usan los actores de amenazas para lograr el éxito en sus ataques. El phishing también se ubica entre las cinco principales fuentes de brechas. En resumen, el phishing es una amenaza real para las organizaciones de hoy.
Y aunque muchos podrían suponer que los usuarios de su organización saben que no deben hacer clic en un enlace o actuar frente a un mensaje de texto, nunca está de más repasar los fundamentos del phishing para refrescar—o mejorar—tus conocimientos.
Y eso es justamente lo que haré en este blog, centrándome en un intento de phishing específico como ejemplo concreto.
¿Qué es el phishing?
Empecemos por lo básico: ¿qué es el phishing?
NIST ofrece una buena definición:
Una técnica para intentar obtener datos confidenciales, como números de cuentas bancarias, mediante una solicitud fraudulenta por correo electrónico o en un sitio web, en la que el responsable se hace pasar por una empresa legítima o una persona de confianza.
En esencia, el phishing es un intento de engañar a alguien para que revele su información confidencial, haciéndose pasar por una persona o entidad legítima.
Si lo piensas bien, el phishing desafía toda la lógica de lo que la mayoría de la gente imagina al escuchar la palabra hacker. Se supone que los hackers son personas encerradas en un sótano que fuerzan su entrada a las redes mediante código malicioso.
Pero aquí está la pregunta del millón para los actores de amenazas: ¿para qué forzar tu entrada cuando puedes obtener las credenciales de alguien simplemente pidiéndoselas?
El intento
Hace poco fui blanco de un intento de phishing por mensaje de texto (esto se llama smishing—phishing por SMS) que era claramente eso. Pero una de las mejores maneras de aprender a analizar intentos de phishing más sofisticados es volver a lo básico.
Sin más preámbulos, aquí está el magnífico intento en todo su esplendor que llegó a mi teléfono:
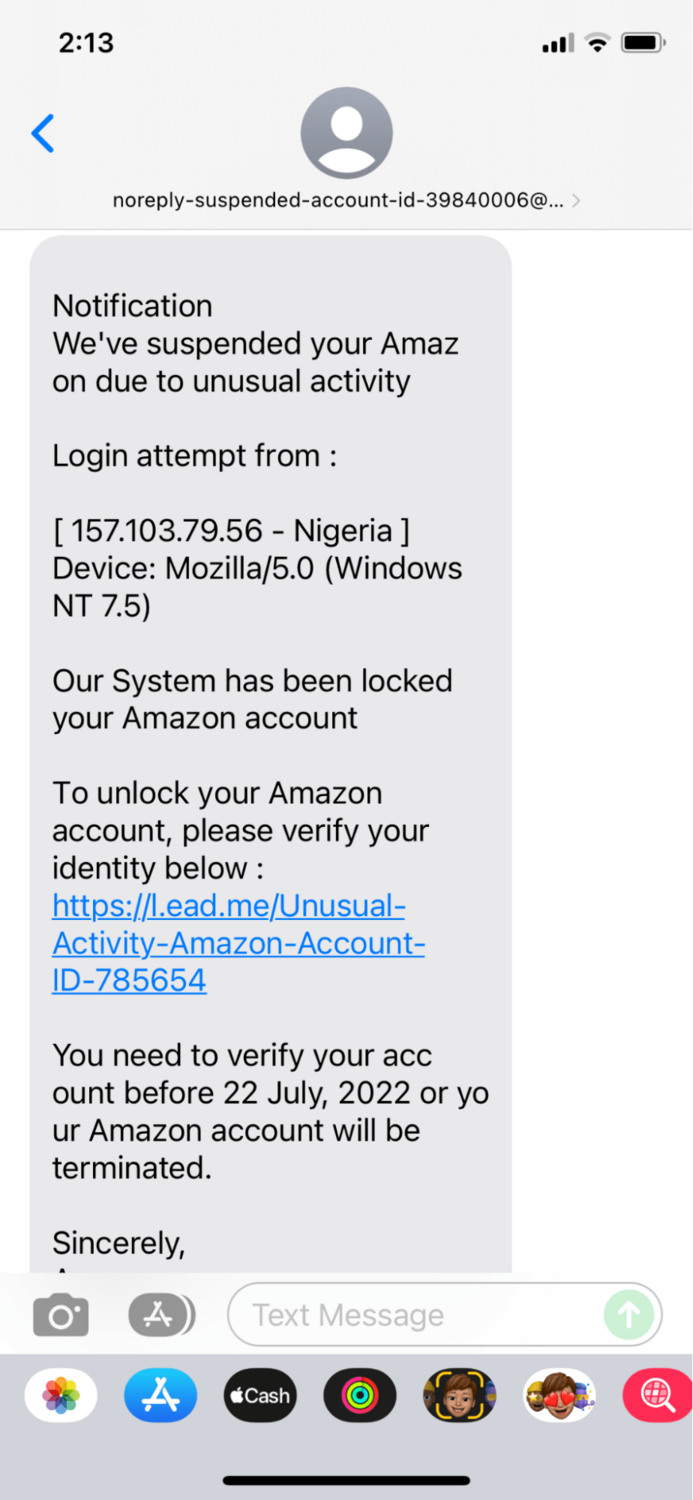
Analicemos este texto sospechoso y hablemos de algunas formas de investigar su legitimidad.
1. El remitente
Primero, veamos al remitente. Quinientos caracteres después, toda la línea "from" es legible:
noreply-suspended-account-id-39840006@blogger-bukuharian[.]art
Hay mucho que podemos hacer para verificar quién es realmente este remitente, pero, para simplificar, empecemos con Domain Dossier, ICANN y urlscan.io.
Domain Dossier es una excelente base de datos para buscar en registros públicos información sobre nombres de dominio y direcciones IP, mientras que ICANN nos brinda información complementaria adicional, como la fecha en que se registró el dominio y a nombre de quién está registrado. urlscan.io es un sitio increíblemente útil que captura una captura de pantalla de la página a la que llegarías si siguieras un enlace.
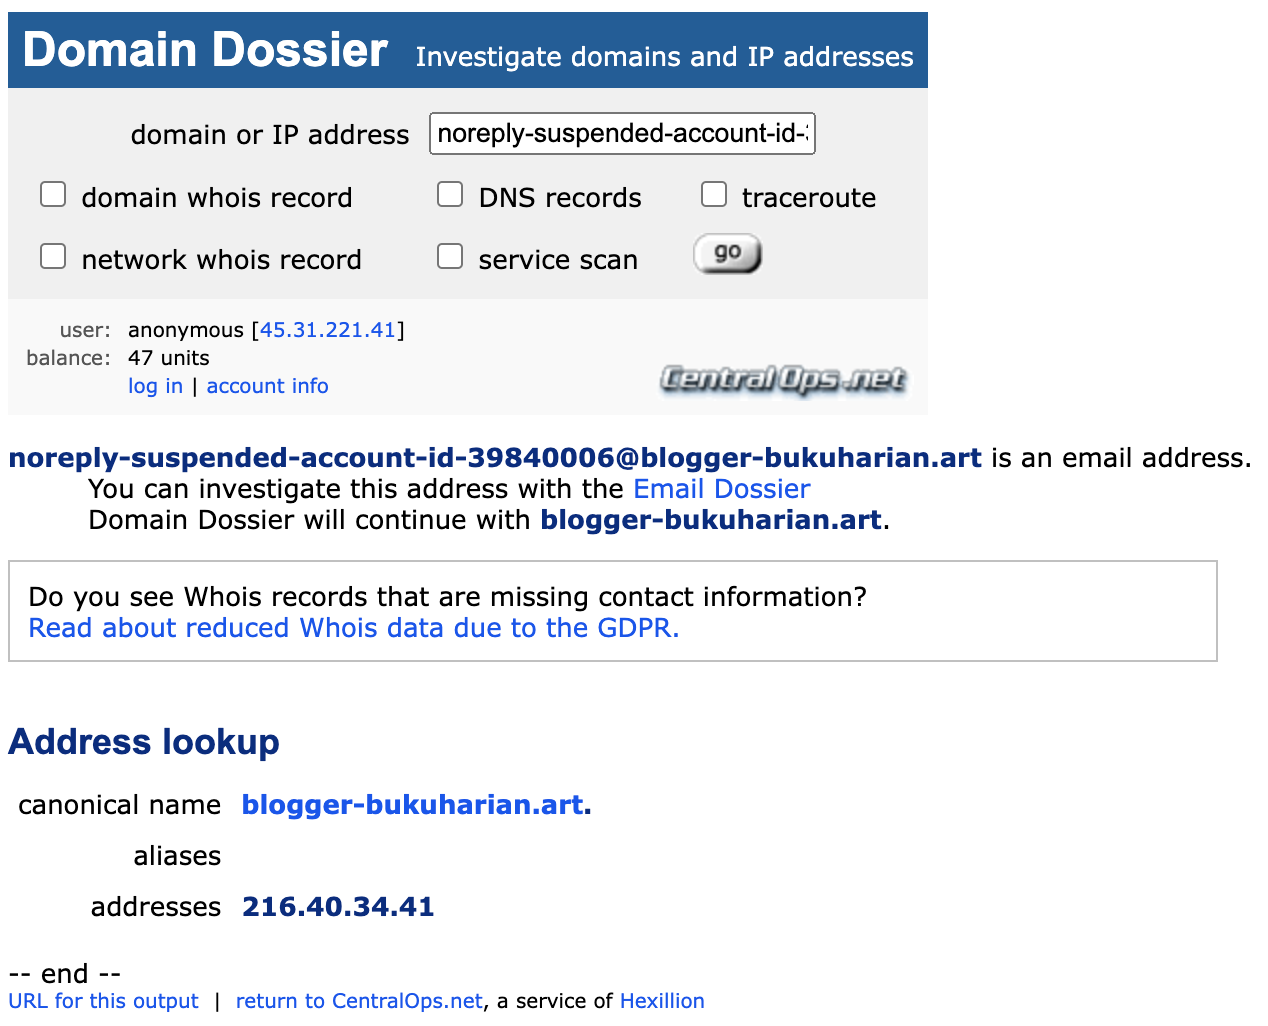
Domain Dossier devuelve un nombre canónico (el nombre de dominio con los registros reales de dirección IP) de blogger-bukuharian[.]art, vinculado a la dirección IP 216[.]40[.]34[.]41:
ICANN ofrece información adicional útil:
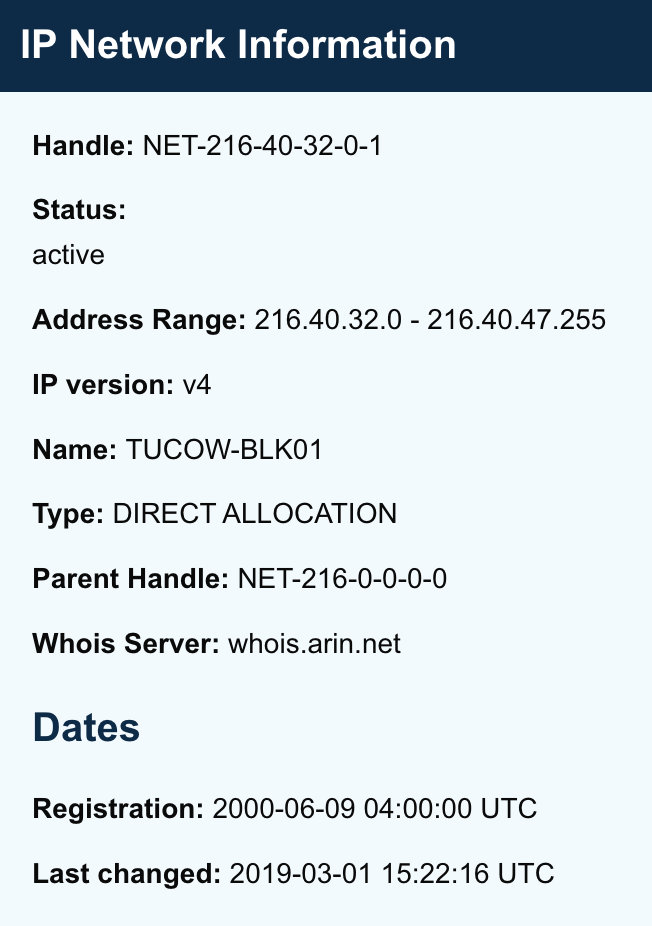
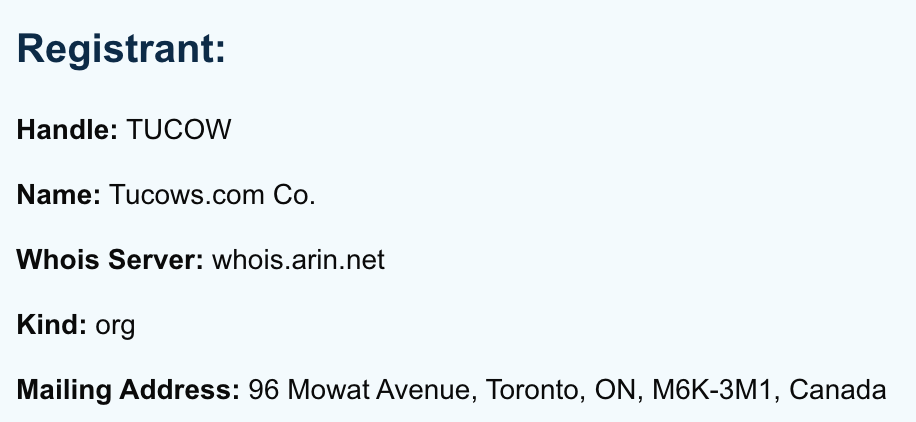
Esto plantea la pregunta: ¿por qué Amazon me está contactando desde una IP de Tucow? ¿No debería estar vinculado al dominio de Amazon, que está vinculado a Amazon Technologies Inc.? 🤔
Voy a ofrecer una herramienta más de mi caja: urlscan.io. Copié y pegué el nombre canónico en este sitio para obtener este resultado interesante:
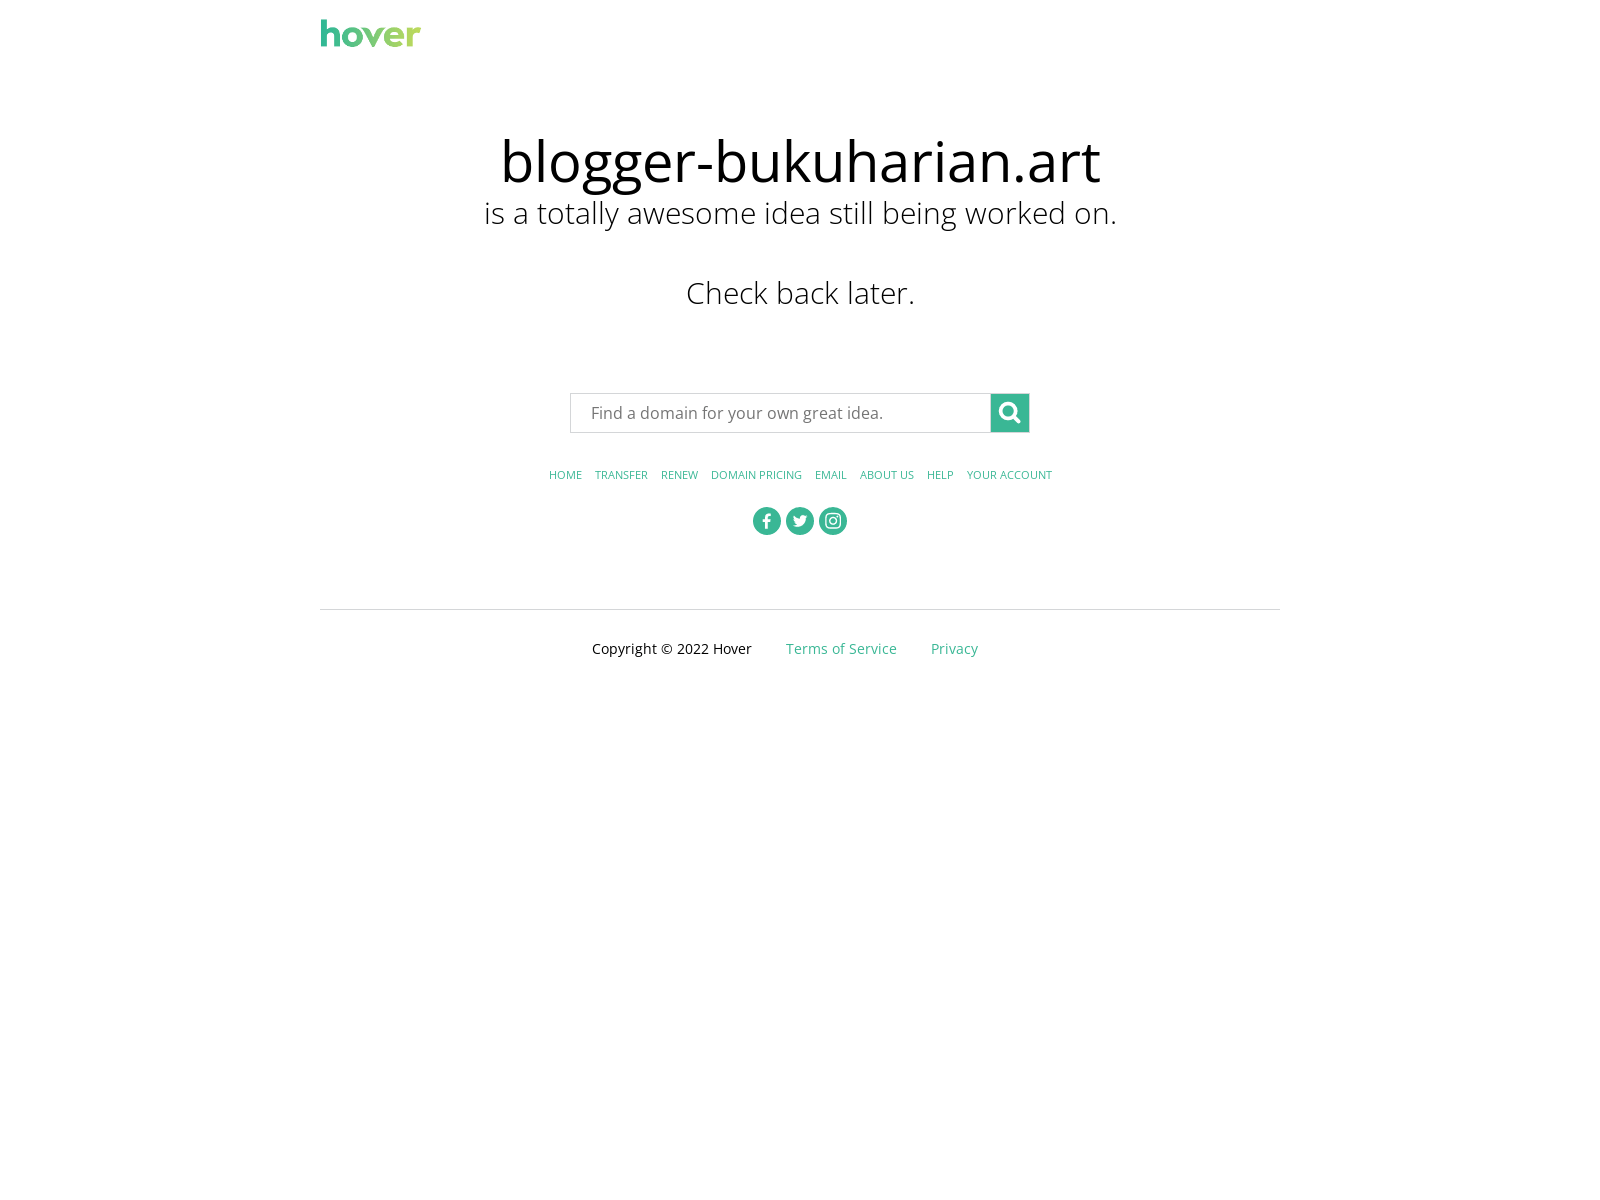
¡No se parece a Amazon, para nada! Pero para estar seguros, sigamos investigando.
2. El enlace
¿Qué sería un intento de phishing sin un enlace para atraparte por completo?
No hay de qué preocuparse: este texto cuestionable también incluía un enlace:
https://l[.]ead[.]me/Unusual-Activity-Amazon-Account-ID-785654
Compro en Amazon lo suficiente como para saber que la mayoría de los enlaces acortados de Amazon vienen en variaciones de amzn.to, pero investiguemos el enlace que enviaron de todos modos, por el bien del aprendizaje, claro.
Cuando tengo un enlace, siempre recurro a urlscan.io, así que pasemos este enlace inusual por esta herramienta*:
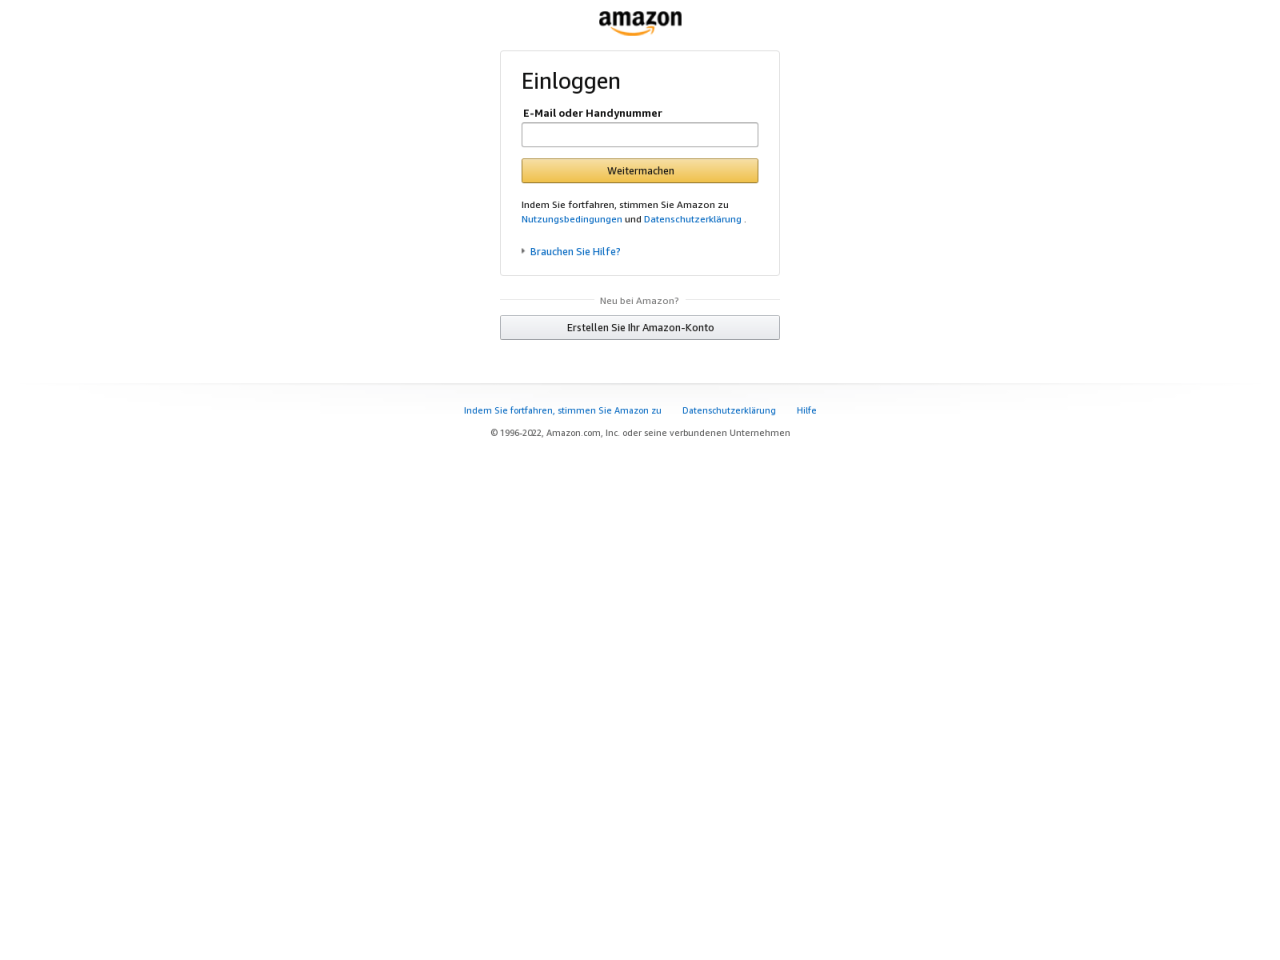
Definitivamente se parece a Amazon, en cierto modo, pero no en ningún idioma al que esté acostumbrado.
Lo notable aquí es que me piden que inicie sesión en mi cuenta de Amazon para guardarla. Lo que realmente pasaría si yo ingresara mis credenciales es que irían directo a manos de los actores maliciosos, no a Amazon.
Pero, ¿el verdadero golpe? Mira los resultados que obtuve después de copiar y pegar el enlace en VirusTotal:
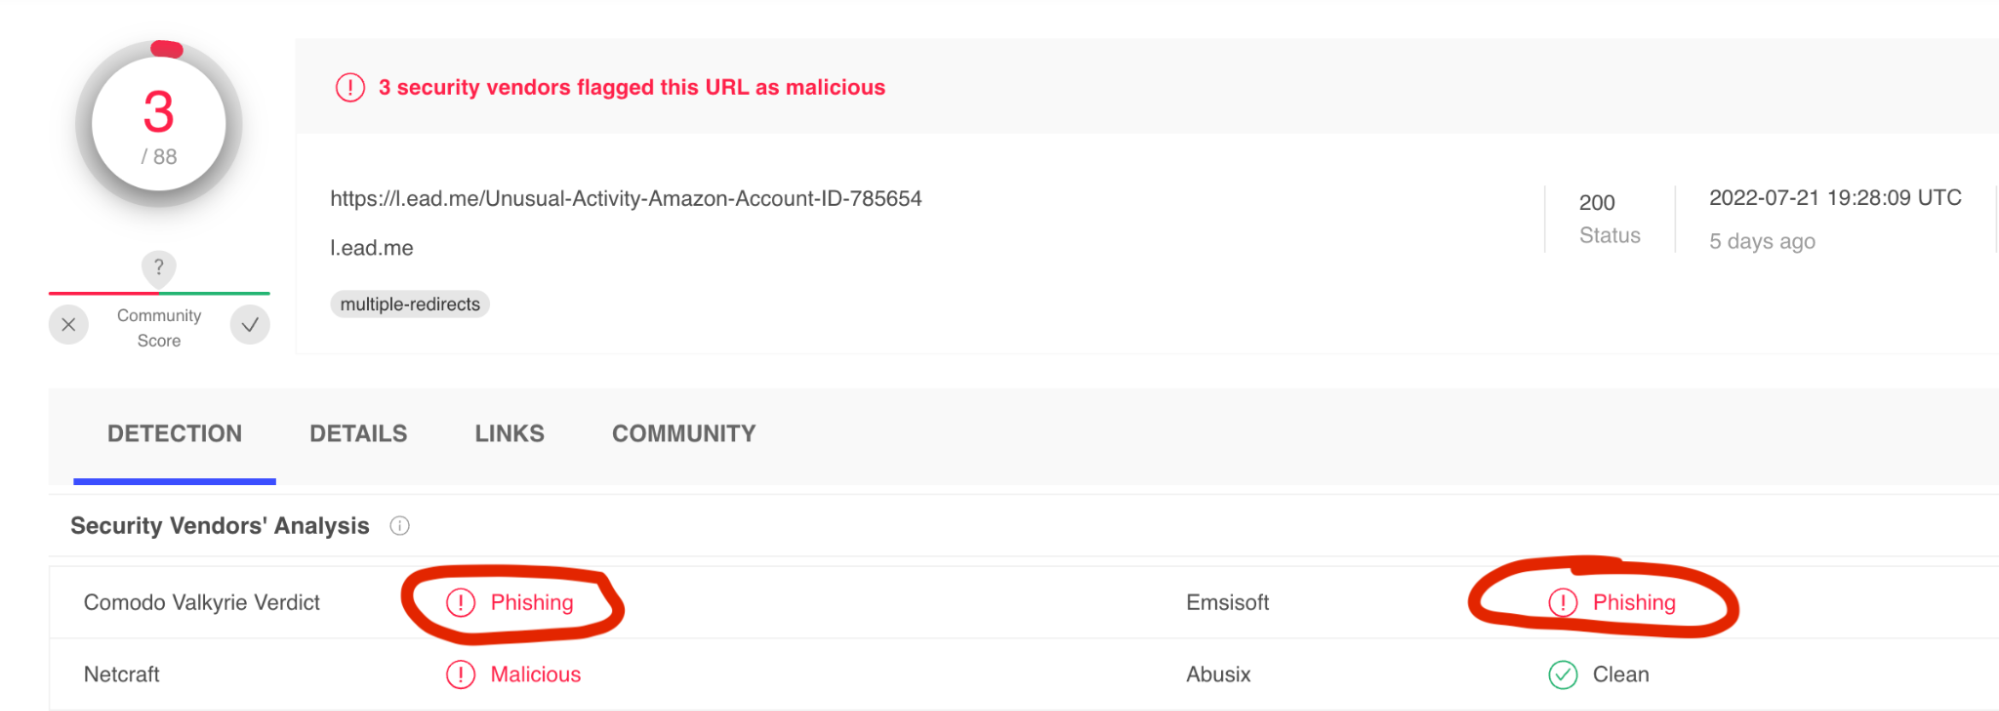
Qué alivio saber que no soy solo yo, supongo. 😅
* Quiero aclarar que la captura de pantalla anterior fue el resultado que obtuve en urlscan.io el día que recibí este mensaje de texto. Desde entonces, parece que nuestros actores maliciosos tuvieron un mal día:
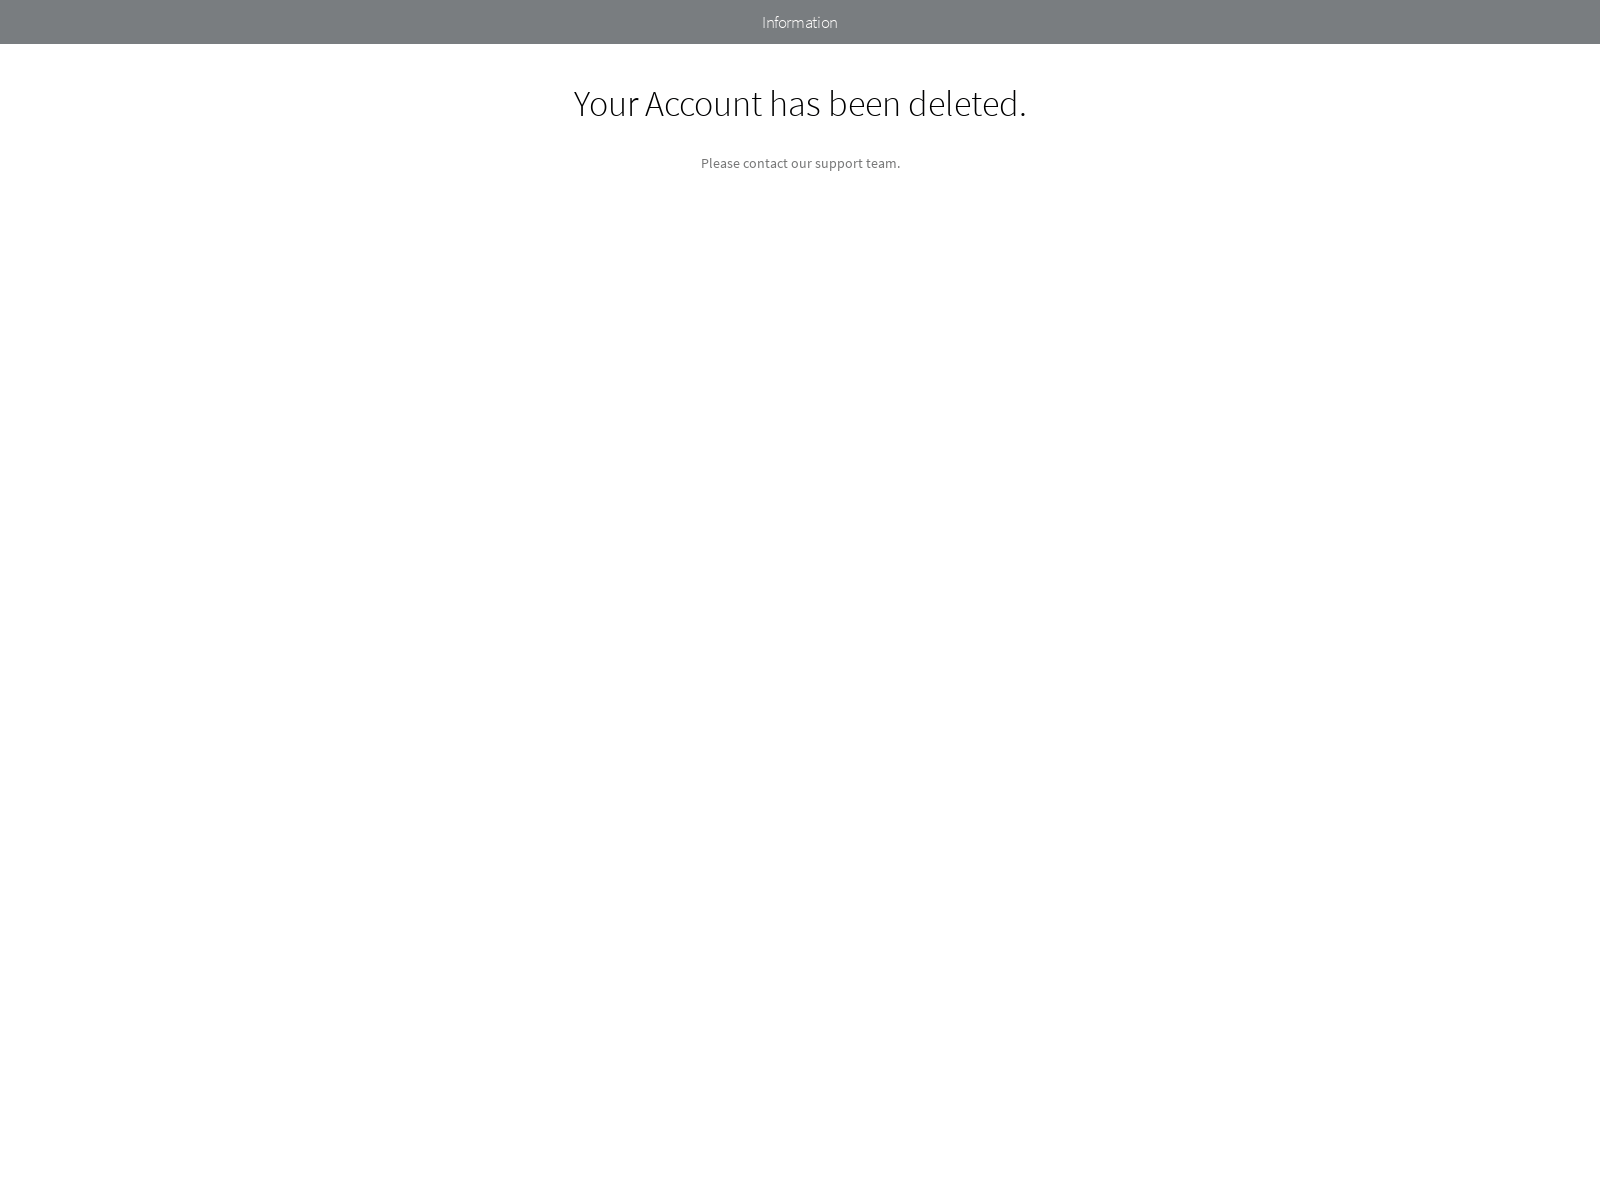
Eso sí que da gusto verlo.
3. El texto
Puedes saber mucho sobre un phishing analizando su texto.
Todos nos hemos burlado de correos y mensajes de texto que incluyen errores de ortografía y gramática que dan risa. Resulta que estos son intencionales en los intentos de phishing.
¿Por qué? Porque los actores de amenazas no quieren perder el tiempo con alguien que al final no caerá en su esquema.
Muchas personas verán estos errores, levantarán una ceja y borrarán el intento de inmediato. Otras ignorarán o no notarán los errores, y los actores de amenazas apuestan a que esas personas serán lo bastante crédulas como para interactuar con su phishing.
Además, los intentos de phishing con errores de ortografía o gramática pueden tener más probabilidades de evadir los filtros de spam. Estos filtros buscan palabras específicas que los actores de amenazas suelen usar en sus intentos de phishing. Un error tipográfico hace que sea mucho más difícil para el filtro de spam marcar el correo.
Curiosamente, este intento no incluye demasiadas señales de alerta en el texto en sí. Aparte de algunos saltos de línea inusuales y un ocasional error gramatical, este texto parece legítimo. Sin embargo, estos saltos de línea extraños sí valen la pena marcarse.
4. Las sensaciones
A veces, solo tienes que confiar en tu instinto.
No me gusta sentirme presionada. A la mayoría de las personas tampoco les gusta. Y los hackers apuestan a que actuarás rápido para eliminar la incomodidad que conlleva una sensación de urgencia.
En el mensaje que recibí, el remitente generó una sensación de urgencia de dos maneras:
- Al decirme que mi preciada cuenta de Amazon había sido suspendida, una situación de alerta roja y crisis en mi hogar
- Al decirme que solo tenía 24 horas para remediar la situación
Una buena regla general es siempre tomarte un momento antes de actuar. Muchos intentos de phishing tienen éxito porque las personas actúan según sus emociones. Cuando esas emociones están al límite y hay algo valioso en juego, es más probable que actúen por impulso en lugar de por lógica.
Un negocio real y confiable te dará tiempo suficiente para remediar una situación antes de bloquear tu acceso para siempre, y hay excepciones a toda regla de “tiempo limitado”. Cuando tengas dudas, ¡tómate tu tiempo y piensa con calma!
***
Espero que esta mirada a un intento de phishing risible te haya resultado entretenida, y aunque esto sea conocimiento básico en tu mundo, espero que quizás ayude a un amigo o familiar a detenerse y pensar antes de caer en el próximo intento de phishing que los tenga como objetivo.
Y, por cierto, en caso de que estuvieras esperando con el alma en vilo: mi cuenta de Amazon está perfectamente bien. 😉