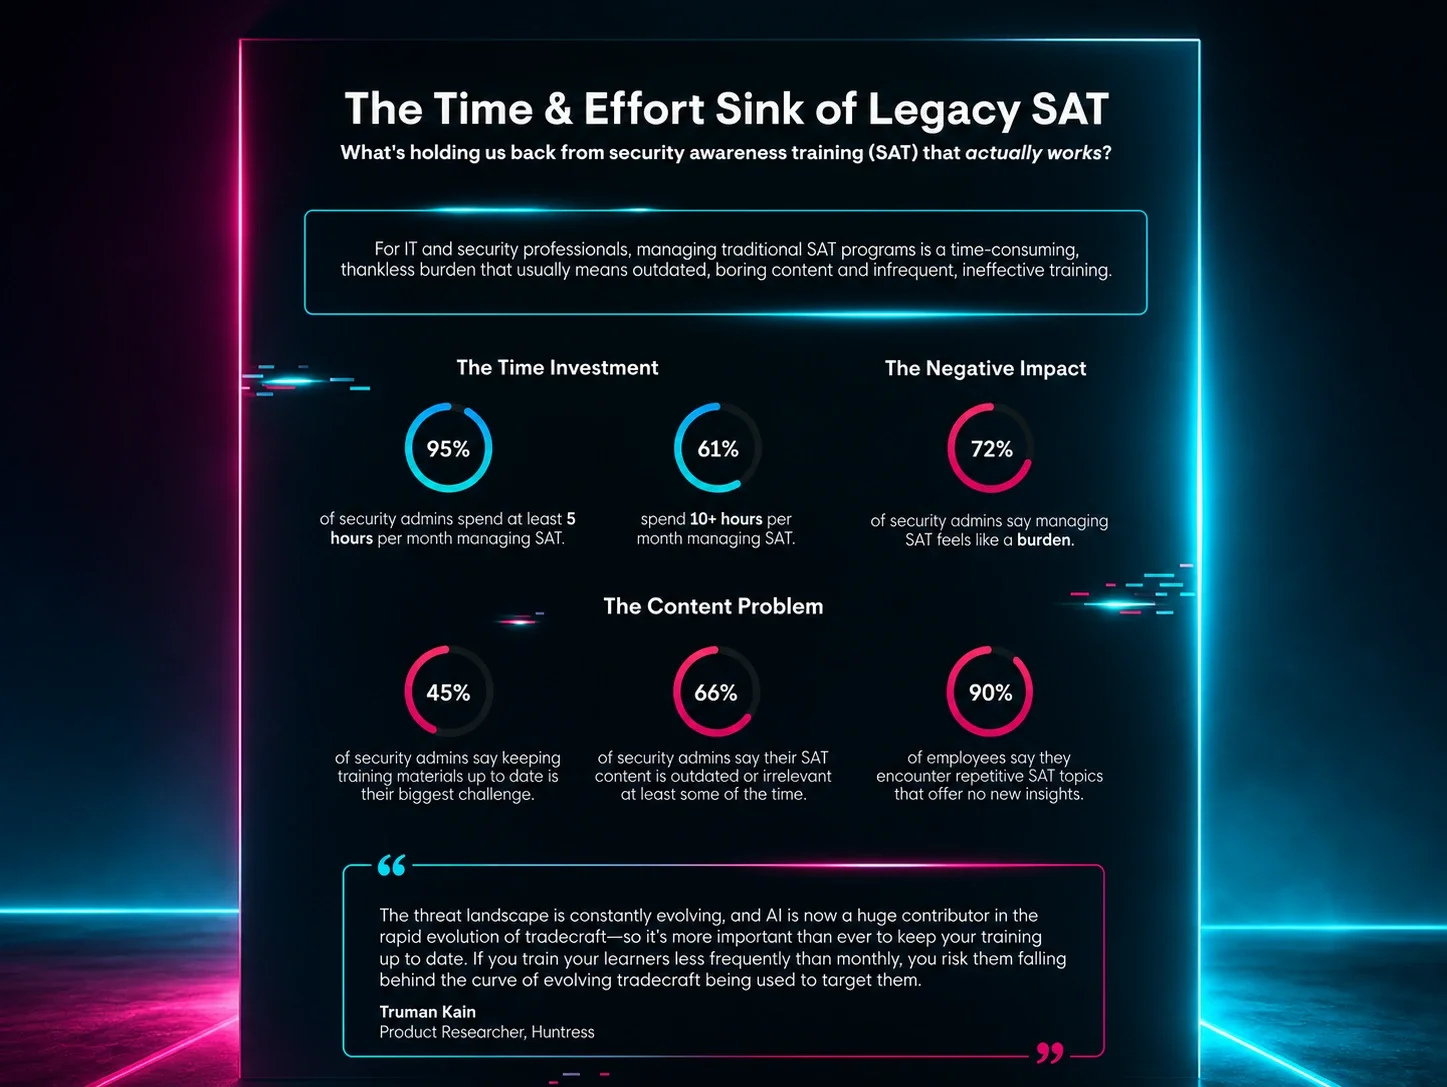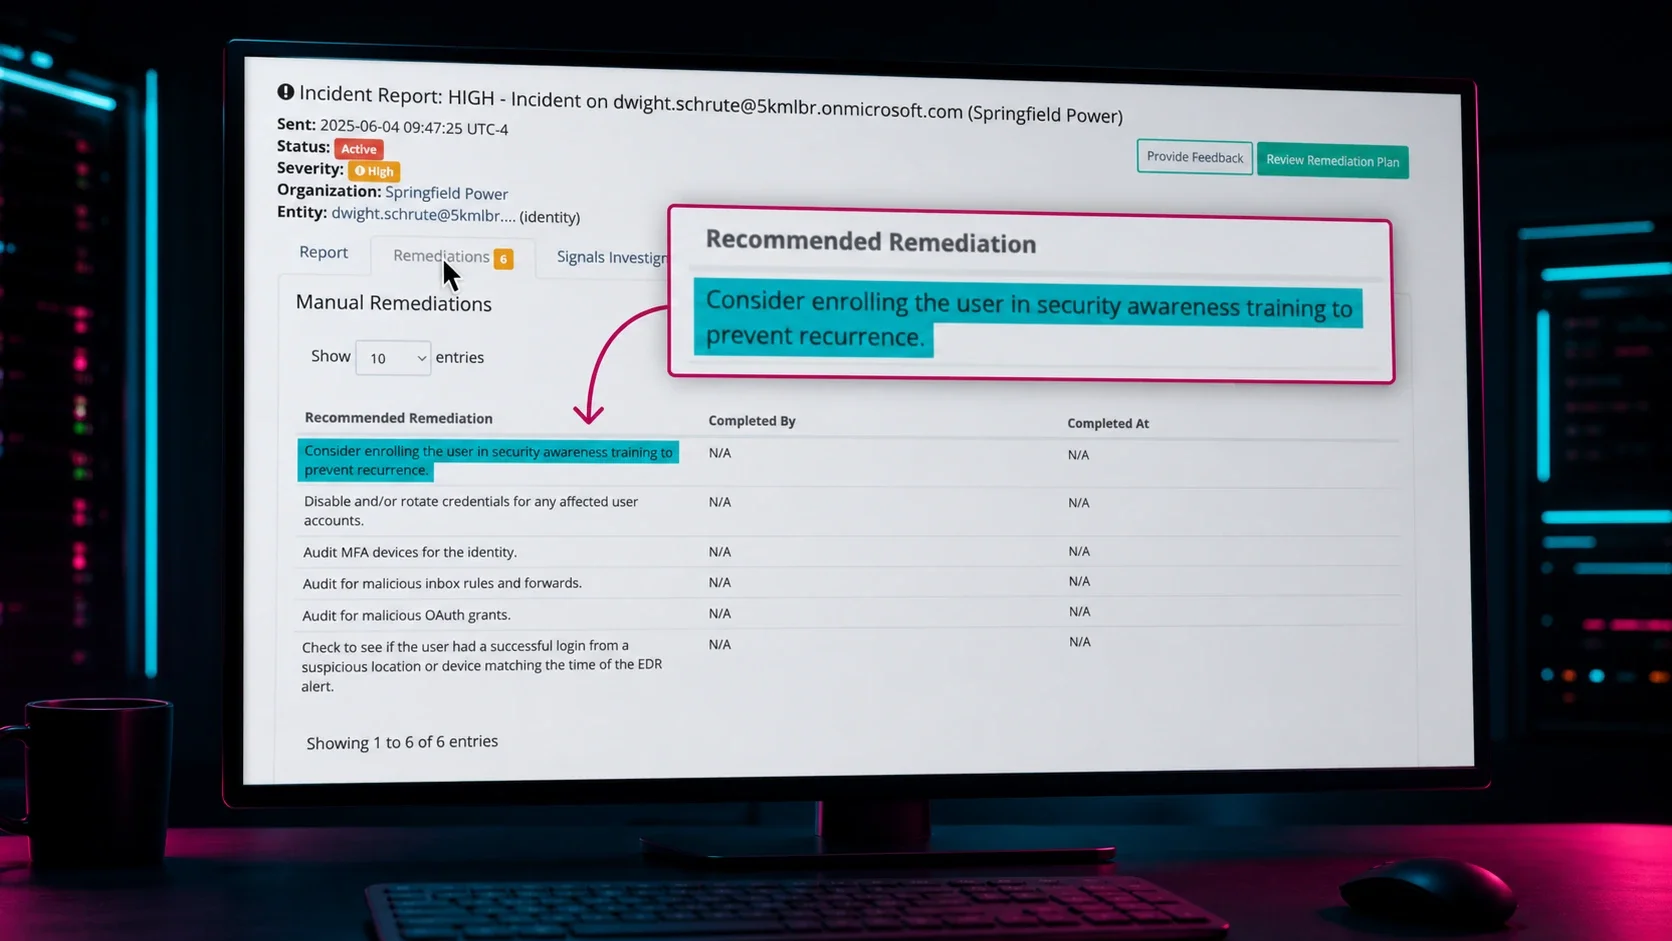


Es fácil pensar en security awareness training como algo pasivo. Compras una plataforma de capacitación o archivos SCORM para tu LMS, asignas la capacitación anual, la configuras para que les recuerde a tus empleados ver el video, y listo.
Si bien ese enfoque sin duda cumple con algunos de los requisitos de cumplimiento para realizar security awareness training anual, ¿realmente mejora la postura de seguridad de tu organización?
Los humanos son tanto nuestro mayor riesgo de ciberseguridad como nuestro mejor motor de detección. Si bien los humanos y sus identidades son el objetivo del acceso inicial en la mayoría de las vulneraciones modernas, también son mucho más capaces de detectar cosas 'raras' que las herramientas de seguridad. Un programa adecuado de security awareness training minimiza el riesgo que representan tus empleados y, al mismo tiempo, mejora sus tiempos de respuesta cuando detectan algo fuera de lugar. Invertir tiempo extra en reforzar las capacidades de detección humana es una de las mejores inversiones que puedes hacer en el área de seguridad.
En Huntress, entrenamos nuestras capacidades de detección humana de dos maneras:
Primero: security awareness training mensual. Cada mes, nuestro personal recibe nueva capacitación para ver, usando nuestro propio producto Security Awareness Training. Esto mantiene la seguridad como prioridad y asegura un nivel básico de conocimiento de seguridad en toda la fuerza laboral. Usamos esto para reforzar buenos hábitos de ciberhigiene y, a la vez, educar a nuestro personal sobre las tácticas que usan los adversarios. (¿Quieres que gestionemos esas capacitaciones mensuales por ti? Revisa nuestra opción de aprendizaje gestionado)
Segundo: simulaciones de phishing mensuales (o más frecuentes). Las hacemos con frecuencia y celebramos los fallos individuales. Dar seguimiento a las tasas de fallo organizacionales y ajustar los señuelos de phishing que usas en consecuencia genera resiliencia.
¿Por qué simulaciones de phishing?
La ingeniería social es un ataque a los rasgos psicológicos que tenemos como humanos: un deseo innato de ser útiles, confianza hacia desconocidos y miedo a meternos en problemas. Los atacantes aprovechan técnicas de miedo, intimidación, urgencia, empatía, compensación o autoridad para provocar una respuesta de adrenalina ante su mensaje. Su objetivo es activar tu respuesta de 'pelea o huida' para que no te detengas a pensar lógicamente sobre un correo.
Los atacantes aprovechan los rasgos psicológicos que tenemos de la misma forma en que explotan vulnerabilidades en un servidor. Encuentran un activo de ciberseguridad vulnerable y explotan esa vulnerabilidad para obtener acceso inicial a un sistema.
El phishing simulado busca el mismo resultado que el escaneo de vulnerabilidades en tus servidores. Queremos saber dónde hay debilidades para poder resolverlas. Dicho de otra forma, estamos catalogando nuestra superficie de ataque humana.
Convierte la práctica de phishing en resiliencia duradera
Las simulaciones de phishing efectivas están diseñadas para cambiar comportamientos, no para castigar a los empleados ni crear un evento de cumplimiento único. Descubre cómo Huntress Managed SAT hace que la práctica realista sea parte de una estrategia de seguridad más amplia.
Las simulaciones de phishing tienen tres objetivos:
1. Terapia de exposición
Al usar regularmente los mismos trucos psicológicos que usan los ingenieros sociales, reducimos su impacto y la probabilidad de una respuesta de adrenalina.
Para aumentar la resiliencia de la organización, debes rotar las tácticas que usas en tus simulaciones mensuales en cada campaña.
2. Identifica a tus usuarios más vulnerables
Algunos de tus usuarios serán más susceptibles a ataques de ingeniería social, ya sea por un sentido de confianza más alto o por falta del conocimiento técnico necesario para revisar la legitimidad de un correo.
Un solo fallo ya es una oportunidad de aprendizaje. Celebra cuando alguien falla y asume su error; la próxima vez será mucho menos probable que haga clic. Sin embargo, una serie de fallos indica que el usuario necesita ayuda individualizada. Dedica tu tiempo a capacitar a quienes hacen clic de forma repetida, no a los casos aislados.
3. Mide el informe organizacional
Los ataques de phishing se pueden combatir rápido cuando se avisa a tiempo. Podemos revocar correos de las bandejas de entrada, enviar avisos de concientización y más. Pero todo depende de qué tan rápido se presente el informe de la campaña.
Considero un gran éxito organizacional cuando el informe de una campaña se presenta antes del primer clic, sin importar las tasas de clics del resto de las campañas. Si encuentras que los usuarios fallan la prueba antes de que se genere el informe de la prueba, es momento de recordarle a la organización cómo hacer el informe de contenido sospechoso.
Ejemplos de la vida real
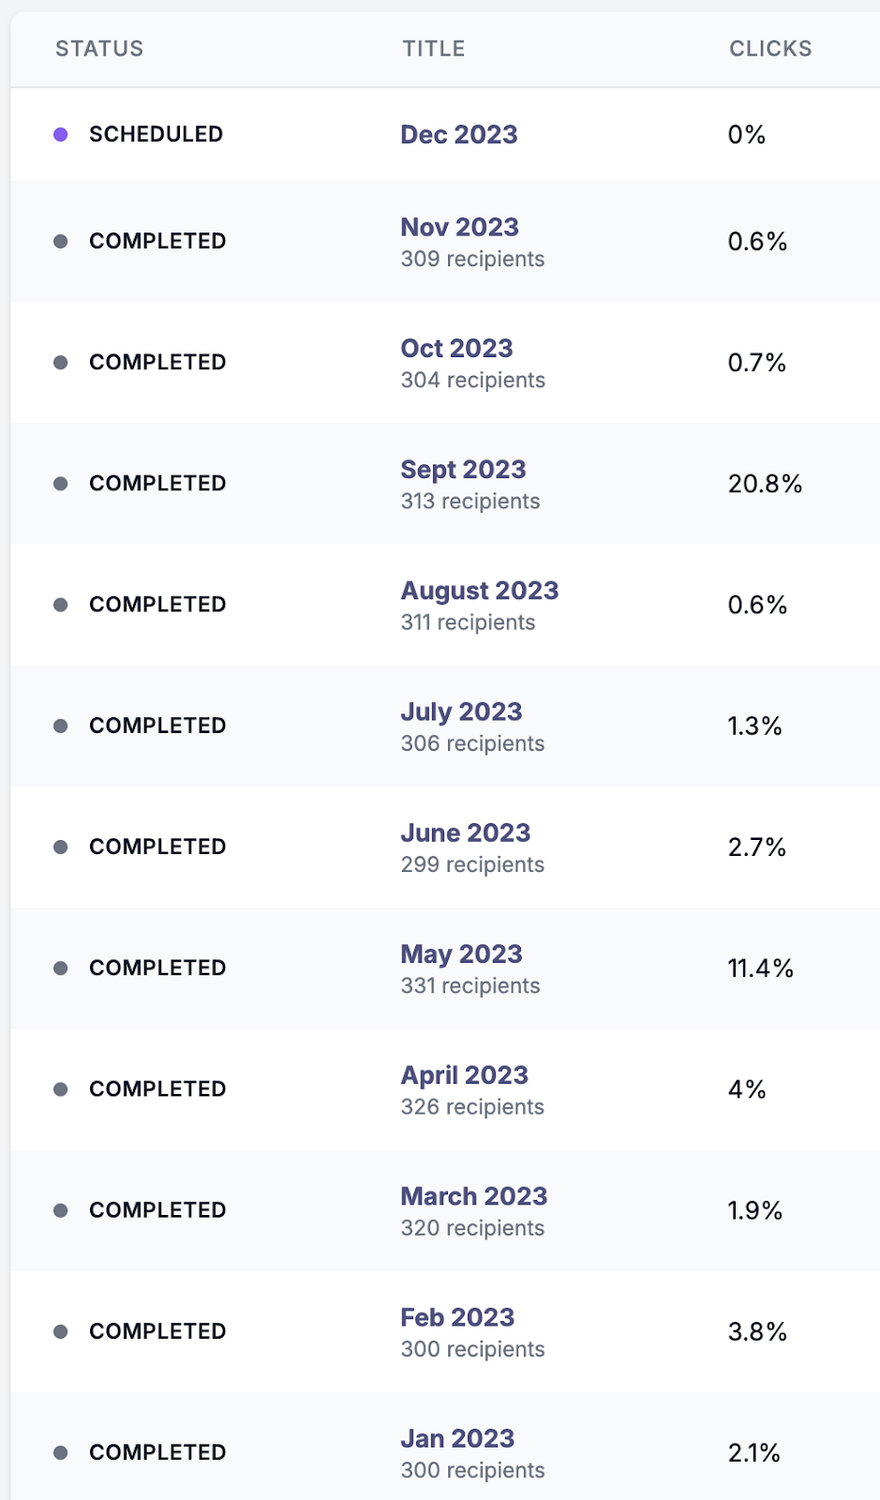
En Huntress, hacemos phishing a nuestros empleados todos los meses. Estos son nuestros resultados reales desde enero.
Notarás que hay algunos meses con picos en la tasa de clics. Esos picos son justo lo que buscamos. A medida que nuestras tasas de clics bajaban respecto al mes anterior, yo aumentaba la dificultad de los correos.
Al observar nuestras tasas de clics, hay una tendencia interesante que quiero señalar. Después de un mes en el que un gran porcentaje de empleados hizo clic en el señuelo, hubo una fuerte caída en los meses siguientes. Por eso queremos que nuestros empleados fallen. Al fallar la prueba, se vuelven más conscientes de su vulnerabilidad y prestan más atención, al menos durante algunos meses, según estos datos.
Detrás del phish
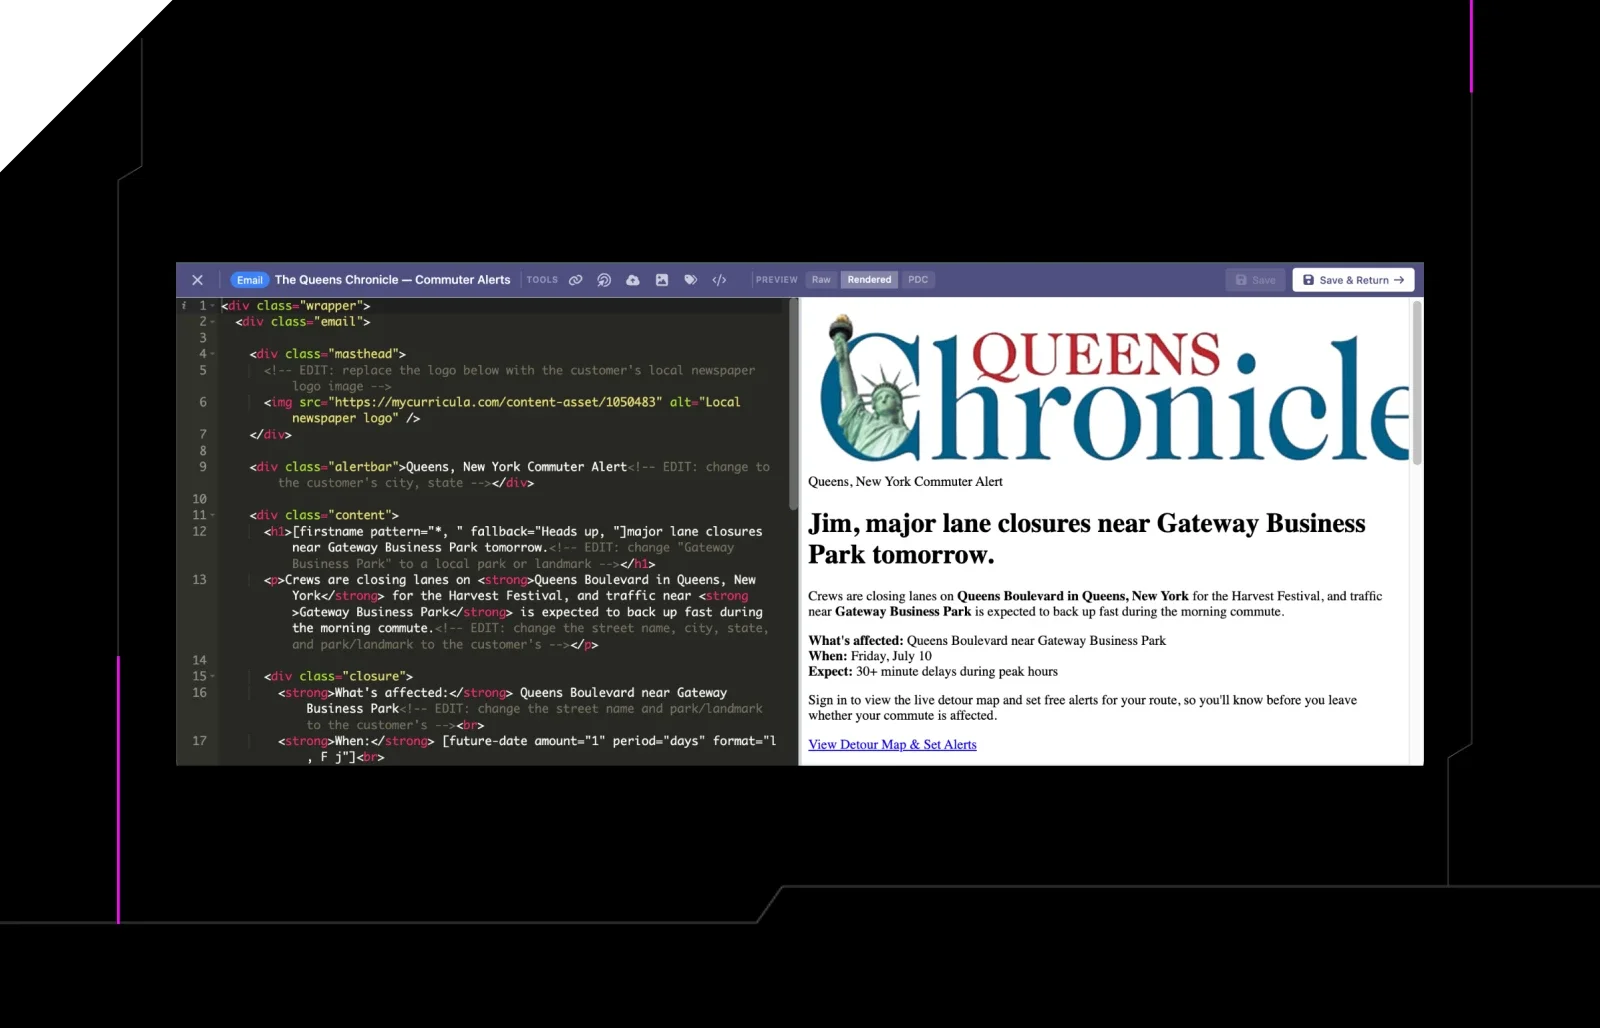
Para mantener esto breve, quiero contarte mi estrategia para los primeros dos meses del año.
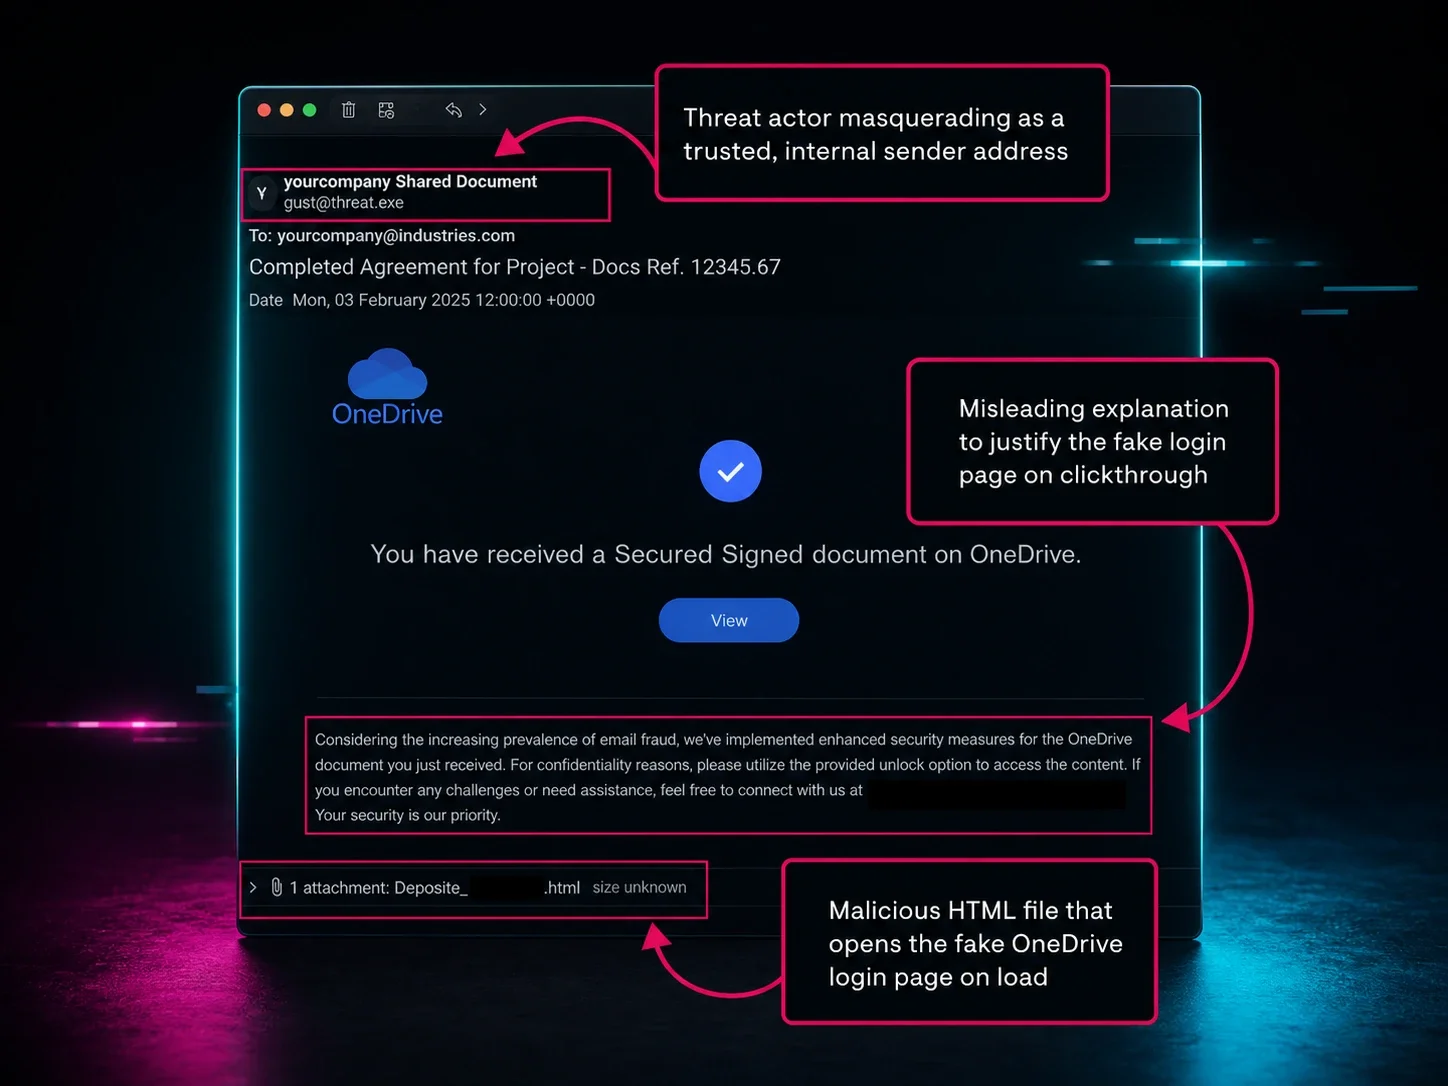
En enero, nuestros correos de phishing se enviaron a mitad de semana durante el horario laboral habitual. Esto logró que alrededor del 2 % de nuestros empleados hiciera clic en el enlace del correo. Usé un señuelo genérico con la promesa de un pago por completar una tarea sencilla: una encuesta, una llamada de retroalimentación o un estímulo por Covid-19. Fue un excelente resultado. Mostró que nuestra organización tenía una buena capacidad base para detectar correos de phishing cuando el remitente no era esperado.
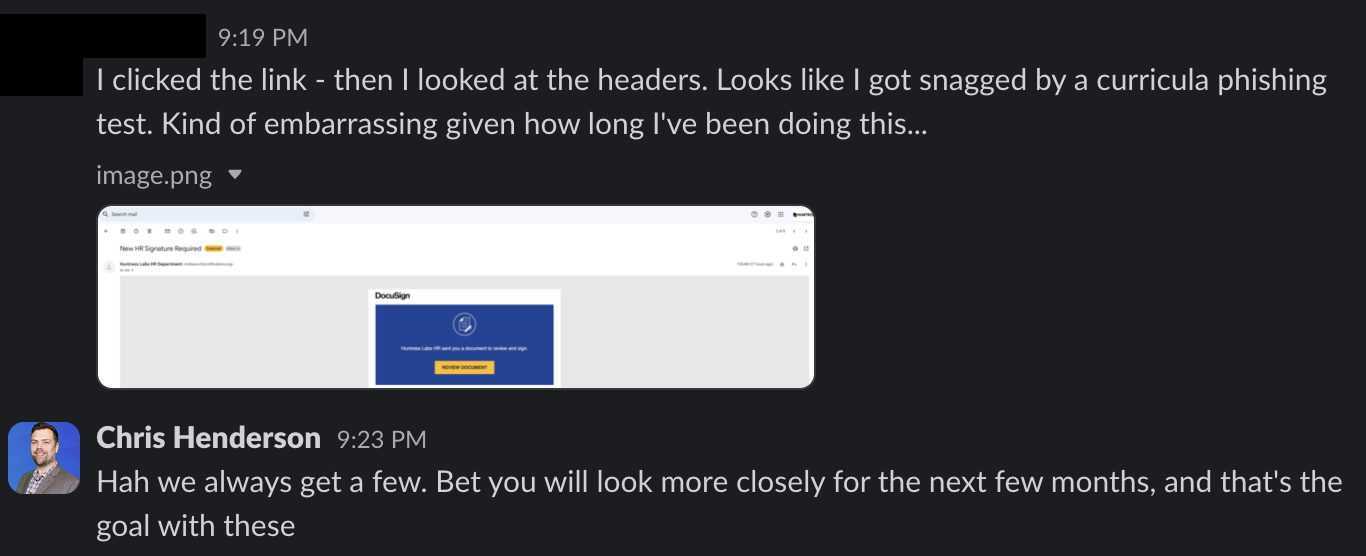
Febrero necesitaba un escenario más difícil y teníamos que probar una táctica distinta. La campaña de febrero también se envió a mitad de semana, pero esta vez suplantó nuestras herramientas internas de videoconferencia. Alrededor del 4% de nuestros empleados hizo clic en el enlace. Aunque seguimos por debajo del 5% que me propongo, nuestros empleados saben revisar el remitente de los correos. Tampoco vimos ni un solo reincidente; nadie que falló en enero volvió a fallar en febrero. Genial. Además, nuestros empleados compartieron capturas de pantalla del correo de phishing por todo Slack; la difusión orgánica de la amenaza desactivó rápidamente la simulación.
Cada mes busco variar las tácticas que uso. No quiero que nuestros empleados esperen el mismo correo de phishing cada mes, porque eso genera complacencia. Entonces, al planificar tus campañas de phishing, piensa como un hacker con información privilegiada.
Quiero terminar con un llamado a la empatía hacia los empleados que sí hacen clic.
Cuando un empleado falla una prueba de phishing, suele reaccionar con vergüenza o enojo. Muchos envían mensajes o llaman para explicar por qué fallaron, o simplemente escriben un “lo siento”. No reprendas estos fallos. Son oportunidades para conversar sobre qué podrían hacer distinto la próxima vez y recordarles que hacemos estas pruebas precisamente para aumentar la conciencia.