Remote Desktop Services (RDS) benefician tanto a los empleados como a los administradores de TI. Como los empleados suelen trabajar desde cualquier lugar, el escritorio remoto reduce la carga física de llevar una laptop de trabajo a casa 🏠. También facilita la actualización y gestión de los sistemas, lo que puede aliviar la carga administrativa al manejar una red grande. 👨💼
Lamentablemente, una vulnerabilidad descubierta recientemente en RDS tiene el potencial de permitir que los hackers causen estragos de forma remota en computadoras o servidores que ejecutan RDS, y en sus redes, si el problema no se soluciona. ¡Sigue leyendo para saber más!
¿Qué es BlueKeep?
Durante el ciclo de parches de mayo de 2019 de Windows, Microsoft lanzó un parche para un error de ejecución remota de código en su software Remote Desktop Services. Si no se corrige, esta vulnerabilidad podría permitir que atacantes remotos no autenticados ejecuten payloads con privilegios administrativos y se propaguen a otras computadoras o servidores dentro de una red.
El CEO de Errata Security, Robert Graham, escaneó todas las direcciones IP expuestas externamente el 28 de mayo de 2019 en busca de sistemas vulnerables a BlueKeep.
En su blog, Robert estimó que casi un millón de computadoras, laptops y servidores podrían ser vulnerables, y Microsoft señaló que si un atacante logra acceder al sistema, podría entonces “instalar programas; ver, cambiar o eliminar datos; o crear cuentas nuevas con derechos de usuario completos.”
Explotando la vulnerabilidad
Investigadores de seguridad ofensiva trabajaron sin descanso para demostrar que la vulnerabilidad BlueKeep podía ser explotada por hackers maliciosos. El 3 de junio de 2019, Ryan Hanson mostró su éxito en Twitter a pesar de tener “muy poca experiencia con la explotación del kernel”.
Si consideramos ataques gusano anteriores como WannaCry, el equipo de Huntress tiene alta confianza en que los hackers comenzarán a atacar muy pronto las computadoras y los servidores sin parchear. Microsoft, la NSA, y docenas de otros proveedores de seguridad llegaron a conclusiones similares y recomiendan a los departamentos de TI parchear de inmediato los sistemas afectados.
¿Cómo determinó Huntress qué sistemas eran vulnerables?
El equipo de Huntress ha seguido de cerca el éxito de Robert Graham al identificar sistemas vulnerables usando RDPScan. Una vez resueltas todas las particularidades, aprovechamos su arduo trabajo para contrastar los sistemas con Windows Vista, 7, Server 2008 y Server 2008 R2 de nuestros socios. Examinamos específicamente las direcciones IP externas de estos sistemas que exponían el puerto 3389 a internet. No buscamos puertos RDP no estándar u ofuscados, y Huntress no funciona en sistemas con XP o Server 2003.
El equipo de Huntress registró la dirección IP externa de cada sistema que RDPScan identificó como vulnerable. Con esta base de datos, creamos herramientas personalizadas para notificar por correo electrónico a todos los socios afectados el 4 de junio de 2019.
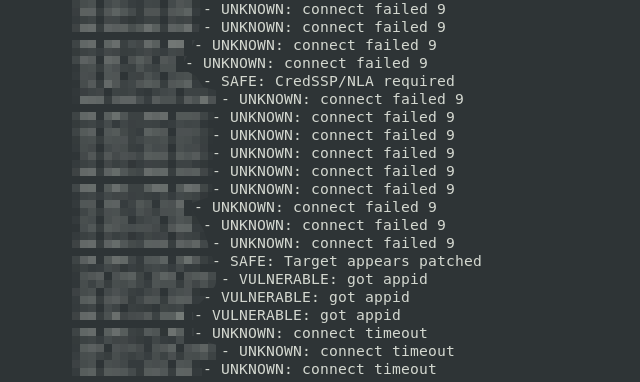
Dado que evaluamos estos sistemas de forma externa, vale la pena señalar que podrías tener más sistemas vulnerables dentro de tu red o redes que estaban sin conexión, que no ejecutaban el software de Huntress, o que simplemente no eran accesibles desde el exterior. Consulta nuestra sección sobre cómo encontrar sistemas vulnerables para ayudarte a tener plena conciencia del estado de tus parches.
¿Cómo soluciono esta vulnerabilidad?
Debido a la gravedad de BlueKeep, Microsoft lanzó parches para todas las versiones de Windows con soporte activo y para las versiones viejas/obsoletas de antaño. Puedes encontrar estos parches aquí:
- Parches para Windows 7, Server 2008 y Server 2008 R2
- Parches para Windows XP, Server 2003, Server 2003 R2 y Windows Vista
Instalar el parche correspondiente mediante tu proceso de aplicación de parches ya probado soluciona esta vulnerabilidad. Dada la criticidad de este problema, te recomendamos encarecidamente confiar pero verificar el éxito de estos parches.
¿Cuál es el riesgo de no solucionar la vulnerabilidad?
Es muy probable que un atacante comprometa de forma remota los endpoints vulnerables, lo que podría llevar al robo de datos o al cifrado de todos los archivos mediante ransomware.
Dado que esto tiene el potencial de ser un exploit capaz de propagarse como un gusano, no solo se vería afectado el endpoint explotado, sino que también podría verse afectada una red entera.
¿Cómo puedo probar qué endpoints son vulnerables?
Robert Graham desarrolló una herramienta de evaluación simple llamada RDPScan que el equipo del SOC de Huntress usó para detectar de forma remota qué endpoints de cara externa eran vulnerables. Esta misma herramienta se puede usar para determinar localmente si una computadora/servidor con Windows es vulnerable. Para hacerlo, sigue estos pasos:
- Descarga la herramienta RDPScan desde GitHub.
- Extrae la aplicación del archivo .ZIP descargado en la ubicación que prefieras.
- Abre una ventana de comandos y navega hasta el directorio donde extrajiste rdpscan.exe.
- Escribe el comando rdpscan.exe localhost para probar si este endpoint es vulnerable a BlueKeep.
- Si es vulnerable, RDPScan mostrará el informe VULNERABLE—got appid como se ve a continuación.
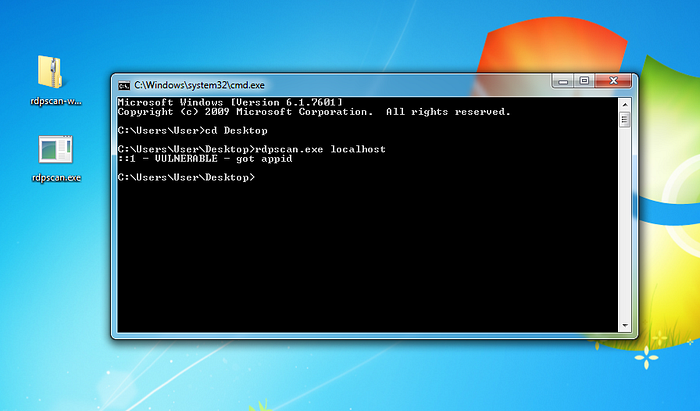
Para los MSP y departamentos de TI con software de RMM, es totalmente posible recrear este proceso de forma masiva. Este método puede ser más fácil que intentar escanear remotamente dentro de redes segmentadas o con VLAN.
¿Probar la vulnerabilidad dañará mis endpoints?
Durante nuestras pruebas, la herramienta RDPScan se mostró bastante estable y no causó efectos secundarios graves en los sistemas analizados. Sin embargo, algunos investigadores de seguridad que usaron otras herramientas demostraron que esta vulnerabilidad es capaz de hacer fallar endpoints.
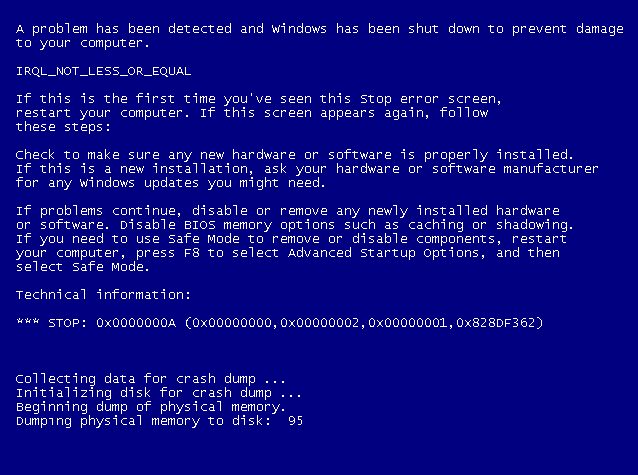
Con esto en mente, parece plausible que un endpoint escaneado pueda fallar y reiniciarse, pero no debería tener efectos duraderos.
¿Cómo me aseguro de que los endpoints ya no estén en riesgo?
Una vez que hayas instalado correctamente el parche de Microsoft en todos los endpoints vulnerables, esas computadoras o servidores ya no deberían estar en riesgo frente a esta amenaza. Dado el riesgo que representan los atacantes que usan BlueKeep, recomendamos encarecidamente a los partners verificar que la solución se aplicó correctamente para reducir sorpresas inesperadas en el futuro.
El equipo de Huntress seguirá evaluando tus endpoints y te avisará si identifica otras direcciones IP externas afectadas.
Respuestas a algunas muy buenas preguntas que podrías seguir teniendo después de leer esta publicación
¿Una vulnerabilidad significa que ya ocurrió un ataque?
No, pero sí significa que un ataque podría ocurrir. Microsoft emitió un segundo aviso este mes pidiendo a los usuarios de RDS que instalen un parche. Cuanto antes se haga, mejor.
Ahora que BlueKeep es bien conocida, ¿son más altas las probabilidades de un ataque?
Sí, es solo cuestión de tiempo antes de que un atacante aproveche esta vulnerabilidad.
¿Por qué no todos han instalado el parche todavía?
Compara esto con saber que alguien tiene una llave de tu casa, pero nunca la ha usado. Puede que sepas que necesitas cambiar las cerraduras de tus puertas, pero la vida diaria sigue interponiéndose.
¿Necesito instalar el parche ahora?
Sí. Ve. ¿Por qué sigues leyendo esta publicación?
El equipo de Huntress seguirá actualizando esta publicación a medida que surjan novedades sobre BlueKeep.
Sigue a nuestro equipo en Twitter para más perspectivas, orientación y consejos.