


Cada intrusión que analizamos aquí en Huntress es diferente a su manera. Aunque definitivamente hay patrones identificables en las intrusiones, los analistas a menudo tenemos que especular sobre las intenciones y motivaciones de los actores de amenazas.
A veces, un caso rompe los patrones establecidos y resulta más interesante, o al menos merece una mirada más detallada.
Este blog cubrirá un ejemplo de uno de esos casos, uno que comenzó con un simple ataque de fuerza bruta y llevó a descubrir infraestructura y técnicas que sospechamos están vinculadas a un ecosistema de ransomware más grande, particularmente a agentes de acceso inicial.
Narrativa del ataque
En este caso, una red exponía un servidor de Escritorio Remoto (RDP) a internet en general. Hemos hablado sobre los peligros de esta dinámica en diferentes diferentes webinars, blogs y publicaciones en redes sociales, pero a menudo las empresas no tienen más opción que exponer RDP por diversas razones.
En este caso, nuestro Centro de operaciones de seguridad (SOC) recibió una alerta por enumeración de dominio y se puso manos a la obra.
Fuerza bruta
Aunque las intrusiones suelen describirse de forma lineal, bien mapeadas a marcos como ATT&CK, la realidad es que los analistas a menudo reciben señales de intrusiones que normalmente se encuentran en la "mitad" de la cadena de ataque de un actor de amenazas. Esto significa que, una vez recibida una señal, debemos trabajar hacia atrás y hacia adelante en el tiempo para encontrar tanto el origen de la intrusión como cualquier posible ruta de ataque futura.
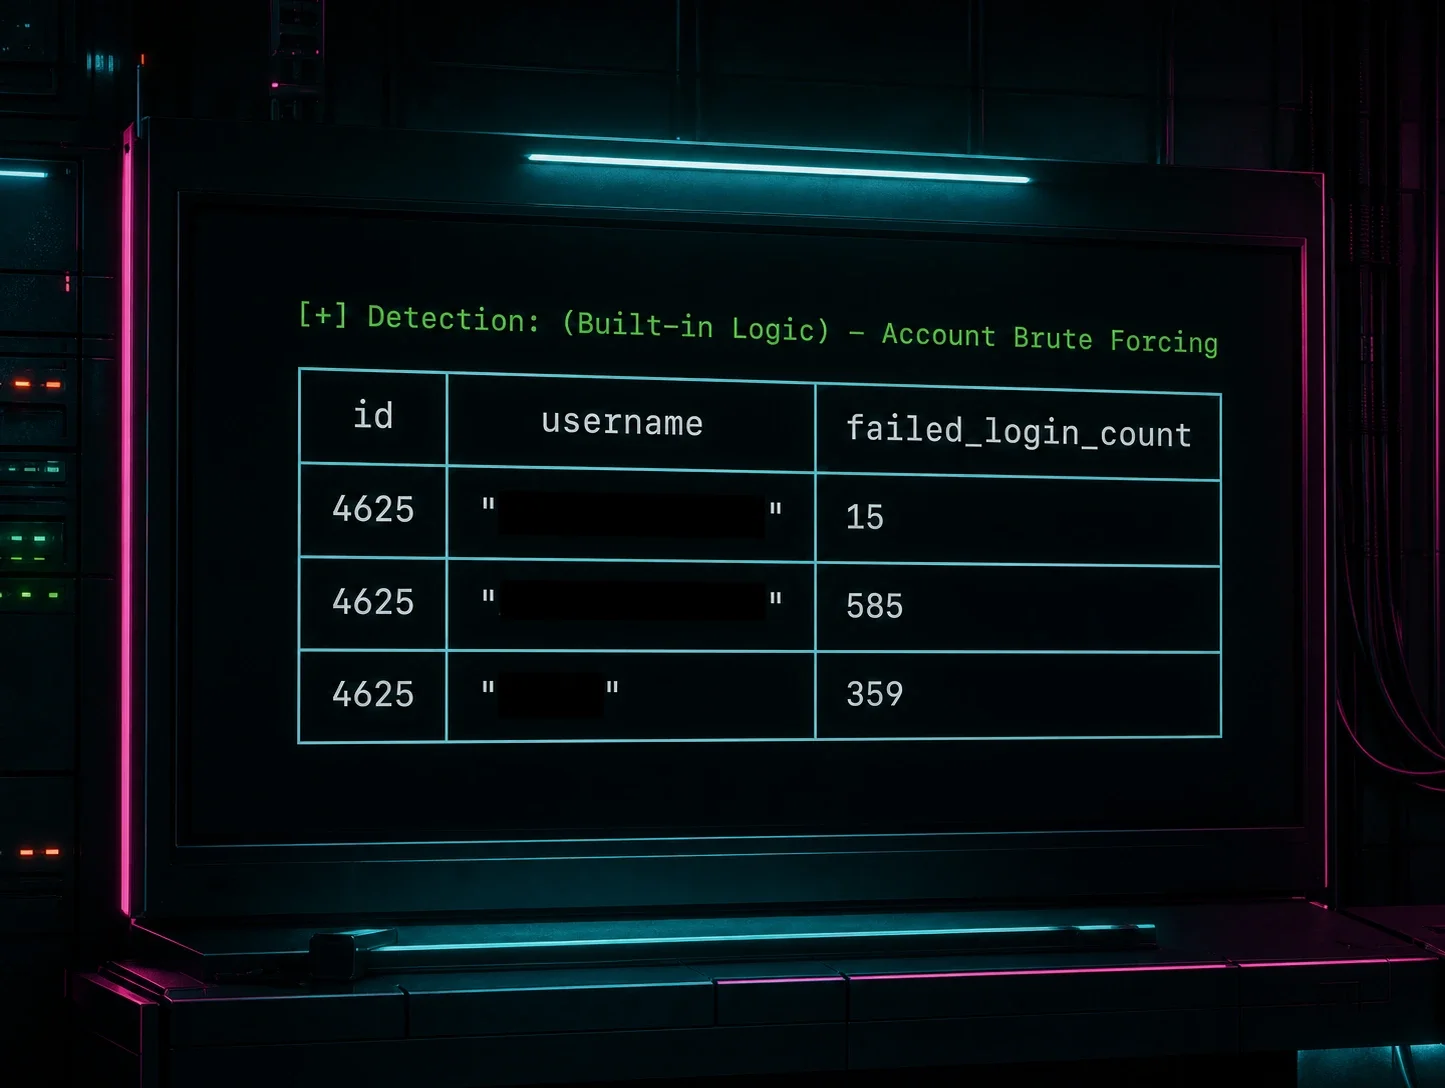
En este caso, al investigar los registros de eventos de Windows de los endpoints afectados, descubrimos que el servicio RDP estaba siendo atacado por fuerza bruta.
Aunque la fuerza bruta se considera una técnica de ataque "básica", investigar ataques de fuerza bruta, particularmente en redes con configuraciones de registro predeterminadas, puede ser un poco complicado. A menudo, los intentos de inicio de sesión registrados llenan los canales de registro, y la telemetría relevante para la seguridad termina sobrescrita o descartada. A esto se suma la existencia de varias cuentas de servicio para inventario o herramientas de escaneo de vulnerabilidades que suelen generar inicios de sesión fallidos en varios servicios.
Aquí, afortunadamente, la telemetría relevante estaba disponible, y se descubrió un ataque de fuerza bruta exitoso. Aunque se atacaron múltiples cuentas mediante este ataque de fuerza bruta, solo una cuenta fue comprometida con éxito.
Usando esta cuenta comprometida como punto de pivote, descubrimos que la cuenta había sido comprometida desde múltiples direcciones IP. Esta dinámica es al menos algo atípica o fuera de lo normal para lo que esperaríamos ver en la mayoría de las intrusiones. Tras revisar más a fondo las marcas de tiempo de los inicios de sesión exitosos, la evidencia sugirió que este compromiso no provenía de múltiples actores de amenazas, sino de un solo actor de amenazas utilizando infraestructura que permitía el acceso desde varios servidores.
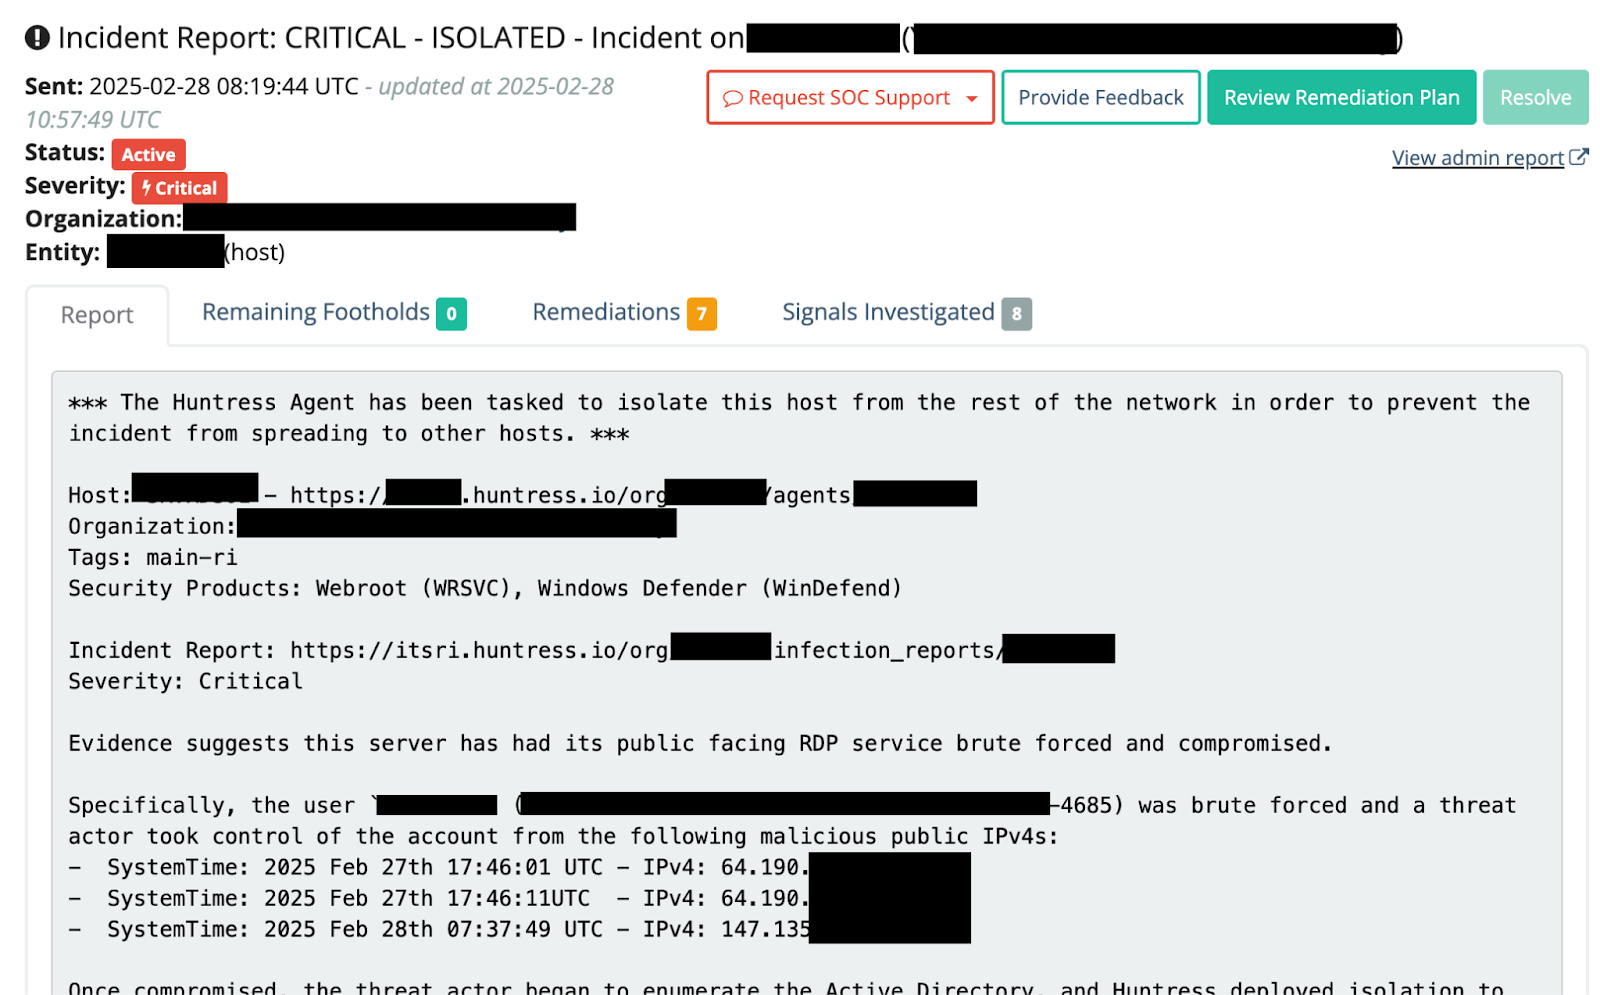
Figura 1: Reporte de incidente inicial del SOC que muestra fuerza bruta desde múltiples direcciones IP
El ataque de fuerza bruta exitoso contra el servidor RDP expuesto significó que el actor de amenazas ahora tenía acceso a la red de la víctima. Una vez establecido este acceso, el actor de amenazas procedió a enumerar el dominio, incluyendo varios grupos y configuraciones del dominio.
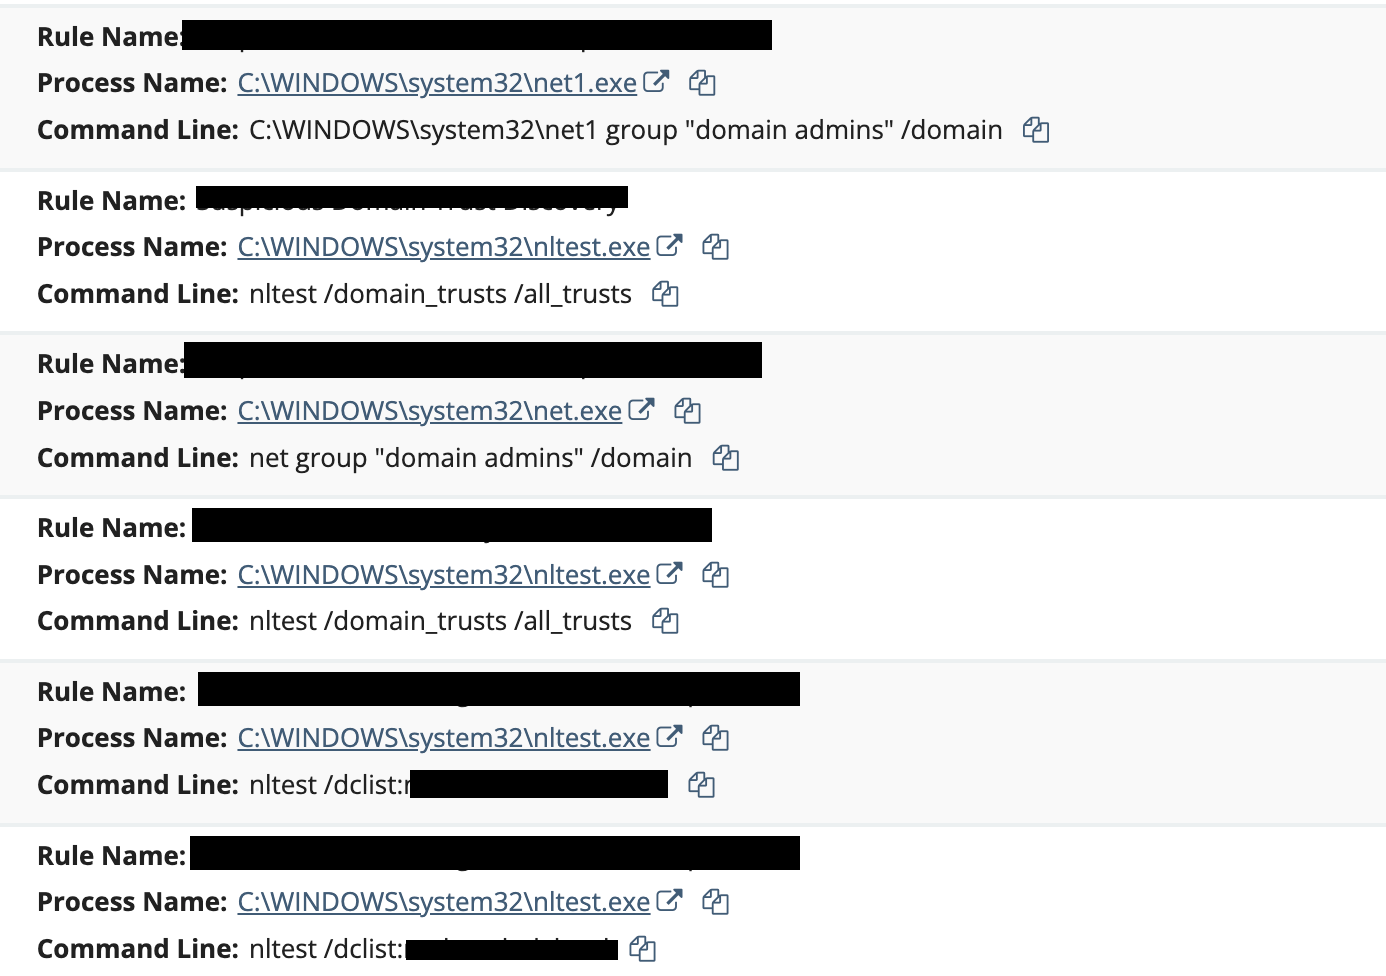
Figura 2: Imagen que muestra comandos de enumeración de dominio
Cuando el SOC investigó estas señales de enumeración y las determinó como maliciosas, se emitió un aislamiento a nivel de red para prevenir más movimiento lateral dentro de la red.
A primera vista, esto puede parecer un incidente sencillo: ocurre un ataque de fuerza bruta exitoso, el actor de amenazas entra en la red y procede a enumerarla antes de ser descubierto y detenido por el SOC. Sin embargo, esta vez, al revisar otros fragmentos de telemetría tras aislar la red, descubrimos algo particularmente interesante y fuera de los patrones normales de actividad de actores de amenazas que solemos observar.
Algo no cuadra
Cuando los actores de amenazas entran en una red—ya sea mediante una intrusión por RDP como la que hemos cubierto hasta ahora, o mediante otros medios como el compromiso de una VPN—normalmente enumeran la red, recopilan credenciales y se mueven lateralmente.
Por lo general, el acceso a credenciales en estos escenarios consiste en extraer credenciales del proceso LSASS de Windows mediante herramientas como Procdump o Mimikatz, o acceso a credenciales mediante volcado del registro con algo como Secretsdump. En algunos casos, también hemos observado actores de amenazas yendo tras las cookies del navegador.
A menudo no observamos a los actores de amenazas revisando sistemas de archivos o recursos compartidos en busca de credenciales en archivos. Sin embargo, en esta intrusión, observamos exactamente eso.
Sin evidencia contundente, solo podemos ofrecer especulaciones fundamentadas sobre por qué esta dinámica se da de esta manera. Nuestra hipótesis es que la mayoría de los actores de amenazas tienen un manual de procedimientos que siguen. Extraer contraseñas del registro o de LSASS puede realizarse de forma sistemática, con comandos y herramientas que varían poco de un entorno a otro. Esto no ocurre con las contraseñas en archivos, ya que pueden encontrarse en muchos lugares de la red. Además, una vez que se extraen las credenciales del registro y de LSASS, podemos suponer que estas credenciales se utilizan de una forma u otra dentro de la red, lo que las hace atractivas para los actores de amenazas. En cambio, las credenciales encontradas en archivos pueden ser históricas, antiguas u obsoletas, y requieren pruebas manuales para verificar si realmente otorgan acceso a un recurso objetivo.
En este caso particular, el actor de amenazas optó por un enfoque manual, usando el Bloc de notas para abrir archivos de texto que, en apariencia, contenían material de credenciales:
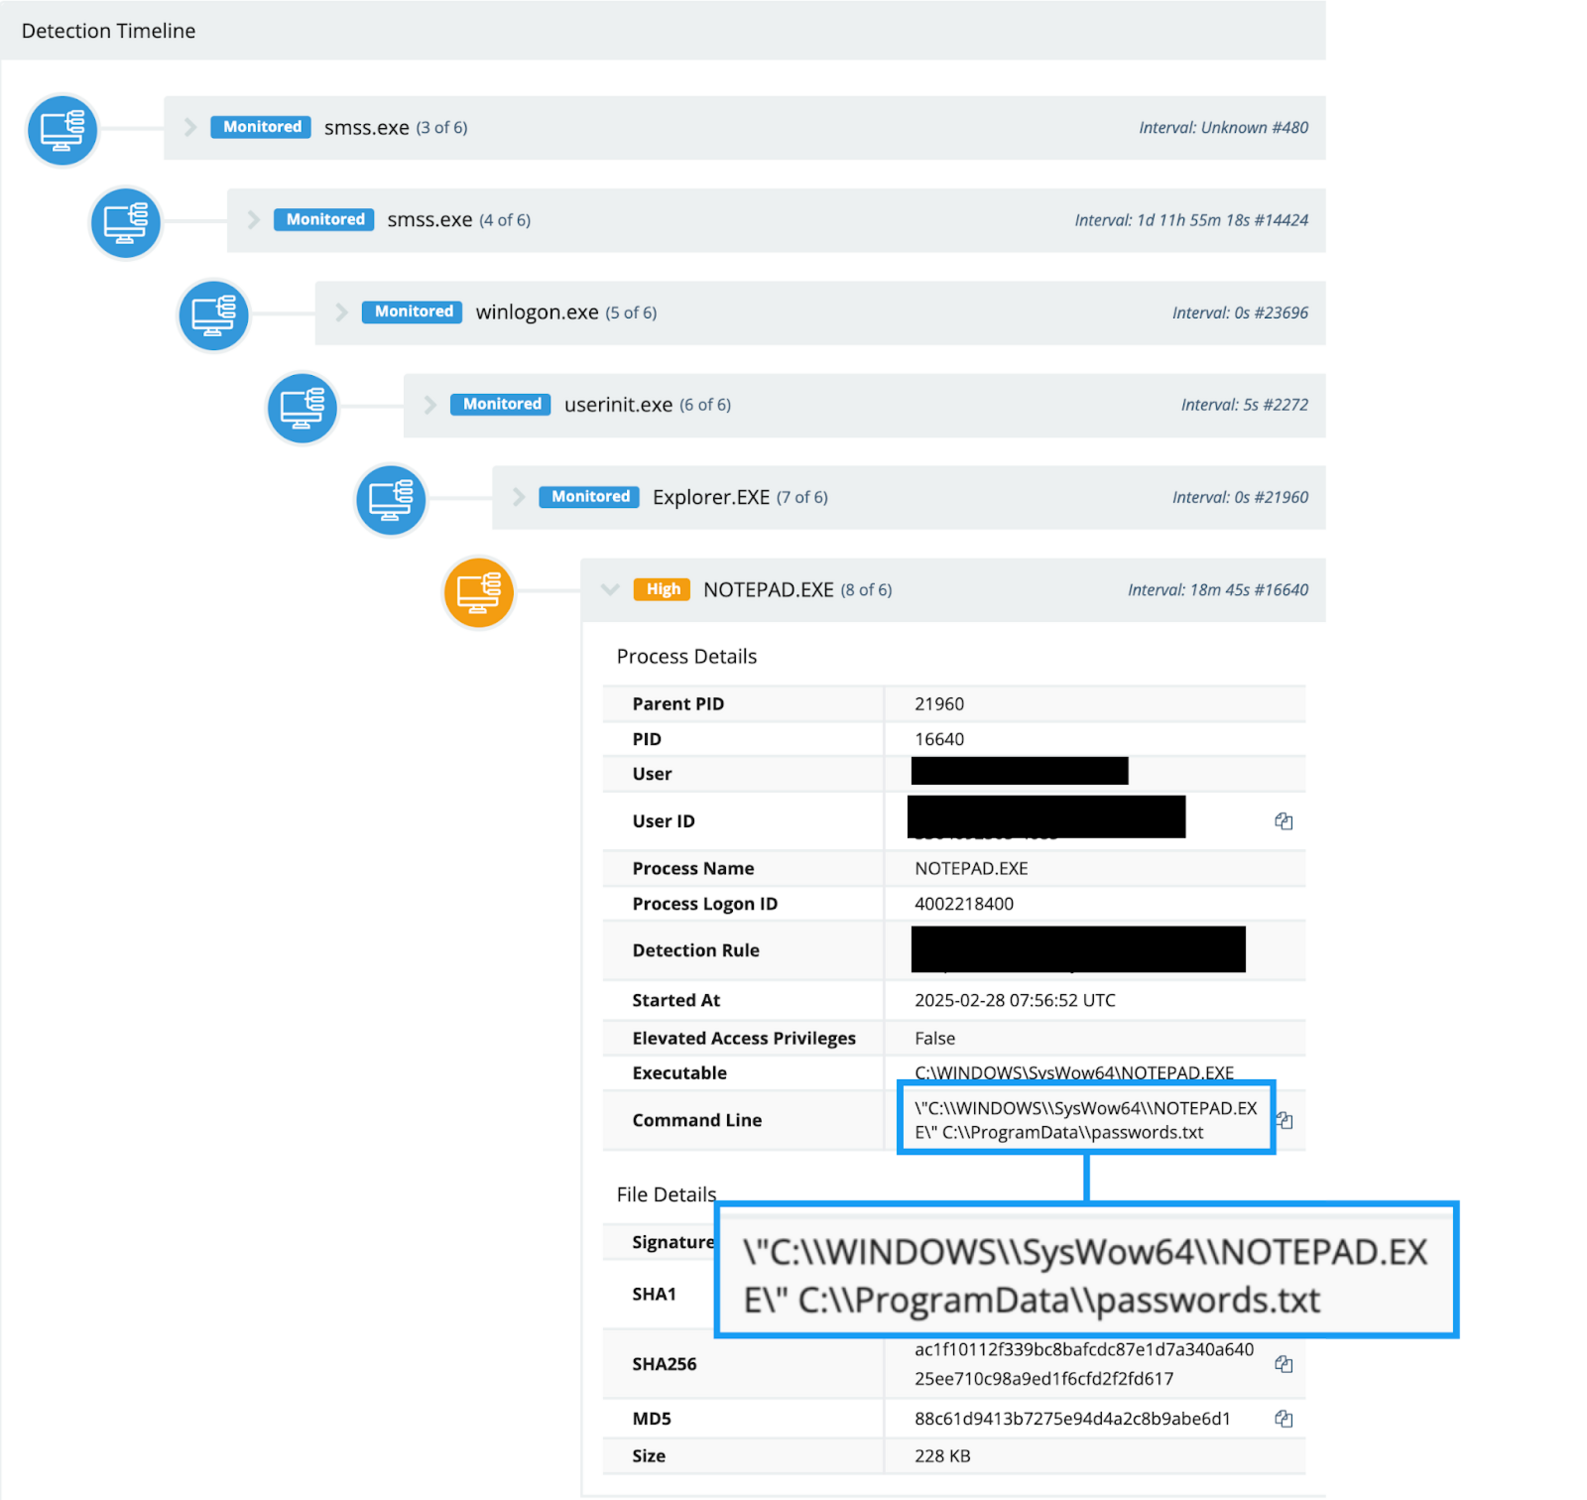
Figura 3: Imagen que muestra el árbol de procesos con el Bloc de notas abriendo archivos de texto que contienen contraseñas
Al examinar los artefactos de jumplist del endpoint afectado, notamos aún más actividad del actor de amenazas relacionada con credenciales en archivos.
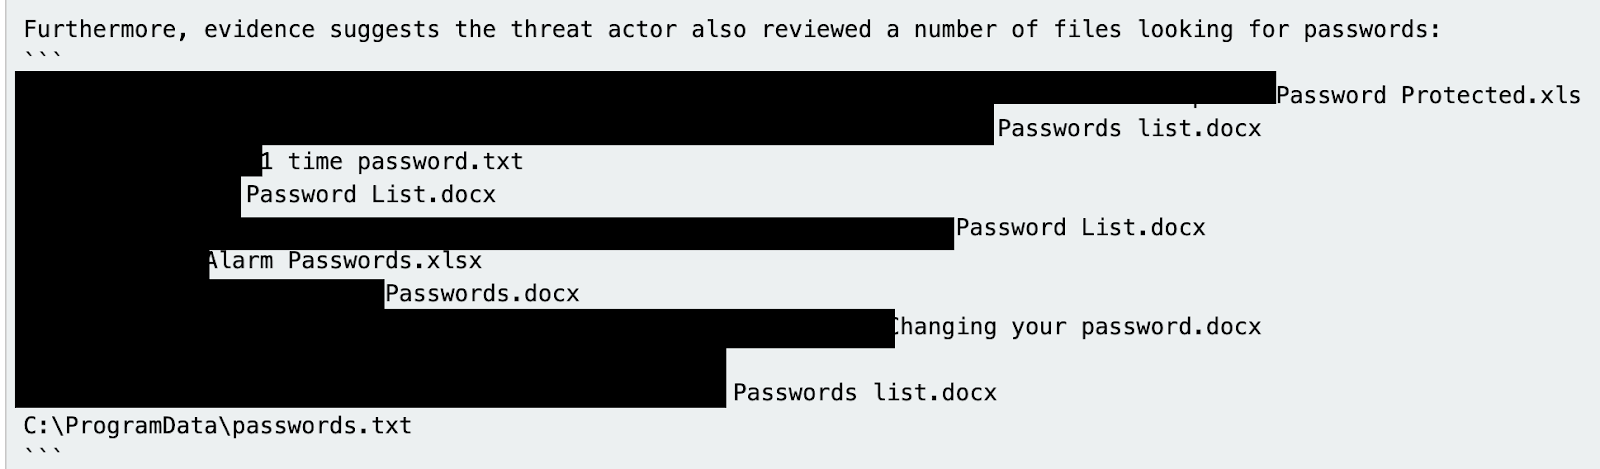
Figura 4: Evidencia forense del actor de amenazas revisando archivos con temática de "contraseñas"
Esta técnica atípica motivó un segundo examen más detallado de las direcciones IP asociadas con el ataque de fuerza bruta.
Desentrañando la infraestructura
Una revisión inicial de las direcciones IP sospechosas arrojó algunos resultados mediante Maltrail, que indicaron que la IP en cuestión estaba asociada con ransomware Hive:
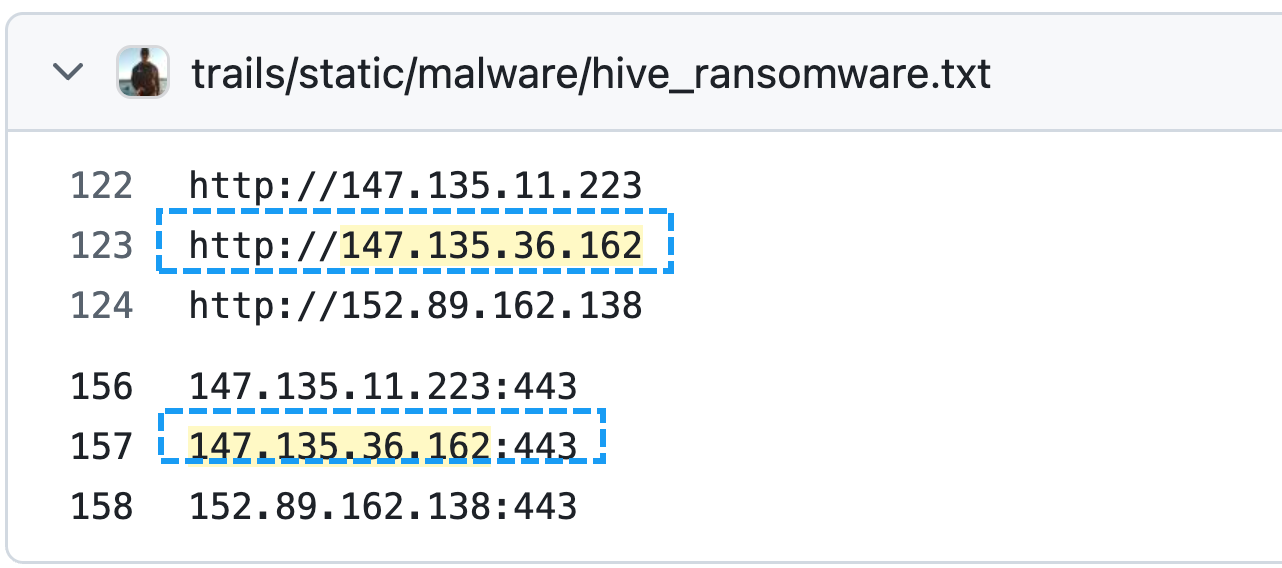
Figura 5: Imagen que muestra direcciones IP de fuerza bruta asociadas con el ransomware Hive
Otro informe de CISA también vincula esta dirección IP en particular con BlackSuit.
Con esta información ya en nuestro poder, quisimos partir de este dato y buscar nombres de dominio interesantes. Al examinar los certificados TLS asociados con la dirección IP de fuerza bruta, descubrimos un nombre de dominio interesante: specialsseason[.]com:
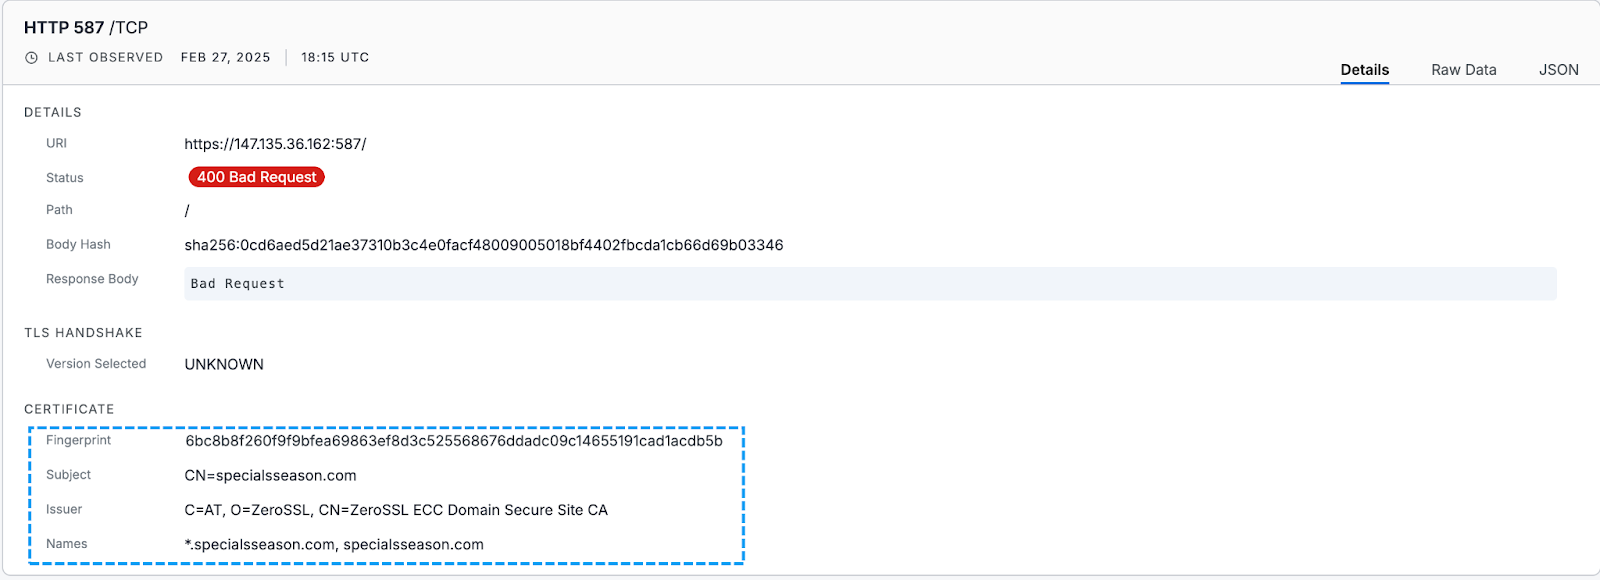
Figura 6: Imagen que muestra la información del certificado de un dominio malicioso
Ahora que teníamos un nombre de dominio asociado con la dirección IP infractora, pasamos a la huella digital del certificado TLS para ver si podíamos identificar más infraestructura maliciosa, ya fueran direcciones IP o nombres de dominio.
Esto arrojó resultados sorprendentes, y encontramos múltiples direcciones IP y nombres de dominio relacionados:
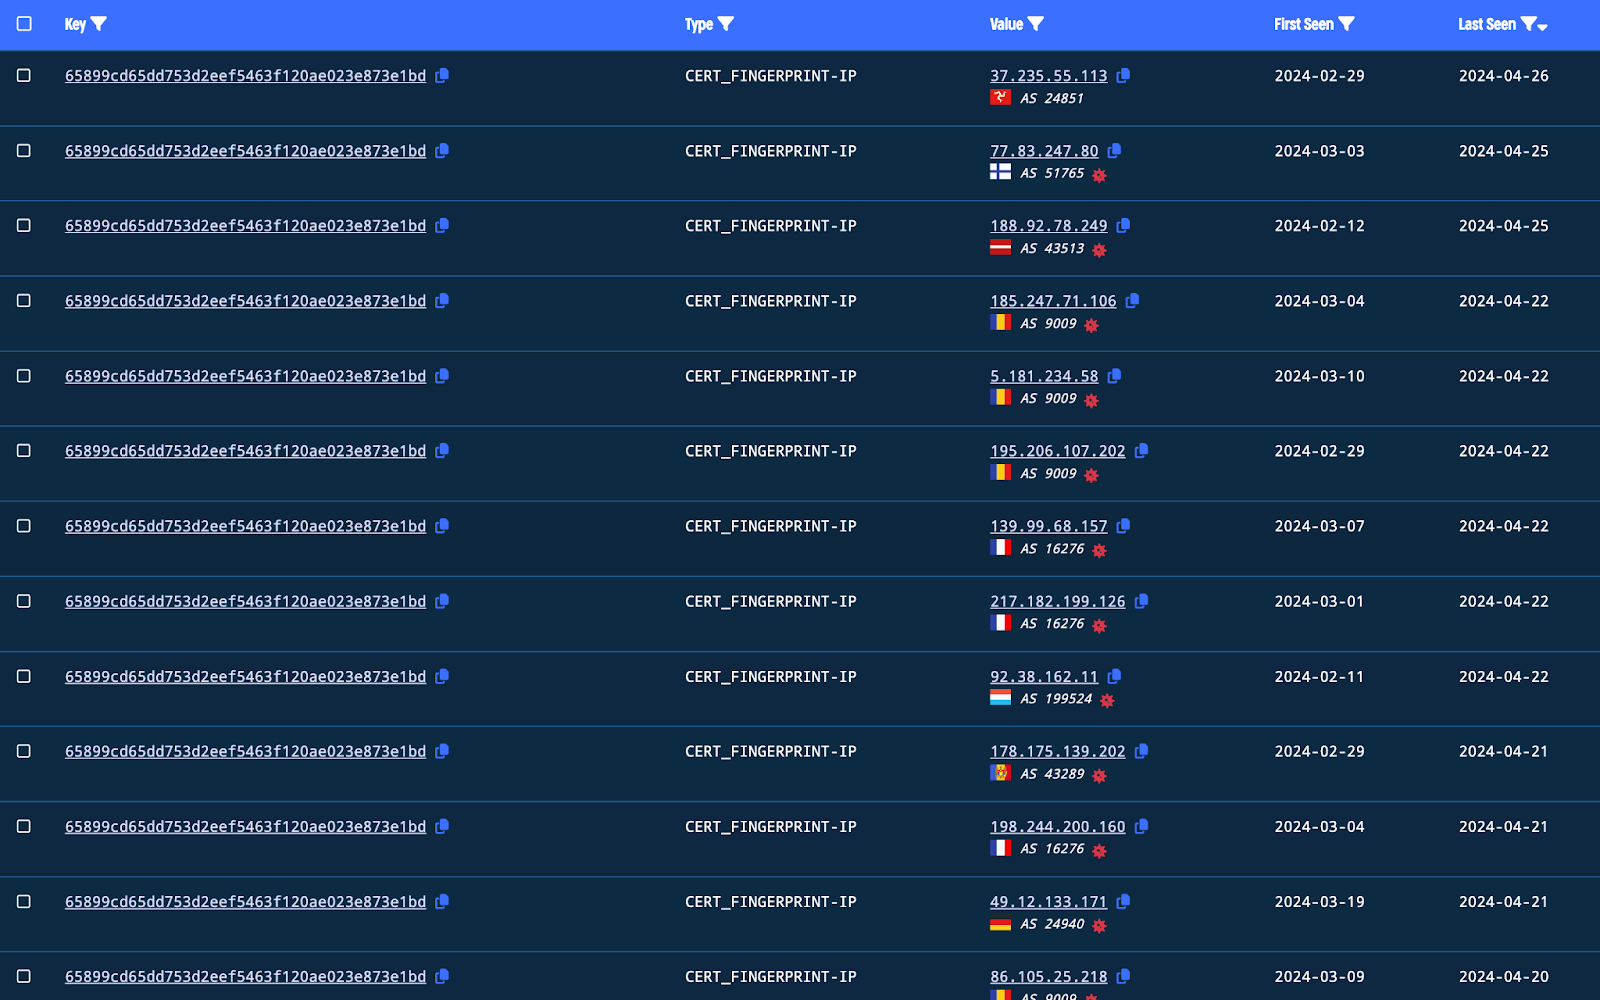
Figura 7: Imagen que muestra el paso de la huella digital del certificado inicial a otros dominios
Al revisar las direcciones IP y sus nombres de dominio asociados, surgió un patrón. Cada una de las IP se resolvía con la misma convención de nombres: NL-<countrycode>.specialsseason[.]com
A continuación, se presenta un listado completo de todos los códigos de país encontrados asociados con el certificado TLS de la dirección IP usada en el ataque de fuerza bruta original:
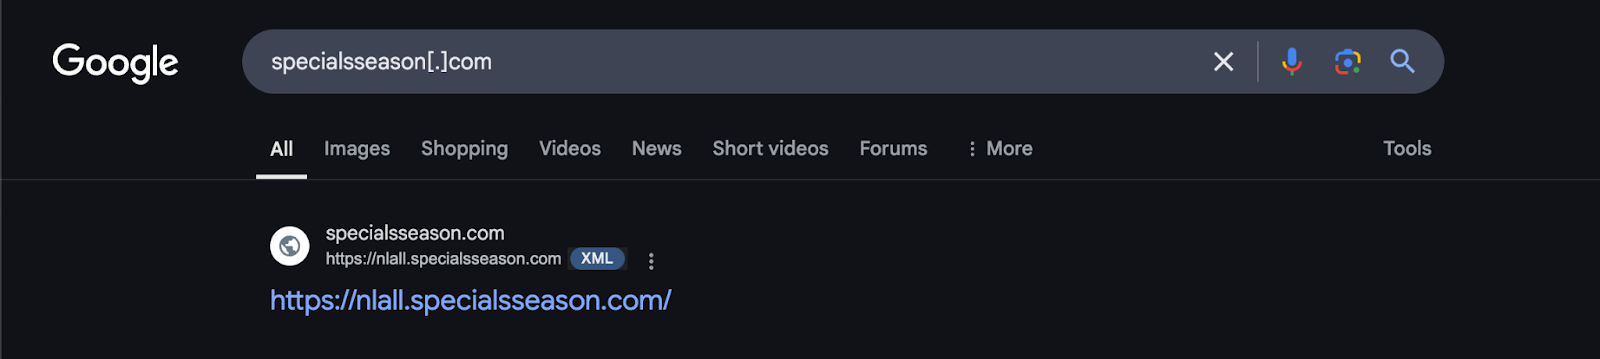
Figura 8: Imagen que muestra una búsqueda en Google del dominio specialsseason con un dominio adicional mostrado
Podemos observar una red bastante robusta y distribuida geográficamente. También es interesante notar aquí múltiples códigos “Ru” / rusos, así como múltiples códigos de país de EE. UU.
Muchas de las direcciones IP asociadas con los códigos de país anteriores también contenían varios servicios de escucha en distintos puertos. Un examen de los certificados TLS de estas IP presentó la oportunidad de otro paso que reveló otro nombre de dominio malicioso: 1vpns[.]com:
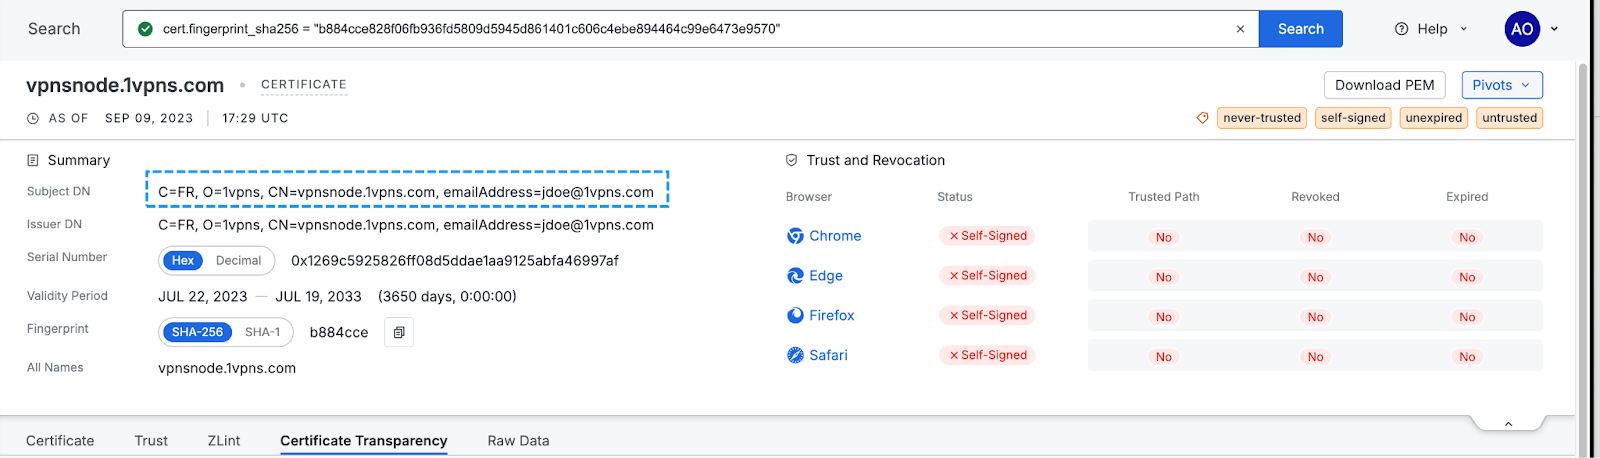
Figura 9: Imagen que muestra el paso del hash de huella digital del certificado a dominios adicionales
Curiosamente, este nombre de dominio es muy similar al sitio legítimo de VPN, pero sin la “s” extra después de “1vpn”: https[:]//1vpn[.]org/
Algunos nombres de dominio no significan nada y son aleatorios, pero aquí no creemos que sea el caso. El término “temporada especial”, también conocido como “big game hunting”, ha sido una frase común para describir a grupos de amenazas con motivación financiera, generalmente ransomware que apunta a organizaciones de alto valor o alto impacto.
Dos informes públicos de amenazas vinculan el uso de este servicio de VPN con dos grupos de ransomware distintos, un servicio adicional anunciado como 1jabber[.]com con una lista de dominios “graciosos”.
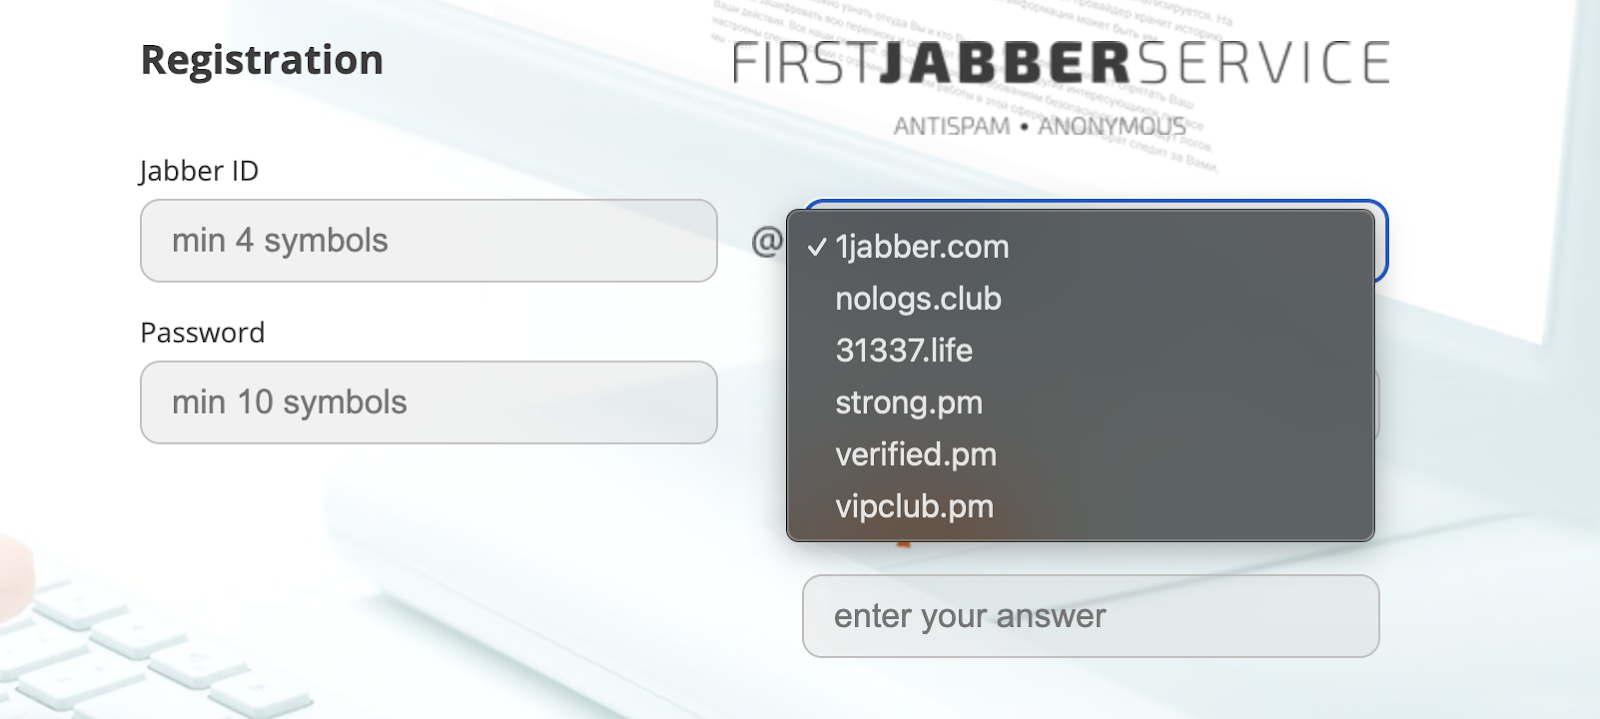
Figura 10: Imagen que muestra dominios adicionales
Centrándonos específicamente en la mención de nologs[.]club, las preguntas frecuentes del servicio de VPN también mencionan que no guardan ningún registro, lo que lo convertiría en un servicio ideal para cualquier cibercriminal.
Solemos leer sobre casos de ransomware desde una perspectiva de técnicas, tácticas, procedimientos y otros elementos abstractos. A menudo escuchamos términos como “agentes de acceso inicial”, pero rara vez obtenemos una vista interna de sus operaciones, en particular desde la perspectiva de la infraestructura. En este caso, podemos ver cómo operan estos actores nefastos y vislumbrar sus motivaciones, así como los elementos que conforman su ecosistema. Una motivación clara de obtener la mayor cantidad posible de credenciales es evidente en este caso. Este caso también demuestra la necesidad de, a veces, ir más allá de la respuesta a incidentes tradicional, donde se requiere “alejar la mirada”. Aquí, un “simple” ataque de fuerza bruta terminó por desentrañar todo un ecosistema e infraestructura para operadores de ransomware.
La mayoría de las intrusiones no permiten este tipo de análisis, ya sea por falta de telemetría o por muchos otros factores. Esta intrusión es diferente, ya que un pequeño hilo de evidencia llevó a desenredar un auténtico ovillo de infraestructura de ransomware. La evidencia también da una idea del comportamiento y los objetivos de estos actores de amenazas de una manera difícil de transmitir mediante IOC estáticos o TTPs.
Conclusión
El ransomware sigue interrumpiendo a empresas grandes y pequeñas por igual. Para muchos profesionales de seguridad, un ataque de fuerza bruta es una técnica “del pan de cada día”, cubierta y documentada durante muchos años. Muchos analistas pueden ver un ataque de fuerza bruta y seguir con su día. En Huntress, sin embargo, siempre buscamos “SOC and Awe”, tirando constantemente de cualquier hilo investigativo que tengamos a nuestro alcance.
En este caso, lo que comenzó como un simple ataque de fuerza bruta terminó por desentrañar un ecosistema de ransomware como servicio bastante grande, uno que se sospecha que es utilizado por agentes de acceso inicial que facilitan esta dinámica ilícita.
Indicadores de compromiso
|
Tipo de IOC |
IOC |
|
Dirección IP |
64.190.113[.]159 |
|
Dirección IP |
147.135.36[.]162 |
|
Dominio |
specialsseason[.]com |
|
Dominio |
1vpns[.]com |
|
Huella digital del certificado (SHA256) |
6bc8b8f260f9f9bfea69863ef8d3c525568676ddadc09c14655191cad1acdb5b |
|
Huella digital del certificado (SHA-1) |
65899cd65dd753d2eef5463f120ae023e873e1bd |
|
Huella digital del certificado (SHA-246) |
|