

El cibercrimen no es solo una amenaza. Es casi una garantía.
Se estima que para 2025, el cibercrimen le costará al mundo la increíble cifra de $10,5 billones al año. Si esta predicción se cumple, el cibercrimen habrá asegurado su lugar como la tercera economía más grande del mundo, después de Estados Unidos y China.
El riesgo de un ciberataque se parece al riesgo de un desastre natural. Los residentes de la costa saben que pueden experimentar huracanes en ciertos meses del año. Las personas que viven en el medio oeste saben que pueden ver pasar uno o dos tornados. Los residentes del noreste tienen sus palas de nieve listas durante los meses de invierno.
¿Qué tienen en común los habitantes de estas regiones? Se preparan en consecuencia.
Saben cuáles son los riesgos y se preparan: los floridanos se preparan para huracanes; los habitantes de Kansas se preparan para tornados; los de Massachusetts se preparan para tormentas de invierno. Estas personas saben que no es cuestión de si ocurrirá un evento climático importante; es cuestión de cuándo.
Lo interesante es que el costo de los casi 300 desastres naturales que afectaron a Estados Unidos entre 1980 y 2020 suma $1,875 billones, notablemente menos que el costo global previsto de $6 billones en daños por cibercrimen para este año.
Estamos preparados para los desastres naturales. ¿Por qué no estamos más preparados para los ciberataques?
Separando los hechos de la ficción
Una razón de la falta de preparación es que existe mucha información incorrecta o desactualizada. Esto puede llevar a la percepción de que las empresas están más seguras de lo que realmente están.
Analicemos algunos mitos sobre la ciberseguridad.
- El mito: “Tengo el Producto ABC, que asegura protección total contra las amenazas actuales. Mi empresa está a salvo.”
- La realidad: Lamentablemente, no es tan simple.
Muchos proveedores de protección de endpoints afirman que sus soluciones lo abarcan todo. Sin embargo, no existe una sola solución que lo haga todo. Los hackers se vuelven más astutos y eluden una nueva herramienta preventiva cada día. Es solo cuestión de tiempo antes de que superen las herramientas “más recientes y avanzadas” que existen hoy.
- El mito: “Mi empresa no es lo bastante conocida como para que los cibercriminales la tengan en la mira.”
- La realidad: Los cibercriminales se inclinan hacia los caminos más fáciles hacia la victoria.
Saben que la pequeña tienda familiar probablemente carece del dinero y los recursos para invertir en ciberseguridad. Como resultado, las empresas más pequeñas son el blanco perfecto para los cibercriminales. Los hackers saben que pueden ganar dinero sin gastar demasiado esfuerzo.
La brecha se está cerrando entre las pequeñas y medianas empresas (PYMES) y las grandes compañías que son víctimas de un ciberataque. En 2020, las PYMES sufrieron menos de la mitad de las violaciones que sufrieron las grandes organizaciones. En 2021, la diferencia es mucho menos pronunciada: las PYMES sufrieron casi el 86% de la cantidad de violaciones que experimentaron las grandes organizaciones.
Ninguna empresa es inmune a los ciberataques, sin importar si es una organización reconocida o si recién abrió sus puertas ayer.
- El mito: “Será menos costoso lidiar con una violación que agregar un montón de capas y herramientas a mi stack de seguridad.”
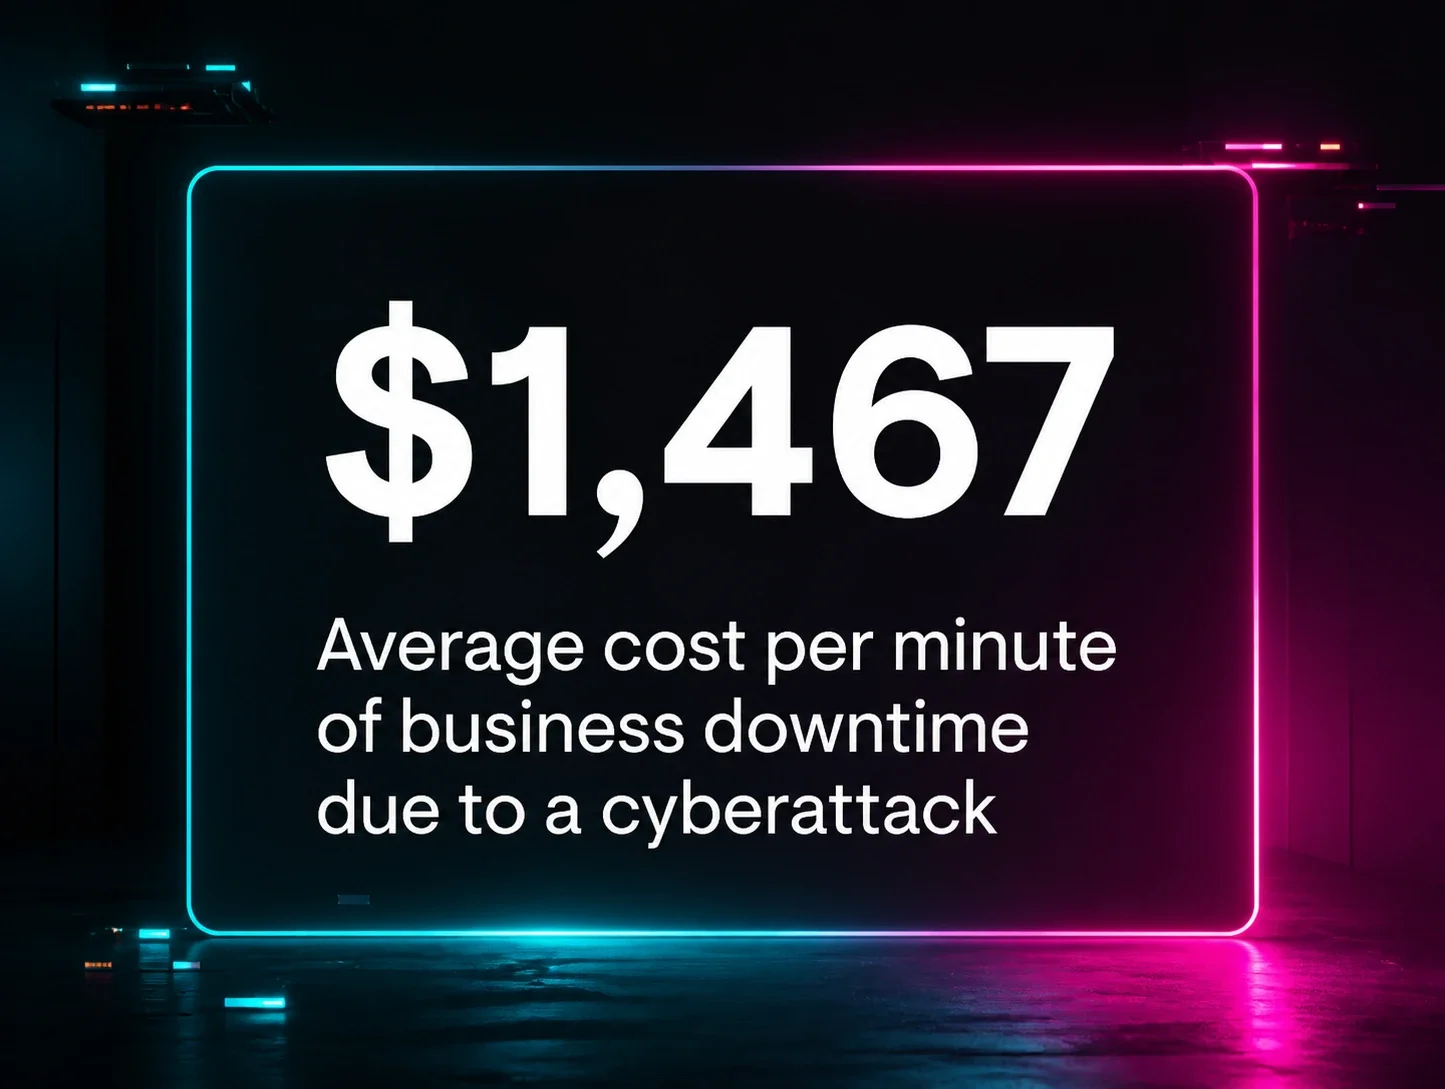
- La realidad: Las violaciones son mucho más costosas de lo que muchos reconocemos.
Primero, está el costo real de la violación. Estos costos pueden ir de miles a millones de dólares. Según IBM Security, el costo promedio de una violación de datos en 2021 fue de $4,24 millones, un aumento de casi el 10% desde 2020.
¿Por qué tan alto? Hay varias categorías de costos a considerar:
1. Detección y escalamiento. Esto incluye pagarle al personal para que realice diversas tareas, como investigar la violación, evaluar el daño, notificar a las partes interesadas y ejecutar un plan de respuesta a incidentes.
2. Pérdida de negocio. Tener que detener las operaciones normales hasta que se mitigue el incidente puede ser costoso. Además, la empresa puede perder clientes y prospectos como resultado del daño reputacional.
3. Notificación a terceros. Las empresas deben informar a sus clientes cuando ocurre una violación que pudo haber expuesto su información personal, ya sea mediante correos electrónicos, cartas o llamadas telefónicas. Esta categoría también incluye el costo de contratar ayuda de expertos externos para mitigar la situación.
4. Respuesta posterior a la violación. Esta categoría de costos se enfoca en ayudar a las víctimas de la violación, incluyendo asegurar que el personal esté disponible para brindar apoyo integral a los clientes, ofrecer monitoreo de crédito u otros servicios similares, descuentos en productos y otros elementos para compensar a los clientes tras la violación.
Luego está el costo de los intangibles, por ejemplo, la pérdida de credibilidad y reputación. Puede tomar muchos años y fondos recuperar la confianza de los clientes y prospectos, si es que es posible hacerlo.
Consulta nuestra calculadora de costo de inactividad para autoevaluar tu nivel actual de exposición y el impacto financiero que un incidente podría tener en tu empresa.
Es mejor, y mucho más rentable, reforzar tu stack de seguridad para detener a los atacantes a tiempo que hacer control de daños después de que ocurra un incidente.
El stack de seguridad adecuado
No hay duda: el mejor stack de seguridad combina personas y herramientas.
Las herramientas de seguridad adecuadas pueden ayudar a prevenir que ocurran algunos ataques o ayudar a ralentizar el avance de cualquier incidente activo.
Sin embargo, vale la pena repetirlo: ninguna herramienta puede hacerlo todo.
Es mejor reforzar las capas y abordar la prevención y la remediación de forma proactiva. Tomar esas medidas ahora puede ahorrarte miles o incluso millones de dólares a largo plazo, dependiendo del tamaño de tu empresa.
También es bueno recordar evaluar regularmente tu stack de seguridad para asegurarte de que evolucione junto con el crecimiento de tu empresa. Lo que conformaba el mejor stack de seguridad ayer puede dejar la puerta abierta de par en par para los hackers hoy. Los actores maliciosos nunca dejan de perfeccionar sus conocimientos para vulnerar entornos. Tú tampoco deberías dejar de perfeccionar tus esfuerzos para hacerles las cosas lo más difíciles posible.
El elemento humano también es fundamental. Simplemente no hay sustituto para la experiencia y la conciencia contextual que aportan los analistas humanos en la caza de amenazas. Hay varias formas de incorporar personas a tu stack de seguridad.
1. Contratar personal de tiempo completo.
El personal de tiempo completo con experiencia en ciberseguridad puede ser una gran incorporación para un equipo, pero este enfoque puede volverse costoso rápidamente.
Según datos de los especialistas en reclutamiento de talento para revendedores de valor agregado (VAR) y proveedores de servicios administrados (MSP) de VAR Staffing, el salario promedio del grupo de candidatos para un analista de seguridad del SOC fue de $125.833. Es importante notar que los candidatos de este grupo se ubicaban en un rango de experiencia de “nivel medio”, y los rangos salariales probablemente sean más altos según las necesidades y requisitos específicos de la organización que contrata. Además, los analistas de seguridad del SOC suelen encontrar una nueva oportunidad cada 18 a 24 meses, lo que representa una carga de reclutamiento para las empresas que los contratan.
Debido a estos factores, muchas empresas consideran que es más fácil contratar una solución en su lugar.
2. Contrata una solución que incluya un componente humano.
Contratar una solución libera a las empresas de las cargas de contratación de personal y salarios, y suele ser una adición mucho más económica —aunque igual de viable— a un stack de seguridad. El proveedor asume esas cargas y costos, al mismo tiempo que aporta la experiencia de su equipo del SOC para observar y marcar actividad sospechosa. Es como trabajar con una agencia para desplegar guardias de seguridad humanos en tus entornos virtuales y mantener a raya a los atacantes.
Fortalece tu defensa con una buena ofensiva
Aunque no existe una solución única que lo resuelva todo, un enfoque por capas que incluya un equipo del SOC y herramientas de seguridad puede ayudarte a dificultar que los hackers logren entrar. Además, la inversión en el stack de seguridad adecuado puede, a fin de cuentas, ahorrarle a tu empresa mucho más que solo dinero.
Con el aumento de los costos asociados a los incidentes de ciberseguridad, lo mejor es fortalecer tu defensa para mantenerte un paso adelante de los actores de amenazas más astutos.
¿Listo para desplegar el equipo del SOC de Huntress y defender tus entornos? Regístrate para una prueba gratuita.