

El 5 de agosto, Huntress tomó conocimiento de la vulnerabilidad recién descubierta identificada como CVE-2023-39143. En cuanto a estadísticas generales, en nuestra base de socios tenemos más de 1.000 servidores vulnerables en 812 empresas distintas. Ya iniciamos los esfuerzos de contacto con todos nuestros socios.
Nuestros investigadores están analizando la vulnerabilidad para poder ofrecer un análisis técnico más profundo e ideas para la posible detección de exploits contra las versiones vulnerables. Daremos más actualizaciones en este blog y en nuestra publicación de Reddit a medida que reunamos más información. Mientras tanto, aquí tienes algunos detalles que esperamos te ayuden a empezar con la aplicación de parches y la mitigación.
Versiones vulnerables
Por ahora, se ve afectado cualquier servidor Windows Papercut MF o NG con una versión anterior a la 22.1.3. Sigue la guía de parches de Papercut lo antes posible para mitigar esta vulnerabilidad. Ten en cuenta que este parche solo está disponible para servidores de la versión 22 en adelante; no hay parches disponibles para versiones anteriores de este software.
Tácticas de mitigación
Si no puedes aplicar el parche rápidamente, la siguiente mejor opción de mitigación es asegurarte de que el servidor no sea accesible públicamente desde internet. Esto no evitará ataques de movimiento lateral dentro de tu red, pero es mejor que dejar tu servidor completamente abierto.
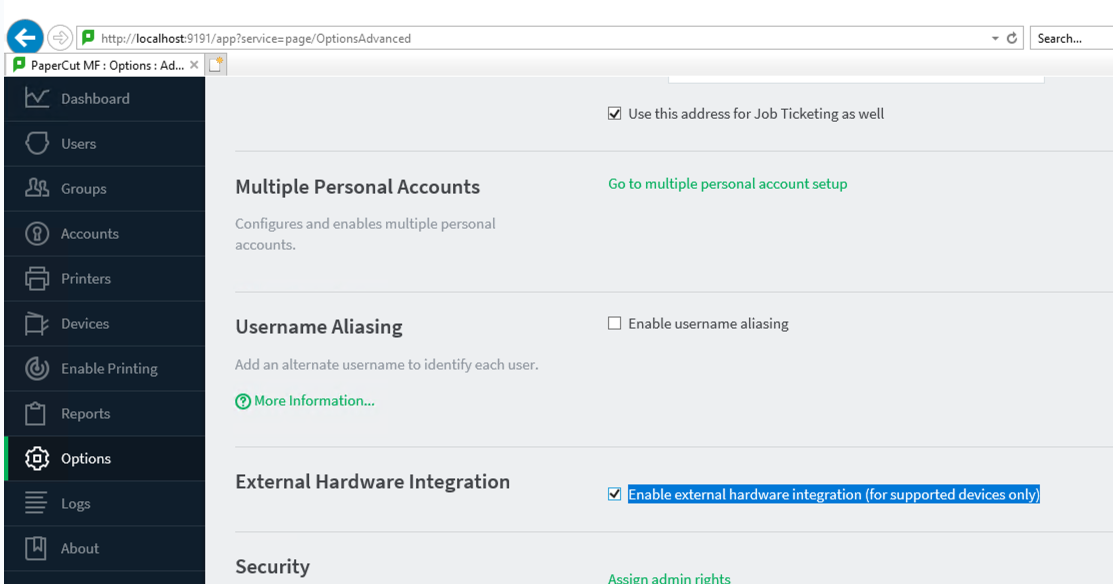
Esta vulnerabilidad también se puede mitigar deshabilitando la configuración de integración de dispositivos externos. Para hacerlo, ve a Options -> Advanced -> External Hardware Integration y desmarca "Enable external hardware integration". Revisa tu entorno antes de hacer este cambio en el sistema, ya que podría limitar la funcionalidad del servidor Papercut si ya tienes hardware externo integrado. La mitigación preferida aquí sigue siendo aplicar el parche lo antes posible.
Qué debes hacer
Aplica el parche lo antes posible si tienes una versión vulnerable (ver arriba); de lo contrario, aplica algunas mitigaciones.
Como siempre, si quieres que alguien más vigile tu espalda mientras trabajas en la aplicación de parches o la mitigación, no dudes en activar una prueba gratis con nosotros para que nuestro SOC, disponible 24/7, esté atento por ti.
Gracias a los miembros del equipo de Huntress Caleb Stewart, John Hammond, Sharon Martin, David Carter, Adam Rice y Anthony Smith, entre muchos otros, por sus contribuciones a este informe y a este esfuerzo de respuesta rápida.