

La regla de respaldo 3-2-1 es una estrategia de protección de datos en la que mantienes tres copias de tus datos en dos tipos diferentes de medios, con una copia almacenada fuera del sitio. Es un marco simple diseñado para garantizar que ninguna falla individual (ya sea una falla de hardware, un incendio o un hacker malicioso) pueda eliminar tu información importante.
Hoy en día, la pérdida de datos es más un escenario de "cuándo" que de "si" para la mayoría de las empresas. Por eso, la regla de respaldo 3-2-1 es el estándar de la industria para asegurarte de poder recuperar esos datos cuando las cosas salen mal.
La regla 3-2-1 es una estrategia intencional y repetitiva de copia de seguridad de los datos. Si pones todos tus huevos (tus datos) en una sola canasta, como un servidor local, estás a una sola sobrecarga eléctrica o ciberataque de un apagón total. Distribuir tus datos en diferentes ubicaciones y medios de respaldo te permite crear un tipo de red de seguridad confiada por la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA).
Para ver cómo funciona esta regla en la práctica, profundicemos en esta estrategia de respaldo y por qué importa para tu stack de seguridad.
Cómo funciona la regla de respaldo 3-2-1
La belleza de la estrategia de respaldo 3-2-1 está en su simplicidad. Aquí está el desglose de lo que esos números realmente significan para la resiliencia de endpoint de tu empresa:
- Tres copias de datos: Esto incluye tus datos de producción originales más al menos dos respaldos adicionales.
- Dos tipos diferentes de medios: No deberías almacenar todos tus respaldos en el mismo tipo de hardware. Si usas un disco local para uno, usa almacenamiento en la cloud, almacenamiento conectado a la red (NAS), o incluso cinta para el otro, para evitar fallas de hardware simultáneas.
- Una copia fuera del sitio: Al menos un respaldo debe estar en una ubicación geográfica separada (como el centro de datos de un proveedor de cloud) para protegerte contra desastres físicos como incendios o inundaciones que podrían destruir toda tu oficina.
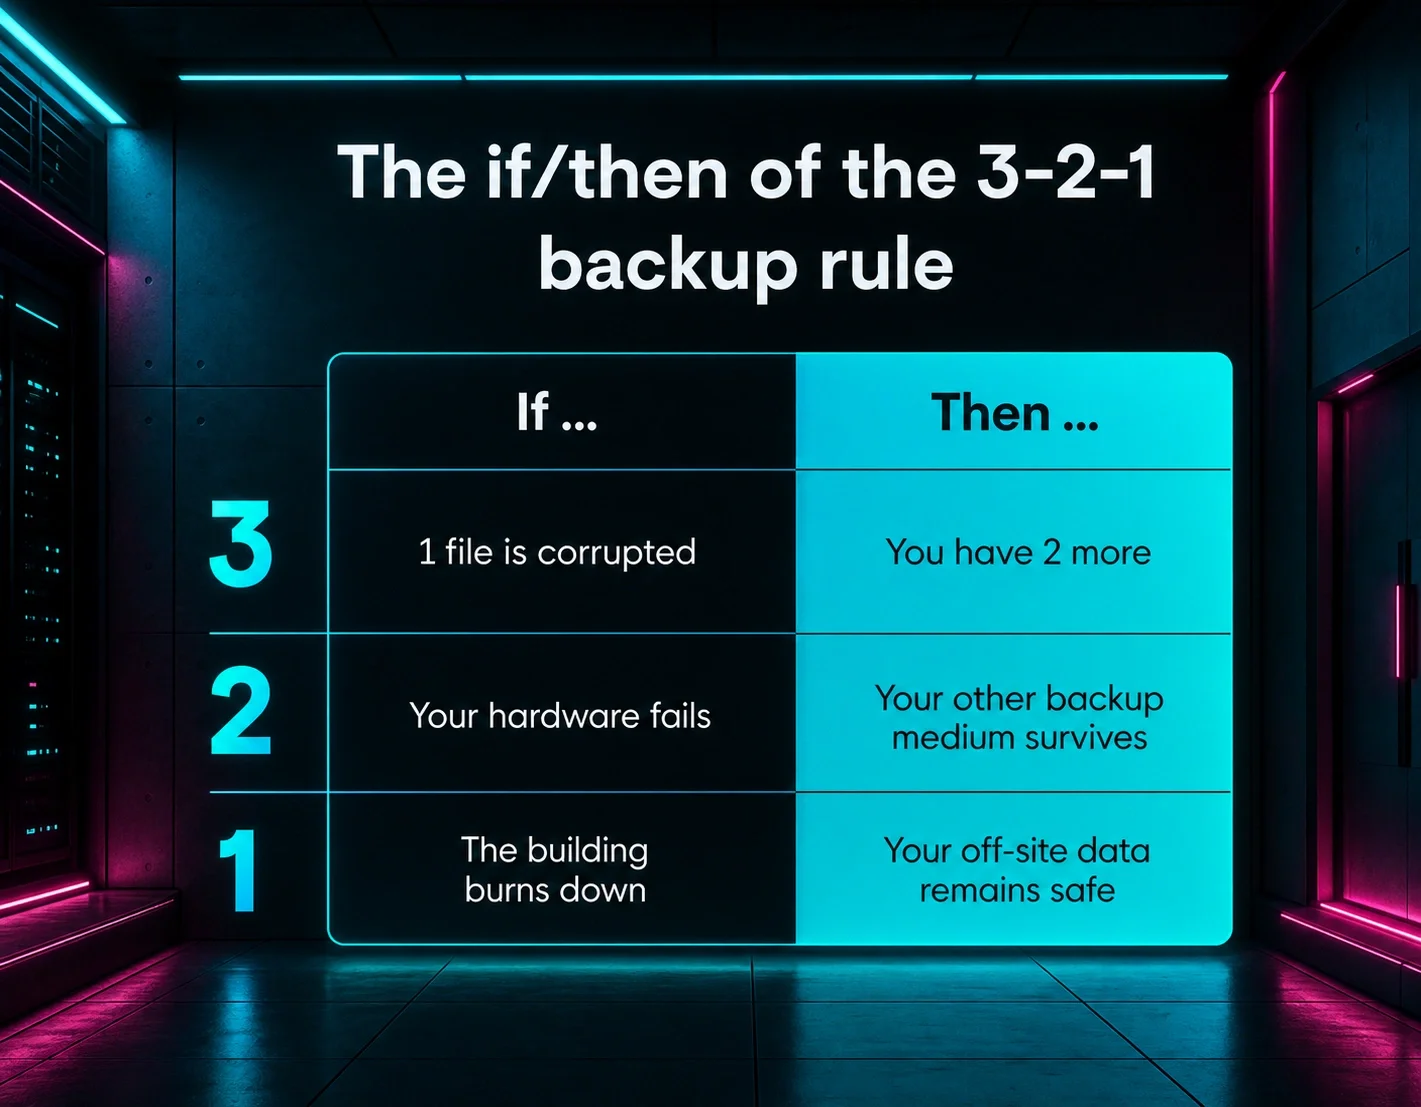
En resumen, la regla es construir un camino de recuperación que nunca dependa de una sola pieza de hardware o una sola ubicación física. Para más información sobre cómo recuperarte con más fuerza después de un ataque, revisa nuestra Guía de recuperación de ransomware.
Ejemplo de copia de seguridad 3-2-1: Una configuración típica podría incluir tus datos principales en un servidor, una copia secundaria en un dispositivo NAS local para restauraciones rápidas, y una tercera copia almacenada en un entorno de cloud seguro. Así, si el servidor falla, recuperas los datos del NAS. Si el edificio pierde energía o se inunda, la copia en la cloud sigue esperándote. |
Por qué es importante la regla de copia de seguridad 3-2-1
La regla de copia de seguridad 3-2-1 es importante porque, sin ella, dependes de una sola copia de seguridad que puede fallar por las mismas razones que tus datos primarios. Los actores de amenazas pueden apuntar específicamente a tus sistemas de respaldo para intentar forzarte a pagar un rescate.
Estos son los beneficios clave de seguir la regla 3-2-1:
- Elimina los puntos únicos de falla: el multihoming o el uso de múltiples copias significa que un archivo dañado no paraliza el negocio
- Protege contra daños físicos: el almacenamiento fuera del sitio mantiene los datos a salvo de desastres locales
- Detiene a los hackers maliciosos: el almacenamiento diversificado dificulta mucho que los atacantes eliminen todas las rutas de recuperación
- Minimiza el tiempo de inactividad: tener una copia local permite un tiempo de actividad casi instantáneo tras pequeños problemas, mientras que la copia fuera del sitio se encarga de los grandes
Con estos beneficios, la regla 3-2-1 es, en esencia, un botón de deshacer que te ayuda a recuperar el control cuando ocurre una falla técnica o un adversario ataca. Y cuando se combina con una plataforma de seguridad como Huntress, a menudo puedes detectar a los atacantes mientras todavía están explorando tu red, mucho antes de que encuentren las credenciales de tu respaldo.
El 3-2-1 en el mundo real La interrupción de Snowflake de diciembre de 2025 demostró que las copias físicas no bastan para proteger contra fallas logísticas.
|
Qué agrega la regla 3-2-1-1-0
A medida que los actores de amenazas se han vuelto más astutos, la regla de copia de seguridad 3-2-1 ha evolucionado hacia la regla 3-2-1-1-0. Esta versión agrega dos capas cruciales:
- Una copia adicional (o con air gap) que no se puede cambiar ni eliminar, incluso si un hacker obtiene acceso de administrador
- Cero errores, o un compromiso con pruebas y monitoreo regulares, para que tus copias de seguridad realmente funcionen cuando las necesites
Esta mejora trata las copias de seguridad como una parte activa de tu defensa, cambiando el enfoque de simplemente tener una copia de seguridad a saber que puedes recuperarte.
Cómo implementar la regla 3-2-1-1-0
Aplicar la regla 3-2-1 requiere algo de planificación, pero es la mejor manera de dormir tranquilo por las noches. Aquí tienes cinco pasos para una estrategia de respaldo más inteligente.
1. Inventaría y clasifica tus datos
No puedes proteger lo que no sabes que tienes. Empieza por identificar tus cargas de trabajo críticas, es decir, lo que tu negocio literalmente no puede operar sin. Esto implica mirar más allá de tu servidor principal y encontrar el shadow data, como esas hojas de cálculo críticas que viven en una sola laptop del departamento de finanzas.
Consejo extra de respaldo: Clasifica tus datos según su sensibilidad e importancia, para que sepas qué archivos necesitan los respaldos más frecuentes y los controles de seguridad más estrictos. |
Claro que la clasificación de datos solo funciona si sabes cómo manejarlos. Huntress Managed Security Awareness Training (SAT) convierte a tus empleados en una barrera de defensa contra ataques, al enseñarles a detectar intentos de phishing y comportamientos riesgosos que llevan a la pérdida de datos. Tendrás menos emergencias que requieran recurrir a tus respaldos.
2. Elige tus medios y ubicaciones de respaldo
Elige al menos dos tipos distintos de medios, como SSD locales y buckets en la cloud, para alojar tus copias. También debes decidir dónde vivirá tu copia inmutable; debe seguir siendo fácil de acceder, ya que no se puede modificar.
Mantener tus respaldos físicos en un circuito eléctrico separado, o incluso en una caja fuerte ignífuga, es una excelente forma de reforzar el 1 de tu estrategia 3-2-1.
Consejo extra de respaldo: Muchos proveedores de cloud ahora ofrecen funciones de bloqueo de objetos que impiden modificar los datos durante un período determinado, lo cual es perfecto para detener el ransomware de inmediato. |
3. Configura horarios, retención y cifrado
Define la frecuencia de tus respaldos según cuántos datos puedes permitirte perder. Esta cifra se llama tu objetivo de punto de recuperación. Si tu negocio genera muchas transacciones, quizás necesites respaldos cada hora; para otros, basta con uno al día.
Consejo extra de respaldo: No olvides aplicar un cifrado fuerte tanto para los datos en reposo como en tránsito. Así, incluso si un atacante intercepta tus archivos, no podrá leerlos. |
4. Haz pruebas y exige cero errores
Un respaldo que no has probado es una apuesta, no un respaldo real. Usa herramientas de monitoreo y alertas para detectar fallas de inmediato. No esperes a una emergencia real para descubrir que tu sincronización en la cloud lleva tres meses rota por un cambio de contraseña.
Un respaldo que no has probado es una apuesta, no un respaldo real. Usa herramientas de monitoreo y alertas para detectar fallas de inmediato. No esperes a una emergencia real para descubrir que tu sincronización en la cloud lleva tres meses rota por un cambio de contraseña.
Consejo extra de respaldo: Realiza simulacros de restauración regulares, al menos trimestralmente, para confirmar que realmente puedes volver a poner tu negocio en línea dentro del plazo que te propones. |
5. Intégralo con detección y respuesta
Los backups son tu última línea de defensa, pero funcionan mejor cuando se combinan con la detección proactiva de amenazas. Usar una solución como Huntress Managed Endpoint Detection and Response (EDR) junto con una estrategia 3-2-1-1-0 te ayuda a detectar a los hackers maliciosos antes de que lleguen a tus servidores de backup. Este paso puede acortar drásticamente el tiempo de permanencia y reducir la magnitud de cualquier recuperación necesaria.
Consejo extra para backups: Configura tus herramientas de seguridad para alertar a tus analistas del SOC si ocurre alguna actividad inusual en tus cuentas de backup, como eliminaciones masivas o cambios de autenticación. |
Mejores prácticas de backup en la cloud con 3-2-1-1-0
La cloud facilita el almacenamiento fuera del sitio, pero no deberías simplemente configurarlo y olvidarte. Sigue estas mejores prácticas de conectividad de red en la nube para asegurar que tu estrategia de backup fuera del sitio se mantenga sólida.
Diseña una arquitectura de backup en la cloud resiliente
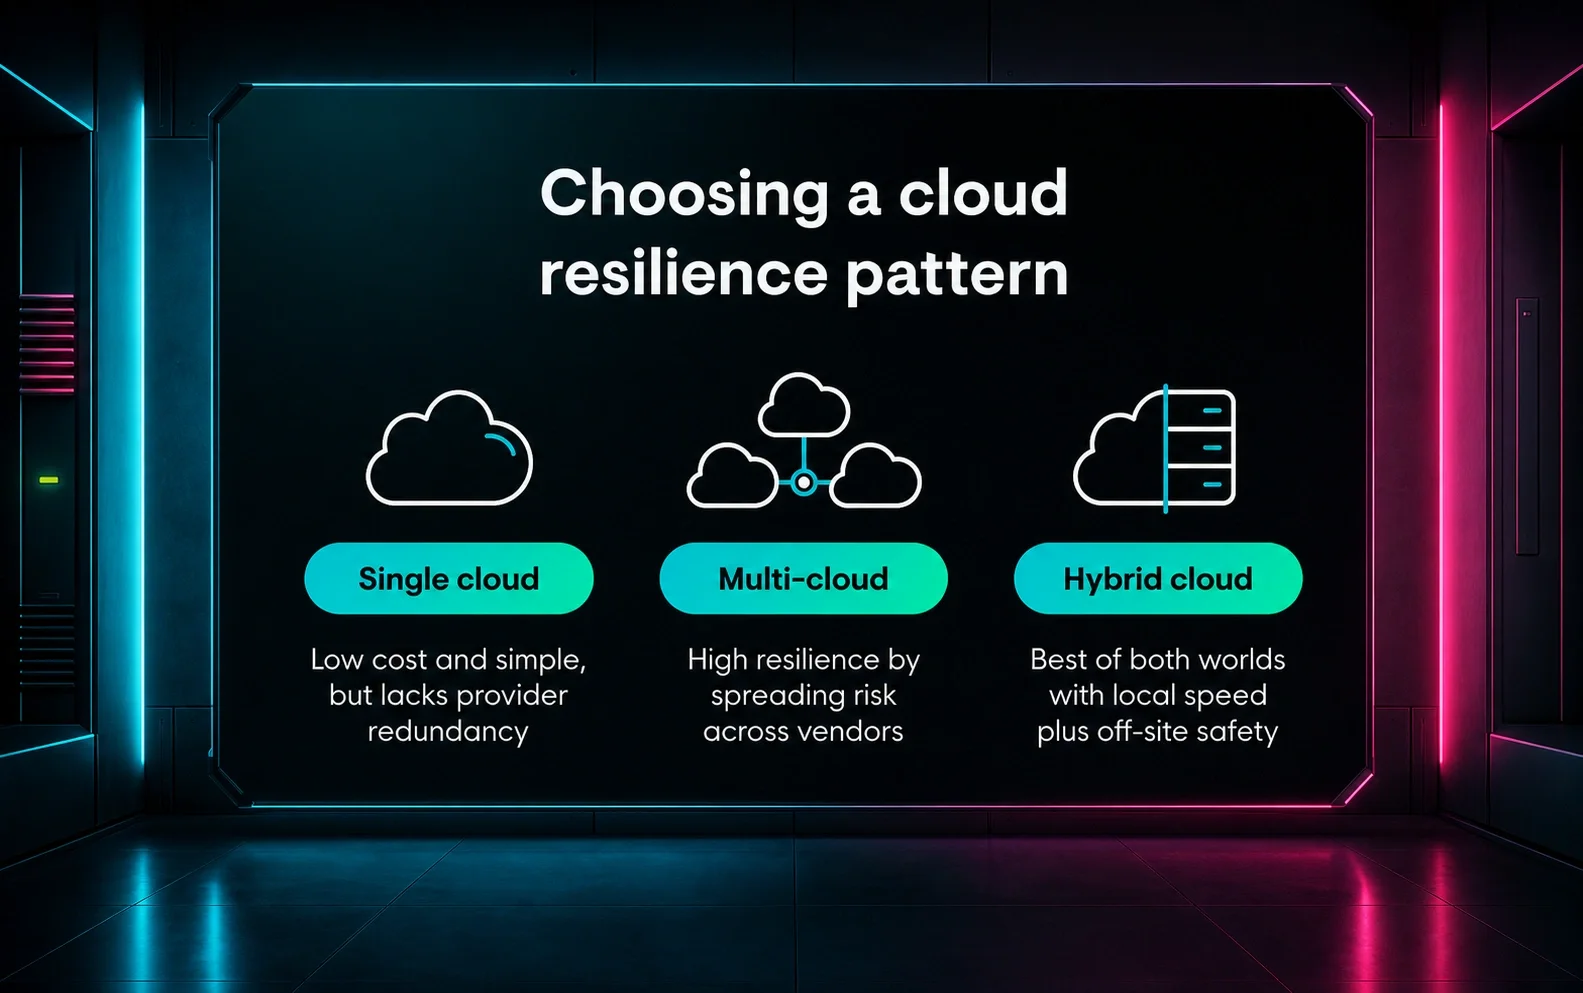
Adapta tu estrategia 3-2-1-1-0 a los patrones comunes de cloud, ya sea de una sola cloud, multi-cloud o híbrida. Esto podría significar mantener una copia on-prem y otra en una configuración multi-cloud.
Incluso puedes distribuir tu almacenamiento en la cloud por todo el mapa. Usar diferentes regiones de cloud (clústeres de centros de datos repartidos geográficamente) o incluso diferentes proveedores agrega otra capa de protección en caso de que un centro de datos específico quede fuera de servicio.
Crea controles de seguridad para los backups en la cloud
No uses las mismas credenciales para tu entorno de producción y tus backups. Aplica el principio de privilegio mínimo (cada usuario recibe solo el acceso mínimo necesario), y luego ten roles de administrador de backup separados y autenticación multifactor (MFA) obligatoria. Si un hacker malicioso roba la contraseña de un administrador estándar, le resultará mucho más difícil tocar tu red de seguridad.
Mantente al día con otras mejores prácticas operativas de cloud
Automatiza la frecuencia de tus backups para que coincida con el ritmo de tu negocio. Y recuerda que, para algunos, eso puede significar actualizaciones cada hora. Para mantenerte al día, somete regularmente tu velocidad de recuperación en la cloud a pruebas de estrés y asegúrate de que tu ancho de banda de internet pueda manejar la descarga de grandes volúmenes de datos durante una emergencia.
Cómo construir una estrategia de backup empresarial en torno a 3-2-1-1-0
Para las organizaciones más grandes, los backups deben ser parte central de la cultura empresarial. Así es como puedes alinear tu estrategia de backup con resultados de seguridad a nivel empresarial:
- Alinea tus copias de seguridad con el riesgo de tu negocio: Vincula tu estrategia 3-2-1-1-0 directamente con tu continuidad de negocio y tus planes de respuesta a incidentes. Las copias de seguridad son una parte esencial de una estrategia de ciberseguridad por capas, no algo que resuelves después de que ya ocurrió una brecha.
- Prioriza la gobernanza, la responsabilidad y la documentación: Define con claridad quién es responsable del proceso de copias de seguridad entre seguridad, TI y las unidades de negocio. Documenta exactamente qué se respalda, dónde y cómo se aplica la regla 3-2-1-1-0, para que cualquier persona de tu equipo pueda intervenir durante una crisis.
- Monitorea las métricas para la mejora continua: Da seguimiento a indicadores clave de desempeño (KPI) como tu tasa de éxito de copias de seguridad y el tiempo que toma restaurar por completo. Usa las lecciones aprendidas de cada prueba fallida o incidente menor para seguir mejorando tu estrategia de copias de seguridad empresarial.
Este enfoque empresarial lleva las copias de seguridad de la sala de servidores a la sala de juntas, así que cuando ocurre un ataque de ransomware, la respuesta es un protocolo totalmente ensayado que funciona sin contratiempos. Esto es clave porque la verdadera resiliencia significa reducir el radio de impacto de un ataque.
Usar el Huntress Security Platform para monitorear señales tempranas de ransomware te permite activar tus protocolos de copias de seguridad antes, lo que potencialmente puede salvar terabytes de datos de ser encriptados desde un inicio.
Crea un plan de copias de seguridad más sólido con Huntress
La regla de copias de seguridad 3-2-1 te da una base sólida. Pero necesitas más que solo una forma de recuperarte; necesitas una forma de detener los ataques antes de que te obliguen a restaurar. Una estrategia de ciberseguridad por capas combina copias de seguridad confiables con monitoreo activo para mantener a tu negocio resiliente.
Sabemos que la amenaza de perder tus datos puede sentirse abrumadora, pero nuestra comprensión profunda de cómo piensan los actores de amenazas significa que sabemos exactamente qué buscar. El Huntress Security Platform te ayuda a encontrar y neutralizar a los hackers sospechosos antes de que comprometan tus identidades y endpoints.
Preguntas frecuentes
¿Cómo se sostiene hoy la regla 3-2-1?
Hoy en día, la regla 3-2-1 sigue siendo el punto de partida para una estrategia de copias de seguridad, pero ya no es suficiente por sí sola. Necesitas incluir inmutabilidad y pruebas rigurosas para mantenerte un paso adelante del ransomware moderno. Por eso la regla 3-2-1-1-0 es más efectiva que la 3-2-1.
¿Cuáles son los errores más comunes al seguir la regla 3-2-1?
Los errores más grandes al seguir la regla 3-2-1 son:
- Usar la misma contraseña para todas las ubicaciones de almacenamiento
- Olvidar probar las restauraciones
- Guardar copias externas en el mismo edificio físico o en la misma red
¿Puedo usar solo almacenamiento en la cloud para cumplir con la regla de copias de seguridad 3-2-1?
Sí, el almacenamiento en la cloud técnicamente cumple con la regla de copias de seguridad 3-2-1 si usas diferentes proveedores y regiones. Pero es arriesgado. La mejor práctica aún recomienda tener al menos una copia local para mayor rapidez y un tipo de medio independiente, para evitar depender por completo de tu conexión a internet.
¿Las aplicaciones SaaS como Microsoft 365 necesitan copias de seguridad 3-2-1?
Sí, las aplicaciones SaaS definitivamente necesitan copias de seguridad 3-2-1. La mayoría de los proveedores de SaaS garantizan el tiempo de actividad del servicio, pero no la protección de tus datos específicos. Necesitas una copia de seguridad de un tercero para asegurarte de poder recuperarte de eliminaciones accidentales o toma de control de cuentas.