

Un marco de ciberseguridad es un plan estratégico ya elaborado, como NIST CSF, CIS Controls o ISO 27001, que da a todas las empresas una hoja de ruta comprobada para gestionar el riesgo. En lugar de arriesgarte con una postura de seguridad improvisada que podría dejar enormes brechas, estos estándares dan un lenguaje común que ayuda a los equipos de TI, Recursos Humanos y Legal a comunicarse con claridad. |
Los marcos de ciberseguridad son los planos de tu defensa digital.
Sin uno, solo estás adivinando, y adivinar lleva a errores. En lugar de solo reaccionar a la última amenaza, un marco te da un plan de juego repetible para mantener seguros tus activos.
Para empresas en crecimiento con equipos de TI reducidos, estos marcos convierten una lista de tareas caótica en una hoja de ruta priorizada. Te ayudan a demostrarle a la dirección y a los clientes que tomas en serio los datos. Al usar un estándar como NIST o CIS, refuerzas una postura de seguridad que mantiene tu negocio funcionando.
Sigue leyendo para aprender más sobre los marcos de ciberseguridad comunes y cuál es el mejor para tu organización.
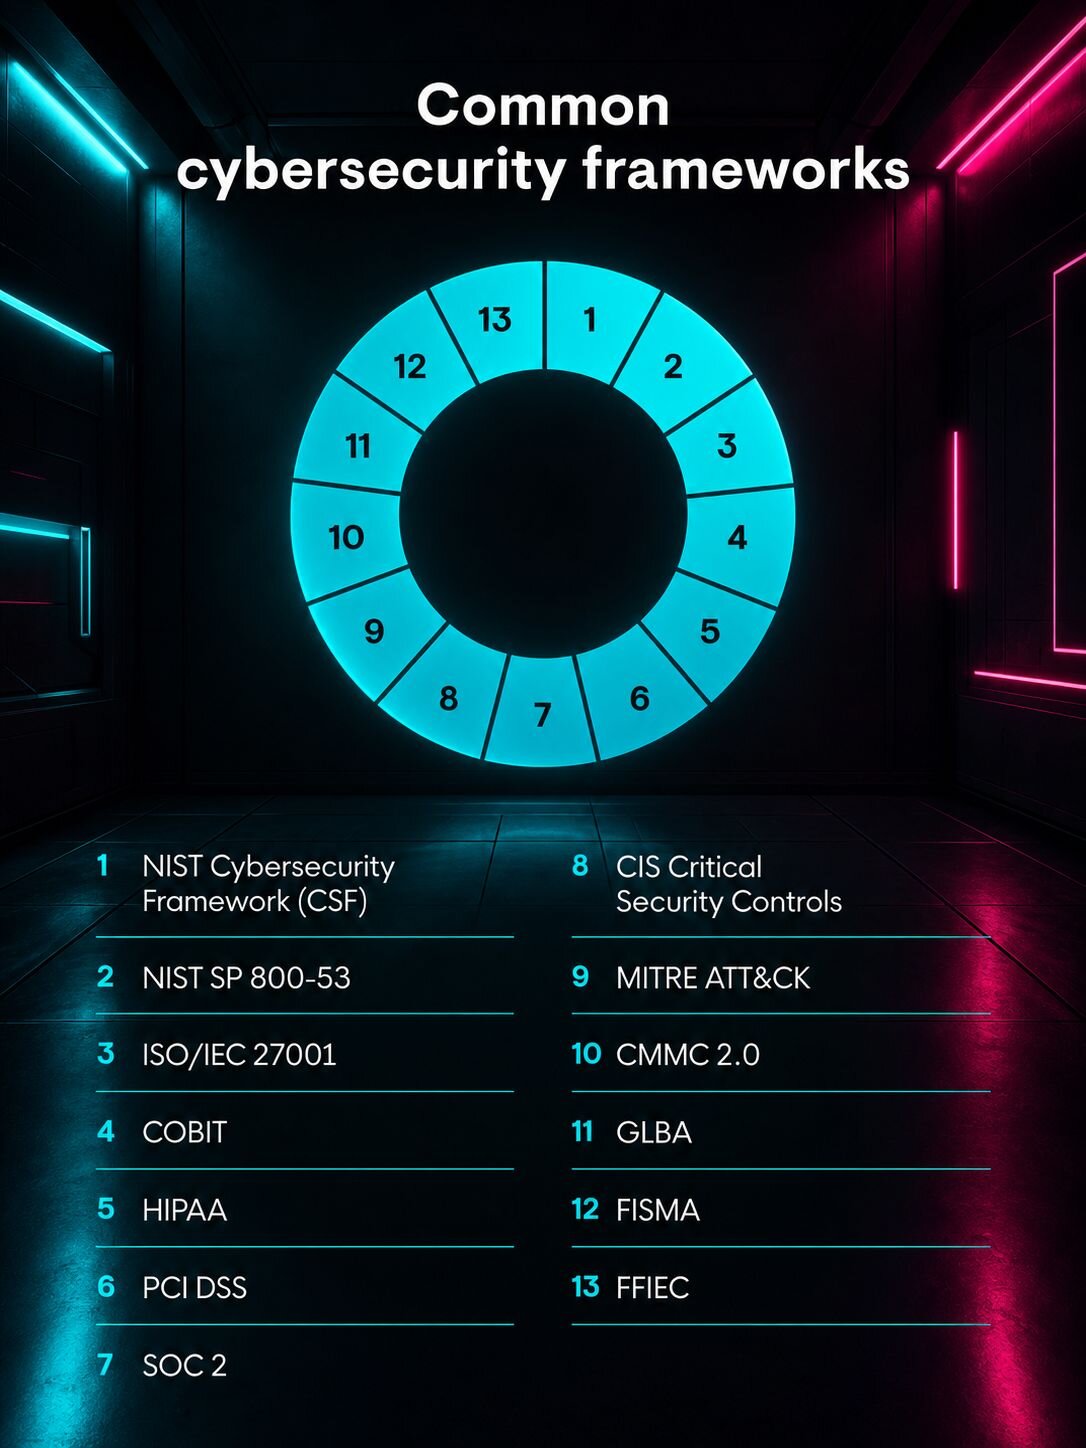
Los 13 principales marcos de ciberseguridad
Los principales marcos de ciberseguridad y regulatorios ofrecen orientación sobre higiene cibernética, pasos para mantener la confidencialidad y más. La siguiente tabla desglosa lo que hace cada uno de estos ejemplos de marcos de ciberseguridad y para quién está pensado, ayudándote a identificar cuáles se alinean con tus objetivos de negocio o requisitos legales.
Ya sea que necesites una lista de tareas técnica o una estrategia de alto nivel para la sala de juntas, puedes usar esta comparación para encontrar tu punto de partida:
Marco o marco regulatorio | Ideal para | Funciones principales |
| Organizaciones de todos los tamaños que buscan flexibilidad |
|
| Agencias federales, contratistas gubernamentales, organizaciones con requisitos de cumplimiento estrictos |
|
| Empresas en crecimiento |
|
| Equipos de TI pequeños |
|
| Empresas del mercado principal |
|
| Proveedores de atención médica |
|
| Empresas que manejan datos de tarjetas de crédito |
|
| Empresas SaaS, proveedores de servicios en la nube |
|
| Equipos de seguridad, analistas de seguridad |
|
| Empresas de la base industrial de defensa |
|
| Instituciones financieras |
|
| Agencias federales |
|
| Bancos, cooperativas de crédito, empresas de servicios financieros |
|
1. Marco de Ciberseguridad del NIST (CSF)
Ideal para: organizaciones de todos los tamaños que buscan un estándar de referencia flexible y de alto nivel para construir y medir todo su programa de seguridad
El NIST CSF es el marco de ciberseguridad pesado del sector, pero no se siente como un denso manual gubernamental. Nos da un lenguaje común para hablar de riesgo. Actualizado recientemente a la versión 2.0, asegura que todos—desde el equipo de TI o seguridad hasta la junta directiva—estén en la misma página.
Está construido alrededor de seis funciones principales que te ayudan a gestionar el ciclo de vida de un evento de seguridad:
Gobernar: Establece las reglas y la estrategia para el negocio.
Identificar: Conoce qué activos y riesgos tienes en realidad.
Proteger: Mantén fuera a los actores maliciosos.
Detectar: Detéctalos rápidamente si logran entrar.
Responder: Expúlsalos y limita el daño. Vuelve a la normalidad operativa.
Lo que hace que el NIST CSF sea excelente para negocios en crecimiento es que no es una prueba de aprobar o reprobar. Lo usas para ver dónde estás hoy y decidir dónde necesitas estar. Huntress Managed ISPM, ESPM y SAT se alinean directamente con estas funciones—especialmente Identificar y Proteger, mientras que Managed EDR, ITDR y SIEM se conectan con Detectar y Responder. Esto te ayuda a demostrar que tu seguridad no es solo una colección de herramientas, sino una estrategia cohesiva.
2. NIST SP 800-53
Ideal para: agencias federales, contratistas gubernamentales o cualquier organización que necesite un catálogo exhaustivo y detallado de controles de seguridad específicos para cumplir con requisitos de cumplimiento estrictos
Si el NIST CSF es la estrategia de alto nivel, el NIST SP 800-53 es el libro grueso de instrucciones tácticas. Es un catálogo exhaustivo de más de 1.000 controles de seguridad y privacidad diseñados para proteger los sistemas de información federales. Aunque fue creado para el gobierno, cualquier negocio en crecimiento puede usarlo para encontrar instrucciones técnicas específicas para asegurar su entorno.
El marco está organizado en 20 familias de controles que abarcan desde el control de acceso hasta la respuesta a incidentes. Debido a que es tan detallado, la mayoría de las organizaciones no usan todos los controles. En cambio, eligen una línea base—de impacto bajo, moderado o alto—según el tipo de datos que manejan.
Implementar el 800-53 puede sentirse abrumador para una operación reducida, pero es la columna vertebral de certificaciones importantes como FedRAMP y la Ley Federal de Gestión de la Seguridad de la Información. Usar un enfoque gestionado para operacionalizar estos controles te ayuda a cumplir los requisitos sin quedar enterrado en los detalles técnicos. Se trata de tomar esas más de 1.000 opciones y enfocarte en las que realmente marcan la diferencia para tu postura de seguridad.
3. ISO/IEC 27001
Ideal para: negocios en crecimiento que buscan demostrar su madurez en seguridad a socios globales y acelerar los ciclos de venta mediante certificación internacional
ISO 27001 es el lenguaje global de la confianza. Es un sistema de gestión (el SGSI) que demuestra que tu negocio toma en serio la seguridad. Para equipos reducidos, esto es clave para pasar las revisiones de seguridad de proveedores sin tener que llenar cien hojas de cálculo distintas para cada cliente nuevo.
El marco se basa en tres pilares fundamentales: Confidencialidad, Integridad y Disponibilidad. Te obliga a ver tu negocio a través de un lente basado en riesgos, lo que significa que solo implementas los controles que realmente importan para tus operaciones específicas. Se trata menos de hacer todo y más de hacer las cosas correctas y documentarlas.
Obtener la certificación implica una auditoría de dos etapas que revisa tu documentación y tu práctica real. Huntress te ayuda a operacionalizar esto al proporcionar la evidencia que a los auditores les encanta ver—como los registros de Managed Security Awareness Training y la prueba de monitoreo activo de endpoints. Convierte una auditoría intimidante en un proceso repetible que te ayuda a ganar negocios más grandes.
4. Controles Críticos de Seguridad de CIS
Ideal para: equipos de TI pequeños que quieren una hoja de ruta priorizada para detener los ciberataques más comunes y dañinos
Si te sientes abrumado por listas gigantes de reglas, los Controles Críticos de Seguridad de CIS (CIS18) son tu mejor aliado. Son una lista priorizada de 18 acciones basadas en datos del mundo real de ataques reales. El objetivo es simple: haz primero lo más importante para obtener el mayor impulso en seguridad por tu esfuerzo.
Los controles se dividen en tres Grupos de Implementación (IG). La mayoría de los negocios en crecimiento comienzan con el IG1—a menudo llamado higiene cibernética esencial. Es un conjunto fundamental de 56 salvaguardas que todo negocio debería tener implementadas, sin importar su tamaño. Cubre lo básico, como mantener un inventario de tu hardware y software, gestionar contraseñas y mantener tus sistemas actualizados.
Lo que hace tan poderosos a los controles de CIS es qué tan bien se alinean con Huntress Managed ISPM. Te ayudamos a automatizar el trabajo pesado para muchos de estos controles — Managed EDR detecta puertos abiertos y procesos sospechosos, mientras que Managed ISPM refuerza las configuraciones de identidad para aplicar la higiene de accesos. En lugar de una lista de verificación manual, obtienes una forma gestionada de mantenerte al tanto de lo básico, para que tu operación reducida pueda mantenerse a la vanguardia.
5. COBIT
Ideal para: empresas del mercado principal que necesitan alinear sus metas de TI con su estrategia y gobernanza empresarial general
COBIT (Objetivos de Control para la Información y Tecnologías Relacionadas) es el puente entre el departamento de TI y la alta dirección. Es a la vez una guía técnica de seguridad y un marco de gobernanza de TI. Te ayuda a asegurarte de que tus inversiones en tecnología realmente respalden tus metas de negocio y que estés gestionando el riesgo de manera alineada con esas metas.
El marco se basa en cinco principios clave que se centran en satisfacer las necesidades de las partes interesadas y cubrir el negocio de extremo a extremo. Ayuda a las operaciones reducidas a dejar de solo arreglar las cosas cuando se rompen y avanzar hacia un modelo más maduro donde la TI impulsa el crecimiento. Se trata de asegurarte de que tu equipo haga el trabajo correcto por las razones correctas.
Usar COBIT te ayuda a crear una estructura clara para la toma de decisiones y la rendición de cuentas. Cuando usas Huntress para gestionar tu postura de seguridad, estás cumpliendo con un requisito importante de COBIT al garantizar que tus controles técnicos sean monitoreados y medibles. Convierte tareas complejas de TI en resultados de negocio claros que muestran el valor de tu equipo.
6. HIPAA
Ideal para: proveedores de atención médica, consultorios dentales y cualquiera que maneje información de salud protegida (PHI)
HIPAA (la Ley de Portabilidad y Responsabilidad del Seguro Médico) es única porque es un requisito legal, no una opción. Para negocios en crecimiento en el sector de la salud, la parte de la Regla de Seguridad de HIPAA es la que realmente importa. Exige que protejas la confidencialidad, integridad y disponibilidad de toda la PHI electrónica (ePHI) con salvaguardas administrativas, físicas y técnicas específicas.
A diferencia de otros marcos que te dan una lista estricta de herramientas, HIPAA es escalable. Esto significa que la ley espera que implementes medidas de seguridad que tengan sentido para tu tamaño y necesidades específicas. Sin embargo, igual debes demostrar que hiciste un análisis de riesgo formal y que monitoreas activamente las amenazas. Si no puedes demostrar tu trabajo, las multas pueden ser muy altas, incluso si no has tenido una filtración.
Huntress Managed ISPM es un salvavidas para el cumplimiento de HIPAA porque te ayuda a abordar las salvaguardas técnicas sin el dolor de cabeza manual. Al aplicar políticas sólidas de autenticación multifactor (MFA), monitorear el acceso no autorizado y mantener un registro limpio de las configuraciones de identidad, te damos los informes listos para auditoría que necesitas. Esto convierte a HIPAA de una amenaza legal latente en una parte manejable de tus operaciones diarias.
7. PCI DSS
Ideal para: cualquier negocio que procese, almacene o transmita datos de tarjetas de crédito, desde una tienda minorista de un solo mercado hasta un líder global de comercio electrónico
Si aceptas tarjetas de crédito, debes cumplir con el Payment Card Industry Data Security Standard (PCI DSS). Es un conjunto de 12 requisitos diseñados para asegurar que los datos de los titulares de tarjetas estén protegidos de amenazas. La versión más reciente, 4.0, se enfoca aún más en la seguridad continua. No mantener el cumplimiento puede derivar en fuertes multas o en la pérdida total de tu capacidad de procesar pagos.
El marco cubre todo, desde cómo construyes tu red (como el uso de firewalls) hasta cómo administras las contraseñas y rastreas quién accede a tus datos. Para los negocios en crecimiento, el objetivo es mantener tu entorno de datos de titulares de tarjetas lo más pequeño posible. Mientras menos superficie tengas que proteger, más fácil será administrarla.
Huntress te ayuda a cumplir con estos requisitos al encargarse del trabajo técnico pesado, como el monitoreo del acceso no autorizado y asegurar que tus endpoints estén protegidos. En lugar de pasar la semana revisando registros manualmente, obtienes la prueba que necesitas de que tus sistemas están protegidos. Se trata de mantener el cumplimiento para que los ingresos sigan fluyendo sin estrés adicional.
8. SOC 2
Ideal para: empresas de SaaS y proveedores de servicios en la nube que necesitan demostrarles a sus clientes, y a los auditores de sus clientes, que manejan los datos de forma segura
Si tienes un negocio en crecimiento en el sector tecnológico, SOC 2 (System and Organization Controls 2, es decir, Controles de Sistema y Organización 2) seguramente ya está en tu radar. Es un procedimiento de auditoría diseñado por la Association of International Certified Public Accountants (AICPA) que se enfoca en cinco criterios de servicios de confianza:
Seguridad
Disponibilidad
Integridad del procesamiento
Confidencialidad
Privacidad
SOC 2 exige que demuestres que realmente has seguido tus propias políticas de seguridad a lo largo del tiempo. Hay dos versiones de las que escucharás hablar: Tipo 1 y Tipo 2.
Un informe Tipo 1 es una instantánea: indica que tus controles se ven bien en el papel hoy.
Un informe Tipo 2 es lo real: cubre un período de tiempo (por lo general de 6 a 12 meses) para demostrar que tus controles realmente funcionaron en el mundo real.
Para equipos de TI reducidos, un informe SOC 2 es una ventaja competitiva enorme porque les dice a los clientes de alto valor que pueden confiarte sus datos. Huntress te da el monitoreo continuo, la aplicación de MFA y la documentación de respuesta a incidentes que buscan los auditores de SOC 2.
9. MITRE ATT&CK
Mejor para: equipos de seguridad y analistas que necesitan entender cómo operan realmente los atacantes para poder buscar amenazas de forma proactiva y probar sus propias defensas
MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) es como un manual sobre cómo operan los actores maliciosos. Es una base de conocimiento viva de comportamientos reales de atacantes. Para un equipo de TI reducido, este marco es el mapa definitivo para entender cómo progresa una brecha, desde el primer correo de phishing hasta el robo final de datos.
El marco se organiza en Tácticas (el objetivo del atacante, como "acceso inicial") y Técnicas (cómo logran ese objetivo, como "phishing"). Al revisar la matriz de MITRE ATT&CK, puedes ver exactamente dónde tiene puntos ciegos tu seguridad. Esto cambia el enfoque de solo buscar archivos maliciosos a buscar comportamientos maliciosos, que es como se atrapa a los atacantes sofisticados que saben esconderse.
10. CMMC 2.0
Mejor para: cualquier empresa en la Base Industrial de Defensa (DIB, por sus siglas en inglés)—desde fabricantes aeroespaciales hasta proveedores de TI—que quiera ganar o mantener contratos con el Departamento de Defensa (DoD)
La Certificación del Modelo de Madurez de Ciberseguridad (CMMC) 2.0 es la forma en que el DoD se asegura de que todos en su cadena de suministro realmente estén haciendo el trabajo para proteger información sensible. Si manejas Información de Contratos Federales (FCI) o Información No Clasificada Controlada (CUI), este marco es un requisito para poder ofertar en nuevos contratos.
Está diseñado para evitar que los actores de amenazas pongan sus manos en datos militares o de defensa sensibles a través de la red menos segura de un socio. CMMC 2.0 lo simplifica usando tres niveles de madurez:
Nivel 1 (Fundamental): enfocado en higiene cibernética básica con 15 salvaguardas
Nivel 2 (Avanzado): se alinea con NIST SP 800-171 e incluye 110 prácticas para proteger CUI
Nivel 3 (Experto): para los programas más sensibles, requiere más de 24 controles especializados
Para las empresas en crecimiento, el salto al Nivel 2 puede sentirse abrumador porque exige demostrar una postura de seguridad reforzada. Huntress Managed EDR y Managed ISPM te quitan ese dolor de cabeza, ayudándote a cumplir con muchos de esos controles.
11. GLBA
Mejor para: instituciones financieras—incluyendo las no tradicionales como corredores de hipotecas, preparadores de impuestos y concesionarios de autos—que manejan datos financieros sensibles de los consumidores
La Ley Gramm-Leach-Bliley (GLBA) no es solo para los grandes bancos. Si tu empresa participa en actividades financieras, estás sujeto a ella. El núcleo de esto para los equipos de TI es la Regla de Salvaguardas, que se actualizó recientemente con requisitos mucho más estrictos. Exige que protejas la información personal no pública (NPI) a través de un programa formal y escrito de seguridad de la información.
Para mantenerte en cumplimiento, tienes que hacer más que solo instalar un firewall. La regla exige obstáculos técnicos específicos, como MFA para cualquiera que acceda a datos de clientes, cifrado obligatorio de los datos en reposo y en tránsito, y pruebas de penetración anuales o monitoreo continuo. También necesitas designar a una persona calificada para supervisar todo esto y reportar a tu liderazgo.
12. FISMA
Mejor para: agencias federales y cualquier contratista, subcontratista o beneficiario de subvenciones del sector privado que apoye programas federales o maneje datos gubernamentales
La Ley Federal de Gestión de la Seguridad de la Información (FISMA) es la ley vigente para cualquiera que haga negocios con el gobierno de EE. UU. Exige que las agencias y sus socios construyan, documenten y mantengan un programa de seguridad de la información sólido.
El objetivo es proteger los datos federales contra el acceso no autorizado, uso o interrupción. FISMA depende en gran medida del RMF de NIST. Para mantenerte en cumplimiento, debes seguir un ciclo estricto:
Inventario: Enumera todos los sistemas e interfaces que usas.
Categoriza: Etiqueta tus datos como de riesgo bajo, moderado o alto según su importancia.
Controla: Implementa las recetas de seguridad específicas que se encuentran en NIST SP 800-53.
Monitorea: Vigila tus sistemas las 24 horas, los 7 días de la semana para detectar y reportar incidentes en cuanto ocurren.
En esencia, la FISMA se trata de responsabilidad. Tienes que demostrar que gestionas el riesgo, no solo que esperas lo mejor. Huntress Managed EDR y Managed ISPM te dan la pieza de monitoreo continuo que exige la Ley Federal de Gestión de la Seguridad de la Información, ya que ofrecen detección automatizada y análisis dirigido por personas para proteger datos federales sin necesidad de un SOC interno masivo.
13. FFIEC
Ideal para: Bancos, cooperativas de crédito y empresas de servicios financieros que necesitan cumplir con los rigurosos estándares de supervisión del Federal Financial Institutions Examination Council
El FFIEC no es una sola norma, sino un consejo de varias agencias federales (como la FDIC y la Reserva Federal) que establece el estándar para cómo las instituciones financieras gestionan el riesgo. Su Cybersecurity Assessment Tool (CAT) es la opción preferida de muchos bancos y cooperativas de crédito en crecimiento para medir su madurez. Está diseñada para ayudarte a ver dónde se encuentra tu seguridad hoy y qué necesitas hacer para alcanzar el siguiente nivel de protección.
El marco se enfoca en dos áreas principales: perfil de riesgo inherente y madurez de ciberseguridad. Esto te ayuda a entender cuánto riesgo enfrenta tu empresa específica según los servicios que ofreces, y luego verifica si tus controles de seguridad son lo suficientemente sólidos para manejarlo. Abarca desde la protección de cuentas de clientes hasta la gestión de proveedores externos y la respuesta a incidentes.
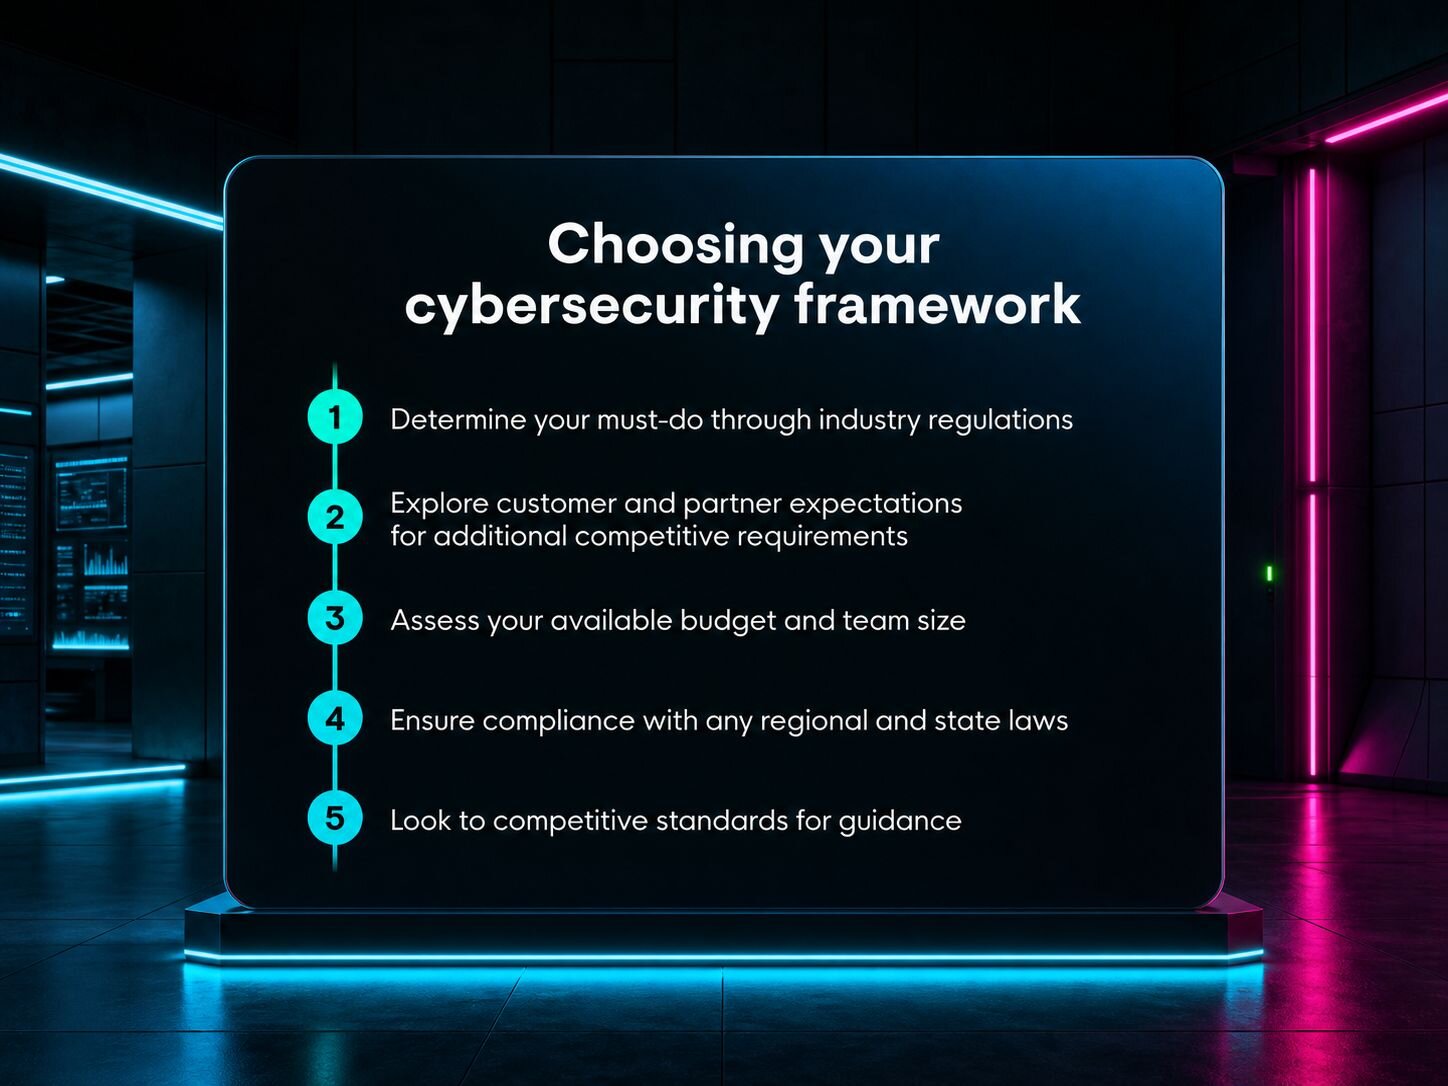
Cómo elegir el marco adecuado para tu equipo
Con más de 13 marcos para elegir, no se espera que implementes todos a la vez. Elegir el adecuado se trata de encontrar el punto ideal donde tus necesidades de seguridad se encuentran con tus objetivos de negocio.
Regulaciones específicas de la industria: Esta suele ser la lista de requisitos obligatorios. Si manejas datos de salud, HIPAA es tu punto de partida. Si eres contratista de defensa, CMMC 2.0 no es negociable. Comienza con los marcos que te mantienen legal y con las licencias en regla.
Expectativas de clientes y socios: A veces la ley no se preocupa por tu seguridad, pero tu cliente más grande sí. Si tienes una empresa SaaS en crecimiento, puede que descubras que no puedes cerrar tratos sin un informe SOC 2. Revisa lo que tus socios piden en sus cuestionarios de seguridad.
Presupuesto disponible y tamaño del equipo: Sé realista sobre lo que tu operación reducida puede manejar. Algunos marcos, como los CIS Critical Security Controls, están diseñados para equipos de TI pequeños y ofrecen un alto retorno de inversión (ROI) sin necesitar un presupuesto enorme.
Leyes regionales y estatales específicas: Aunque muchos marcos son nacionales o globales, las leyes estatales, como la CCPA en California o la SHIELD Act en Nueva York, tienen reglas específicas para proteger los datos. Consulta con tu asesoría legal o usa recursos como la International Association of Privacy Professionals (IAPP) para ver qué estándares aplican en tu zona.
Estándares de la competencia: Investiga los estándares que usan tus pares. Cumplir o superar esos puntos de referencia de la industria no solo ayuda a tu postura de seguridad, sino que también te convierte en la opción más atractiva para clientes que evitan el riesgo.
Cómo empezar a usar un marco: 4 pasos sencillos
Elegir un framework es un gran paso, pero la verdadera magia ocurre cuando lo pones en práctica. No necesitas renovar todo tu departamento de la noche a la mañana. El objetivo es pasar de un modo reactivo a una estrategia proactiva y administrada que crezca junto con tu negocio.
Empieza con un análisis de brechas: Identifica en qué punto estás al comparar tus fortalezas actuales con los vacíos que necesitan atención inmediata. Esto te ayuda a invertir tu presupuesto y tiempo donde realmente marcarán la diferencia.
Encuentra logros rápidos con los CIS Controls: Enfócate en acciones de alto impacto y bajo costo, como MFA o la gestión de inventario, para generar impulso desde el principio. Estas tareas básicas de higiene demuestran a tu equipo que el framework es viable.
Consigue el respaldo de los líderes hablando de negocios: Deja de lado la jerga técnica y presenta la seguridad como un impulsor del negocio que ayuda a cerrar tratos y proteger la reputación. Muéstrales cómo la postura de seguridad refuerza el crecimiento a largo plazo.
Trátalo como un ciclo, no como un proyecto: La adopción de un framework es un proceso de mejora continua, no una tarea que se termina una sola vez. Mantente ágil con revisiones periódicas para asegurarte de que tu seguridad evolucione junto con las nuevas amenazas.
Mantente seguro y en cumplimiento
Los frameworks de ciberseguridad te dan el mapa, pero tú tienes que conducir el auto. Para los equipos de TI y seguridad con pocos recursos, el objetivo no es acumular la mayor cantidad posible de certificaciones, sino construir una postura de seguridad que realmente proteja el negocio y ayude a que crezca.
Ya sea que empieces con los CIS Controls para obtener logros rápidos o te adentres de lleno en NIST 800-53, el paso más importante es simplemente comenzar.
Conoce más sobre cómo Huntress está diseñado para ayudarte a poner en práctica estos frameworks sin necesidad de un equipo enorme.
Preguntas frecuentes
¿Cuáles son las cinco funciones del framework de ciberseguridad de NIST?
La versión actual de NIST tiene seis funciones principales. Las cinco funciones originales de la versión 1.1 —Identificar, Proteger, Detectar, Responder y Recuperar— ahora se actualizaron para incluir una sexta: Gobernar.
¿Qué es mejor, NIST o CIS?
Ninguno es “mejor” porque NIST y CIS tienen propósitos distintos. NIST CSF es un framework estratégico de alto nivel para gestionar el riesgo general, mientras que los CIS Controls son una lista técnica priorizada que te indica exactamente qué configuraciones de seguridad corregir primero.
¿Cuál es el mejor framework de ciberseguridad?
El mejor framework es el que se ajusta a tu industria y al tamaño de tu equipo. Para la mayoría de las empresas en crecimiento, el camino más eficaz es empezar con los CIS Controls para obtener logros rápidos y avanzar hacia NIST CSF para una estrategia a largo plazo.
¿Cuáles son las funciones clave del framework de ciberseguridad de NIST?
El NIST CSF 2.0 usa seis funciones clave: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Estas funciones trabajan juntas para crear un ciclo continuo que te ayuda a gestionar y reducir el riesgo de seguridad de tu negocio.