

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Más de 100 dispositivos SonicWall SSLVPN fueron comprometidos en múltiples entornos de clientes en cuestión de días. Los atacantes no usaban fuerza bruta: tenían credenciales válidas. Aquí está el alcance y la actividad que Huntress observó.
La adopción de macOS va en aumento, y también el malware para Mac. Desde el adware Adload hasta el spyware LightSpy y la variante de ransomware de LockBit para macOS, Huntress cubre lo que está apuntando a las Mac y lo que Apple está haciendo al respecto.
Una segunda mirada a SlashAndGrab: la misma vulnerabilidad, con contexto adicional. Si aún no has aplicado el parche a ScreenConnect, aquí tienes todo lo que necesitas saber sobre por qué este exploit es tan grave.
RAT que se multiplican. Ransomware que evoluciona. Atacantes cada vez más sigilosos. Ya está disponible el Informe de ciberamenazas 2025 de Huntress. Descubre los hallazgos clave de un año rastreando amenazas en millones de endpoints.
Antes de la cuenta regresiva para 2025, Huntress mira hacia atrás todo lo que el año les presentó a los defensores: los incidentes, las tendencias, las lecciones y lo que revelaron sobre hacia dónde se dirige el panorama de amenazas.
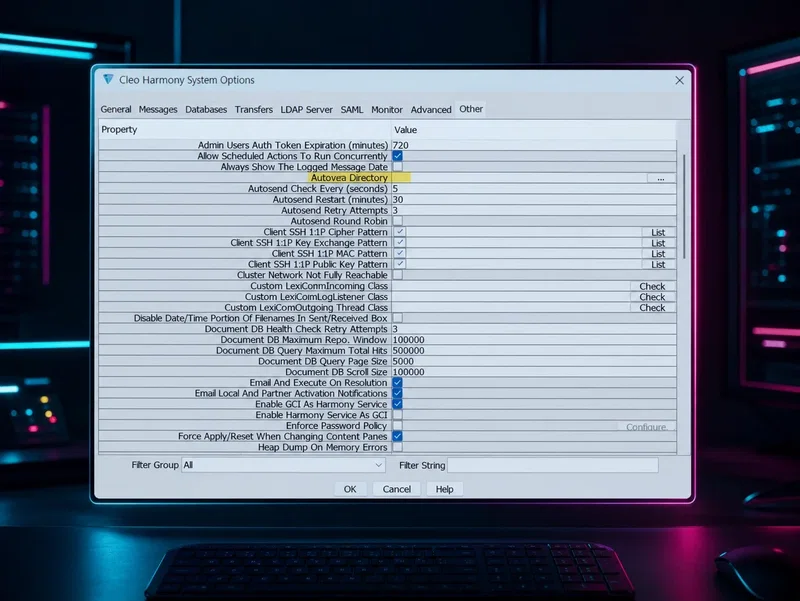
Huntress identificó la explotación masiva del software de transferencia de archivos de Cleo el 3 de diciembre, antes de que se asignara oficialmente un CVE. Aquí está el panorama completo de lo observado y lo que los defensores deben hacer.
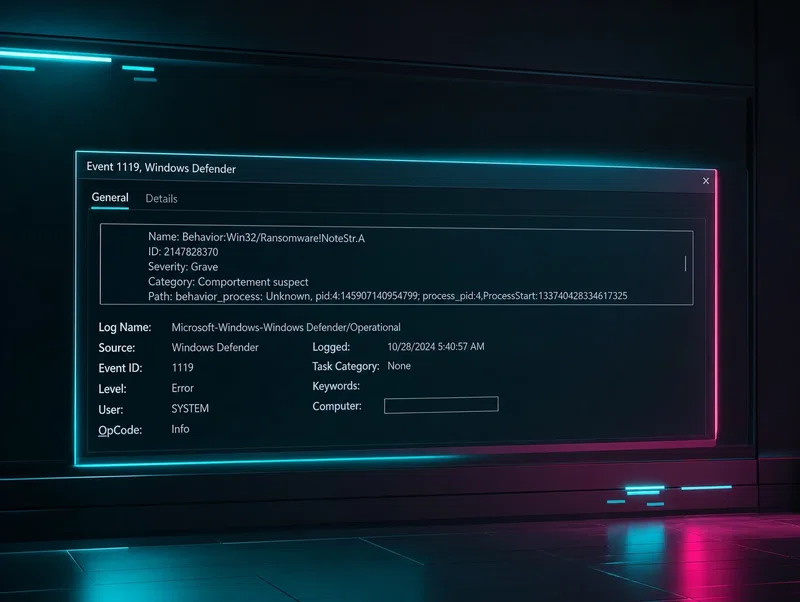
En octubre de 2024, Huntress observó dos despliegues independientes del ransomware SafePay en entornos de clientes no relacionados entre sí. Esto es lo que encontraron los analistas: las TTPs, los indicadores y cómo terminó todo.
El phishing sigue evolucionando, y los defensores que solo entienden la perspectiva del usuario siempre van un paso atrás. Huntress y el Sr. Director Chris Henderson te muestran la perspectiva del atacante.
Los hackers cambiaron la sudadera negra por una capa de invisibilidad: se esconden dentro de herramientas legítimas y se mueven de forma encubierta antes de atacar. Esto es lo que encontró el Informe de ciberamenazas 2024 de Huntress.
El ransomware está en racha ganadora, y el Informe de ciberamenazas 2024 de Huntress explica por qué. Descubre datos clave sobre qué cambió, a quién afectó y cómo son las tácticas detrás del aumento.
"Trivialmente fácil" y "vergonzosamente simple" fue como los investigadores de Huntress describieron la explotación de SlashAndGrab. Aquí tienes la explicación en lenguaje sencillo de qué es la vulnerabilidad y por qué se propagó tan rápido.
Después de que SlashAndGrab se hiciera público, Huntress rastreó la explotación en tiempo real: despliegue de ransomware, reconocimiento, implementaciones de Cobalt Strike, mineros de criptomoneda y más. Aquí está todo lo observado.
Los investigadores de Huntress recrearon un exploit funcional para el bypass de autenticación de ScreenConnect el mismo día en que ConnectWise lo divulgó. Aquí tienes el desglose técnico completo de CVE-2024-1709 y CVE-2024-1708.
ConnectWise reveló dos vulnerabilidades críticas de ScreenConnect. Huntress reprodujo y convirtió en arma el exploit en cuestión de horas. Aquí tienes la guía de detección para las organizaciones que buscan identificar su exposición.
Huntress reprodujo la vulnerabilidad de ScreenConnect y encontró una mitigación temporal para más de 1000 sistemas vulnerables, pero la verdadera solución es parchear. Esto fue lo que se encontró y por qué no puede esperar.

