

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
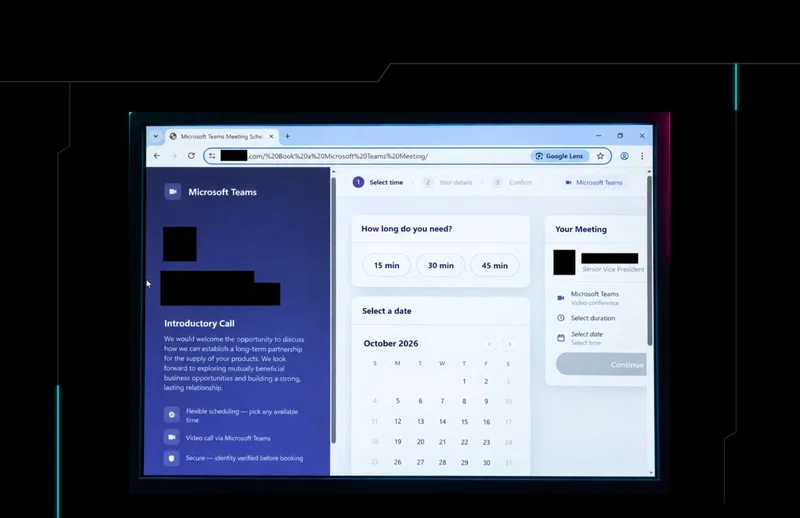
Los actores de amenazas usaron un señuelo convincente de reserva de reuniones de Microsoft Teams para ocultar un phishing mediante código de dispositivo y engañar a las víctimas para que autorizaran el acceso del atacante.

Los atacantes están usando paneles de ScreenConnect alojados en la nube para instalar clientes no autorizados en cientos de endpoints administrados.
ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten ejecución remota de código y escalada de privilegios.
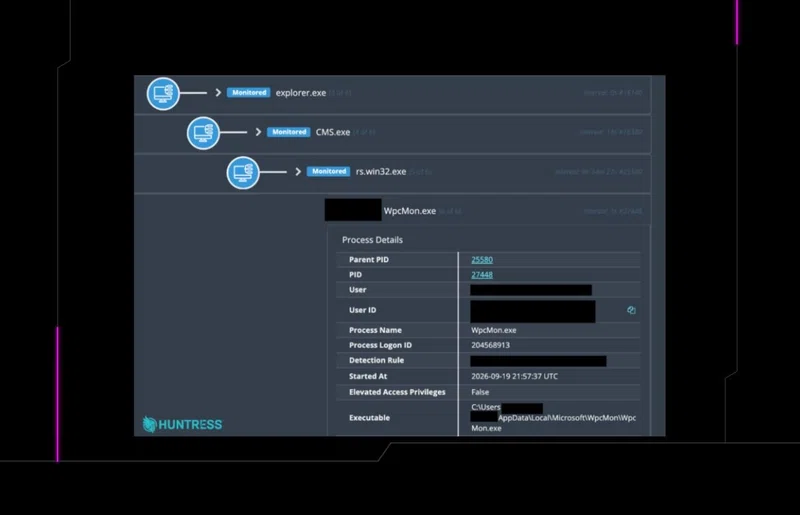
Los atacantes comprometieron software de gestión de cámaras para desplegar malware, establecer persistencia y hacer beaconing hacia C2. Huntress desglosa la cadena de ataque y los IOC.
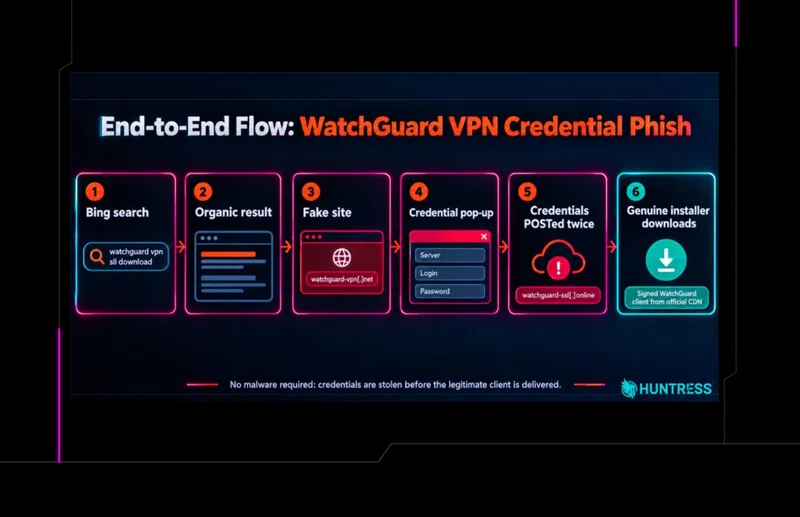
Un sitio falso de descarga de WatchGuard VPN roba credenciales de SSL VPN y luego entrega el cliente real firmado. Descubre cómo funciona y cómo identificarlo.
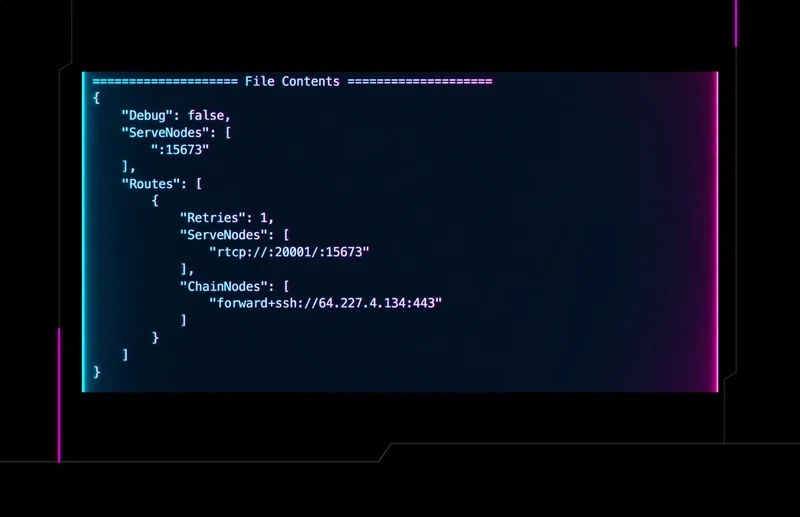
Cómo los investigadores de Huntress reconstruyeron un ataque de ransomware Akira utilizando artefactos del registro, registros de Akira y otra evidencia posterior al compromiso.
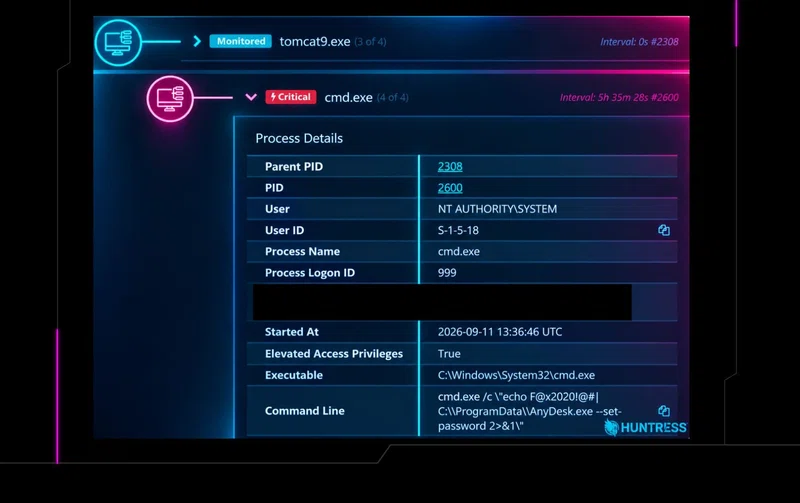
Los actores de amenazas explotaron Samsung MagicINFO para instalar AnyDesk, deshabilitar Defender y compilar un minero de Monero directamente en un endpoint víctima. Conoce las señales de detección.
Huntress ha detectado recientemente dos incidentes relacionados con Settra, una variante de ransomware que se reportó públicamente por primera vez en junio de 2026.
Huntress está rastreando un patrón en múltiples entornos de clientes donde clientes fraudulentos de ScreenConnect generan repetidamente Windows Script Host para ejecutar una serie de cuatro archivos VBScript.
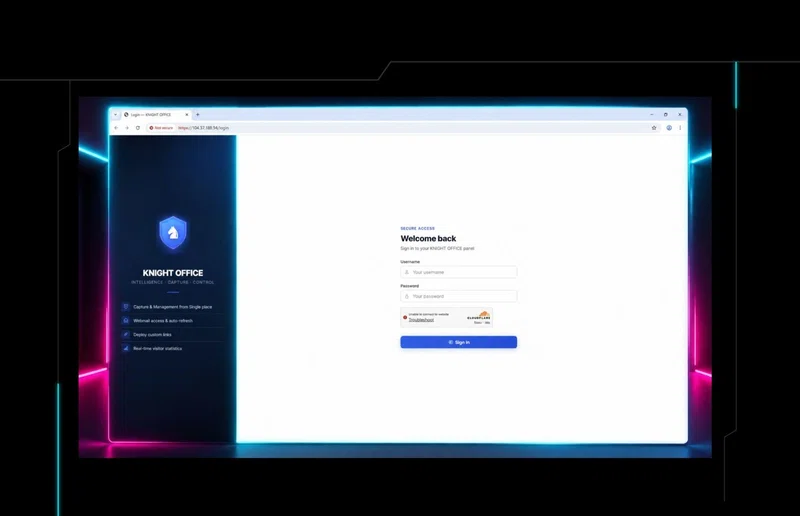
Una mirada interna a Knight Office, un kit de phishing AiTM recién descubierto que presenta paneles de control personalizados, Cloudflare Turnstile y robo de tokens de autenticación de Microsoft 365.
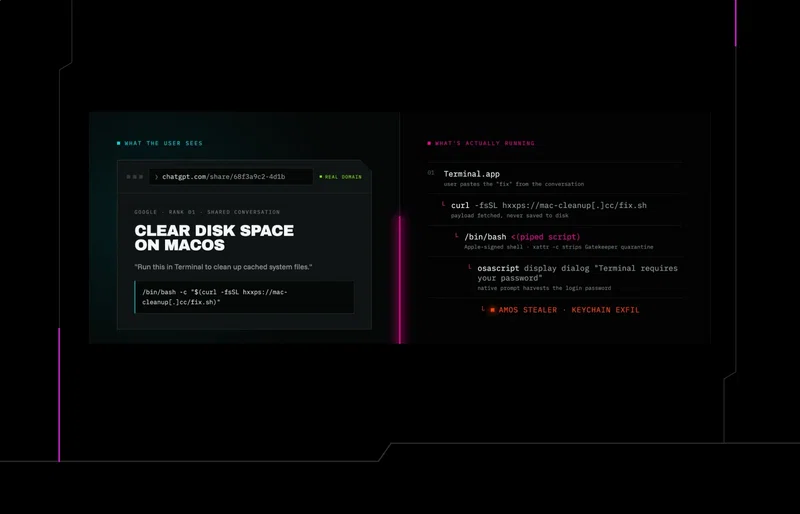
Los actores de amenazas apuntan a la superficie de ataque de la IA para entregar malware y robar datos. Mira cómo se están explotando hoy las herramientas de IA confiables.
Desde los paneles hasta las villages, los investigadores de Huntress y los analistas del SOC estuvieron presentes en todo el Hacker Summer Camp este año. Esto es lo que destacó en Black Hat y DEF CON.
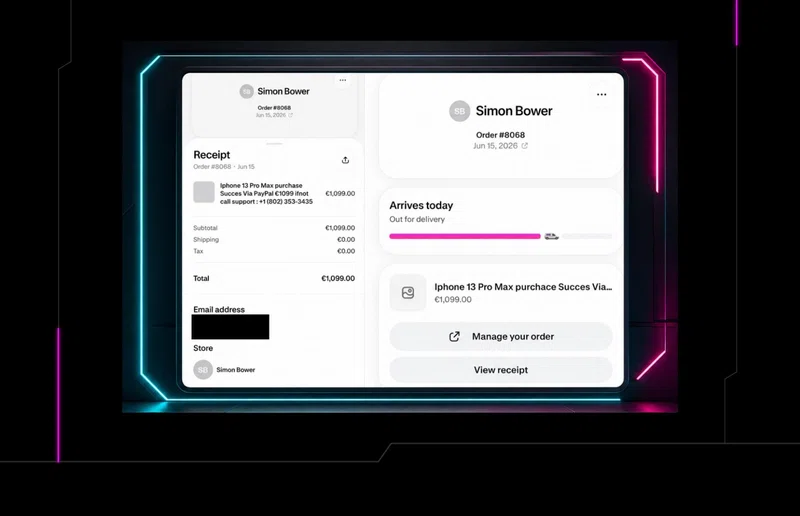
Durante los últimos meses ha circulado la estafa del reembolso falso de Shopify, dirigida a los usuarios de la app Shop de Shopify directamente dentro de la app. Esto es lo que debes saber.
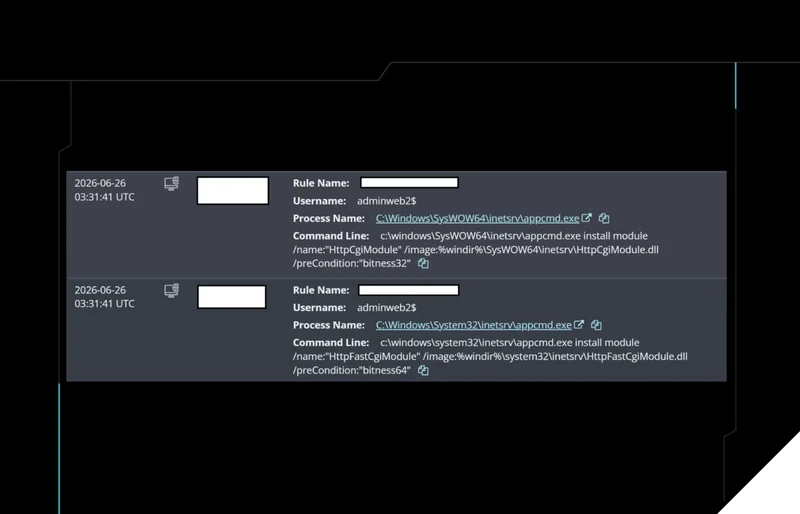
Descubre cómo un actor de amenazas usó inyección SQL y BadIIS para obtener persistencia, deshabilitar Windows Defender e instalar silenciosamente un criptominero.
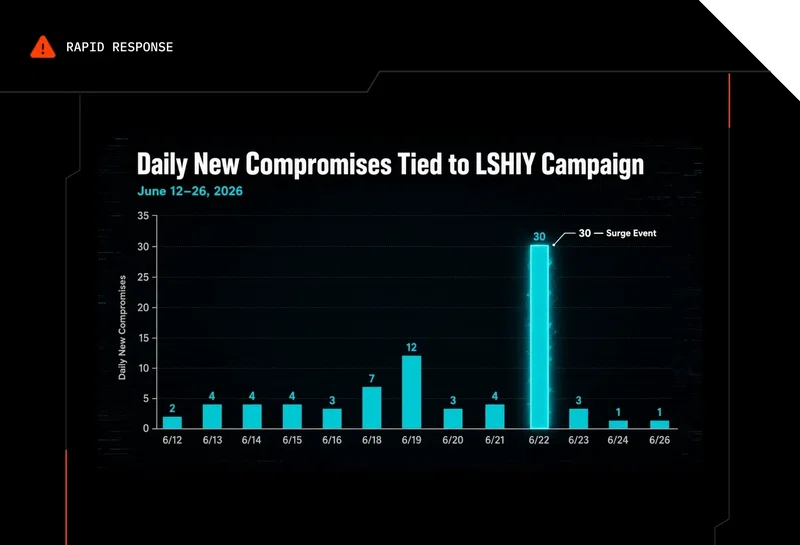
Huntress está observando un ataque continuo de rociado de contraseñas contra Microsoft Azure CLI que se origina en un rango de direcciones IPv6 controlado por LSHIY LLC.

