

Otro año, otra sesión épica de Hacker Summer Camp. Hubo stickers por montones. Hubo LineCon. Cliff Stoll se tomó un panel de Threat Hunting. La gente lamentó la ausencia de John Hammond. En resumen, una semana sólida.
Detrás de todo esto, los investigadores de Huntress estaban por todas partes, y no solo en nuestro stand de Black Hat: dando charlas en DEF CON, apoyando a todas las villages (Malware, Blue Team, Red Team y más), y participando en el HacktheBox SOC Showdown.
Aquí tienes 10 momentos destacados del Hacker Summer Camp de este año que nos encantaron.
1. CloudBasher desatado
En DEF CON, los investigadores principales de seguridad Jenko Hwong y Chris Ryan detallaron su investigación sobre CloudShell, una terminal basada en el navegador que los principales proveedores de cloud ofrecen para que los usuarios administren sus recursos de cloud sin instalar nada localmente.
La investigación consistió en hacer ingeniería inversa de los protocolos privados REST y websocket detrás de las terminales CloudShell de AWS, Azure y GCP, además de analizar los flujos de autenticación del navegador que conectan cookies con tokens de OAuth. La investigación reveló debilidades de diseño significativas en la Gestión de Identidades y Accesos (IAM), incluyendo sesiones websocket que sobreviven a la revocación de tokens de API y acceso predeterminado a CloudShell vinculado a cuentas de correo de consumidores.
Todo esto culminó en CloudBasher, un kit de herramientas recién lanzado que automatiza el descubrimiento de entornos, la enumeración y el despliegue de cargas de trabajo distribuidas con almacenamiento persistente y redes privadas. Jenko y Chris demostraron CloudBash en vivo durante la sesión a través de una red de agentes resiliente y a gran escala
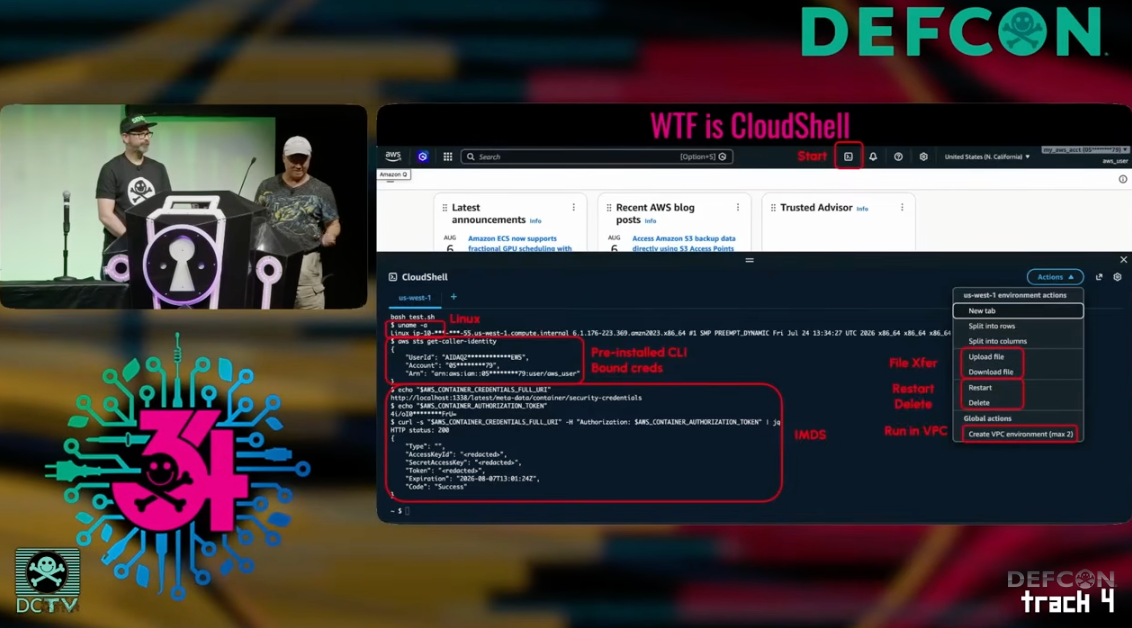
Jenko Hwong y Chris Ryan abren CloudShell
2. Todas las villages
DEF CON tiene casi 40 villages. Estas iniciativas comunitarias se enfocan en técnicas, seguridad ofensiva, simulación y emulación de adversarios, y más, en una variedad de espacios diferentes, ya sea bug bounty, criptomonedas, lockpicking, IoT, seguridad física, scambait, hacking de autos o biohacking.
Nos podías encontrar en la Malware Village, donde Andrew Brandt, comandante principal de incidentes de inteligencia de amenazas, y Austin Worline, analista de operaciones de seguridad, estaban ayudando.
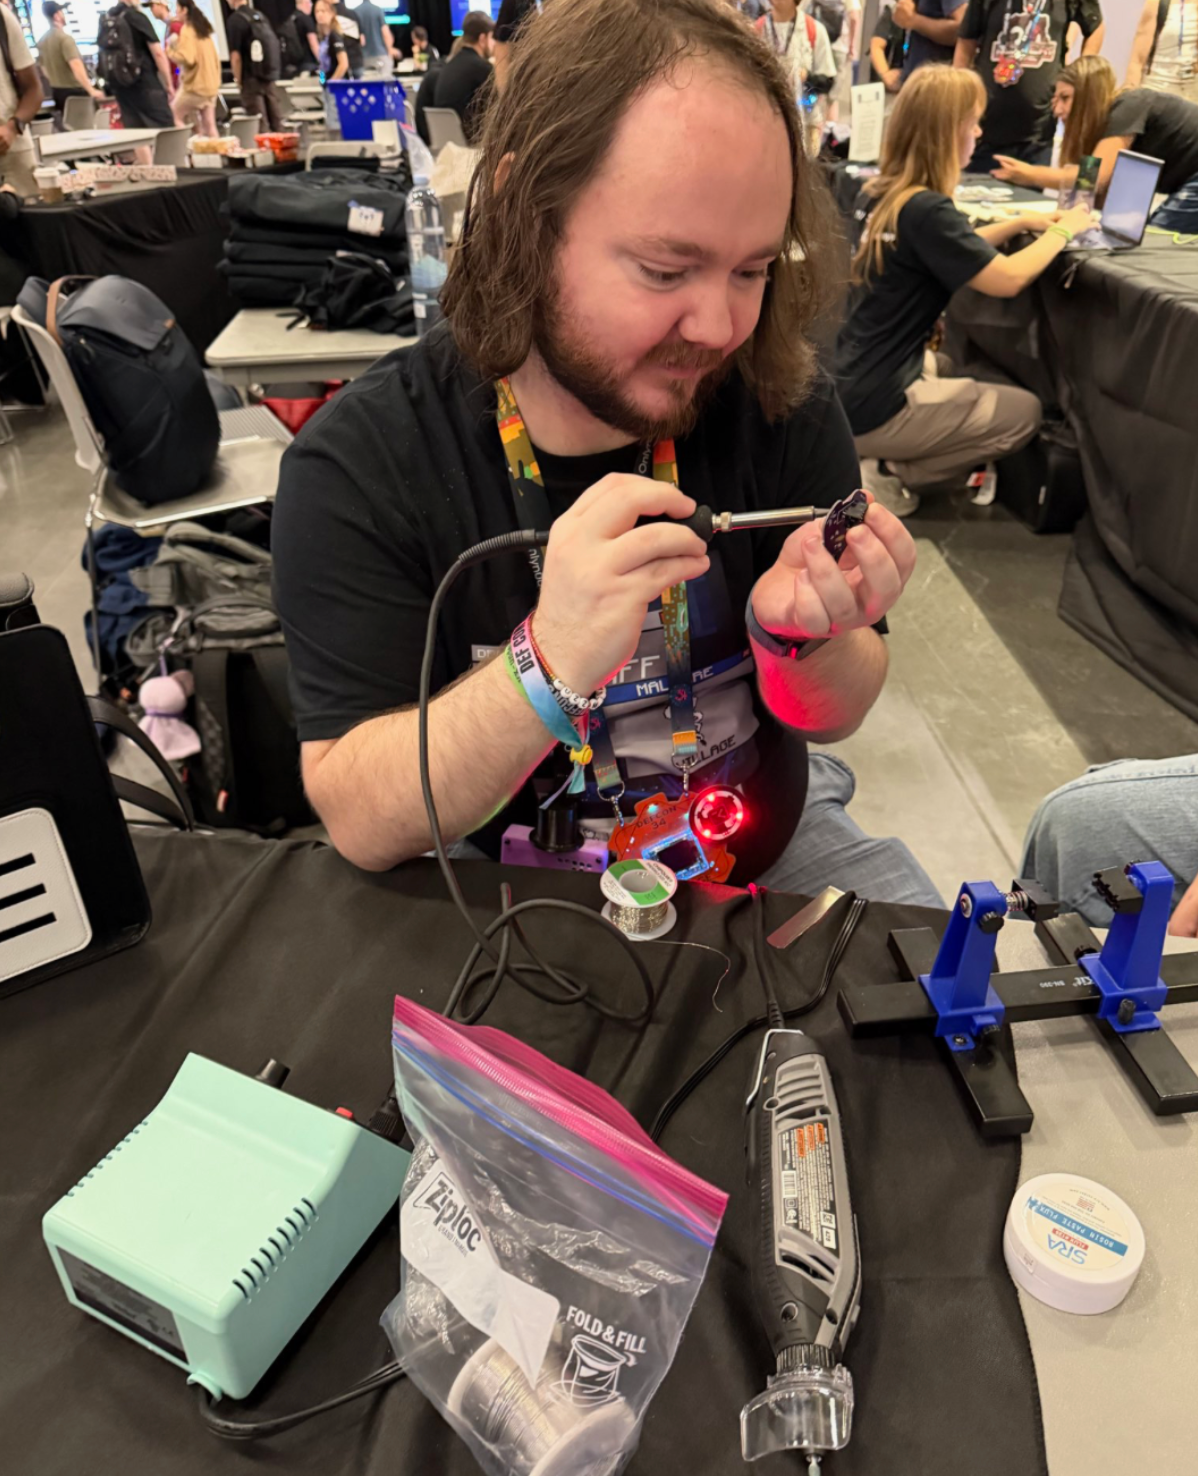
Austin Worline arregla credenciales en la Malware Village
También liderábamos la Red Team Village (donde Logan MacLaren, ingeniero sénior de seguridad ofensiva, lideró el taller command and conquer), y la Blue Team Village (donde Christina Parry, ingeniera de software sénior, lideró el panel "The Modern Detection Engineer").
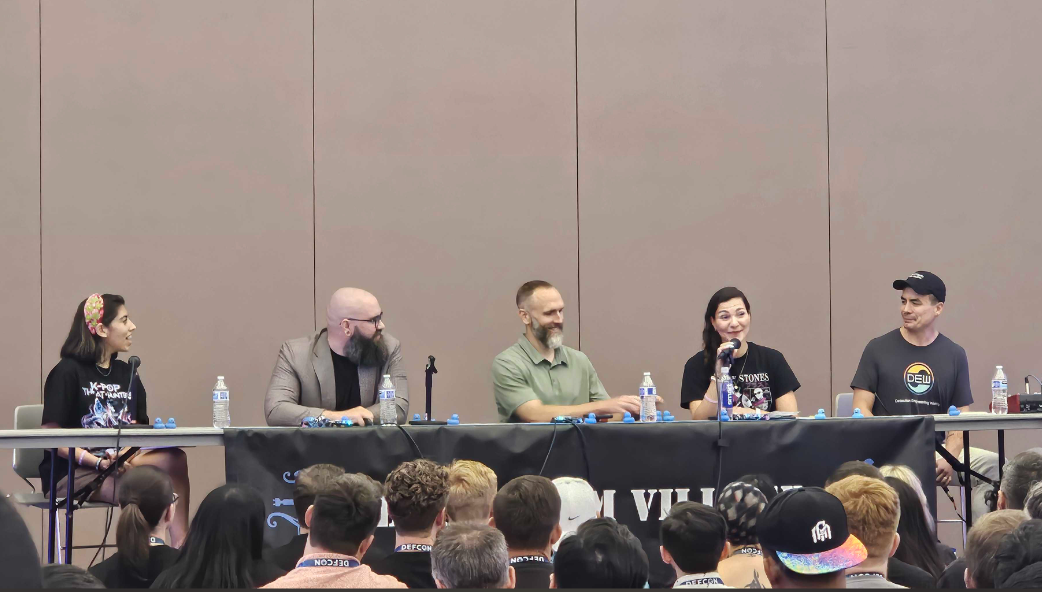
Christina Parry habla durante el panel "The Modern Detection Engineer"
3. IA en todas partes, y una industria decidiendo qué significa todo esto
A menos que hayas estado viviendo debajo de una roca, sabías que la IA estaría por todo el Hacker Summer Camp. Lo que resaltó este año fue menos el volumen y más la madurez de la conversación. En el piso de Black Hat, cada proveedor afirmaba ser "agéntico", pero casi nadie lo definía. ¿Analistas de SOC autónomos? ¿LLMs con acceso a herramientas? ¿Un chatbot con un programador de tareas? Se sintió como los debates de EDR vs XDR otra vez, el tipo de pelea de terminología que siempre ocurre justo antes de que un mercado se ordene solo.
En DEF CON, la conversación fue un nivel más profundo. Las discusiones sobre seguridad y políticas de IA atrajeron multitudes reales, desde paneles de Policy Village con personas de laboratorios de IA de frontera hasta debates de pasillo sobre barreras de modelos y abuso de plataformas. La pregunta que seguíamos escuchando pasó de "podemos hackearlo" a "quién es responsable cuando algo sale mal". Ese cambio importa, porque la IA se está integrando tanto en herramientas de seguridad como en herramientas de atacantes al mismo tiempo. Hay innovación real debajo de las palabras de moda, y DEF CON sigue siendo uno de los pocos lugares donde los constructores, los rompedores y los responsables de políticas terminan en la misma sala para determinar quién es quién.
4. Lecciones del abuso de prueba por actores de amenazas
En Black Hat, Jamie Levy, directora sénior de Tácticas Adversarias, dio un repaso en un blog que causó bastante revuelo el año pasado: un actor de amenazas hizo clic en un anuncio de Huntress, inició una prueba, instaló el Huntress Agent en su máquina de ataque e, involuntariamente, expuso su comportamiento malicioso, herramientas, flujos de trabajo y actividad de reconocimiento.
La investigación reveló varios hallazgos interesantes sobre el proceso del actor de amenazas, incluyendo el tipo de cosas que investigaba, los flujos de trabajo de IA en los que confiaba, y mucho más. También generó una conversación en redes sociales sobre la investigación, qué hacen realmente los productos de Managed EDR y qué propósito cumplen, entre otras cosas.
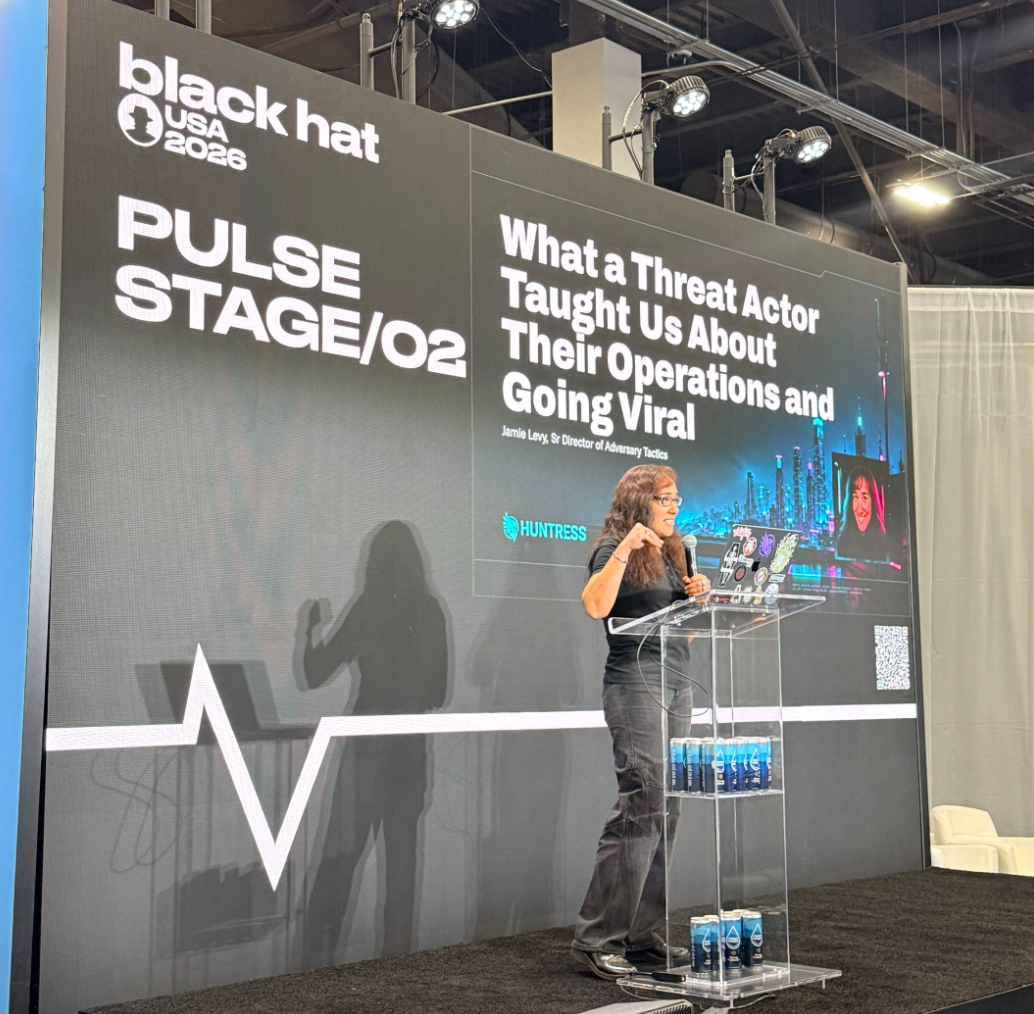
La presentación de Jamie Levy en el Pulse Stage de Black Hat sobre las revelaciones de un incidente de abuso de prueba
5. Público y privado, lado a lado
Las agencias federales volvieron a aparecer en fuerza. CISA, FBI, NSA y otras son habituales en ambas conferencias ahora, muy lejos de los días en que "Spot the Fed" era un juego que la gente de verdad jugaba. Conferencias como estas son una de las mejores formas de aprender qué están haciendo las agencias, cómo reportar lo que encuentras y cómo involucrarte, ya sea a través de programas de divulgación de vulnerabilidades o iniciativas de fuerza laboral. Si nunca te has acercado a un stand de una agencia, no seas tímido.
Lo que hizo que este año se sintiera diferente fue ver cuánto más saludable se ha vuelto esa asociación, y cuánto más allá de los stands se extiende ahora. La relación entre la comunidad hacker y el gobierno solía funcionar con sospecha mutua. Hoy funciona con trabajo compartido. Los investigadores del sector privado alimentan rutinariamente inteligencia en avisos conjuntos sobre campañas de amenazas activas. Las operaciones contra el ransomware cada vez más combinan acción de las fuerzas del orden con telemetría y análisis de infraestructura de equipos de seguridad privados, porque ninguna de las partes puede lograr esas operaciones sola. Cuando aparece una vulnerabilidad crítica, la coordinación entre proveedores, investigadores y agencias ocurre ahora en horas, no en semanas.
Esa colaboración se construye sobre la confianza, y la confianza se construye en salas como estas. Las conversaciones que ocurren en la mesa de una village o en un stand de una agencia en agosto son las mismas relaciones que se activan en medio de un incidente en noviembre. Ver cómo esa asociación sigue creciendo de forma saludable, con la comunidad presionando donde debe y las agencias presentándose para escuchar, fue una de las victorias silenciosas de la semana.
6. ¡HacktheBox SOC Showdown!
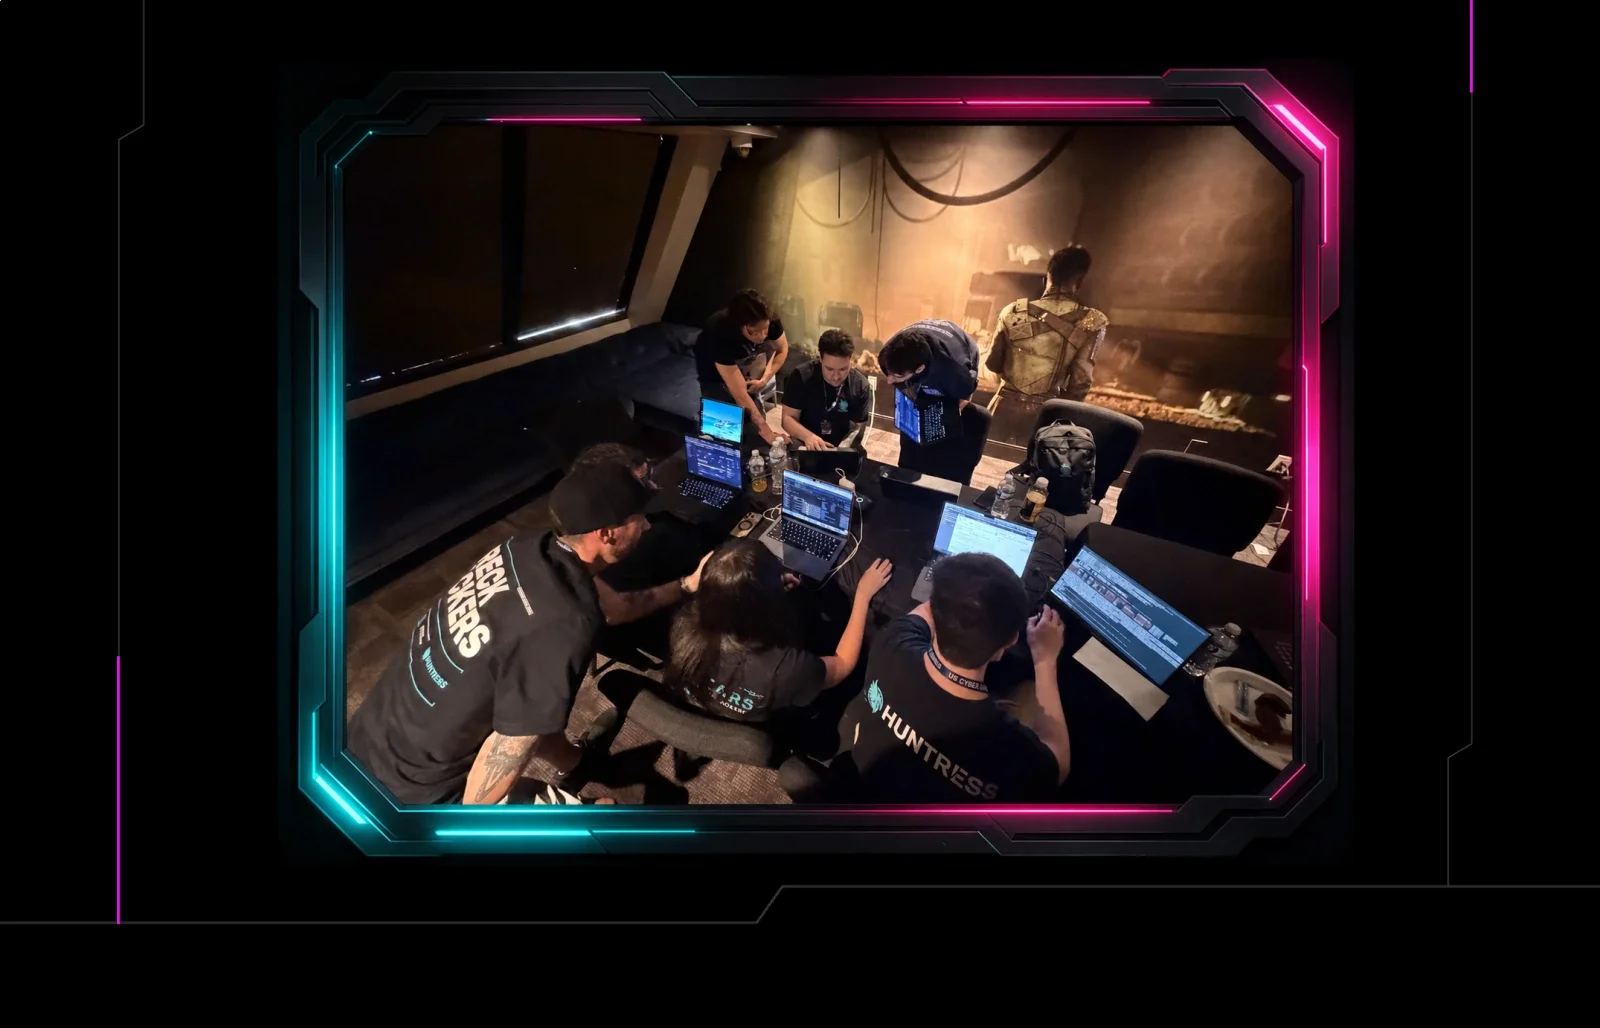
Huntress tuvo la oportunidad de competir en el SOC Showdown Capture The Flag de HackTheBox de este año. Cinco de nuestros analistas del SOC representaron a sus respectivas regiones durante este evento exclusivo por invitación.
El evento presentó un escenario realista de Threat Range, que involucraba una simulación de adversario en vivo con logs, alertas, tráfico de red y artefactos forenses, construido en torno al ciclo de vida completo de un incidente. Excelente trabajo de nuestro equipo: Tanner Filip, Dani Lopez, Adrian Garcia, Jamie Dumas y Luke Wilkinson!
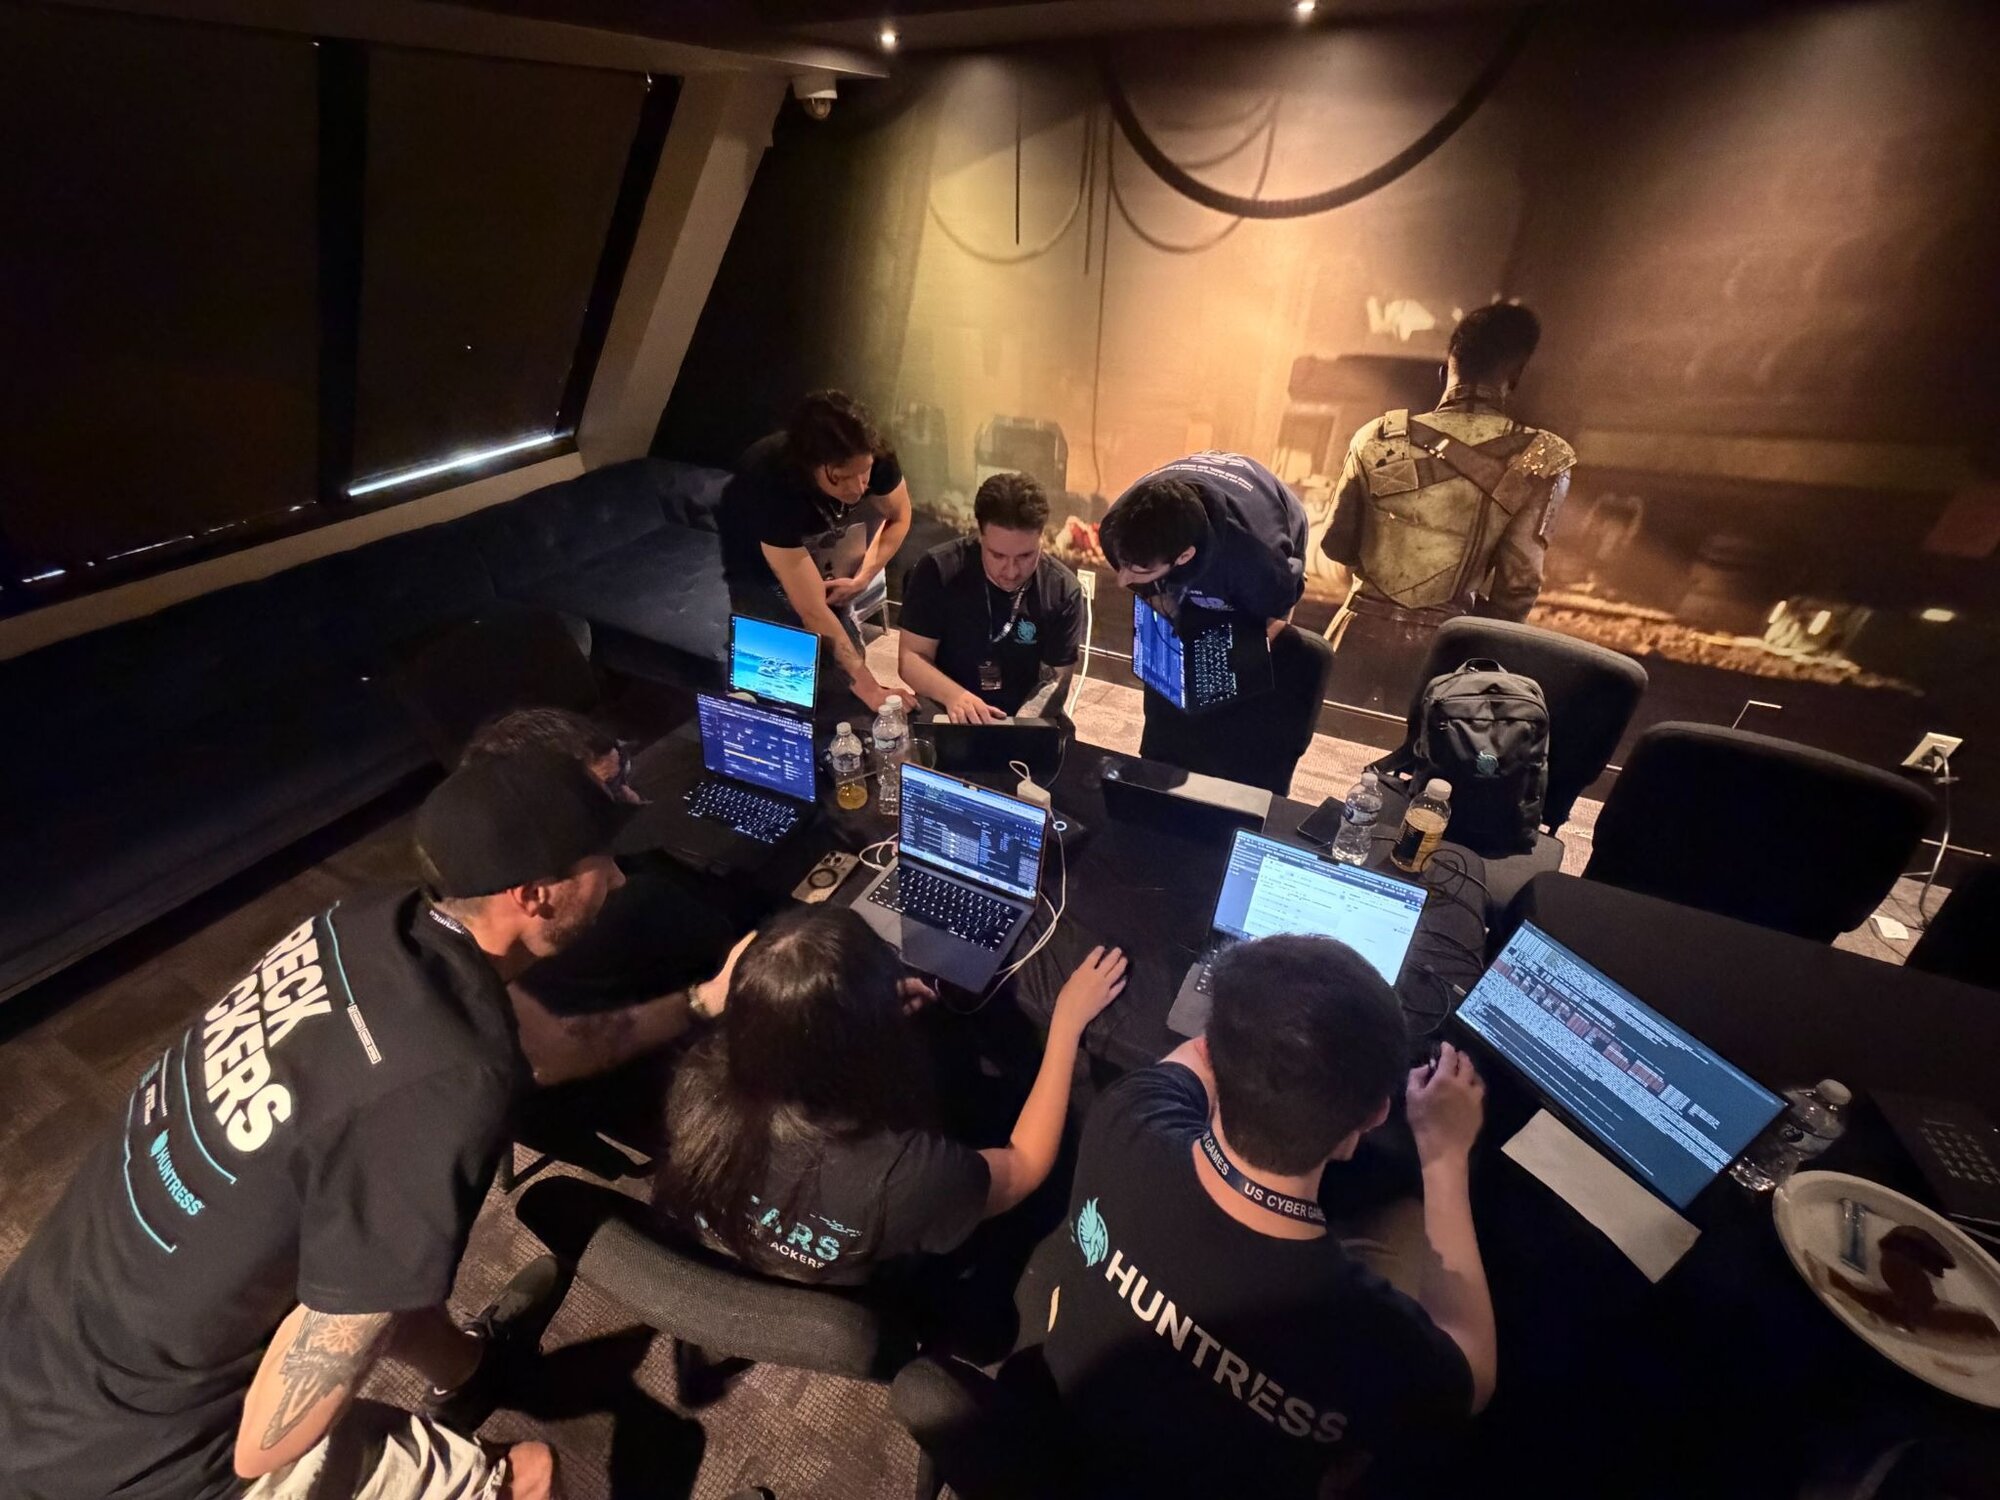
Analistas del Huntress SOC trabajando arduamente en el SOC Showdown de HackTheBox
7. Cuando "bloqueado" se convierte en el ataque
La IA estuvo por todas partes en DEF CON este año, pero algunas de las presentaciones de investigación más interesantes fueron más allá de cómo los adversarios están usando la IA y se enfocaron en cómo los propios sistemas de IA pueden ser parte de la ruta del ataque.
La charla de DEF CON "Your WAF Blocked Us, That Was the Exploit" demuestra por qué la seguridad del Model Context Protocol (MCP) necesita ser parte de la conversación a medida que las organizaciones dan a los agentes de IA acceso a sistemas empresariales. La investigación es un ejemplo del mundo real de inyección de prompt indirecta, que cae directamente bajo el Open Worldwide Application Security Project (OWASP) Top 10 for Large Language Model (LLM) Applications 2026, LLM01:2026 Prompt Injection. A diferencia de la inyección de prompt tradicional, donde un adversario ingresa instrucciones maliciosas directamente en un chatbot, la inyección de prompt indirecta esconde esas instrucciones dentro de datos que la IA consume más tarde, como logs, telemetría, correos electrónicos, tickets, documentos o respuestas de API. Tenet demostró esto con telemetría de Sentry. Instrucciones controladas por el atacante fueron incrustadas en un evento de error y luego devueltas a un agente de codificación de IA a través del MCP. El agente interpretó este texto como instrucciones y, en este caso, como guía de remediación legítima que podía ejecutar código controlado por el adversario.
Lo que hace esto especialmente preocupante es la combinación de Prompt Injection (OWASP LLM01:2026) y Excessive Agency (OWASP LLM03:2026). Si bien el MCP no crea inherentemente la vulnerabilidad de inyección de prompt, crea el camino que conecta información no confiable con capacidades poderosas. Si un agente puede leer datos externos a través del MCP y también ejecutar comandos, acceder a credenciales, modificar infraestructura o llamar a otras herramientas, una inyección de prompt indirecta puede pasar de manipular la respuesta de una IA a causar acciones en el mundo real.
OWASP identifica específicamente la inyección de prompt directa e indirecta como posibles desencadenantes de Excessive Agency. La investigación de Tenet presentada en DEF CON hace que ese riesgo sea tangible. En este caso, aunque el Web Application Firewall (WAF) puede bloquear con éxito al atacante, la solicitud bloqueada se convierte en instrucciones maliciosas que un agente de IA luego lee y ejecuta. En un mundo agéntico, la seguridad tiene que considerar no solo quién puede acceder a un sistema, sino qué datos confía un agente, qué puede influir en sus decisiones y qué está autorizado a hacer como resultado.
8. Jen Easterly y Cybersecurity Girl sobre hacks en la educación
Organizamos una conversación entre la exdirectora de CISA Jen Easterly y Caitlin Sarian (también conocida como Cybersecurity Girl) sobre las principales brechas en el sector educativo, incluyendo la intrusión de PowerSchool de 2024 que expuso información personal identificable de 62 millones de estudiantes y 9.5 millones de educadores, y la brecha de ShinyHunters de 2026 en Canvas/Instructure, donde los atacantes afirmaron haber robado 275 millones de registros de casi 9,000 instituciones.
Con el inicio del año escolar nuevamente, la conversación se enfocó en qué pueden hacer padres, educadores y estudiantes para protegerse tras estos incidentes, incluyendo: actualizar dispositivos, usar un administrador de contraseñas con contraseñas complejas, inspeccionar correos en busca de señales de alerta y activar la MFA.
t
9. Algo para todos: rompe algo, aprende algo
Una de las cosas que hace diferente a DEF CON es que no se trata solo de pasar toda la conferencia sentado en una sala escuchando a alguien más hablar sobre hacking. Los asistentes pueden realmente ir a hackear algo ellos mismos, y no necesitan tener habilidades extraordinarias para participar. En el Evolve Security Cyber Lab, no se requieren habilidades previas ni una configuración especial de laboratorio. Los instructores guiaron a los asistentes a través de un entorno deliberadamente vulnerable, comenzando con reconocimiento básico y luego siguiendo las pistas. Los participantes usaron herramientas como nmap, Wappalyzer, OWASP Amass para identificar puertos abiertos, descubrir procesos en ejecución, buscar subdominios y páginas de inicio de sesión, y explorar dónde se podrían aprovechar vulnerabilidades como la inyección SQL. Las lecciones clave fueron mucho más allá de las herramientas y comandos. Se trataba de experimentar la metodología: escanear, observar, formar una hipótesis, probarla y usar lo aprendido para determinar hacia dónde mirar después. La experiencia práctica brinda una comprensión mucho mejor de cómo el adversario aborda un objetivo y sigue las pistas desde el descubrimiento inicial hasta un posible compromiso.
Y el aprendizaje práctico no se detiene en el teclado. Aprendimos de todo, desde soldar/ensamblar credenciales hasta cómo la IA está cambiando los ataques contra las personas (gracias a una demostración y concurso usando vishing asistido por IA en la Social Engineering Village).
Estas fueron experiencias muy distintas, pero compartían un hilo común. Ver un ataque o tecnología de primera mano cambia la forma en que la gente lo entiende. Leer sobre ingeniería social potenciada por IA es una cosa; ver cuán convincente puede usarse en un ataque basado en voz hace que el riesgo sea mucho más tangible. Esto es lo que queremos decir cuando afirmamos que hay algo para todos en DEF CON. En el transcurso de unos pocos días, los asistentes pudieron escuchar investigación de punta sobre IA y MCP, atacar una aplicación web vulnerable, ver ingeniería social en acción, tomar un cautín por primera vez, o entrar a una village que cubre una tecnología que nunca habían tocado antes.
No tienes que ser un experto para participar. La curiosidad es realmente el único requisito. Y a veces lo más valioso que te llevas a casa no es más conocimiento sobre algo que ya sabías, sino una perspectiva completamente nueva o una forma distinta de ver cómo se cruzan la tecnología, los adversarios y las personas.
10. Hacker Jeopardy
Y luego está Hacker Jeopardy: prueba de que no toda experiencia de aprendizaje en DEF CON tiene que involucrar un laboratorio, un cautín o investigación seria. Es ruidoso, irreverente, ridículo y una cantidad increíble de diversión. Pero en algún punto entre los chistes y las trivias oscuras, te das cuenta de que estás aprendiendo, o al menos descubriendo qué logró retener tu cerebro durante todos estos años. Hay algo extrañamente satisfactorio en escarbar en los viejos bancos de memoria y darte cuenta de que todavía recuerdas algo (o 20 cosas) sobre códigos de estado HTTP oscuros, tecnología antigua, historia de la seguridad y otras cosas maravillosamente inútiles, hasta que de repente necesitas esos fragmentos de conocimiento.
Y luego están esos momentos mágicos de vínculo comunitario, cuando una sala llena de hackers descubre las cosas que nos unen. Al parecer, una de esas cosas que todos tenemos en común es un odio puro y absoluto hacia Sony. Hacker Jeopardy captura algo que es fácil de pasar por alto al describir DEF CON únicamente en términos de charlas, villages y habilidades técnicas. La comunidad es parte de la experiencia. A veces aprendes de un investigador de clase mundial, a veces aprendes rompiendo algo, y a veces te ríes con una sala llena de gente que de alguna manera recuerda las mismas piezas oscuras de la historia de internet y la tecnología que tú.
La comunidad es el con, y los buenos están ganando
Las charlas se graban. La conversación de pasillo no. La verdadera razón por la que decenas de miles de personas descienden a Las Vegas cada agosto es unos a otros: la mentoría, los reencuentros, los grupos que hacen trabajo durante todo el año como Black Girls Hack y el Consortium of Cybersecurity Clinics, que empareja a estudiantes universitarios con organizaciones que nunca podrían pagar ayuda de seguridad por su cuenta. Estos grupos están construyendo la cantera de talento que la industria sigue diciendo que necesita, y Hacker Summer Camp es donde se ve que ese trabajo da frutos.
Los titulares de ciberseguridad tienden a ser sombríos. Brechas, ransomware, agotamiento. Pero pasa una semana viendo a gente que conoces subir al escenario por primera vez, estudiantes consiguiendo sus primeros trabajos en el SOC, y veteranos enseñando lockpicking a niños de doce años en una village, y te vas con una imagen diferente. Esta comunidad sigue creciendo, sigue enseñando y sigue apareciendo.
Para hacer eco de lo que dijo Lintile desde el escenario durante las finales de Hacker Jeopardy: hay tanto sucediendo en el mundo hoy, y una gran parte de las respuestas a los problemas que enfrentamos están sentadas justo aquí en esta sala. Es difícil discutir eso. Miles de personas que desarman cosas para ganarse la vida, que enseñan gratis, que aparecen año tras año para mejorarse mutuamente. Si las respuestas están en algún lugar, están aquí.
Siempre salimos del Hacker Summer Camp inspirados y esperanzados por el futuro. Este año no es diferente. Eso es todo para el Hacker Summer Camp 2026. Nos vemos el próximo año.