

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Huntress detectó una nueva variante de ransomware que afirma tener vínculos con el grupo BlackByte. Crux ha aparecido en tres incidentes distintos. Esto es lo que encontraron los analistas y los indicadores de compromiso.
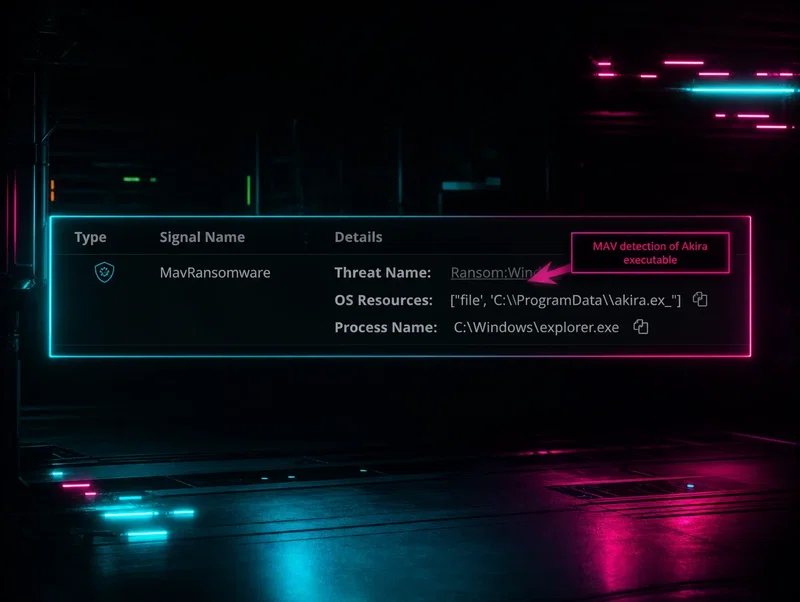
Cuando un actor de amenazas compromete la herramienta de RMM de un MSP, todos los clientes de esa plataforma son un objetivo potencial. Huntress documenta la Parte II de una campaña diseñada para afectar en masa a los clientes de los MSP.
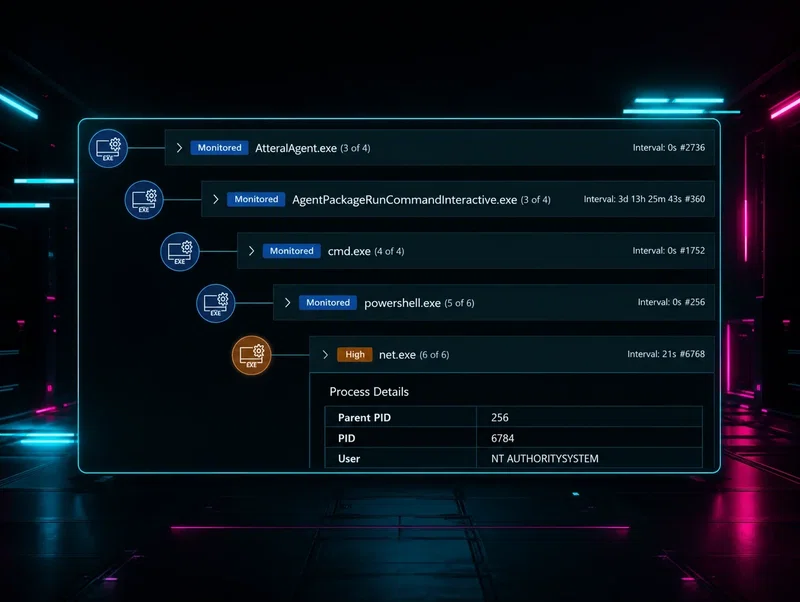
Las herramientas de RMM de los MSP son una forma conveniente de administrar los entornos de los clientes, y un punto de entrada igualmente conveniente para los atacantes que apuntan a esos mismos clientes. La Parte I de la investigación comienza aquí.
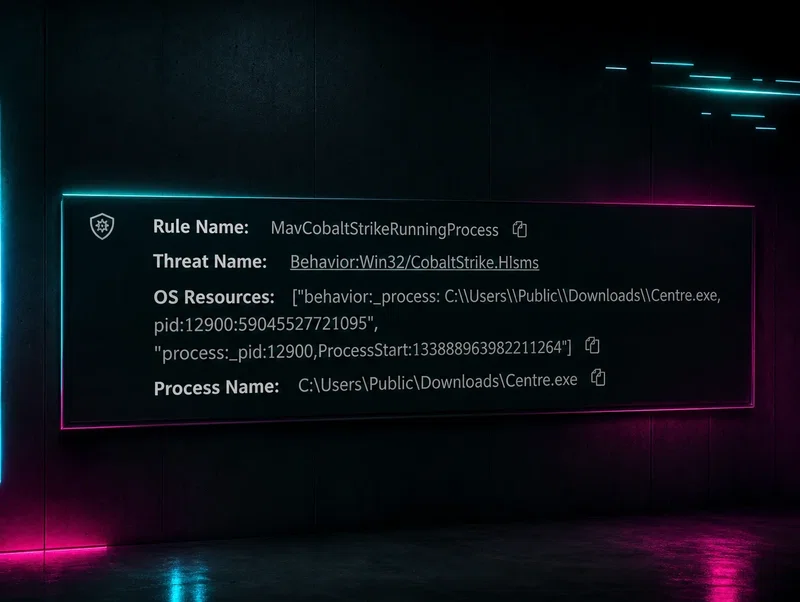
La comunidad de seguridad sigue diciendo que los actores de amenazas siempre cambian sus tácticas. Los analistas que realmente rastrean las TTPs a lo largo del tiempo tienen una perspectiva distinta, y los datos lo respaldan.
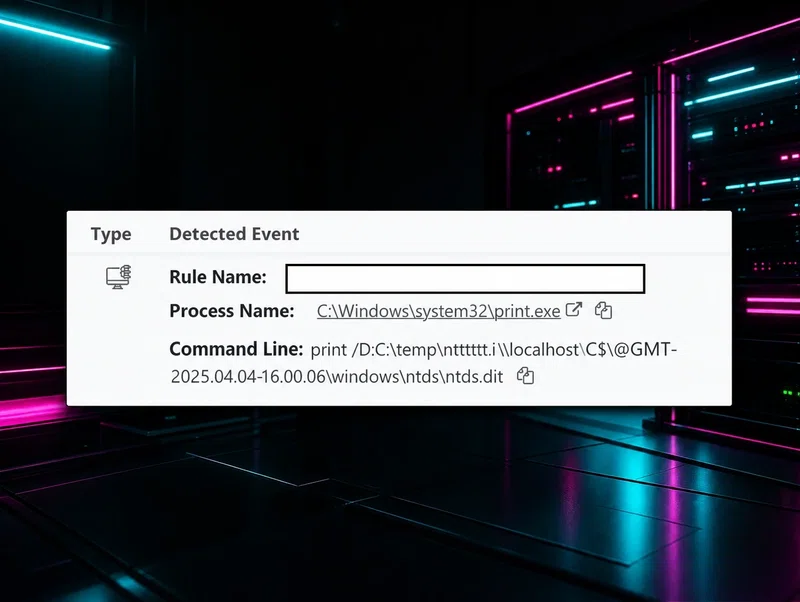
El robo de credenciales es la forma en que el acceso inicial se convierte en movimiento lateral. La Parte II ilustra las técnicas en detalle, mostrando cómo se ve cada una en telemetría de seguridad real.
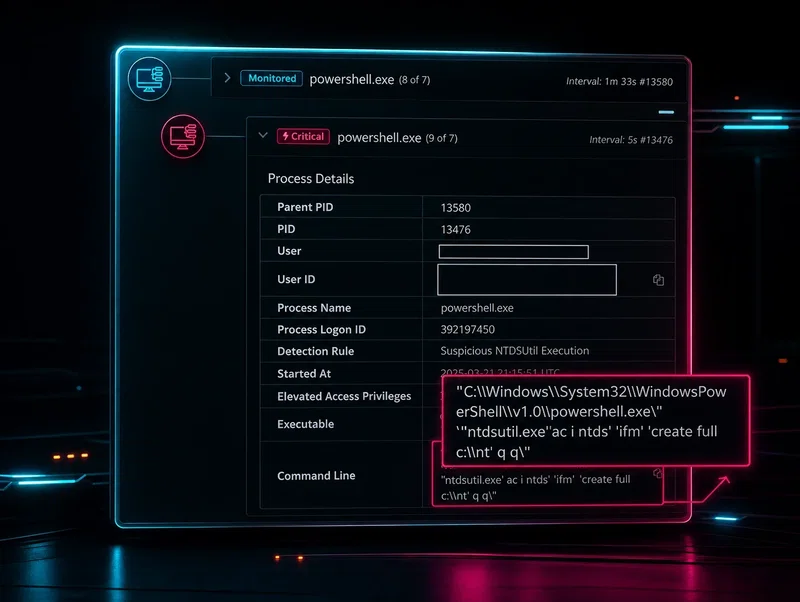
El robo de credenciales es la forma en que los atacantes convierten un punto de apoyo persistente en acceso total. Esta guía introductoria cubre las técnicas, las herramientas y el camino desde el acceso inicial hasta el movimiento lateral.
CVE-2025-31161 permite a los atacantes manipular cómo CrushFTP maneja la autenticación, dándoles acceso de nivel administrativo. Huntress tiene el análisis técnico completo y los detalles de la post-explotación. Aplica el parche de inmediato.

