

Desde hace tiempo se entiende y se acepta ampliamente que un componente crítico para sobrevivir a un ciberataque es contar con un plan sólido y probado de continuidad del negocio y recuperación ante desastres (DR) que incluya copias de seguridad fuera de línea. Este plan de DR debe incluir la verificación de las copias de seguridad, además de pruebas regulares para asegurar que tu negocio pueda recuperarse de manera efectiva usando esas copias.
Verificar el proceso de copia de seguridad es fundamental. Ya desde finales de los años 90 se vieron pruebas de recuperación en las que las cintas de respaldo resultaron estar vacías porque el proceso no se había verificado y las cintas se enviaron directo a almacenamiento. Incluso con los dispositivos actuales de respaldo y recuperación ante desastres (BDR), conocemos casos en los que ciertas unidades quedaron excluidas del respaldo por accidente.
La importancia de las copias de seguridad
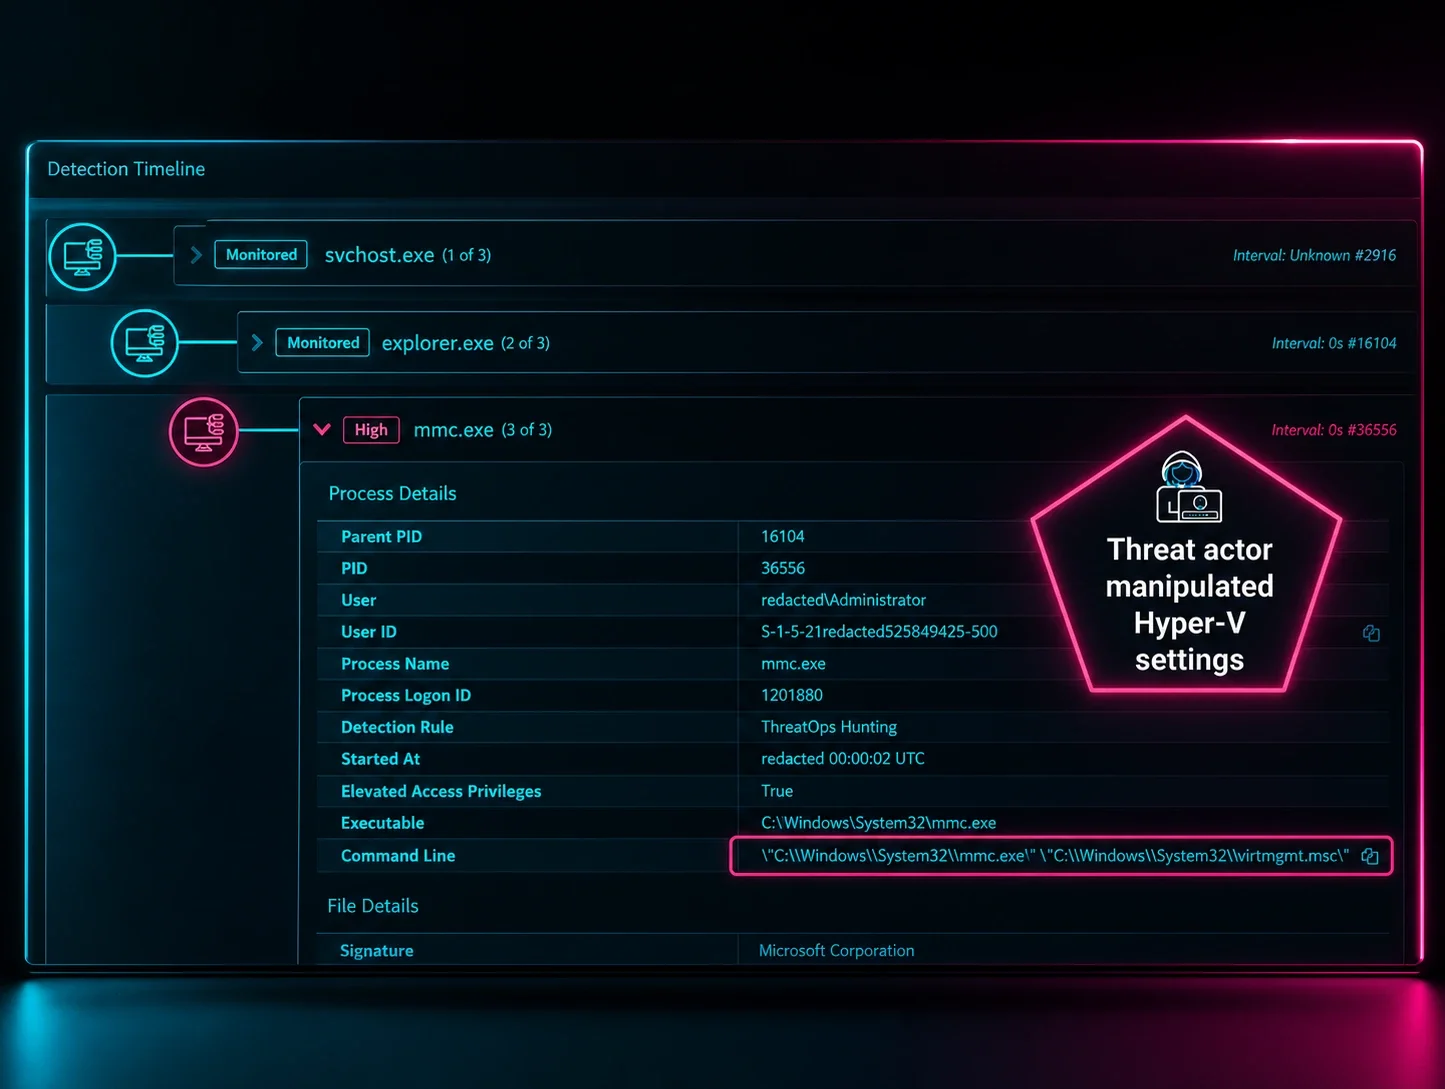
Los ataques de ransomware demuestran una y otra vez la importancia de las copias de seguridad, sobre todo porque los actores de amenazas no solo atacan las copias de seguridad, sino también la capacidad del administrador para restaurar los sistemas. Los comandos para lograrlo originalmente se escribían a mano, y más tarde se incorporaron en archivos por lotes y scripts.
Con la llegada del “ransomware como servicio” (RaaS), estos comandos se integraron dentro del propio ejecutable del ransomware y se lanzan antes de iniciar el proceso de cifrado de archivos. Al final, no tendría sentido cifrar archivos y dejar una nota de rescate si la organización objetivo aún puede recuperarse rápida y fácilmente sin pagar el rescate.
Dicho esto, tenemos copias de seguridad, entonces estamos bien... ¿verdad?
No todas las copias de seguridad son iguales
Bueno, tener copias de seguridad puede ser excelente para recuperarse y seguir operando tu negocio, aunque las cosas no salieron según lo planeado para CommonSpirit Health recientemente. El artículo de DailyMail reporta que CommonSpirit Health fue “hackeado” el 3 de octubre de 2022, y más de 5 semanas después, a la fecha de publicación del artículo, el Sr. Westin, un experto en ciberseguridad, dijo:
“Puede tomar meses recuperar por completo los datos desde una copia de seguridad. A [CommonSpirit] le ha tomado semanas y probablemente le tome meses recuperarse por completo de esto.”
Dependiendo de tu organización e infraestructura, recuperarse a partir de copias de seguridad puede no ser una tarea sencilla, y por eso estas actividades deben probarse y practicarse con regularidad para entender el tiempo real de recuperación que implicará. Además, ¿con qué frecuencia haces copias de seguridad? Los dos términos clave que realmente debes conocer son el objetivo de tiempo de recuperación (RTO) (¿cuánto tardarás en recuperarte?) y el objetivo de punto de recuperación (RPO) (¿cuántos datos puedes permitirte perder?).
Además de probar tus puntos de restauración relacionados con el RTO y el RPO, es necesario contar con varias copias de los datos de respaldo para tener una solución completa. Suele conocerse como la “regla 3-2-1” de las copias de seguridad: tres copias de tus datos, en dos ubicaciones geográficamente distintas, con una almacenada en un lugar que no sea accesible desde el entorno habitual, como infraestructura en la cloud o un sitio de recuperación ante desastres.
Esto te permite tener acceso a los datos de respaldo para restaurar en caso de que todo el entorno y el acceso de los usuarios se vean comprometidos. También es importante monitorear las copias de seguridad para detectar éxitos y fallos, y así mantener una cadena de restauración saludable. Uno de los componentes del monitoreo de tus copias de seguridad es el tamaño. No el tamaño de cada copia individual, sino el tamaño total de almacenamiento. Por ejemplo, si tus copias de seguridad suman 2,5 TB un día y al siguiente son 500 GB, ¿qué pasó? ¿Un actor malicioso borró tus copias de seguridad para que no puedas restaurarlas?
Tengamos en cuenta también que tener copias de seguridad verificadas, fuera de línea, y un proceso de restauración exhaustivamente probado no es la solución definitiva para la recuperación ante incidentes. Frente a un ciberataque, hay que realizar un análisis de causa raíz (RCA) para determinar cómo el actor de amenazas logró acceder a la infraestructura en primer lugar, de modo que esos huecos puedan cerrarse. Al final, un actor de amenazas que va tras tus copias de seguridad implica mucho más que eso, porque primero necesita obtener acceso a tu infraestructura.
Realizar un RCA te ayudará a identificar huecos, puntos débiles y la eficacia de tus controles de seguridad, y luego te permitirá reforzar tus defensas para que tengas el margen necesario para restaurar tu negocio usando tus copias de seguridad.