

Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: mayo de 2026

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Explotación de cPanel (CVE-2026-41940)

Nuestro SOC detectó la explotación de una grave falla de omisión de autenticación (CVE-2026-41940) en el popular software de administración de servidor web cPanel y WebHost Manager (WHM). cPanel es un panel de control de alojamiento web basado en la web que usan ampliamente los proveedores de hosting y las empresas que quieren administrar sitios web o portales de recursos públicos. Eso significa que esta falla tiene una superficie de ataque potencialmente muy grande, y los actores de amenazas ya están aprovechándola.

La vulnerabilidad, que se divulgó y se corrigió en abril, podría permitir que los actores de amenazas evadan de forma remota la pantalla de inicio de sesión de cPanel y accedan a su panel de administración. Esto fue lo que vimos: el 1 de mayo, detectamos actividad maliciosa después de que dos grupos de atacantes (desde dos direcciones IP distintas) explotaran la falla de cPanel en un servidor Linux. Estas son algunas de las cosas que hicieron los actores de amenazas:

  • Ejecutaron comandos de reconocimiento a través de la API de cPanel
  • Establecieron persistencia agregando una clave pública SSH a /root/.ssh/authorized_keys, antes de modificar los archivos de configuración de SSH para habilitar la autenticación por contraseña y cambiar la contraseña de root
  • Crearon dos cuentas de revendedor de WHM fraudulentas con privilegios administrativos completos
  • Usaron wget para descargar un script malicioso, que se guardó como /tmp/a.sh
  • Desplegaron el malware de minería de criptomoneda XMRig (/root/.rsyslogd)

Por suerte, nuestro SOC detectó y remedió la actividad maliciosa a tiempo. ¡Un reconocimiento para Tanner Filip por su investigación de este incidente!

El ransomware The Gentlemen

A principios de mayo, el administrador de la operación The Gentlemen RaaS reconoció que se había filtrado una base de datos interna, lo que expuso las cuentas del operador del ransomware, quien administra su infraestructura y construye el locker. Las filtraciones dieron visibilidad de principio a fin sobre la operación del grupo detrás del ransomware, que se ha desplegado en un número creciente de ataques en 2026.

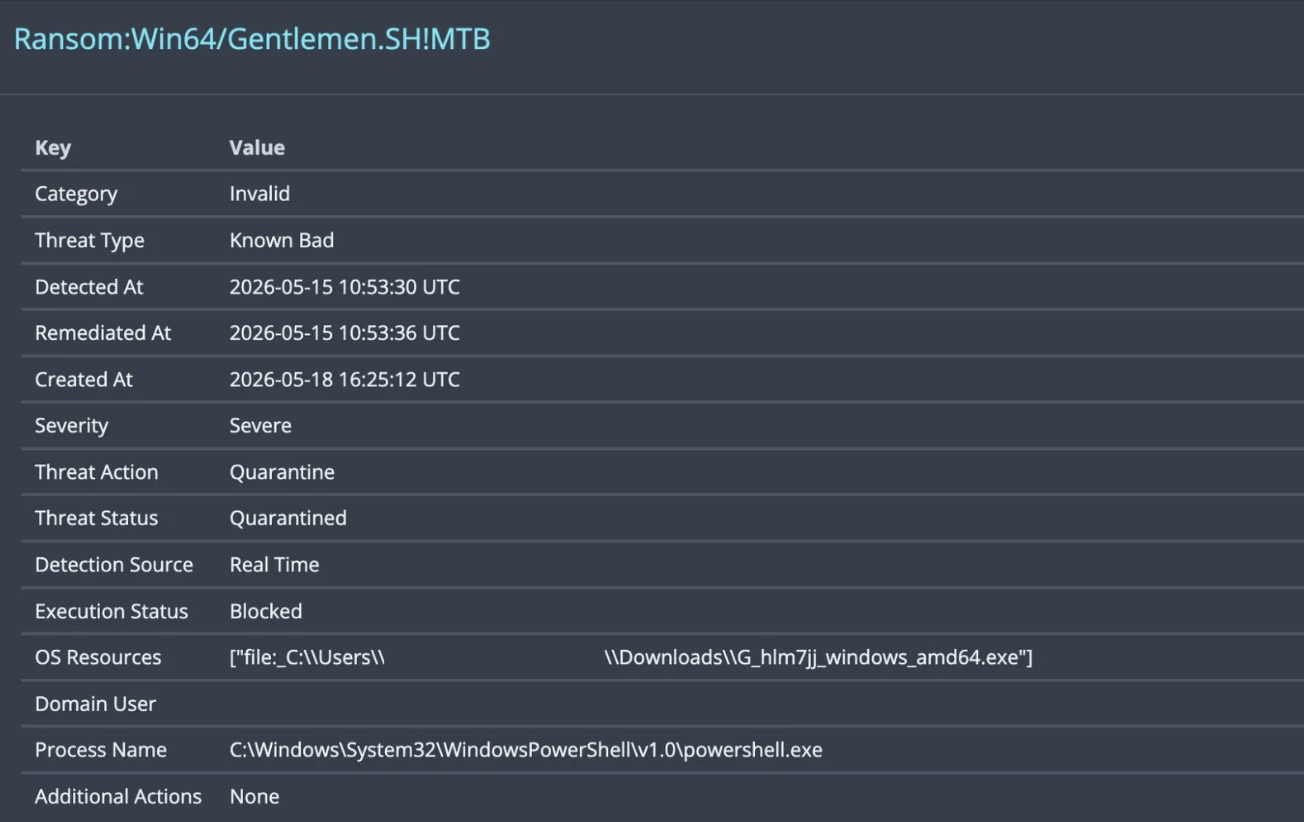
Alerta de Microsoft Defender para el ransomware The Gentlemen
Huntress ha visto el ransomware The Gentlemen en varios incidentes en mayo. En dos de los incidentes, observamos el uso de tareas programadas y PowerShell. También vimos que los actores de amenazas usaron tácticas de evasión o deterioro de las defensas, como borrar los registros de eventos de Seguridad, Sistema y Aplicación, y usar comandos de PowerShell para deshabilitar Microsoft Defender y agregar exclusiones de antivirus. Puedes leer nuestro análisis completo de este ransomware y los incidentes relacionados aquí. ¡Un reconocimiento a los analistas del SOC Nick Roddy y Dani Lopez por sus investigaciones y análisis de estos incidentes!


La triple amenaza Tiflux

Desde febrero, el SOC ha observado un número creciente de incidentes que involucran a Tiflux, una herramienta RMM relativamente poco conocida. Si bien la documentación pública sobre Tiflux sigue siendo escasa, su adopción encaja en un patrón más amplio que hemos rastreado: los actores de amenazas suelen experimentar con RMM menos conocidas para obtener puntos de entrada y mantener persistencia en los entornos de las víctimas.

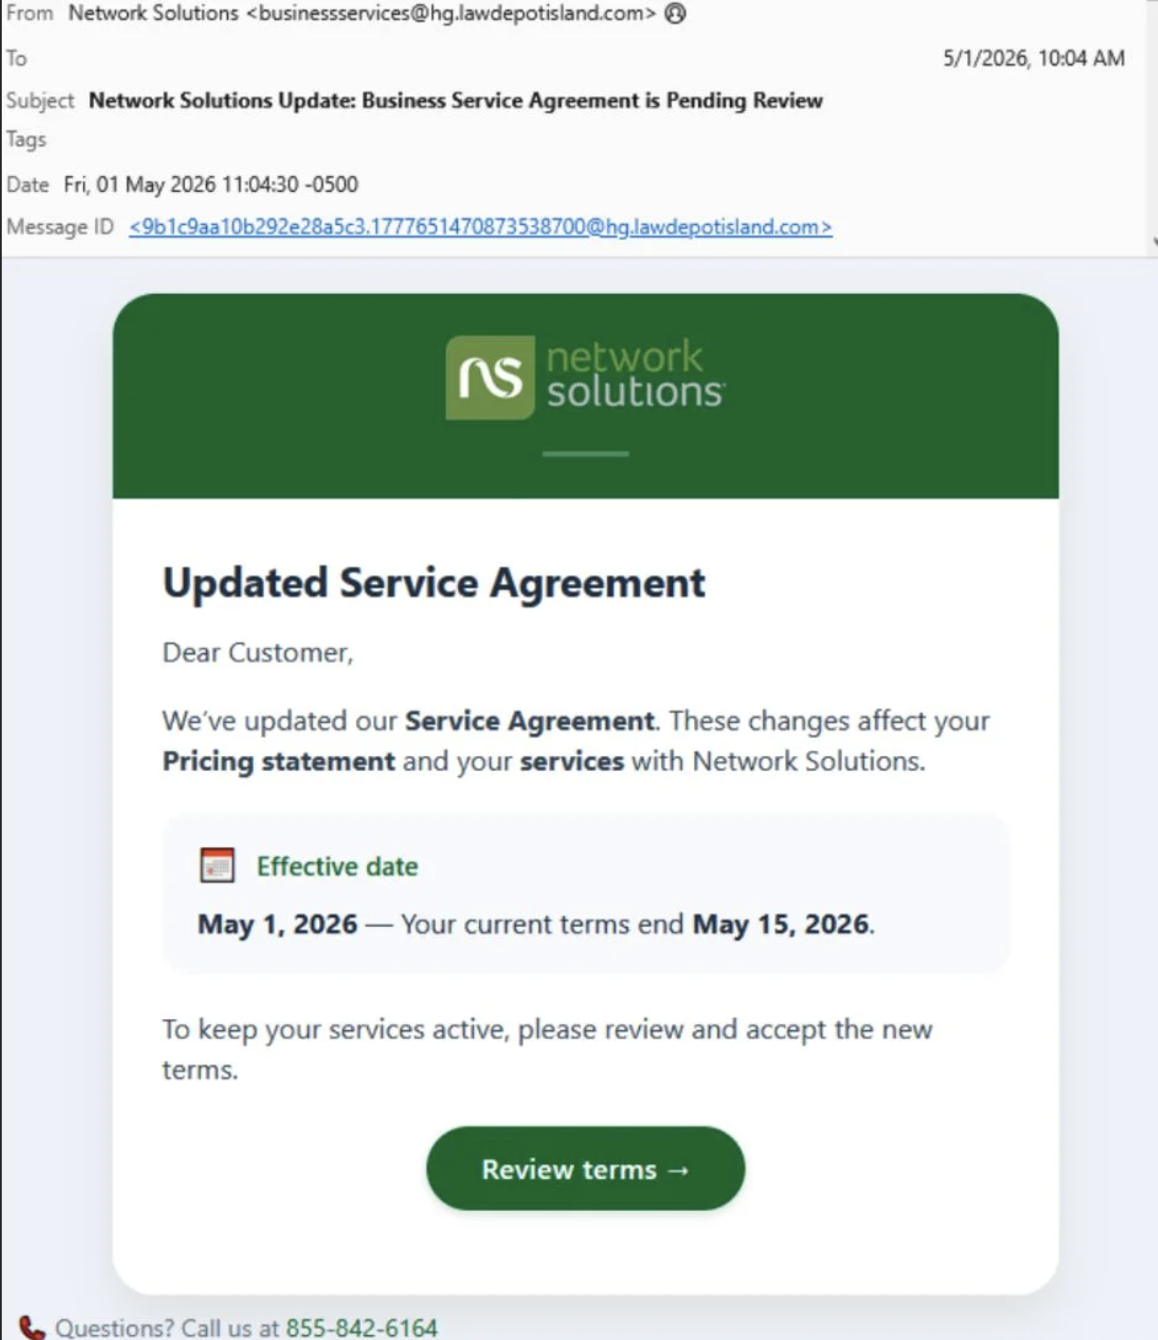
La cadena de ataque de Tiflux comenzó con correos de malspam
Muchos de los incidentes relacionados con Tiflux compartían elementos comunes, incluido el uso de varias RMM junto con controladores de kernel vulnerables, y en algunos casos, estas intrusiones resultaron en acceso no autorizado y robo de credenciales. Un análisis más profundo de uno de estos incidentes reveló una infraestructura que los actores de amenazas habían construido para persistencia, reconocimiento del sistema y exfiltración de capturas de pantalla. Lee más aquí.

Tactical Response

Nuestro equipo de Tactical Response se desarrolló como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ayuda a cerrar la brecha entre el SOC y el momento en que se necesita una respuesta formal a incidentes. Los hallazgos de nuestro equipo de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Aumento en los compromisos de SSLVPN de SonicWall

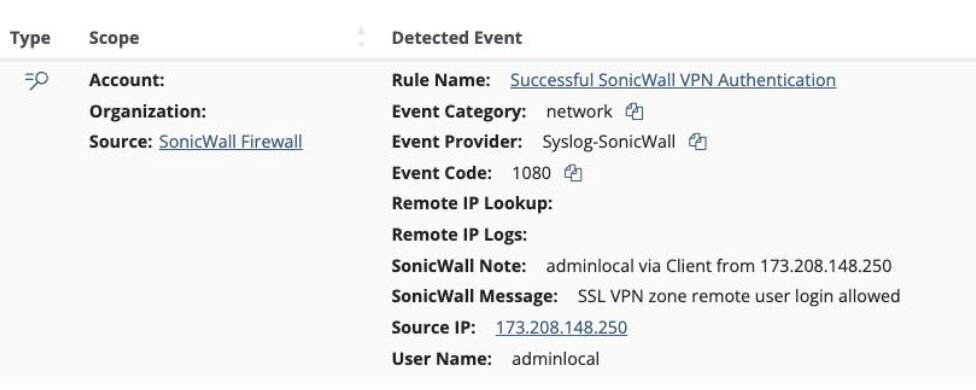
Tras el informe de GreyNoise Intelligence sobre la actividad generalizada de escaneo de SonicWall, Huntress siguió detectando un aumento significativo en los compromisos de dispositivos SonicWall SSLVPN durante mayo, que se originaron en dos direcciones IP: 173.208.148[.]250 (WholeSale Internet) y 45.86.230[.]72 (Clouvider).

En un grupo de ataques del 22 de mayo, los actores de amenazas que operaban desde estas direcciones lanzaron ataques de fuerza bruta a lo largo de 24 horas, apuntando a 58 organizaciones distintas, y lograron acceder a varios dispositivos en seis de ellas. Sin embargo, los ataques continuaron también en las semanas siguientes a este grupo.

Los atacantes parecen estar trabajando con una lista preexistente de credenciales, ya que varias cuentas se vieron comprometidas en el primer intento, lo que sugiere que el adversario ya podría haber tenido combinaciones válidas de usuario y contraseña antes de iniciar su campaña. ¡Un reconocimiento a Dray Agha y Michael Tigges por su investigación de esta actividad!

Detección de autenticación maliciosa en VPN de SonicWall
La conclusión

Huntress sigue monitoreando este aumento en los compromisos de SSLVPN que hemos observado en nuestra base de clientes. Si eres socio de Huntress, asegúrate de haber implementado SIEM y de estar exportando tus registros de SonicWall para contar con mayor visibilidad de seguridad.

Amenazas alrededor del mundo

Errores de escalada de privilegios en Linux

En mayo, se divulgaron tres vulnerabilidades de escalada de privilegios en Linux fáciles de explotar: CopyFail, Dirty Frag y Fragnesia. Si bien no permiten por sí solas la ejecución remota de código, un atacante con un punto de entrada existente puede aprovecharlas para obtener rápidamente acceso root en los sistemas afectados. Consulta esta publicación del blog de Chris Ryan y Uttie Gumbula para saber cómo tres vulnerabilidades del kernel de Linux recientemente descubiertas permiten que los atacantes (con un punto de entrada existente) escalen fácilmente a acceso root, y qué puede hacer tu equipo ahora mismo para parchar o mitigar el riesgo.


Ataque de extorsión de ShinyHunters a Canvas

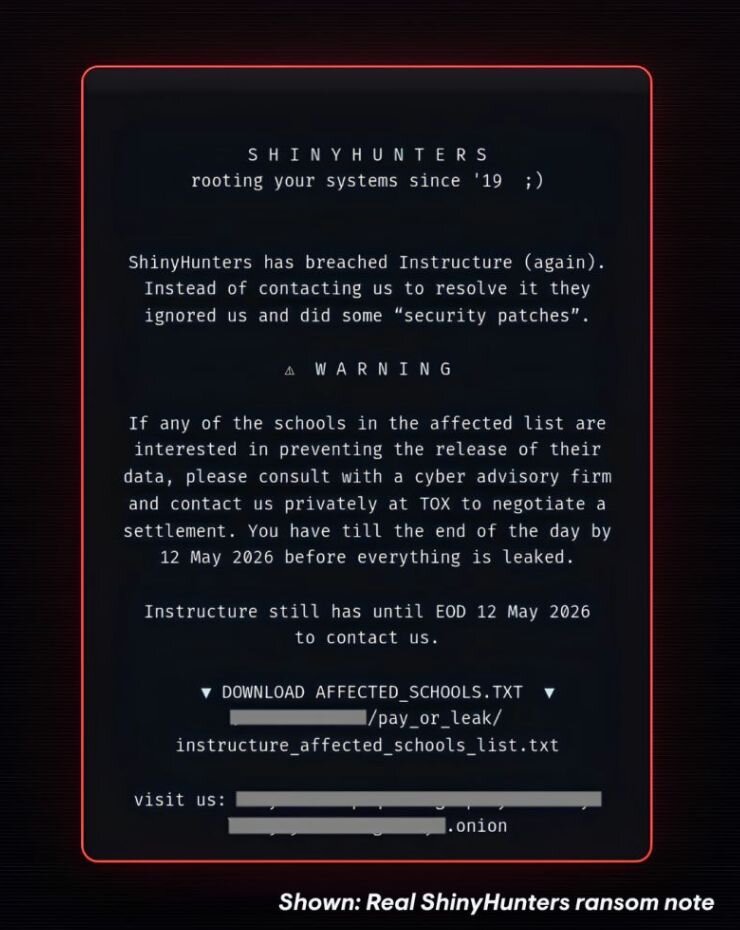
A principios de mayo de 2026, el grupo de hackers ShinyHunters vulneró a Instructure, la empresa detrás de Canvas LMS, y robó 3,65 TB de datos de casi 9 mil organizaciones. Los datos robados incluían nombres, direcciones de correo electrónico, números de identificación de estudiantes y mensajes privados, pero no contraseñas ni información financiera.

El 7 de mayo, un segundo ataque desfiguró las páginas de inicio de sesión de Canvas en alrededor de 330 instituciones, con un plazo de rescate fijado para el 12 de mayo. La vulneración afectó a 275 millones de usuarios en 8.809 instituciones en todo el mundo, lo que la convierte en la mayor filtración de datos educativos registrada. El 11 de mayo, Instructure dijo que había “llegado a un acuerdo” con el actor no autorizado (leyendo entre líneas, eso significa que la empresa pagó el rescate). El incidente muestra el impacto real de los ciberataques: el trabajo de curso y los exámenes de muchos estudiantes en todo EE. UU. se vieron interrumpidos el 7 de mayo.


Más sobre Mini Shai-Hulud

Mini Shai-Hulud es un ataque importante a la cadena de suministro de software que siguió generando titulares a mediados de mayo de 2026. El grupo de amenazas TeamPCP vinculó la campaña con compromisos de paquetes npm y PyPI de TanStack, UiPath, Mistral AI, OpenSearch y Guardrails AI. En una ventana de 48 horas, del 11 al 12 de mayo, los atacantes comprometieron 172 paquetes únicos en 403 versiones maliciosas. El malware autopropagable se propagó al robar secretos de CI/CD y secuestrar tokens OIDC de GitHub Actions para publicar versiones maliciosas a través de los propios pipelines de lanzamiento de los proyectos, evadiendo las protecciones modernas al usar los sistemas automatizados de los desarrolladores en su contra. Las credenciales robadas se exfiltraron a través de tres canales, incluida la red descentralizada de mensajería Session, lo que dificultó su eliminación.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros compañeros de Investigación de Productos y Producto lanzaron para ayudar a complicarles las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Mira el Product Lab de este mes, donde el CTO y Co-Founder de Huntress, Chris Bisnett, y el investigador principal de productos Jonathan Johnson hablaron sobre instaladores engañosos de macOS y más.

Product Lab de mayo de 2026

Managed EDR

  • Mayor visibilidad de los eventos de inicio de sesión de Windows: Managed EDR ahora muestra los eventos de inicio de sesión exitosos de Windows en el portal, incluido el tipo de inicio de sesión, el nombre de usuario, el dominio y el SID, para ayudar a distinguir el acceso normal de las sesiones remotas sospechosas.
  • Detección de infostealers/instaladores engañosos en macOS: Managed EDR ahora detecta infostealers de macOS que usan ingeniería social para engañar a los usuarios y hacer que eviten Gatekeeper. El agente escanea los archivos al abrirse y marca íconos o instrucciones engañosas para que el SOC las analice.

Managed ITDR

  • Exportación en PDF de la línea de tiempo del reporte de incidente: la línea de tiempo del reporte de incidente de ITDR, que te da una vista rápida y precisa de la actividad maliciosa ocurrida durante un ataque basado en identidad, ya está disponible en versión PDF. Lee más aquí.
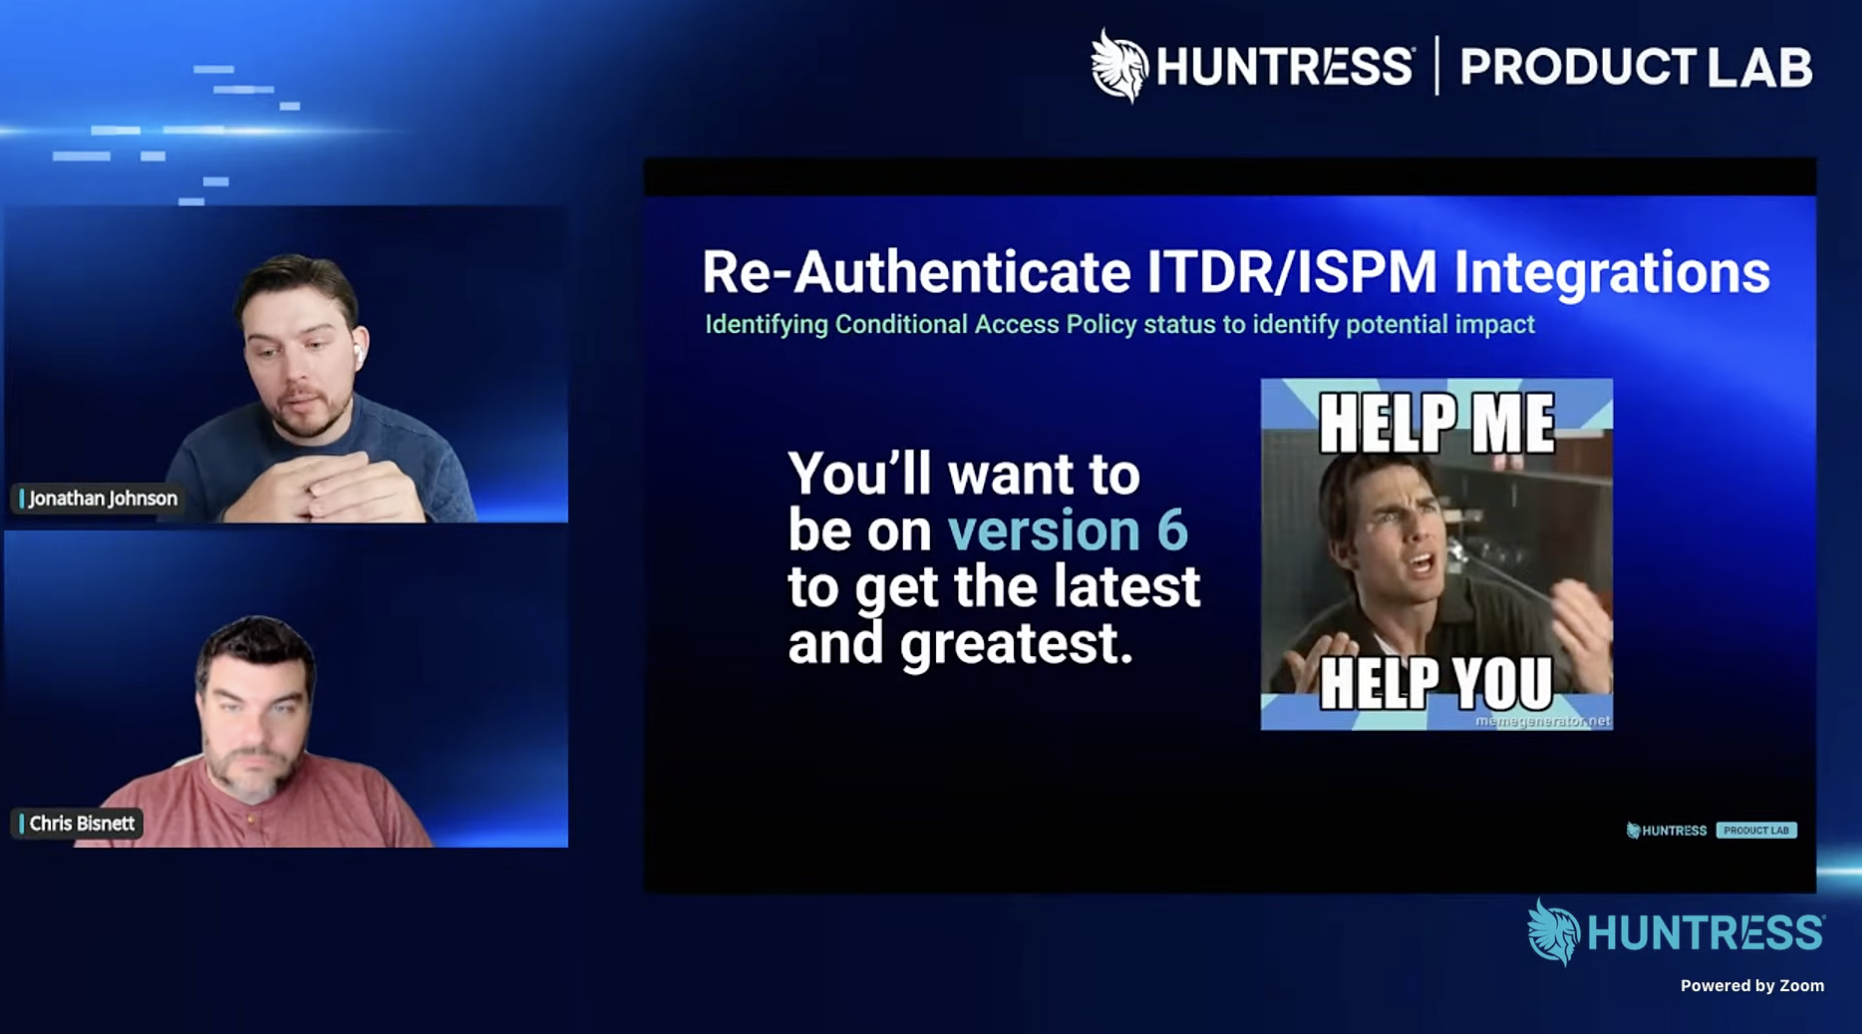
  • Vuelve a autorizar a la versión 6 para obtener las funciones más recientes de ITDR: hacerlo garantiza que estés preparado para acceder a las últimas y mejores funciones de ITDR. Puedes encontrar los pasos de reautorización aquí.

Managed SIEM

  • Integración con Okta con nuevas detecciones: Managed SIEM amplió el soporte de Okta con nuevas detecciones y casos de uso para patrones de autenticación riesgosos y posible compromiso de cuenta.
  • SIEM mediante el agente de macOS: Managed SIEM ya está disponible a través del agente de macOS de Huntress para una visibilidad más amplia en Mac.
  • Revisa esta publicación de blog de Cody Staley para saber cómo los equipos internos de seguridad de Huntress usan Managed SIEM en un ciclo de retroalimentación estrecho con el equipo de producto, de modo que cada función que recibes esté probada en condiciones reales para ayudarte a detectar amenazas más rápido, correlacionar señales entre endpoints e identidades, y detectar ataques complejos que las herramientas de eventos individuales no detectarían.

Managed SAT

  • Mira la nueva demo de simulación de phishing de SAT: Este escenario de phishing muestra un tipo de ataque que hemos visto en el mundo real, donde las víctimas reciben una invitación falsa a una reunión de Microsoft Teams y se les pide unirse a una llamada real con una persona generada por IA. El audio se corta de forma intermitente, lo que las lleva a actualizar el controlador de Teams, algo que en incidentes reales ha abierto la puerta al ataque.
  • Lifecycle Manager de ScalePad ahora incorpora datos de SAT junto con su integración existente de EDR, para que los MSP puedan generar informes tanto de amenazas de endpoints como de riesgo humano (resultados de simulación de phishing, finalización de capacitaciones, comportamiento de los usuarios) en un solo informe consolidado y listo para el cliente, en lugar de alternar entre herramientas.
  • Contenido personalizado desde importaciones de PDF: el creador de contenido personalizado de SAT ahora puede importar un PDF de PowerPoint o Google Slides y convertirlo en contenido de capacitación personalizado.
  • Nuevo informe resumen de asignación en PDF: se rediseñó el informe resumen de asignación en PDF para incluir datos más completos sobre finalización/no finalización de los usuarios y detalles del número de sesiones.
  • Nuevos episodios de SAT: los materiales de mayo destacan Secure Browsing 2 e Insider Threat (2026) (amenazas internas) como nuevo contenido de episodios

Aspectos destacados

Tradecraft Tuesday

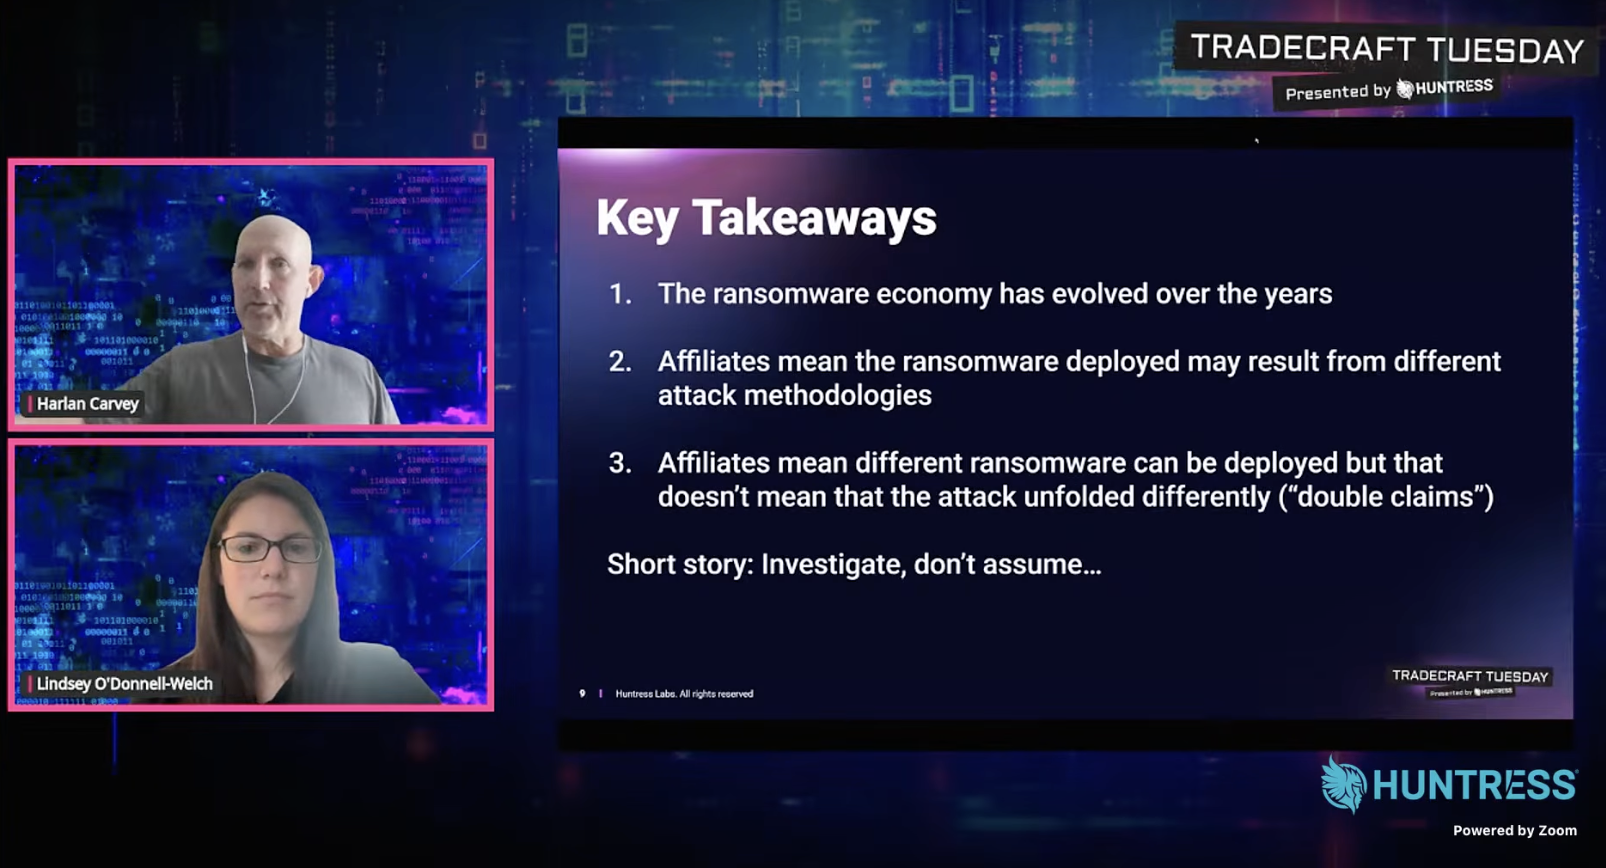
Durante el Tradecraft Tuesday de este mes, Harlan Carvey, analista principal de inteligencia de amenazas de Huntress, y Lindsey O'Donnell-Welch, escritora principal de participación técnica comunitaria, explicaron cómo la economía del RaaS se manifiesta en las tácticas de los atacantes durante incidentes reales. Mira la repetición (y el blog de resumen).

Tradecraft Tuesday de mayo de 2026


Medios externos destacados

Andrew Brandt, comandante principal de incidentes de inteligencia de amenazas, recientemente participó en Darknet Diaries para hablar sobre Pacific Rim, la operación defensiva y contraofensiva de Sophos contra adversarios estatales en China. Escúchalo!