


Tendencias de ransomware que están transformando las amenazas en 2027

El ransomware en 2025–2026 se define por la multiextorsión, los ataques potenciados por IA y un giro hacia el robo de datos sin cifrado. Esto es lo que las últimas tendencias de ransomware significan para las pymes, los MSP y los equipos de TI que los defienden. Los ataques de ransomware siguen acaparando titulares. Basta con mirar las recientes brechas en Jaguar Land Rover y Asahi que dominaron la cobertura noticiosa. Pero detrás de estos incidentes de alto perfil, los ataques también se vuelven más sigilosos e inteligentes, con adversarios que operan como parte de una operación sofisticada e industrializada. En 2026, las tendencias de ransomware reflejan el negocio del cibercrimen en su conjunto.

Desde la formación de superalianzas como Scattered LAPSUS$ Hunters o la alianza LockBit-Qilin-DragonForce hasta la weaponization de la IA y el aprendizaje automático para la clonación de voz mediante deepfake, como el robo de $25 millones a un director financiero que afectó a una empresa multinacional en 2024, el panorama ha cambiado radicalmente. Para las empresas en crecimiento, los equipos de TI internos y los proveedores de servicios administrados (MSP), entender estos cambios ya no es opcional.

Estas son las ocho tendencias de ataques de ransomware que definen el panorama de amenazas en 2026.


Temas
Tendencias de ransomware que están transformando las amenazas en 2027
Temas
Compartir

Tendencias de ransomware que están transformando las amenazas en 2027

El ransomware en 2025–2026 se define por la multiextorsión, los ataques potenciados por IA y un giro hacia el robo de datos sin cifrado. Esto es lo que las últimas tendencias de ransomware significan para las pymes, los MSP y los equipos de TI que los defienden. Los ataques de ransomware siguen acaparando titulares. Basta con mirar las recientes brechas en Jaguar Land Rover y Asahi que dominaron la cobertura noticiosa. Pero detrás de estos incidentes de alto perfil, los ataques también se vuelven más sigilosos e inteligentes, con adversarios que operan como parte de una operación sofisticada e industrializada. En 2026, las tendencias de ransomware reflejan el negocio del cibercrimen en su conjunto.

Desde la formación de superalianzas como Scattered LAPSUS$ Hunters o la alianza LockBit-Qilin-DragonForce hasta la weaponization de la IA y el aprendizaje automático para la clonación de voz mediante deepfake, como el robo de $25 millones a un director financiero que afectó a una empresa multinacional en 2024, el panorama ha cambiado radicalmente. Para las empresas en crecimiento, los equipos de TI internos y los proveedores de servicios administrados (MSP), entender estos cambios ya no es opcional.

Estas son las ocho tendencias de ataques de ransomware que definen el panorama de amenazas en 2026.


1. Multiextorsión: la última tendencia de ransomware que debes conocer

Tendencia: Los atacantes ahora combinan el cifrado con el robo de datos, ataques de denegación de servicio distribuido (DDoS) y el acoso directo a los clientes para forzar el pago, incluso cuando existen copias de seguridad.
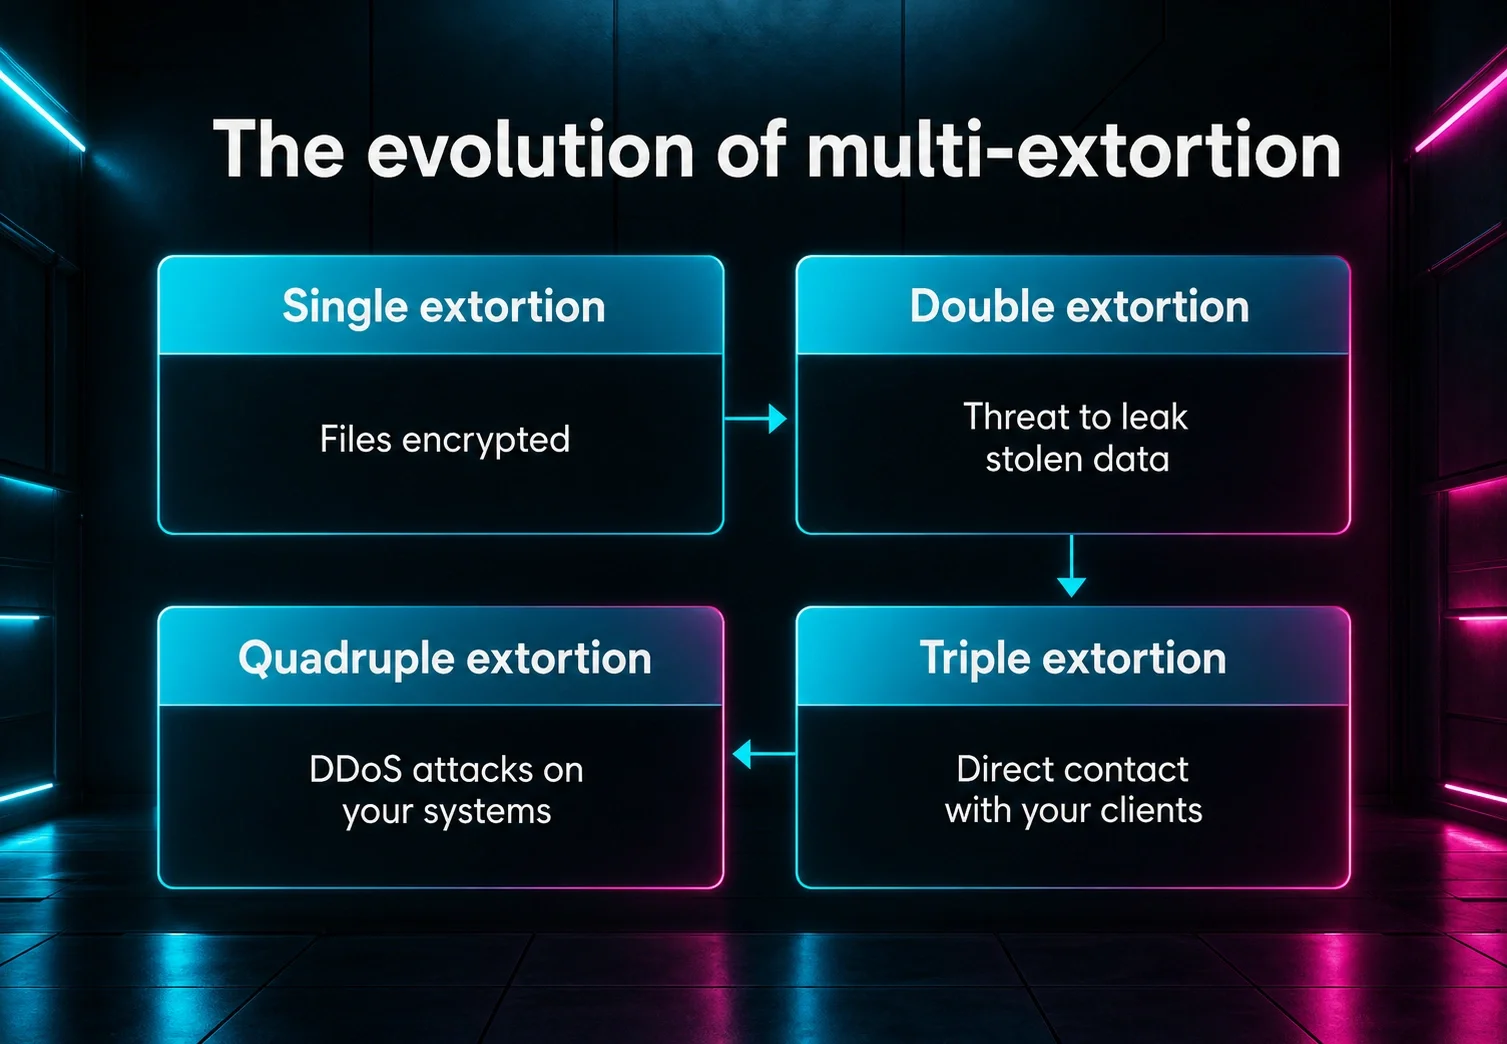
The evolution of multi-extortion graphic


Una estrategia sólida de copias de seguridad no basta cuando el ransomware va en aumento, porque el cifrado suele ser solo el último paso de una cadena de ataque mucho más larga.

Estamos presenciando la estandarización de tácticas de triple y cuádruple extorsión diseñadas para ejercer la máxima presión sobre los objetivos, como el ataque de Black Cat/ALPHV de 2023, en el que Black Cat presentó una denuncia ante la Comisión de Bolsa y Valores (SEC) alegando que MeridianLink, una víctima del ataque, no presentó un informe del ciberataque dentro de un plazo de cuatro días.

Así es como empiezan las tácticas de extorsión:

  1. Doble extorsión: Los atacantes extraen datos sensibles antes de bloquear tus sistemas. Amenazan con filtrar estos datos de ransomware en la dark web si te niegas a pagar por el descifrador, incluso si puedes restaurar todo desde copias de seguridad.

  2. Triple extorsión: Los atacantes llevan la lucha hasta tus partes interesadas. Contactan directamente a clientes, pacientes o socios, les dicen que sus datos fueron robados y los presionan para que te obliguen a pagar.

  3. Cuádruple extorsión: Mientras luchas por restaurar tus servidores y gestionar las consecuencias legales de una filtración de datos, los atacantes lanzan un ataque DDoS contra tu sitio web público o tus portales de clientes. Esto paraliza tus canales de comunicación y genera pánico.

Cómo se ve esta tendencia de ransomware en el mundo real:
Un ejemplo escalofriante de multiextorsión ocurrió cuando actores de amenazas vulneraron al proveedor finlandés de psicoterapia Vastaamo y comenzaron a extorsionar individualmente a miles de pacientes después de que la organización principal se negara a pagar. Esto demuestra que la triple extorsión puede extender el daño mucho más allá de los límites corporativos.


Es una mentalidad de asedio total que requiere defensa en profundidad, como la que ofrece la Huntress Managed Security Platform. Esto incluye capacitación de empleados para detectar amenazas, SIEM para la detección de ataques a gran escala, y detección y respuesta de endpoints e identidad cuando hackers turbios logran colarse.




2. El ransomware como servicio domina el panorama de ataques

Tendencia: La economía del cibercrimen se ha industrializado, lo que permite que afiliados con pocas habilidades técnicas alquilen malware e infraestructura de nivel empresarial a carteles de ransomware ya establecidos.

Ransomware-as-a-Service (RaaS) es un modelo de negocio en el que los desarrolladores de ransomware venden o alquilan su malware a afiliados que llevan a cabo los ataques reales, de forma similar a las plataformas legítimas de software como servicio. El RaaS ha reducido prácticamente a cero la barrera de entrada al cibercrimen. En 2026, es el motor dominante detrás del panorama de amenazas. Así es como funciona:

  1. Desarrollar: Los principales operadores de ransomware actúan como proveedores de software, desarrollando el malware e incluso gestionando soporte al cliente falso para las víctimas.

  2. Entregar: Luego, alquilan estas herramientas a afiliados —a menudo hackers con menos habilidad o personas internas descontentas— que ejecutan los ataques.

  3. Lucrar: Los operadores se quedan con una parte de cada pago de rescate exitoso.

Esta estructura ha provocado un gran aumento en los ataques, porque los afiliados solo necesitan saber comprar credenciales robadas o hacer clic en un botón. Empresas de todos los tamaños ahora pueden sufrir ataques graves que antes solo afectaban a las grandes compañías.

Cómo se ve esta tendencia de ransomware en el mundo real:
Vemos esta industrialización en acción con la operación de ransomware Qilin. Se convirtió en uno de los grupos más activos en 2025 al usar un modelo RaaS listo para usar y llevar a cabo más de 1.000 ataques, un aumento del 408% respecto a años anteriores.

También es más difícil atribuir los ataques de RaaS a un único actor. Podrías ser víctima del locker LockBit, pero la persona que aprieta el gatillo podría ser un actor completamente distinto, con motivaciones y tácticas de negociación diferentes.


3. Los atacantes se enfocan en cadenas de suministro y MSP

Tendencia: Los actores de amenazas están secuestrando las herramientas de confianza de los MSP y distribuidores de software para comprometer a miles de víctimas posteriores de una sola vez.

¿Para qué hackear una empresa cuando puedes hackear la empresa que administra a mil más? Este vector de ataque de uno a muchos es una prioridad máxima para los grupos de ransomware en 2026. Los MSP tienen las llaves del reino para sus clientes y, a menudo, cuentan con acceso remoto sin restricciones para realizar mantenimiento de TI. Si un atacante compromete a un MSP, puede implementar ransomware al instante en cada endpoint administrado.

Cómo se ve esta tendencia de ransomware en el mundo real:

En julio de 2025, vimos un ejemplo devastador de esto con el incidente de Ingram Micro. El grupo de ransomware SafePay se infiltró en el distribuidor de tecnología global, interrumpiendo las operaciones durante casi una semana. El ataque paralizó la cadena de suministro de miles de VAR y MSP, impidiéndoles adquirir licencias o hardware para sus clientes.

SafePay utilizó bibliotecas de enlace dinámico (DLL) personalizadas y técnicas sofisticadas para evadir la detección, lo que demuestra que incluso los gigantes de la industria son vulnerables. Para los MSP, es una llamada de atención enorme: la seguridad de tu proveedor es tu seguridad. Necesitas verificar la resiliencia de tu cadena de suministro y tener planes de respuesta a incidentes que contemplen fallas en proveedores anteriores.


4. LOTL: cómo los últimos ataques de ransomware se esconden a plena vista

Tendencia: Los hackers evaden la detección de los antivirus al convertir en arma herramientas administrativas legítimas como PowerShell y el software de monitoreo y gestión remota (RMM), en lugar de usar malware personalizado.

Si un intruso entra a tu casa y usa tu propio cuchillo de cocina para atacarte, un detector de metales en la puerta principal no habría servido de nada. Esa es la idea detrás de los ataques LOTL, que hoy dan cuenta del 84% de las brechas de alta severidad.

Los atacantes ahora dejan de lado el malware personalizado que las firmas de antivirus tradicionales podrían detectar. En cambio, usan las herramientas que ya están instaladas en tu computadora:

  • PowerShell: Se usa para programar comandos maliciosos

  • Herramientas de RMM (como AnyDesk o ScreenConnect): Se usan para mantener persistencia y control remoto

  • WMI (Windows Management Instrumentation): Se usa para moverse lateralmente por la red

Como Microsoft y otros proveedores de software legítimos firman digitalmente estas herramientas, el sistema operativo confía en ellas. Para una herramienta de seguridad antigua, un hacker que usa PowerShell para cifrar archivos parece un administrador de TI haciendo su trabajo. Este camuflaje permite que los atacantes permanezcan semanas dentro de las redes, escalando privilegios y robando datos antes de desplegar el payload final de ransomware.


5. ¿Los ataques de ransomware están aumentando por industria?

Tendencia: Los adversarios están enfocando sus esfuerzos en sectores de alta disponibilidad como la salud y la manufactura, así como en infraestructura crítica, como los servicios de respuesta a emergencias y proveedores municipales de agua, donde el costo del tiempo de inactividad supera las exigencias de rescate.

Los grupos de ransomware van a donde la influencia (y, por lo tanto, el costo de un ataque de ransomware) es mayor. Eso significa apuntar a industrias donde el tiempo de inactividad se traduce en peligro o grandes pérdidas financieras:

  • El sector salud sigue en la mira por razones similares. Los hospitales no pueden darse el lujo de tener fuera de línea sistemas que salvan vidas, por lo que es más probable que paguen rápido.

  • La manufactura es un objetivo principal. Cuando una línea de producción se detiene, los costos se disparan al instante: las cadenas de suministro se rompen, los productos perecederos se echan a perder y los contratos se anulan.

  • Los servicios de emergencia críticos son cada vez más vulnerables. Los departamentos de bomberos, los centros de despacho del 911 y los sistemas de gestión de emergencias enfrentan riesgos literales de vida o muerte cuando sus sistemas fallan, lo que los convierte en objetivos atractivos para los operadores de ransomware.


Cómo se ve esta tendencia de ransomware en el mundo real:
El grupo de ransomware Akira ataca agresivamente a los sectores de alta disponibilidad, recaudando alrededor de $42 millones en pagos de rescate al aprovechar la urgencia que enfrentan sus víctimas. Saben que, para estas organizaciones, el rescate cuesta menos que estar fuera de línea durante una semana.

Si te preguntas cuánto podría costarle a tu negocio una hora de inactividad, usa nuestra calculadora de tiempo de inactividad para averiguarlo.


6. Tendencias de IA y ransomware 2026: ataques más inteligentes y rápidos


Tendencia: La IA generativa está ayudando a los actores de amenazas a crear campañas de phishing hiperrealistas y clones de voz deepfake que superan la concientización de seguridad tradicional.

Los correos de phishing conocidos del pasado ya están quedando atrás. En su lugar aparece correspondencia generada por IA que es consciente del contexto y muy persuasiva. Herramientas como ChatGPT y variantes dedicadas de FraudGPT permiten a los atacantes generar miles de correos de phishing personalizados y creíbles en segundos.

Pero la cosa empeora. Los deepfakes ya entraron en escena. Los atacantes usan IA para clonar las voces de directores ejecutivos y otros ejecutivos, generando un modelo de voz que suena exactamente como tu jefe con solo 15 segundos de audio fuente (fácil de encontrar en YouTube o podcasts).

Estas voces deepfake se usan como arma para manipular psicológicamente a las mesas de ayuda y que restablezcan contraseñas, aprueben transferencias bancarias fraudulentas o engañen a empleados para que compartan credenciales, permitiendo que los atacantes simplemente inicien sesión en lugar de hackear su entrada.

Los ataques de ransomware que la IA está cambiando y escalando ocurren a un ritmo acelerado:


Qué cambió la IA del ransomware

Qué escaló la IA

  • Correos de phishing: Conscientes del contexto, personalizados, gramaticalmente limpios

  • Escala: Miles de mensajes únicos generados en segundos

  • Deepfakes de voz: Voces de ejecutivos clonadas usando segundos de audio público

  • Ataques de urgencia: Solicitudes que suenan reales


Mira este análisis de qué tan convincentes pueden ser los deepfakes:


Esta nueva realidad significa que necesitas un nuevo enfoque para el security awareness training (SAT) administrado. Debes entrenar a los empleados para que verifiquen las solicitudes y sean escépticos ante la urgencia, incluso cuando suene familiar o parezca venir de una fuente conocida.


7. Estadísticas de ransomware: las pequeñas empresas en riesgo

Tendencia: Las empresas más pequeñas con recursos de seguridad limitados son objetivos de alto volumen para campañas de ransomware automatizadas.

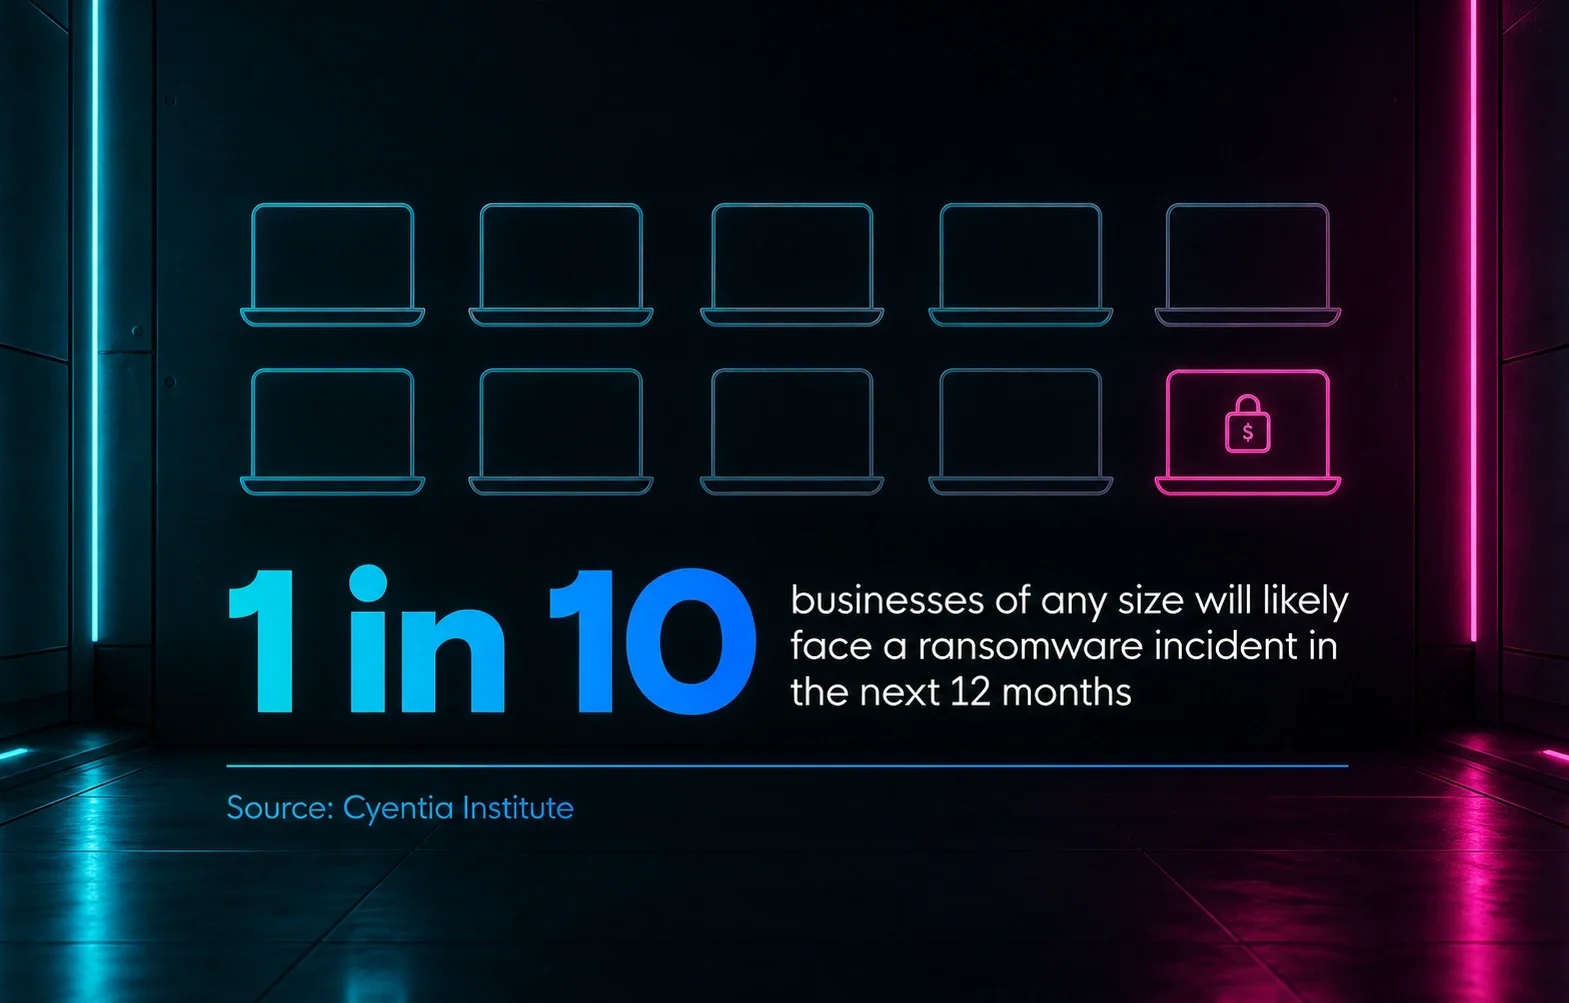
Las estadísticas de ransomware muestran que las empresas tienen 1 probabilidad entre 10 de sufrir un ataque en los próximos 12 meses, sin importar su tamaño — ¿están aumentando los ataques de ransomware para los equipos más pequeños? Sí. Existe el mito de que los hackers solo atacan a las empresas de Fortune 500. Las estadísticas de ransomware clave demuestran lo contrario: las empresas tienen 1 probabilidad entre 10 de sufrir al menos un incidente de ransomware en los próximos 12 meses, sin importar su tamaño.

1 in 10 businesses face ransomware graphic

Los objetivos más grandes han fortalecido sus defensas con centros de operaciones de seguridad (SOC) 24/7 y presupuestos millonarios. Pero las empresas más pequeñas y en crecimiento suelen depender de equipos de TI reducidos que ya están sobrecargados gestionando impresoras, contraseñas y migraciones a la cloud.

Los cárteles de ransomware ahora usan una estrategia de alto volumen y bajo margen. Los atacantes atacan a los equipos reducidos por muchas razones:

  • Ventanas de parcheo limitadas

  • Sin monitoreo 24/7

  • Credenciales de administrador compartidas

  • Servicios de protocolo de escritorio remoto (RDP) o VPN expuestos

Estos cárteles están perfectamente satisfechos con pagos de $50,000 provenientes de 100 objetivos más pequeños. Para los equipos reducidos, una solución como Huntress actúa como un multiplicador de fuerza. Te da la experiencia humana 24/7 de un SOC masivo, pero adaptada al presupuesto y las realidades operativas de un equipo más ágil.


8. Grupos de ransomware unen fuerzas


Tendencia: Los principales grupos de ransomware están formando alianzas estratégicas para compartir datos, recursos y poder de negociación frente a sus víctimas.

Una de las tendencias de ransomware más alarmantes que ha traído el 2026 es la consolidación de los principales grupos de ransomware en alianzas estratégicas. Estamos viendo la formación de un cártel de ransomware, específicamente la alianza Scattered LAPSUS$ Hunters o la unión entre actores importantes como LockBit, Qilin y DragonForce.

Estos grupos pasaron de ser competidores a ser socios. Están compartiendo:

  • Infraestructura: Los grupos están uniendo servidores y botnets para mejorar su resiliencia frente a las acciones de las fuerzas del orden.

  • Datos: Si te niegas a pagarle a LockBit, podrían pasar tus datos robados a DragonForce para que los publiquen en otro sitio, aumentando la presión.

  • Tácticas: Están estandarizando sus manuales de ataque, lo que significa que un nuevo exploit descubierto por un grupo es adoptado rápida y fácilmente por los demás.

Esta actividad de fusiones y adquisiciones en la dark web significa que los defensores enfrentan a un adversario más unificado e ingenioso que nunca.


Tendencias de ransomware 2026: 3 vectores de ataque comunes a vigilar

Las tendencias anteriores describen quién ataca y por qué, pero ¿cómo entran? Las puertas de entrada no han cambiado mucho, pero se están dejando sin llave con más frecuencia. Los corredores de acceso inicial (IAB) han surgido como cibercriminales especializados que se enfocan exclusivamente en irrumpir, para luego vender ese acceso a grupos de ransomware en foros clandestinos. Esta división del trabajo hace que los ataques sean aún más eficientes y difíciles de prevenir.

1. Vulnerabilidades sin parchar en sistemas de acceso público

Las vulnerabilidades sin parchar siguen siendo la principal causa de las brechas. Ya sea una VPN (como los dispositivos SonicWall SSLVPN), un protocolo de escritorio remoto (RDP) expuesto o un dispositivo de transferencia de archivos, si está expuesto a internet y no está parchado, será encontrado. Los escáneres automatizados revisan todo internet en busca de estas fallas dentro de las horas posteriores a una divulgación.

2. Phishing y credenciales comprometidas 

El phishing es más efectivo que nunca gracias a la IA. Pero muchas veces, los atacantes ni siquiera necesitan hacer phishing. Simplemente compran tus credenciales.

El malware infostealer (como RedLine) extrae contraseñas guardadas de los cachés del navegador en dispositivos personales, que luego se venden en la Dark Web. Los atacantes solo inician sesión en tu VPN o cuenta de Microsoft 365. Esto es especialmente peligroso cuando los empleados reutilizan contraseñas entre cuentas personales y laborales: una sola brecha en un foro de videojuegos o un sitio de compras puede darle a los atacantes las llaves de tu red corporativa.

Por eso la capacitación en concientización de seguridad es tan importante: los empleados deben entender los riesgos de reutilizar contraseñas y la importancia de tener credenciales únicas y sólidas para cada cuenta.

3. Autenticación débil o de un solo factor 

Si no tienes autenticación multifactor (MFA) en todas partes, eres un blanco. Pero incluso con MFA para tu negocio, no estás a salvo si usas métodos débiles.

Los atacantes usan la fatiga de MFA (bombardeándote con notificaciones push hasta que hagas clic en Aprobar) o kits de adversario en el medio (AiTM) para eludir los códigos OTP estándar. Pasar a una MFA resistente al phishing (como las llaves FIDO2) es la única forma de cerrar esta brecha.


Detén el ransomware en seco con Huntress


Los adversarios de ransomware están organizados, sus estrategias son sigilosas y lo que está en juego es mayor que nunca. Pero no tienes que enfrentarlos solo.

Huntress fue creado para detectar las amenazas que se escapan de las herramientas preventivas como los antivirus y los firewalls. Nuestro Managed EDR cuenta con el respaldo de un equipo del SOC disponible 24/7 que investiga comportamientos sospechosos —como un script de PowerShell que se ejecuta a las 3:00 a. m.— y los detiene antes de que se conviertan en un incidente de ransomware en toda regla. Protegemos los endpoints, las identidades y a las personas detrás de ellos.

Descubre cómo Huntress Managed EDR e ITDR detectan el ransomware antes del cifrado. Descarga el informe Huntress State of Ransomware Threat Report 2026.


Preguntas frecuentes

El antivirus se encarga de la prevención bloqueando amenazas conocidas. La Detección y respuesta para endpoints (EDR) detecta y responde a atacantes que encontraron una forma de entrar. Necesitas ambos: antivirus para detener el ruido y EDR para detener los ataques LOTL sofisticados que evaden el software antivirus.


No, no puedes ignorar la amenaza de la doble extorsión. Si bien las copias de seguridad en la cloud pueden ayudarte a restaurar tus datos y reanudar las operaciones, no pueden impedir que un atacante filtre los datos que robó antes de activar el cifrado. La doble extorsión apunta a tu privacidad y reputación, no solo a tu acceso a los archivos.


La mayoría de las organizaciones carecen de monitoreo, detección y respuesta 24/7 porque el costo de hacerlo resulta inasequible. Los ataques de ransomware son rápidos y a menudo ocurren fuera de horario. Un equipo humano (como un SOC gestionado) que vigila tu entorno todo el tiempo puede ayudar a aislar y expulsar a los hackers antes de que puedan desplegar ransomware.


Prueba el simulador de ransomware

Si te atacara el ransomware, ¿qué harías? Juega un incidente de ransomware simulado, construido a partir de tácticas reales que hemos visto usar contra negocios.

Probar el simulador

También te puede interesar

Más información sobre Incidentes de ransomware en MSP: protección de endpoints, soluciones de respaldo y mejores prácticas
Incidentes de ransomware en MSP: protección de endpoints, soluciones de respaldo y mejores prácticas
Guía de recursos

Una guía práctica para defender tu negocio contra el ransomware con defensas en capas, copias de seguridad y monitoreo 24/7.

Más información sobre Demasiadas alertas, muy poco tiempo: cómo reducir los falsos positivos para los MSP
Demasiadas alertas, muy poco tiempo: cómo reducir los falsos positivos para los MSP
Guía de recursos

La sobrecarga de alertas es un reto cada vez mayor para los MSP, que ralentiza los tiempos de respuesta y aumenta el riesgo de pasar por alto amenazas reales. Esta guía explora por qué ocurren los falsos positivos, cómo reducir el ruido mediante el endurecimiento de la seguridad proactivo y un ajuste más inteligente, y cómo enfocarte en alertas de alta confianza vinculadas al comportamiento real de los atacantes.

Más información sobre Tendencias de la industria de seguridad para MSP
Tendencias de la industria de seguridad para MSP
Guía de recursos


Para los proveedores de servicios administrados (MSP), mantener la seguridad de los datos de los clientes significa estar siempre un paso adelante de los cibercriminales que lanzan oleadas de ataques maliciosos como ransomware, troyanos de robo de datos, phishing y el compromiso de correo empresarial (BEC).