






Cómo ha evolucionado el phishing con el tiempo
De estafas obvias a ataques sofisticados
¿Recuerdas esos correos de phishing tan malos que daban risa a principios de los 2000? Esos llenos de errores de ortografía, que afirmaban que habías heredado millones de parientes lejanos, u ofrecían soluciones milagrosas para bajar de peso. Esos intentos amateur eran fáciles de detectar, descartar y eliminar.
En ese entonces, los correos de phishing solían estar llenos de inglés mal escrito, logos pixelados y promesas descabelladas. Lanzaban redes amplias, con la esperanza de atrapar a los usuarios más vulnerables. Aunque algunas personas caían en estas estafas obvias, la mayoría de los destinatarios las detectaba de lejos.
Las tácticas de phishing modernas de hoy
Avancemos hasta hoy, y el panorama del phishing se ha transformado drásticamente. Los cibercriminales ahora usan herramientas impulsadas por IA para crear correos gramaticalmente perfectos que imitan comunicaciones legítimas. Estudian los estilos de comunicación de las empresas, replican el formato exacto e incluso programan sus ataques para que coincidan con actividades comerciales habituales. En nuestro Informe de ciberamenazas 2026, los infostealers representaron el 24 % de todos los incidentes que vimos y los scripts maliciosos otro 22 %, dos categorías que suelen aparecer después de un phishing exitoso, cuando los atacantes roban credenciales o instalan herramientas que facilitan la automatización.
Los intentos de phishing modernos suelen apuntar a personas u organizaciones específicas (conocido como spear phishing). Los atacantes investigan a sus víctimas en redes sociales, sitios web de empresas y redes profesionales para crear mensajes altamente personalizados. Pueden hacer referencia a noticias recientes de la empresa, conexiones en común o palabras y frases específicas de la industria para generar credibilidad.
Estos ataques sofisticados pueden engañar incluso a los usuarios de internet más experimentados. La diferencia clave está en los detalles: inconsistencias sutiles que se vuelven evidentes cuando sabes qué buscar.
Más allá del correo electrónico: nuevos canales de phishing
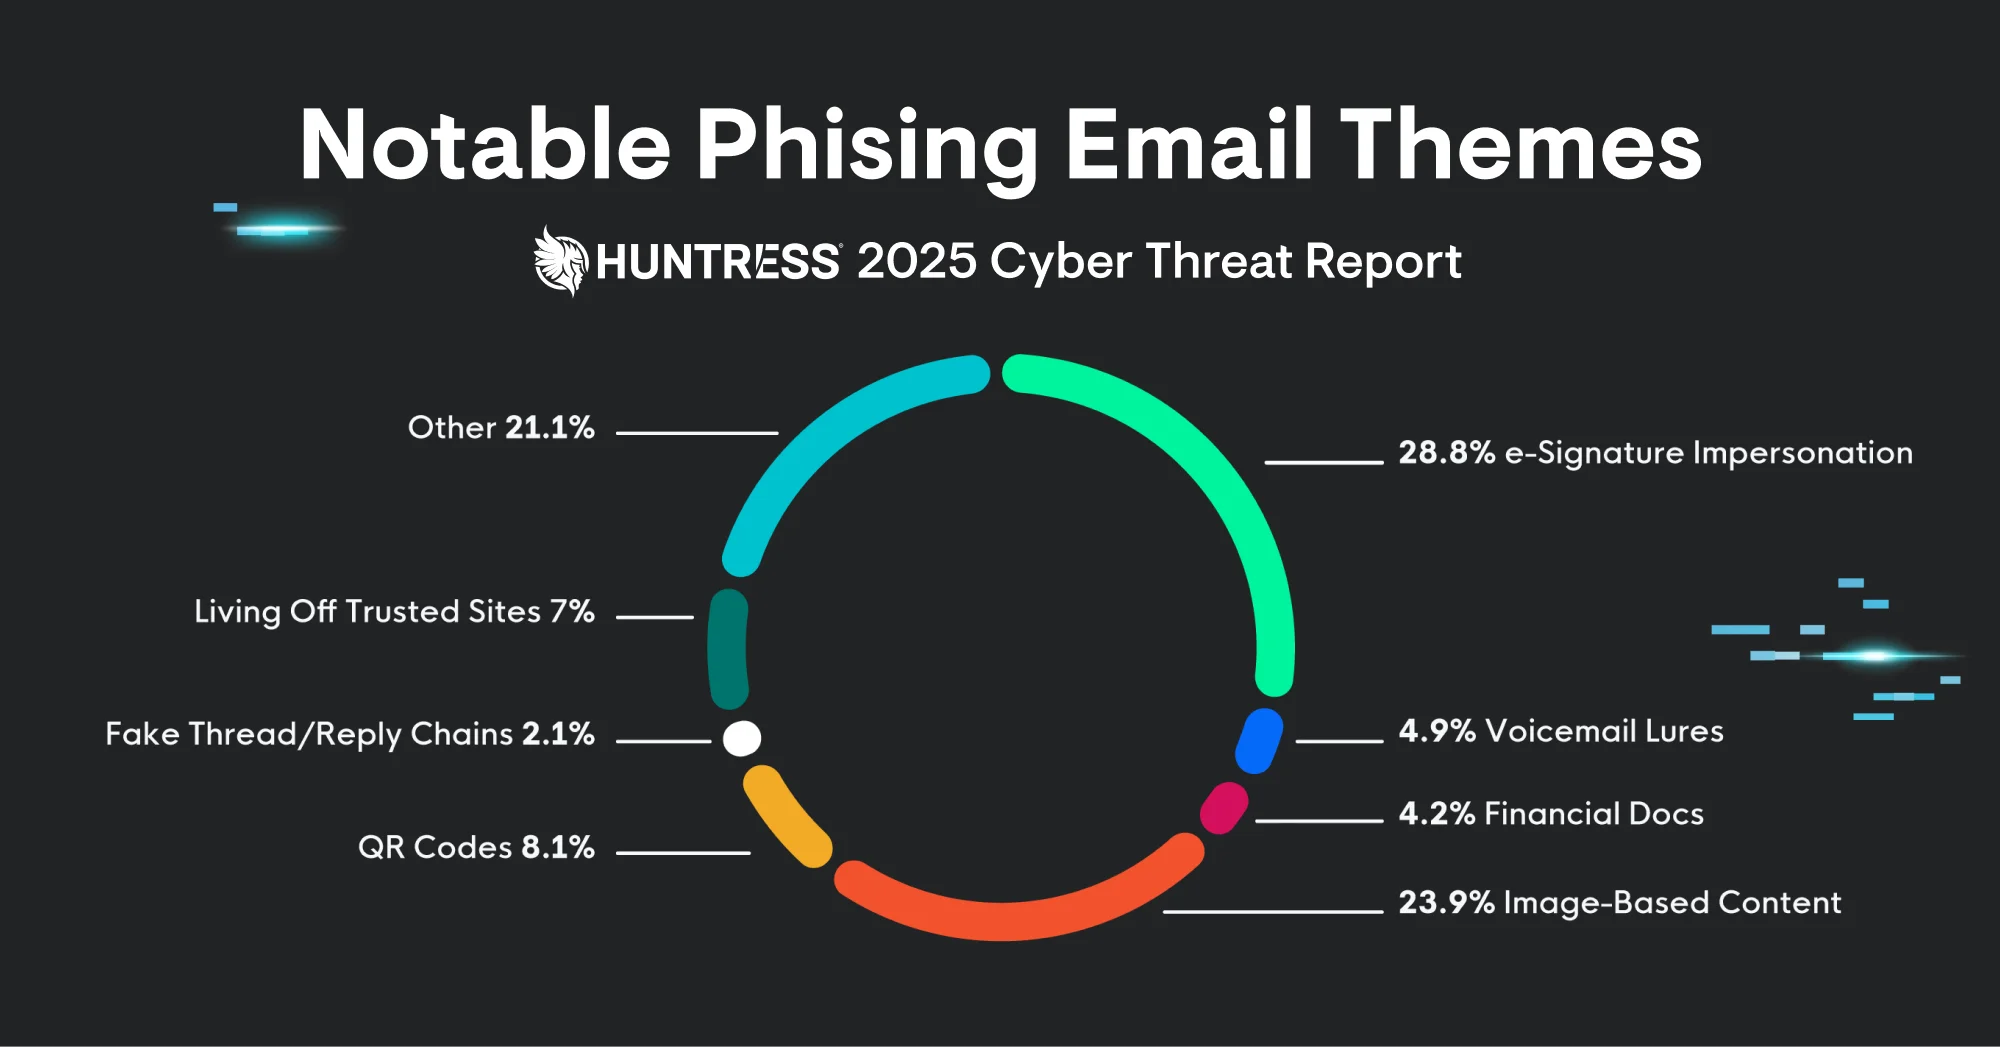
El phishing se ha expandido más allá del correo electrónico tradicional para incluir múltiples vectores de ataque. El phishing con códigos QR (o "quishing") ha aumentado en popularidad, con atacantes que incrustan enlaces maliciosos en códigos QR aparentemente inocentes. Las víctimas escanean el código esperando contenido legítimo, pero terminan en sitios web que roban credenciales. El quishing es especialmente peligroso porque los códigos QR suelen pasar desapercibidos para las puertas de enlace de correo seguras: parecen imágenes inofensivas hasta que se decodifican y revelan una URL maliciosa.
El phishing por SMS, o "smishing," apunta a usuarios móviles con mensajes de texto falsos que afirman problemas urgentes de cuenta o notificaciones de premios. Las redes sociales se han convertido en terreno de caza para los phishers, que crean perfiles falsos para suplantar a personas y marcas de confianza.
Estos enfoques multicanal hacen que la detección sea más difícil, por lo que los usuarios deben mantenerse alerta en todas sus comunicaciones digitales.




