8 mejores soluciones de software de protección contra phishing en 2026

Encontrar la mejor protección contra phishing significa confiarle tu tranquilidad a una solución de ciberseguridad. Eso puede ser difícil si te enfrentas a las ciberamenazas sin los recursos de el centro de operaciones de seguridad (SOC) completo. 

Probablemente estés agotado por la cantidad de proveedores que afirman tener "la solución definitiva contra el phishing". Mientras tanto, tu bandeja de entrada sigue recibiendo facturas falsas y solicitudes urgentes de restablecimiento de contraseña.

El phishing va mucho más allá de la mala ortografía y los enlaces no deseados. Los hackers usan el secuestro de sesión y las aplicaciones fraudulentas para evadir incluso las contraseñas más seguras. Para mantener seguro a tu equipo, necesitas una defensa práctica y moderna que se encargue del trabajo técnico pesado mientras tú te enfocas en tus objetivos operativos.

Aquí tienes un resumen de las mejores soluciones de detección y protección contra phishing, con características clave e información de precios para ayudarte a definir tu búsqueda.

Temas
Compartir

8 mejores soluciones de software de protección contra phishing en 2026

Encontrar la mejor protección contra phishing significa confiarle tu tranquilidad a una solución de ciberseguridad. Eso puede ser difícil si te enfrentas a las ciberamenazas sin los recursos de el centro de operaciones de seguridad (SOC) completo. 

Probablemente estés agotado por la cantidad de proveedores que afirman tener "la solución definitiva contra el phishing". Mientras tanto, tu bandeja de entrada sigue recibiendo facturas falsas y solicitudes urgentes de restablecimiento de contraseña.

El phishing va mucho más allá de la mala ortografía y los enlaces no deseados. Los hackers usan el secuestro de sesión y las aplicaciones fraudulentas para evadir incluso las contraseñas más seguras. Para mantener seguro a tu equipo, necesitas una defensa práctica y moderna que se encargue del trabajo técnico pesado mientras tú te enfocas en tus objetivos operativos.

Aquí tienes un resumen de las mejores soluciones de detección y protección contra phishing, con características clave e información de precios para ayudarte a definir tu búsqueda.

¿Cuál es la mejor herramienta de detección de phishing? Comparación rápida

Proveedor

Ideal para

Características clave

Precios

Huntress Security Platform

Protección administrada total sin el costo empresarial

Monitoreo del SOC 24/7 liderado por humanos y centrado en IA, ITDR administrado y security awareness training; el único proveedor de la lista que combina ambos en una sola plataforma.

Desde $4.80 por identidad al mes

Bitdefender

Dispositivos de oficinas pequeñas

Copiloto de la estafa impulsado por IA

Desde $324.99 al año por 1 dispositivo

Microsoft Defender for Office 365

Usuarios nativos de Microsoft 365

Protección contra phishing para Teams y correo electrónico

Desde $2.00 por usuario al mes, con pago anual

Proofpoint

Empresas a gran escala

Aislamiento de URL para VAPs

Contacta a Proofpoint

KnowBe4

Capacitación en riesgo humano

Pruebas de phishing simuladas ilimitadas

Desde $1.90 por licencia de usuario al mes (plazo de 3 años, mínimo de 25 licencias de usuario)

Mimecast

Seguridad para la colaboración

Defensa contra ingeniería social impulsada por IA

Contacta a Mimecast

Ironscales

Equipos de TI reducidos

Remediación autónoma de amenazas con IA agente

Contacta a Ironscales

OpenText

Protección económica

Escudo contra phishing en tiempo real

Desde $150 al año por cinco licencias de usuario


Huntress Managed ITDR

Ideal para: Empresas de todos los tamaños que quieren ojos expertos las 24/7 sobre sus identidades
Huntress ITDR Platform Page

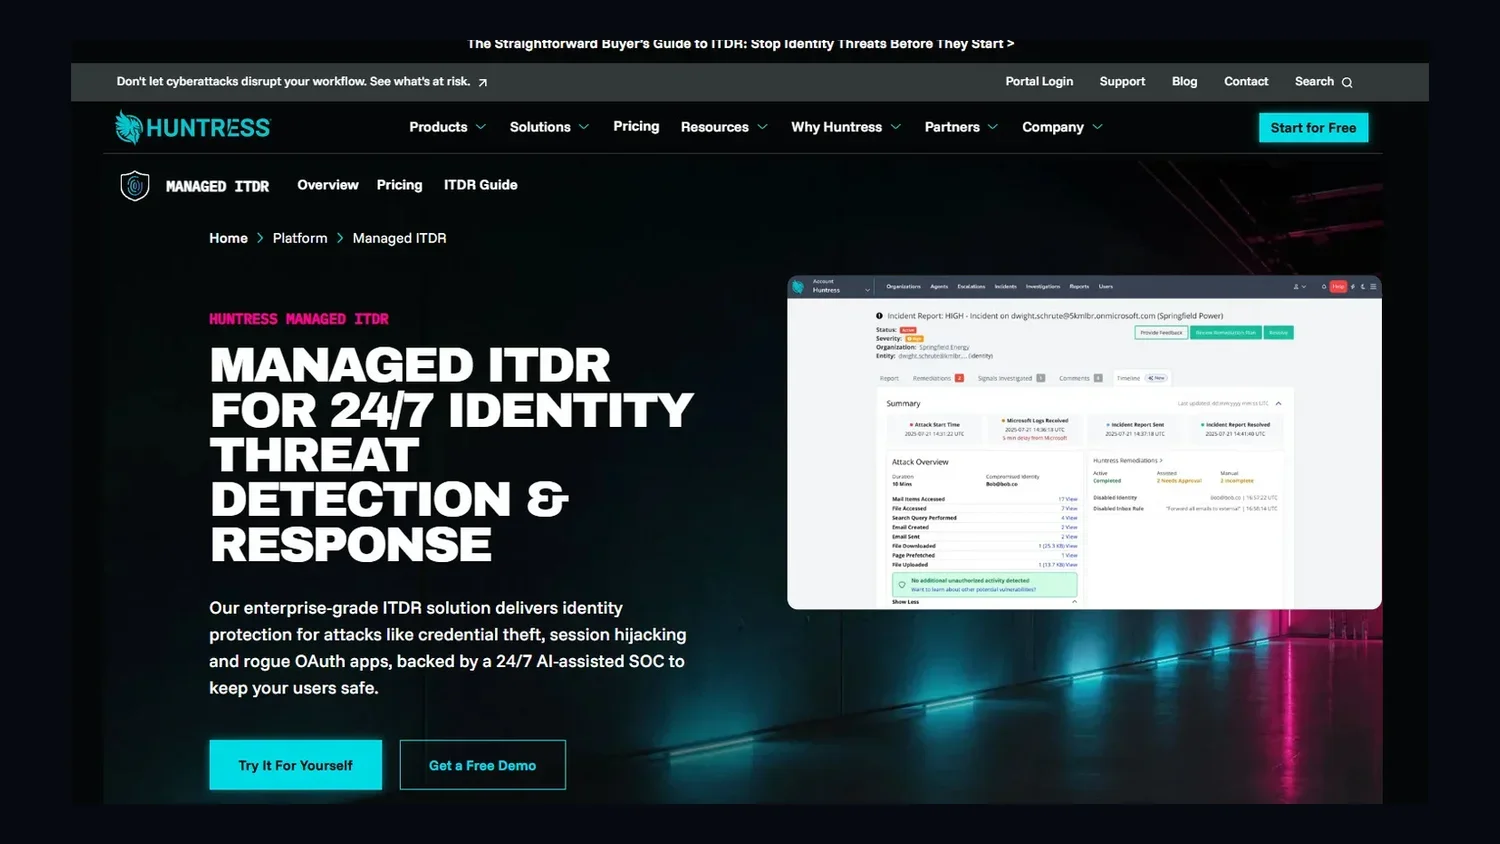
Huntress Managed ITDR está diseñada para detener amenazas ocultas, como el compromiso del correo electrónico empresarial (BEC) y el secuestro de sesiones, en las más de 17 millones de identidades que supervisamos actualmente. Estos son algunos de los ataques de phishing más dañinos, porque permiten que los actores maliciosos suplanten discretamente a usuarios de confianza y se muevan por tu entorno sin ser detectados.

Como Autoridad de Numeración de CVE (CNA), vamos más allá del software reactivo de prevención del phishing. Nuestra investigación de amenazas no se limita a responder a ataques conocidos: también ayuda a definirlos.

Somos un equipo de expertos que supervisa tu entorno de Microsoft 365 las 24 horas del día. Si un atacante intenta acceder a tu sistema mediante una aplicación no autorizada, te proporcionamos un informe claro y con medidas concretas para que puedas bloquear el acceso de inmediato.

Nuestra Managed Security Awareness Training (SAT) complementa el ITDR al convertir a tus empleados en una capa de defensa. Esta capacitación usa episodios basados en historias y simulaciones realistas de phishing respaldadas por inteligencia de amenazas del mundo real para brindar coaching personalizado. 

Además, usamos los ataques reales que nuestros analistas del SOC detectan en millones de identidades para mantener la capacitación actualizada y ayudar a proteger tu entorno. El 98 % de los empleados que comienzan un curso lo completa.

Huntress es la única solución de esta lista que combina ITDR gestionada y capacitación gestionada en concientización sobre seguridad (SAT) en una sola plataforma. Además, cuenta con una calificación de 4,9/5 en G2, basada en más de 800 reseñas.

Huntress Managed ITDR funciona como una extensión humana las 24/7 de tu stack de seguridad de Microsoft existente, brindando supervisión experta de las señales de Entra ID y Defender para eliminar la fatiga de alertas. Puedes desbloquear protecciones de nivel empresarial, como la detección de secuestro de sesión y aplicaciones no autorizadas, sin el alto costo o la complejidad de una licencia de Microsoft 365 de nivel superior.


Características clave

  • Monitoreo y respuesta del SOC 24/7: tiempo promedio de respuesta de 3 minutos

  • Detección de anomalías basadas en ubicación y VPN

  • Protección contra aplicaciones no autorizadas y flujos de trabajo en la sombra

  • Managed Security Awareness Training respaldada por expertos para el coaching de empleados

  • Remediación automatizada de amenazas para una contención rápida

  • Reportes detallados de incidentes, incluyendo una línea de tiempo del incidente


Precios 

Huntress utiliza un modelo simple y predecible por identidad, sin niveles ocultos ni tarifas adicionales. Más información sobre los precios de ITDR.

Pros y contras

Pros

Contras

  • Managed Security Awareness Training para fortalecer la prevención de amenazas

  • Remediación rápida que facilita corregir amenazas

  • Tasa de falsos positivos extremadamente baja

  • Soporte experto las 24/7 de expertos en seguridad

  • Alertas validadas por humanos que eliminan el ruido

  • Funciona con los niveles de suscripción de Microsoft 365 existentes

  • Calificación de 4,8/5 según más de 1.200 reseñas en G2

  • El panel puede ser demasiado simplificado para equipos grandes y enfocados en datos

  • No está diseñado para flotas de empresas Fortune 500 con más de 50 mil puestos


Bitdefender

Ideal para: oficinas pequeñas que necesitan protección para dispositivos individuales

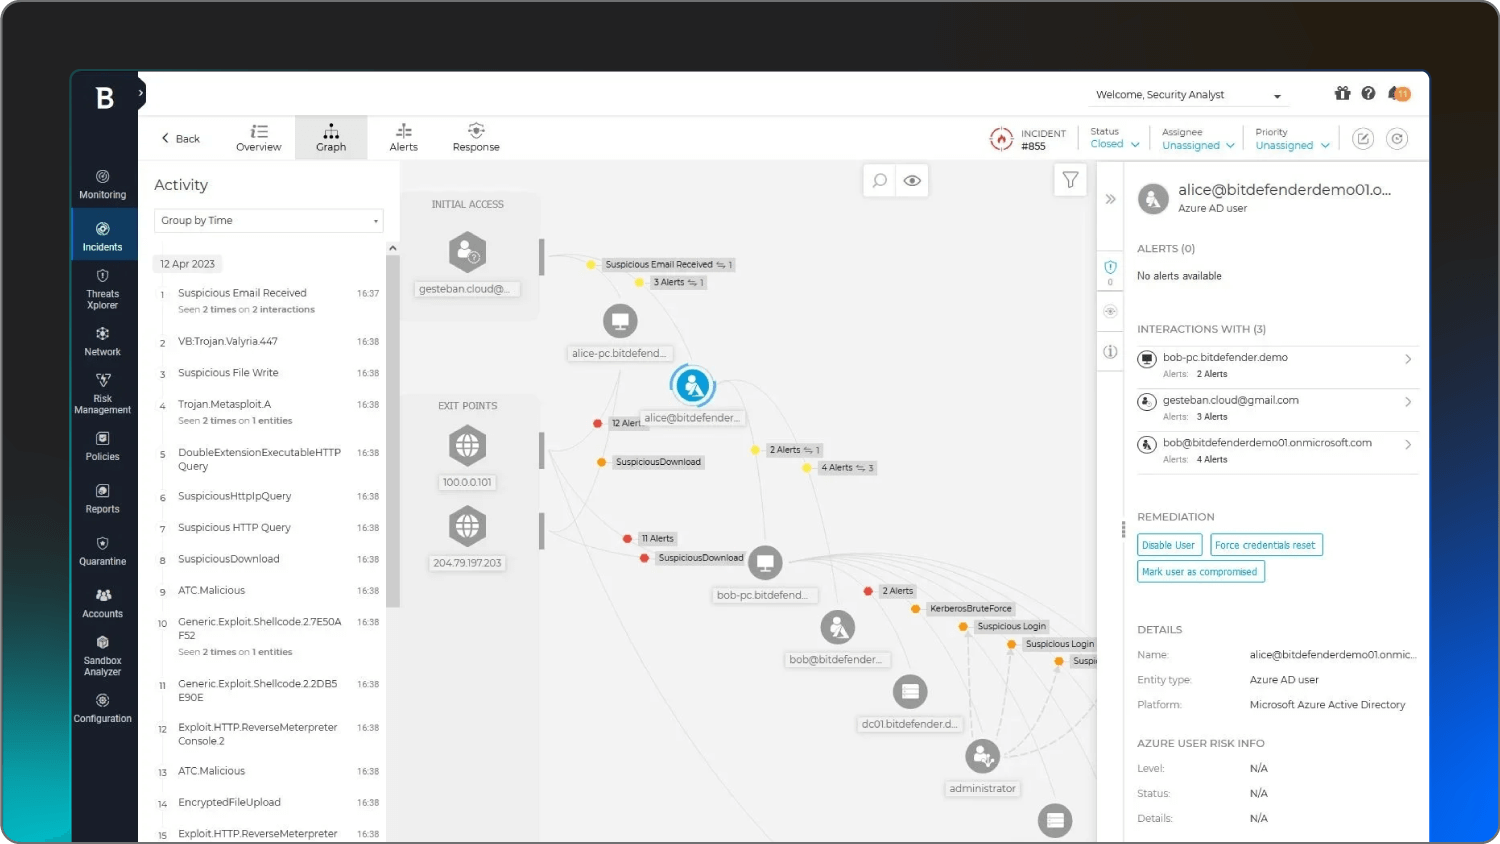
Una captura de pantalla de la plataforma Bitdefender.


Bitdefender tiene un conjunto de herramientas de seguridad para dispositivos diseñadas para identificar y bloquear sitios de phishing antes de que carguen por completo. Su línea de productos incluye un Copiloto de la Estafa impulsado por IA que ayuda a los usuarios a detectar intentos de ingeniería social en tiempo real.

Esta plataforma ofrece protección integral contra el fraude en la navegación web, los servicios de correo electrónico y las aplicaciones de chat. También cuenta con Alertas de Oleadas de la Estafa geolocalizadas que informan a tu equipo sobre campañas regionales emergentes de la estafa. Y Bitdefender integra chatbots impulsados por IA que dan a los usuarios orientación práctica y verificación de posibles estafas en el momento en que ocurren.

Características clave

  • Copiloto de la Estafa impulsado por IA para la defensa contra el phishing

  • Protección de múltiples capas contra ransomware y malware

  • Protección web que bloquea el tráfico malicioso de internet

Precios 

Los precios de GravityZone comienzan en $324.99 al año por un dispositivo.

Pros y contras

Pros

Contras

  • Incluye una VPN y herramientas de banca segura

  • Precios de nivel inicial para equipos pequeños

  • Escaneos ligeros que no ralentizan las computadoras

  • Muchas funciones avanzadas están disponibles solo en niveles superiores

  • Notificaciones de ventana emergente frecuentes

  • Puede requerir administrar muchas licencias individuales

  • Los datos de la VPN son limitados en los planes más económicos


Microsoft Defender for Office 365

Ideal para: equipos que ya trabajan dentro del ecosistema de Microsoft 365

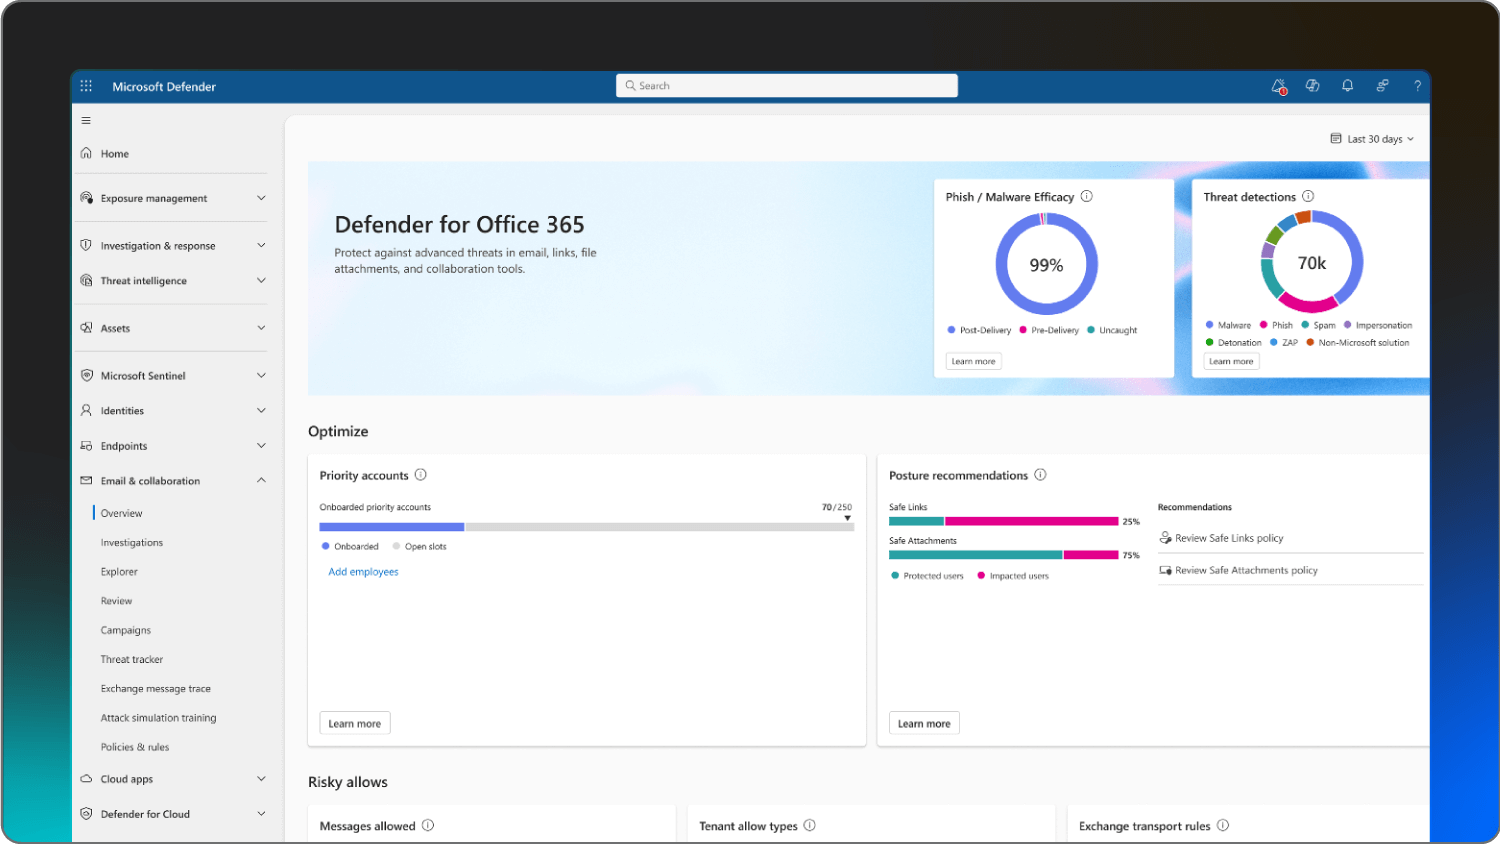
Una captura de pantalla de la plataforma Microsoft Defender.


Si ya pagas por Microsoft 365, es posible que ya cuentes con protección contra phishing dentro de tu licencia actual. Microsoft Defender tiene protección nativa para Outlook, OneDrive y Teams.

El sistema usa modelos de lenguaje grandes integrados y análisis de sentimiento para detectar la intención del atacante con alta precisión. También incluyen inteligencia de buzón que ayuda a la IA a distinguir entre contactos legítimos y los que han sido suplantados.

Huntress Managed ITDR refuerza estas capacidades nativas. Mientras Defender se encarga de la prevención automatizada, nuestro SOC disponible 24/7 monitorea tu entorno para detectar las tácticas sutiles basadas en identidad que los sistemas automatizados podrían pasar por alto. Con Huntress y Microsoft trabajando juntos, incluso cuando una amenaza evade los filtros iniciales, un experto humano está ahí para investigar y ayudarte a remediarla al instante.

Características clave

  • Análisis de Safe Links y Safe Attachment

  • Protección contra phishing para plataformas de colaboración como Teams

  • Capacidades de investigación y respuesta automatizadas

Precios 

Los precios comienzan en $2 por usuario al mes, con pago anual.

Ventajas y desventajas

Ventajas

Desventajas

  • No hay software adicional que instalar ni administrar

  • Inteligencia de amenazas global proveniente de la red de Microsoft

  • Incluye capacidades de investigación y respuesta automatizadas

  • La configuración puede ser compleja para usuarios sin conocimientos técnicos

  • Las actualizaciones de precios globales llegarán en julio de 2026

  • Depende en gran medida de la capacidad del administrador para ajustarlo


Proofpoint

Ideal para: organizaciones más grandes con presupuestos mayores

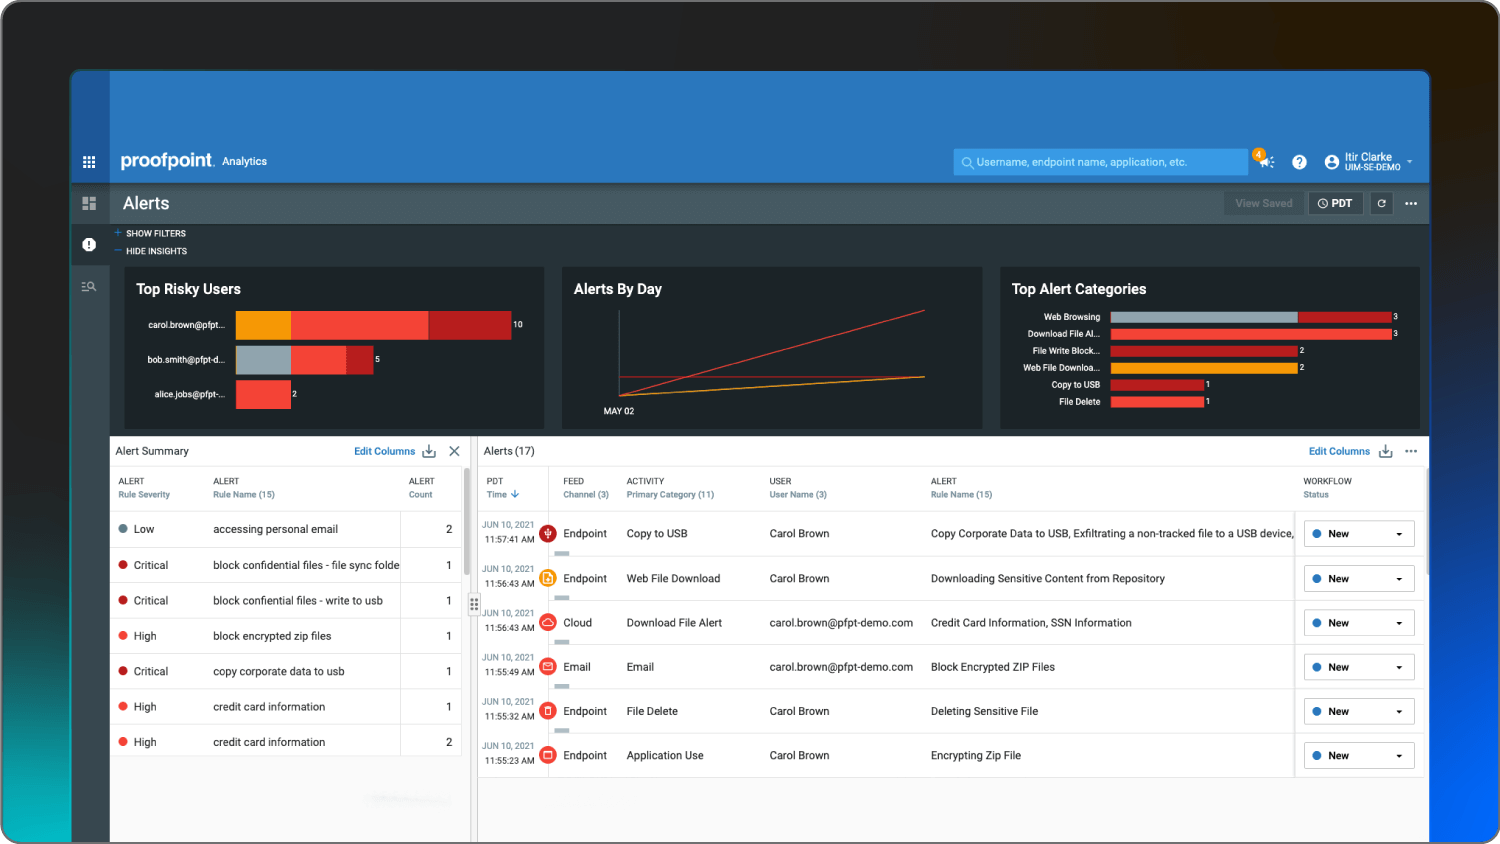
Una captura de pantalla de la plataforma Proofpoint


Proofpoint está diseñado para manejar grandes volúmenes de correo electrónico mientras mantiene la prevención de pérdida de datos. Su Targeted Attack Protection (TAP) está diseñado para detener el spearphishing y el BEC analizando el comportamiento y el código en un sandbox seguro. 

La función da visibilidad sobre si una Very Attacked Person (VAP) está siendo blanco de ataques, y ofrece a los equipos de seguridad análisis forenses detallados sobre las campañas de amenazas.

La plataforma también conecta los ataques por correo electrónico con el robo de credenciales en aplicaciones cloud. Esto revela actividad de inicio de sesión sospechosa y riesgos de aplicaciones de terceros de alta gravedad en tus almacenes de archivos SaaS.

Características clave

  • Targeted Attack Protection para archivos adjuntos desconocidos

  • URL Isolation para clics riesgosos o permitidos

  • Botón PhishAlarm para simplificar los reportes de los usuarios

Precios 

Contacta a Proofpoint para conocer los precios.

Pros y contras

Pros

Contras

  • Prevención de pérdida de datos para industrias reguladas

  • Visibilidad sobre qué usuarios están siendo blanco de ataques

  • Personalizable según las necesidades específicas de la organización

  • Puede ser costoso para pequeñas empresas

  • La interfaz puede tener una curva de aprendizaje pronunciada

  • Requiere bastante tiempo para configurarse correctamente


KnowBe4

Ideal para: Capacitación en riesgos que se implementa rápido

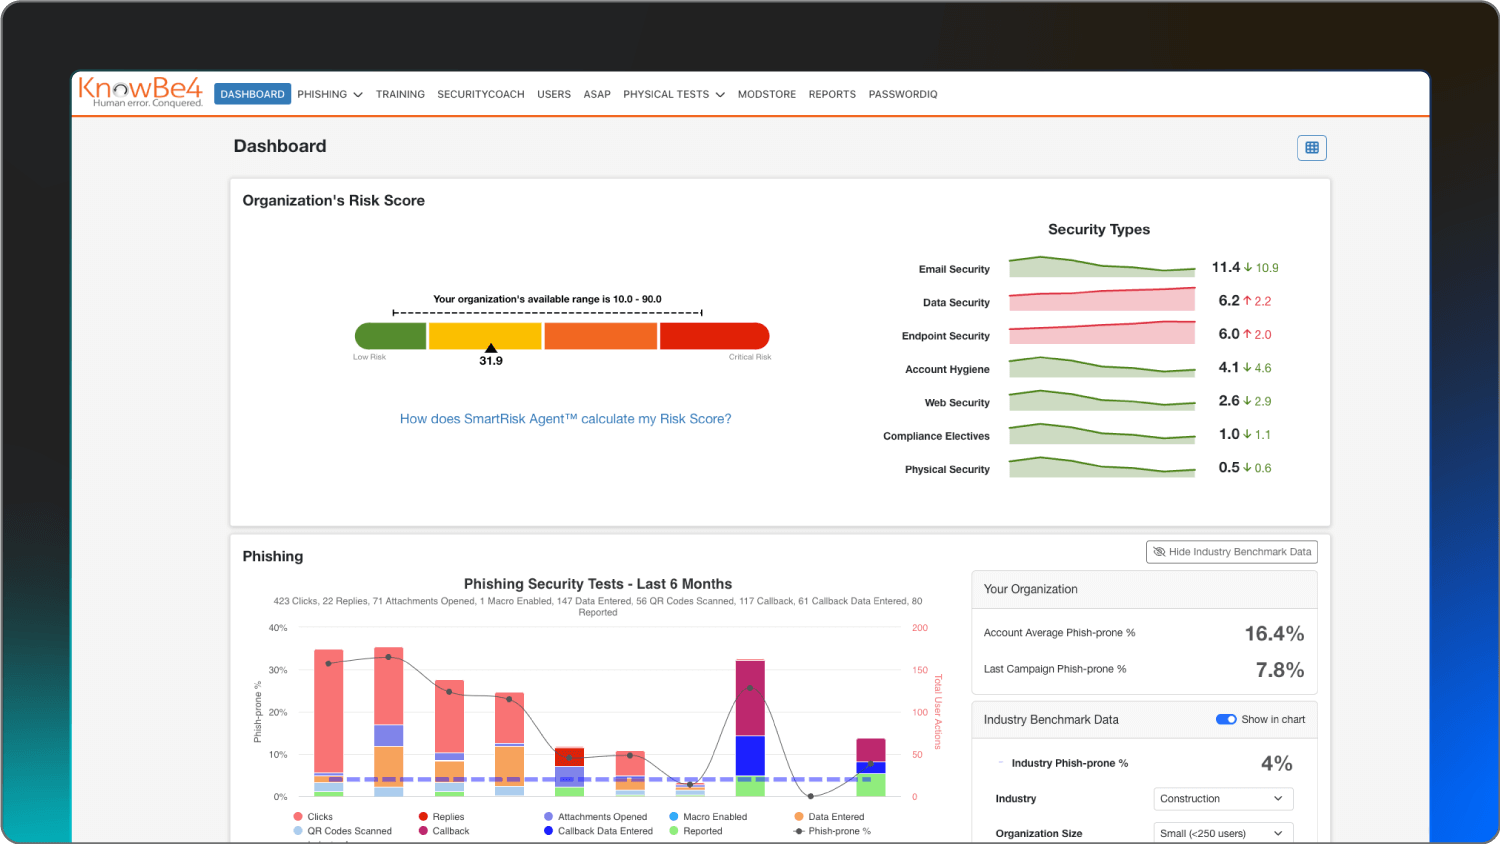
Una captura de pantalla de la plataforma de KnowBe4.


KnowBe4 es una plataforma de respuesta a amenazas y security awareness training que se enfoca en el elemento humano de la seguridad. Afirman implementarse el doble de rápido que la competencia. Después de la implementación, te permite enviar correos de phishing simulados a tu equipo para medir la susceptibilidad y asignar capacitación automáticamente según el desempeño.

Esta solución incluye PhishML, un módulo de aprendizaje automático que ayuda a priorizar los mensajes reportados en categorías como Limpio, Spam o Amenaza. 

Además, la función Global PhishRIP permite que tu equipo elimine las amenazas identificadas de todos los buzones de usuario al mismo tiempo, lo que ayuda a remediar posibles brotes antes de que se propaguen.

Características clave

  • Pruebas de seguridad de phishing simuladas ilimitadas

  • Capacitación recomendada por IA según el desempeño del usuario

  • Botón Phish Alert para reportar amenazas de forma segura

Precios 

Los precios de PhishER Plus comienzan en $1.50 por licencia de usuario al mes, con un plazo de tres años y un mínimo de 101 licencias de usuario.

Pros y contras


Pros

Contras

  • Biblioteca existente de contenido de capacitación

  • Proceso de capacitación automatizable

  • Comparación con el sector para ver cómo te posicionas

  • Incluye un botón Phish Alert para reportes

  • No cuenta con bloqueo técnico activo como un EDR

  • Requiere gestión práctica para mantener el contenido actualizado

  • Los precios pueden aumentar rápido a medida que agregas usuarios

  • Algunos usuarios pueden encontrar molestas las pruebas frecuentes


Mimecast

Ideal para: Seguridad y archivado de correo electrónico para pequeñas y medianas empresas

 A screenshot of the Mimecast platform.


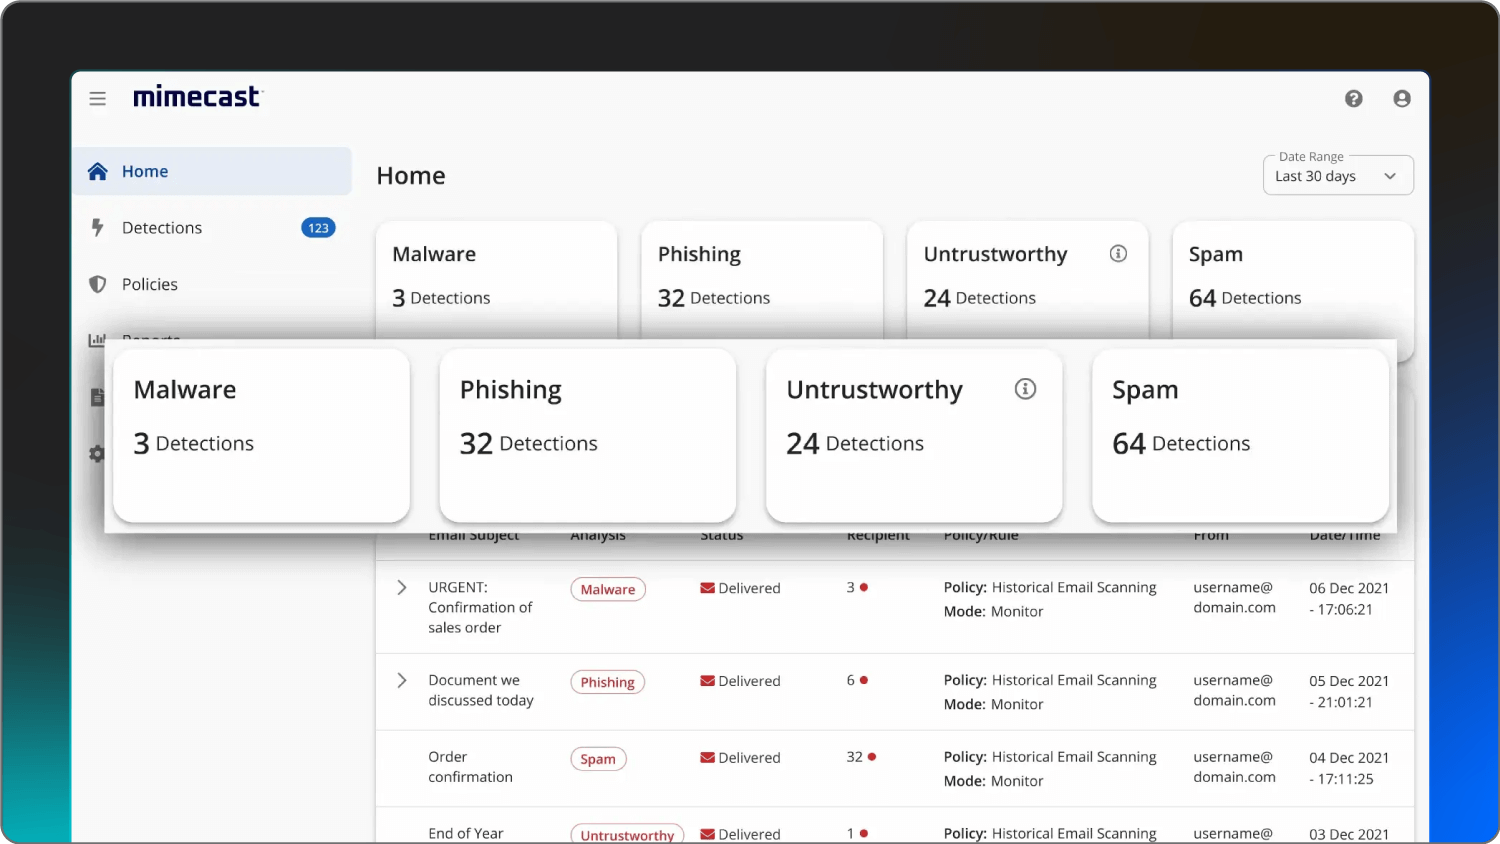
Mimecast es una solución basada en la cloud que combina seguridad de correo electrónico con gobernanza de datos y archivado. Usan motores de detección impulsados por IA para escanear cada URL en tiempo real, lo que permite detectar enlaces que pueden volverse maliciosos después de que se entrega un correo electrónico.

La plataforma incluye Social Engineering Defense para proteger a los empleados de compromisos de correo empresarial sofisticados. Mimecast también ofrece banners contextuales en el correo electrónico que se actualizan en todos los dispositivos según evaluaciones de riesgo en tiempo real.

Características clave

  • Social Engineering Defense impulsada por IA

  • Dynamic Contextual Bannering actualizado en tiempo real

  • Internal Email Protect para monitorear riesgos internos

Precios 

Contacta a Mimecast para conocer los precios.

Ventajas y desventajas

Ventajas

Desventajas

  • SLA del 99% contra spam y 100% de protección contra virus

  • Plataforma unificada para seguridad, archivado y continuidad

  • Procesa 7 mil millones de señales al día para inteligencia de amenazas

  • La consola de administración puede resultar compleja para los usuarios

  • Puede ser más costosa que las herramientas independientes de phishing

  • La configuración inicial puede tomar tiempo


Ironscales

Ideal para: Equipos de TI reducidos que necesitan automatización

Una captura de pantalla de la plataforma de Ironscales.


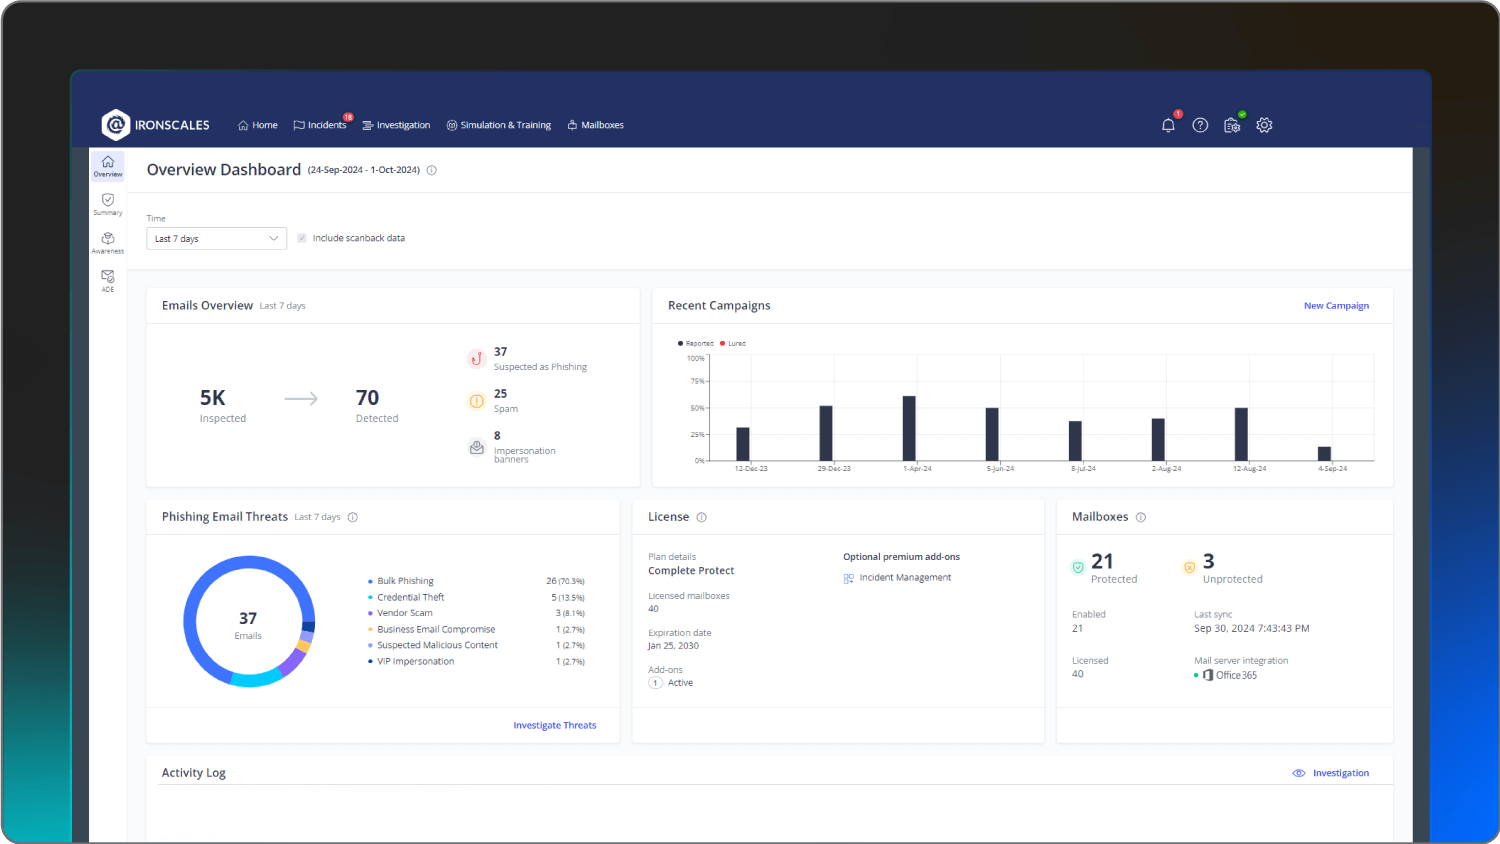
Ironscales está diseñado para equipos de TI que necesitan remediación autónoma de amenazas para reducir la carga manual de trabajo. Usan IA agéntica para investigar y remediar amenazas en toda la organización sin esperar la intervención humana. 

El sistema usa IA adaptativa que aprende y evoluciona automáticamente para detectar correos creados con IA generativa y suplantación mediante deepfake en Microsoft Teams.

Ironscales combina aprendizaje automático con información humana continua para ayudar a identificar intentos de toma de control de una cuenta y ataques de zero-day que los gateways de correo seguro tradicionales podrían pasar por alto.

Características clave

  • IA agéntica para remediación autónoma de amenazas

  • Deepfake Attack Protection para Microsoft Teams

  • Análisis conductual continuo de buzones para detectar anomalías

Precios 

Comunícate con Ironscales para conocer los precios.

Pros y contras


Pros

Contras

  • Rápido de implementar y de ver resultados

  • Incluye simulaciones de phishing personalizadas impulsadas por GPT

  • Funciona dentro del buzón para una mejor visibilidad del usuario

  • La versión gratuita tiene alcance limitado

  • Funciones avanzadas como la protección ATO son complementos pagos

  • Depende mucho de la IA, lo que puede generar falsos positivos

  • Puede requerir herramientas adicionales para una seguridad de endpoints completa


OpenText

Ideal para: Equipos pequeños que necesitan protección simple y económica

A screenshot of the Webroot platform.]


OpenText Core Endpoint Protection, que ahora integra por completo a Webroot, es una solución ligera enfocada en la prevención de amenazas en tiempo real. Es una opción sin complicaciones para pequeñas empresas que necesitan cumplir con requisitos de cumplimiento normativo mientras ofrecen educación básica sobre phishing.

La solución usa aprendizaje automático basado en la cloud para monitorear el comportamiento del sistema sin afectar significativamente el rendimiento. La protección de múltiples escudos incluye escudos de identidad y phishing que detectan y bloquean ataques complejos en tiempo real. 

OpenText también cuenta con una función de reversión que puede devolver las unidades locales a su estado previo a la infección si se determina que un archivo es una amenaza.

Características clave

  • Escudo de phishing en tiempo real para bloquear sitios riesgosos

  • Escudo de evasión patentado para ataques basados en scripts

  • Detección y remediación automatizada de endpoints

Precios 

Los precios comienzan en $150 al año por cinco puestos.

Pros y contras

Pros

Contras

  • Precios simples y fijos para grupos pequeños

  • Soporte disponible en EE. UU. para la restauración de identidad

  • Fácil de gestionar para propietarios sin conocimientos técnicos

  • La biblioteca de capacitación es más pequeña que la de competidores como KnowBe4

  • Requiere una licencia de Business Endpoint Protection para una gestión completa

  • No está diseñado para entornos de alto riesgo o complejos


Cómo reducir el riesgo de phishing en tu organización

Incluso las mejores herramientas no pueden proteger por completo a un equipo apurado o distraído. Debes compartir pautas de comportamiento claras y repetibles para que los empleados sepan cómo debe verse la seguridad en su trabajo diario.

Cinco consejos que todos los empleados deben seguir:

  1. Pasa el cursor sobre los enlaces antes de hacer clic para verificar su verdadero destino, especialmente en facturas, mensajes urgentes sobre contraseñas o solicitudes inesperadas para compartir archivos.

  2. Trata como sospechosa cualquier solicitud urgente o secreta de información. Valídala por un segundo canal, como una llamada telefónica o un chat.

  3. Revisa cuidadosamente los datos del remitente, incluida la dirección de correo completa y el dominio. Ten cuidado con los dominios similares que cambian o agregan caracteres.

  4. Envía un informe de inmediato sobre cualquier cosa sospechosa en lugar de eliminarla, para que tu equipo de seguridad pueda quitar mensajes similares de otras bandejas de entrada.

  5. Evita reutilizar contraseñas entre cuentas. Activa los administradores de contraseñas y la autenticación multifactor (MFA) siempre que sea posible.

¿Necesitas más ayuda para reconocer las señales de alerta de un correo de phishing? Consulta nuestra guía How to Spot a Phishing Email. 


Qué pueden hacer los equipos de TI para prevenir el phishing

Del lado técnico, los equipos de seguridad pueden reforzar su entorno para que lleguen menos mensajes peligrosos a los usuarios finales.

Medidas técnicas y de seguridad para los equipos de TI:


  • Aplica una autenticación sólida con MFA resistente al phishing para cuentas de alto valor y acceso remoto.

  • Implementa herramientas modernas de seguridad de correo que analicen URLs y archivos adjuntos en tiempo real y ofrezcan protección contra la suplantación de identidad y el BEC.

  • Monitorea las identidades y el comportamiento de inicio de sesión de forma continua para detectar secuestro de sesión, aplicaciones no autorizadas y reglas de buzón sospechosas.

  • Aplica el principio de privilegio mínimo para el acceso a correo y SaaS, así evitas que una cuenta comprometida afecte todo tu entorno.

  • Integra un programa de security awareness training con tu sistema de detección, para que los mensajes reportados se incorporen automáticamente a los flujos de investigación y respuesta.

Las organizaciones que combinan una sólida educación de los usuarios con un monitoreo técnico permanente cierran muchas de las brechas que dejan los filtros de correo tradicionales. Un socio de ciberseguridad administrada como Huntress te permite enfocarte en las operaciones mientras especialistas se encargan, las 24 horas, del panorama ruidoso y cambiante del phishing.


Elimina la amenaza de los ataques de phishing con Huntress

El mejor software de protección contra phishing resguarda las identidades que hacen funcionar tu negocio. Si bien el software puede ayudar, tener un socio administrado significa que no tienes que ser quien se despierte a las 2 a. m. para lidiar con una cuenta comprometida.

Combinar Huntress Managed ITDR con nuestro Managed SAT te da una defensa que opera en dos niveles. Nuestros expertos en seguridad siempre están atentos, mientras que tus empleados reciben la capacitación que necesitan para identificar amenazas antes de que lleguen a nosotros. 

Estamos aquí para asegurarnos de que los hackers no tengan oportunidad de arruinarte el día. Habla con uno de nuestros expertos hoy mismo para encontrar la opción perfecta para tu equipo.


Preguntas frecuentes

El enfoque más efectivo es una estrategia de defensa a fondo que combina monitoreo técnico 24/7 con entrenamiento regular para los empleados.

Tener expertos humanos vigilando tu entorno asegura que, incluso si un empleado hace clic en un enlace, la amenaza se detecte antes de que pueda causar daño. El entrenamiento regular ayuda a mantenerse al día con las tendencias de ciberamenazas y reduce el riesgo de que esos clics equivocados ocurran en primer lugar.

El phishing es un ataque amplio, de tipo spray-and-pray, donde el hacker apunta a muchas personas a la vez. El spear phishing es un ataque de phishing altamente dirigido hacia una persona específica. El spear phishing suele usar detalles personales para que el correo parezca más legítimo.

Deben presentar de inmediato un informe del incidente a su equipo de TI o seguridad, y cambiar sus contraseñas desde un dispositivo separado y seguro.

Si cuentas con un servicio administrado como Huntress, tus analistas del SOC disponibles 24/7 suelen poder aislar el endpoint o revocar el acceso antes de que se pierda algún dato.

No, porque incluso las personas mejor entrenadas pueden cometer un error cuando están cansadas u ocupadas. Security awareness training es esencial para reducir el riesgo, pero necesita estar respaldado por protecciones técnicas como ITDR para detectar las amenazas que logran pasar.

Eso importa más en el caso del compromiso de correo empresarial (BEC). Una sola contraseña robada por phishing o una solicitud de MFA aprobada puede darle a un atacante acceso a un buzón, y desde ahí suelen crear reglas ocultas de reenvío o eliminación para vigilar en silencio facturas y conversaciones sobre transferencias bancarias. Huntress Managed ITDR detecta esos comportamientos de atacantes en Microsoft 365, incluyendo inicios de sesión sospechosos, secuestro de sesión, reglas maliciosas de bandeja de entrada y las aplicaciones fraudulentas. Nuestro SOC, disponible 24/7, puede entonces tomar acción, como deshabilitar la cuenta comprometida, antes de que un inicio de sesión robado se convierta en una pérdida financiera. El entrenamiento reduce las probabilidades de un phishing exitoso, y la protección contra BEC limita el daño cuando uno tiene éxito.


Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Probar Huntress gratis

También te puede interesar

Más información sobre Los principales desafíos de los MSP en 2027 y cómo resolverlos
Los principales desafíos de los MSP en 2027 y cómo resolverlos
Guía de recursos

Descubre los principales desafíos que enfrentan los MSP en 2026 —como la dispersión de herramientas, la fatiga por alertas y las brechas de cobertura fuera de horario— y entérate de cómo Huntress te ayuda a superarlos con soluciones de seguridad escalables respaldadas por un SOC inpulsado por IA disponible 24/7.

Más información sobre ¿Qué es un proveedor de servicios administrados (MSP)?
¿Qué es un proveedor de servicios administrados (MSP)?
Guía de recursos

Entiende claramente qué significa MSP: qué hacen los proveedores, qué servicios ofrecen y cómo permiten que las empresas escalen sin TI interno.

Más información sobre ¿Qué son los servicios de seguridad administrados (MSS)?
¿Qué son los servicios de seguridad administrados (MSS)?
Guía de recursos

Descubre cómo los servicios de seguridad administrada amplían las ofertas de los MSP con monitoreo avanzado de amenazas, soporte de cumplimiento normativo y experiencia a nivel de SOC.