


Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Bienvenido al blog de ciberseguridad de Huntress, donde vamos directo al grano con conocimientos prácticos del oficio para ayudarte a mantenerte un paso adelante de los actores de amenazas actuales. Nuestros autores aportan trayectorias diversas y experiencia práctica para hacer que la educación en ciberseguridad sea atractiva, accesible y basada en las amenazas que realmente enfrentas.
Los atacantes están usando paneles de ScreenConnect alojados en la nube para instalar clientes no autorizados en cientos de endpoints administrados.


ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten ejecución remota de código y escalada de privilegios.
Investigación de amenazas es donde el SOC de Huntress muestra su trabajo. Cubrimos investigaciones reales de intrusiones, análisis de malware y ransomware, perfiles del actor de amenazas, y las tácticas en las que se apoyan los atacantes: persistencia, evasión de defensas y técnicas de vivir de la tierra. Ya sea que haya surgido esta semana o lleve años circulando, aquí ves cómo se desarrollan los ataques y cómo los detenemos.
No se encontraron publicaciones.
Cuando una vulnerabilidad empieza a ser explotada, el reloj corre. Respuesta rápida y vulnerabilidades cubre divulgaciones de CVE, avisos de vulnerabilidad, la actividad de explotación que vemos en el entorno real, orientación sobre parches y cronologías de divulgación. Oportuno, enfocado y pensado en torno a los próximos pasos.
No se encontraron publicaciones.
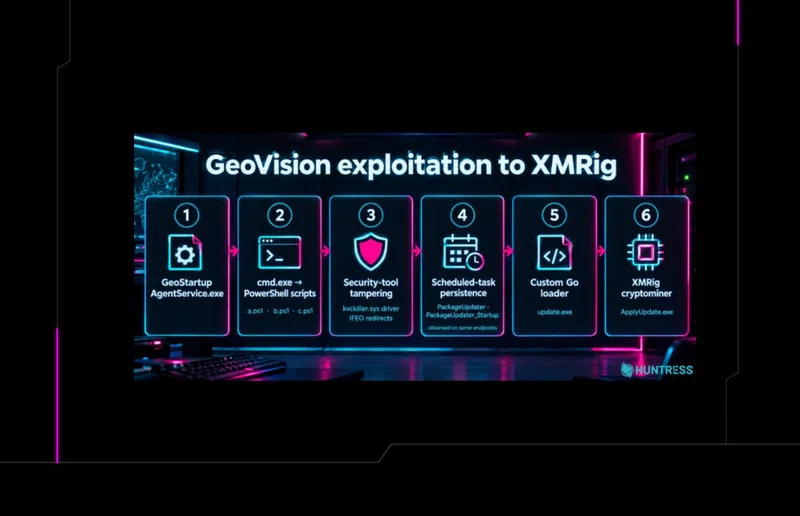
Attackers abused publicly exposed GeoVision camera software at 13 organizations, tried to disable Defender, and deployed XMRig. Get the IoCs and next steps.
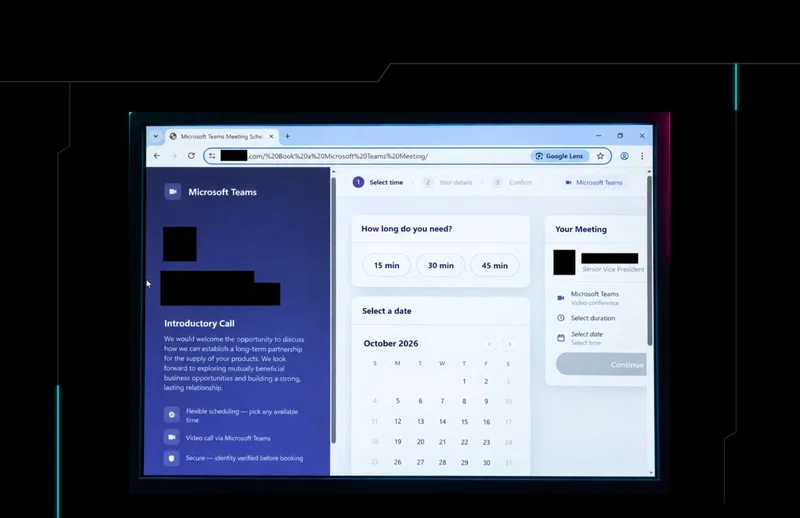
Los actores de amenazas usaron un señuelo convincente de reserva de reuniones de Microsoft Teams para ocultar un phishing mediante código de dispositivo y engañar a las víctimas para que autorizaran el acceso del atacante.

Los atacantes están usando paneles de ScreenConnect alojados en la nube para instalar clientes no autorizados en cientos de endpoints administrados.
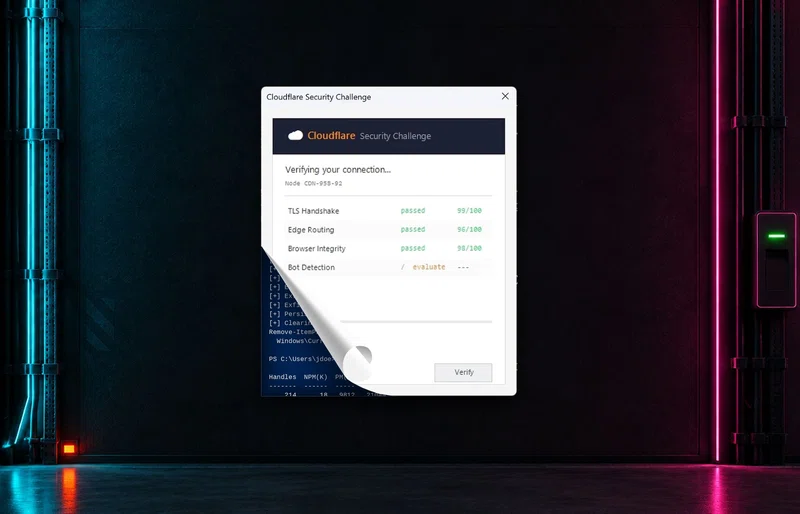
Las técnicas de ClickFix están evolucionando. Huntress desglosa cuatro cadenas de ataque: movimiento lateral, cargas útiles ocultas en PNG, RATs de Node.js y siembra de caché.
ACTUALIZACIÓN: N-able desconectó N-central después de que se revelaran 33 fallas críticas, incluidas cadenas que permiten ejecución remota de código y escalada de privilegios.
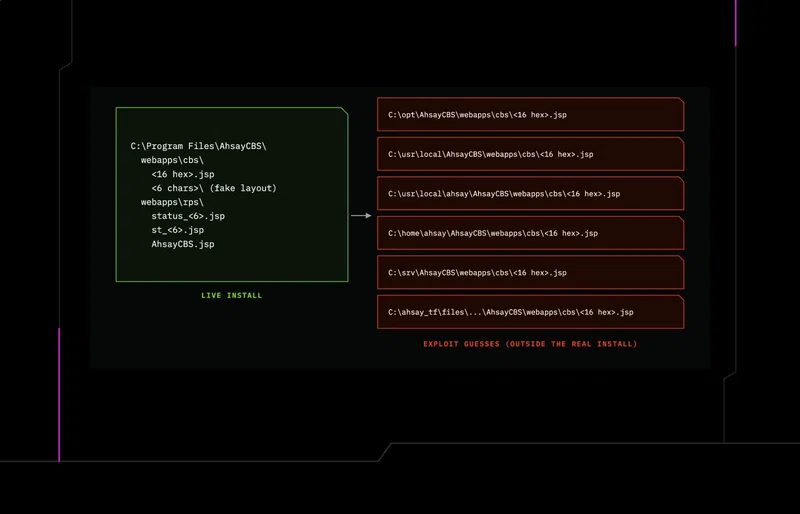
Seguimiento de la intrusión en AhsayCBS: nuevos webshells, un segundo minero y un implante en Python vinculado al endpoint, encontrados en servidores de respaldo vulnerados.

