

Warren Bennis, un reconocido experto en liderazgo, hizo alguna vez una afirmación profunda sobre la confianza:
"La confianza es el lubricante que hace posible que las organizaciones funcionen".
Está claro que el señor Bennis no trabajaba en ciberseguridad. 😬
De hecho, confiar demasiado en la actividad que ocurre en tu entorno de TI o gestionado es sumamente peligroso.
Los ciberataques recientes demuestran que una brecha o un exploit le puede costar a una empresa mucho más que dinero. La reputación y la credibilidad suelen quedar dañadas de forma permanente cuando se buscan culpables tras un ataque. A la larga, es más fácil (y más barato) examinar, cuestionar y verificar la validez de todo lo que ocurre en tu red.
Ese enfoque de la ciberseguridad tiene un nombre: Zero Trust.
¿Qué es la seguridad Zero Trust?
"Zero Trust es un modelo de seguridad, un conjunto de principios de diseño de sistemas y una estrategia coordinada de ciberseguridad y gestión de sistemas basada en el reconocimiento de que existen amenazas tanto dentro como fuera de los límites tradicionales de la red".
"El modelo de seguridad Zero Trust elimina la confianza implícita en cualquier elemento, nodo o servicio, y en su lugar exige una verificación continua del panorama operativo mediante información en tiempo real proveniente de múltiples fuentes, para determinar el acceso y otras respuestas del sistema".
En términos más simples, el modelo de seguridad Zero Trust descarta la confianza implícita e invierte la filosofía de confiar primero y verificar después. En el modelo de seguridad Zero Trust, la confianza se debe ganar en todas las personas y dispositivos, sean internos o externos a una red.
¿Por qué Zero Trust?
A primera vista, puede parecer que Zero Trust es casi demasiado precavido frente a las amenazas. Ningún usuario o dispositivo hereda confianza implícita. ¿Por qué tanta precaución adicional?
Hay bastantes buenas razones para adoptar un enfoque Zero Trust en seguridad.
1. El cibercrimen es costoso
No ser lo suficientemente cauteloso sale mucho más caro que ser demasiado cauteloso.
Se prevé que el cibercrimen le cueste al mundo $10,5 billones al año para 2025, lo que representaría la tercera economía más grande del mundo. Los actores de amenazas son expertos en encontrar la forma de entrar en entornos seguros; es a lo que se dedican. Esto les facilita mucho las cosas, ya que basta con que logren entrar a un entorno para obtener confianza inmediata en toda la red.
2. La fuerza laboral remota de hoy lo exige
Otra razón para adoptar una mentalidad Zero Trust es mantenerse al día con la demanda de la fuerza laboral actual, mayormente remota o en movimiento.
En años anteriores, la ciberseguridad se veía completamente distinta a como se ve hoy. Las empresas mantenían su red de sistemas dentro de centros de datos corporativos, y los empleados accedían en gran medida a estos sistemas iniciando sesión en una red segura en el sitio. Ya no es así.
Hoy en día, muchas organizaciones dependen de una combinación de sistemas on-premises y basados en la nube para alojar sus aplicaciones, a las que luego acceden empleados y otras partes interesadas, a veces desde distintos lugares del mundo. Ahora es más la excepción que la regla que un especialista en ciberseguridad pueda cruzar el pasillo para confirmar que un intento fallido de inicio de sesión fue solo un error de un usuario autorizado y no algo —o alguien— más malicioso.
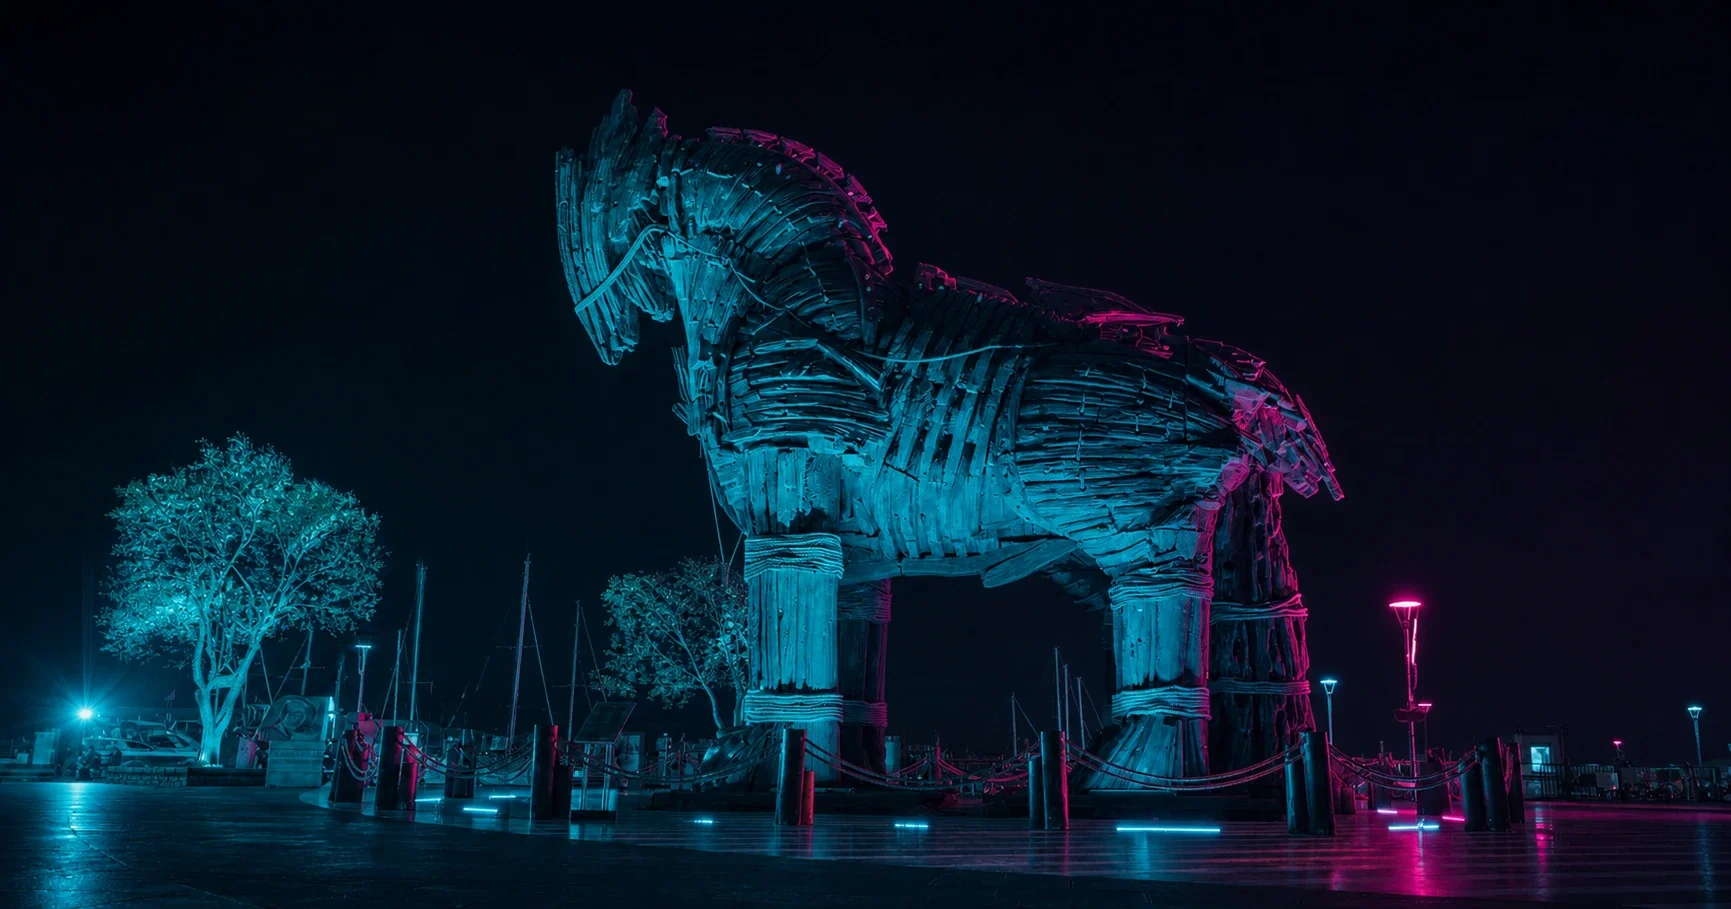
3. Ayuda a identificar caballos de madera sospechosos
¿Necesitas otra razón para tener una mente abierta frente a Zero Trust? Hablemos de la guerra de Troya. (En serio.)
Aunque es un relato de la mitología griega, la guerra de Troya nos da un buen ejemplo de por qué Zero Trust tiene sentido en el panorama actual de la ciberseguridad. La historia cuenta que los griegos usaron un caballo de madera —un troyano— para infiltrarse en la ciudad de Troya y ganar la guerra. Varios soldados se escondieron dentro del caballo, y este fue llevado a Troya para marcar lo que los troyanos creían que era su victoria, hasta que los soldados griegos salieron a escondidas del caballo y destruyeron la ciudad.
De forma similar, tu red recibe con el tiempo muchos "caballos de madera" en forma de actualizaciones de aplicaciones, actualizaciones de proveedores y otros elementos que normalmente parecen parte de la rutina habitual. No quieres que los actores de amenazas salten de uno de esos caballos de madera y causen estragos en tu entorno cuando no estés mirando.
Sin una mentalidad Zero Trust, tu equipo confiaría plenamente en estas actualizaciones y no les prestaría mayor atención, y así fue exactamente como ocurrió la explotación masiva de servidores de Microsoft Exchange on-prem en marzo de 2021. Pocas personas sin una mentalidad Zero Trust pensaron que necesitarían verificar dos veces una actualización de Microsoft, un proveedor de seguridad generalmente confiable. Como resultado, las actualizaciones se instalaron y, de inmediato, sus servidores quedaron comprometidos.
Un enfoque Zero Trust, en cambio, habría exigido una verificación cuidadosa de las actualizaciones después de instalarlas, comparando la funcionalidad del sistema y la red con mediciones de referencia registradas. El exploit se podría haber detectado mucho antes con una mentalidad Zero Trust, y gran parte del daño se podría haber mitigado potencialmente.
Seguridad tradicional frente a Zero Trust: una comparación
Aspecto | Seguridad tradicional | Seguridad Zero Trust |
Modelo de confianza | Confianza implícita una vez dentro del perímetro de la red | Sin confianza implícita; se requiere verificación continua |
Perímetro de la red | Defensa perimetral fuerte; controles internos débiles | No se asume ninguna zona segura; todos los puntos de acceso están protegidos |
Control de acceso | Acceso amplio una vez autenticado | Acceso de mínimo privilegio; permisos granulares |
Verificación | Autenticación única al entrar | Autenticación y autorización continuas |
Supuesto de amenazas | Las amenazas provienen de fuera de la red | Las amenazas existen tanto dentro como fuera de la red |
Monitoreo | Monitoreo limitado del tráfico interno | Registro e inspección exhaustivos de todo el tráfico |
Beneficios reales de implementar Zero Trust
Organizaciones de diversas industrias han obtenido beneficios tangibles al adoptar los principios de Zero Trust:
Servicios financieros: Un banco importante implementó una arquitectura de confianza cero y redujo los incidentes de seguridad en un 60% durante el primer año. Al exigir verificación continua para todos los usuarios y dispositivos, detectaron amenazas internas que habrían pasado inadvertidas con su modelo de seguridad tradicional.
Salud: Un sistema de salud regional adoptó Zero Trust para proteger los datos de los pacientes en múltiples instalaciones. Lograron cumplir con HIPAA más fácilmente y evitaron el acceso no autorizado a los expedientes médicos electrónicos, incluso cuando las credenciales se vieron comprometidas en un ataque de phishing.
Manufactura: Un fabricante global implementó Zero Trust para proteger sus entornos de tecnología operativa (OT). Cuando un ransomware se infiltró en su red corporativa, los controles de acceso estrictos evitaron que se propagara a los sistemas de producción, evitando un costoso tiempo de inactividad.
Gobierno: Una agencia federal migró a una arquitectura de confianza cero para apoyar el trabajo remoto durante la pandemia. Mantuvieron la seguridad mientras permitían que los empleados accedieran a sistemas confidenciales desde casa, sin las vulnerabilidades de las soluciones de VPN tradicionales.
Cómo empezar con la seguridad Zero Trust
Zero Trust es tanto una mentalidad como una arquitectura. Para implementar el modelo de seguridad Zero Trust, tienes que adoptar por completo la mentalidad de que nada es seguro hasta que se demuestre que lo es, y de inclinarte por asumir que ya hay una vulneración.
A nivel operativo, el modelo de seguridad Zero Trust requiere lo siguiente:
Definir los resultados de la misión, incluyendo los datos, activos, aplicaciones y servicios críticos de la organización (DAAS)
Diseñar desde adentro, es decir, comenzar protegiendo el DAAS y luego asegurar las rutas de acceso a este
Crear políticas de control de acceso al DAAS para dar el acceso necesario a las personas y aplicaciones que lo requieren para cumplir con sus funciones
Inspeccionar y registrar todo el tráfico para monitorear la actividad en los endpoints y marcar cualquier cosa sospechosa
Preguntas frecuentes sobre Zero Trust
¿Qué es Zero Trust?
Zero Trust es un modelo de seguridad que elimina la confianza implícita en cualquier usuario, dispositivo o ubicación de red. En lugar de asumir que todo dentro de una red es seguro, Zero Trust exige la verificación continua de cada solicitud de acceso, sin importar de dónde provenga. Piénsalo como "nunca confíes, siempre verifica".
¿Cómo se implementa Zero Trust?
Implementar Zero Trust implica varios pasos clave:
Identifica tus activos críticos: determina qué datos, aplicaciones y servicios necesitan la mayor protección
Mapea los flujos de datos: entiende cómo se mueve la información dentro de tu organización
Diseña tu red: crea microsegmentos alrededor de tus activos críticos
Crea políticas de acceso: implementa controles de acceso de privilegio mínimo según la identidad del usuario, el estado del dispositivo y el contexto
Monitorea de forma continua: implementa registro y análisis para detectar anomalías en tiempo real
Automatiza las respuestas: usa la automatización para responder rápidamente a posibles amenazas
Comienza con tus activos más críticos y expande gradualmente. Zero Trust es un proceso continuo, no un destino final.
¿Por qué es importante Zero Trust?
Zero Trust es fundamental porque la seguridad tradicional basada en el perímetro ya no funciona en el entorno actual. Con la computación en la nube, el trabajo remoto y los dispositivos móviles, ya no existe un "adentro" y un "afuera" claros para tu red. Los cibercriminales se han vuelto expertos en vulnerar perímetros y, una vez dentro, pueden moverse lateralmente entre sistemas.
Zero Trust protege contra ataques externos y amenazas internas al asumir que el compromiso es inevitable y construir defensas en consecuencia. No se trata de ser paranoico, sino de estar preparado.
¿Qué NO es un principio de la seguridad Zero Trust?
La confianza implícita basada en la ubicación de la red NO es un principio de la seguridad Zero Trust. En los modelos de seguridad heredados, los usuarios y dispositivos dentro de la red corporativa eran confiables automáticamente. Zero Trust rechaza explícitamente esta suposición.
Otros conceptos que NO son principios de Zero Trust incluyen:
Confiar en todo el tráfico interno de forma predeterminada
La autenticación única otorga acceso permanente
Asumir que los usuarios con credenciales válidas tienen buenas intenciones
Tratar a todos los usuarios por igual, sin importar los factores de riesgo
¿Cómo se construye una red Zero Trust?
Construir una red Zero Trust requiere un enfoque estratégico:
Paso 1: Evalúa tu estado actual
Haz un inventario de todos los activos, usuarios y flujos de datos
Identifica brechas en tu postura de seguridad actual
Comprende la tolerancia al riesgo de tu organización
Paso 2: Establece la gestión de identidad y acceso (IAM)
Implementa autenticación multifactor (MFA) para todos los usuarios
Despliega soluciones de inicio de sesión único (SSO)
Crea controles de acceso basados en roles (RBAC)
Paso 3: Implementa la microsegmentación
Divide tu red en segmentos pequeños y aislados
Aplica controles de acceso estrictos entre segmentos
Limita las capacidades de movimiento lateral
Paso 4: Habilita el monitoreo continuo
Despliega herramientas de gestión de información y eventos de seguridad (SIEM)
Implementa soluciones de Detección y respuesta para endpoints (EDR)
Establece un comportamiento base para detectar anomalías
Paso 5: Exige la seguridad de los dispositivos
Asegúrate de que todos los dispositivos cumplan con los estándares de seguridad antes de otorgar acceso
Monitorea continuamente el estado de los dispositivos
Aísla o bloquea los dispositivos que no cumplan con las normas
Paso 6: Aplica la protección de datos
Clasifica los datos según su sensibilidad
Encripta los datos en reposo y en tránsito
Implementa controles de prevención de pérdida de datos (DLP)
Recuerda: construir una red Zero Trust es un proceso iterativo que requiere ajustes y mejoras continuas.
¿Quieres aprender más?
¿Listo para profundizar en Zero Trust? Te recomendamos estos recursos: