

Más dinero, más problemas no aplica cuando se trata de tu presupuesto de ciberseguridad.
El gasto en ciberseguridad es una de las partidas más incomprendidas en el presupuesto de una empresa. Es fácil caer en igualar lo que gasta la competencia o simplemente aumentar las cifras del año anterior sin pensarlo mucho, pero ese enfoque rara vez resiste el escrutinio de la dirección o los riesgos reales que enfrenta el negocio.
La investigación de Huntress encontró que más de una cuarta parte de los profesionales de TI y seguridad destinan entre el 16 y el 20% de su presupuesto de TI a ciberseguridad, y casi tres cuartas partes califican ese presupuesto como al menos adecuado, una señal de que una planificación cuidadosa, no las conjeturas, es lo que distingue un presupuesto que funciona de uno que solo existe en papel.
De eso trata precisamente este artículo, desde comparar tu gasto hasta construir el argumento para conseguir el presupuesto que necesitas.
¿Cuánto gastan las empresas en ciberseguridad?
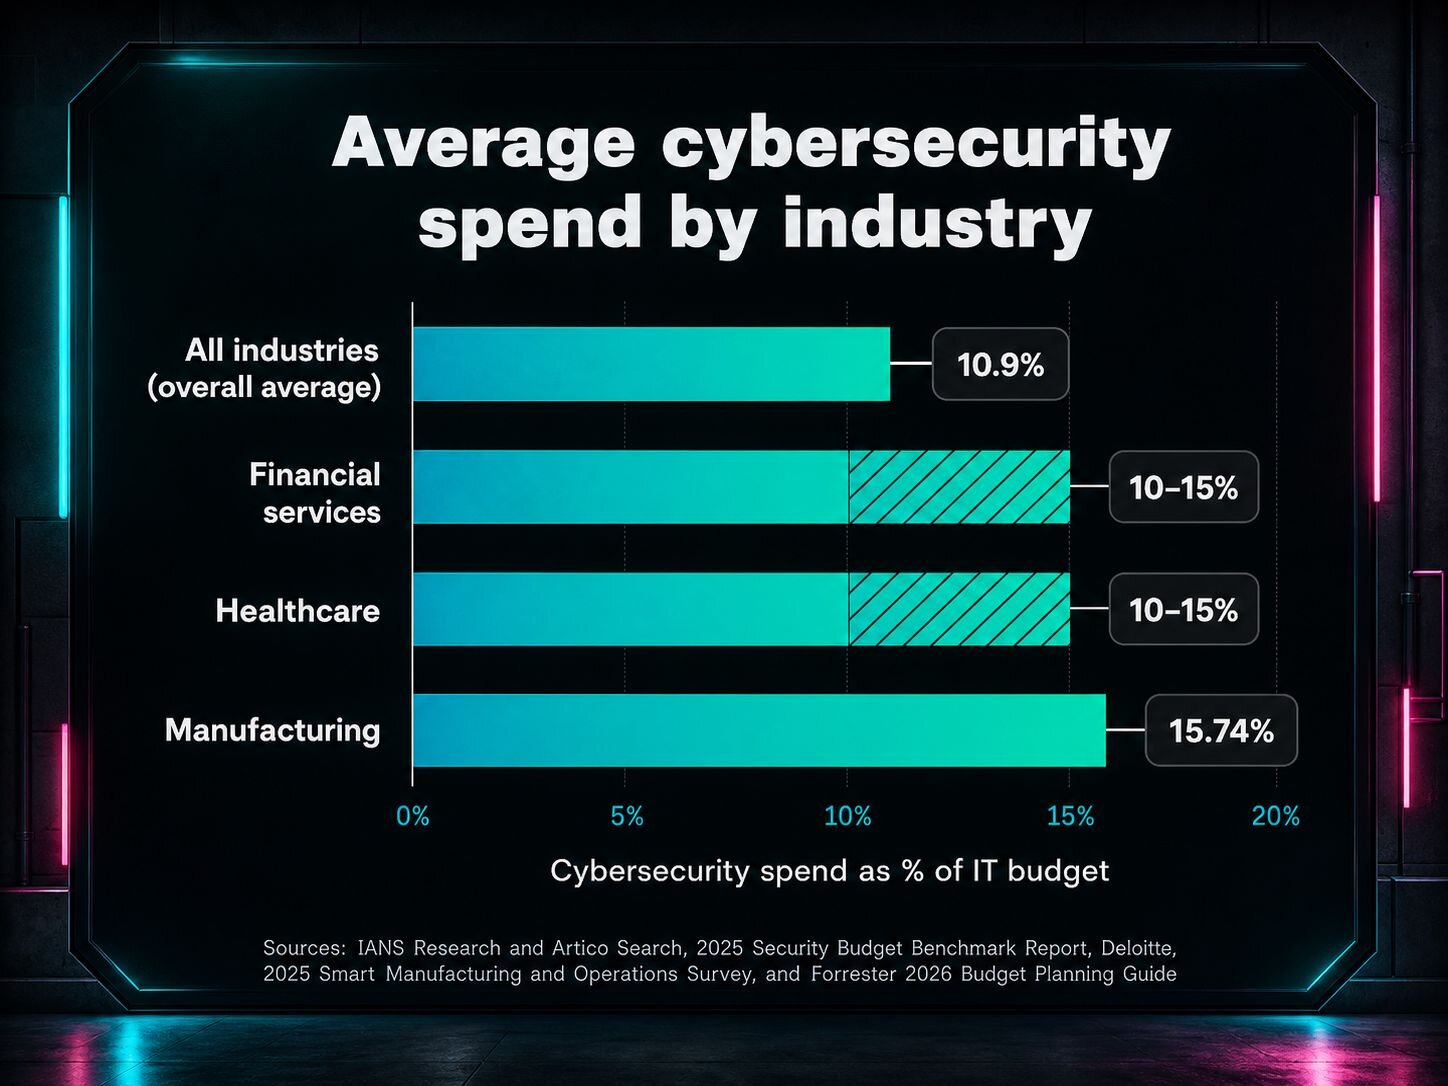
Los datos muestran que los presupuestos de ciberseguridad promedian actualmente el 10,9% del gasto en TI, una leve baja frente al 11,9% de 2024, según el 2025 Security Budget Benchmark Report de IANS Research y Artico Search. Al expresarlo como porcentaje de los ingresos, ese mismo informe sitúa el promedio en 0,69%, sin cambios respecto al año anterior. De cualquier forma que se mire, la cifra varía mucho según la industria y el tamaño de la organización.
Gasto promedio en ciberseguridad por industria
Los promedios por industria cuentan una historia más clara cuando se presentan de forma consistente, así que esta tabla se limita a una sola métrica: el gasto en ciberseguridad como porcentaje del presupuesto general de TI.
Industria | Gasto en ciberseguridad como % del presupuesto de TI |
|---|---|
Todas las industrias (promedio general) | 10,9% |
Servicios financieros | 10–15%* |
Atención médica | 10–15%* |
Manufactura | 15,74% |
Gobierno estatal y local | 0–2%** |
Fuentes: IANS Research y Artico Search, 2025 Security Budget Benchmark Report, Deloitte, 2025 Smart Manufacturing and Operations Survey, y Forrester 2026 Budget Planning Guide *Las cifras de servicios financieros y atención médica reflejan un rango recopilado de varios análisis de la industria, en lugar de un único estudio primario con nombre. **La cifra de gobierno estatal y local es un hallazgo recurrente y bien documentado de la serie NASCIO-Deloitte Cybersecurity Study; el porcentaje específico se confirmó por última vez en una edición anterior del estudio bienal, aunque la edición 2026 confirma la misma tendencia subyacente de presupuestos estables o en declive. | |
La manufactura se ubica muy por encima del promedio general, en gran parte como resultado de las tendencias de manufactura inteligente que arrastran el gasto en ciberseguridad junto con las inversiones en sensores, infraestructura en la nube y equipos conectados. Los servicios financieros y la atención médica también tienden hacia el extremo superior del rango típico, impulsados por los requisitos regulatorios y el valor de los datos que manejan.
Los gobiernos estatales y locales destacan por la razón contraria. Algunos presupuestos estatales de ciberseguridad llegan a representar tan poco como del cero al dos por ciento del presupuesto de TI del estado, según la serie NASCIO-Deloitte Cybersecurity Study, una brecha que persiste incluso mientras las amenazas dirigidas a los sistemas gubernamentales se vuelven más sofisticadas. Ese contraste por sí solo demuestra por qué un promedio de la industria es solo un punto de partida, no una meta.
Gasto en ciberseguridad según el tamaño de la empresa
Huntress tiene datos directos para el extremo más pequeño. Según nuestra guía de ciberseguridad para pequeñas empresas, las empresas con menos de 50 empleados suelen gastar entre $5.000 y $50.000 al año en ciberseguridad, o aproximadamente entre $2.500 y $2.800 por empleado para una protección completa.
Para organizaciones más grandes, el informe 2025 Comp and Budget Data for Small and Midmarket CISOs de IANS Research y Artico Search reporta el presupuesto de seguridad como porcentaje del gasto en TI, con un promedio del 26,1% para empresas con ingresos menores a $50 millones, que baja al 11,6% para aquellas entre $600 millones y $1.000 millones.
Como porcentaje de los ingresos, las empresas más pequeñas gastan más del 2%, mientras que las firmas más grandes están más cerca del 0,6%. Las empresas más pequeñas gastan una proporción mayor en general, ya que los costos fijos, como el monitoreo básico y las herramientas, no se reducen proporcionalmente, mientras que las empresas más grandes gastan más en dólares absolutos pero una proporción menor gracias a las economías de escala.
Un desglose completo del presupuesto de ciberseguridad: cómo asignar los costos
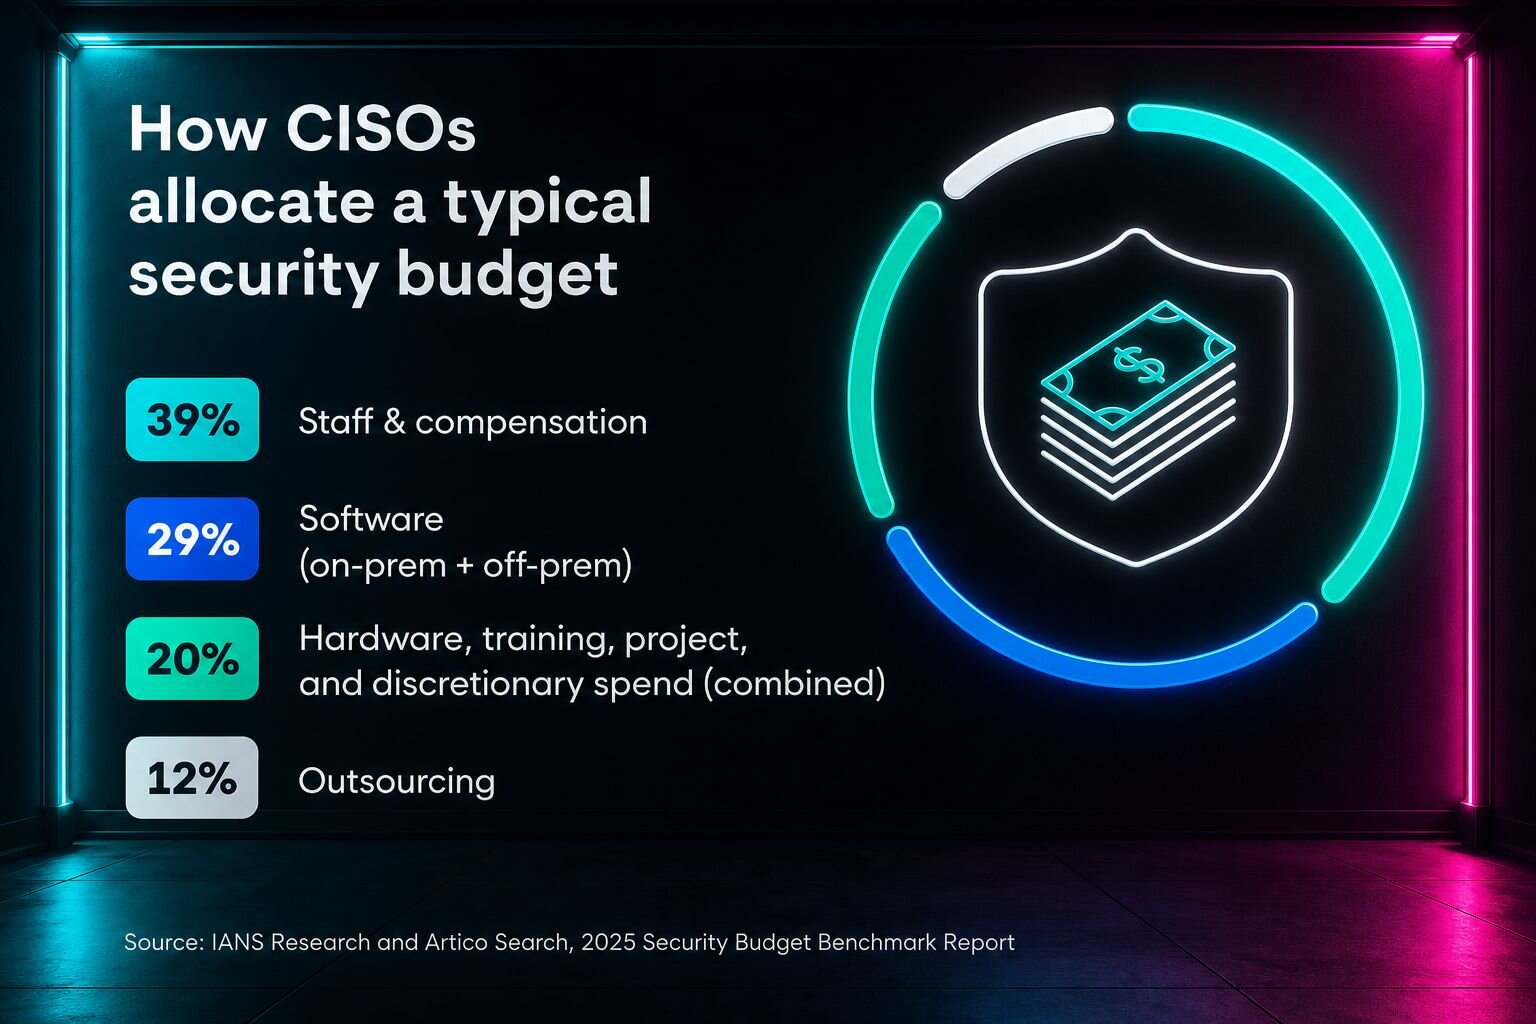
Un presupuesto de ciberseguridad reúne varias categorías que funcionan en conjunto. La protección de endpoints, la seguridad de identidad, el security awareness training, la gestión de registros, el cumplimiento y la respuesta a incidentes salen todos del mismo fondo de dinero, y la combinación correcta depende por completo del perfil de riesgo de tu negocio.
La mayoría de las organizaciones comparan su gasto de una de dos maneras:
Como porcentaje del presupuesto general de TI es el punto de partida más común, y normalmente se ubica entre el 10 y el 15%, aunque, como mencionamos antes, el referente 2025 de IANS Research y Artico Search sitúa el promedio real más cerca del 10,9%.
Como porcentaje de los ingresos de la empresa es menos común en el día a día, pero útil para conversaciones a nivel de junta directiva, ya que vincula el gasto en seguridad directamente con el tamaño del negocio.
Las industrias reguladas suelen gastar más bajo cualquiera de los dos modelos. La atención médica, los servicios financieros y el gobierno tienen requisitos de cumplimiento, como HIPAA, PCI DSS o mandatos a nivel estatal, que establecen un piso de gasto en el presupuesto incluso antes de que se realice una sola evaluación de riesgos.
Dicho esto, los referentes son un punto de partida, no un límite. Tratar el promedio de una industria como la cifra objetivo es exactamente cómo se forman las brechas. Tu exposición al riesgo, no el promedio de otra empresa, debe definir la cifra final. Una empresa que maneja datos sensibles de clientes con un equipo de TI pequeño podría necesitar gastar muy por encima del promedio de su industria solo para cerrar brechas evidentes.
Lo que realmente cuesta la falta de inversión: la filtración de datos global promedio ahora cuesta $4,44 millones, según el 2025 Cost of a Data Breach Report de IBM. Esto representa una baja del 9% frente a los $4,88 millones del año anterior, gracias en gran parte a una detección más rápida. Las organizaciones de atención médica están peor, con un promedio de $7,42 millones por filtración, el más alto de cualquier industria registrada. Frente a esas cifras, un aumento anual modesto en el presupuesto de seguridad suele ser la opción más económica.
1. Detección y respuesta para endpoints (EDR)
Cada dispositivo conectado a tu red es un posible punto de entrada para un atacante, lo que convierte a EDR en uno de los elementos más fundamentales de un presupuesto de ciberseguridad. Monitorea continuamente la actividad de los endpoints y marca o detiene el comportamiento sospechoso antes de que se propague.
El antivirus básico revisa archivos contra amenazas conocidas y lo da por hecho. Managed EDR observa comportamientos inusuales, como un proceso legítimo que de repente intenta cifrar archivos, y combina ese monitoreo con un equipo humano listo para responder.
Las amenazas pueden parecer abrumadoras, pero con nuestro profundo conocimiento de cómo piensan los actores de amenazas, sabemos qué buscar. Huntress te da un servicio totalmente Managed EDR, para que tengas soporte 24/7 de un centro de operaciones de seguridad (SOC) impulsado por IA y liderado por humanos, listo para responder a las amenazas.
2. Detección y respuesta ante amenazas de identidad (ITDR)
Los atacantes no necesitan atravesar un firewall si pueden simplemente iniciar sesión. Las credenciales robadas son hoy una de las formas más comunes en que los atacantes entran a una red, lo que convierte a la identidad en su propia superficie de ataque, no solo un subconjunto de la seguridad de endpoints.
Las herramientas ITDR vigilan inicios de sesión sospechosos, escalada de privilegios y movimiento lateral: las señales de que una cuenta ha sido comprometida y se está usando para avanzar más adentro de una red.
Entendemos lo que amenazas como el robo de credenciales y el acceso no autorizado significan para tu negocio, y estamos aquí para ayudar. Huntress te respalda con detección y respuesta ante amenazas de identidad gestionadas (ITDR), protegiendo las identidades en toda tu organización las 24 horas, los 7 días de la semana.
3. Security awareness training (SAT)
La tecnología solo puede detectar hasta cierto punto. Una gran parte de los ataques exitosos empiezan con una persona haciendo clic en un enlace o ingresando credenciales en una página de inicio de sesión falsa, lo que significa que los empleados son tu mayor vulnerabilidad... o tu primera línea de defensa.
Un entrenamiento efectivo va más allá de una presentación anual. Incluye simulaciones de phishing, contenido adaptado por rol según lo que cada equipo realmente enfrenta, y refuerzo continuo para que las lecciones se queden.
Huntress empodera a tus empleados para que sean parte de la solución de ciberseguridad con SAT, al compartir asesoría personalizada contra phishing basada en las amenazas reales que ven nuestros expertos en seguridad.
4. SIEM y gestión de registros
Un SIEM recopila datos de registro de todos tus sistemas y busca patrones que sugieran que algo anda mal, ayudándote a notar actividad inusual en todo tu entorno.
El problema con los SIEM tradicionales es el ruido. Sin filtrado, generan tantas alertas que las amenazas reales quedan enterradas, y muchos equipos no logran seguirles el ritmo para detectar lo que realmente importa. Managed SIEM con filtrado inteligente resuelve eso.
Huntress Managed SIEM usa tecnología patentada de filtrado inteligente que solo captura los datos que necesitas y elimina todo el ruido. Nuestro monitoreo experto 24/7 te ayuda a encontrar y neutralizar a los hackers más esquivos.
5. Cumplimiento normativo y preparación para auditorías
El gasto en cumplimiento normativo pertenece al presupuesto de ciberseguridad porque la mayoría de los marcos de ciberseguridad, como SOC 2, HIPAA, PCI DSS y CMMC, exigen un nivel base de protección, y llegar ahí requiere herramientas reales, documentación y tiempo del personal.
Vale la pena repetirlo: el cumplimiento normativo y la seguridad no son lo mismo. Pasar una auditoría confirma que cumpliste con un estándar específico, no que estás protegido contra toda amenaza relevante.
6. Planificación y contratos de respuesta a incidentes (IR)
Un contrato de retención de IR es un acuerdo prenegociado con una firma de IR que garantiza acceso rápido a expertos cuando algo sale mal, en vez de improvisar en medio de una brecha. Es rentable porque las tarifas de emergencia sin contrato suelen ser de dos a tres veces más altas, con tiempos de respuesta que se extienden de 24 a 72 horas.
Los elementos típicos de un plan de respuesta a incidentes incluyen análisis forense, soporte para notificación de brechas y coordinación legal. Las tarifas anuales de retención generalmente van de $10.000 a $100.000, y muchas organizaciones empiezan alrededor de $25.000 para un acuerdo de nivel inicial.
Cómo crear un presupuesto de ciberseguridad: un enfoque paso a paso
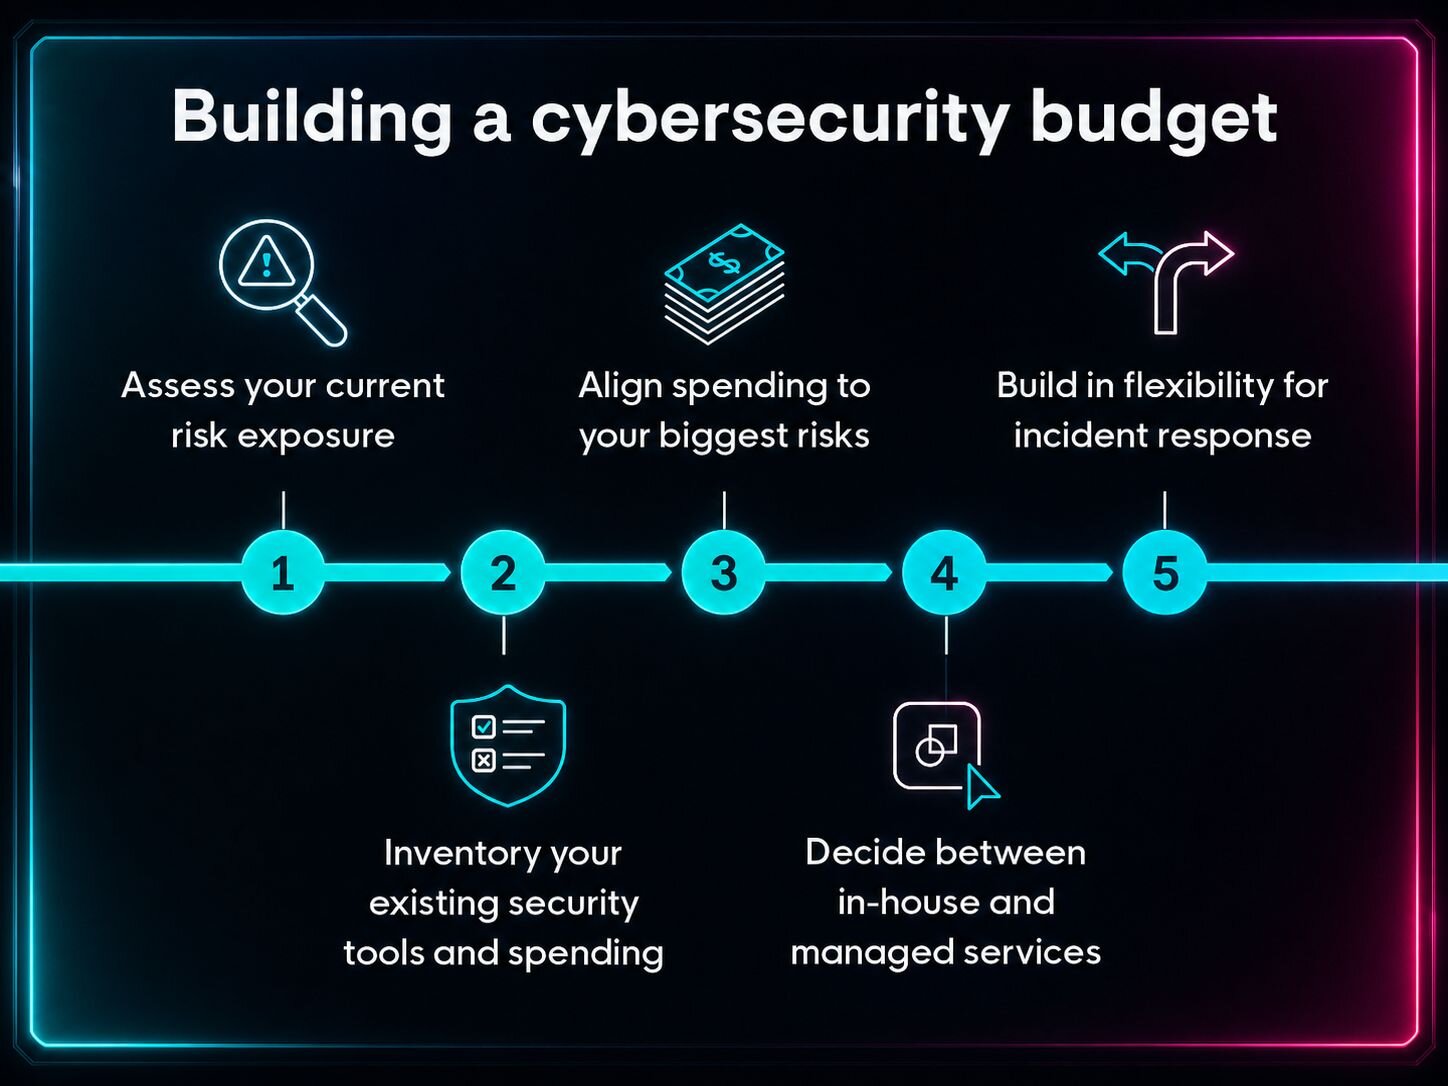
Ya sea que estés creando un presupuesto de ciberseguridad desde cero o revisando uno que necesita ajustes, esta sección te guía paso a paso. Piénsalo como una lista de verificación práctica para el año que viene, desde identificar dónde está tu riesgo real hasta decidir qué financiar primero.
Paso 1: Evalúa tu exposición actual al riesgo
Empieza por identificar qué estás protegiendo en realidad: tus activos críticos, las amenazas con más probabilidad de apuntarles, y las brechas entre tus defensas actuales y el panorama de amenazas. Esta es la base sobre la que se construye cualquier otra decisión de presupuesto.
Una evaluación de riesgo formal de un tercero aporta una perspectiva externa y a menudo satisface requisitos de cumplimiento normativo, mientras que una auditoría interna es más rápida y barata, pero puede pasar por alto puntos ciegos a los que tu propio equipo está acostumbrado. Marcos como NIST CSF y CIS Controls te dan una manera estructurada de hacer cualquiera de las dos.
Paso 2: Inventaría tus herramientas de seguridad y gastos actuales
Antes de añadir algo nuevo, audita lo que ya estás pagando: licencias, suscripciones, tiempo del personal y servicios gestionados. Muchas organizaciones descubren que están pagando por herramientas o licencias superpuestas que nadie usa activamente.
Un consejo útil es categorizar el gasto existente por función: endpoint, identidad, red, entrenamiento, respuesta, para que las brechas y superposiciones sean visibles de un vistazo en lugar de quedar enterradas entre una docena de facturas.
Paso 3: Alinea el gasto con tus mayores riesgos
Una vez que conoces tu exposición y gasto actual, prioriza los recursos hacia los riesgos con la mayor combinación de probabilidad e impacto, en lugar de repartir el presupuesto de manera uniforme entre cada categoría.
Las organizaciones con una fuerza laboral mayormente remota, por ejemplo, probablemente deberían inclinar el gasto hacia la seguridad de identidad y la protección de endpoints por encima de los controles de seguridad física, ya que ahí es donde está su exposición real.
Paso 4: Decide entre servicios internos y gestionados
Crear un SOC interno 24/7 normalmente requiere de ocho a 10 analistas y cuesta bastante más de $1 millón al año una vez que se consideran salarios, herramientas y entrenamiento. Un proveedor de detección y respuesta gestionadas (MDR) que ofrezca una cobertura similar generalmente cuesta entre $50.000 y $300.000 o más al año, dependiendo del tamaño del entorno.
Para negocios en crecimiento con un equipo de TI pequeño, esa diferencia suele ser decisiva: los servicios gestionados dan acceso a experiencia y cobertura 24/7 que de otro modo tomaría años y mucha contratación construir internamente.
Paso 5: Incorpora flexibilidad para la respuesta a incidentes
Reserva una parte del presupuesto para eventos imprevistos, como la respuesta a vulneraciones y el análisis forense, en lugar de asumir que todo saldrá según tu plan de ciberseguridad. Un enfoque común es reservar entre el 5 % y el 10 % del presupuesto total de seguridad para este fin, aunque debería ajustarse según tu perfil de riesgo real.
Sin esa reserva, un incidente te obliga a sacar fondos de otras partidas del presupuesto a mitad de año, lo que suele significar retrasar mejoras planificadas justo cuando menos te lo puedes permitir.
Buenas prácticas para el presupuesto de ciberseguridad, o cómo lograr el respaldo de la dirección
Lograr el respaldo de la dirección para un presupuesto de ciberseguridad se trata de hablar el mismo idioma, traduciendo el riesgo técnico a términos de negocio.
Los ejecutivos no necesitan entender la mecánica de un ataque de phishing; necesitan entender cuánto le cuesta al negocio si uno tiene éxito y qué se necesita para prevenirlo. Esta es solo una razón por la que gestionar los presupuestos de ciberseguridad es una responsabilidad crítica que va mucho más allá de las implicaciones técnicas.
"Algunos ejecutivos tienen buen conocimiento de seguridad, pero muchos no", dice Gavin Hill, Vice President, Product Marketing, en Huntress. "Tienes que hablar en términos que entiendan para lograr su respaldo, pero se trata de equilibrar la conversación entre los riesgos y las recompensas según la madurez de ciberseguridad de la organización. Sabemos que invertir en ciberseguridad no se trata solo de reducir el riesgo. También se trata del retorno de inversión potencial".
Aquí tienes algunas formas de lograr ese respaldo:
Habla en términos de riesgo y dinero, no de términos técnicos: Plantea las solicitudes en torno al posible impacto financiero y la interrupción del negocio, no con siglas ni nombres de herramientas. Una junta directiva entiende mucho mejor "esto podría costarnos $4 millones" que "necesitamos mejor cobertura de EDR".
Usa puntos de referencia para anclar la conversación: Los datos de la industria le dan a la dirección un punto de referencia para saber si el gasto actual es razonable, insuficiente o excesivo. Es un punto de partida para la conversación, no una meta exacta que cumplir.
Muestra qué cubre el presupuesto actual y qué no: Un mapa claro de la cobertura existente frente a las brechas conocidas hace que el argumento a favor de un nuevo gasto sea concreto en lugar de hipotético.
Trata la ciberseguridad como una inversión continua: Posicionar la seguridad como un proyecto único en lugar de una necesidad continua hace que los presupuestos se reduzcan en cuanto otras prioridades compitan por los fondos.
Invierte en las personas y en la capacitación: Las herramientas por sí solas no detienen los ataques. El personal capacitado y una fuerza laboral bien entrenada detectan lo que los sistemas automatizados pasan por alto.
No tomes prestado del presupuesto: Sacar fondos de seguridad para cubrir faltantes en otra área deja brechas reales que suelen aparecer en el peor momento posible.
Ten en cuenta el riesgo de terceros y de la cadena de suministro: Los proveedores y socios con acceso a tus sistemas amplían tu superficie de ataque, y los presupuestos deberían contemplar la evaluación y el monitoreo de ese riesgo.
Tu presupuesto de ciberseguridad, simplificado con una solución unificada
Construir un presupuesto de ciberseguridad consiste en ajustar tu gasto a tu riesgo real y luego asegurarte de que cada dólar esté cumpliendo una función real. Ya sea que estés empezando a formalizar tu presupuesto de ciberseguridad o reconstruyendo uno para optimizar costos, el enfoque es el mismo: evalúa, prioriza y revisa con frecuencia.
Una de las formas más rápidas de hacer rendir más un presupuesto de ciberseguridad es consolidar herramientas. El conjunto de herramientas de ciberseguridad de Huntress reúne tu monitoreo, detección y respuesta bajo un mismo techo, respaldado por un equipo disponible las 24 horas, los 7 días de la semana, para que no pagues por coberturas superpuestas ni satures a tu equipo de alertas.
Conoce por ti mismo la plataforma de SIEM gestionado.
Preguntas frecuentes
¿Cuál es el presupuesto promedio para la ciberseguridad?
No existe un único presupuesto promedio de ciberseguridad, ya que varía mucho según la industria y el tamaño de la organización. Como referencia aproximada, los presupuestos de ciberseguridad promedian alrededor del 10,9 % del gasto en TI o el 0,69 % de los ingresos, aunque las industrias reguladas y las organizaciones más grandes suelen quedar fuera de ese rango en cualquiera de las dos direcciones.
¿Qué porcentaje de un presupuesto de TI debería destinarse a ciberseguridad?
Entre el 10 % y el 15 % es el punto de referencia estándar para los presupuestos de ciberseguridad, que la mayoría de las organizaciones usan como punto de partida. Dicho esto, el número correcto depende de tu exposición al riesgo real, no del punto de referencia en sí, así que conviene tratar ese rango como una base de comparación en lugar de una meta exacta que cumplir.
¿Cuál es la diferencia entre un presupuesto de ciberseguridad y un presupuesto de TI?
Un presupuesto de TI cubre todo el gasto en tecnología: hardware, software, infraestructura y soporte. Un presupuesto de ciberseguridad es la parte de ese gasto enfocada específicamente en proteger a la organización de las amenazas.
¿Con qué frecuencia se debería revisar un presupuesto de ciberseguridad?
Como mínimo, revisa tu presupuesto de ciberseguridad anualmente. Idealmente, revísalo trimestralmente o cada vez que haya un cambio significativo en el negocio, como una nueva oficina, un gran cambio hacia el trabajo remoto o una adquisición, ya que esos cambios pueden alterar tu exposición al riesgo rápidamente.
¿Cuál debería ser la principal prioridad del presupuesto de ciberseguridad para la mayoría de las empresas?
Las prioridades deberían seguir tu perfil de riesgo específico, pero para la mayoría de las empresas, la protección de endpoints, la seguridad de identidad y la capacitación de los empleados cubren las rutas de ataque más comunes y suelen dar el mayor valor por dólar invertido.
¿Cómo afecta el seguro cibernético al presupuesto de ciberseguridad?
El seguro cibernético y el gasto en ciberseguridad se retroalimentan. Las aseguradoras exigen cada vez más controles específicos, como MFA o monitoreo de endpoints, antes de emitir o renovar una póliza. Esto establece, en la práctica, un piso de gasto. A su vez, los controles de seguridad más sólidos suelen calificar a una empresa para mejores tarifas, de modo que la inversión puede terminar pagándose sola con el tiempo.