

En el ámbito de la inteligencia de ciberamenazas (CTI), los indicadores técnicos, comúnmente conocidos como "indicadores de compromiso" (IOC), cumplen un papel fundamental. Los indicadores aparecen de forma prominente en los informes de CTI, son el objeto principal que se comparte en los feeds de CTI y, a menudo, se usan para impulsar resultados en herramientas de seguridad, como bloquear direcciones IP "maliciosas" en un firewall. A pesar de su papel central dentro del espacio de CTI, los indicadores han enfrentado críticas por ser demasiado simplistas y retrospectivos, lo que pone en duda su utilidad como elemento defensivo.
En este blog, profundizaremos en el concepto de indicadores en CTI y seguridad de la información, abordaremos las críticas a los indicadores en la defensa de redes, y exploraremos cómo los indicadores (aunque a menudo se descartan) pueden formar una medida defensiva importante y económica para las pequeñas y medianas empresas (SMB).
Definiendo los indicadores
Los IOC, definidos específicamente y con precisión, son observaciones técnicas relacionadas con un compromiso conocido y analizado. Como tales, los IOC tienen un valor y una relevancia únicos para el análisis forense, donde un IOC puede traer beneficios significativos para triar y acotar rápidamente una investigación de compromiso. Lamentablemente, los IOC a menudo se confunden con indicadores sin procesar: datos técnicos u observables que aún no se han vinculado a un compromiso conocido, o que se usan fuera del análisis forense. Por lo tanto, es necesario diferenciar entre los IOC y los indicadores usados para otros fines, como la caza de amenazas, para comprender con precisión los tipos de datos disponibles y su uso.
Los indicadores representan un medio para comunicar información técnica sobre una amenaza o actividad determinada a otros. Sin enriquecimiento o contexto, como identificar el período de uso o cómo se relacionan con las operaciones del adversario a través de marcos como MITRE ATT&CK, los indicadores representan objetos muy simples y unitarios: una dirección IP, un nombre de dominio, un hash de archivo relacionado con una muestra de malware. Por lo tanto, por sí solos, los indicadores tienen una utilidad limitada a menos que se enriquezcan de alguna manera. Esto va más allá de los metadatos y el contexto, y se extiende a entender los indicadores como objetos compuestos naturales mediante un análisis más profundo: "desarmar" indicadores específicos para comprender su creación, uso y aplicación en las intrusiones.
Ejemplos de tipos de indicadores técnicos
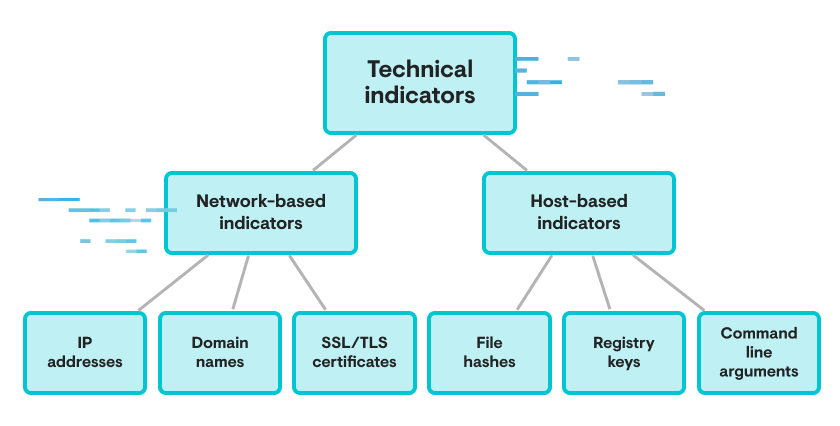
En este modelo de "objeto compuesto" de indicadores técnicos, los subcomponentes de los indicadores técnicos, como el proveedor de hosting de una dirección IP determinada o funciones específicas en una muestra de malware, se convierten en elementos que permiten un análisis más profundo y una comprensión del comportamiento de qué busca lograr un adversario y cómo lo hace. Esa comprensión se puede usar luego para impulsar la ingeniería de detección y así identificar señales técnicas de estos comportamientos para la caza de amenazas y el pivoteo con el fin de descubrir ejemplos adicionales.
El proceso de identificación, enriquecimiento y análisis es un enfoque poderoso para los indicadores técnicos que puede revelar tendencias del adversario y observaciones de comportamiento, a la vez que mejora las respuestas a elementos técnicos recién observados según cómo se relacionan con elementos observados anteriormente.
Las limitaciones de los indicadores
El modelo anterior de indicadores como objetos compuestos que se deben enriquecer es poderoso, pero rara vez representa cómo se usan los indicadores técnicos en la práctica. En lugar de aprovechar los indicadores como un medio para un fin (la comprensión del comportamiento), los indicadores se convierten en el fin en sí mismo. Este enfoque, que impulsa la inteligencia y la defensa mediante indicadores "desnudos" sin un análisis y enriquecimiento adicionales, está plagado de problemas.
Ya en 2013, David Bianco identificó cómo depender de los indicadores puede llevar a resultados subóptimos. En su influyente blog "Pyramid of Pain", Bianco destaca cómo los indicadores "simples" (valores hash, direcciones IP, nombres de dominio) se cambian con trivialidad y son sumamente efímeros en las operaciones del adversario. Este punto se ha repetido y refinado por muchos en la década siguiente. Sin embargo, a pesar de que parece haber consenso sobre las limitaciones de los indicadores para fines defensivos y de inteligencia, siguen siendo la moneda común del intercambio y los informes de inteligencia de amenazas.
En cierta medida, esto se debe a la confusión entre el indicador como observación técnica y el IOC como evidencia de un compromiso conocido. Este último conserva su valor para fines forenses y de triaje, como se describió antes, pero el primero carece gravemente de utilidad y función sin alguna acción, enriquecimiento o comprensión adicional. A pesar de esta observación ya común, los informes de amenazas siguen conteniendo listas de indicadores y observables relacionados, y los defensores siguen incorporando estos elementos por razones que a menudo son difíciles de articular.
Acciones defensivas en relación con los comportamientos frente a los indicadores
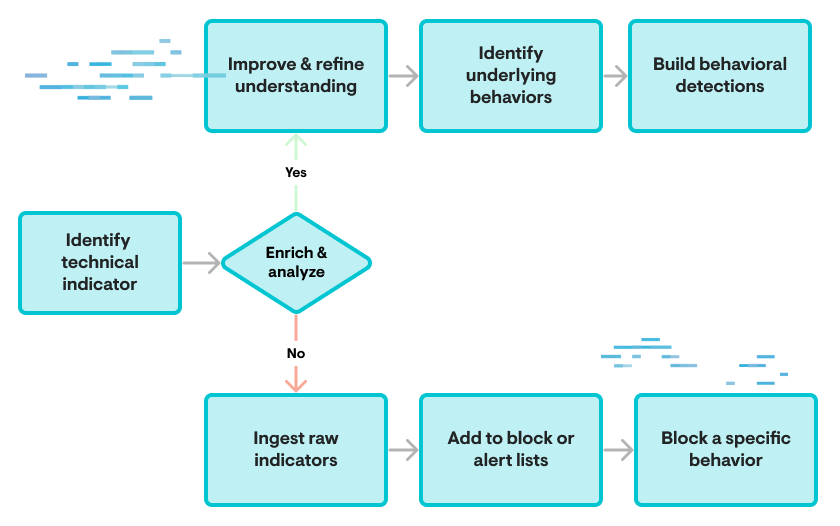
En el gráfico anterior, la ruta superior que lleva al refinamiento y la comprensión del comportamiento genera resultados más duraderos con una cobertura más amplia de múltiples ejemplos de tipos de acciones dados. Mientras tanto, la ruta inferior se centra en instancias muy específicas de la actividad del adversario, que se pueden modificar o cambiar con trivialidad, lo que hace que cualquier acción que dependa de ellas quede eludida y, por lo tanto, se vuelva irrelevante.
En el vacío, parece claro y evidente que, como defensores, deberíamos considerar los indicadores como objetos compuestos para un mayor enriquecimiento y análisis, que revele los comportamientos detrás de la creación de ese indicador. Sin embargo, no existimos en el vacío.
El proceso descrito, aunque sumamente beneficioso, también conlleva costos significativos en términos de tiempo, recursos y ciclos de análisis. Recopilar datos adicionales, enriquecer indicadores específicos y presentar esto de manera oportuna a los analistas o herramientas para la toma de decisiones es una tarea nada trivial, y supera ampliamente el alcance y los recursos de la mayoría de las organizaciones.
Repensar los indicadores en la defensa según los requisitos y las capacidades
La detección y el análisis basados en comportamiento son ideales, pero también prohibitivamente costosos. Por un lado, las partes interesadas y los clientes deberían exigir a los proveedores y proveedores de servicios un estándar en el que adopten el análisis y la detección centrados en el comportamiento, ya que estas entidades presuntamente cuentan con los recursos (y el incentivo) para acercarse a ese ideal. Pero para muchas organizaciones, en particular dentro del espacio de las SMB, tener cualquier programa de seguridad ya es un hito importante, mucho más uno que aplique un enfoque de primer nivel a información que muchos proveedores dedicados de seguridad de la información no logran cumplir.
Como sucede con tantas cosas, las organizaciones —y especialmente las SMB junto con sus socios, como los proveedores de servicios administrados (MSP)— enfrentan disyuntivas. Invertir el tiempo y los recursos necesarios para el enriquecimiento y el análisis conductual implica renunciar a una inversión significativa en otras áreas que pueden ser mucho más vitales para el éxito de la organización, como la gestión de la superficie de ataque o la higiene cibernética (como la gestión de vulnerabilidades). Las SMB y los MSP deberían, en cambio, buscar “victorias fáciles” que queden dentro del alcance después de las tareas de mayor valor, y recurrir a proveedores y socios de seguridad para que implementen estas mejores prácticas en su nombre.
En entornos controlados por propietarios y operadores de sistemas, los indicadores pueden ser subóptimos, pero aun así conservan cierto valor. Por ejemplo, al investigar múltiples incidentes de ransomware en septiembre y octubre de 2023, Huntress identificó sesiones RDP maliciosas hacia las redes de las víctimas, todas originadas desde el mismo nombre de sistema: DESKTOP-3ITPFTA. Si bien este sistema migró entre múltiples direcciones IP de alojamiento, identificar actividad RDP (o de cualquier tipo) proveniente de este nombre de sistema representó un observable de alta confianza durante el período de esta campaña de ransomware, que las entidades podían usar para identificar rápidamente actividad maliciosa antes del despliegue del ransomware.
Si bien es trivial cambiar este nombre de sistema y aún más fácil cambiar su IP pública, el elemento anterior representa un punto de contacto fácil de incorporar y fácil de accionar frente a la actividad maliciosa. Depender por completo de este enfoque para la seguridad probablemente produzca resultados indeseables, pero superponer el seguimiento de indicadores de forma sostenible sobre otros controles de seguridad puede servir como un respaldo útil. Al enfocarse en elementos de alta confianza compartidos con relativa rapidez o mientras las campañas siguen activas, los defensores de organizaciones con recursos limitados pueden buscar hacia atrás actividad reciente que refleje observables maliciosos, o buscar hacia adelante futuras acciones relacionadas con los mismos indicadores.
Cabe destacar que persiste la fricción, ya que los indicadores deben provenir de alguna parte. Aquí resulta vital el intercambio y la comunicación basados en la comunidad, el aprovechamiento de foros de la industria u organizaciones de membresía como los centros de intercambio y coordinación de información (ISAC), y sacar pleno provecho de las divulgaciones de entidades comerciales y gubernamentales cuando ocurren. Equilibrar el “seguimiento de indicadores” y su identificación con las tareas diarias y la gestión de TI seguirá siendo un desafío a nivel de las SMB y los MSP. Pero mediante la identificación de fuentes de información de alta calidad y alta confianza relacionadas con los intereses de la organización, es posible añadir una capa adicional efectiva de seguridad mediante el seguimiento, las alertas y el bloqueo de indicadores para mejorar los resultados defensivos en general.
Conclusión
Los indicadores técnicos de actividad cibernética maliciosa son objetos sorprendentemente complejos una vez que se analizan en profundidad. Sin embargo, los enfoques de seguridad centrados en indicadores tienen muchas limitaciones de las que los equipos bien dotados de recursos deberían seguir siendo algo cautelosos. En un mundo ideal, los profesionales de seguridad y las organizaciones que defienden aprovecharían los indicadores como un paso intermedio hacia la comprensión del comportamiento y la posterior implementación de una lógica de detección más compleja. Sin embargo, el mundo en el que vivimos está lejos de ser ideal, y especialmente para las organizaciones que no son grandes empresas, la cúspide del logro en inteligencia de amenazas cibernéticas (CTI) e ingeniería de detección a nivel del comportamiento probablemente permanezca (directamente) fuera de alcance.
En cambio, las pymes, los MSP y las organizaciones relacionadas pueden generar un valor significativo al adoptar los indicadores como un enfoque provisional para identificar actividad maliciosa conocida, combinado con controles adicionales como la gestión de la superficie de ataque y de vulnerabilidades. Al combinar esto con el trabajo junto a un proveedor que implemente enfoques de detección y monitoreo basados en el comportamiento, las organizaciones que de otro modo estarían en desventaja pueden encontrarse en una posición en la que logran reforzar su postura defensiva general, al tiempo que aprovechan la inversión y la experiencia de otros.