


Una publicación de blog reciente que escribimos generó cierta conversación en la comunidad de infosec sobre cómo funcionan los productos de detección y respuesta para endpoints (EDR), cómo se desarrollan las investigaciones y por qué los datos forenses, como los artefactos del historial del navegador, son valiosos para una investigación.
Hoy queremos profundizar un poco más en este tema, porque es una conversación muy importante y válida. Lo más importante es mostrarte exactamente qué significa enfrentarse cara a cara con los hackers, y por qué no deberías conformarte con menos en 2025.
El rol de los datos de telemetría en el EDR administrado versus el no administrado
Managed EDR les da a las empresas un servicio de EDR para que no necesiten usar sus propios recursos internos. Las soluciones de EDR no administradas (o autogestionadas) dejan a las organizaciones responsables de comprar, implementar y administrar la solución completamente por su cuenta, incluyendo el manejo de todas las alertas. Si bien este enfoque ofrece control y flexibilidad, puede requerir muchos recursos y ser un desafío para las empresas que carecen del personal o la experiencia necesarios.
Los datos de telemetría son el corazón de una solución de EDR, tanto administrada como no administrada. Los procesos y archivos que se ejecutan en un endpoint pueden dar pistas importantes sobre actividad potencialmente maliciosa. Sin embargo, el EDR administrado ayuda a las empresas a extraer sentido de esa telemetría a través de un equipo de seguridad dedicado.
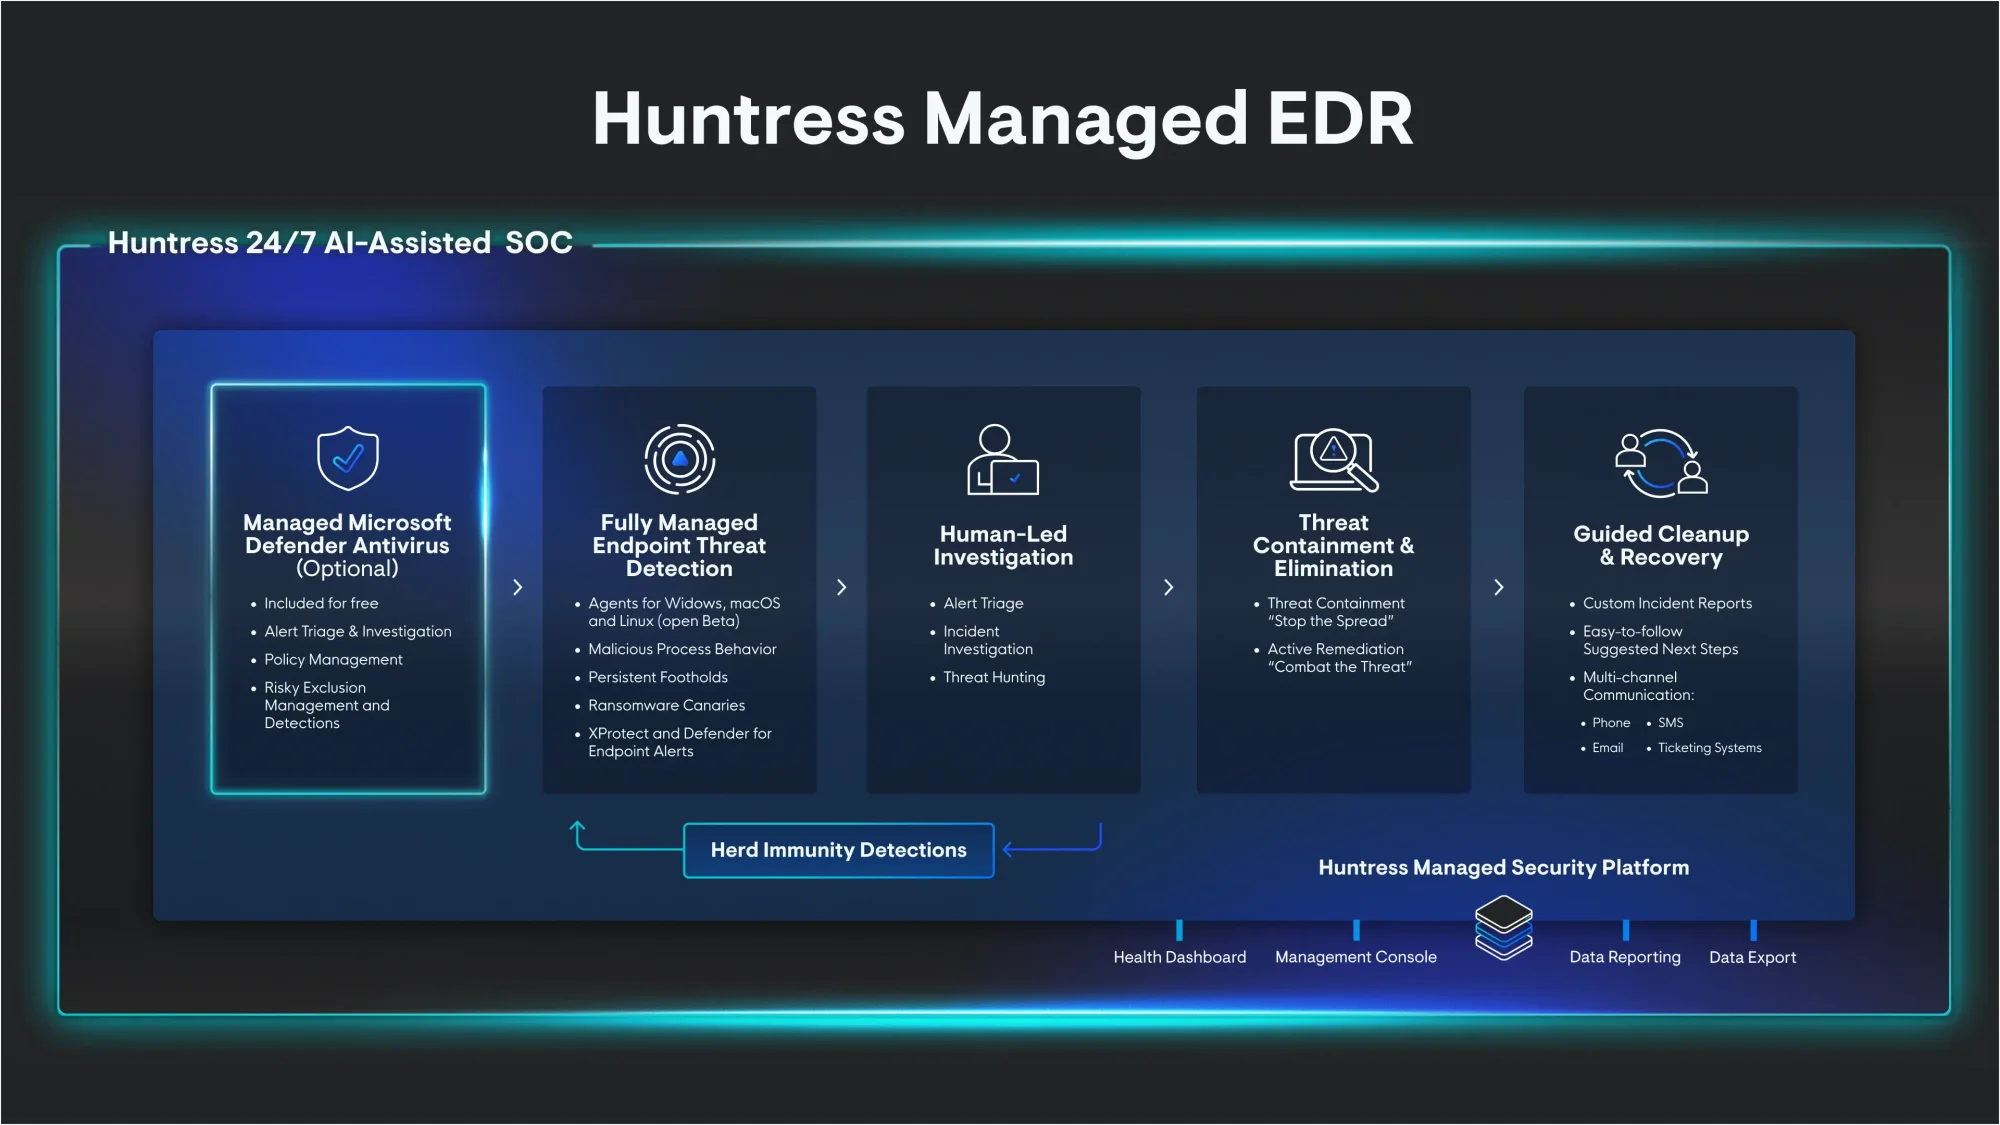
Huntress lleva esto al siguiente nivel. Ofrecemos una plataforma de seguridad unificada para endpoints e identidades, y Managed EDR es un componente clave de nuestra oferta: nuestra solución combina tecnología propia con un equipo del SOC disponible 24/7 para ofrecer capacidades integrales de EDR. Sin embargo, la creatividad y la aptitud de nuestro equipo del SOC nos distinguen del resto. Así es como:
- Nuestro SOC no se detiene solo en la detección y la respuesta. Todos los días dedican tiempo a analizar puntos de apoyo persistentes, revisar evidencia forense a fondo y reunir información contextual para cada incidente único, todo para ayudar a nuestros clientes a entender mejor y anticiparse a las amenazas que enfrentan sus entornos.
- Los analistas del SOC elevan el nivel con caza de amenazas proactiva, revisando los datos de telemetría para descubrir malware, vulneraciones o amenazas no detectadas previamente que podrían haber evadido los métodos de detección tradicionales.
- Nos enfrentamos directamente a los hackers mediante investigaciones integrales, y aportamos valor a la comunidad en general al compartir nuestros hallazgos de estos análisis.
Estas investigaciones no solo son valiosas para tu negocio. Son una necesidad absoluta para mantenerse al día con la realidad de los incidentes en 2025. Los atacantes no dependen de un único manual de ataque claro que pueda detectarse fácilmente cada vez. Muchas amenazas son indistinguibles de los procesos regulares y rutinarios del sistema de una empresa, y solo pueden identificarse mediante una investigación humana. A veces también entran en juego otras fuerzas externas: por ejemplo, las alertas pueden activarse por pruebas de penetración o equipos red team que realizan evaluaciones programadas de nuestros clientes.
¿Qué lleva a que se inicie una investigación?
Una investigación puede iniciarse de varias maneras. Muchas veces, las investigaciones se inician después de que llega una señal, que alerta que algo potencialmente sospechoso está sucediendo en el endpoint. Tal vez nuestras reglas de detección activan una alerta por un binario que vive de la tierra (LOLBin) después de que certutil descarga un archivo en el equipo de una empresa. Este evento no es intrínsecamente malicioso por sí solo–certutil es una herramienta legítima de línea de comandos de Certificate Services–sin embargo, los actores de amenazas también la usan para descargar archivos. Para entender qué está pasando realmente, los analistas del SOC necesitan más información, como el historial del navegador, que puede ayudar a determinar si un archivo se descargó intencionalmente o no, y de dónde vino. Luego, si el equipo determina que una alerta es maliciosa, puede tomar las medidas adecuadas para proteger a la organización, como contener la amenaza.
Otras veces, las investigaciones surgen a partir de una iniciativa de caza de amenazas. Estas operaciones se basan en telemetría basada en información sobre el comportamiento de los procesos y puntos de apoyo persistentes recopilados del Huntress EDR para encontrar intrusiones que han pasado inadvertidas ante las defensas de seguridad normales. Este tipo de metodología de caza ha impulsado algunas de nuestras investigaciones más profundas, incluida una que descubrió una intrusión de 2024 por un APT dirigida a defensores de derechos humanos vietnamitas. Puedes aprender más sobre el valor único de la caza de amenazas–y cómo inclina la balanza a favor de los defensores–en nuestro video a continuación.
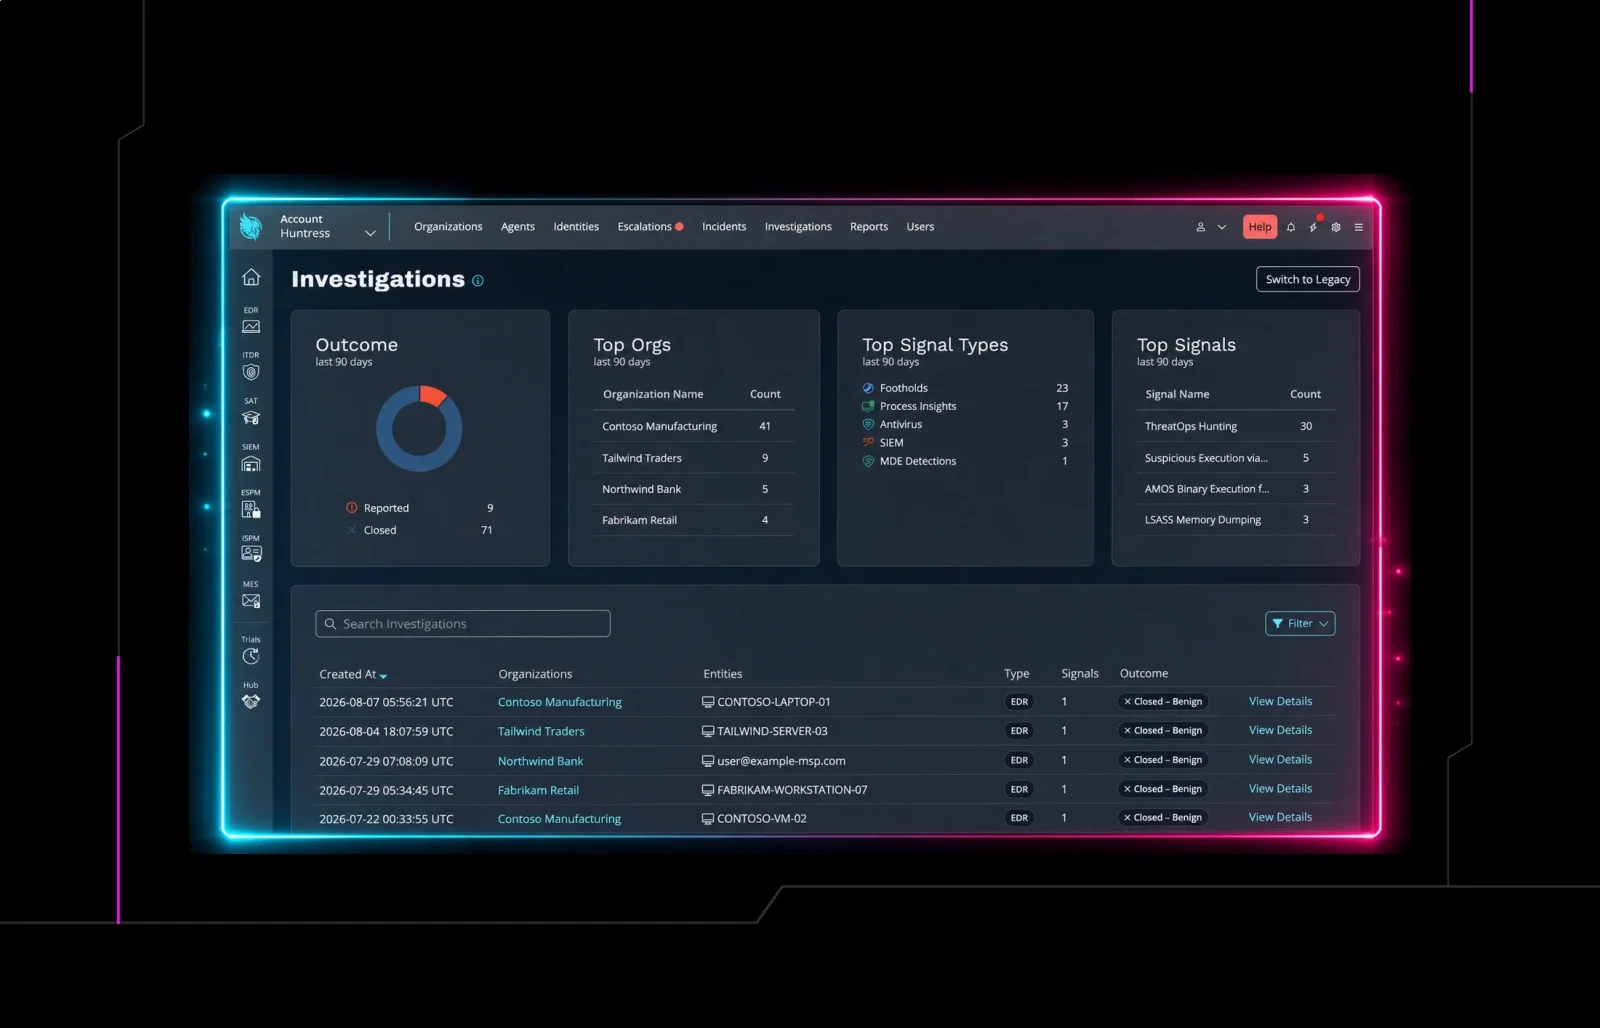
Como se ve en ambos casos anteriores, los analistas deben estudiar diversos artefactos forenses en los endpoints de la empresa–como los registros de eventos de Windows del endpoint objetivo, los archivos instalados y el historial del navegador–para ayudar a determinar más información sobre la gravedad, escala y alcance de una amenaza. Al igual que otros proveedores de EDR administrado, cada solicitud que extraemos de los endpoints de los clientes se cataloga y registra con información sobre los analistas que hicieron la solicitud, qué datos se solicitaron, y la fecha y hora. Esto nos ayuda internamente a identificar quién está trabajando en las investigaciones, qué aspecto del incidente se está manejando, y nos ayuda a evitar la duplicación de solicitudes de datos de los endpoints.
El objetivo final aquí es ayudar a la empresa afectada–o en algunos casos, a varias empresas–a encontrar la respuesta a las siguientes preguntas.
¿Cómo ocurrió un ataque?
Al realizar investigaciones, nuestro equipo del SOC puede determinar cómo ocurrió un ataque. Tal vez el malware en una organización víctima provino de un ataque de descarga inadvertida al azar, o tal vez provino de un ataque de phishing dirigido–dos cosas diferentes con implicaciones muy distintas para el cliente afectado. Este tipo de información puede ayudar al equipo del SOC a determinar qué tan grave es la amenaza y cómo debe manejarse la remediación.
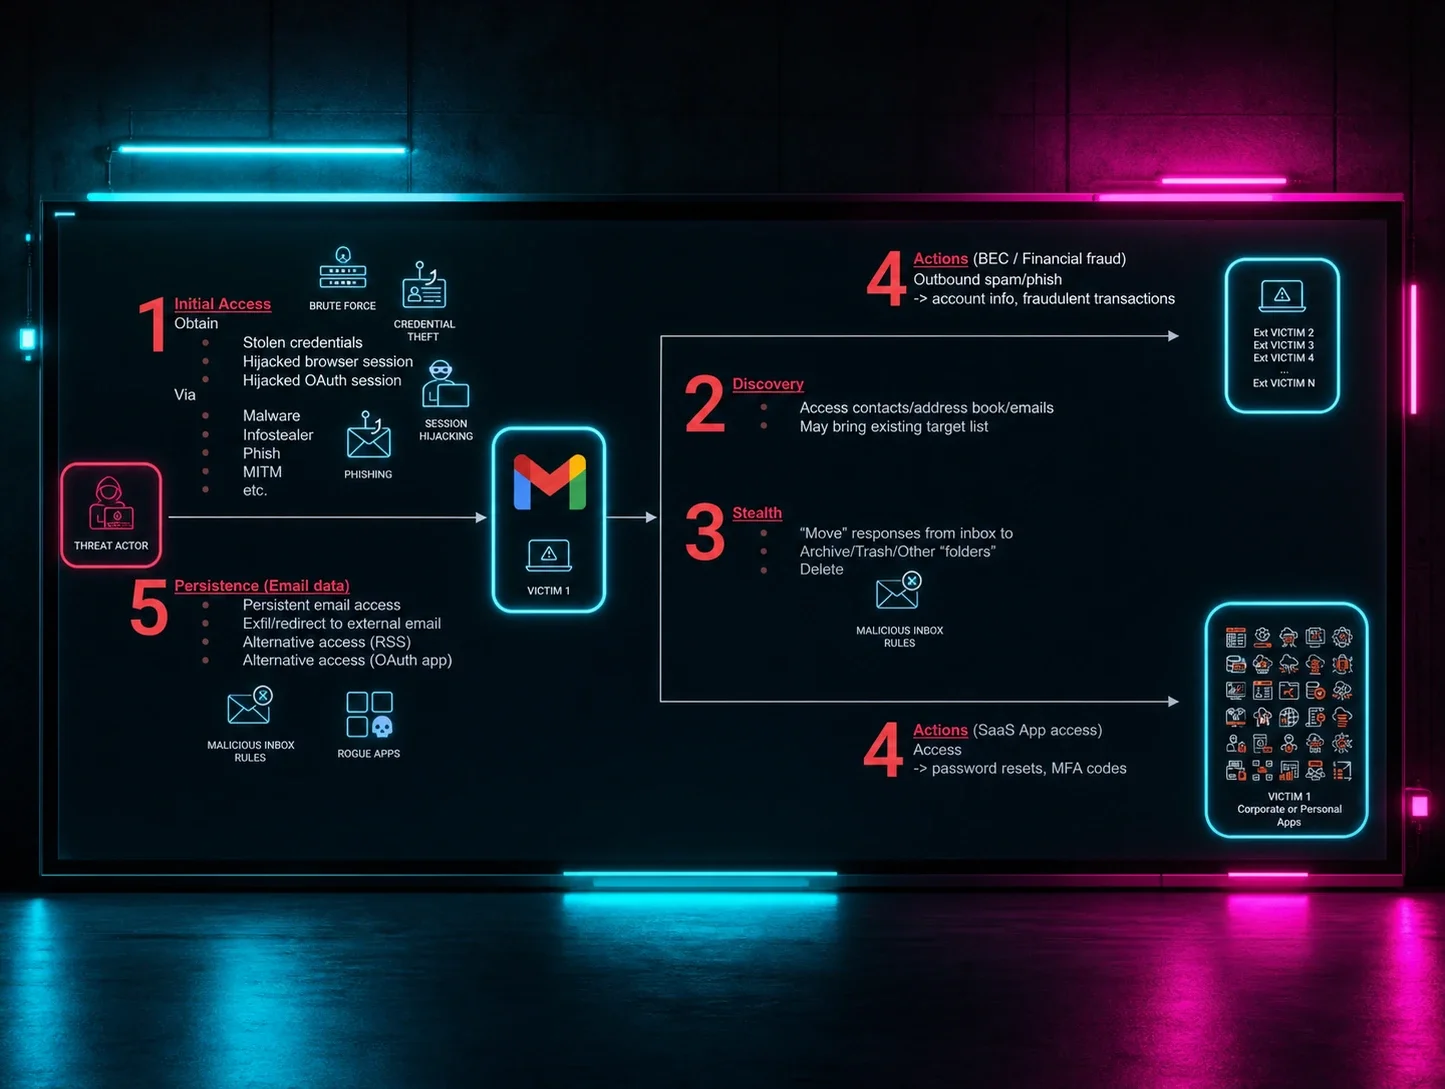
A principios de este año, por ejemplo, se marcó a un cliente por la instalación no autorizada de una herramienta de monitoreo y gestión remota (RMM) ScreenConnect. Vemos muchísimo abuso de RMM por parte de cibercriminales, así que en la superficie esto parecía un incidente bastante estándar. Sin embargo, al profundizar un poco más, los analistas del SOC descubrieron que un usuario de la organización había caído en la estafa de un falso soporte técnico.
Los analistas examinaron algunas pistas mientras investigaban este incidente. La primera fue una señal contextual que llegó a través del portal de Huntress justo antes de que apareciera la alerta de ScreenConnect no autorizado. Esta señal contextual –que es de baja fidelidad y no requiere investigación cuando se detecta de forma aislada– indicó que el RMM QuickAssist se había ejecutado. Estas señales combinadas indicaron que QuickAssist había dado acceso a un usuario remoto, quien luego implementó la instancia maliciosa de ScreenConnect en el endpoint.
Los analistas del SOC también revisaron las pestañas de notepad.exe del usuario y descubrieron que este estaba siendo víctima de la estafa en tiempo real. Los analistas también revisaron el historial del navegador del usuario, lo que reveló que había visitado una página de "soporte" y un formulario de "cancelación y reembolso", antes de visitar el sitio web de su banco personal.
Como se ve en el video de arriba, el equipo logró contactar al cliente afectado y detener la estafa a tiempo. Llevamos la respuesta al siguiente nivel al investigar la causa raíz y detener la amenaza en su origen.
¿Cuál es el alcance del ataque?
El alcance de un incidente es otra pieza clave de información que puede ayudar a los analistas del SOC a determinar su gravedad. A veces, un atacante puede haber estado en un entorno empresarial durante días, semanas o incluso meses antes de ser detectado. Para las empresas, los incidentes de mayor duración pueden tener implicaciones importantes. Tal vez un agente de acceso inicial comprometió una organización hace un mes y vendió ese acceso a varios grupos de ransomware, o tal vez un actor de amenazas sigiloso ha permanecido oculto en el entorno de una empresa, recopilando datos en silencio.
Vemos este tipo de situación con frecuencia cuando las empresas instalan nuestro agente por primera vez, o prueban nuestros servicios en una prueba gratuita. Como antes no tenían EDR, los actores de amenazas pudieron esconderse en sus entornos sin ser detectados.
En julio, por ejemplo, nos instalaron después de un incidente en dos endpoints de una empresa manufacturera. Inmediatamente después de la instalación, las alertas de Managed Antivirus indicaron que el sistema de archivos había sido cifrado por el ransomware Akira. Mientras intentaba determinar el alcance del ataque, el equipo del SOC revisó eventos de detección históricos de Windows Defender y registros de los endpoints afectados.
Esto implicó solicitar registros de los días previos al incidente. Tras una investigación más detallada, quedó claro que el actor de amenazas obtuvo acceso a la infraestructura por primera vez el 24 de julio, casi cuatro días antes de la implementación del ransomware el 28 de julio. Esto se debe a que los registros revelaron inicios de sesión maliciosos el 24 de julio, vinculados a un nombre de equipo y una dirección IP específicos. La telemetría que el SOC analizó en esta investigación también reveló que el actor de amenazas obtuvo acceso a través de una instancia de protocolo de escritorio remoto (RDP) de acceso público, y probablemente implementó el ransomware mediante rutas UNC.
Los analistas del SOC aislaron el endpoint afectado de la red. Sin embargo, esta información sobre la causa raíz y el alcance del ataque fue valiosa para la organización afectada mientras definía su estrategia a futuro.
¿Hay otros en riesgo?
Otra determinación importante de nuestras investigaciones es si una amenaza está aislada o si tiene un impacto a mayor escala.
El año pasado, el SOC recibió una alerta que indicaba que se había ejecutado un binario de 7zip desde una ubicación sospechosa. Al profundizar en el incidente, se revelaron varias técnicas más usadas por el actor de amenazas, incluido el uso de un LOLBin (Windows Program Compatibility Assistant, o pcalua.exe) para ejecutar malware y comandos. El alcance de esta investigación se amplió cuando encontramos el mismo tipo de tácticas –incluido el uso de pcalua.exe– en otros endpoints y en varias otras organizaciones. Como parte de la investigación, el equipo estudió telemetría histórica de EDR y descubrió que la actividad se remontaba hasta noviembre de 2023 en los endpoints observados.
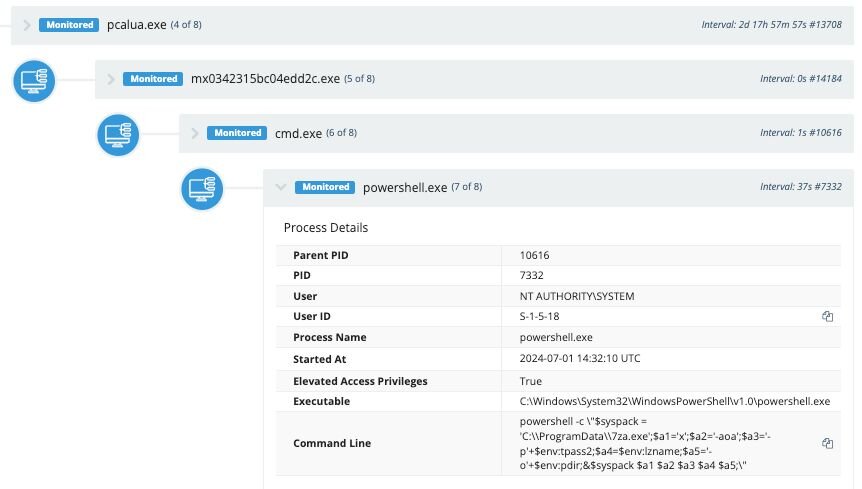
Al final, descubrimos tres intrusiones en tres organizaciones distintas ubicadas en Canadá. También descubrimos que esta actividad coincidía estrechamente con TTPs conocidas de RedCurl, un APT group conocido.
El valor de las investigaciones para ti
Hoy en día, las empresas juegan un juego constante de atrapa al topo contra las amenazas. Las investigaciones de nuestro equipo del SOC, impulsadas por telemetría, junto con su capacidad creativa y deductiva para la caza de amenazas, les dan a nuestros clientes una ventaja frente a los hackers.
Ayudan a las empresas al aportar piezas de contexto clave que aclaran el alcance, la causa raíz y la gravedad de un incidente.
Ayudan a la comunidad en general al detectar si un ataque tiene un impacto más amplio, y al analizar indicadores de compromiso (IoC) que pueden ayudar a otras organizaciones a defenderse (por cierto, puedes consultar aquí nuestro repositorio de código abierto de IoC). Junto con nuestros equipos de Hunt que persiguen amenazas activamente día y noche, ofrecen una capacidad de varias capas para rastrear a los hackers rápidamente.
Muchas otras soluciones de endpoint simplemente suspenden una amenaza para una empresa, pero nosotros hacemos mucho más que eso. Como industria, este es un estándar de excelencia al que todos deberíamos aspirar. Deberíamos tomar decisiones informadas para erradicarlas de raíz, compartir información para que sea más accesible, y trabajar juntos para golpear a los atacantes donde más les duele.
Nuestra pregunta para ti es esta: en 2025, ¿mereces algo menos?