

El 13 de diciembre, FireEye descubrió que los productos SolarWinds Orion (versiones 2019.4 HF 5 y 2020.2 sin hotfix o 2020.2 HF 1) estaban siendo explotados por actores maliciosos. El ataque a la cadena de suministro troyanizó las actualizaciones del software empresarial SolarWinds Orion para distribuir malware que se ha denominado tanto SUNBURST como Solorigate.
Esta publicación se actualizó por última vez el 15 de diciembre de 2020 a las 05:36 p. m. hora del Este.
Nuestros hallazgos técnicos se encuentran al final de este artículo.
Hasta donde sabemos al momento de la publicación, esto no afecta a SolarWinds N-central ni a SolarWinds RMM. Nuestro equipo está investigando esto activamente — puedes seguir el avance aquí.
¿Esto es SUNBURST o Solorigate?
La respuesta es, en realidad, ambos. Las versiones de actualización de Orion lanzadas entre marzo de 2020 y junio de 2020 fueron contaminadas con malware, al que FireEye fue el primero en llamar SUNBURST. Microsoft, por su parte, nombró a este malware Solorigate y agregó reglas de detección a su antivirus Defender.
Cómo funciona el ataque
Así es como se ve desde la perspectiva de la cadena de ataque:
Acceso inicial: los atacantes lograron agregar código malicioso de forma silenciosa a las actualizaciones de software de SolarWinds para los usuarios de Orion. Estas actualizaciones fueron troyanizadas para contener una puerta trasera que se comunica con servidores de terceros (específicamente una DLL), lo que le permitió al atacante obtener un punto de apoyo persistente en la red a través de actualizaciones rutinarias o automáticas.
Persistencia: una vez que la DLL troyanizada se carga con éxito, los actores de amenazas obtienen acceso al entorno, lo que les permite escanear el sistema, exfiltrar datos o robar credenciales. Debido a que esto estaba firmado con un certificado oficial de SolarWinds, parecía ser una actualización legítima y confiable, evadiendo así las detecciones estándar de antivirus o de endpoints.
Posexplotación: la DLL maliciosa envía señales hacia la infraestructura de comando y control (C2) para recibir comandos y cargas adicionales. El tráfico inicial de C2 se mezcla con la actividad normal de la red, haciéndose pasar por el Orion Improvement Program (OIP) para parecer operaciones legítimas de SolarWinds.
Investigaciones adicionales de Microsoft indican que, en algunos casos, los atacantes lograron obtener acceso administrativo e incluso comprometer certificados de firma de tokens SAML, lo que les permitió falsificar tokens SAML. Los tokens SAML falsificados podrían potencialmente dar acceso a cualquier recurso privilegiado que confíe en ese certificado de firma de tokens SAML.
Acción: por el momento, no está claro cuál es la motivación o el objetivo final del atacante. La mayoría de la evidencia sugiere que se trata de una actividad de un estado-nación extremadamente acotada y dirigida, en lugar de un ataque generalizado.
¿Por qué esto es importante?
Esto parece ser obra de un actor altamente capacitado. La campaña podría haber comenzado ya en la primavera de 2020, y todavía está en curso.
Lo interesante es que la DLL de puerta trasera estaba firmada digitalmente por SolarWinds, por lo que podía evadir el antivirus y la mayoría de los productos de endpoint. Microsoft ya agregó detecciones para esta DLL maliciosa usando el certificado legítimo. Ahora Defender marcará automáticamente la aplicación con la puerta trasera.
Además, otras herramientas de seguridad para endpoints están tomando medidas rápidamente y creando actualizaciones para ayudar a detectar y mitigar esta amenaza. Esta mañana temprano, solo 1 de 67 motores antivirus identificaba la puerta trasera SUNBURST (SolarWinds.Orion.Core.BusinessLayer.dll) como maliciosa.
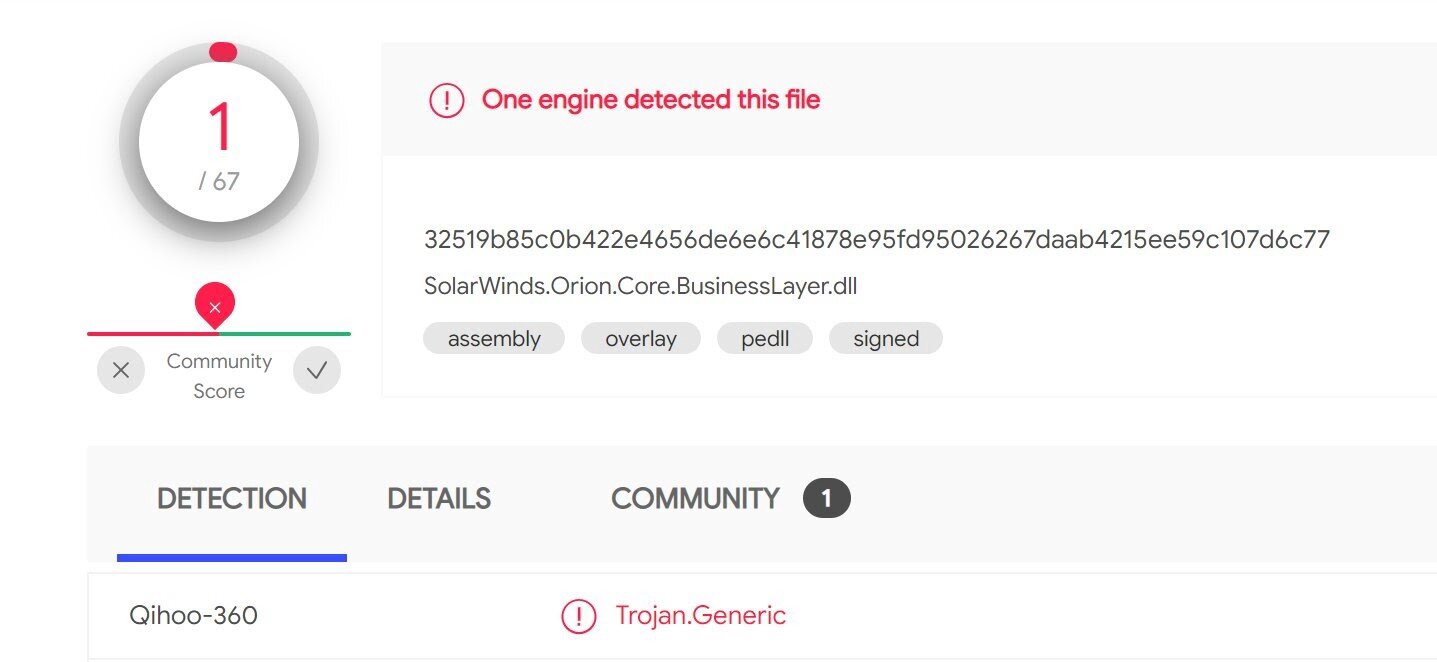
Captura de pantalla de VirusTotal tomada alrededor de la medianoche hora del Este el 14 de diciembre de 2020
Al momento de la publicación, esa cifra ya llega a 44 de 70, y el número debería seguir aumentando a medida que más proveedores agreguen detecciones para esta amenaza.
Pasos de mitigación:
- Actualiza las compilaciones de SolarWinds Orion 2019.4 HF 5 a la versión 2019.4 HF 6. Además, actualiza las compilaciones 2020.2 (sin hotfix) y 2020.2 HF 1 a 2020.2.1 HF 1: https://www.solarwinds.com/securityadvisory
- Sigue las instrucciones correspondientes descritas en la Directiva de Emergencia de CISA: https://www.cisa.gov/news-events/directives/ed-21-01-mitigate-solarwinds-orion-code-compromise-closed
- Actualiza la seguridad de endpoints para obtener las últimas detecciones de las DLL comprometidas de SolarWinds.
¿Cómo está respondiendo Huntress?
Estamos monitoreando activamente esta amenaza para confirmar si existe o no algún vínculo con SolarWinds N-central o SolarWinds RMM. Hasta ahora, solo hemos visto evidencia de esta amenaza vinculada a SolarWinds Orion.
Además, creamos Huntress Monitored Files para identificar qué endpoints tienen los archivos con la puerta trasera (SolarWinds.Orion.Core.BusinessLayer.dll) y para ayudar a descubrir otros binarios futuros que actualmente son desconocidos.
Para los usuarios de nuestra beta de Managed AV, podemos ver si esta amenaza de Microsoft Defender fue detectada. Al momento de la publicación, no hemos visto ninguna instancia detectada.
¿Dónde puedo obtener más información?
Aquí tienes algunos recursos que recomendamos leer:
- Ponte al día con las noticias de último momento con estos artículos de The Washington Post y The New York Times.
- Por si te lo perdiste, aquí está el análisis de amenazas de FireEye.
- La Directiva de Emergencia de CISA contiene más antecedentes y acciones de mitigación.
- KrebsOnSecurity ofrece un informe completo.
- Sigue las investigaciones de nuestro equipo en Twitter aquí y aquí.
Nuestro análisis técnico
¿Así que quieres arremangarte y cazar también? Hemos visto el archivo SolarWinds.Orion.Core.BusinessLayer.dll presente en múltiples ubicaciones posibles del sistema de archivos. Compartir es cuidar, ¡feliz cacería!