

El cumplimiento normativo a menudo puede sentirse como las leyes de tránsito. Las señales de tránsito, los límites de velocidad y los semáforos no son solo una linda decoración al borde del camino. Ayudan a garantizar un tránsito seguro y un flujo fluido. Es lo mismo con las normativas de cumplimiento. Son como barandas de seguridad que ayudan a que las empresas, los usuarios y los sistemas se mantengan en su carril y evitan accidentes como los ciberataques. Si te saltas una señal de alto, te arriesgas a una multa de las autoridades, o peor aún, a un choque total. Del mismo modo, si pasas por alto el cumplimiento normativo, te arriesgas a sufrir brechas y pérdidas financieras importantes.
Mismos desafíos, diferentes estrategias
A menudo, el "cumplimiento normativo" es una de esas palabras de moda que todos conocen, sin importar si estás en Nueva York, Londres o Sídney. Sin importar dónde te encuentres, las reglas de cumplimiento tienden a tener algunas cosas en común, pero cada región agrega su propio conjunto peculiar de requisitos. Si alguna vez has abierto tus lineamientos de cumplimiento, sabes lo difícil que es. Es como intentar arrear un montón de gatos, solo que estos gatos sostienen documentos legales y cambian de opinión cada cinco minutos.
En este blog, repasaremos los mandatos de cumplimiento para contratistas de defensa en los Estados Unidos, además de una variedad de industrias en el Reino Unido y Australia. Y veremos cómo las soluciones de gestión de eventos e información de seguridad (SIEM) pueden ayudar a las personas y organizaciones de todo el mundo a fortalecer su ciberseguridad y mantener el cumplimiento normativo.
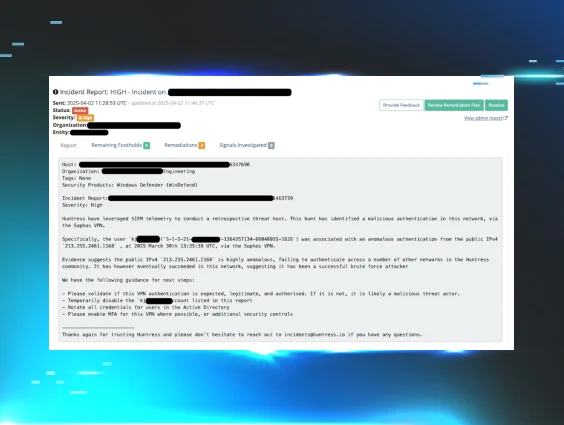
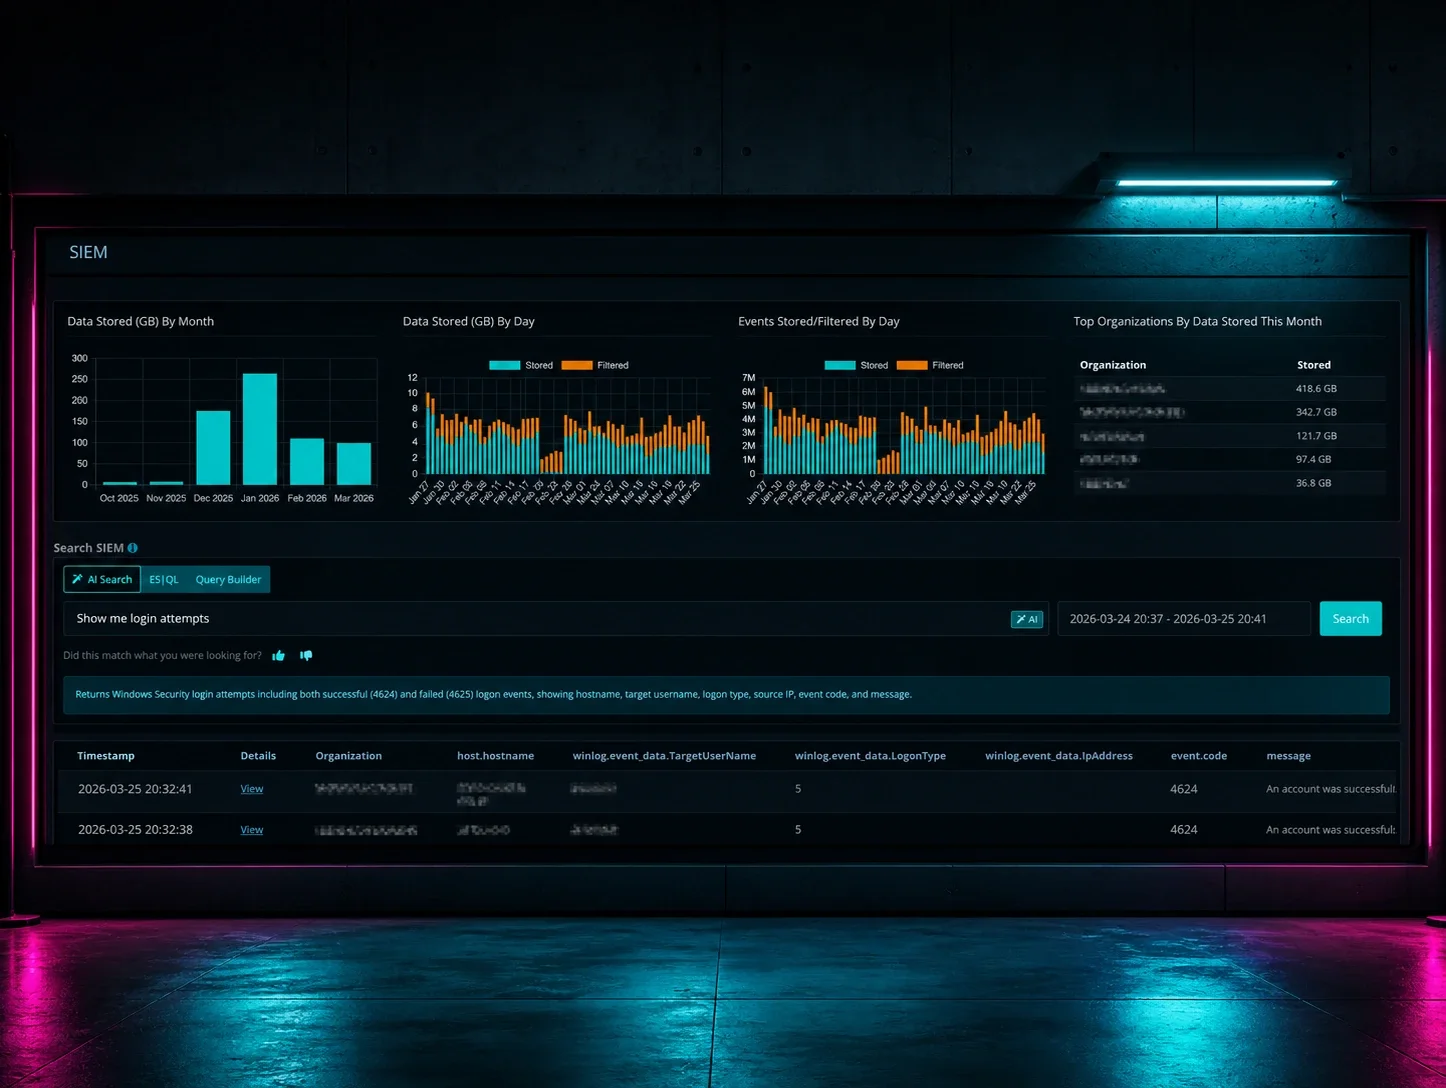
Si bien ya hemos hablado en detalle sobre SIEM en otros blogs (como Unlocking SIEM: The Role of Smart Filtering y Chaos to Clarity: How our Community Helped Transform SIEM), repasemos rápidamente el propósito y los beneficios de esta solución. Un SIEM es como un ojo de ciberseguridad que todo lo ve, capaz de procesar grandes cantidades de datos, convertirlos en información rastreable y traducirlos en informes comprensibles. Lo que SIEM hace mejor es:
- Consolidar datos de fuentes dispares
- Detectar indicadores y patrones de vulneración rápidamente
- Dar datos e informes de búsqueda rápida para necesidades de cumplimiento normativo
CMMC: como Fort Knox para datos clasificados
La Certificación del Modelo de Madurez de Ciberseguridad (CMMC) es el "portero" de la información confidencial en el mundo de la defensa, manteniéndola a salvo de los alborotadores. Supongamos que eres un contratista que trabaja con el Departamento de Defensa de los Estados Unidos (DoD); el CMMC ayuda a garantizar que sigas reglas bastante estrictas en torno a la seguridad de los datos, como la recolección de registros, la detección de amenazas y la respuesta rápida. Hay tres niveles: Básico, Avanzado y Experto, y cada uno aumenta la defensa, construyendo capas de protección que dificultan que las amenazas cibernéticas se cuelen en la fiesta. El tipo y la clasificación de los datos manejados por los contratistas determinará qué nivel de CMMC deberás cumplir.
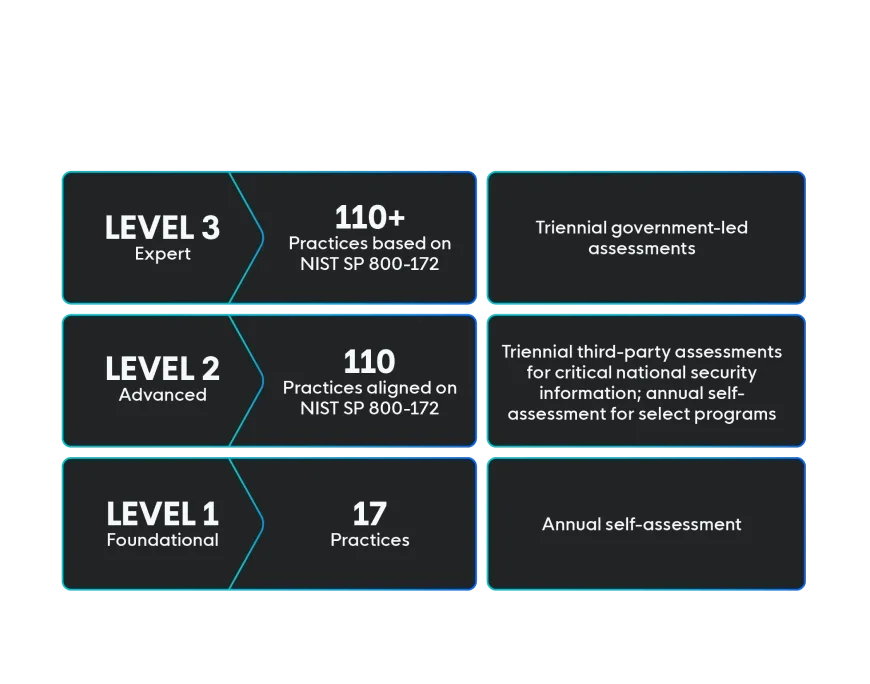
Antes de ver cómo Managed SIEM ayuda con el cumplimiento de CMMC, repasaremos algunas de las diferencias clave entre CMMC y los requisitos de cumplimiento habituales en EE. UU. que no son del DoD.
Alcance y enfoque
CMMC está diseñado específicamente para organizaciones que trabajan con el DoD y sus contratistas. El objetivo principal es proteger la Información No Clasificada Controlada (CUI) y garantizar que los contratistas de defensa cumplan con estándares rigurosos de ciberseguridad para salvaguardar la seguridad nacional. Los marcos regulares que no son del DoD se aplican a una gama más amplia de industrias y organizaciones, y se enfocan en la privacidad de los datos, la seguridad financiera, las regulaciones de salud u otros sectores. Por ejemplo, la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA) aborda la privacidad de la información de salud en EE. UU., y el Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI-DSS) trata la seguridad de los datos de tarjetas de pago.
Entorno regulatorio y sanciones
El incumplimiento de CMMC puede generar dos resultados: la pérdida de contratos con el DoD y daño a la reputación en la industria de defensa, ambos desastrosos para una organización de defensa. Debido al posible resultado del incumplimiento, los contratistas deben aprobar y mantener el cumplimiento de las certificaciones CMMC para seguir trabajando con el DoD. En el caso de los marcos que no son del DoD, las consecuencias pueden variar según el mandato de cumplimiento al que estén sujetos. El incumplimiento de HIPAA, por ejemplo, genera sanciones financieras, pérdida de reputación y clientela, y posibles interrupciones en los servicios médicos. Mientras que CMMC se aplica directamente a la industria de defensa, los impactos del incumplimiento fuera del DoD pueden variar y no siempre se sienten de inmediato.
Énfasis en la ciberseguridad
La ciberseguridad es el principal motor de los mandatos de CMMC. En esencia, se enfatizan la respuesta a incidentes, la gestión de riesgos, la protección de datos confidenciales y la higiene cibernética en general. Soluciones como SIEM y Detección y respuesta para endpoints (EDR), así como servicios de cobertura continua del centro de operaciones de seguridad (SOC) y detección de amenazas, siempre deberían formar parte de cualquier estrategia defensiva de CMMC. Los marcos que no son del DoD enfatizan la ciberseguridad, pero generalmente también cubren otras áreas como controles operativos, consentimiento del usuario y privacidad de los datos. A menudo, el enfoque es más amplio y abarca áreas que existen fuera de las mejores prácticas de seguridad, y son menos estrictas que los requisitos de CMMC.
Huntress Managed SIEM se ocupa directamente de los mandatos de cumplimiento de CMMC Nivel 2. Dentro de este marco, SIEM cubre áreas clave como la detección de amenazas, el manejo de incidentes, la revisión de registros, la correlación de datos, la detección de código malicioso y la identificación de uso no autorizado. Aprovechar Managed SIEM ayuda con los puntos anteriores, abordando específicamente el riesgo, la protección de datos y la cobertura continua.
NIS 2: protegiendo las joyas de la corona de la ciberseguridad del Reino Unido
En la UE, la Directiva de Seguridad de las Redes y Sistemas de Información (NIS), o NIS 2, ha estado dando mucho de qué hablar en el mundo del cumplimiento normativo. Desde 2023, la nueva normativa, llamada Directiva NIS 2, busca reforzar la ciberseguridad en las industrias clave para la vida cotidiana. Es una actualización de la Directiva NIS original, con reglas más estrictas para que las organizaciones protejan sus redes y sistemas frente a ciberataques, mantengan todo funcionando sin problemas y respondan más rápido ante un incidente. NIS 2 se aplica a empresas públicas y privadas que brindan servicios esenciales o forman parte de infraestructura crítica, así que no solo abarca a las grandes corporaciones, sino a organizaciones de todos los tamaños.
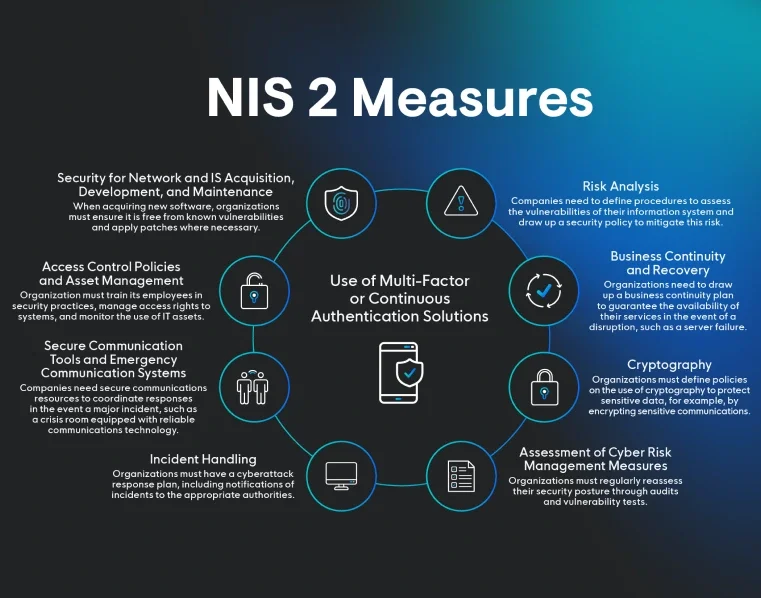
Empezaremos cubriendo algunos de los componentes clave de NIS 2 y cómo afectan a las organizaciones que operan en el Reino Unido.
Enfoque y propósito
Desde el Brexit, el Reino Unido ya no está directamente regido por las normativas de la UE, pero igual mantiene el control adoptando NIS 2 en forma de su propia normativa NIS. La versión del Reino Unido de NIS 2 se enfoca en reforzar la ciberseguridad de la infraestructura crítica, cosas como energía, transporte, finanzas, salud y servicios digitales. El gobierno del Reino Unido ha dejado en claro que mantendrá o endurecerá las reglas de ciberseguridad basadas en NIS 2, así que si tu organización pertenece a uno de estos sectores clave, debes estar al tanto de la detección sólida de incidentes, la gestión de riesgos y la resiliencia general en ciberseguridad para enfrentar ciberataques y posibles sanciones.
Certificación y requisitos de cumplimiento normativo
Bajo NIS 2, las organizaciones con sede en el Reino Unido que operan en sectores críticos deben seguir las mejores prácticas de ciberseguridad y evaluar sus riesgos con regularidad. No existe una certificación oficial de cumplimiento normativo, pero debes demostrar que cumples con los estándares mediante autoevaluaciones, auditorías de ciberseguridad e informes periódicos. Si no sigues las reglas, las autoridades del Reino Unido pueden imponerte multas u otras sanciones. El Centro Nacional de Ciberseguridad (NCSC) y otras agencias son los encargados de hacer cumplir estas medidas, así que es importante estar al día con esos requisitos de ciberseguridad. Después de todo, nadie quiere terminar con una multa cuantiosa o sanciones.
Alcance de los controles de seguridad
NIS 2 establece reglas amplias de ciberseguridad para organizaciones en sectores críticos, centrándose en cosas como la gestión de riesgos, el reporte de incidentes y asegurar que los sistemas de red se mantengan resilientes. Si bien se trata de proteger infraestructura vital, no apunta específicamente a información relacionada con defensa. Más bien, busca asegurar que las organizaciones hagan cosas como realizar evaluaciones de riesgo, cumplir con estándares básicos de ciberseguridad y contar con sistemas para detectar y responder a incidentes. Si ocurre algo grave, las organizaciones con sede en el Reino Unido deben reportar los incidentes cibernéticos significativos a autoridades nacionales como el NCSC, por lo general dentro de un plazo de 24 a 72 horas, según la gravedad. Esto busca mejorar la defensa general del Reino Unido frente a las ciberamenazas y mantener segura la infraestructura del país.
SIEM es una herramienta clave para alcanzar los principales objetivos del cumplimiento normativo de NIS 2. Puede ayudar a las organizaciones con sede en el Reino Unido a mantenerse al día mediante el monitoreo continuo de incidentes, la detección y respuesta a amenazas, la gestión de registros y el manejo de todos los reportes necesarios. En esencia, facilita detectar y gestionar riesgos, llevar un registro de todo para el cumplimiento normativo y mantenerse organizado respecto a los requisitos regulatorios. Entonces, si buscas cumplir con los estándares de NIS 2, Managed SIEM es tu aliado.
Essential Eight: ciberseguridad más confiable que un tranvía de Sídney
El Essential 8 es un conjunto de prácticas clave de ciberseguridad recomendadas por el Centro Australiano de Ciberseguridad (ACSC) para ayudar a las organizaciones a protegerse de las ciberamenazas. No es una certificación formal, pero puedes pensarlo como una base sólida a partir de la cual construir tu seguridad. Al implementar estos ocho controles, reducirás en gran medida el riesgo de cosas como malware, ransomware y filtraciones de datos, manteniendo tus sistemas y datos seguros. Es una forma sencilla y directa de fortalecer tus defensas sin convertirte en un experto en ciberseguridad de la noche a la mañana. Pasos simples que marcan una gran diferencia, algo así como ponerte el cinturón de seguridad antes de manejar hacia Bondi Beach.
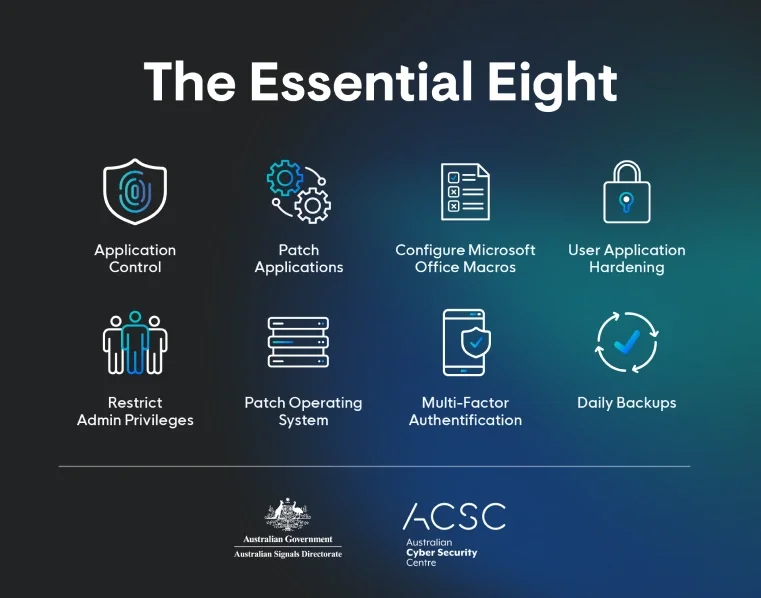
Como lo indica el nombre, Essential 8 cubre ocho controles específicos:
- Lista de aplicaciones aceptadas
- Aplicar parches a las aplicaciones
- Configurar las macros de Microsoft Office
- Fortalecimiento de aplicaciones de usuario
- Restringir los privilegios administrativos
- Aplicar parches a los sistemas operativos
- Autenticación multifactor (MFA)
- Respaldo diario de datos importantes
Para entender mejor estos controles, analizaremos las áreas en las que se aplican y cómo surgieron.
Enfoque y propósito
El Essential 8, creado por el ACSC, está dirigido principalmente a organizaciones en Australia, especialmente aquellas en industrias donde una ciberseguridad sólida es indispensable. Es un conjunto de medidas de seguridad básicas pero poderosas, diseñadas para ayudar a las empresas a mejorar su ciberseguridad. El enfoque está en controles prácticos y comprobados que se pueden implementar fácilmente para protegerse de amenazas comunes como malware, ransomware y filtraciones de datos. Piénsalo como una lista de verificación para mejorar tu higiene de ciberseguridad y cubrir lo esencial para defenderte de una amplia gama de riesgos cibernéticos.
Controles de ciberseguridad y gestión de riesgos
El Essential 8 establece un conjunto de pasos claros y prácticos, fáciles de poner en marcha. Estos controles se centran principalmente en la prevención, cosas como la lista de aplicaciones aceptadas, la aplicación regular de parches y los respaldos, lo que ayuda a mejorar la higiene de seguridad general en toda tu organización. Si bien resalta la importancia de los respaldos diarios y el uso de MFA para evitar la pérdida de datos, no profundiza en la respuesta a incidentes ni en los reportes. El objetivo principal es prevenir problemas antes de que ocurran y detectar cualquier falla a tiempo.
Sanciones y aplicación
Seguir el Essential 8 no es un requisito legal, pero el ACSC lo recomienda enfáticamente para las organizaciones que buscan reforzar su seguridad. Sin embargo, el gobierno australiano exige que todas las entidades no corporativas del Commonwealth adopten las mitigaciones de Nivel 2 del Essential 8 para alcanzar una calificación de madurez de gestión. No existe una certificación oficial, pero las organizaciones pueden hacer autoevaluaciones o incluso optar por auditorías externas para ver qué tan alineadas están con las pautas. Si bien no hay sanciones legales por no seguir el Essential 8, las empresas que se saltan estos pasos pueden quedar expuestas a ciberataques, lo que podría derivar en daño reputacional o pérdidas financieras. El ACSC prefiere fomentar la adopción con orientación útil en lugar de imponer reglas estrictas.
Una solución SIEM puede ser una herramienta muy útil para apoyar varios de los controles del Essential 8, incluso si no aborda directamente algunos de ellos. Así es como puede ayudar:
- Lista de aplicaciones aceptadas: puede detectar cuando se ejecutan aplicaciones no autorizadas.
- Configuración de macros de Microsoft Office: supervisa la ejecución de macros y marca cualquier comportamiento sospechoso.
- Fortalecimiento de aplicaciones de usuario: identifica comportamientos riesgosos de los usuarios en las aplicaciones y posibles brechas de seguridad.
- Restricción de privilegios administrativos: monitorea y te alerta sobre cualquier actividad inusual de los usuarios privilegiados.
- MFA: vigila cualquier anomalía de autenticación o intento de evadir la MFA.
- Respaldo diario de datos importantes: revisa los registros de respaldo y te alerta si algo falla o si hay acceso inusual.
Aunque el SIEM no maneja directamente todos los controles, cumple un papel clave en la supervisión, detección y alerta sobre qué tan bien están funcionando esos controles, lo que ayuda a detectar vulnerabilidades o configuraciones incorrectas antes de que se conviertan en problemas mayores.
Mandatos complejos, soluciones SIEMples
El cumplimiento normativo puede ser todo un desafío. Entender los detalles de las regulaciones y cómo se aplican a las distintas ubicaciones geográficas es la mitad de la batalla. Managed SIEM está diseñado para ayudarte a cubrir el resto del camino. Ya seas nuevo en estas regulaciones o todo un experto, Huntress Managed SIEM te ayudará a ser tu ancla de cumplimiento normativo sin importar en qué océano te encuentres.
Profundiza en las complejidades de los mandatos de cumplimiento normativo y el seguro cibernético, y descubre cómo el SIEM puede simplificar tus necesidades. Mira nuestro webinar bajo demanda, Decoding Compliance and Cyber Insurance: From Mandates to Clarity.