

Seguramente has escuchado que Microsoft cambió su control de autenticación de Privilegios de administrador delegados (DAP) a Privilegios de administrador delegados granulares (GDAP). La transición ya está muy avanzada, pero muchos proveedores de servicios aún no han comenzado el proceso y todavía tienen muchas preguntas.
En este blog, resumiremos toda la información esencial que debes saber sobre la migración a GDAP.
¿Qué son los Privilegios de administrador delegados granulares (GDAP)?
Anteriormente, los proveedores de servicios administraban sus inquilinos mediante Privilegios de acceso delegados (DAP). DAP permitía a los administradores asignar roles y permisos a los usuarios, definiendo sus niveles de acceso a diversos recursos, aplicaciones o datos. Sin embargo, DAP generalmente ofrecía controles de acceso más amplios y carecía de granularidad para especificar permisos sobre recursos o acciones individuales. Esto ha generado una situación menos segura, en la que los proveedores han tenido demasiado acceso a cada inquilino. Esto puede resultar incómodo para el inquilino y también puede generar problemas de cumplimiento cuando se requiere un acceso de mínimo privilegio.
Los Privilegios de acceso delegados granulares (GDAP) representan un avance respecto a DAP. GDAP permite a los administradores delegar privilegios de acceso a un nivel más granular, lo que les permite definir permisos específicos para recursos, acciones o elementos de datos individuales dentro de una aplicación o sistema.
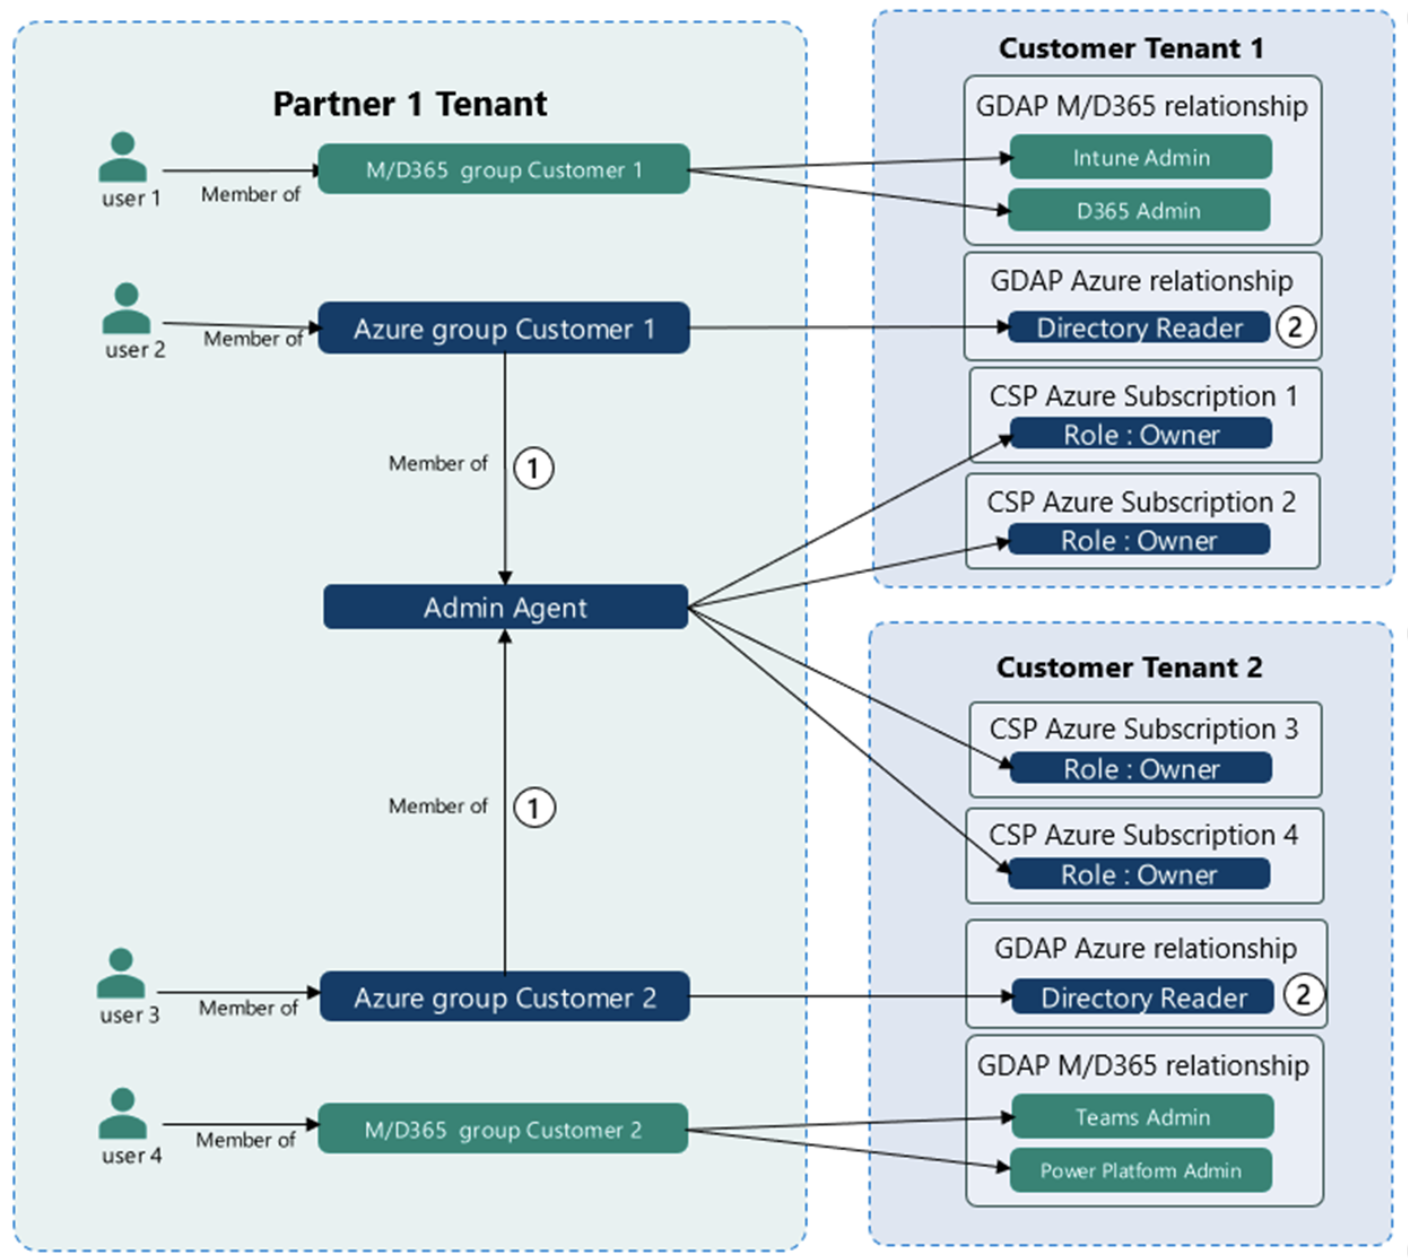
Fuente: Microsoft
Algunas diferencias clave entre DAP y GDAP incluyen:
- Precisión del control de acceso: Mientras que DAP ofrece un control de acceso más general a nivel de rol o grupo, GDAP brinda un mayor grado de precisión al permitir que los administradores definan permisos específicos para recursos o acciones individuales. GDAP permite a los administradores ajustar con precisión los privilegios de acceso, otorgando a los usuarios niveles de autorización exactos según sus necesidades y responsabilidades.
- Flexibilidad y personalización: DAP suele depender de roles o grupos predefinidos con derechos de acceso predeterminados. En cambio, GDAP permite mayor flexibilidad y personalización, lo que da a los administradores la capacidad de definir permisos de acceso adaptados a los requisitos únicos de diferentes recursos, aplicaciones o elementos de datos. Esta granularidad garantiza que el acceso esté alineado con precisión a las necesidades del negocio y los requisitos de seguridad.
- Reducción de los riesgos de sobreprivilegio: DAP a veces puede resultar en un acceso con privilegios excesivos, donde los usuarios tienen más permisos de los necesarios para realizar sus tareas específicas. GDAP mitiga este riesgo al ofrecer un enfoque más detallado, garantizando que los usuarios solo tengan acceso a los recursos y acciones específicos que necesitan, lo que reduce la superficie de ataque general y las posibles vulnerabilidades de seguridad.
¿Qué problemas resuelve GDAP?
Los DAP tradicionales pueden carecer de la granularidad necesaria para cumplir con requisitos estrictos de seguridad y cumplimiento. GDAP soluciona esto al permitir que los administradores asignen permisos de acceso a un nivel más detallado, garantizando que los datos confidenciales o las acciones críticas estén debidamente protegidos y cumplan con las regulaciones pertinentes.
Además, los controles de acceso más amplios de DAP a veces pueden generar errores humanos al otorgar permisos. GDAP ayuda a minimizar estos errores al permitir que los administradores definan derechos de acceso precisos para recursos individuales, reduciendo el riesgo de acceso accidental o acceso no autorizado.
Por último, con el creciente énfasis en la privacidad de los datos, las organizaciones necesitan asegurarse de que el acceso a datos confidenciales esté estrictamente controlado. GDAP permite a los administradores otorgar acceso a elementos o atributos de datos específicos, protegiendo la privacidad y reduciendo la exposición de información confidencial.
¿Qué significa esto para mí?
La transición de Privilegios de acceso delegados (DAP) a Privilegios de acceso delegados granulares (GDAP) se vuelve esencial cuando las organizaciones necesitan mayor seguridad, un cumplimiento más estricto, una gobernanza de datos sólida, una asignación optimizada de recursos o una colaboración segura. Los controles de acceso de GDAP les dan a las organizaciones la capacidad de asignar permisos precisos, asegurando que las personas correctas tengan acceso a los recursos correctos, mientras se mitigan los riesgos de seguridad y se mantiene la privacidad de los datos. Al adoptar GDAP, las organizaciones pueden elevar sus capacidades de control de acceso para satisfacer las demandas cambiantes de los entornos de datos modernos.
Si buscas orientación sobre cómo hacer la transición a GDAP, te tenemos cubierto. Regístrate en nuestro webinar donde te daremos un desglose detallado de GDAP y cómo manejar este nuevo control de seguridad.
¿Cuándo es obligatorio este cambio?
Esto ha sido un objetivo cambiante durante un período prolongado desde que Microsoft lanzó GDAP por primera vez. Más recientemente, Microsoft estableció el 22 de mayo de 2023 como la fecha límite de transición obligatoria. Sin embargo, esa fecha fue suspendida, salvo que te encuentres en regiones o países específicos. Te mantendremos actualizado con la mejor información disponible a medida que se conozca.
Implementación y migración
Existen varias opciones para la transición, incluyendo algunas herramientas de migración existentes:
- Microsoft tiene una herramienta de migración masiva que se puede usar fácilmente para migrar relaciones DAP existentes a relaciones GDAP
- CIPP también ofrece una herramienta de migración (al momento de escribir esto, aún está disponible)
La implementación manual también es una opción y ofrece el mayor control y flexibilidad. Configurar GDAP manualmente requiere:
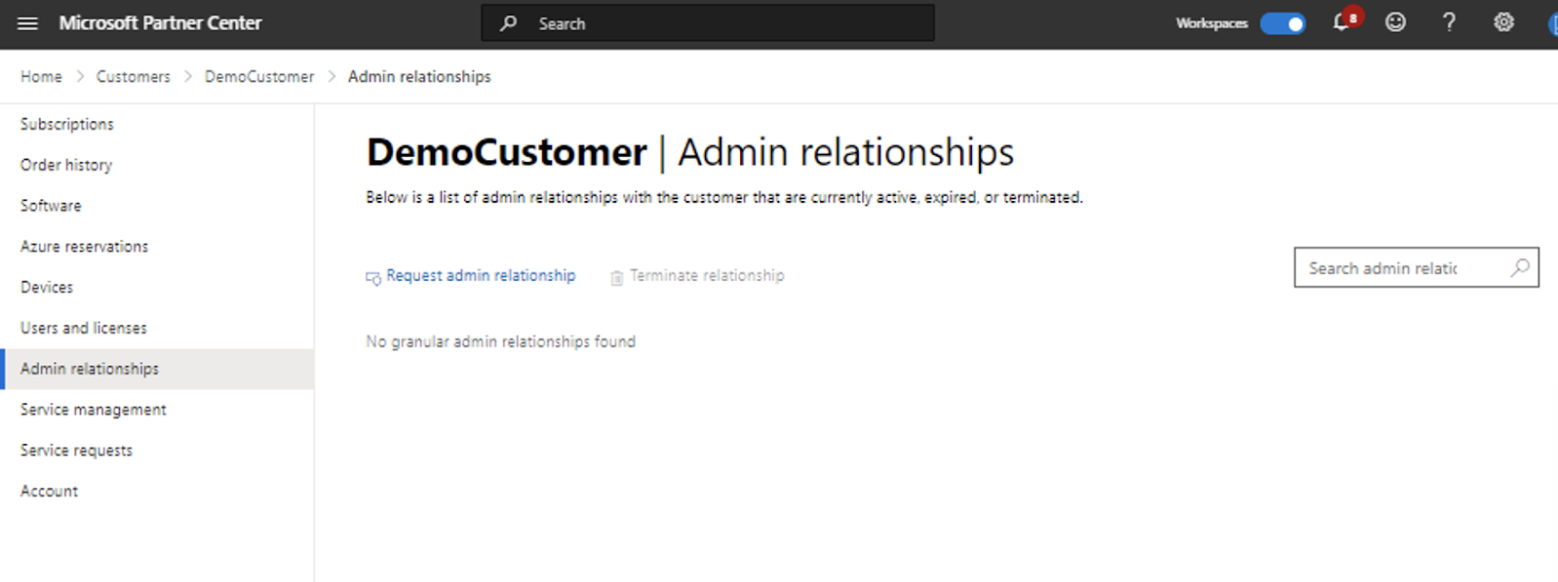
1. Obtener permisos para administrar el servicio de un cliente
- Esto se hace creando una relación de administrador a través de Microsoft Partner Center y definiendo qué roles se incluyen en la relación. Una vez que esto se configura y el cliente lo acepta, aparecerá en tu página Administer.
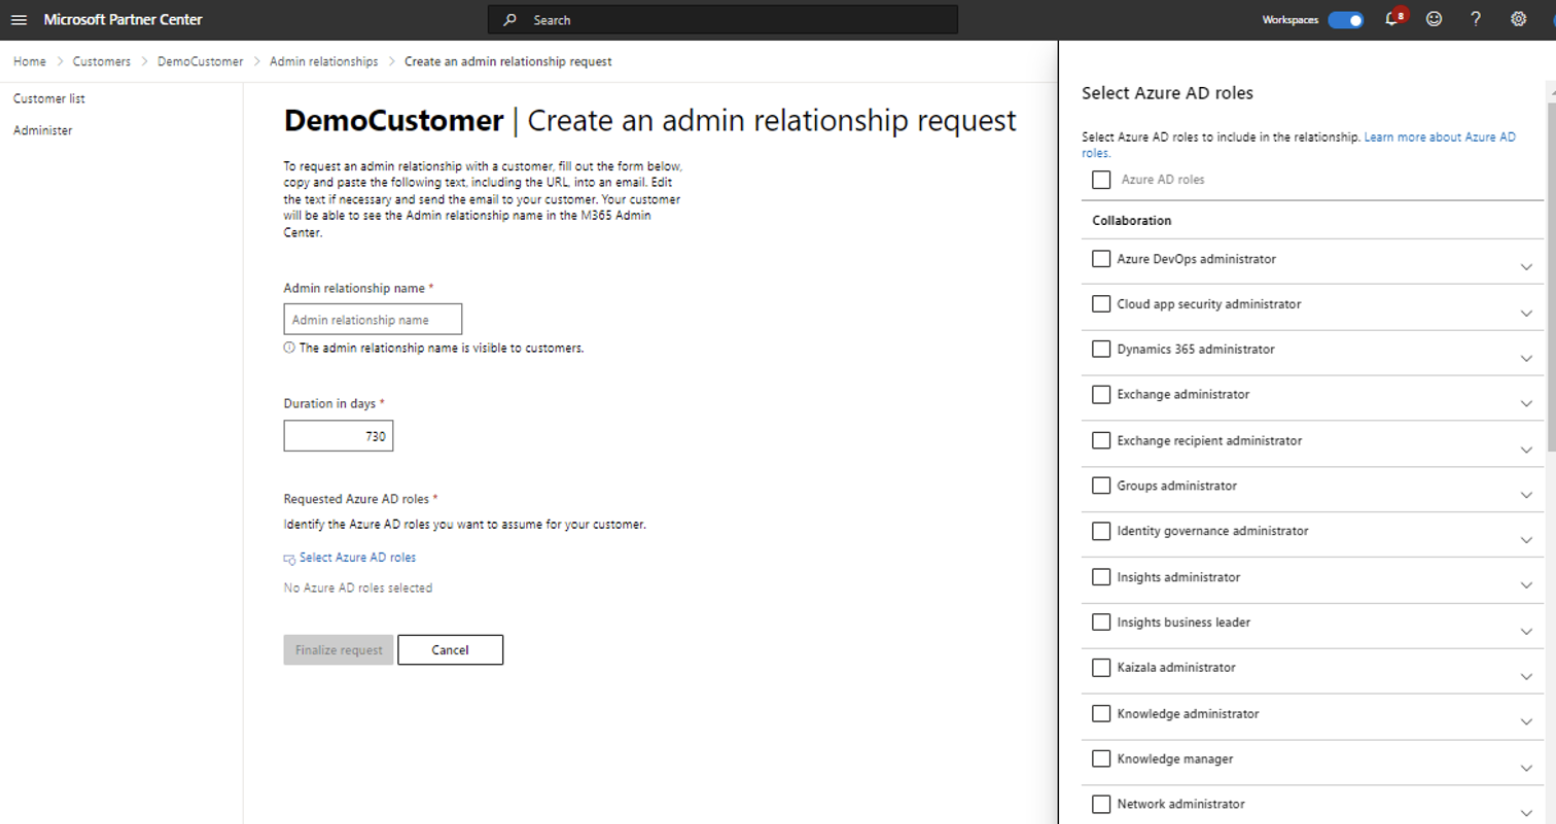
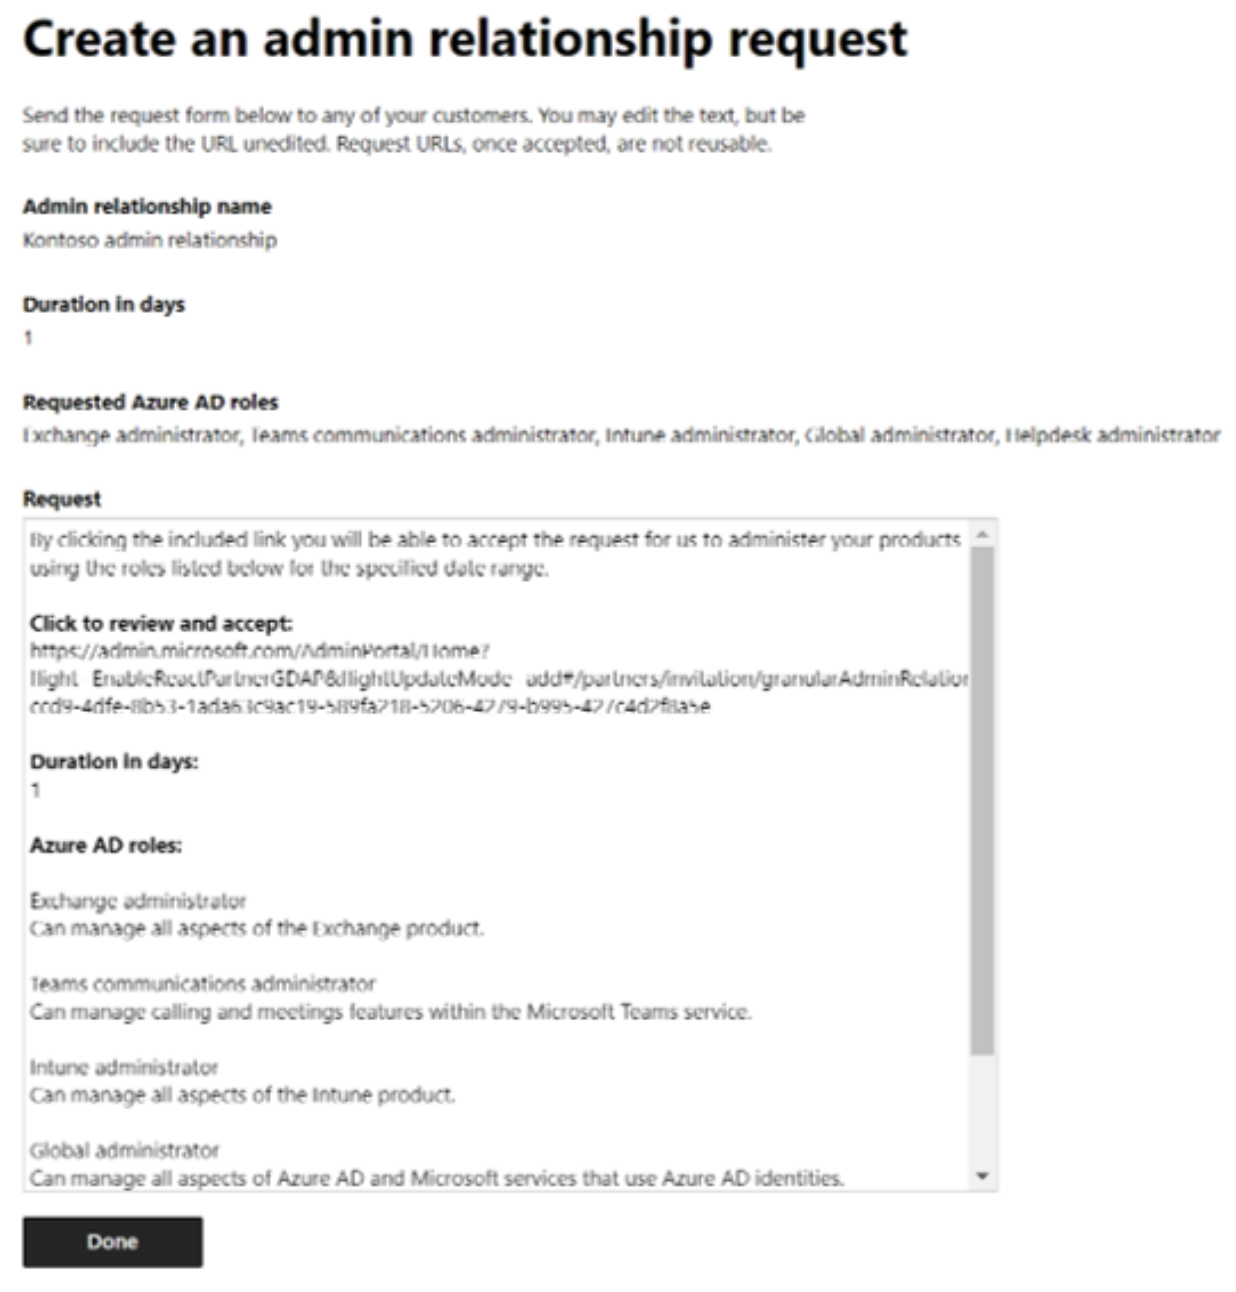
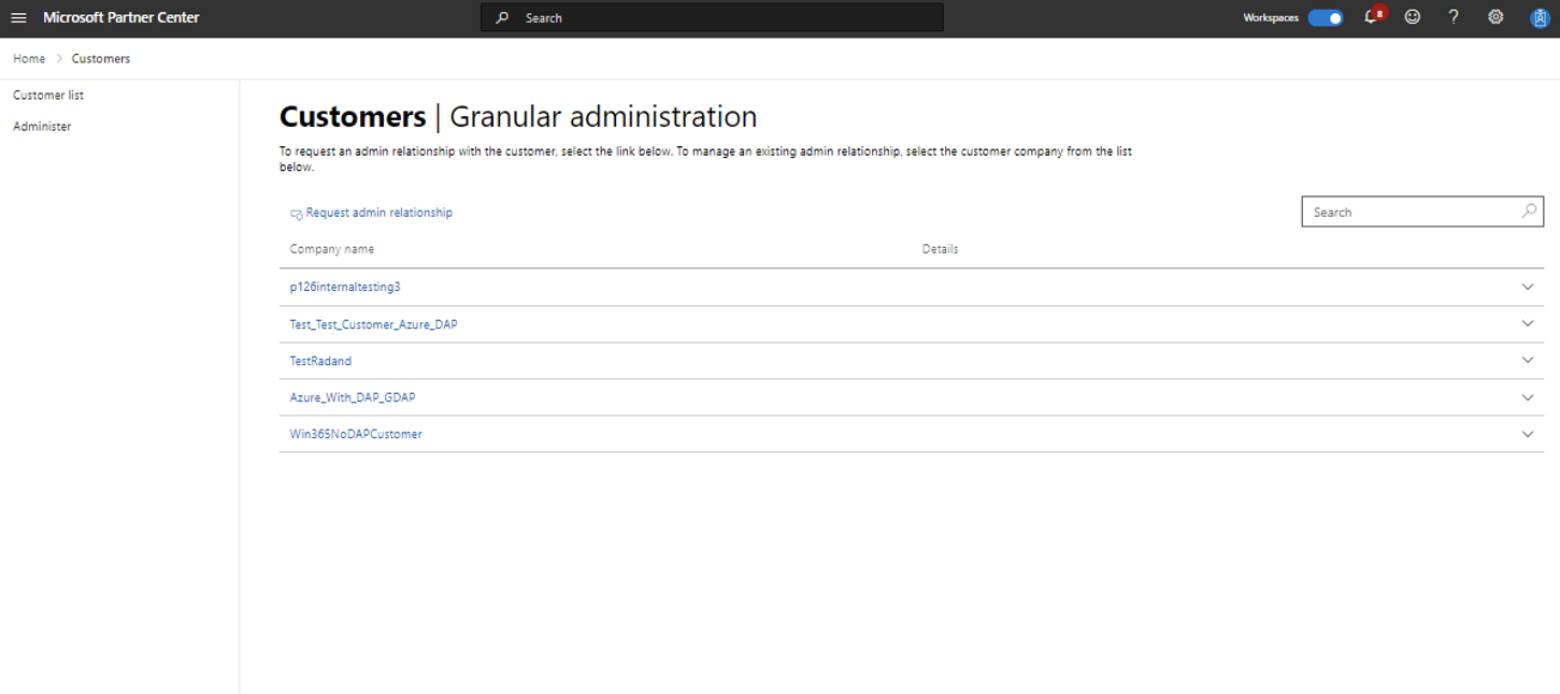
2. Aprobación del cliente
- Los clientes deben primero eliminar cualquier rol DAP antes de poder aprobar una relación GDAP. De lo contrario, DAP puede anular a GDAP. Luego, el cliente puede aprobar la solicitud de GDAP desde un enlace de invitación enviado por correo electrónico.
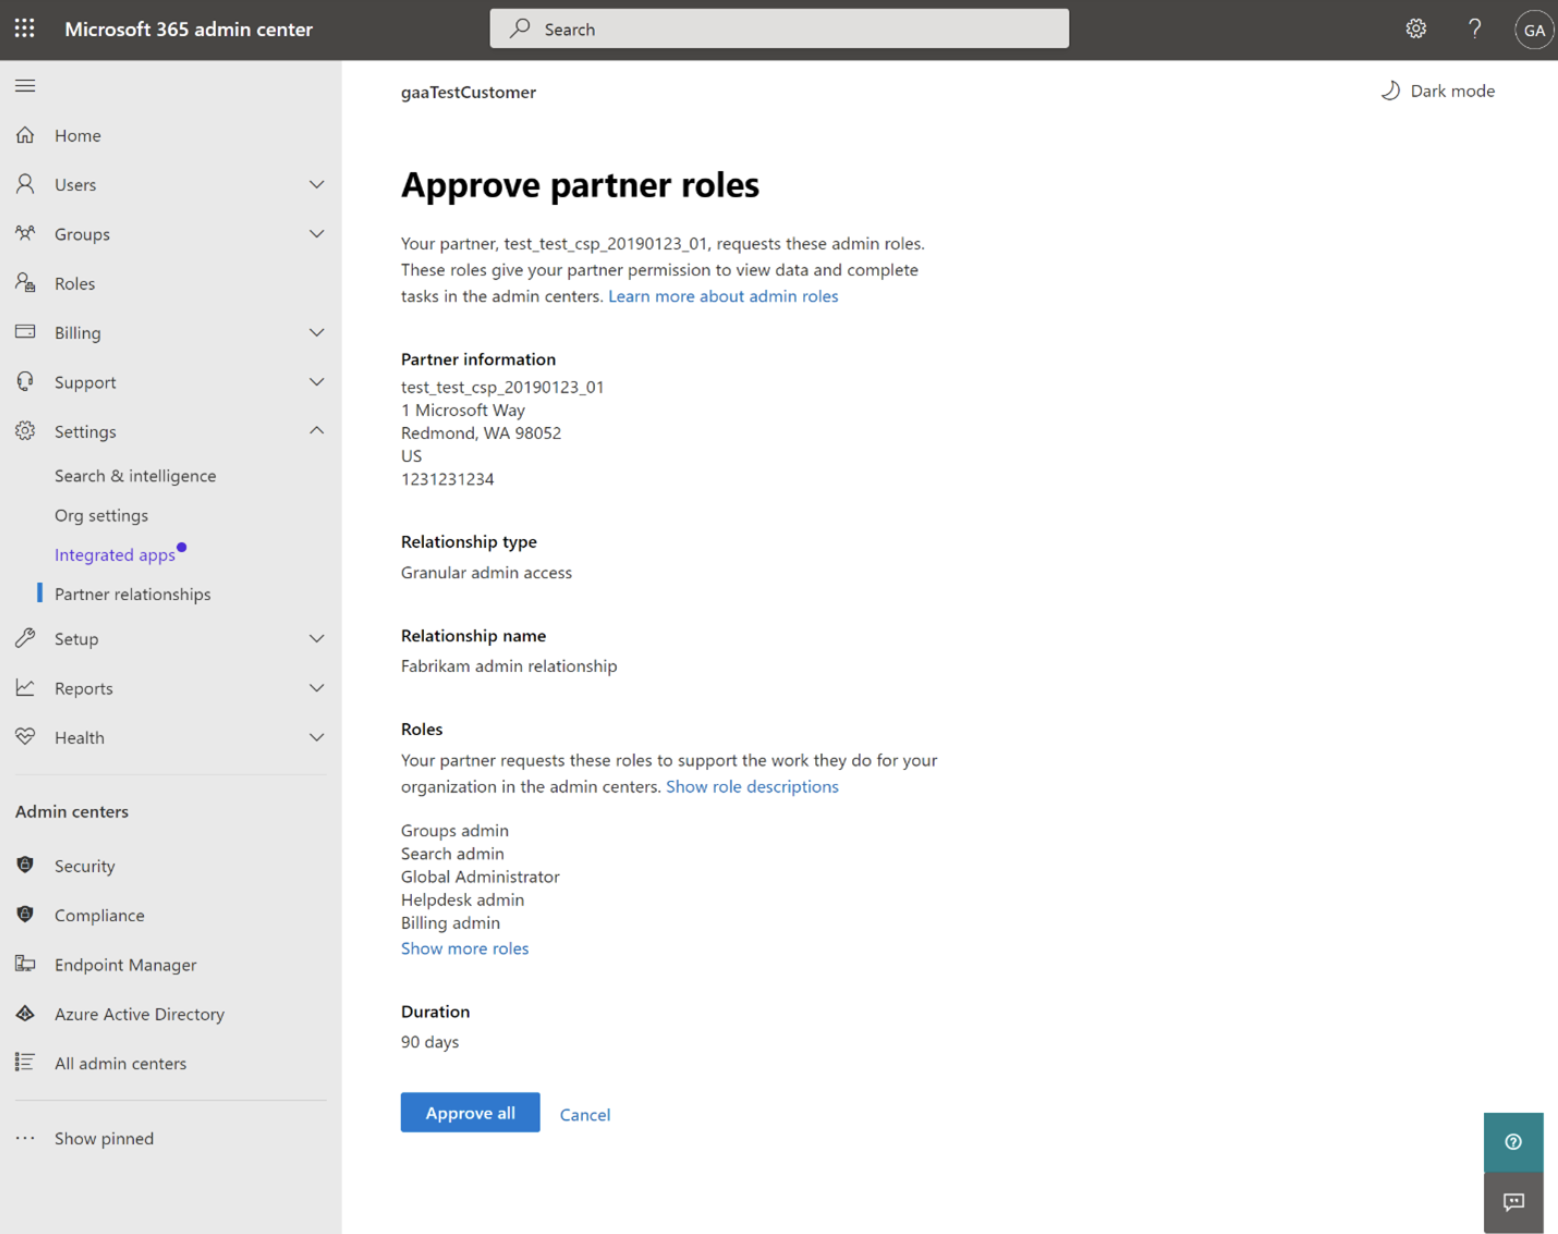
3. Asignación de roles de Azure AD
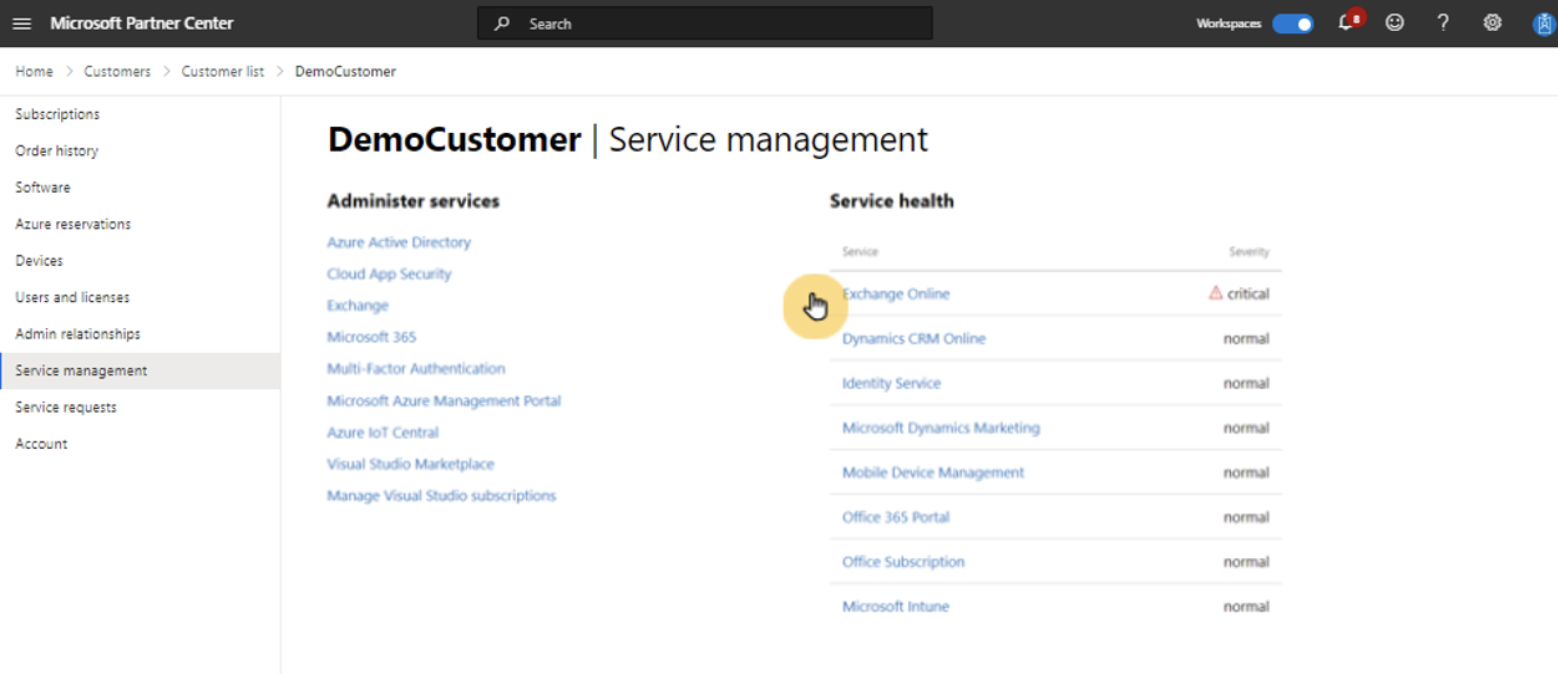
- Luego puedes asignar roles de Azure AD a grupos de seguridad y otorgar a esos grupos privilegios de administrador delegado granulares. Esto se puede hacer desde la sección de relaciones de administrador para cada cliente en Partner Center. Simplemente agrega o elimina grupos y selecciona a cuáles quieres otorgarles permisos. Esos grupos aparecerán luego en la sección de grupos de seguridad, donde puedes asignar roles de Azure AD. Todos los usuarios asignados al grupo de seguridad ya pueden administrar servicios desde su página de administración de servicios.
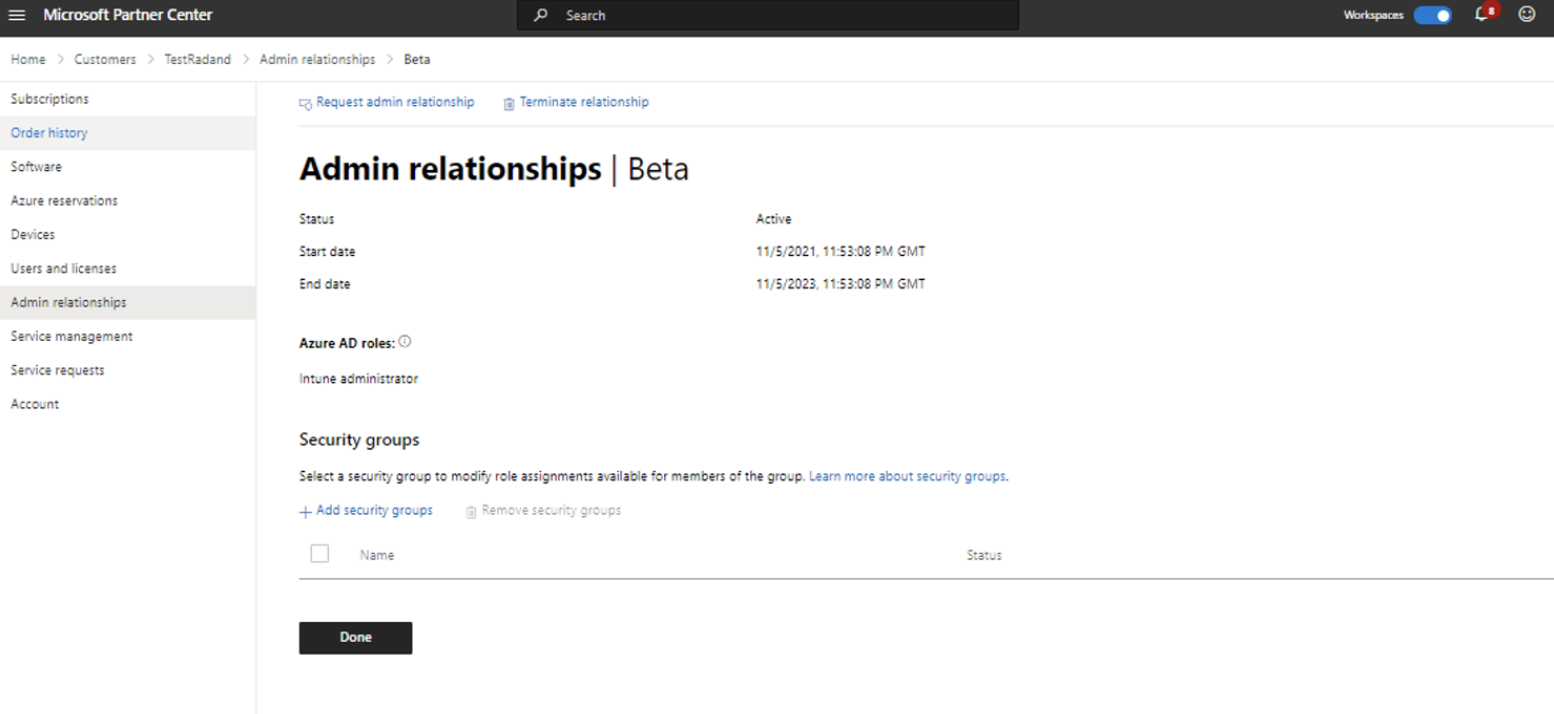
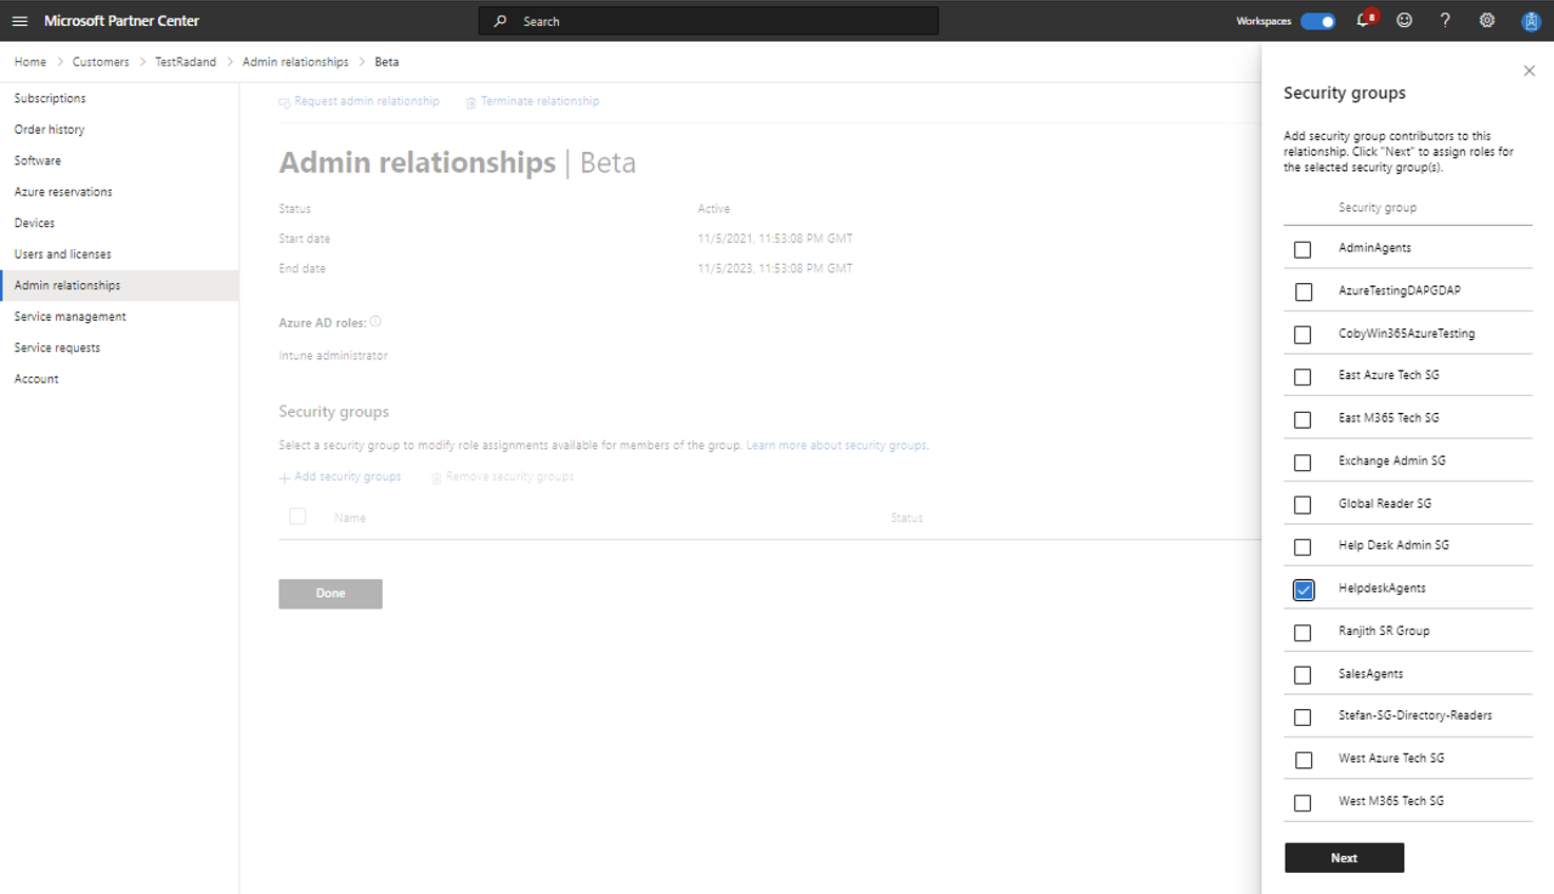
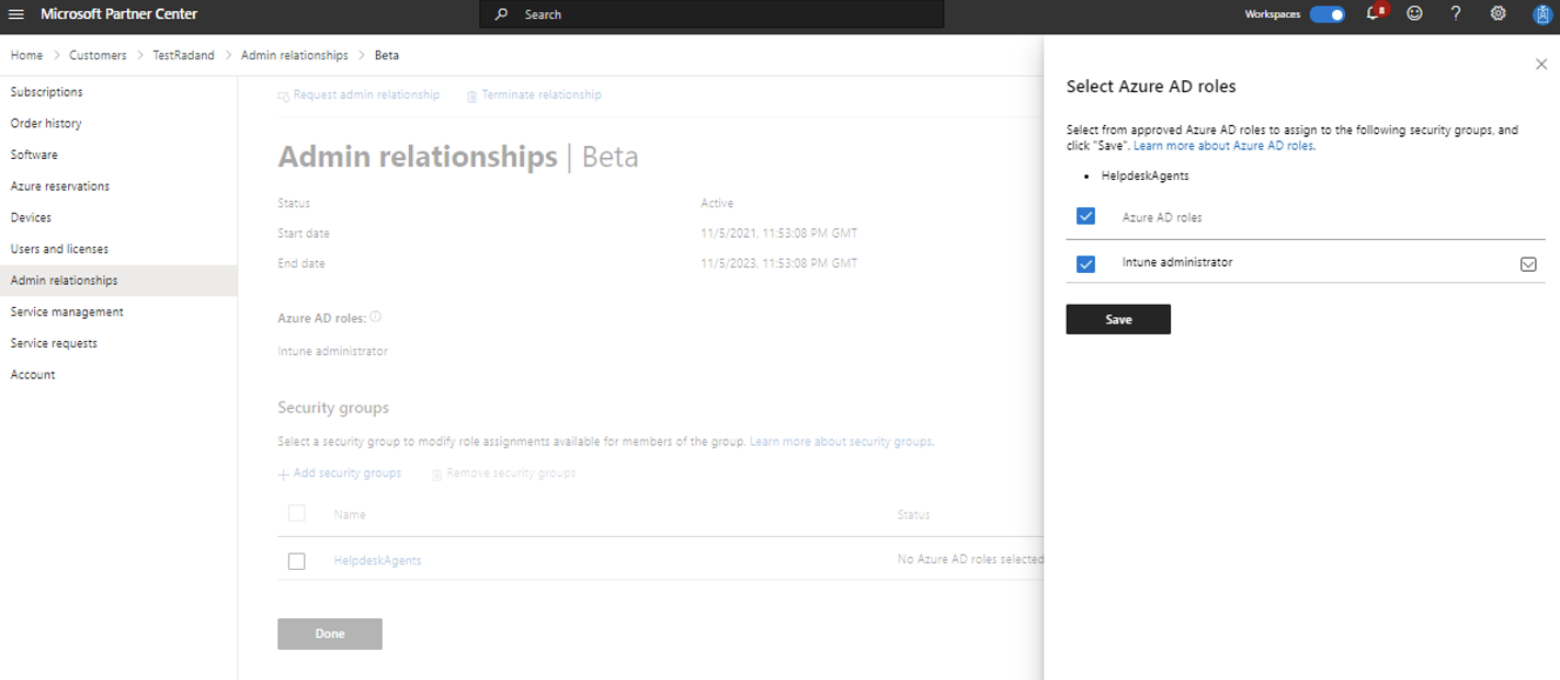
4. Roles de mínimo privilegio por tarea
- Es importante entender qué rol integrado de mínimo privilegio se puede usar para cada permiso. Esta lista es extensa y la puedes encontrar aquí.
Si bien hay varios métodos para lograr esto de forma manual, una de las formas más sencillas de implementar este cambio es mediante un método de grupos anidados. Simplemente asigna un nuevo grupo a cada rol disponible. Luego puedes crear nuevos grupos por puesto y anidar los grupos necesarios dentro de ellos. Por ejemplo, si tienes un Technician II que necesita Intune Admin y Exchange Admin, puedes crear un grupo "Technician II" y hacer que ese grupo sea miembro de los grupos "Intune Admin" y "Exchange Admin". Esto facilita la gestión y evita tener que acceder directamente a los roles después de la configuración inicial.
Por último, también existe una vía de terminación tanto desde el lado del socio como del cliente. Ambas partes pueden terminar la relación cuando ya no satisfaga sus necesidades. Consulta la guía de Microsoft aquí sobre la terminación por parte del socio.
¿Qué otros desafíos podría enfrentar?
La transición no solo afecta los controles de acceso internos, sino que también tiene un impacto significativo en las integraciones externas con servicios y aplicaciones de terceros. Migrar de DAP a GDAP implica considerar cuidadosamente este impacto. Las organizaciones deben evaluar la compatibilidad, establecer confianza, abordar consideraciones de cumplimiento, actualizar acuerdos contractuales y dar la capacitación y el apoyo necesarios a los socios externos. Al alinear las integraciones externas con GDAP, las organizaciones pueden garantizar un intercambio de datos seguro, mantener el cumplimiento y fomentar una colaboración eficaz mientras aprovechan las capacidades mejoradas de control de acceso de GDAP.
Algunos problemas específicos con las integraciones externas pueden incluir:
- Al migrar a GDAP, las organizaciones deben asegurarse de que sus integraciones externas se alineen con el nuevo marco de control de acceso. GDAP puede introducir cambios en la forma en que se otorgan y gestionan los permisos, lo que requiere actualizaciones y modificaciones en los puntos de integración existentes. Las organizaciones deben evaluar la compatibilidad de sus sistemas y aplicaciones externos para garantizar una integración sin interrupciones con GDAP. La transición también puede requerir ajustes en el flujo de trabajo de integración externa para adaptarse a los nuevos controles de acceso y garantizar que los datos se compartan de forma segura y conforme a las normativas.
- Migrar a GDAP puede requerir que las organizaciones establezcan nuevas relaciones de confianza con socios externos. Las entidades externas deben comprender y cumplir con las políticas de acceso definidas bajo GDAP para garantizar una colaboración segura y un intercambio de datos protegido. La comunicación clara y la colaboración son esenciales para alinear las integraciones externas con el marco de control de acceso actualizado, fomentando la confianza y permitiendo flujos de trabajo eficientes.
- Dado que la migración a GDAP impacta las integraciones externas, es crucial brindar capacitación y apoyo a los socios o usuarios externos que interactúan con los sistemas de la organización. Esto garantiza que comprendan los nuevos controles de acceso, lineamientos y procesos asociados con GDAP. Ofrecer documentación integral, sesiones de capacitación y apoyo continuo ayuda a que las partes externas se adapten sin interrupciones a los flujos de trabajo de integración actualizados.
GDAP y Huntress Managed Identity Threat Detection and Response
Integrarse con Huntress Managed Identity Threat Detection and Response requiere que GDAP ya esté implementado en tu entorno.
Si aún no has hecho este cambio, tenemos instrucciones detalladas específicamente para usar una cuenta de servicio dedicada para realizar la integración. Este artículo de soporte explica el proceso de qué roles y permisos debe tener la cuenta, además de los requisitos de acceso condicional.
Una palabra sobre el acceso condicional
Las políticas de acceso condicional son como guardianes de los recursos. Si alguien quiere acceder a un recurso, debe completar una acción para hacerlo. En la mayoría de los casos, esto se usa para exigir MFA. Además, esto puede incluir el tipo y la fortaleza de la MFA, así como considerar múltiples factores adicionales como el usuario, la ubicación y la aplicación.
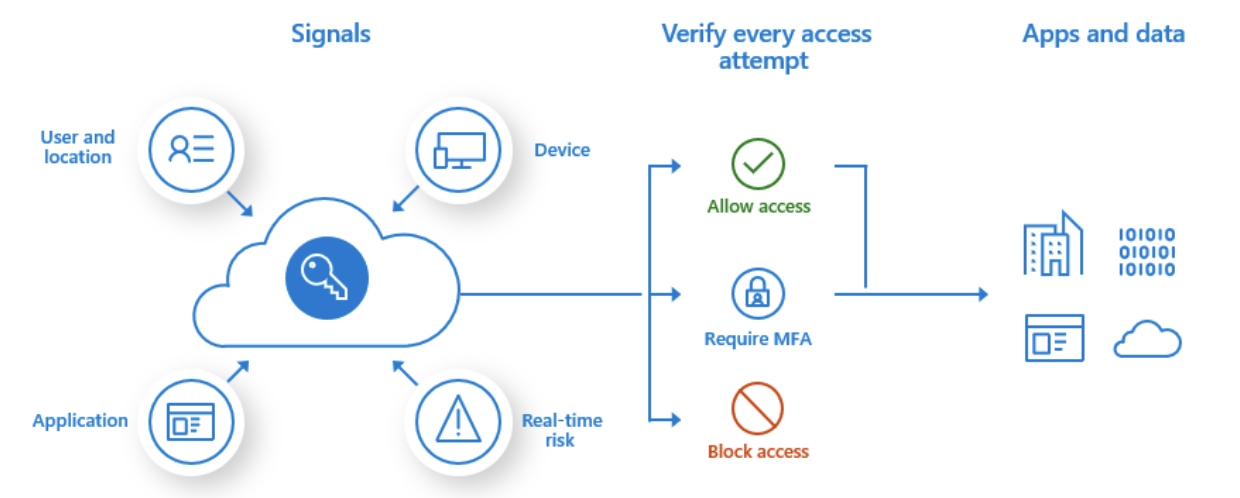
Huntress Managed Identity Threat Detection and Response requiere específicamente que MFA de Microsoft esté configurado para la cuenta de servicio usada para crear la integración. También requiere su propia política y exclusiones de las políticas existentes, incluidas las políticas del inquilino. Para obtener orientación sobre cómo configurar estas políticas para Huntress, consulta nuestro artículo de soporte aquí.
Más información y recursos
- Revisa la página del Centro de Socios de Microsoft sobre GDAP: https://learn.microsoft.com/en-us/partner-center/gdap-introduction
- ¡Dale un vistazo a CIPP! CIPP tiene excelentes recursos sobre GDAP, la transición y Microsoft 365 en general: https://docs.cipp.app/
- No olvides revisar nuestro webinar del 14 de junio, Understanding the Operational Impact of GDAP, con pasos que puedes seguir como proveedor de servicios para asegurar una transición sin contratiempos: https://www.huntress.com/resources/webinar/understanding-the-operational-impact-of-gdap
Agradecimientos especiales a Topher Lyons y Todd Wolpert por sus aportes a este artículo.