

Para la mayoría de las personas, MFA significa "autenticación multifactor". Si eres Samuel L. Jackson, podría significar otra cosa, pero no entraremos en eso.
La MFA a veces puede parecer una molestia mayormente inútil. Pero hoy quiero mostrarte cómo el uso o la omisión de la MFA divide la superficie de ataque de identidad en dos partes bien definidas, donde una parte presenta desafíos que un hacker debe superar para tomar el control de una cuenta y la otra deja la puerta completamente abierta.
Una nota antes de empezar
Este blog se enfoca mucho en los usuarios de las pequeñas y medianas empresas (SMB) del mundo. No entraré en detalle sobre las formas más avanzadas y potentes de MFA porque el usuario promedio de una SMB no usa llaves FIDO, autenticación sin contraseña basada en credenciales, autenticación por certificado, administradores de contraseñas y cosas por el estilo.
Aunque animo a los usuarios a usar formas más seguras de MFA si pueden, la realidad es que los usuarios promedio de las SMB, si es que usan MFA, usan las formas más básicas. Este blog está muy arraigado en mi experiencia defendiendo a las SMB de la toma de control de una cuenta, así que vengo a hablar de cómo la MFA influye en esa defensa.
"¡Es demasiado inconveniente!"
Solo acepto dos razones por las que alguien no usaría MFA en 2024: alfabetización informática y acceso a la tecnología. Muchos flujos de MFA requieren acceso a un smartphone, a una aplicación de smartphone o, al menos, la capacidad de recibir un mensaje de texto. No todos tienen acceso a este tipo de tecnología ni la alfabetización informática necesaria para usarla de forma efectiva. La accesibilidad y la usabilidad siempre son una preocupación central, así que es importante tenerlo en cuenta al analizar la toma de control de cuentas en las SMB.
Para todos los demás que omiten la MFA por la inconveniencia, es hora de hablar en serio.
Estamos en 2024. Los hackers saben que la mayoría de las personas son terribles con las contraseñas. Los hackers saben que la mayoría de las personas reutilizan contraseñas entre servicios. Los hackers saben que cualquier MFA es más difícil de vencer que ninguna MFA. Así que, si tú o los usuarios de tu SMB evitan la MFA por la inconveniencia, como dijo aquel personaje de Kung Pow! Enter the Fist, "te imploro que reconsideres". La MFA podría ser lo que evite que tu nómina desaparezca en una transferencia bancaria. El resto de este blog examina, con detalle crudo, exactamente por qué la MFA juega un papel tan clave para disuadir la toma de control de cuentas.
Toma de control de cuentas, simplificada
Hace poco desenterré mis viejas notas de operador de equipo rojo para encontrar el mapa mental de los flujos de ataque para identidades. Esta es la recreación del diagrama de flujo que usaba contra identidades sin MFA:
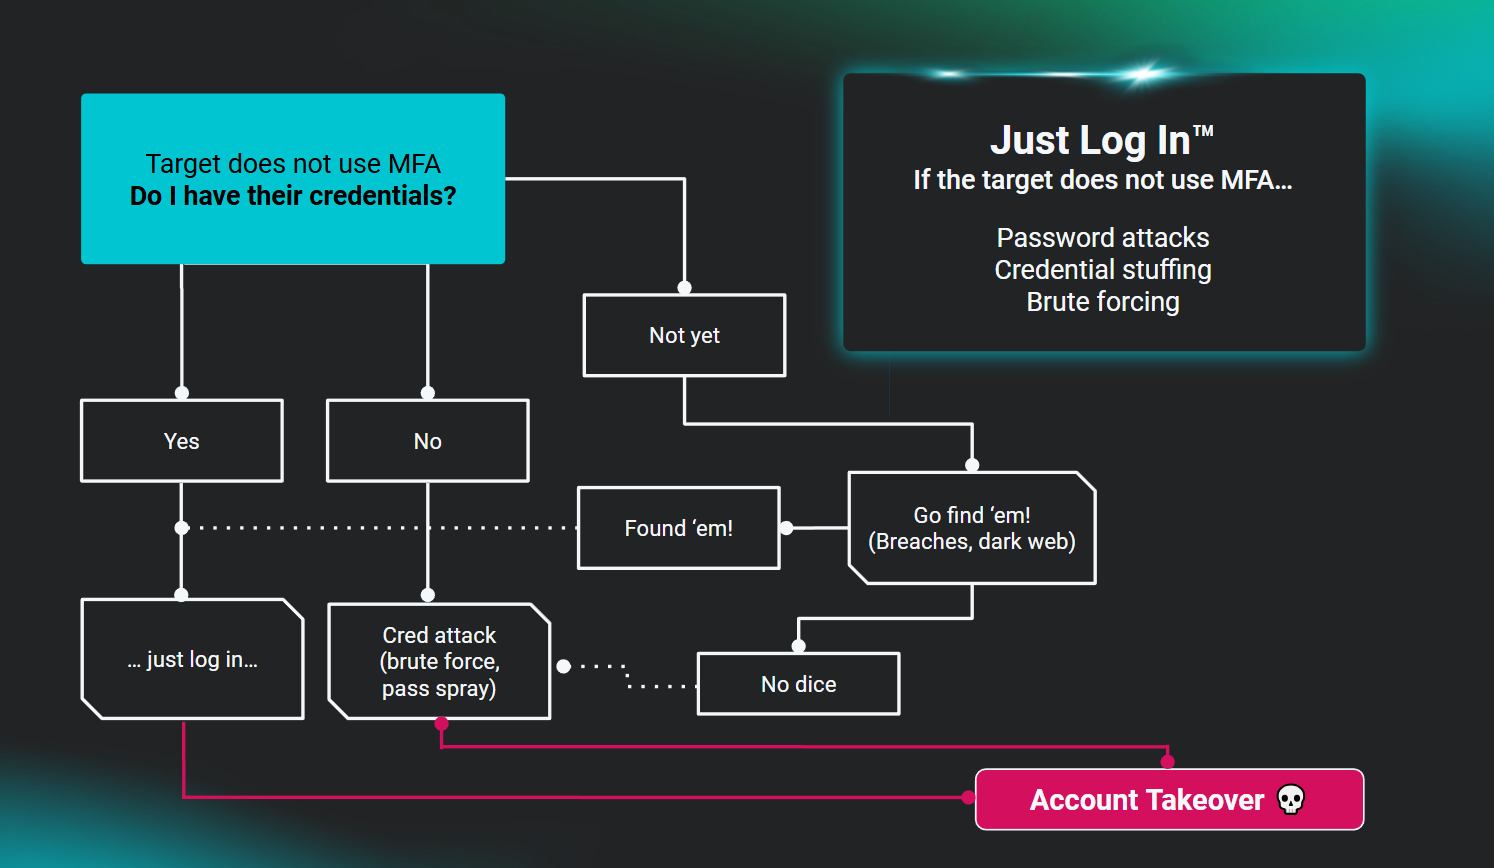
Lamentablemente, es extremadamente sencillo atacar identidades que no usan MFA. Esto era cierto en mis días de emulación de adversarios y sigue siendo cierto para los cibercriminales también.
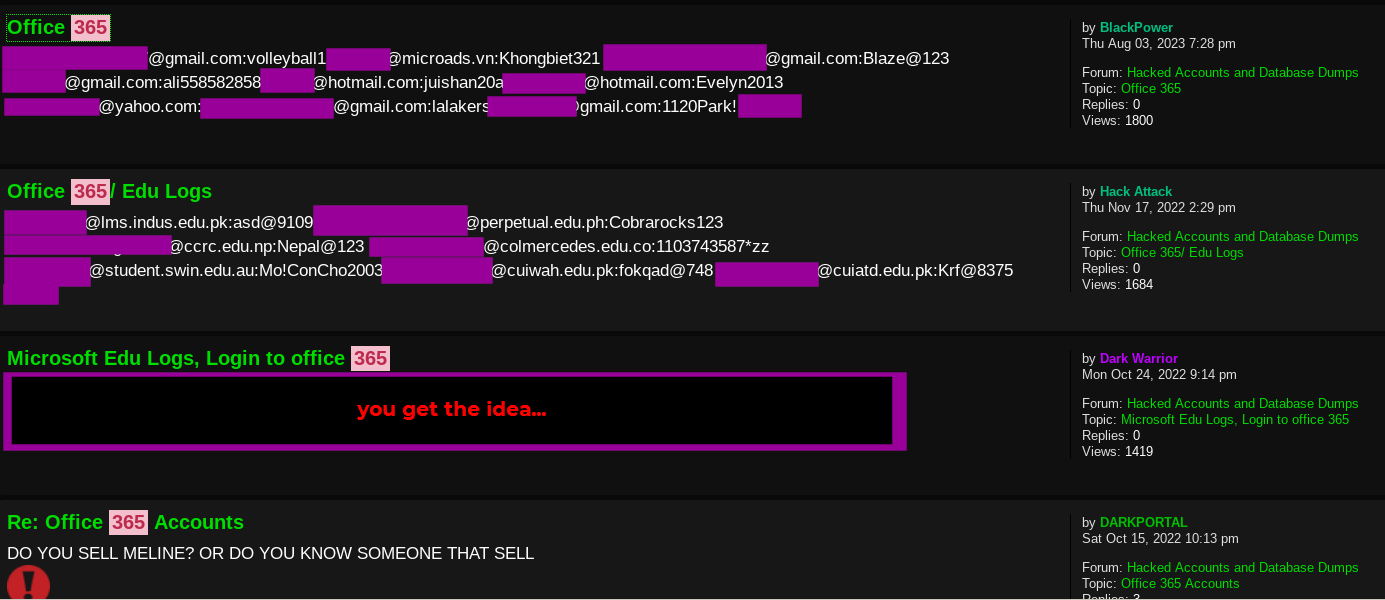
Entonces, empecemos con el supuesto de que, si descuidas el uso de MFA, la barrera para los hackers es extremadamente baja. Los ataques efectivos contra identidades que no usan MFA son el conjunto probado y verdadero, y exasperantemente simple, de ataques de contraseñas, como la fuerza bruta, el ataque de pulverización de contraseñas y los ataques de credenciales. Llamamos a esta clase de ataques robo de credenciales. Sin MFA, nada impide que un hacker adivine o descubra con precisión la contraseña de la cuenta de tu identidad y simplemente entre por la puerta principal mediante la autenticación estándar. Y en Huntress sabemos muy bien que las credenciales no son difíciles de encontrar si conoces los lugares correctos (léase: turbios) para buscar.
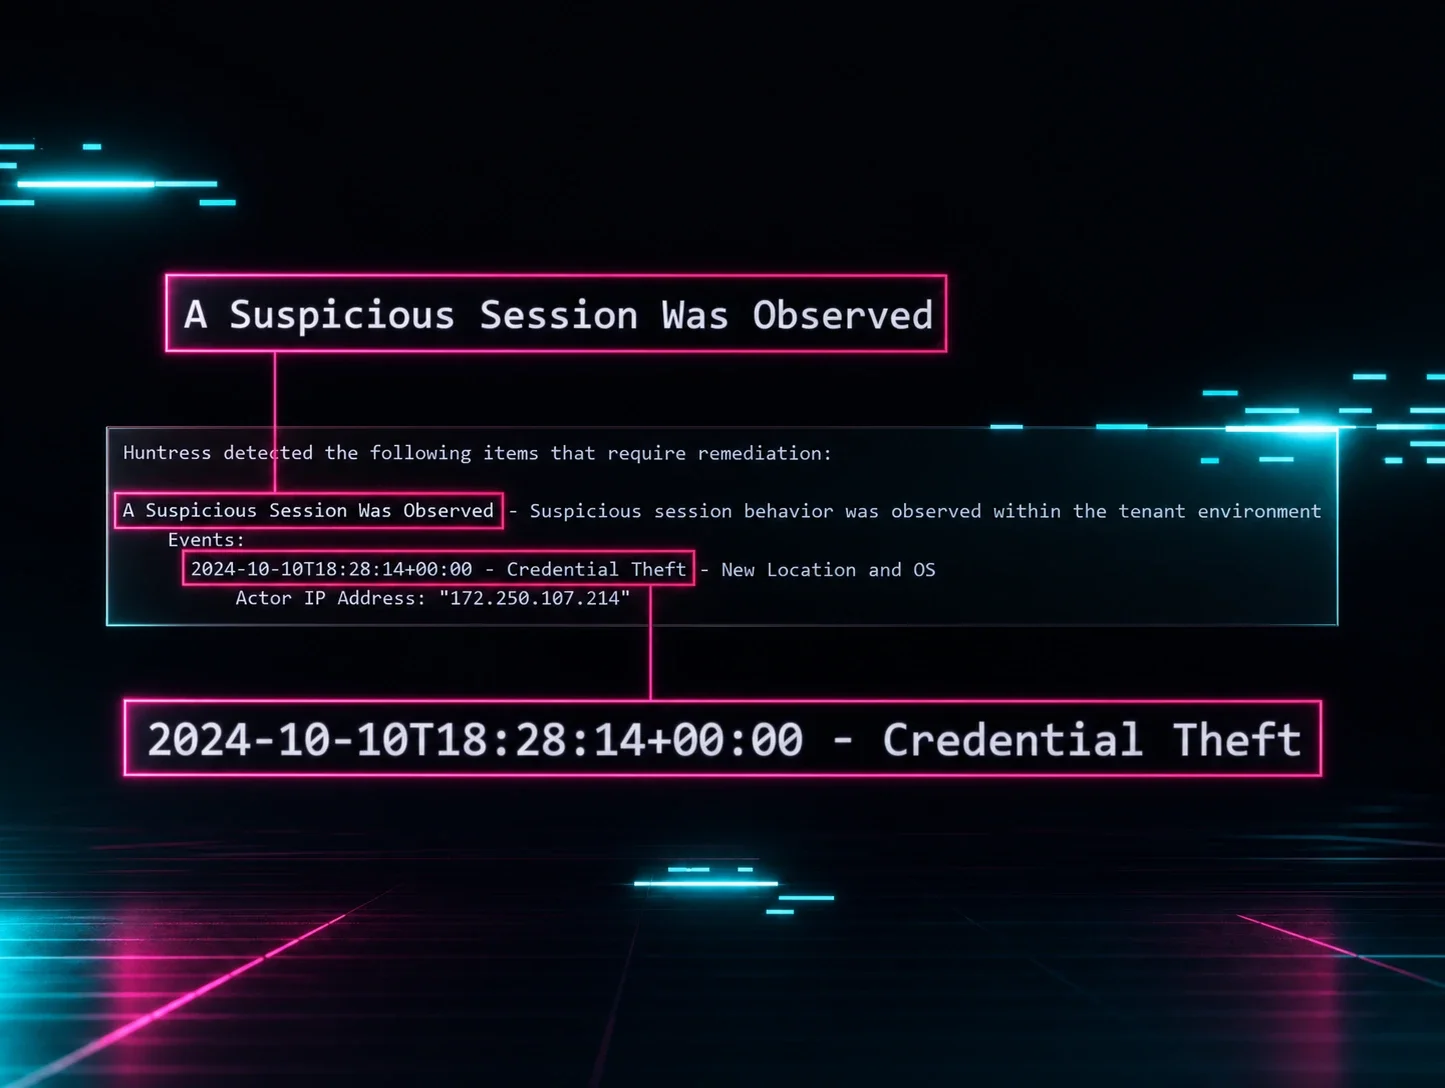
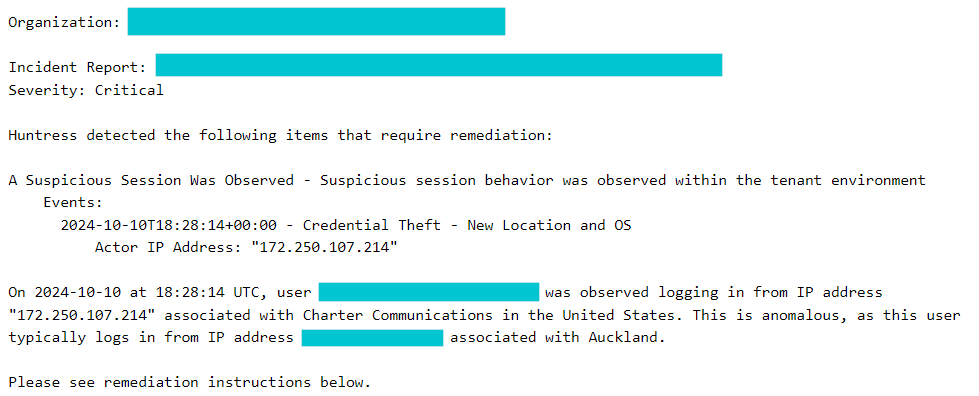
El Huntress SOC detecta alrededor de 2.000 casos de presuntos ataques de credenciales cada semana. Identificamos estos ataques al examinar la telemetría de inicio de sesión de identidades sin MFA que observamos iniciando sesión desde ubicaciones y VPN anómalas. La proporción entre ubicaciones anómalas y VPN anómalas es de aproximadamente 60/40 %, respectivamente.
Un ejemplo de robo de credenciales incluyó a una pequeña empresa de servicios de TI con sede en Nueva Zelanda, cuya identidad se observó iniciando sesión desde una dirección IP de Estados Unidos. El evento de interés también indicó que el inicio de sesión usaba un sistema operativo que nunca antes se había observado para esa identidad. El evento indicó que la identidad sospechosa no usó MFA para completar esta autenticación. Los detalles de este evento resultaron lo suficientemente sospechosos como para que el SOC pudiera detener una toma de control de una cuenta en progreso, expulsar al hacker y dar instrucciones claras de remediación para prevenir el ataque en el futuro.
¡Roba esa sesión!
Por otro lado, los ataques contra identidades que sí usan MFA son más complicados (aunque solo un poco). MFA previene la clase promedio de ataques de credenciales. Incluso si tu contraseña es "password123", MFA evitará que un atacante simplemente se autentique como tu identidad y acceda a tu cuenta, porque no podrá adivinar el código de MFA necesario para autenticarse. Problema resuelto entonces, ¿no?
No del todo.
MFA eleva la barrera técnica para los hackers, pero los más astutos siempre encuentran la forma. El robo de sesión es el ataque efectivo contra identidades que usan MFA. Servicios web como Microsoft 365 prefieren mantenerse fáciles de usar, así que en lugar de pedir un nombre de usuario, contraseña y código de MFA en cada inicio de sesión, entregan un token de sesión al usuario después de la autenticación. El token de sesión generalmente se guarda en el navegador web del usuario y le permite acceder a los recursos sin necesidad de iniciar sesión en cada solicitud. En lugar de ingresar su nombre de usuario, contraseña y código de MFA, el usuario simplemente puede presentar el token y eso cumplirá con los requisitos de inicio de sesión.
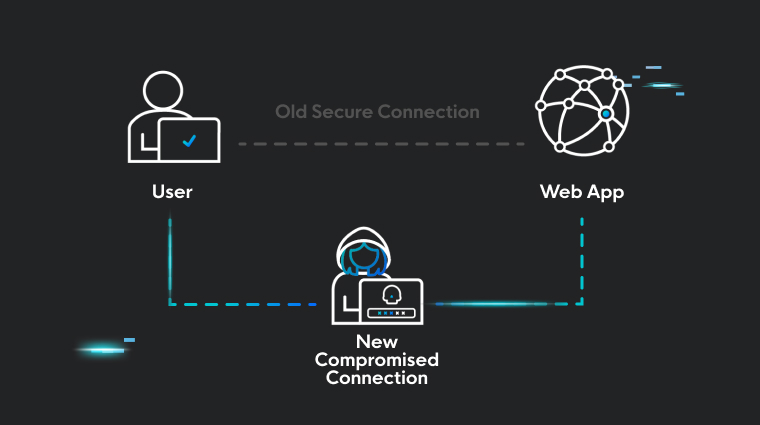
El problema es que, en términos generales, no hay nada que impida reutilizar ese token de sesión si cae en las manos equivocadas. Si un token puede autenticarte ante un servicio en lugar de tu nombre de usuario, contraseña y MFA, entonces un hacker que encuentre o robe ese token puede autenticarse sin ninguna de las credenciales requeridas. Esto es el robo de tokens de autenticación. ¡Vaya!
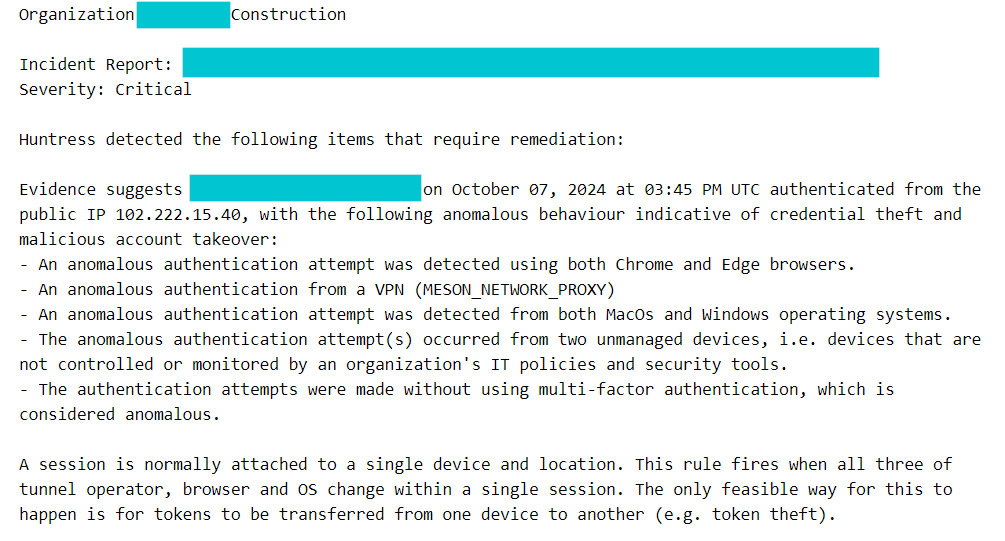
Las tácticas de robo de tokens de autenticación se dividen en dos categorías: activas y pasivas. Si un hacker interactúa directamente con una víctima para robar su token, está haciendo robo de tokens de autenticación activo. Si un hacker busca en filtraciones, volcados de credenciales y publicaciones sospechosas en foros para conseguir un token, está haciendo robo de tokens de autenticación pasivo. Usamos los términos informales de "carterismo" y "buceo en la basura" para estas categorías.
Carterismo de tokens
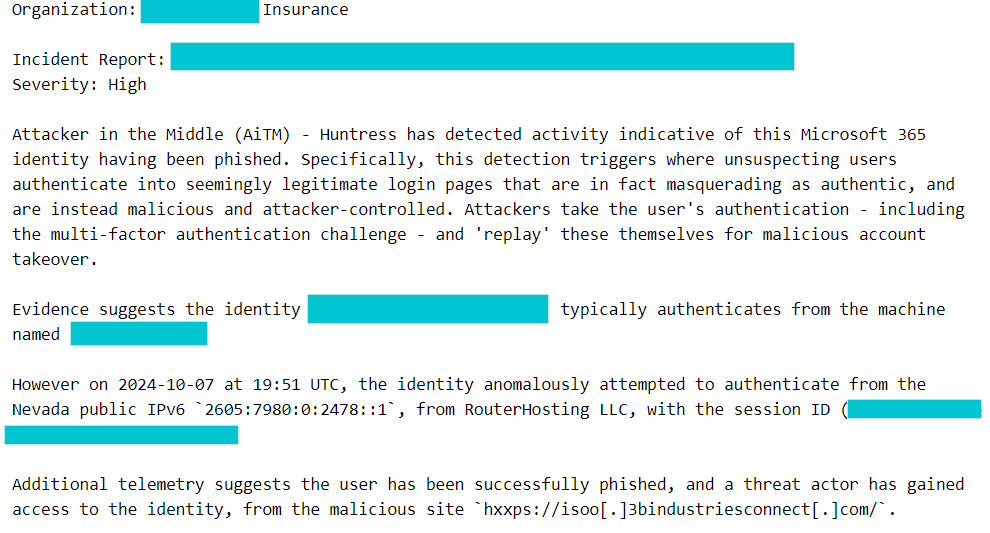
El robo de tokens de autenticación activo incluye los ataques de Adversary-in-the-Middle (AiTM), en los que un atacante engaña a una víctima para que se autentique en un proxy transparente que gestiona la autenticación hacia el servicio real de Microsoft 365. Evilginx es el más conocido de estos kits de AiTM, pero muchos kits de modelo de phishing como servicio, como NakedPages y Evilproxy, realizan ataques similares todos los días contra las SMB.
Buceo en la basura en busca de tokens
El robo de tokens de autenticación pasivo, en cambio, asume que el atacante no le quitó el token directamente a la víctima. En su lugar, el robo de tokens de autenticación pasivo asume que el atacante pudo encontrar el token de la víctima en algún lugar y reutilizarlo inyectándolo directamente en su navegador.
Pero, ¿dónde se pueden encontrar estos tokens en el caso del robo de tokens de autenticación pasivo? De nuevo, si sabes dónde buscar, no es difícil encontrarlos. Existen mercados enteros en los rincones oscuros de internet construidos sobre tokens robados. El auge del malware para robo de credenciales, como Redline Stealer, ha impulsado la ola masiva de ataques de robo de tokens de autenticación pasivo. El malware para robo de credenciales, que suele distribuirse mediante SEO poisoning y publicidad maliciosa, rastrea el sistema de archivos de un endpoint víctima en busca de información de credenciales que reside en la memoria y en el disco. Luego, esa información de credenciales se transfiere a infraestructura controlada por el atacante y se vende a buen precio.
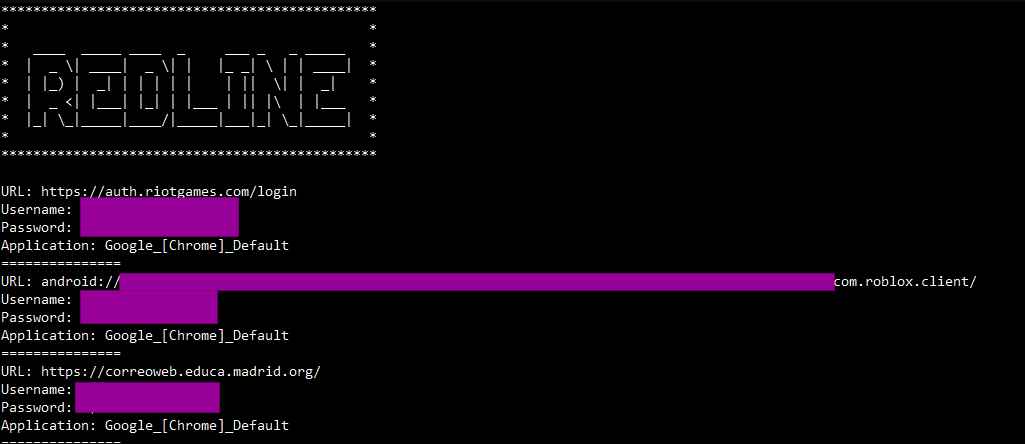
Curiosamente, mitigar el malware para robo de credenciales tiene más que ver con fortalecer el endpoint que con fortalecer la identidad. Estos programas suelen distribuirse como aplicaciones troyanizadas alojadas en espacios publicitarios de motores de búsqueda. Un usuario puede pensar que está descargando alguna aplicación popular para tomar notas, sin darse cuenta de que en realidad descargó un troyano desde una publicidad maliciosa. Una vez que ejecuta el programa, el malware para robo de credenciales extrae credenciales del navegador y del sistema de archivos. Mitigar la entrega y ejecución del malware para robo de credenciales en este caso es un disuasivo eficaz contra los ataques de robo de tokens de autenticación pasivo resultantes.
Conclusión
La toma de control de una cuenta sigue afectando a las SMB, ¡pero no todo está perdido! Cualquier MFA es mejor que ninguna MFA cuando se trata de disuadir este tipo de ataques. Al exigir MFA, elevas la barrera técnica de entrada para un hacker que busca ganarse un pago mediante un compromiso de correo empresarial. Los ataques simples de contraseñas son efectivos contra las identidades sin MFA, pero exigir cualquier tipo de MFA obliga a los atacantes a cambiar de tácticas hacia el robo de sesiones.
En realidad, un atacante puede simplemente optar por pasar al siguiente objetivo que no use MFA para continuar su ataque. O puede invertir tiempo en ejecutar un ataque de robo de sesión. Pero, en cualquier caso, el punto aquí es que los atacantes deberían tener que luchar por su acceso. La MFA es una de las formas más efectivas de elevar la barrera técnica de entrada y dificultar el éxito de los atacantes.