

Desde nuestra fundación en 2015, Huntress ha liderado el camino en Managed Detection and Response (MDR), ayudando a clientes y proveedores de seguridad administrada (MSP) en todo el mundo a mantenerse un paso adelante de los hackers. Pero, ¿cuál es nuestra arma secreta? En pocas palabras, nosotros ponemos la "R" en MDR.
Cuando más nos necesitas, Huntress responde. Nuestro conjunto de capacidades de respuesta —Aislamiento del Host, Remediación Activa, y Limpieza y Recuperación Guiada— se trata de velocidad y efectividad frente a las amenazas. Muchos proveedores olvidan esto y bombardean a sus clientes con alertas interminables que solo benefician a los actores de amenazas. En la respuesta a incidentes, cada segundo cuenta, tanto para sacar a los atacantes de tu entorno como para ahorrar tiempo valioso de tu agenda ya saturada.
Antes de profundizar en el alcance de nuestras capacidades de respuesta y en cómo las hemos adaptado meticulosamente al ciclo de vida de la respuesta a incidentes, exploremos por qué los tiempos de respuesta rápidos son tan importantes.
El tiempo decide al ganador
"El tiempo perdido no se recupera jamás."
- Benjamin Franklin
En la batalla constante contra los atacantes, algo se mantiene cierto: el tiempo decide al ganador. Seamos realistas: en un período suficientemente largo, los hackers van a traspasar tus defensas. ¿Por qué? Tu superficie de ataque es más vulnerable que nunca debido a los cambios necesarios para cumplir con diversas demandas del negocio, mientras que los recursos de seguridad siguen siendo limitados. Mientras tanto, los atacantes operan con una velocidad y precisión impresionantes, lo que genera una receta para una brecha inevitable.
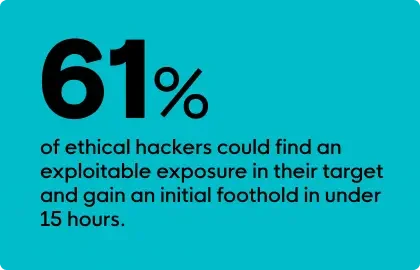
Considera este estudio reciente del SANS Institute. Le preguntaron a hackers éticos (los buenos) qué tan rápido podían encontrar una exposición explotable en su objetivo y lograr un punto de apoyo inicial. Los resultados fueron sorprendentes: el 61% de estos hackers éticos indicó que podía lograrlo en menos de 15 horas.
Pero la cosa empeora. El plazo para alcanzar sus objetivos se acelera una vez que logran entrar al entorno. De hecho, un ataque de extremo a extremo puede completarse en menos de 25 horas según el 57% de los atacantes. Es importante señalar que se trata de atacantes que operan dentro de límites éticos. ¿Qué pasa entonces con los que enfrentamos en el mundo real, donde la corrupción prospera?
Aquí es donde entra en juego MDR, una solución diseñada para minimizar el tiempo de permanencia del actor de amenazas. MDR reconoce que los atacantes inevitablemente van a superar las medidas preventivas. La clave está en detenerlos antes de que logren sus objetivos. Una vez más, el tiempo es el factor decisivo.
Cómo inclinar la ventaja del tiempo a tu favor
Entonces, ¿qué ofrece Huntress? Respuesta justo donde más se necesita.
Repasemos el ciclo de vida de la respuesta a incidentes y cómo el enfoque de Huntress hace que el tiempo trabaje a tu favor, no en tu contra.
| Cómo ayuda Huntress | |
|---|---|
| Identificar y evaluar la amenaza | No puedes enfrentar lo que no puedes cazar. Por suerte, nuestros resultados hablan por sí solos: ¡una tasa de satisfacción del cliente del 98,5%! Somos excepcionales detectando amenazas. ¿Nuestro secreto? Detecciones diseñadas a medida, investigadores de amenazas sobresalientes y una tasa de falso positivo de menos del 1%. En otras palabras: cuando encontramos una amenaza, no es una suposición, actuamos. Ya sea una amenaza persistente avanzada (APT) sigilosa o un movimiento lateral malicioso, lo tenemos cubierto. |
| Contener la amenaza | Ya detectamos la amenaza, ¿qué sigue? Cada segundo cuenta en este momento crítico. Cuando detectamos una amenaza, actuamos de inmediato, las 24 horas, los 7 días de la semana, todo el año. Pero aquí es donde nos diferenciamos: a diferencia de muchos proveedores de MDR que dependen solo de sistemas automatizados que podrían aislar operaciones críticas por error, nuestro enfoque en Huntress incluye un elemento humano fundamental. El personal de nuestro el centro de operaciones de seguridad (SOC) se encarga personalmente de aislar la amenaza. Esto evita que se propague aún más dentro de tu red y evita las interrupciones que pueden causar los sistemas automatizados. Nuestras medidas de contención precisas y guiadas por personas te dan tiempo valioso para evaluar la situación y decidir los próximos pasos. |
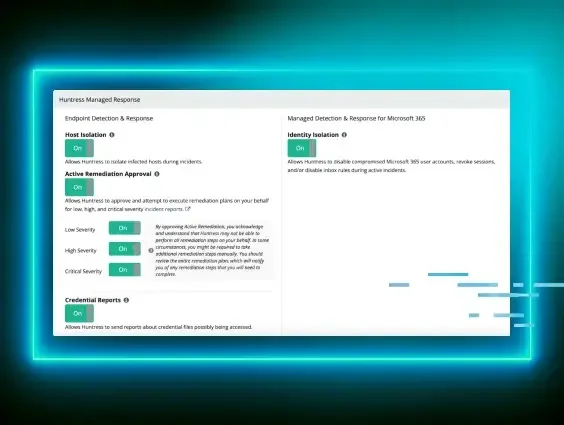
| Remediaciones activas para erradicar la amenaza | No nos detenemos en la contención. A diferencia de muchos proveedores de MDR que contienen una amenaza y lanzan una alerta sin más, nosotros vamos más allá. Te damos opciones. Puedes autorizar de antemano a nuestro SOC para que ejecute acciones de remediación automáticamente en tu nombre. Este enfoque optimiza la velocidad y la comodidad. Esto no solo reduce el margen de tiempo del atacante, sino que también disminuye la probabilidad de que tengas que levantarte de la cama, interrumpir tus vacaciones o saltarte la cena cuando detectamos actividad sospechosa. ¡El tiempo también importa fuera del trabajo! O tal vez prefieras ir sobre seguro al principio; no hay problema. Nuestra función de "clic para aprobar" te permite revisar cada caso individualmente y luego responder con solo tocar un botón. La confianza no se construye de la noche a la mañana, pero nuestros resultados, respaldados por esa impresionante tasa de falso positivo de menos del 1%, hablan por sí solos. A medida que trabajemos juntos, verás de primera mano cómo nuestras remediaciones activas neutralizan rápidamente las amenazas. Ganarás confianza en nuestro enfoque y querrás dejarnos manejar el resto. |
| Recuperar y restaurar las operaciones | Si bien contener y erradicar amenazas es crucial, nuestro compromiso no termina ahí. Reconocemos que ayudar a las organizaciones a limpiar y recuperarse es igual de vital. Así es como damos un paso más:
|
| Aprender del incidente | No se trata solo de responder, también se trata de aprender de la experiencia. Con millones de endpoints bajo nuestra vigilancia, observamos una fascinante variedad de ataques nuevos e innovadores. Pero aquí está el detalle: una vez que los detectamos, no nos quedamos de brazos cruzados. Nos ponemos manos a la obra y creamos medidas de protección que benefician a todos. Podemos hacerlo porque somos dueños de nuestra propia tecnología y podemos ajustarla sobre la marcha. Así que, mientras los malos se vuelven más astutos, nosotros nos aseguramos de que nuestros clientes sigan un paso adelante. |
Visualizando los resultados
Aunque todo esto puede parecer un poco complejo, no lo es. Los atacantes tradicionalmente han tenido la ventaja del tiempo, pero con Huntress, hacemos que esa ventaja sea tuya. Veamos de forma simplificada cómo te mantenemos protegido cuando más importa.
| Contención de amenazas | Remediación Activa | Limpieza y recuperación guiadas | |
|---|---|---|---|
| Qué hacemos | Brindamos intervención las 24 horas para evitar que el ataque se propague en tu nombre. Esta acción crucial te da la oportunidad de revisar nuestros informes y dar tu aprobación para que nuestras medidas de remediación automatizadas eliminen por completo la amenaza. | Te damos la flexibilidad de permitir que Huntress ejecute acciones de remediación que eliminan las amenazas identificadas de la tecnología bajo nuestro cuidado. Si prefieres no autorizar remediaciones por adelantado, conservas la opción de usar nuestra función de "clic para aprobar". | Después de contener y eliminar con éxito la amenaza de la tecnología bajo nuestro cuidado, ofrecemos recomendaciones detalladas adicionales para ayudar a eliminar cualquier rastro del actor de amenazas y fortalecer las debilidades en las medidas de seguridad. |
| El resultado | Detener rápido la propagación | Eliminar la amenaza | Volver a un estado normal o más resiliente |
| Acciones que tomamos |
Detección y respuesta para endpoints (EDR): Aislamiento del Host
|
|
|
Cuidado con los impostores: no toda "R" es igual
Lamentablemente, el panorama de proveedores de MDR es como navegar por un laberinto traicionero.
Por un lado, están los proveedores que hacen afirmaciones descabelladas, prometiendo neutralizar a los atacantes en segundos. Pero aquí está el truco: es una fachada para una ráfaga de alertas que te dejan ahogándote en un pajar mientras las agujas (es decir, las amenazas críticas) permanecen ocultas.
Luego está la otra cara de la moneda. Algunas organizaciones proveedoras de MDR parecen tener una comprensión confusa de lo que significa esa "R" en MDR. Sí, es "Managed Detection and Response" (Detección y respuesta administradas). Pero algunos proveedores promocionan "MDR + Remediación" como si fuera una revelación revolucionaria.
La verdad es que separar los hechos de la ficción cuando se trata de respuesta es difícil. Sin embargo, lo hemos hecho fácil. Al considerar proveedores de MDR para proteger el futuro de tu organización, asegúrate de obtener respuestas claras a las siguientes preguntas, ya que podrían salvarte cuando el tiempo es crítico.
1. ¿Puede el proveedor detectar amenazas difíciles de encontrar con confianza?
- Es crucial evaluar la capacidad del proveedor para detectar una variedad de amenazas, incluidas las sofisticadas. Busca un alto grado de confianza en sus conclusiones, minimizando los falsos positivos.
- Pregunta sobre sus técnicas de detección, sus capacidades internas de inteligencia de amenazas y cómo manejan los falsos positivos.
2. ¿Puede el proveedor actuar para detener las amenazas?
- La detección por sí sola no basta. Asegúrate de que el proveedor pueda actuar con rapidez para evitar que las amenazas se propaguen.
- Pregunta sobre sus capacidades de respuesta, incluidas las técnicas de contención y aislamiento.
3. ¿Ofrece el proveedor flexibilidad en la erradicación de amenazas?
- La flexibilidad importa. ¿Puedes elegir cómo y cuándo se inician las acciones? Algunas amenazas requieren acción inmediata, mientras que otras pueden necesitar un enfoque más estratégico.
- Pregunta sobre los métodos de erradicación de amenazas y si se alinean con las necesidades de tu organización.
4. ¿Puede el proveedor ayudar con la limpieza y la recuperación?
- Después de un incidente, una limpieza y recuperación efectivas son esenciales. Busca proveedores que no solo contengan las amenazas, sino que también cuenten con expertos disponibles para ayudar a fortalecer la postura de seguridad.
- Pregunta sobre sus recomendaciones y apoyo posteriores al incidente.
5. ¿Mejora el proveedor de forma continua?
- El panorama de amenazas evoluciona, así que tu proveedor de MDR también debería hacerlo. ¿Aprenden con el tiempo y mejoran sus detecciones?
- Pregunta sobre su investigación, desarrollo y compromiso con mantenerse a la vanguardia de las amenazas emergentes.
Recuerda, MDR no se trata solo de palabras de moda o acrónimos elegantes. Se trata de contar con un socio que pueda manejar el ciclo de vida de respuesta a incidentes de manera efectiva y darte esa ventaja de tiempo crítica. Con Huntress, nuestra misión es asegurarnos de actuar antes de un posible impacto.