

Las organizaciones de salud ahora operan en un entorno digital peligroso, caracterizado por ciberataques persistentes y sofisticados, además de tácticas en constante evolución. A medida que las operaciones de TI se descentralizan cada vez más para dar lugar a la atención remota de pacientes y mejores servicios de salud, el sector enfrenta un riesgo creciente de amenazas cibernéticas que van más allá de los activos financieros y la información confidencial de los pacientes.
La necesidad de contar con medidas de ciberseguridad integrales en todos los frentes nunca ha sido tan urgente. Por eso, el security awareness training (SAT) para el sector salud desempeña un papel fundamental para ayudar a tu organización a defenderse de la creciente ola de amenazas cibernéticas. Las soluciones de SAT están diseñadas para capacitar al personal de salud en reconocer, mitigar y responder de manera efectiva ante posibles incidentes de seguridad.
Veamos cómo este enfoque proactivo puede ayudar a fortalecer tus defensas cibernéticas, proteger a tus pacientes y garantizar que puedas operar sin interrupciones en un entorno digital que siempre está en riesgo.
La realidad actual de las amenazas cibernéticas en el sector salud
Lamentablemente, el sector salud se ha convertido en un objetivo principal de las amenazas cibernéticas, ya que los ciberdelincuentes explotan vulnerabilidades en los sistemas de salud, principalmente por motivos financieros y, en ocasiones, con intenciones maliciosas. Los ataques de ransomware dirigidos a hospitales han aumentado significativamente en los últimos años, lo que ha provocado interrupciones en la atención a pacientes y en la continuidad operativa. Además, los ataques avanzados por correo electrónico se han vuelto cada vez más comunes, lo que representa tanto riesgos financieros como daños tangibles al bienestar de los pacientes.
Más allá de la extorsión, las organizaciones de salud enfrentan amenazas de filtraciones de datos y acceso no autorizado a información confidencial de pacientes. Las tácticas de hackeo seguido de exfiltración ahora se usan comúnmente para infiltrarse en un sistema o red objetivo, obtener acceso no autorizado y luego robar datos confidenciales antes de ser detectados. Las entidades patrocinadas por estados, conocidas como amenazas persistentes avanzadas (APT), han complicado aún más los desafíos de ciberseguridad, con numerosas filtraciones de alto perfil que han expuesto la información personal de millones de personas.
Las nuevas amenazas siempre están adaptándose
Las amenazas cibernéticas en evolución representan un desafío enorme para las organizaciones de salud, ya que los ciberdelincuentes adaptan constantemente sus tácticas para evadir la detección e infiltrarse en los sistemas de salud. Los ciberdelincuentes cada vez son mejores para disfrazar sus actividades dentro de las operaciones diarias legítimas de TI, lo que hace que la detección sea aún más difícil.
La ingeniería social consiste en manipular a alguien para que divulgue información confidencial o realice acciones que puedan comprometer la seguridad, a menudo aprovechando un nivel de confianza.
Estos son algunos ejemplos de métodos comunes de ingeniería social con los que puede atacarse al personal de salud:
- Phishing: los atacantes envían correos electrónicos o mensajes engañosos haciéndose pasar por una fuente legítima para engañar a los destinatarios y hacer que revelen información confidencial, como credenciales de acceso o datos financieros.
- Compromiso del correo electrónico empresarial (BEC): en los ataques de BEC, los ciberdelincuentes se hacen pasar por ejecutivos de alto nivel o contactos de confianza dentro de una organización para engañar a los empleados y lograr que transfieran fondos, divulguen información confidencial o inicien transacciones fraudulentas.
- Phishing con códigos QR: uno de los métodos de ataque más recientes, esta táctica consiste en que los hackers incorporan códigos QR maliciosos en correos electrónicos o sitios web de phishing, engañando a los usuarios para que los escaneen con sus smartphones e instalen malware.
- Ingeniería social impulsada por IA: los ciberdelincuentes ahora pueden aprovechar las tecnologías de inteligencia artificial (IA) para crear mensajes de phishing o intentos de ingeniería social más convincentes y personalizados, lo que aumenta la probabilidad de un engaño exitoso.
- Suplantación de identificador de llamadas: los atacantes manipulan la información del identificador de llamadas para ocultar sus números telefónicos, haciendo que parezca que la llamada proviene de una fuente confiable o de una organización legítima, lo que aumenta la probabilidad de que el destinatario conteste la llamada o entregue información confidencial.
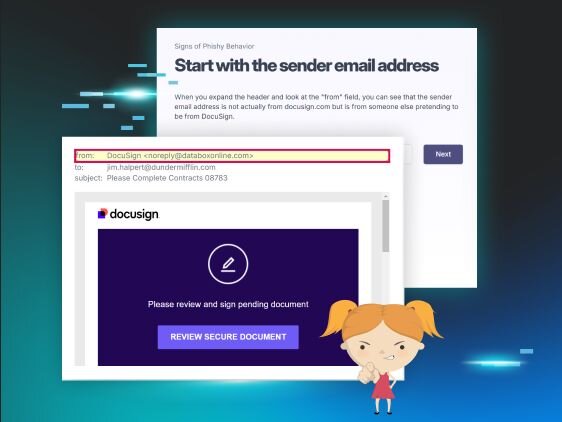
- Suplantación de direcciones de correo electrónico: esta táctica consiste en falsificar la dirección de correo electrónico del remitente para que parezca que el correo proviene de una fuente confiable o de un contacto conocido, engañando a los destinatarios para que abran archivos adjuntos maliciosos, hagan clic en enlaces maliciosos o divulguen información confidencial.
Este entorno peligroso requiere un enfoque en el que participen todos los equipos, que va mucho más allá de simplemente implementar defensas de ciberseguridad y una sólida Detección y respuesta para endpoints (EDR).
La realidad es que el personal de salud de hoy está en la primera línea de los ciberataques. Afortunadamente, con security awareness training, pueden aprender a manejar correctamente ciberataques como los mencionados, fortaleciendo en gran medida la defensa general de tu organización contra las amenazas.
¿Qué es el security awareness training para el sector salud?
El security awareness training para el sector salud está diseñado para dotar al personal de salud del conocimiento y las habilidades necesarias para reconocer y mitigar las amenazas de ciberseguridad de forma más efectiva. Esta capacitación utiliza recursos como videos, cuestionarios y simulaciones de phishing para brindar instrucción integral sobre las mejores prácticas de ciberseguridad, incluyendo la identificación de intentos de phishing, la protección de datos confidenciales de pacientes y la respuesta ante incidentes de seguridad.
El security awareness training para el sector salud permite que los empleados identifiquen amenazas cibernéticas comunes y adopten comportamientos conscientes de la seguridad para proteger la información de los pacientes y mantener la integridad de los sistemas de salud. La capacitación va mucho más allá de las medidas tradicionales de seguridad de TI: fomenta una cultura de conciencia de seguridad dentro de las organizaciones de salud, donde la ciberseguridad se convierte, en esencia, en una responsabilidad compartida entre todos los empleados. Al invertir en security awareness training, las organizaciones de salud pueden mejorar su postura general de ciberseguridad, mitigar el riesgo de filtraciones de seguridad y salvaguardar la confidencialidad y la confianza de los pacientes.
Beneficios principales del security awareness training para el sector salud
Las ventajas de dotar a tu organización de security awareness training para el sector salud van mucho más allá de la conciencia y el conocimiento sobre amenazas cibernéticas. Los beneficios tangibles que puedes esperar con SAT incluyen:
- Protección contra ciberataques: si tus empleados están capacitados, estarán mejor preparados para reconocer y frenar ciberataques como el phishing o la ingeniería social. Esto significa que tus empleados pueden ayudar a tu organización a reducir su exposición general al riesgo y evitar filtraciones de datos costosas que ahora promedian $10.9 millones en costos totales.
- Garantizar el cumplimiento normativo: security awareness training ayuda a tu organización de atención médica a cumplir con regulaciones estrictas de privacidad de los datos y seguridad, como HIPAA, al educar a tus empleados sobre sus roles y responsabilidades en la protección de la información de los pacientes.
- Prevención de ataques a la cadena de suministro: la security awareness training en salud va más allá de los límites de tu organización. También está diseñada para educar a tus empleados sobre los riesgos asociados con proveedores externos y socios de la cadena de suministro.
- Mejora de la respuesta a incidentes: los empleados capacitados desempeñan un papel fundamental en los esfuerzos de respuesta a incidentes, facilitando la detección, contención y mitigación rápidas de los incidentes de seguridad.
- Fomento de una cultura de seguridad: la security awareness training fomenta una cultura de seguridad dentro de tu organización, donde la ciberseguridad se convierte en una responsabilidad compartida entre todos los empleados.
- Medidas de defensa rentables: una brecha de seguridad puede costarte caro. El golpe financiero es desagradable, pero el daño a tu reputación y la pérdida de la confianza de los pacientes pueden destruir toda tu operación. Por eso invertir en security awareness training es una forma rentable de fortalecer las defensas de ciberseguridad.
Una forma proactiva de mantenerte resiliente ante las ciberamenazas
La security awareness training en salud es un componente fundamental de una estrategia integral de ciberseguridad en el panorama actual, cada vez más lleno de amenazas. Ofrece a las organizaciones de atención médica de todos los tamaños una forma eficaz de mitigar el riesgo de brechas de seguridad, proteger los datos de los pacientes y, en última instancia, cultivar una cultura de concientización sobre seguridad.
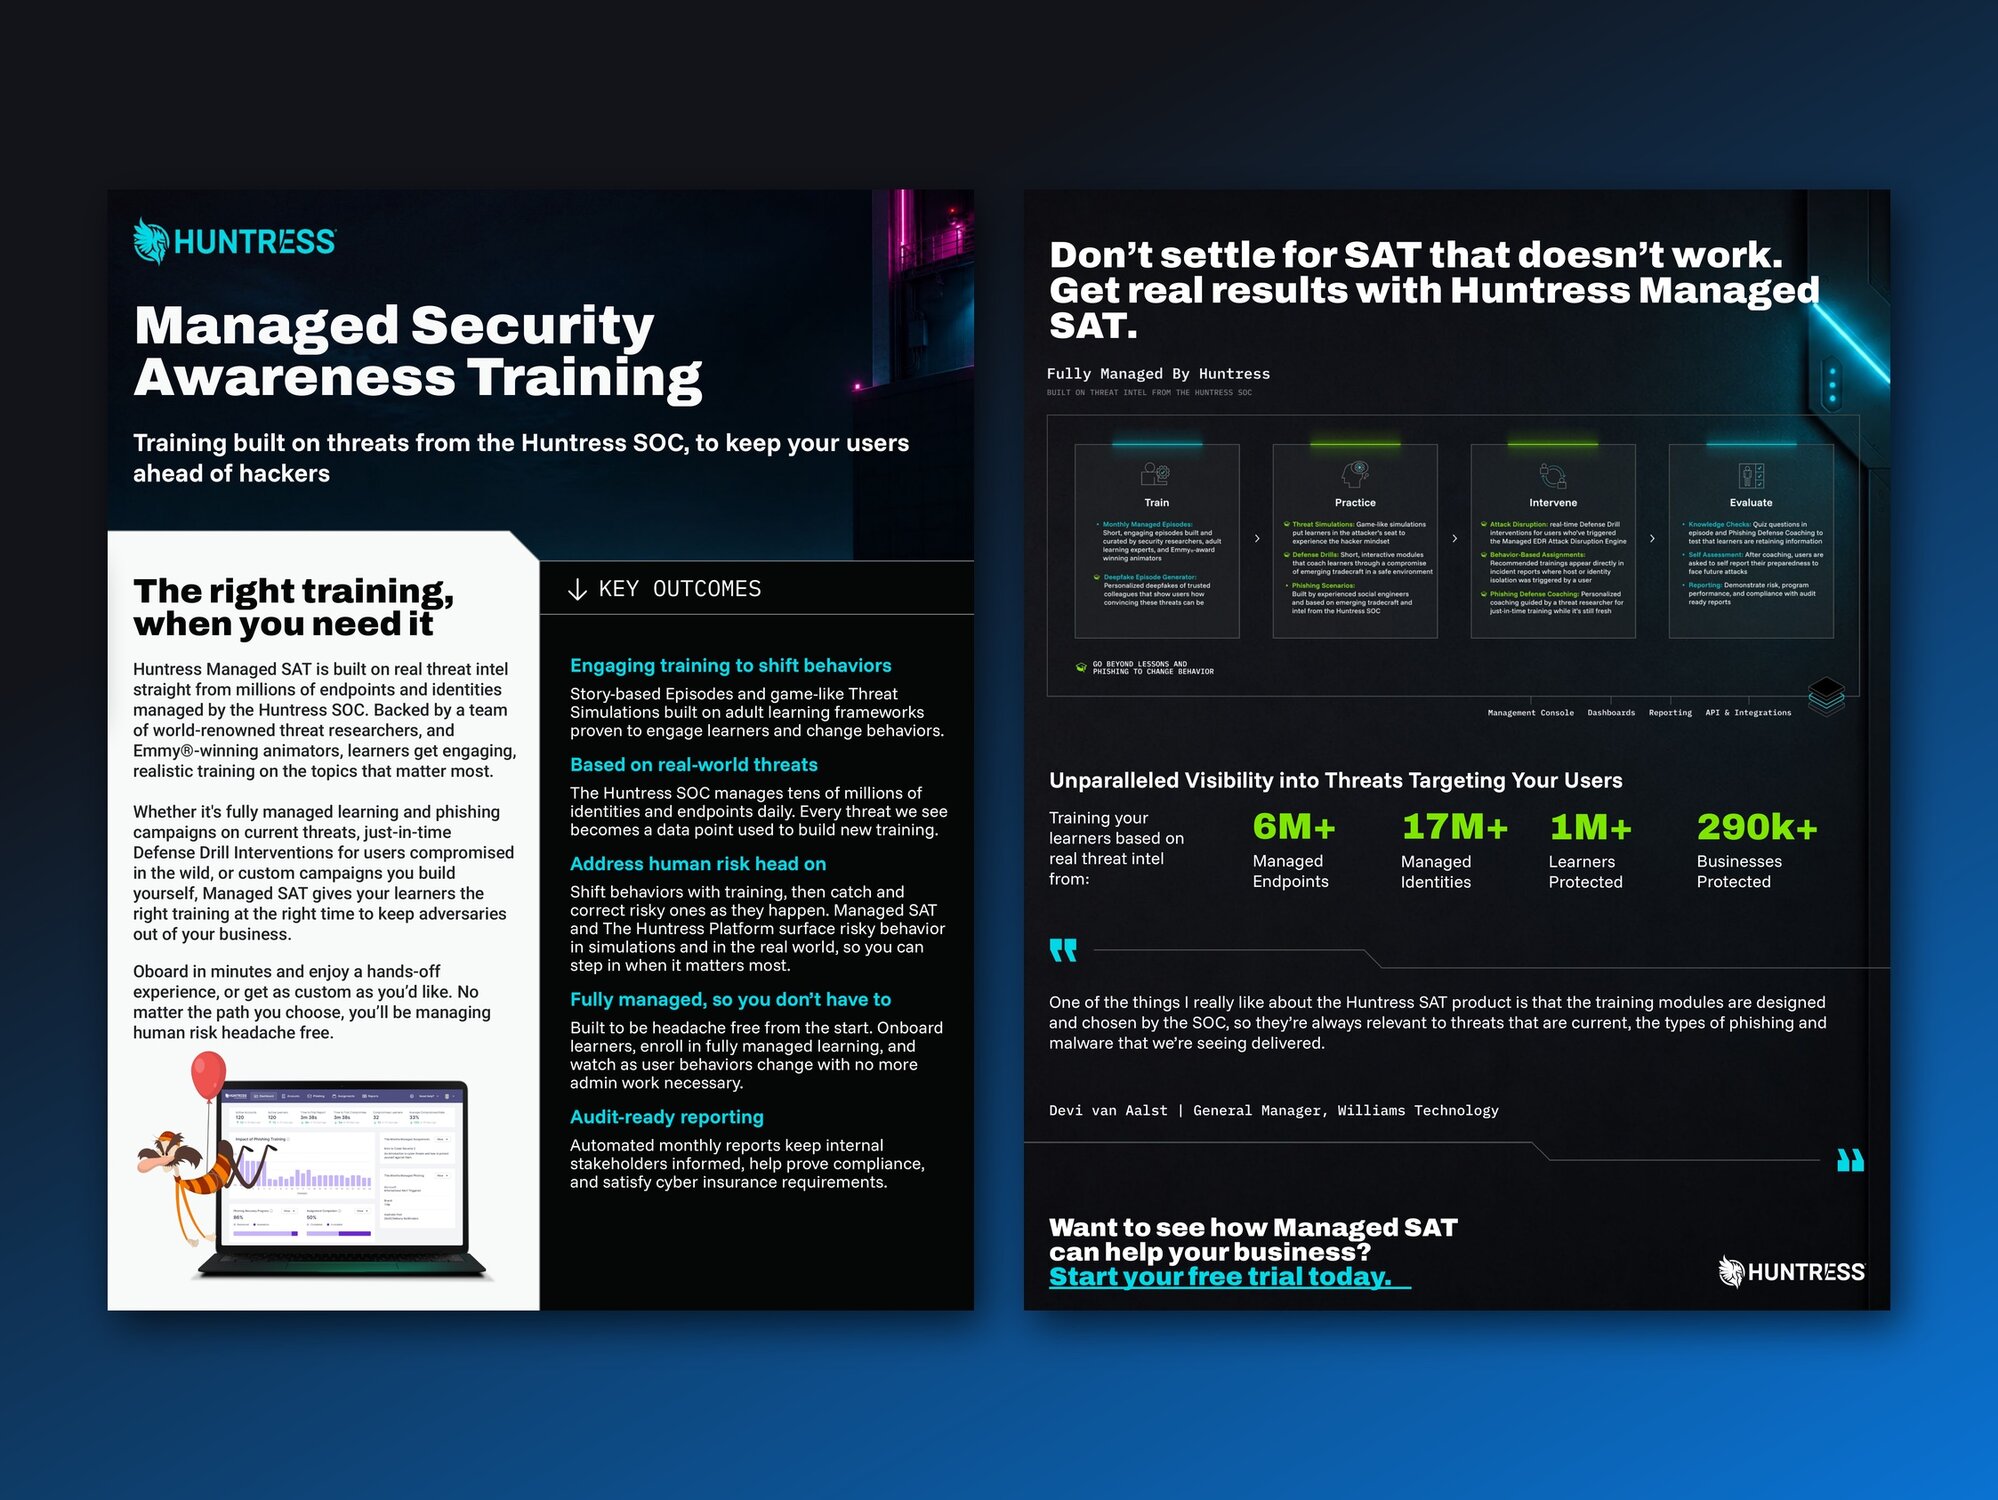
La Security Awareness Training de Huntress ofrece episodios atractivos y narrativos, todos gestionados completamente por profesionales reales de ciberseguridad. Estos expertos se encargan de todo, desde la creación de lecciones hasta la realización de simulaciones de phishing, asegurando que tus empleados cuenten con el conocimiento y las habilidades necesarias para defenderse de las ciberamenazas en constante evolución. Con episodios atractivos y narrativos creados por animadores galardonados, Huntress SAT puede cautivar a tus alumnos y asegurar que retengan las lecciones de concientización sobre seguridad.
Conoce más sobre Huntress SAT y da a tu organización el poder de mantenerse un paso adelante de las ciberamenazas, o inicia una prueba gratuita de Huntress SAT hoy mismo.