

En un artículo reciente de The Wall Street Journal titulado “Phishing Tests, the Bane of Work Life, Are Getting Meaner”, el escritor Robert McMillan explora una crítica común a la security awareness training: los métodos tradicionales de SAT podrían hacer más daño que bien. Argumenta que fomentan una relación de confrontación entre los empleados y los departamentos de TI, y menciona que algunos estudios muestran que estos programas no son efectivos. Pero, ¿estas afirmaciones reflejan todo el panorama?
La realidad es que la eficacia de la capacitación en seguridad es mucho más compleja. Es absolutamente cierto que algunos programas de SAT son una pérdida de tiempo total. También es cierto que algunas organizaciones tratan la capacitación como un simple trámite para cumplir, o, peor aún, como un castigo. Esto crea una cultura en la que los empleados no se sienten comprometidos o simplemente la ignoran.
Pero lo contrario también es cierto. Si se hace bien, y se aborda con una mentalidad de crecimiento, la security awareness training puede ser una fuerza poderosamente transformadora para crear una cultura de seguridad y motivar a los empleados a defender a la organización de los ciberataques.
Exploremos cómo algunos programas de SAT se quedan cortos, y cómo un enfoque diferente puede demostrar que un SAT impactante no solo es posible, sino necesario.
Cómo abordar las críticas contra la security awareness training
Las críticas contra el SAT suelen venir de programas que dependen de prácticas tradicionales y obsoletas, como capacitaciones anuales extensas y pruebas de phishing que buscan engañar en lugar de educar. Analicemos algunas críticas comunes:
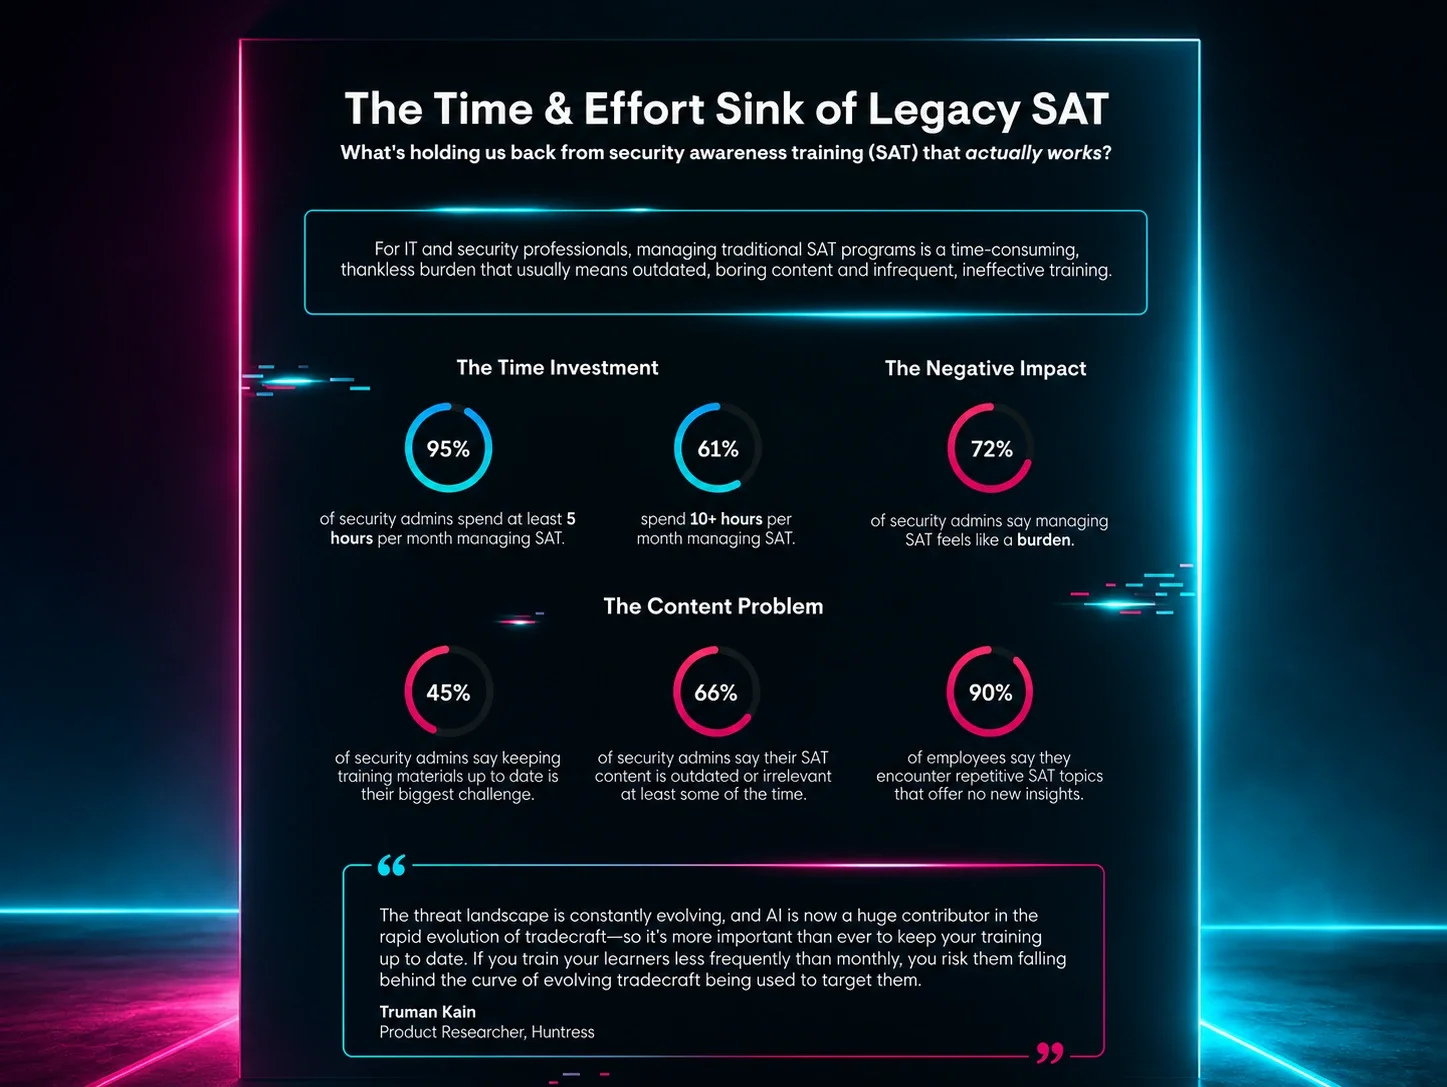
- "El SAT no protege contra las brechas de seguridad." Muchos estudios académicos critican el enfoque tradicional de la capacitación en ciberseguridad: charlas anuales de una hora. Estos programas suelen quedarse cortos, haciendo perder el tiempo de los empleados al cubrir temas amplios y jerga que rara vez se aplica a sus funciones, todo bajo la apariencia de "concientización". No sorprende que estas sesiones poco frecuentes y extensas no logren generar cambios de comportamiento significativos. Después de todo, no esperarías ponerte en forma entrenando intensamente una sola vez al año. El mismo principio aplica a una capacitación efectiva en ciberseguridad.
- "Las pruebas de phishing son injustas y desmoralizantes." Los críticos argumentan que las simulaciones de phishing sofisticadas dirigidas a los empleados generan resentimiento y erosionan la confianza en el lugar de trabajo. Esto es cierto si los ataques simulados se sienten más como una táctica de "atrapar en el error" que como una oportunidad de aprender. Verás esto en las historias de terror de administradores de TI demasiado entusiastas que envían correos sobre entregas de flores en el lobby o cachorros perdidos en el estacionamiento. Se apoyan demasiado en jugar con las emociones sin considerar la lección que van a enseñar. Tu cultura de seguridad debería hacer que los empleados se sientan empoderados en cuanto a sus habilidades de ciberseguridad, en lugar de avergonzarlos (o castigarlos) con capacitación "remedial" que no genera ningún cambio real.
- "El SAT no se adapta a los desafíos del mundo real." Uno de los principales actores en el espacio del SAT elige escenarios al azar de un catálogo que ha acumulado durante los últimos 15 años. Los programas de SAT que dependen de enfoques obsoletos o que no reflejan las ciberamenazas actuales naturalmente parecerán ineficaces.
Si bien estas críticas son válidas para algunas implementaciones, ignoran la segunda mitad de la ecuación: ¿qué pasa cuando el SAT se hace bien?
Para entender la ineficacia de muchos programas de SAT, necesitamos analizar sus posibles fallas:
- Frecuencia: La capacitación una vez al año no refleja la naturaleza dinámica y cambiante de las ciberamenazas. Los atacantes no operan anualmente, y tu programa de SAT tampoco debería hacerlo. Capacitar a tus usuarios en ciberseguridad una vez al año hará que piensen en ciberseguridad con esa misma frecuencia. Tu objetivo debería ser el crecimiento continuo y la vigilancia constante.
- Falta de compromiso: Las presentaciones de PowerPoint aburridas o las pruebas de phishing genéricas y aleatorias no logran captar la atención de los empleados, cambiar sus hábitos ni mantenerlos alertas ante amenazas reales. Los empleados suelen desconectarse, tratando el SAT como un simple trámite antes de volver a sus tareas diarias.
- Contenido irrelevante: La capacitación que no refleja las amenazas que los empleados realmente enfrentan en sus operaciones diarias no da en el blanco. Los empleados necesitan capacitación basada en escenarios que se sientan relevantes y que reflejen las tácticas con las que podrían ser atacados hoy. No pierdas el tiempo de tus empleados explicando la diferencia entre hacktivismo y ataques patrocinados por un Estado si tienes un consultorio dental con pocas probabilidades de ser afectado por cualquiera de los dos.
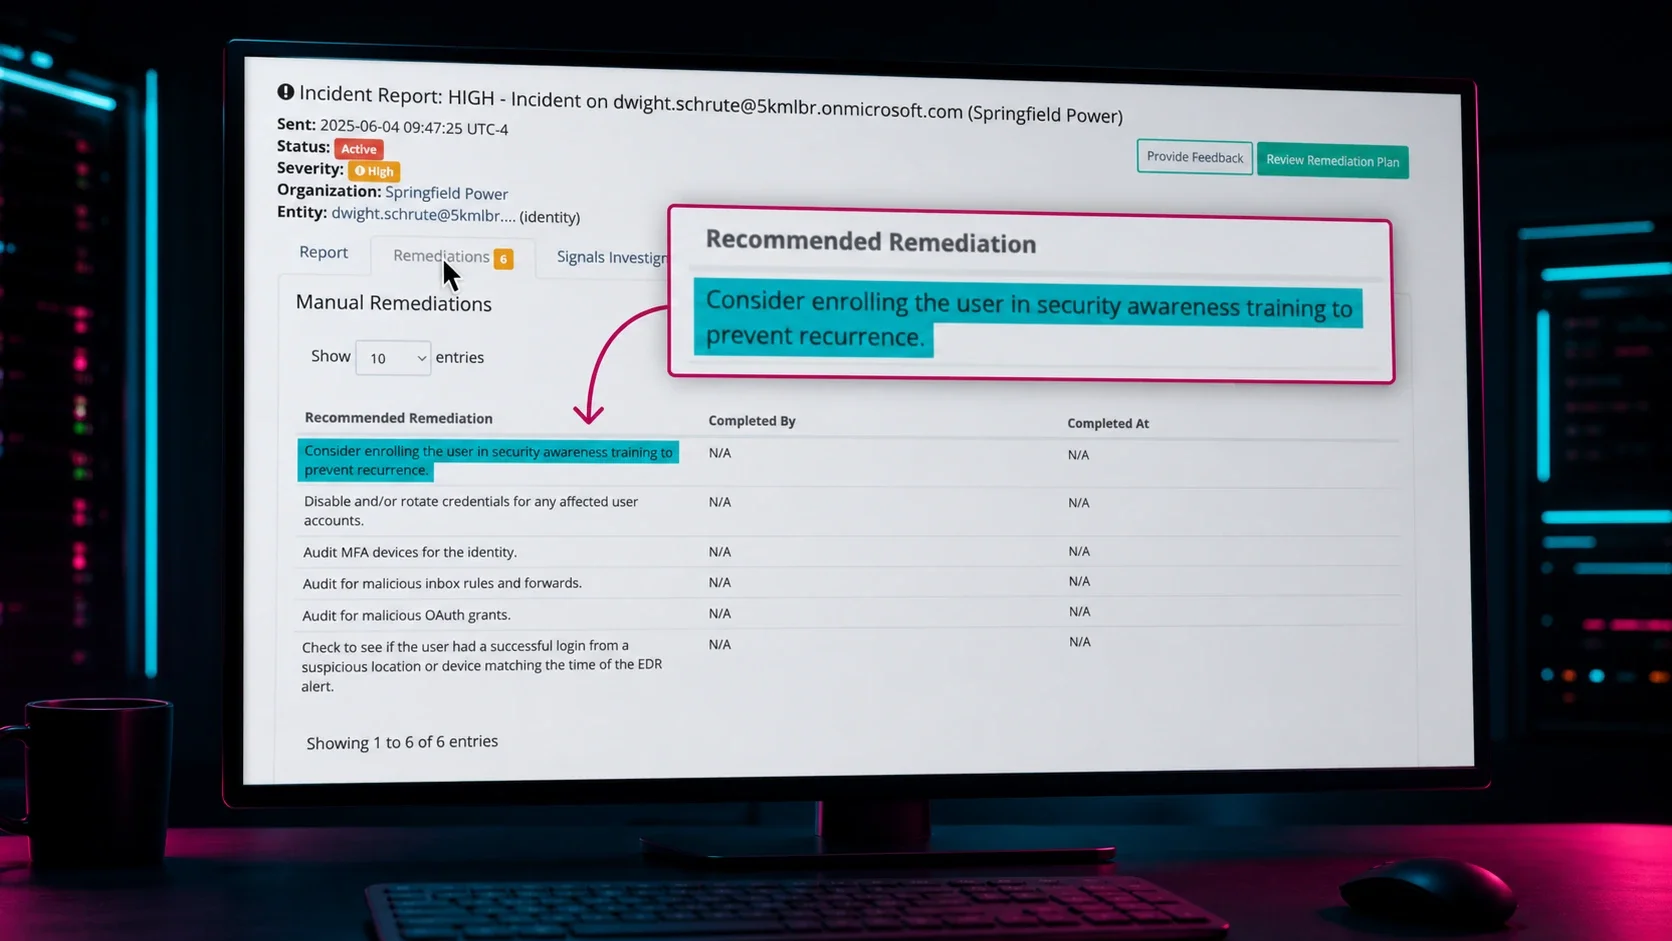
- Falta de refuerzo o seguimiento inapropiado: Los empleados que participan en simulaciones de phishing a menudo no reciben un seguimiento sustancial, lo que los deja sin la información que necesitan para aprender de sus errores. Por otro lado, algunos programas imponen horas de "capacitación remedial" como castigo. Esto crea la cultura de confrontación observada en el artículo del WSJ y en varios estudios.
- Ausencia de construcción de cultura: Un programa de SAT olvidable no fomenta una cultura laboral donde se valore la ciberseguridad. La participación de los empleados se vuelve superficial a menos que celebres sus logros y dejes de avergonzarlos por errores honestos.
¿Cómo se ve un programa de SAT efectivo?
Ya hablamos de cómo los programas tradicionales de SAT pueden quedarse cortos. Pero, ¿cómo puedes construir un programa de security awareness training que vaya más allá de las listas de verificación básicas y convierta las pruebas de phishing confrontacionales en oportunidades de aprendizaje? ¿Cómo puedes crear una cultura positiva de concientización en seguridad que realmente mejore tu postura de seguridad? Aquí es donde puedes empezar:
1. Módulos de capacitación frecuentes y fáciles de digerir
La capacitación anual está obsoleta. Los empleados enfrentan riesgos de ciberseguridad constantemente, por lo que la educación debería darse con frecuencia. Las sesiones de capacitación cortas y fáciles de digerir, realizadas regularmente (piensa en algo mensual), ayudan a los empleados a aprender sin sentirse abrumados. Una sesión mensual de 10 minutos tiene suficiente contenido para facilitar un aprendizaje real, les da a las personas suficiente material para generar conversaciones orgánicas entre compañeros, y se adapta mejor a sus horarios. También permite cubrir una amplia gama de temas mientras son más relevantes. La repetición a lo largo del tiempo refuerza el conocimiento y mejora la retención.
2. Refleja las amenazas del mundo real
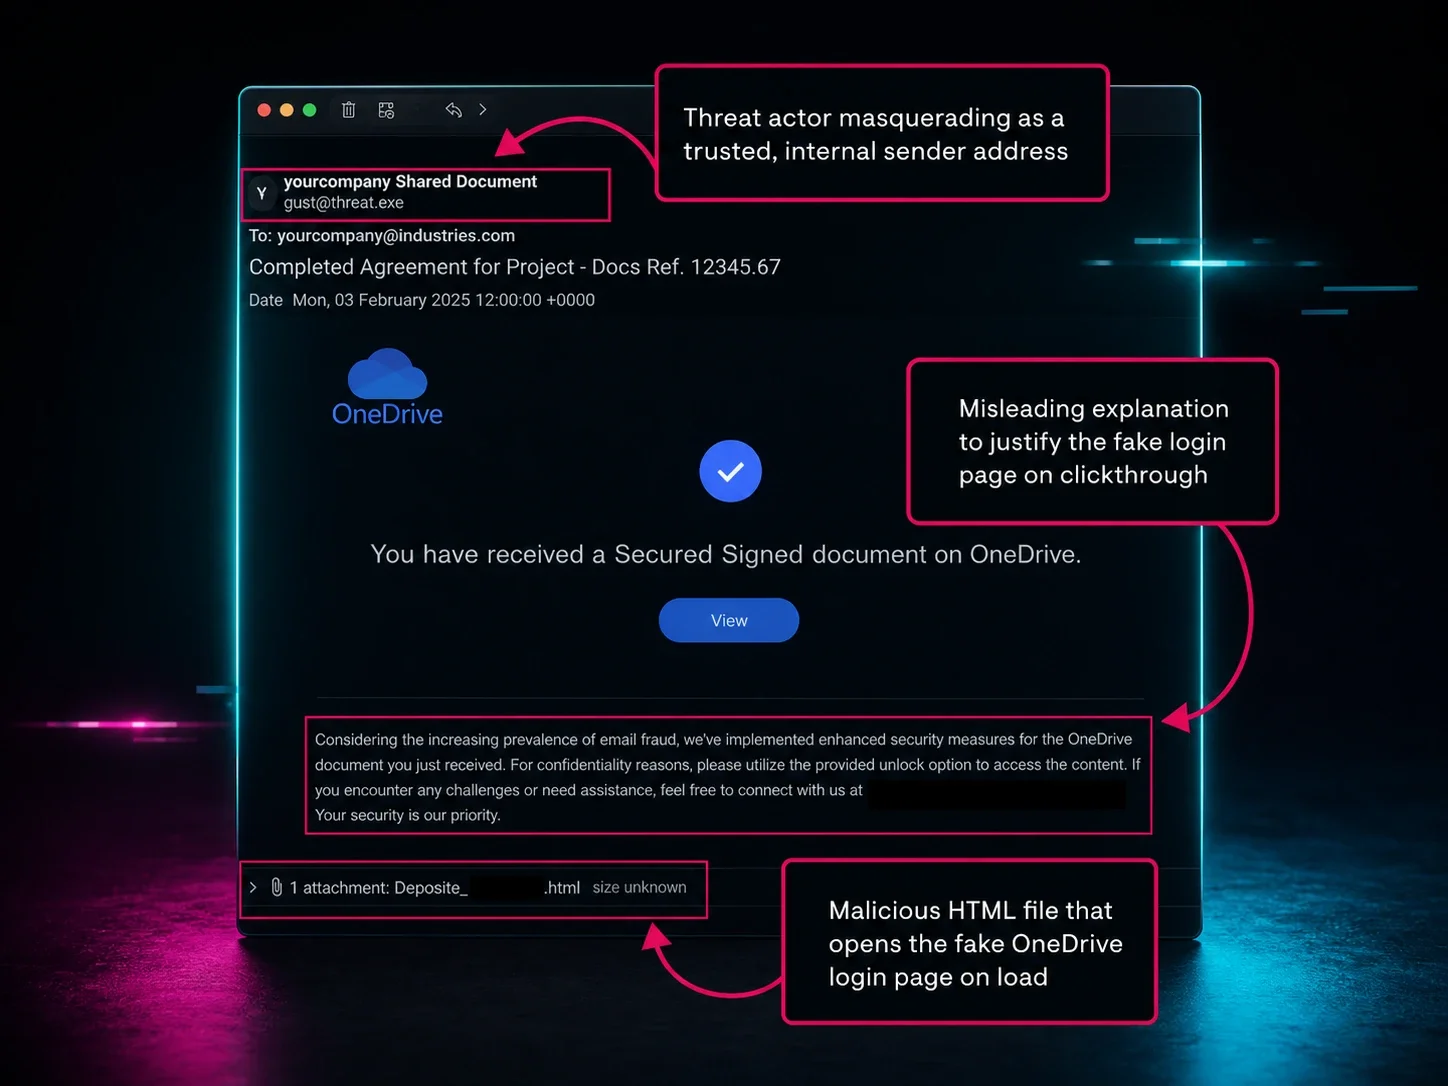
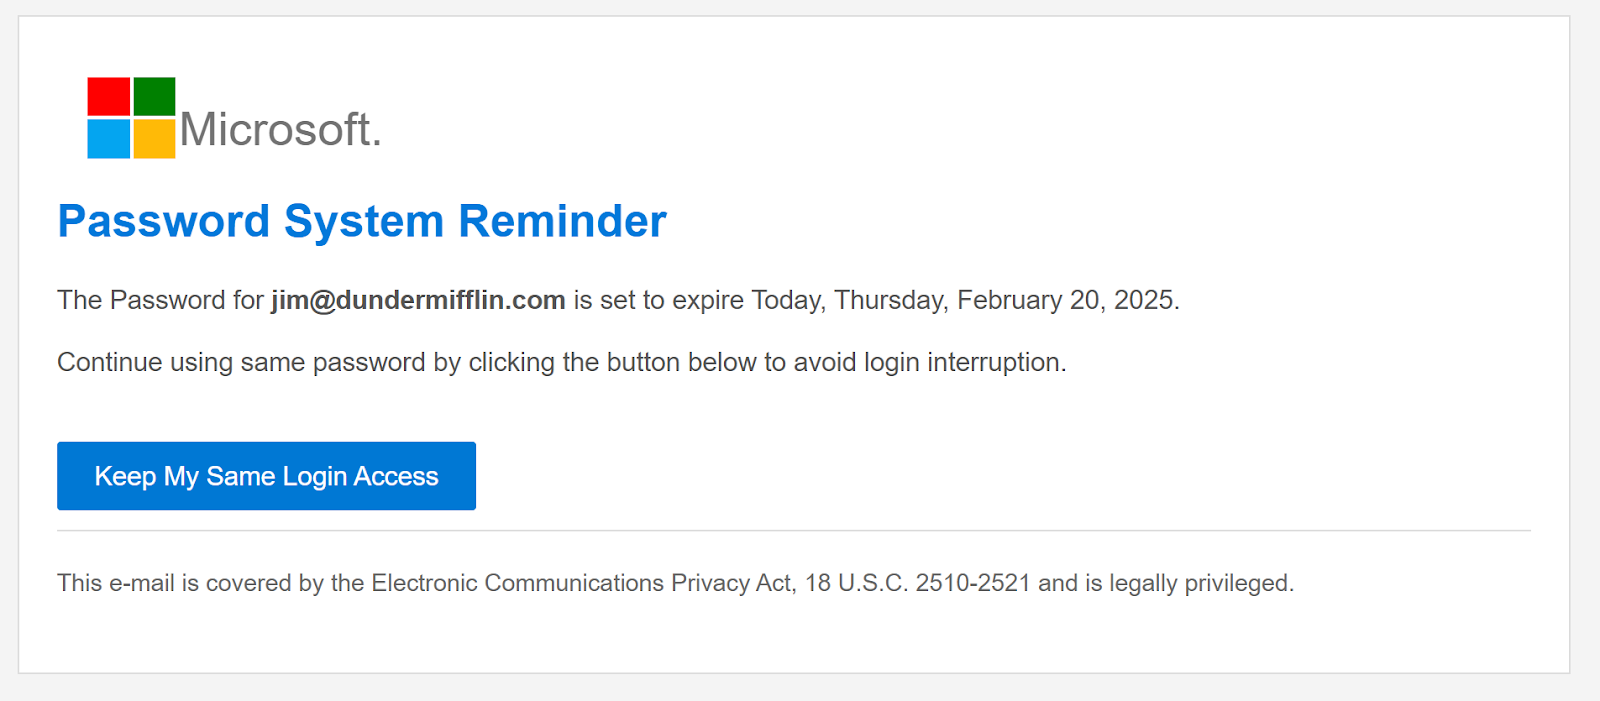
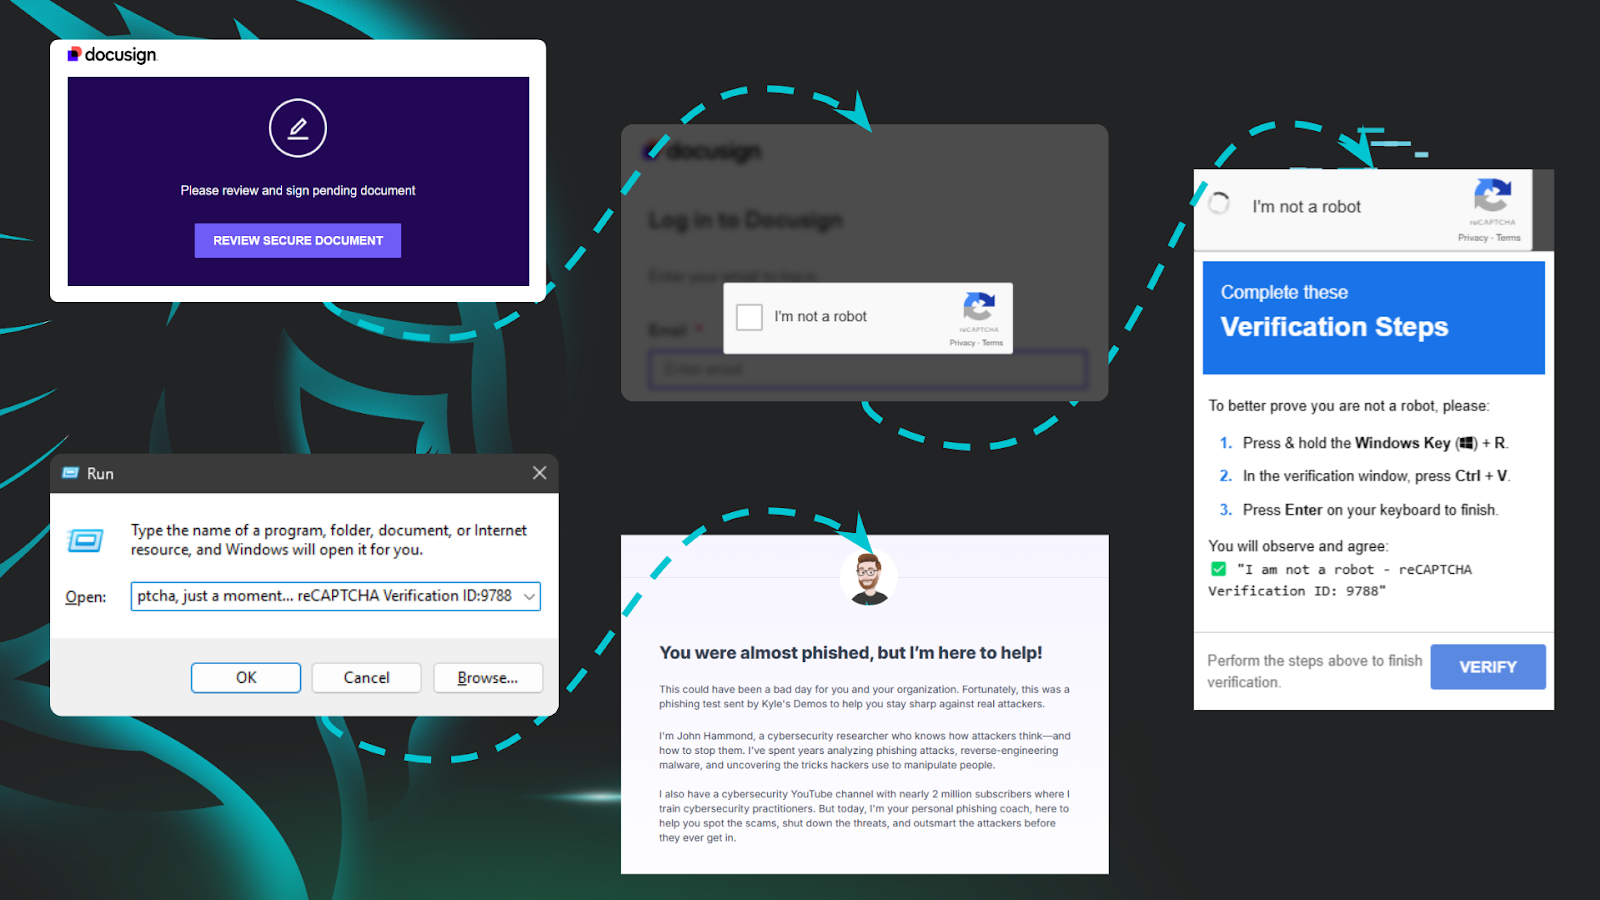
Un SAT efectivo refleja la naturaleza sofisticada de las amenazas del mundo real. Por ejemplo, las simulaciones de phishing deberían usar ataques creíbles y relevantes que imiten las amenazas que actualmente llegan a las bandejas de entrada de los empleados. Este realismo les da a los empleados experiencia práctica con las tácticas emergentes, para que estén listos cuando llegue el ataque real.
3. Aprendizaje atractivo basado en historias
Atrás quedaron los días de aburridas presentaciones de diapositivas o videos con mala actuación y bajo presupuesto, que entran por un oído y salen por el otro. En cambio, el aprendizaje basado en historias hace que los temas complejos sean más accesibles, y conecta a los empleados con personajes y escenarios que resuenan con ellos. Un programa de SAT que le da al estudiante una imagen mental más concreta de su adversario (como un personaje de las historias), en lugar de referirse al vago o abstracto "actor de amenazas", es mucho más efectivo para mantener su atención y lograr que la lección influya en el comportamiento en el mundo real.
4. Contenido sólido pero conciso
El contenido de la capacitación debe ser lo suficientemente sustancial como para generar un aprendizaje real, pero lo bastante breve como para respetar el tiempo de los empleados. Las lecciones prácticas, como reconocer líneas de asunto engañosas, verificar identidades de remitentes y detectar enlaces falsos, combinadas con las amenazas más comunes hoy en día, deben tener prioridad.
5. Capacitación de seguimiento personalizada
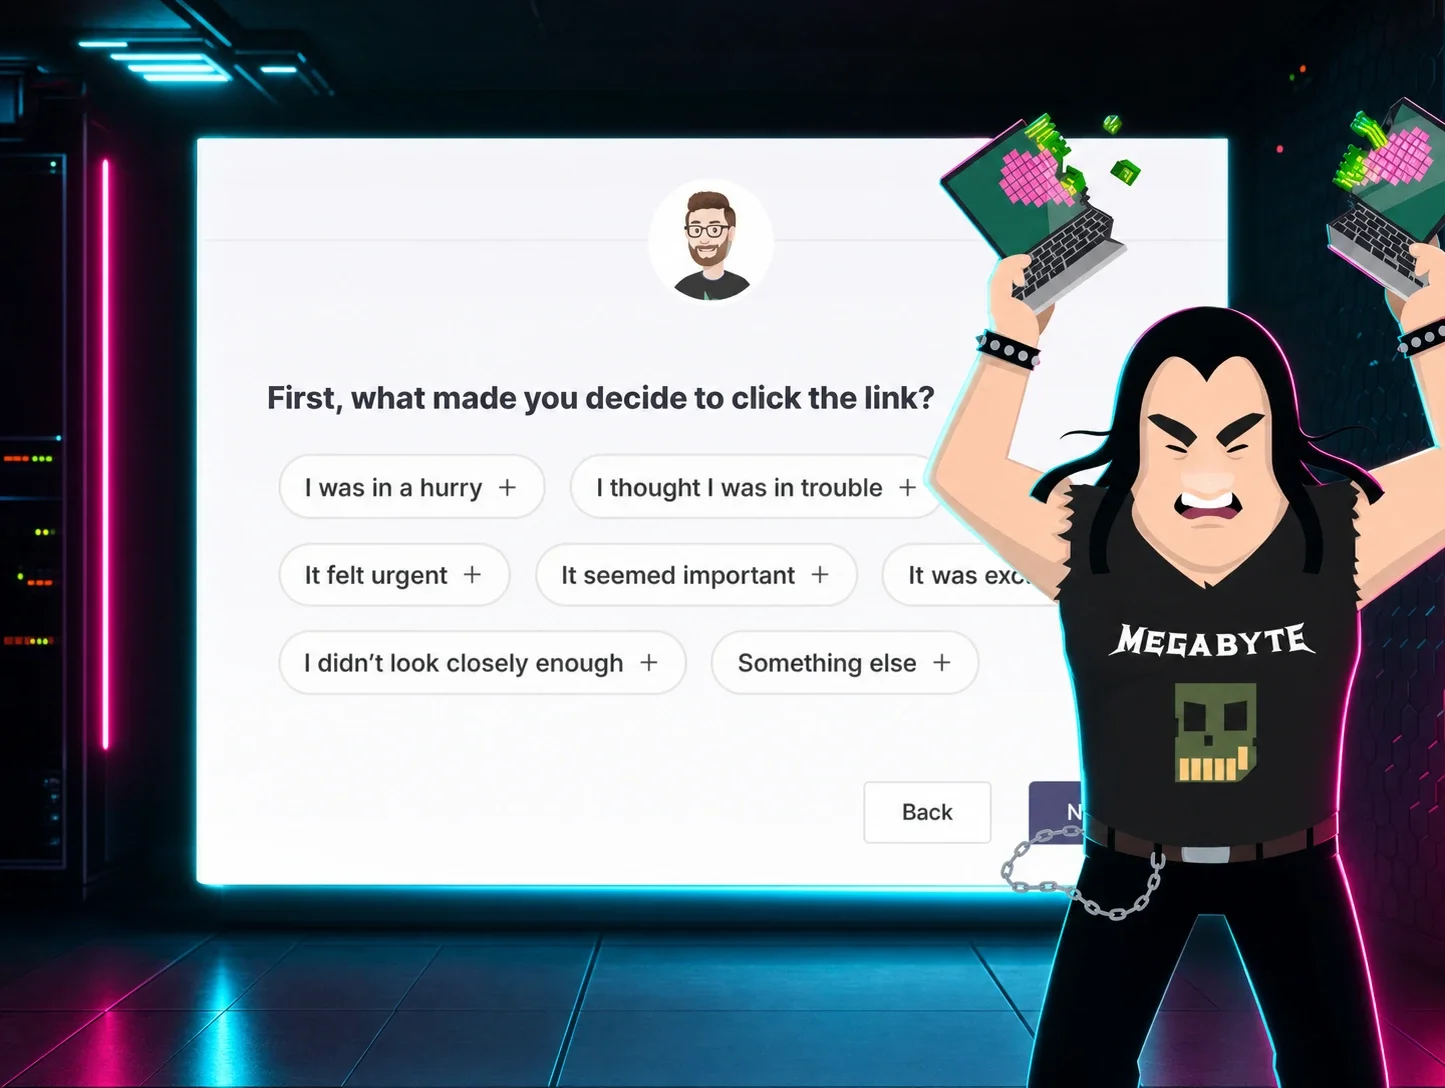
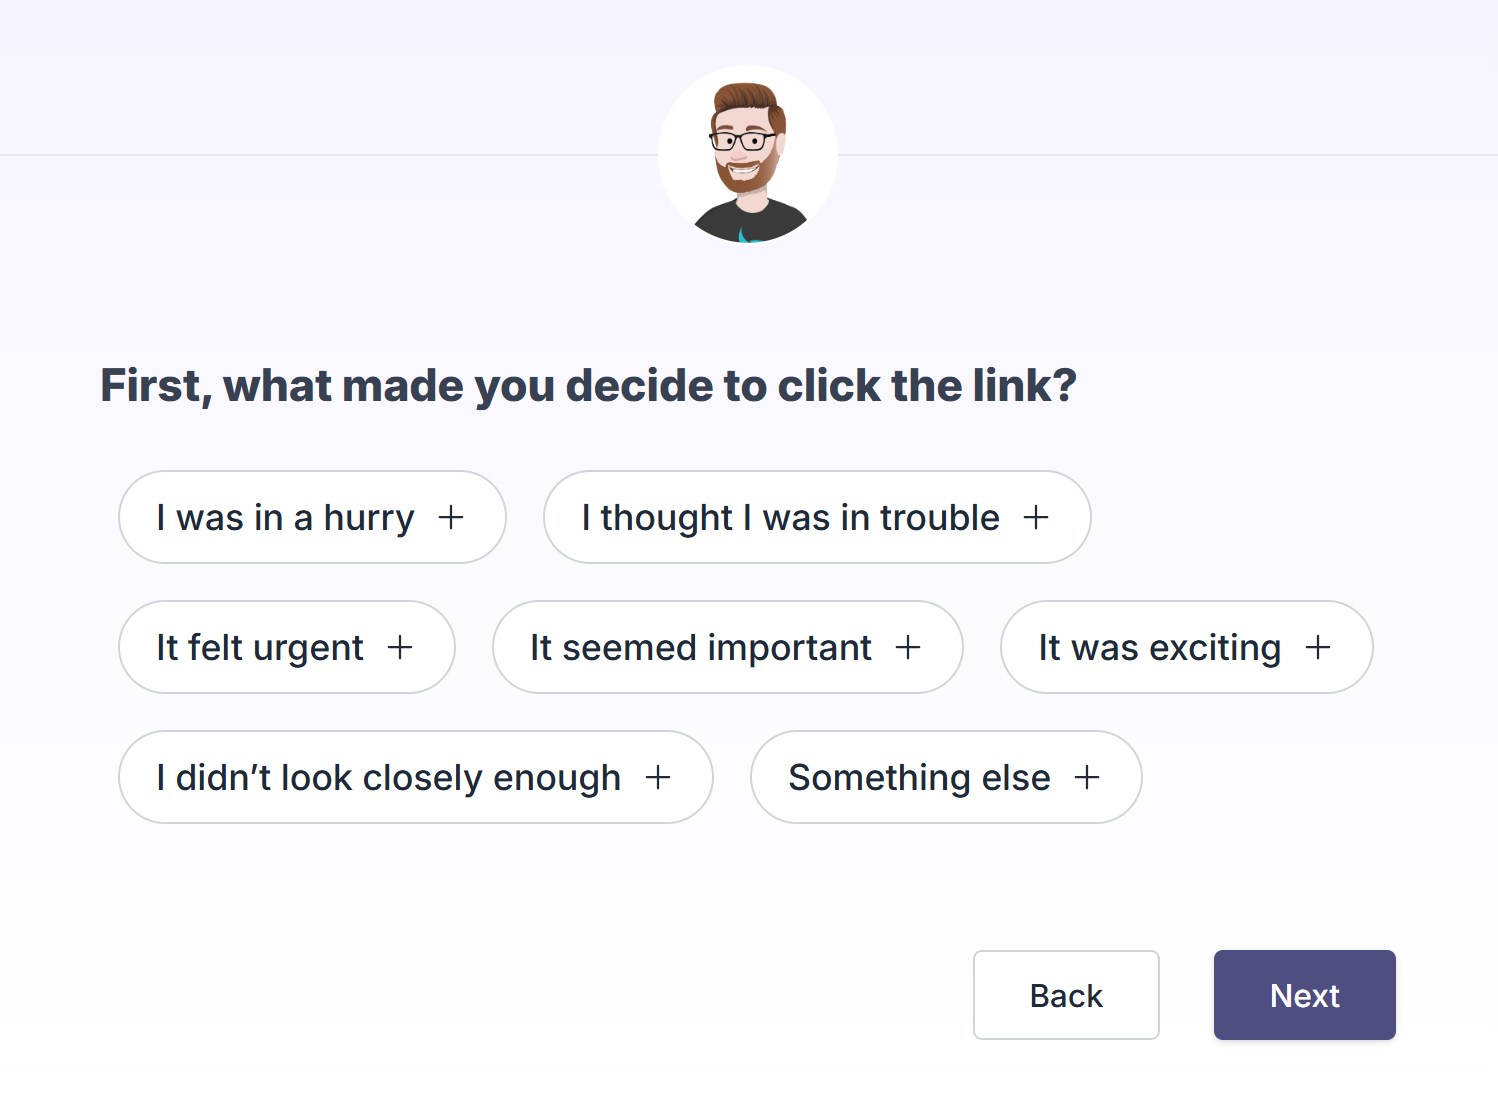
Las soluciones genéricas no funcionan cuando se trata de SAT. Los empleados que interactúan con simulaciones de phishing deben recibir un seguimiento constructivo y personalizado para revisar las tácticas específicas usadas en el ataque, y se les debe motivar a reflexionar sobre la razón por la que hicieron clic. Esto crea una oportunidad de aprendizaje inmediata que genera confianza en lugar de vergüenza.
6. Campañas frecuentes de phishing simulado
Las campañas frecuentes de phishing simulado pueden ser beneficiosas de muchas maneras cuando se hacen bien. Primero, mantienen alerta a los estudiantes. Cuando saben que podrían recibir un correo de phishing en cualquier momento, ya sea una simulación o un ataque real, es más probable que verifiquen dos veces antes de hacer clic en un enlace. Segundo, los expone a las tácticas emergentes que los hackers podrían usar en su contra. Tercero, ayuda a los administradores a entender los niveles de riesgo, identificar qué estudiantes representan más riesgo y dónde pueden mejorar su nivel para reducir el riesgo. El enfoque debe estar en educar a los usuarios, no en hacer pruebas de "atrapados". Y ahí es donde entra en juego fomentar una cultura de seguridad positiva.
7. Fomentar una cultura positiva de ciberseguridad
Empodera a los empleados para que se sientan orgullosos del papel fundamental que desempeñan en la ciberseguridad. Celebra los intentos de phishing reportados y recompensa a los empleados por alertar sobre acciones sospechosas, mediante actividades como la gamificación, resaltando el impacto positivo de su vigilancia y asesorando a quienes puedan estar teniendo dificultades. Fomenta un diálogo abierto sobre la concientización en seguridad en la oficina (o en Slack, para quienes trabajan de forma remota). Asegúrate de que todos estén al tanto y alineados con tus políticas y mejores prácticas de concientización en seguridad. Cuando los empleados sienten que forman parte de un equipo que trabaja hacia objetivos de seguridad compartidos, es más probable que se involucren.
Cómo Huntress genera resultados con programas modernos de SAT
Con Huntress Managed Security Awareness Training, obtendrás una solución de SAT diseñada específicamente para involucrar a tus estudiantes y prepararlos para las amenazas actuales. En pocas palabras, puede generar resultados de seguridad reales para tu organización.
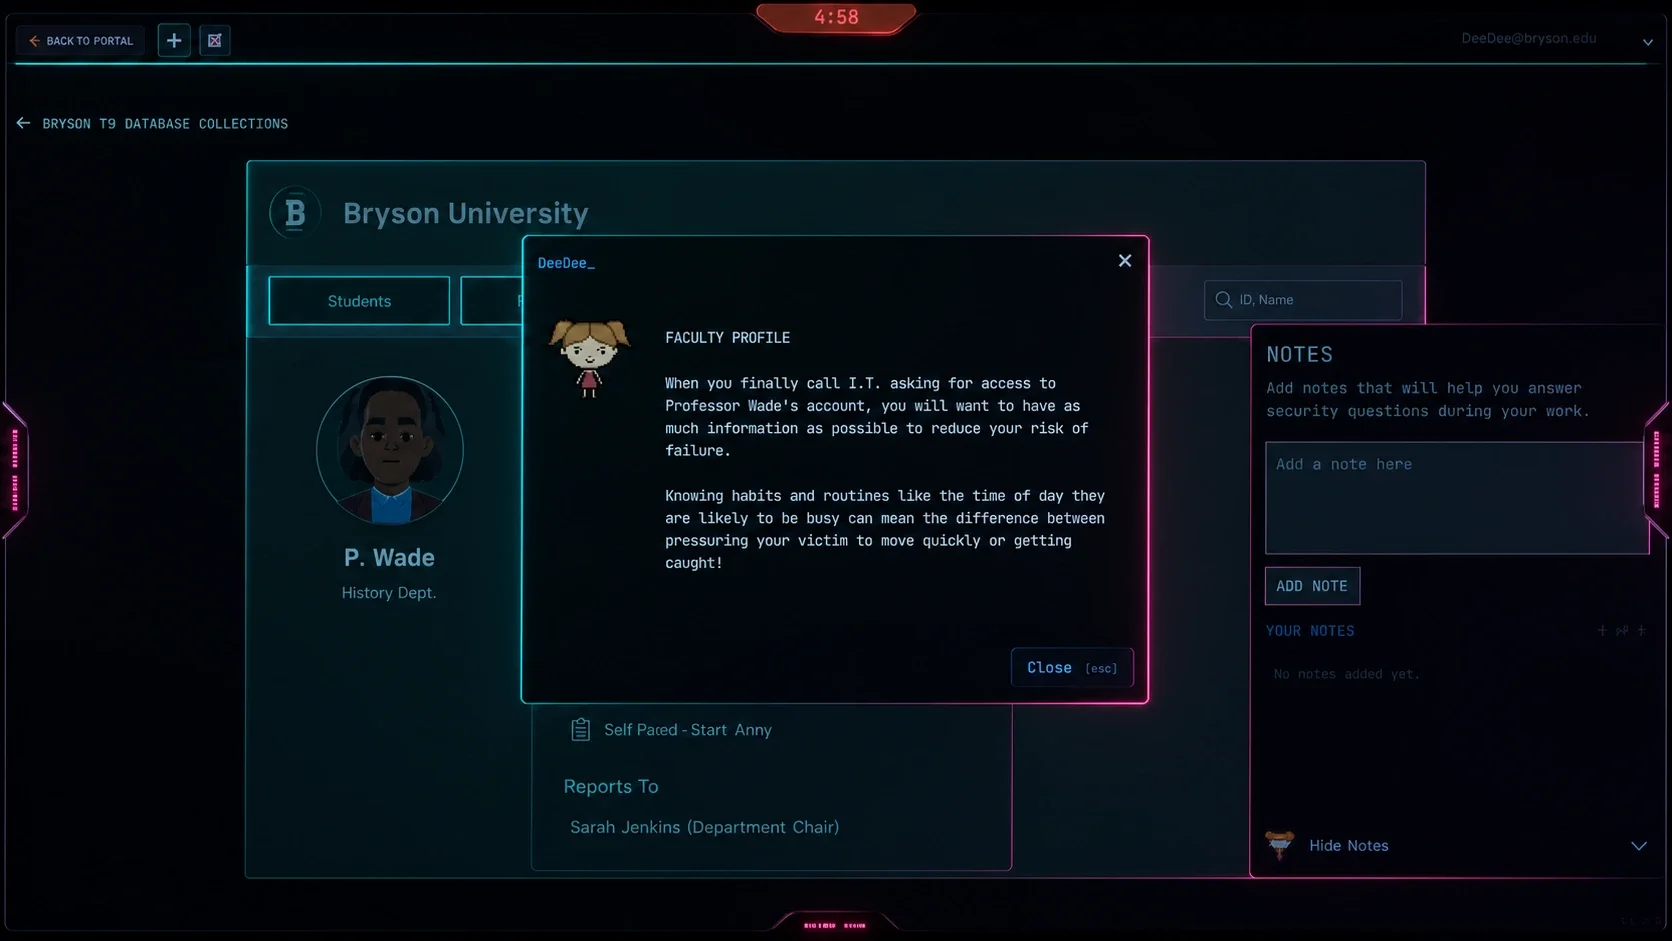
- Narrativa basada en historias: Incorporamos personajes y storytelling atractivos en nuestra capacitación, ayudando a los empleados a visualizar escenarios reales. Ya sea defendiéndose de un personaje como Deedee o viviendo narrativas que golpean de cerca, los usuarios comprenden la importancia de la ciberseguridad.
- Escenarios de phishing realistas: Managed SAT está creado y respaldado por los mismos expertos en seguridad del Centro de Operaciones de Seguridad de Huntress (SOC) que gestionan más de 3 millones de endpoints y más de 1,5 millones de identidades de Microsoft. Mientras otros programas de SAT usan plantillas de correo genéricas, estos expertos tienen una perspectiva única y en tiempo real de las amenazas que más daño están causando a nuestra base de usuarios. Y pueden replicar esas amenazas como escenarios de phishing en rápida sucesión, manteniendo a tus usuarios un paso adelante de los hackers.
- Phishing Defense Coaching: Si un empleado hace clic en un enlace de phishing simulado, ofrecemos Phishing Defense Coaching personalizado y adaptado al escenario específico con el que interactuó. Estas revisiones personalizadas crean experiencias de aprendizaje memorables y refuerzan la idea de que sí es posible identificar señales de que un correo es malicioso. Tener este contexto genera defensas más sólidas, en lugar de castigar por algo que puede sentirse como una prueba arbitraria.
- Capacitación continua totalmente gestionada: Esos mismos expertos en seguridad que crean los escenarios de phishing también pueden gestionar por completo tus programas de aprendizaje. Esto significa que tus usuarios reciben capacitación mensual sobre los temas de seguridad más relevantes para el panorama de amenazas actual, liberándote para enfocarte en otros aspectos importantes de tu negocio.
- Cultura reforzada: Desde crear episodios atractivos con personajes cercanos que trascienden el material de capacitación, hasta sumar motivación extra mediante gamificación o coaching a los usuarios (en lugar de avergonzarlos) después de un incidente, Managed SAT ayuda a promover culturas de concientización en seguridad positivas que generan mejores resultados de seguridad.
El futuro del SAT para impulsar resultados
Es fácil descartar el SAT como ineficaz cuando se implementa de forma incorrecta, como los casos mencionados en el artículo del WSJ. Y es justamente por esos programas viejos e ineficaces que el SAT se ha ganado tan mala reputación.
Pero descartarlo por completo ignora el potencial de los programas de SAT bien diseñados y modernizados. Al adaptar la capacitación para reflejar escenarios reales, brindar oportunidades de aprendizaje continuo y animar a los empleados a ser participantes activos, los programas de SAT pueden hacer, y de hecho hacen, que un negocio sea más seguro.
¿Quieres generar un cambio significativo para tu organización? Inicia hoy tu prueba gratuita de Managed SAT.
Referencia:
McMillan, Robert. “Phishing Tests, the Bane of Work Life, Are Getting Meaner.” WSJ, 7 de feb. de 2025.