A menos que hayas estado viviendo bajo una roca durante el último mes, es difícil no notar todas las noticias sobre el ataque de ransomware WannaCry.
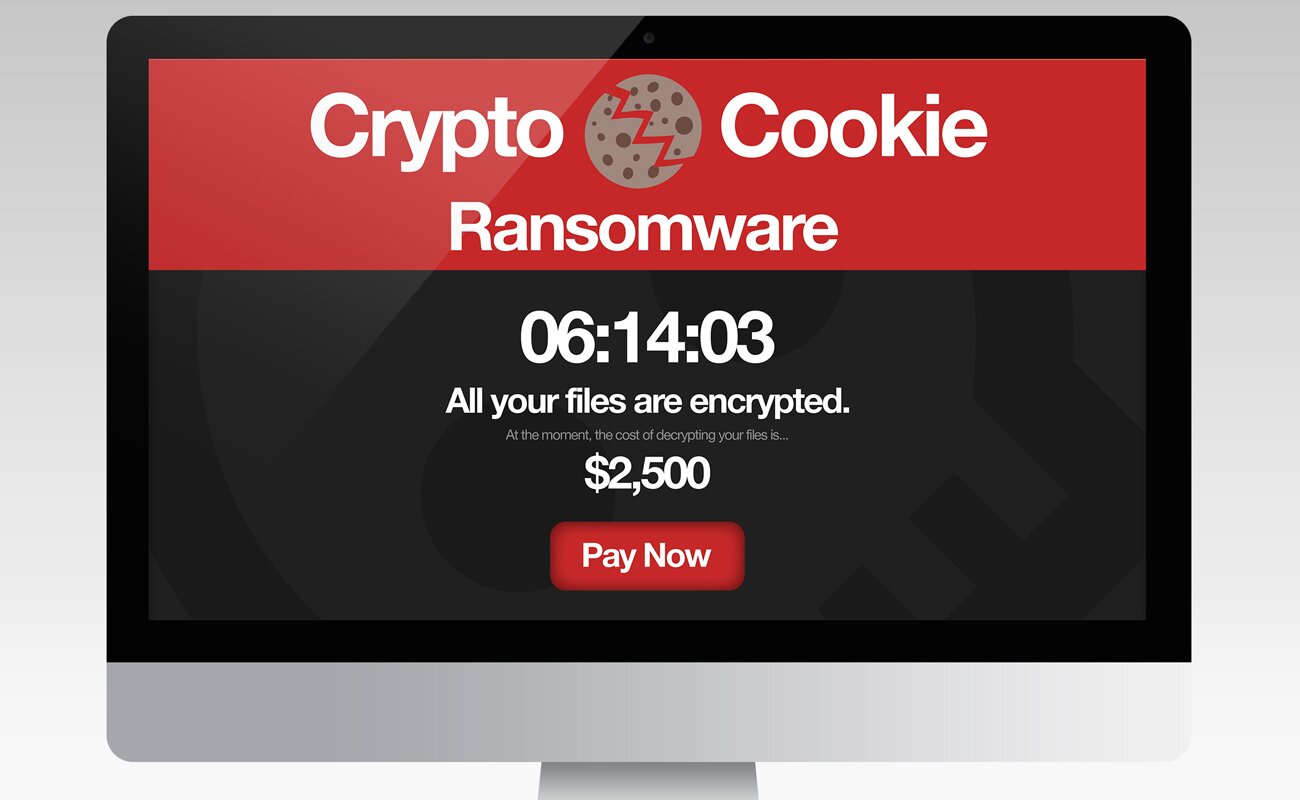
Si no sabes qué es el ransomware, es un software malicioso que bloquea los archivos en un sistema informático y exige un pago para desbloquearlos. El ransomware WannaCry afectó a más de 200.000 víctimas en más de 150 países alrededor del mundo. Pero, ¿por qué es esta la primera vez que realmente empezamos a abordar el problema del ransomware como comunidad?
Comencemos con un poco de historia sobre el ransomware. El Troyano SIDA, lanzado en 1989 por un doctor de Harvard, el Dr. Joseph L. Popp, fue la primera pieza conocida de ransomware. Reemplazó el archivo por lotes AUTOEXEC.BAT, que SIDA revisaba para calcular el número de veces que se había iniciado la computadora. Una vez que el total de inicios llegaba a 90, SIDA comenzaba a ocultar directorios y cifrar los nombres de todos los archivos en la unidad C:. Ahí es cuando entraba la nota de rescate, que alertaba al usuario para renovar la licencia y contactar a PC Cyborg Corporation para pagar y recibir el software de descifrado.
No todos creyeron que Popp era tan frágil como parecía. Evidencia obtenida por la policía descubrió que el doctor había estado planeando su ataque durante más de un año. Los abogados alegaron que Popp había estado bajo la influencia de un episodio maníaco cuando creó el virus. En 1992, un informe publicado por Virus Bulletin examinó aún más el tremendo esfuerzo logístico que implicaba copiar, empaquetar y enviar por correo los 20.000 disquetes. El informe también reveló evidencia de que el doctor había estado planeando distribuir 2 millones de disquetes adicionales.
¿Cómo pagaba la gente el ransomware en 1989? Bueno, Bitcoin no existía, así que el proceso implicaba enviar $189 USD a un apartado postal en Panamá. Al parecer, una organización en Italia perdió más de 10 años de trabajo por el incidente. Este ataque fue el primero de su tipo y llevó a un nuevo entendimiento de lo que realmente significaba el cibercrimen.
Ahora que tenemos algo de historia sobre el ransomware, ¿qué tan grande se ha vuelto el problema hoy en día? Las estimaciones muestran que en 2016, las pérdidas por ransomware totalizaron más de $1 mil millones. En resumen, el ransomware es un gran problema y se está abriendo camino en empresas y computadoras domésticas en todo el mundo. Entonces, ¿cuál es la mejor defensa para prevenir el próximo ataque de ransomware contra tu organización?
Por qué la security awareness training te salvará del próximo ataque de ransomware
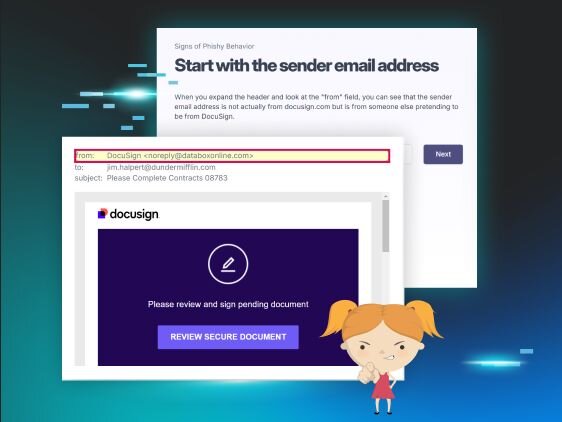
Si aún no te has dado cuenta, la mejor manera de prevenir el ransomware es ser proactivo. Capacitar a tus empleados con security awareness training sobre ransomware es la forma más efectiva de proteger a tu organización contra un ataque de ransomware. Tus empleados deben entender el riesgo y el impacto de infectarse con ransomware y cómo detectar un ataque. Eliminar correos sospechosos que contengan enlaces, no abrir archivos adjuntos y mantenerse alejado de sitios web maliciosos son una excelente manera de comenzar a enseñarles a tus empleados sobre el ransomware. A continuación, algunos beneficios de crear un programa integral de security awareness training sobre ransomware para tu organización.
Prevención antes que reacción
Tomarse el tiempo para prevenir ataques de ransomware es mucho más fácil que reaccionar ante ellos. Al educar a tus empleados sobre la prevención del ransomware, puedes ahorrar tiempo, recursos y el tiempo de inactividad potencial necesario para responder a dicho ataque. En casi cualquier ciberataque, la prevención es un enfoque mucho más efectivo que responder y recuperarse de un ataque dirigido.
Mejor retorno de inversión
Seamos honestos, el ransomware es una amenaza en constante evolución. Puede transformarse en diferentes variantes con diferentes métodos de entrega a diario. Es importante contar con dispositivos de seguridad, puertas de enlace de SPAM, monitoreo de red, antivirus y todas las demás herramientas que ayudan a mantener protegido nuestro negocio. Pero sin un programa de security awareness training que involucre a tus empleados para que entiendan la amenaza real, tus dispositivos y software pueden ser fácilmente evadidos. Tus empleados pueden ser tu mayor amenaza. Invertir en su security awareness training será la mejor defensa para prevenir un ataque de ransomware.
Cultura
Antes del ataque de WannaCry, nuestro equipo le preguntó a 100 personas diferentes de varios niveles de empleo e industrias si sabían qué significaba el término ransomware. Descubrimos que el 80% de esas personas nunca había escuchado el término ransomware ni entendía su significado. Es un número sorprendentemente alto para una amenaza tan grande. Supongamos que encuestaras a todos los empleados de tu organización sobre el ransomware.
¿Estarías seguro de que al menos la mitad de tus empleados entienden completamente el término ransomware y cómo protegerse contra él?
Un poderoso programa de security awareness training debería lograr que todos tus empleados hablen el mismo idioma común y construir una cultura de seguridad.
¿Qué opciones tengo si mi organización es afectada por ransomware?
Supongamos que todas las defensas han fallado y te encuentras afectado por un ataque de ransomware. ¿Qué haces ahora? Hemos delineado algunas opciones disponibles si tu organización es afectada por ransomware. Lee con atención y decide cuál opción funciona mejor para tu situación.
Respaldo
Usar un respaldo es una forma muy efectiva de recuperarse de un ataque de ransomware. Si tu organización tiene un plan de respaldo sólido, puedes restaurar desde un respaldo funcional conocido y estar operativo nuevamente con rapidez. Asegúrate de probar tus respaldos regularmente. No esperes hasta que realmente necesites usar tu respaldo para darte cuenta de que no funciona.
Pagar
Pagar el rescate no es la mejor opción. Desafortunadamente, la mayoría de las organizaciones tienen que tomar la difícil decisión de recuperar el acceso a sus archivos. La peor parte es que quizás no obtengas realmente tu clave de descifrado del hacker. Incluso si la obtienes, sigues teniendo un alto riesgo de ser atacado nuevamente. Debes encontrar la causa raíz del problema para que el ransomware no vuelva a aparecer en tu sistema.
Descifrar
Aunque es muy poco común, algunas empresas de antivirus pueden tener una opción para descifrar tus archivos. Grupos como el Proyecto Nomoreransom.org son comunidades donde se reúnen tácticas de protección contra el ransomware. Las empresas de antivirus incluso pueden ofrecer algunas herramientas sobre cómo descifrar tus archivos dependiendo del tipo de ransomware. Sin embargo, esto usualmente solo ocurre cuando los servidores del hacker son incautados por agencias gubernamentales y se libera la clave de cifrado privada.
Empezar de nuevo
Si todo lo demás falla, siempre tienes la opción de empezar de nuevo desde cero. Eso implicaría reinstalar la imagen de tus computadoras y borrar todos tus datos. Esta puede no ser una gran opción, ya que perderás el acceso a todos tus datos confidenciales. La mayoría de las organizaciones solo consideran esta opción si saben que las máquinas infectadas no tenían información confidencial o valiosa en ellas.
El ransomware no va a desaparecer pronto. Es importante que el ransomware esté cubierto en tu programa de security awareness training para ayudar a capacitar a tus empleados en la prevención de esta amenaza en evolución. El ransomware va a seguir siendo una amenaza importante, y tus empleados son la primera línea de defensa cuando se trata de prevenir un ataque de ransomware contra tu organización. Obtén más información sobre el security awareness training gestionado de Huntress para ver cómo puedes educar a tus empleados sobre esta ciberamenaza destructiva.