Los hackers ya no necesitan exploits de élite para entrar. En cambio, compran en la dark web identidades robadas y abusan de la funcionalidad incorporada de las herramientas y plataformas legítimas que usas todos los días, como Microsoft 365. Al encadenar una serie de funciones simples y pasadas por alto, los atacantes evaden las medidas de seguridad y obtienen acceso total a tu entorno.
En nuestro webinar reciente, "Live Hacking into Microsoft 365" (disponible a pedido aquí), el CEO de Huntress y exhacker de la NSA Kyle Hanslovan explica los pasos que sigue un cibercriminal moderno, desde la compra de credenciales robadas en la dark web hasta el secuestro completo de una cuenta de Microsoft 365 y el movimiento lateral dentro de una organización.
Nuestro objetivo es mostrarte, no solo decirte, de lo que son capaces los hackers, para que estés mejor preparado para defender a tu organización contra estas amenazas del mundo real.
Únete a la lucha contra #ShadyHacks.
El manual del hacker moderno
Durante muchos años, el hackeo giró en torno a endpoints comprometidos: piensa en laptops, servidores y estaciones de trabajo. Hoy, el abuso de identidad ocurre a una escala masiva. De hecho, nuestros datos recientes muestran el triple de incidentes "altos" y "críticos" para identidades en comparación con endpoints. Si un hacker puede iniciar sesión en tu cuenta de Microsoft 365 o Google Workspace, podría potencialmente moverse lateralmente y obtener acceso a todo aquello a lo que estés conectado.
Recorramos los pasos que siguen estos actores maliciosos.
Paso uno: conseguir credenciales en la dark web
El ataque a menudo comienza en un mercado de la dark web. El cibercrimen se ha convertido en una economía de mercado negro de pleno derecho, donde se compran y venden credenciales para servicios como Microsoft 365. Por solo unos dólares, los atacantes pueden comprar nombres de usuario y contraseñas, a menudo robados de campañas de phishing, volcados de datos de navegadores o filtraciones de datos previas. Estos mercados ilícitos son sorprendentemente eficientes y profesionales, con funciones como reseñas de usuarios, atención al cliente e incluso políticas de reembolso.
Kyle inicia la demostración de #ShadyHacks con credenciales robadas ficticias de un bufete de abogados pertenecientes a "Grady A.", provenientes de un mercado de la dark web llamado Russian Market. Estas credenciales son nuevas, lo cual es importante para los atacantes, ya que los productos de seguridad son cada vez más hábiles para detectar e invalidar contraseñas previamente comprometidas.
Paso dos: evadir la autenticación multifactor (MFA)
Con un nombre de usuario y contraseña válidos, el primer obstáculo que suelen encontrar los atacantes es MFA. Si bien MFA es una capa de defensa fundamental, es importante que los defensores entiendan cómo algunos atacantes logran evadirla.
En la demostración, Kyle intenta iniciar sesión como Grady con el nombre de usuario y la contraseña robados, pero un mensaje de MFA bloquea temporalmente su ruta de ataque. Se da cuenta de que necesita tokens robados para seguir hackeando.
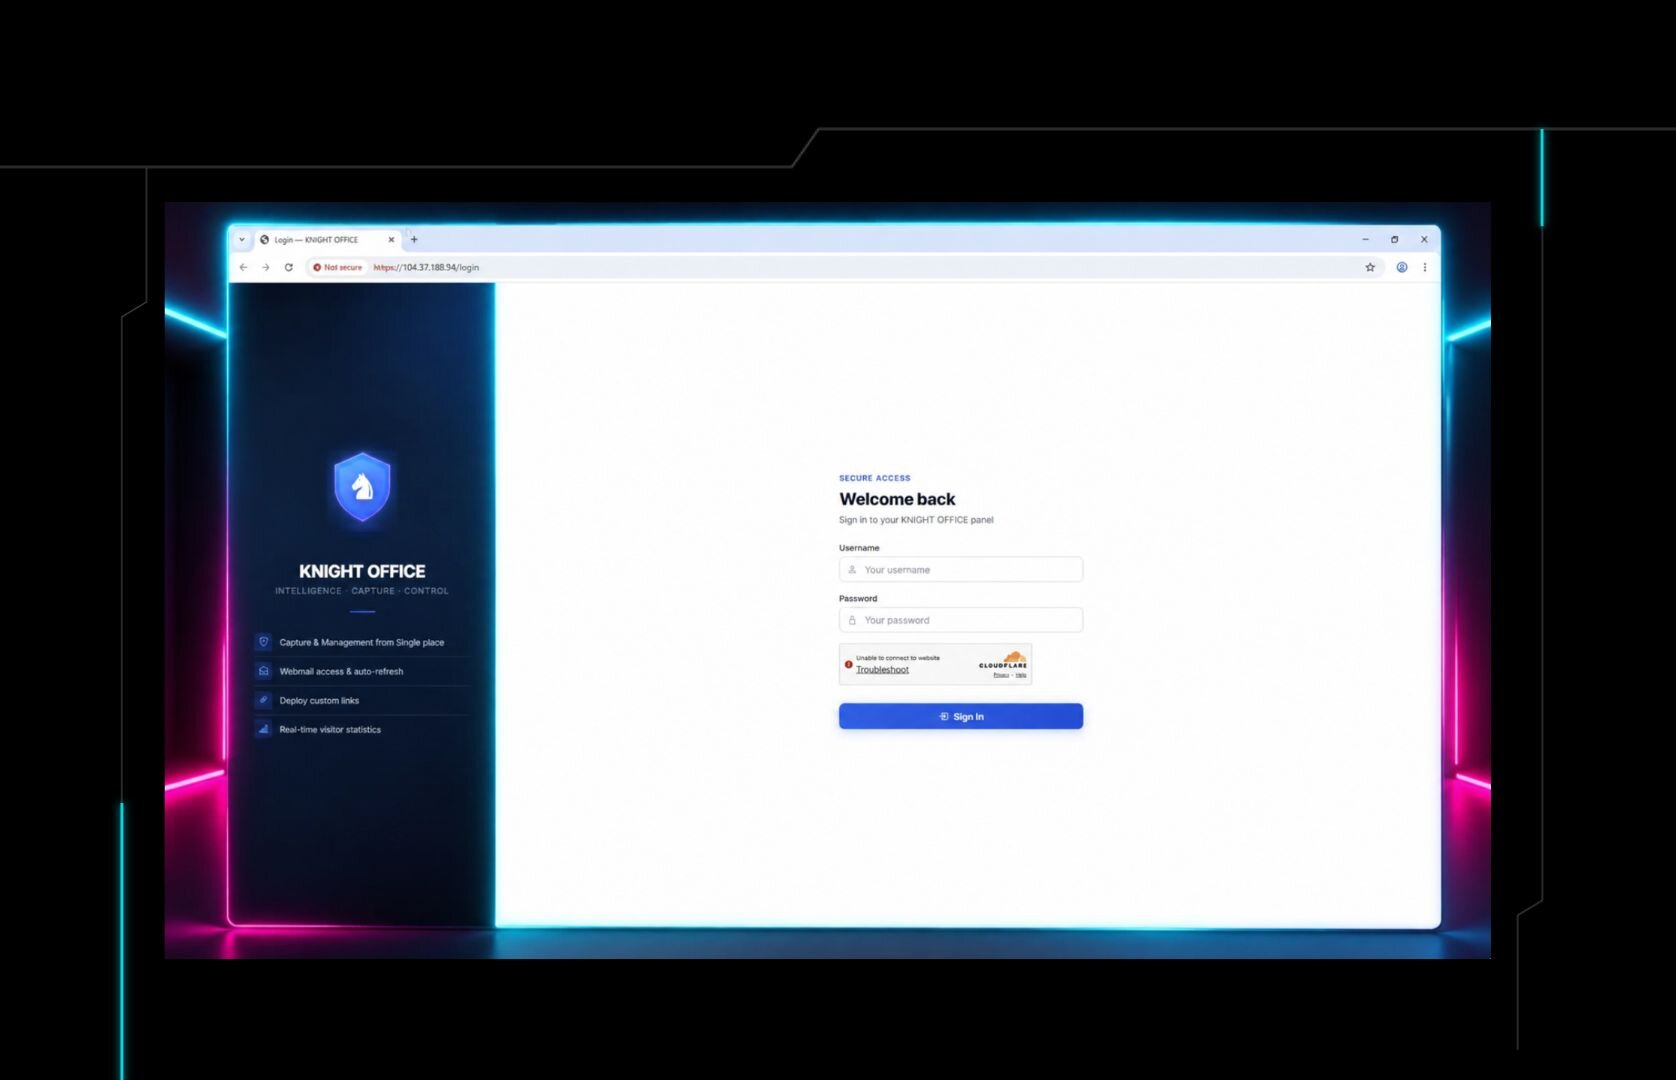
En menos de cinco minutos (y con un esfuerzo mínimo), Kyle arma un correo de ingeniería social con un prompt de ChatGPT sobre políticas de vacaciones actualizadas de la empresa. Cumple con todos los requisitos de un intento de phishing exitoso: se ve legítimo, transmite urgencia e incluye un enlace que parece ser un sitio corporativo de SharePoint, pero en realidad redirige a Grady a una infraestructura controlada por el atacante diseñada para robar tokens de sesión.
Estos tokens son los que mantienen tu sesión iniciada en los sitios web. Pero en manos de un atacante, pueden hacerse pasar por ti sin necesitar tu contraseña ni tu dispositivo de MFA.
Paso tres: robar tokens de sesión con ClickFix
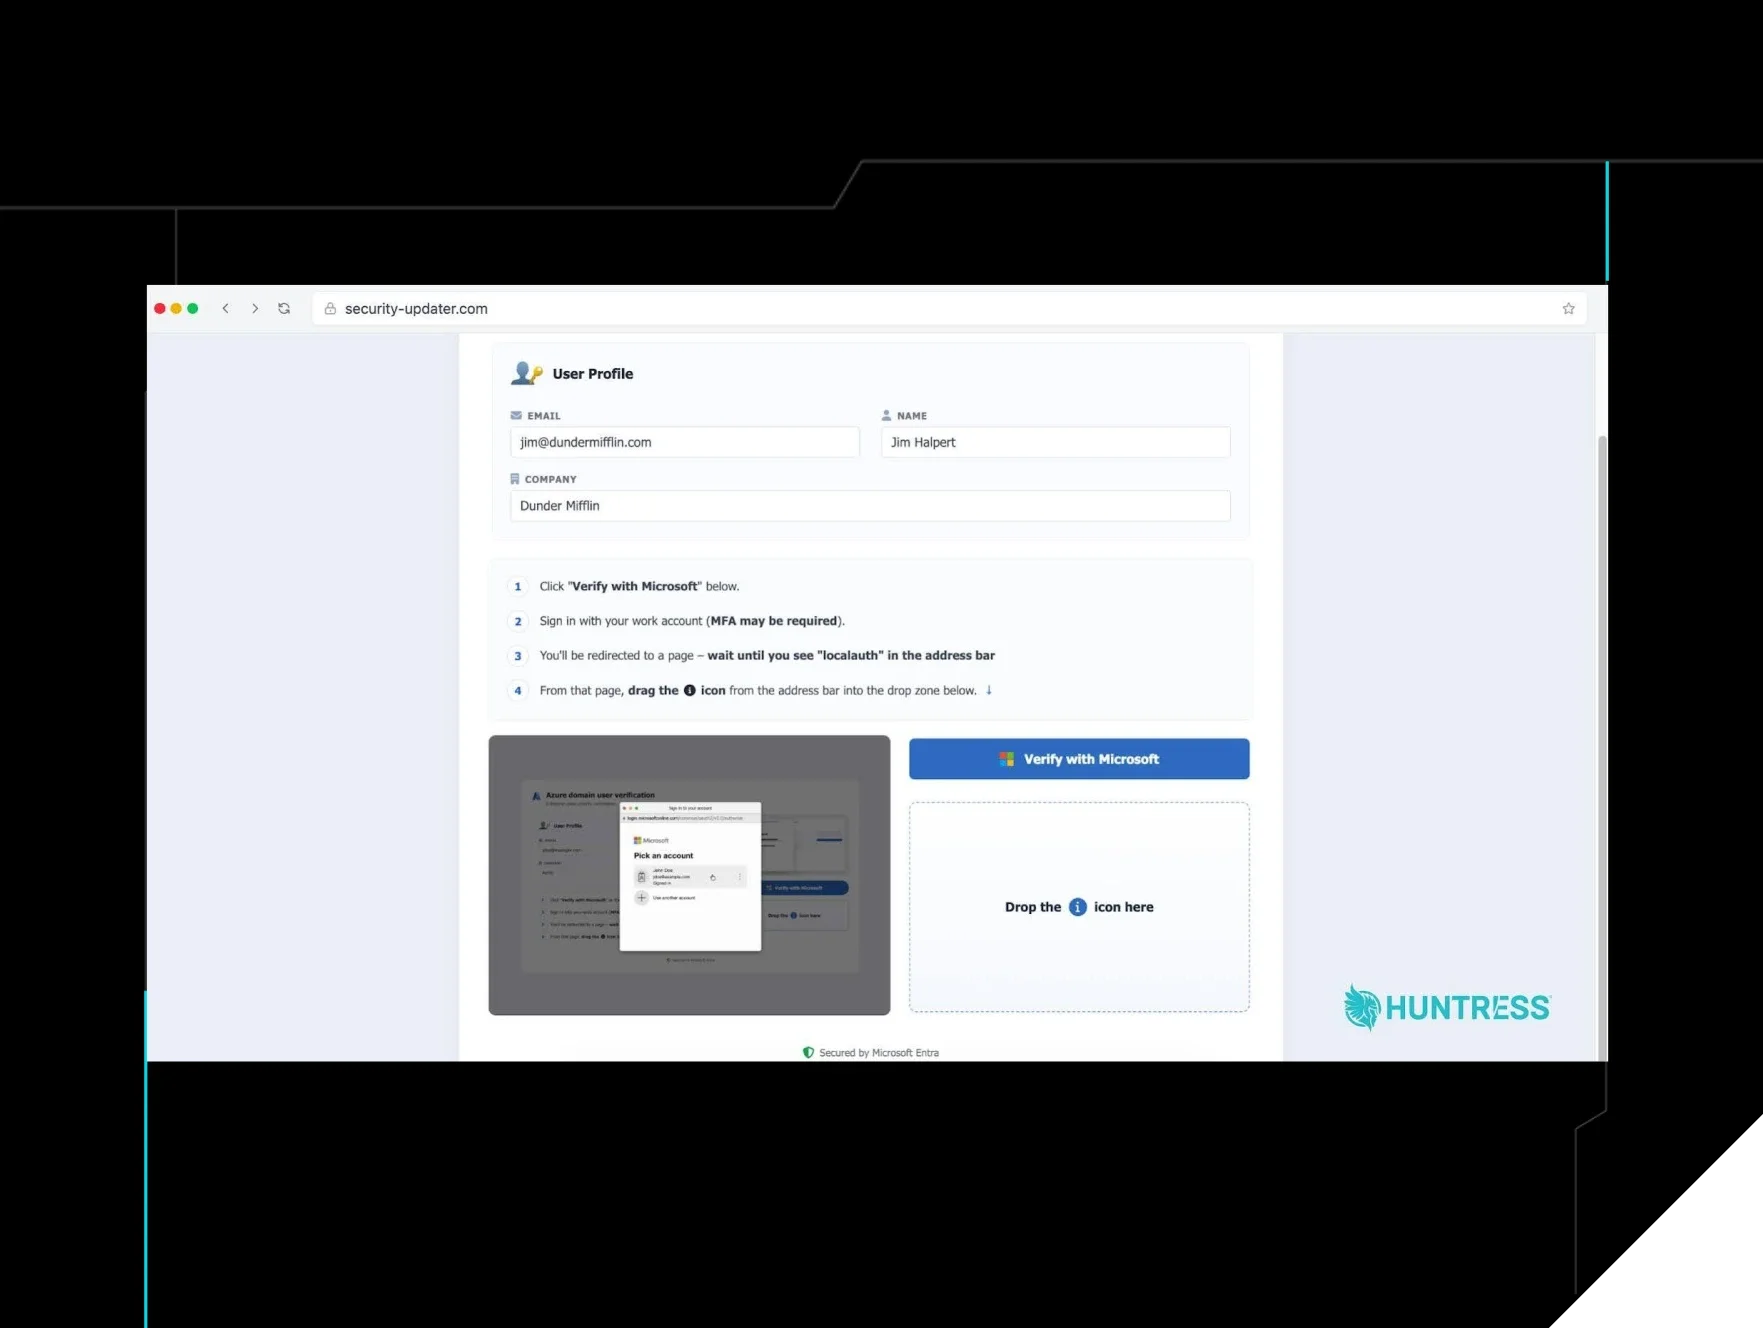
Cuando Grady hace clic en el enlace del correo de phishing, es llevado a una página de inicio de sesión falsa y se le presenta un desafío CAPTCHA en lugar de su contraseña. Todos hemos visto esto, ¿verdad? Marcas la casilla para verificar que eres humano, no un robot.
¿Pero qué tal este escenario de ruta de ataque usando una prueba CAPTCHA?
- El usuario hace clic en el botón para confirmar que "no es un robot".
- Esto copia un comando malicioso de PowerShell a su portapapeles.
- La página le indica que haga algo como:
- Abrir el diálogo "Ejecutar" (tecla de Windows + R)
- Pegar el comando (Ctrl + V)
- Presionar Enter para completar la "verificación".
Esta técnica se conoce como ClickFix, y es una señal de alerta grave de ciberataques.
Lamentablemente, Grady no sabe (todavía) cómo detectar esta señal de advertencia, así que ejecuta el comando como se le indica. Esto ejecuta un script de robo de información que roba todas las cookies de sesión activas de su navegador y las envía al atacante.
Paso cuatro: secuestro de sesión y obtención de acceso
Con los tokens de sesión robados, Kyle usa una extensión del navegador gratuita llamada Cookie Editor para importarlos a su navegador. Después de actualizar rápidamente la página de inicio de sesión de Microsoft 365, obtiene acceso total a la cuenta de Grady, evadiendo MFA por completo. #ShadyGrady ha entrado al chat 😎
Esta técnica, conocida como suplantación de tokens o secuestro de sesión, es extremadamente efectiva para los hackers. Conectado como Grady, el atacante puede ver sus correos, acceder a sus archivos y usar cualquier aplicación conectada a su identidad de Microsoft 365. Sin exploits. Sin malware. Sin días cero.
Grady no tiene idea de que algo ha sucedido, y hasta donde él sabe, simplemente vio con éxito la nueva política de vacaciones de la empresa.
El caos después de la filtración
Una vez dentro de una cuenta, un hacker tiene oportunidades infinitas. El acceso inicial es solo el comienzo. El daño real viene de lo que hacen después. Estas son algunas de las acciones más comunes, y devastadoras, que vemos realizar a los atacantes en los entornos de nuestros clientes y partners.
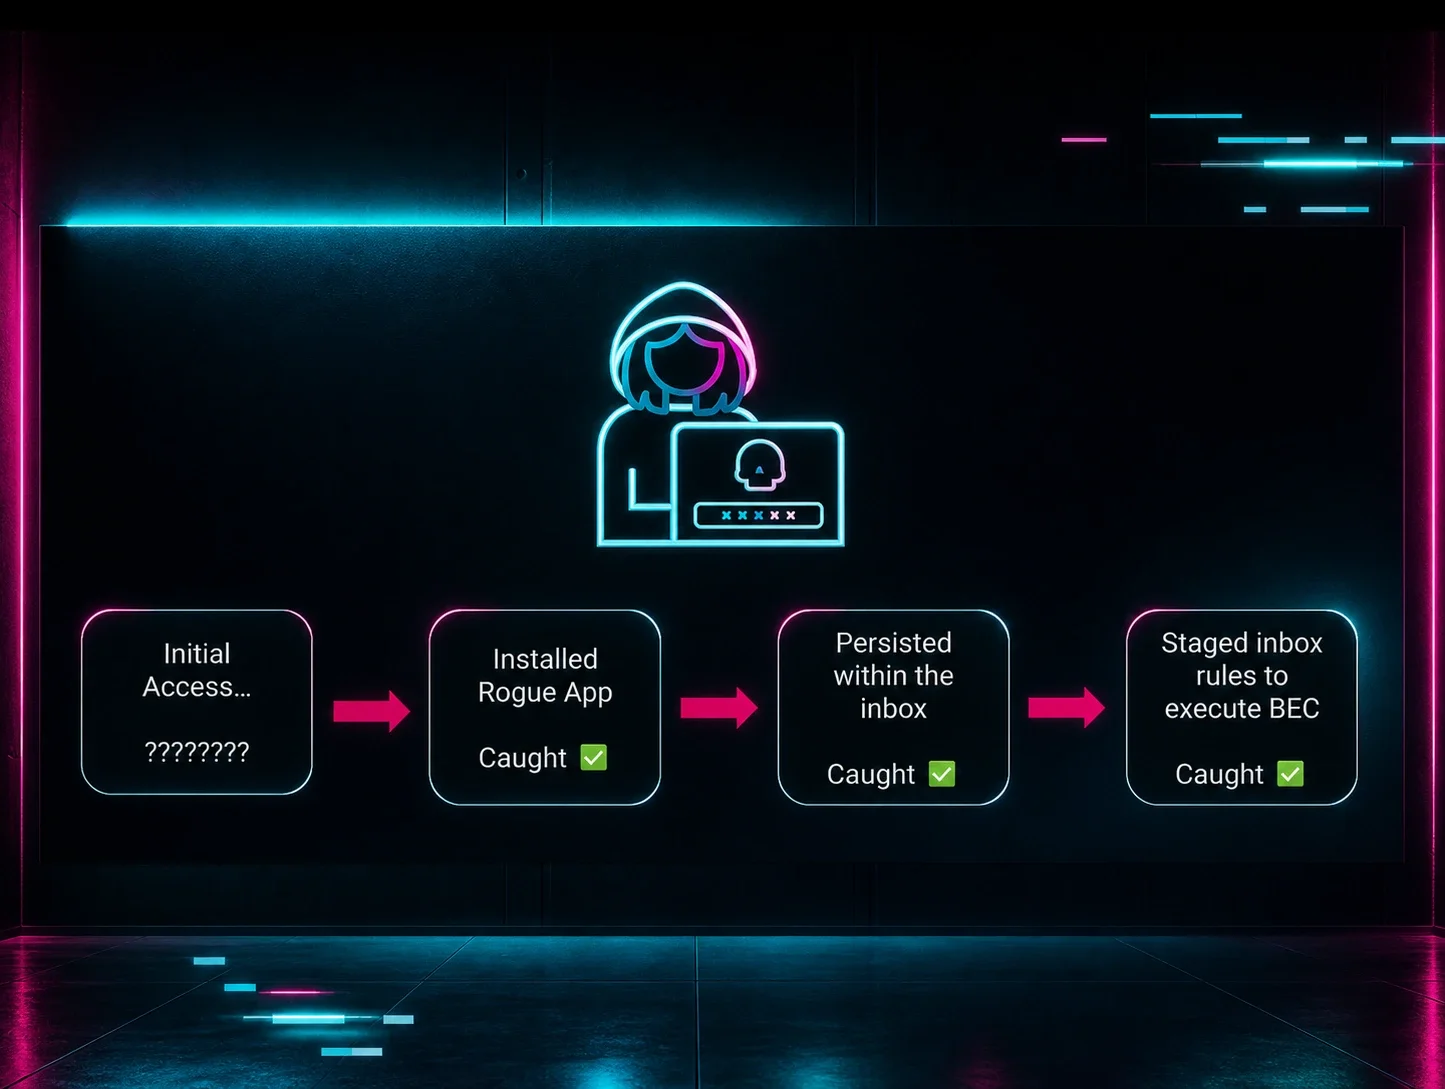
Creación de reglas maliciosas en la bandeja de entrada
Una de las primeras cosas que hacen los hackers es configurar reglas en la bandeja de entrada para mantener el control y pasar desapercibidos. Suelen crear reglas con nombres poco llamativos, como un solo punto ("."). Estas reglas se pueden configurar para:
- Reenviar correos sensibles: cualquier correo que contenga palabras clave como "factura", "restablecimiento de contraseña", "confidencial" o "transferencia bancaria" se reenvía automáticamente a la dirección de correo del atacante.
- Mover correos a carpetas ocultas: para no alertar al usuario, los correos se mueven a carpetas que rara vez se revisan, como Feeds RSS o Correo no deseado. El atacante puede iniciar sesión más tarde para recopilar los datos.
Movimiento lateral e ingeniería social
Con acceso a la cuenta, los atacantes se mueven lateralmente. Una táctica común es usar Microsoft Teams e ingeniería social para enviar mensajes al soporte de TI, alegando que perdieron o dañaron su teléfono y pidiendo registrar un nuevo dispositivo para MFA. Como la solicitud proviene de la cuenta de Teams del usuario legítimo, se confía en ella.
Restablecimiento de contraseñas para otras aplicaciones
Muchas aplicaciones empresariales críticas no admiten el inicio de sesión único (SSO). En cambio, dependen de restablecimientos de contraseña basados en correo electrónico. Así que un atacante con acceso a la bandeja de entrada puede simplemente solicitar un restablecimiento de contraseña para cosas como tu software de nómina, CRM o sistema de gestión de casos legales. Al crear una regla en la bandeja de entrada para reenviar y eliminar de inmediato el correo de restablecimiento, obtienen acceso a estos sistemas sin ser detectados.
Imagina que un atacante impidiera que tu empresa procesara la nómina durante dos períodos de pago seguidos. O que bloqueara tu capacidad de facturar a clientes o programar la logística. Así es como los cibercriminales modernos ponen de rodillas a una empresa. La realidad alarmante es que ya no siempre se trata de ransomware.
Cómo defenderte de estos ataques
Proteger tu organización de las amenazas cibernéticas modernas requiere un enfoque de varias capas que combine tecnología, procesos y educación.
En el aspecto técnico
- Exige MFA, pero no te quedes ahí: MFA es esencial, pero como ya viste, se puede evadir. Aun así, es una barrera fundamental que detendrá a los atacantes menos sofisticados.
- Usa políticas de acceso condicional: configura políticas de acceso condicional si tienes licencias de Microsoft, como Business Premium o E3/E5. Bloquea inicios de sesión desde ubicaciones no deseadas o exige una autenticación más estricta para inicios de sesión riesgosos.
- Audita apps riesgosas y reglas de bandeja de entrada: revisa periódicamente las aplicaciones integradas con tu entorno de Microsoft 365 y audita las reglas sospechosas de la bandeja de entrada. Los atacantes pueden abusar de aplicaciones de respaldo legítimas para exfiltrar datos, así que es importante saber qué está conectado a tu inquilino.
- Refuerza la seguridad de tu correo: configura estándares modernos de autenticación de correo como DMARC, DKIM y BIMI. Estas tecnologías ayudan a proteger contra la suplantación y dan a los usuarios un indicador visual de que un correo es legítimo.
En el aspecto humano
- El proceso es clave: ¿cuál es tu proceso cuando se sospecha una brecha? ¿Qué tan rápido puedes revocar los tokens de sesión de un usuario si detectas un inicio de sesión sospechoso? Un plan de respuesta a incidentes documentado y practicado es fundamental para minimizar el radio de impacto.
- Educación continua: usa Managed Security Awareness Training (SAT) que muestre a los usuarios cómo funcionan estos ataques, en lugar de solo contárselo. Invierte en enseñar a tus empleados a detectar solicitudes sospechosas que les pidan ejecutar comandos o realizar acciones inusuales.
Arma a tu organización con conocimiento
El panorama de las amenazas cibernéticas cambia constantemente. Los atacantes encuentran todo el tiempo nuevas formas de abusar de las herramientas que usamos a diario. Aunque es imposible estar 100% seguro, entender las tácticas de los atacantes es el primer paso para construir una defensa más sólida.
Estas tácticas de #ShadyHacks no son teóricas. Ocurren todos los días en empresas de todo tipo. Ya no es cuestión de si tu organización será un blanco, sino de cuándo. Por eso, toma medidas proactivas para proteger tus identidades, educar a tus usuarios e invertir en una estrategia de defensa de varias capas. Minimizarás tu riesgo y te asegurarás de que, cuando ocurra un ataque, estés listo para responder con rapidez y confianza. Reserva una demo gratis hoy y descubre cómo la plataforma de Huntress puede ayudar a minimizar tu riesgo cibernético.