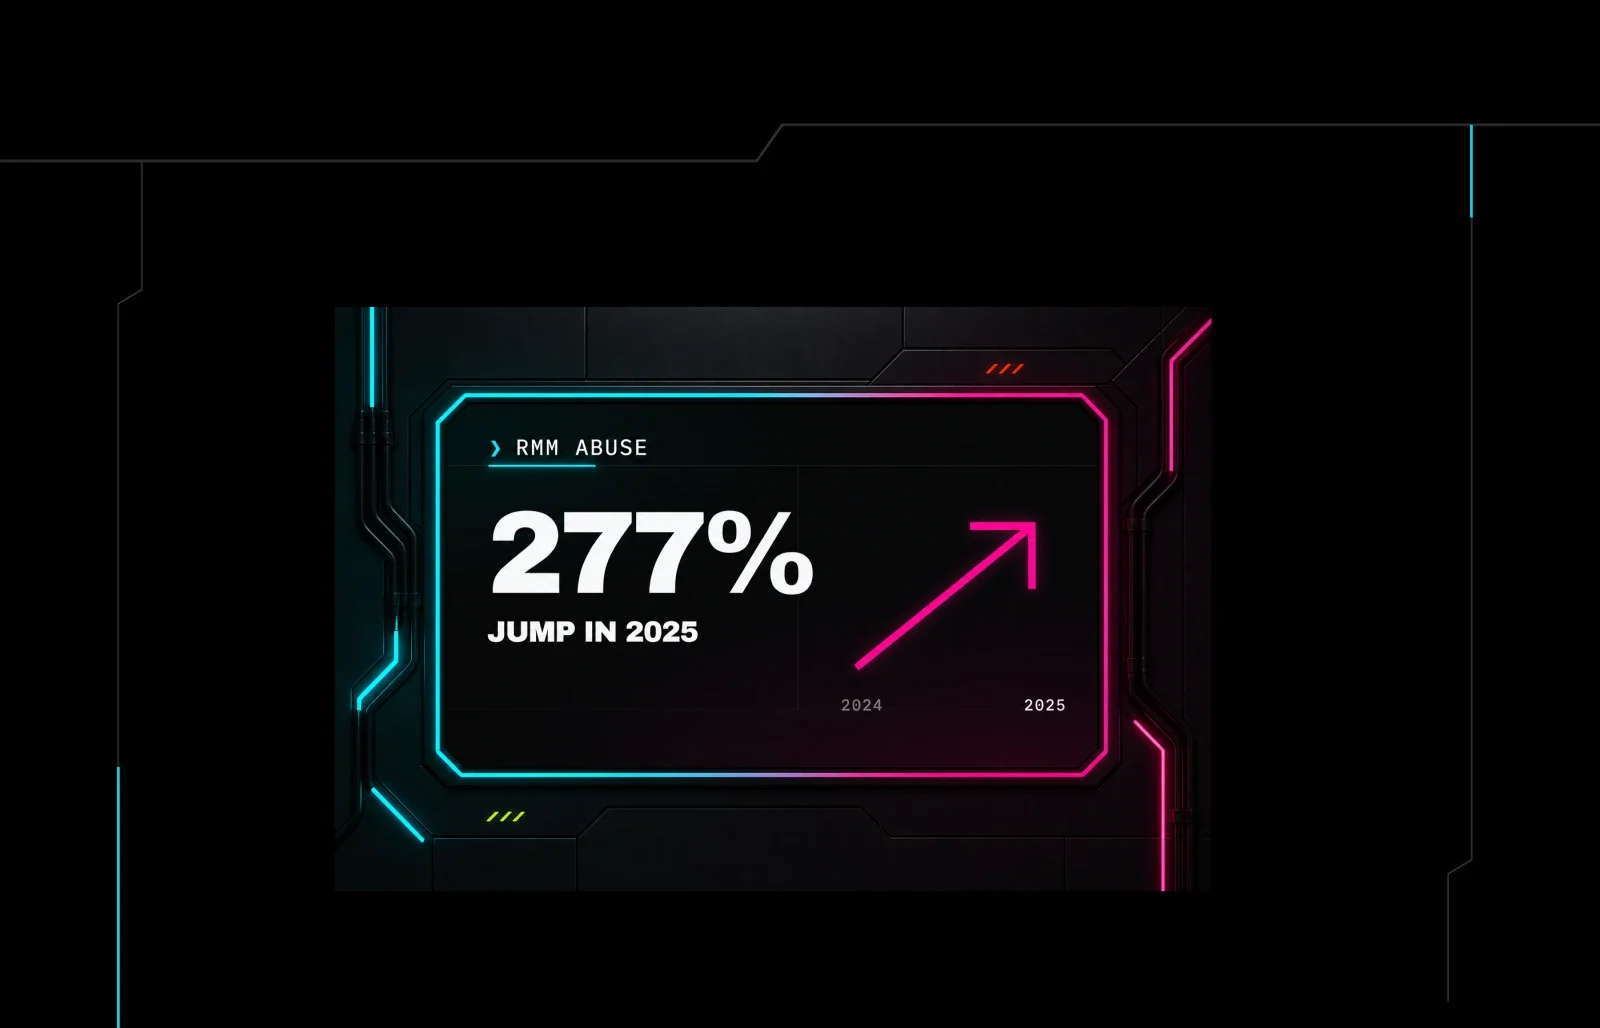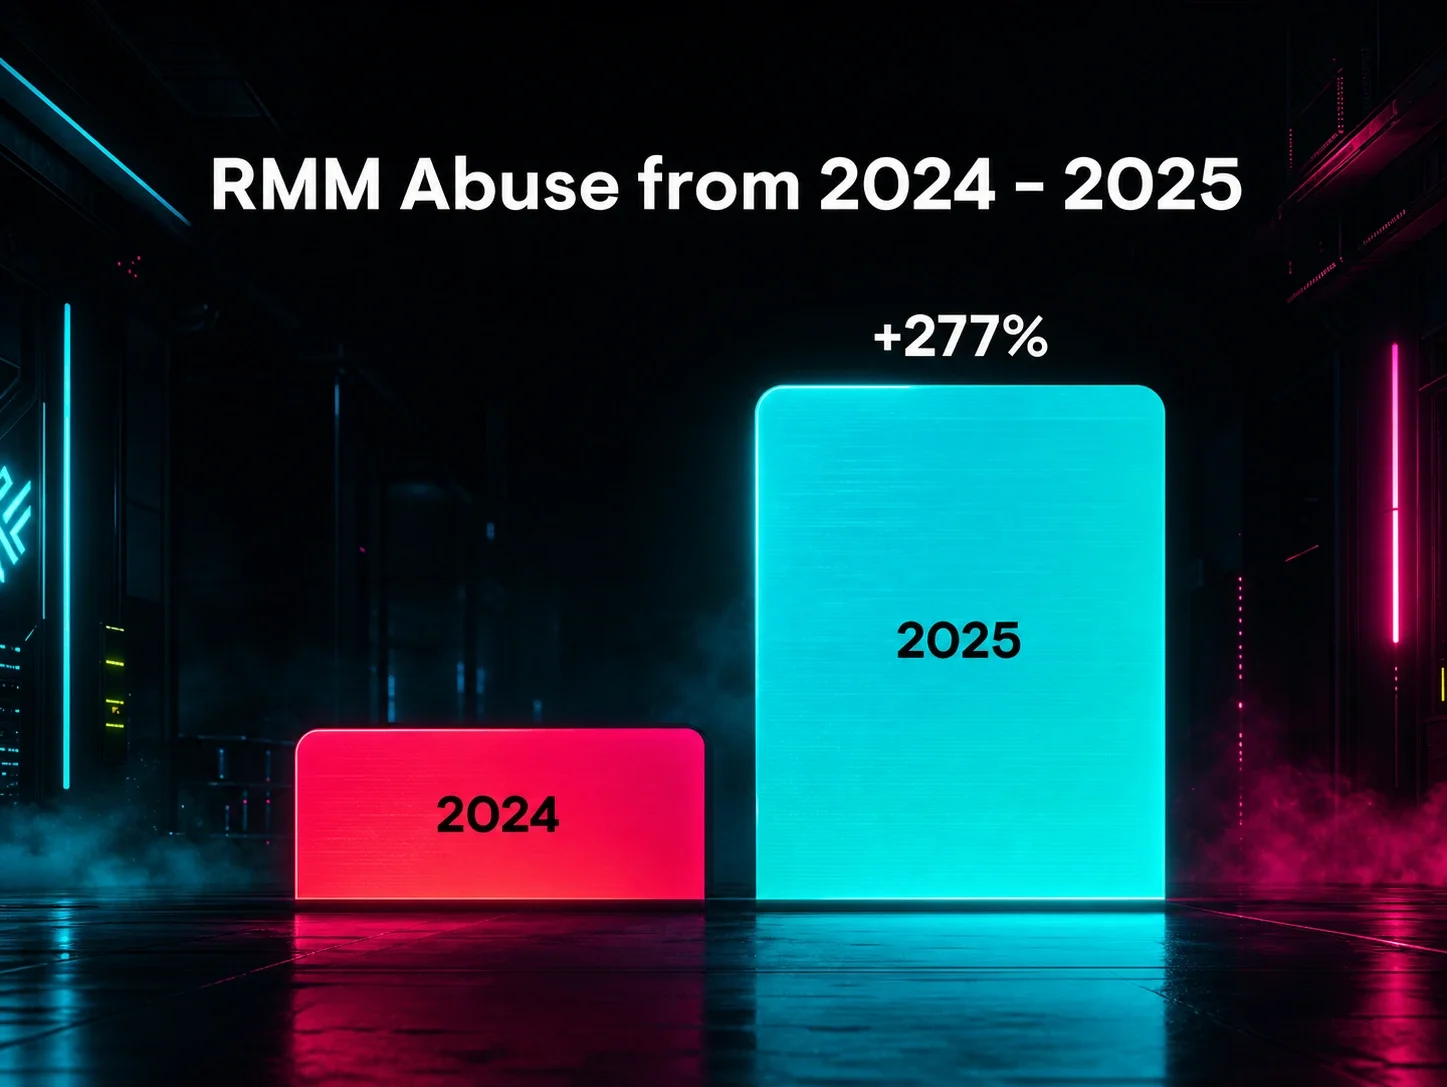


El cibercrimen está en auge y está sacando provecho de tus herramientas y software de confianza. Esa es la realidad del abuso del monitoreo y la gestión remotos (RMM). Y por eso el Huntress Informe de ciberamenazas 2026 reportó un aumento asombroso del 277% en el abuso de RMM en 2025.
Puntos clave
- Las herramientas RMM son esenciales para las operaciones de TI, pero cada vez más los atacantes las usan como arma, ya que explotan software de gestión remota legítimo y preinstalado para obtener acceso interactivo y práctico (hands-on-keyboard, HOK)
- El abuso de RMM es una táctica de cibercrimen líder porque los atacantes obtienen acceso persistente y sigiloso mientras evaden la detección de seguridad, ya que los binarios de RMM de confianza no parecen maliciosos
- Los ataques de RMM a menudo comienzan con phishing o ingeniería social, donde se engaña a los usuarios para que instalen un agente de RMM malicioso
- Los atacantes abusan de las herramientas RMM aprobadas, por lo que las organizaciones deben dejar de confiar en la sola presencia del software y empezar a verificar su comportamiento. Esto significa definir una línea base de actividad normal, vigilar las anomalías y mantenerse al día con la identificación de huellas de herramientas para detectar rápidamente actividad de acceso remoto no autorizada o inusual.
- Las personas son una capa de defensa crítica. El security awareness training (SAT), las revisiones de TI atentas y una cultura de "si ves algo, di algo" ayudan a detectar comportamientos sospechosos antes de que se conviertan en ransomware o exfiltración de datos
Escucha a nuestros expertos en seguridad hablar sobre el estado actual del abuso de RMM:
La realidad de las RMM
Las herramientas de RMM son el motor de la administración de TI moderna. Son la forma en que los profesionales de seguridad parchan sistemas, solucionan problemas y administran redes desde cualquier parte del mundo. Pero esta poderosa utilidad tiene un lado oscuro. Cuando el propio escudo de un equipo de seguridad se convierte en el punto de entrada de un atacante, el juego cambia por completo. Ya no se trata solo de que los ciberdelincuentes instalen malware externo. Se trata del caos que generan en las herramientas de confianza que ya están en tus endpoints. Y los ciberdelincuentes no juegan con las reglas de nadie más que las propias.
El disfraz perfecto para los adversarios
El abuso de RMM se ha convertido en una de las amenazas más extendidas del ecosistema del cibercrimen, y por buenas razones. Es un camino ideal de menor resistencia para que los atacantes obtengan acceso y persistan en los entornos empresariales. Los atacantes se han dado cuenta de que usar software preinstalado y legítimo para lanzar ataques es más eficaz que intentar pasar malware personalizado por un firewall o una Detección y respuesta para endpoints (EDR). Las RMM tienen acceso interactivo de tipo HOK, así que los atacantes se ocultan en el ruido de las operaciones diarias.
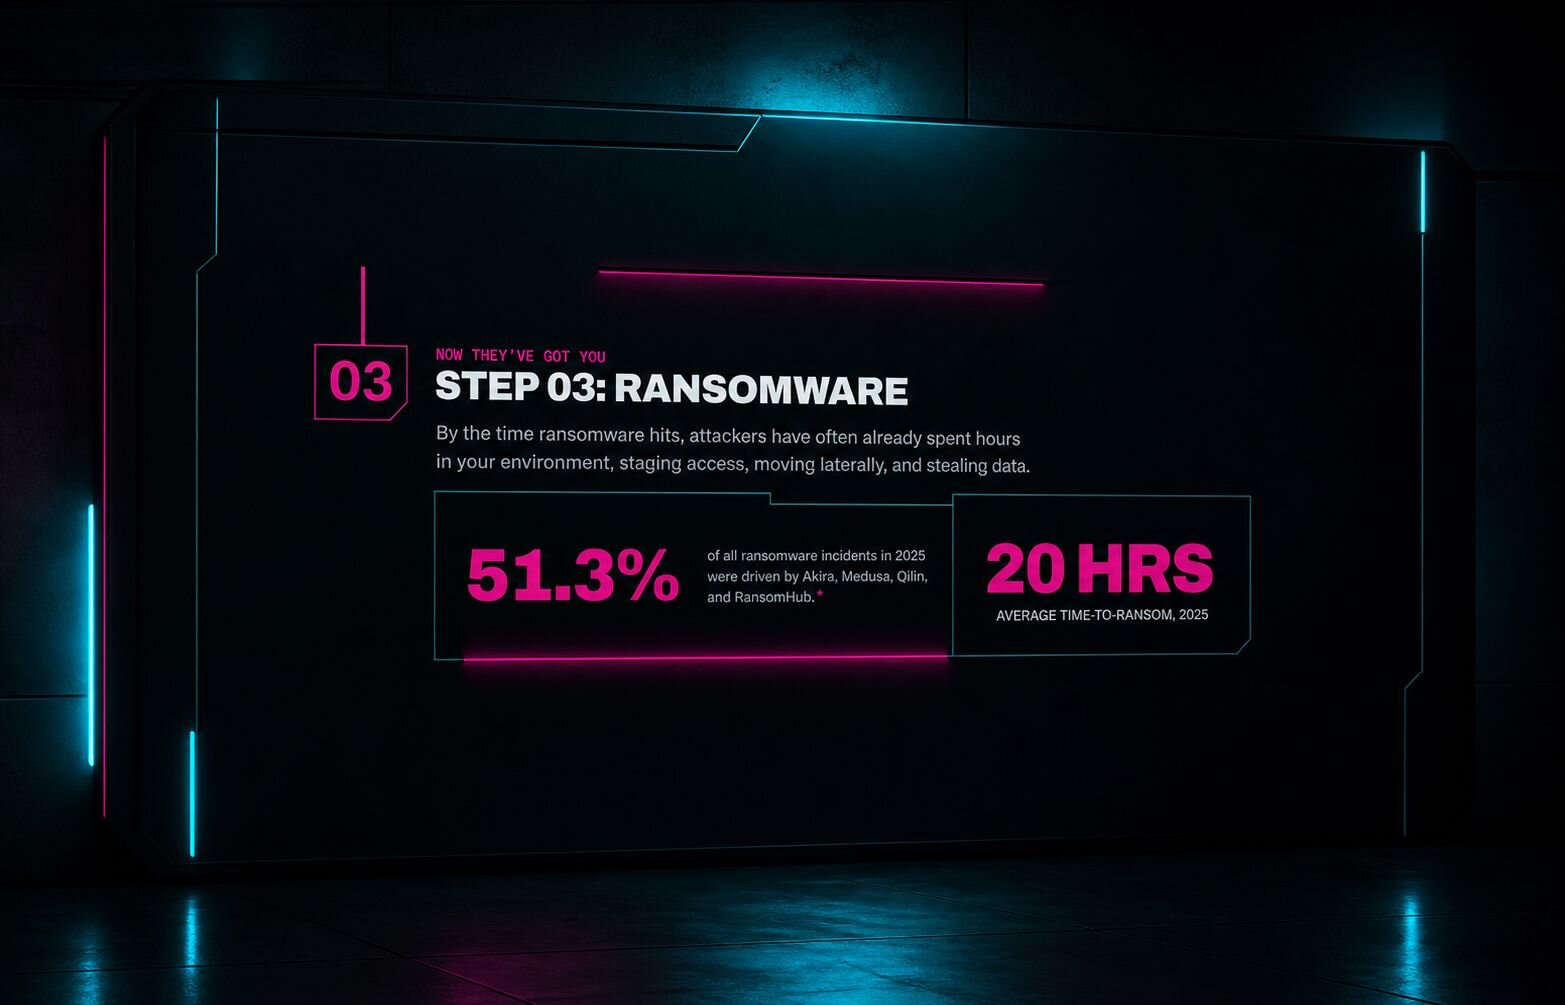
Las herramientas RMM están diseñadas para dar acceso remoto continuo. Pero cuando un atacante compromete estas herramientas, hereda esa persistencia. De repente, puede automatizar tareas, moverse lateralmente por la red, ejecutar comandos e incluso instalar ransomware, todo mientras parece ser un administrador de TI útil. Los hallazgos del Huntress Informe de ciberamenazas 2026 muestran que más del 50% de los casos tras actividad sospechosa de Atera RMM están directamente relacionados con ataques de ransomware.
Esto es lo que vuelve un gran dolor de cabeza para los defensores. Los productos de seguridad están ajustados para detectar firmas maliciosas conocidas, como ransomware o troyanos de acceso remoto (RAT). Pero un binario de RMM válido no es una señal de alerta, así que a menudo pasa las detecciones de seguridad en nombre de la continuidad del negocio.
Cómo se desarrollan los compromisos de RMM
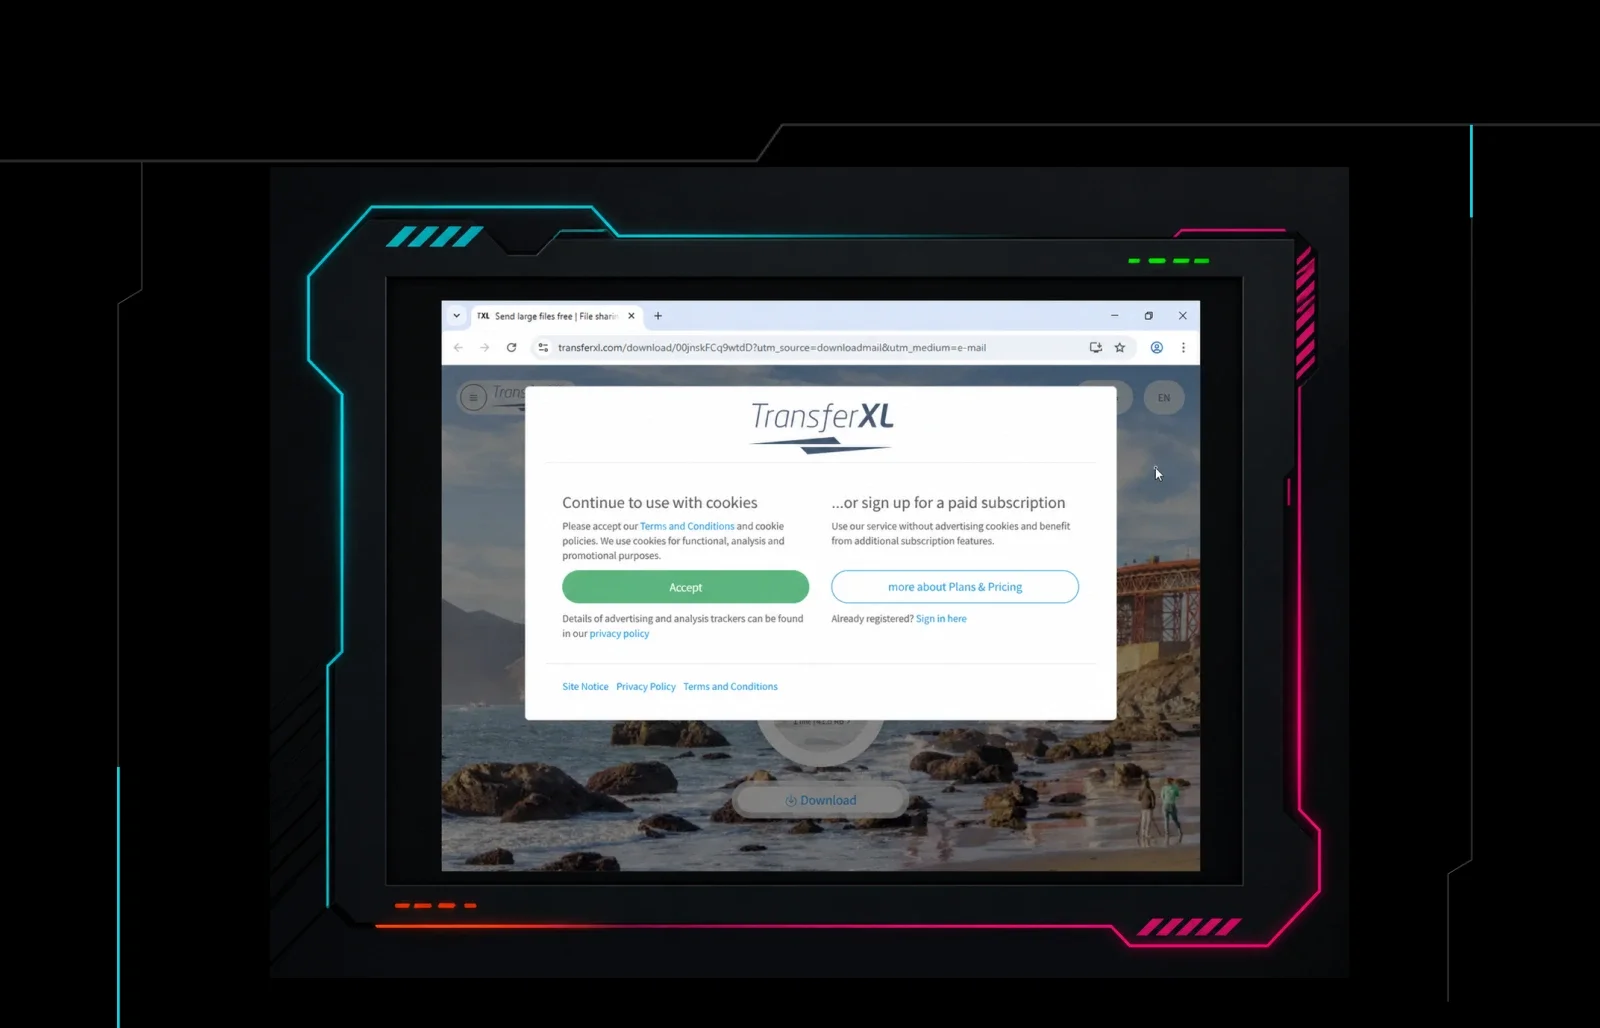
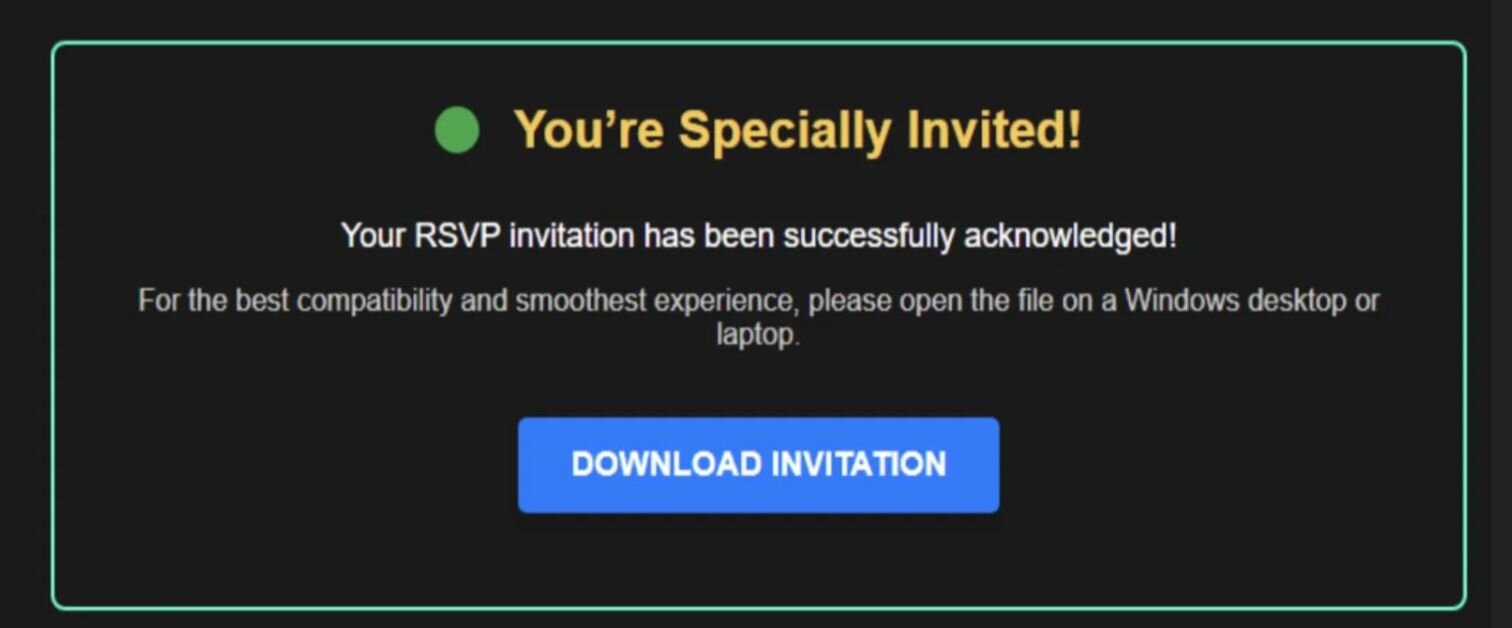
A menudo comienza con tácticas engañosas de ingeniería social y estafas de phishing. Los usuarios reciben un correo que parece auténtico: piensa en una solicitud de DocuSign, una invitación a una fiesta o un enlace de Dropbox. Luego se les pide hacer clic en un enlace o descargar un archivo para ver un documento. Pero en realidad no están abriendo una invitación ni una factura. Están instalando un agente RMM que se conecta directamente con el atacante. El atacante obtiene acceso inmediato a tu entorno en cuanto el agente se instala.
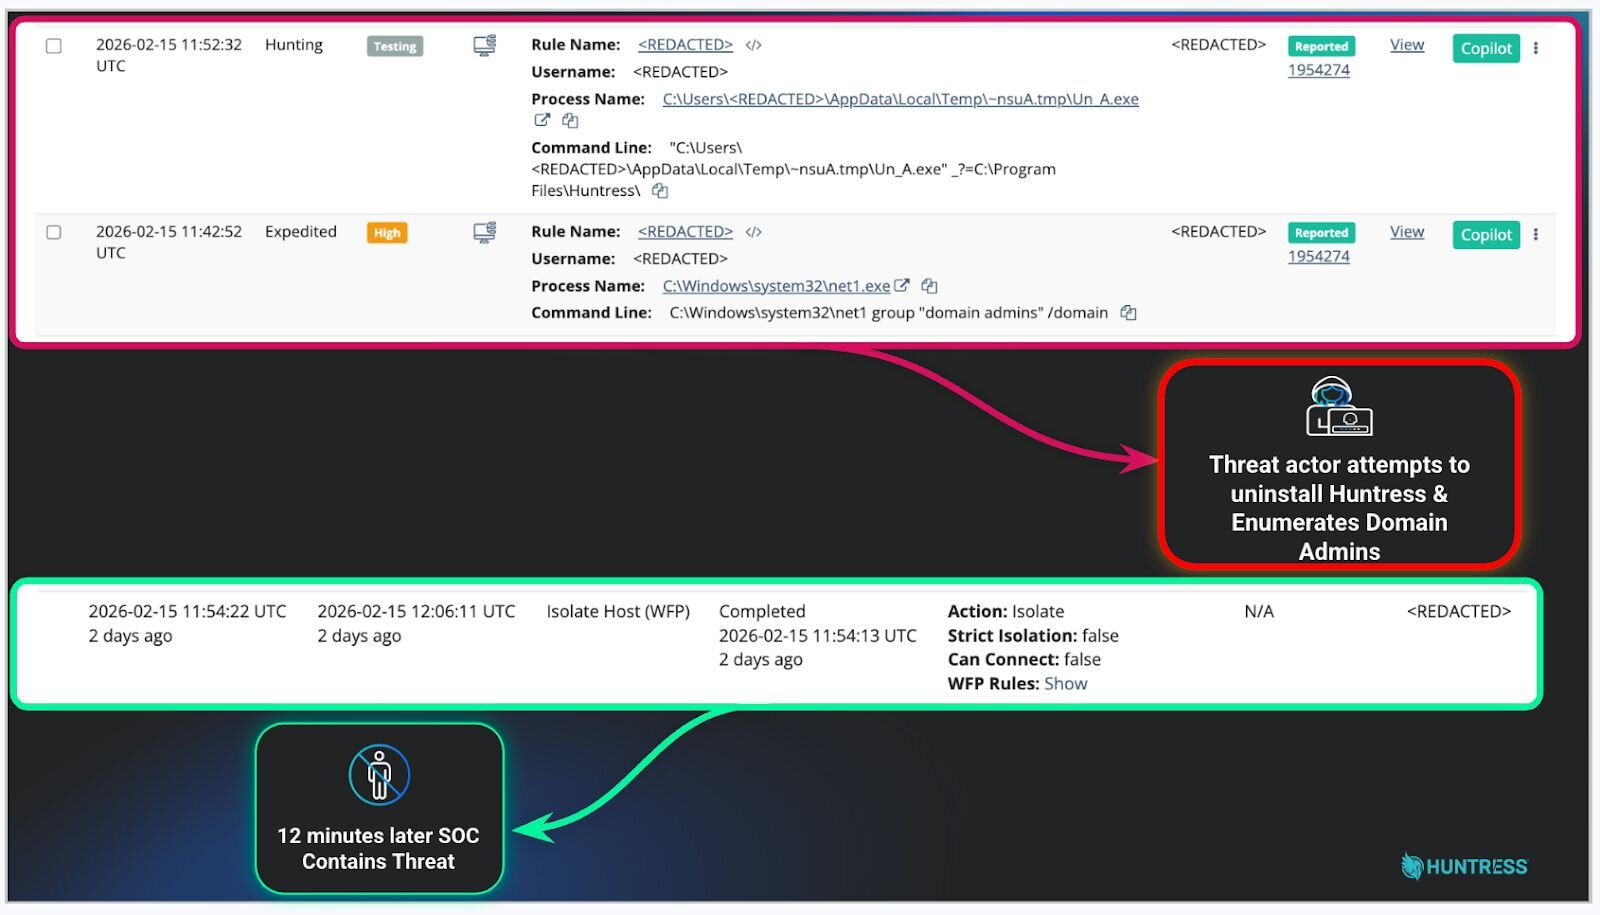
En otros casos, como este de nuestro Centro de operaciones de seguridad (SOC), un actor de amenazas usó credenciales RMM robadas para obtener acceso inicial al entorno de un socio. Por suerte, nuestro SOC contuvo la amenaza unos 12 minutos después de que el actor de amenazas ejecutara el primer comando, y luego se puso manos a la obra para ayudar al socio a gestionar mejor el incidente.
Pero la conclusión en este caso es que se abusó del software RMM aprobado por el socio, lo que llevó a una intrusión de movimiento rápido que incluyó la ejecución de comandos de enumeración y el intento de evadir la defensa deshabilitando el agente de Huntress. Dado que las credenciales pertenecían a un técnico de soporte de TI, el actor de amenazas habría obtenido acceso a todos los entornos gestionados por el proveedor de servicios administrados (MSP) si la amenaza no se hubiera contenido en minutos.
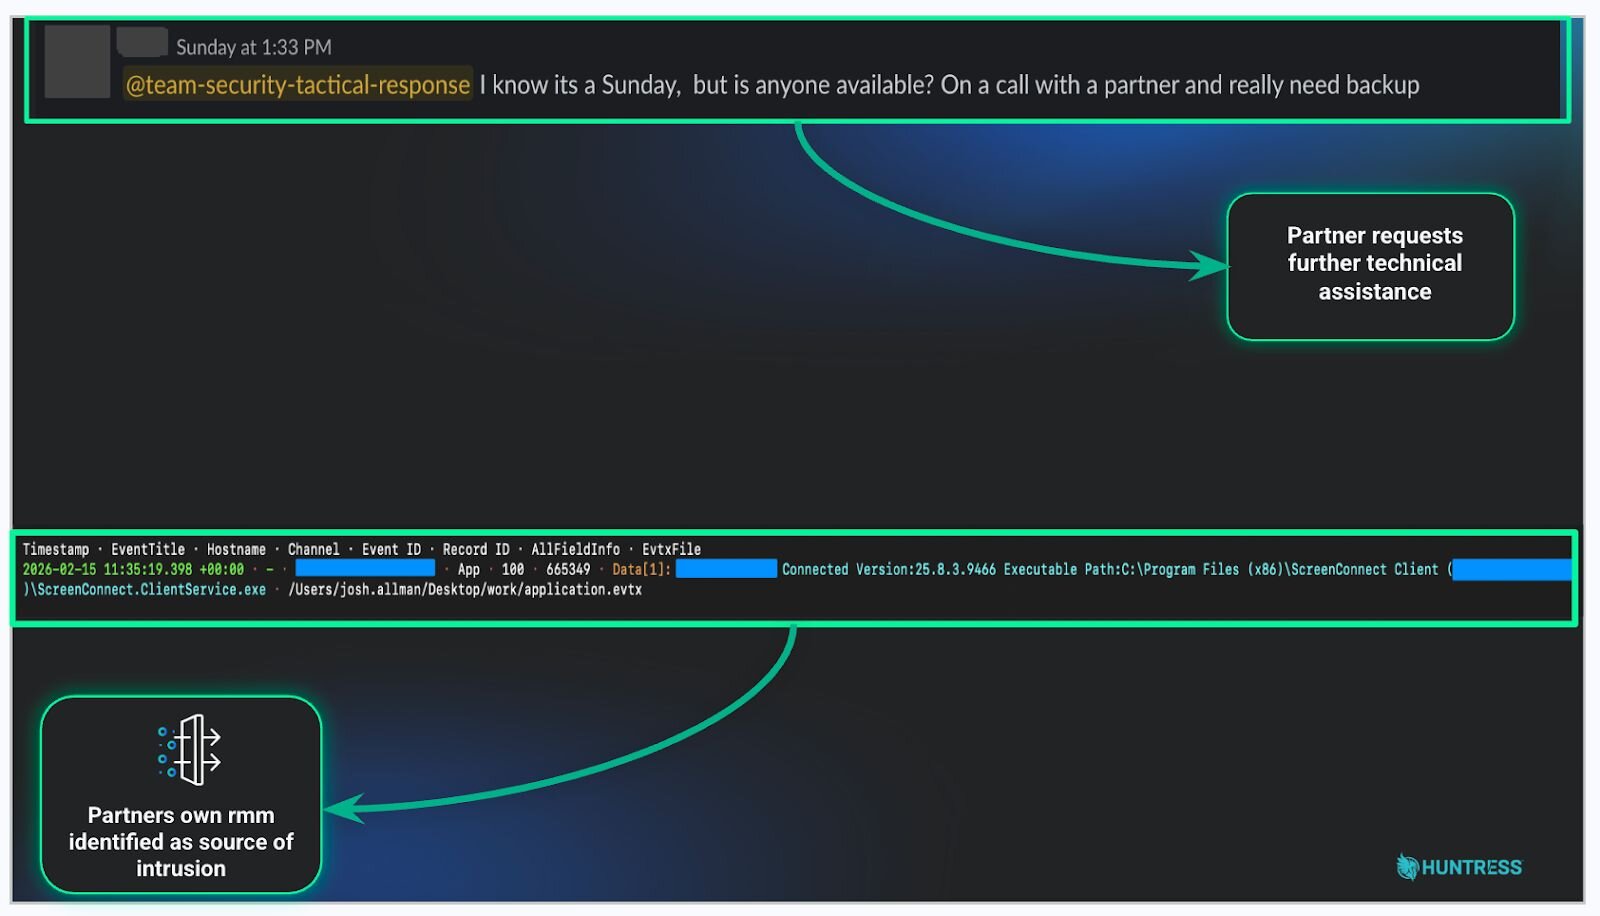
En ataques a la cadena de suministro como el ejemplo anterior, lo que está en juego es aún mayor. Cuando los atacantes comprometen una solución RMM usada por un MSP, obtienen acceso directo e interactivo a cada cliente gestionado por ese MSP.
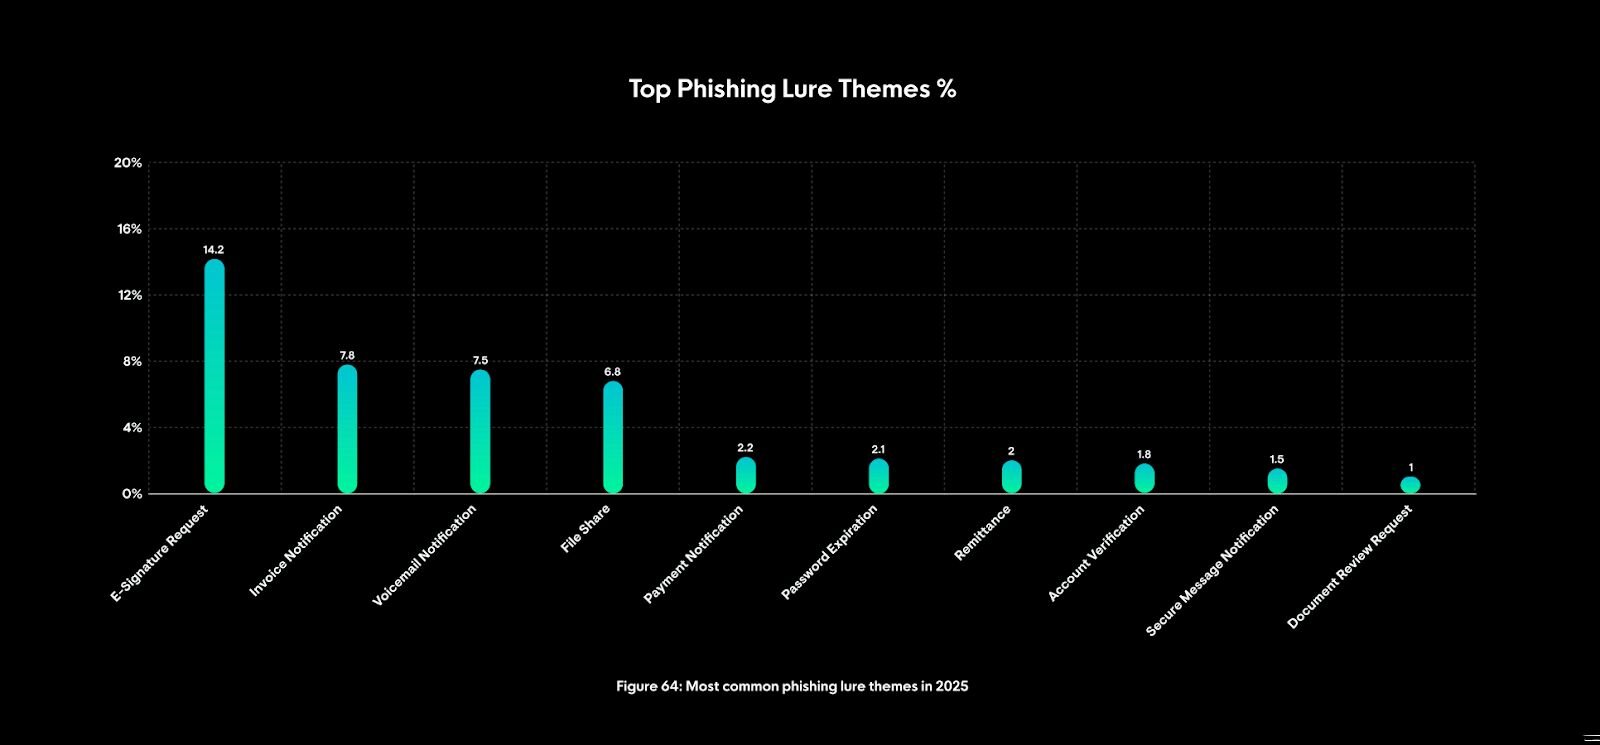
En 2025, estos correos comunes también fueron el cebo de phishing más usado, así que detente antes de hacer clic:
- Solicitud de firma electrónica (14.2%)
- Notificación de factura (7.8%)
- Notificación de correo de voz (7.5%)
- Archivo compartido (6.8%)
Figura 4: Los temas de señuelos de phishing más comunes en 2025
Herramientas legítimas. Intenciones maliciosas.
Con demasiada frecuencia, las empresas cometen este error común de seguridad: si una herramienta está aprobada, se confía automáticamente en cada instancia de ella.
Pero consideremos un escenario donde un empleado remoto usa un RMM para acceder a su laptop desde casa. Un administrador ve el tráfico y asume: "Actividad normal".
Pero esta suposición puede ser riesgosa. El hecho de que se espere tráfico de RMM no significa que esta sesión en particular no sea un adversario escondido a plena vista. Los atacantes apuestan por esa complacencia. Saben que los equipos de TI están condicionados a esperar estas herramientas en el entorno.
Defenderse de esto requiere un cambio de mentalidad. La presencia de software aprobado no es prueba de seguridad. Cuando aparecen horarios, usuarios o comportamientos extraños, la actividad merece una segunda mirada, incluso si la herramienta en sí está autorizada.
Define la referencia
¿Cómo defiendes tu entorno cuando la amenaza se parece notablemente a tus herramientas de administración? El primer paso es definir cómo se ve lo "normal" para tu organización:
- ¿Cuál es el nivel estándar de actividad de los usuarios?
- ¿Qué usuarios suelen acceder a qué herramientas?
- ¿A qué hora del día suelen ocurrir estas conexiones?
Si conoces tu referencia, las anomalías resaltan de inmediato. Cuando un usuario de marketing de repente ejecuta scripts de línea de comandos mediante una herramienta RMM a las 3 a. m., tienes un problema. No importa si la herramienta está aprobada, porque el comportamiento no lo está.
Dedicar recursos a revisar estos patrones de uso de RMM te ayuda a detectar desviaciones sospechosas antes de que se conviertan en ransomware o exfiltración de datos a gran escala. Cuando se abusa de herramientas como RustDesk o Atera, el daño del ransomware puede desarrollarse en tan solo una o dos horas, según el Huntress Informe de ciberamenazas 2026.
Inventaría todo: el poder de la toma de huellas digitales
No basta con saber que "usas ScreenConnect". Necesitas un inventario continuo y detallado de tu superficie de ataque. Profundiza en los detalles y crea huellas digitales de tu ecosistema digital que respondan preguntas como estas:
- ¿Qué herramientas RMM específicas están aprobadas para nuestro entorno?
- ¿Cuáles son los hashes ejecutables aprobados para estas herramientas?
- ¿A qué URL o direcciones IP deberían conectarse estas herramientas?
Al tomar las huellas digitales de las herramientas aprobadas, puedes configurar alertas para todo lo que no coincida. Si aparece un nuevo RMM y el hash no coincide con tu lista de permitidos, o si intenta conectarse a un servidor desconocido, sabes que debe revisarse de inmediato.
Trata cada herramienta de acceso remoto como un posible intruso hasta verificarla. Si encuentras una herramienta que no instalaste, eso no es normal. Verifica la configuración, revisa los registros y confirma el endpoint de conexión para detectar actividad válida o maliciosa.
El elemento humano: tu línea de defensa más fuerte
¿Tu línea de defensa más fuerte? Tu gente. Eso importa más que nunca con el abuso de RMM, donde los atacantes explotan la confianza humana para obtener acceso y esconden su ruta de ataque detrás de software confiable. Los atacantes cuentan con los errores humanos para abrir la puerta principal, a menudo mediante phishing o ingeniería social.
Detectar un comportamiento sospechoso a tiempo es lo que evita que una pequeña señal de alerta se convierta en una filtración total. Managed Security Awareness Training (SAT) ayuda a los usuarios finales a notar intentos astutos de ingeniería social que entregan cargas maliciosas de RMM. Todos merecen saber que una "invitación a una fiesta" no necesita privilegios administrativos para abrirse.
Además, fomenta una cultura de vigilancia dentro de tus equipos de TI y seguridad. Si un analista nota algo raro, debe sentirse cómodo para hablar. "Si ves algo, di algo" aplica al tráfico de red tanto como a la seguridad física. Si toda tu empresa está preparada para vigilar comportamientos atípicos, cierras la brecha entre la infección y la detección.
Detener el abuso de RMM requiere trabajo en equipo
El abuso de RMM no va a desaparecer pronto. Mientras estas herramientas ofrezcan acceso fácil y poderoso, además de flujo de dinero, los atacantes las van a seguir usando.
Frenar esta tendencia va a requerir colaboración entre los proveedores de RMM, las empresas de ciberseguridad y, potencialmente, las agencias gubernamentales. Necesitamos dificultar que los atacantes abusen de estas herramientas de forma anónima. Esto podría incluir una mejor detección de abuso por parte de los proveedores, una eliminación más rápida de las instancias maliciosas y un mejor intercambio de inteligencia para identificar servidores no autorizados con mayor rapidez.
Mientras tanto, los equipos de seguridad tienen que mejorar su juego. Tu RMM es una herramienta poderosa, pero en las manos equivocadas, es tu competencia más dura.
Descarga el Informe de ciberamenazas de Huntress 2026 o el TL;DR para entender mejor y mantenerte un paso adelante del abuso de RMM en tu propio entorno.