

Recientemente, representé a Huntress en mWISE (Mandiant’s Worldwide Information Security Exchange) en Washington D. C. Durante los tres días (del 18 al 20 de septiembre), hubo más de 90 ponentes y más de 80 charlas sobre exploits, operaciones de seguridad, inteligencia de amenazas y seguridad en la nube. Entre ellas, di una charla técnica en la categoría de Operaciones de Seguridad titulada Pairing SOCs with Automation: You Won’t be Replaced by a Robot Yet. Esta charla trató sobre tecnologías de código abierto y funciones relacionadas con Slack que los equipos de seguridad pueden aprovechar para agregar valor de inmediato a su centro de operaciones de seguridad (SOC).
Puedes ver la grabación de mi charla en YouTube, o seguir leyendo para un resumen rápido y los puntos clave.
¿Por qué automatizar?
Los analistas del SOC dedican gran parte de su día al triaje y al análisis de casos. Si bien las bases de un SOC pueden estar en los playbooks y la investigación práctica, es esencial identificar soluciones rápidas, simples y efectivas que faciliten el trabajo de los analistas. La automatización es clave no solo para optimizar los flujos de trabajo y las herramientas que se usan a diario, sino también para ahorrar tiempo y recursos fácilmente. Por ejemplo, una herramienta con la que un analista pueda consultar un equipo o una IP para obtener distintos tipos de enriquecimiento de datos sobre una máquina comprometida, en lugar de revisar manualmente fuentes de datos dispersas.
Bases para la automatización del SOC
Para habilitar la automatización en tu SOC, hay algunos pasos preliminares necesarios para garantizar una base sólida en el desarrollo de automatizaciones. Esto se remonta a la naturaleza cíclica del Marco de ciberseguridad del NIST v2.0: Identificar, Proteger, Detectar, Responder, Recuperar [y repetir]. El marco de ciberseguridad del NIST es un modelo continuo que las empresas pueden seguir como buenas prácticas de ciberseguridad.
Lectura recomendada: Desglosando el marco de ciberseguridad del NIST
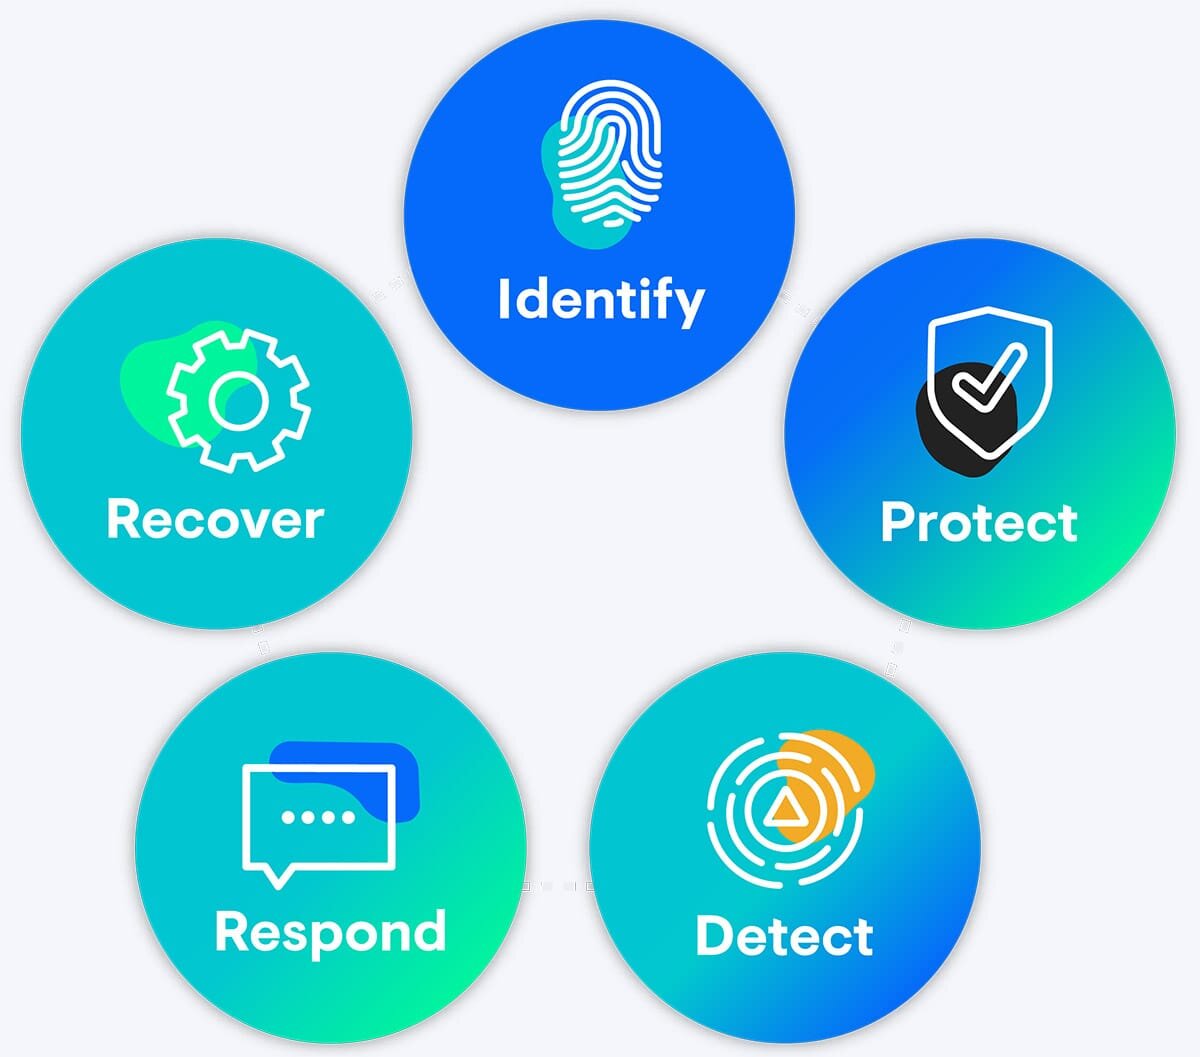
Antes de centrarnos en los componentes de Detectar y Responder, y mucho menos en automatizar esos pasos, necesitamos entender por qué nos importan Identificar y Proteger.
- Identifica tu infraestructura, sistemas y datos críticos.
- Protege y asegura tus datos (on-prem frente a la nube, cifrado en reposo frente a en tránsito, almacenes de datos centralizados frente a dispersos, retención de datos), mientras garantizas la gestión de identidad, acceso y secretos.
3 tipos de automatización del SOC
Al alinearse con el marco del NIST, la automatización del SOC se ubica principalmente en las fases de Identificar, Detectar y Responder. Además, puedes tomar medidas para crear capacidades automatizadas en las siguientes tres áreas:
- Identifica el enriquecimiento de eventos; esto implica pasar de los IOC (indicadores de compromiso) provenientes de inteligencia de amenazas y fuentes de datos dispersas a eventos contextualizados, a partir de los cuales podemos crear detecciones y alertas significativas.
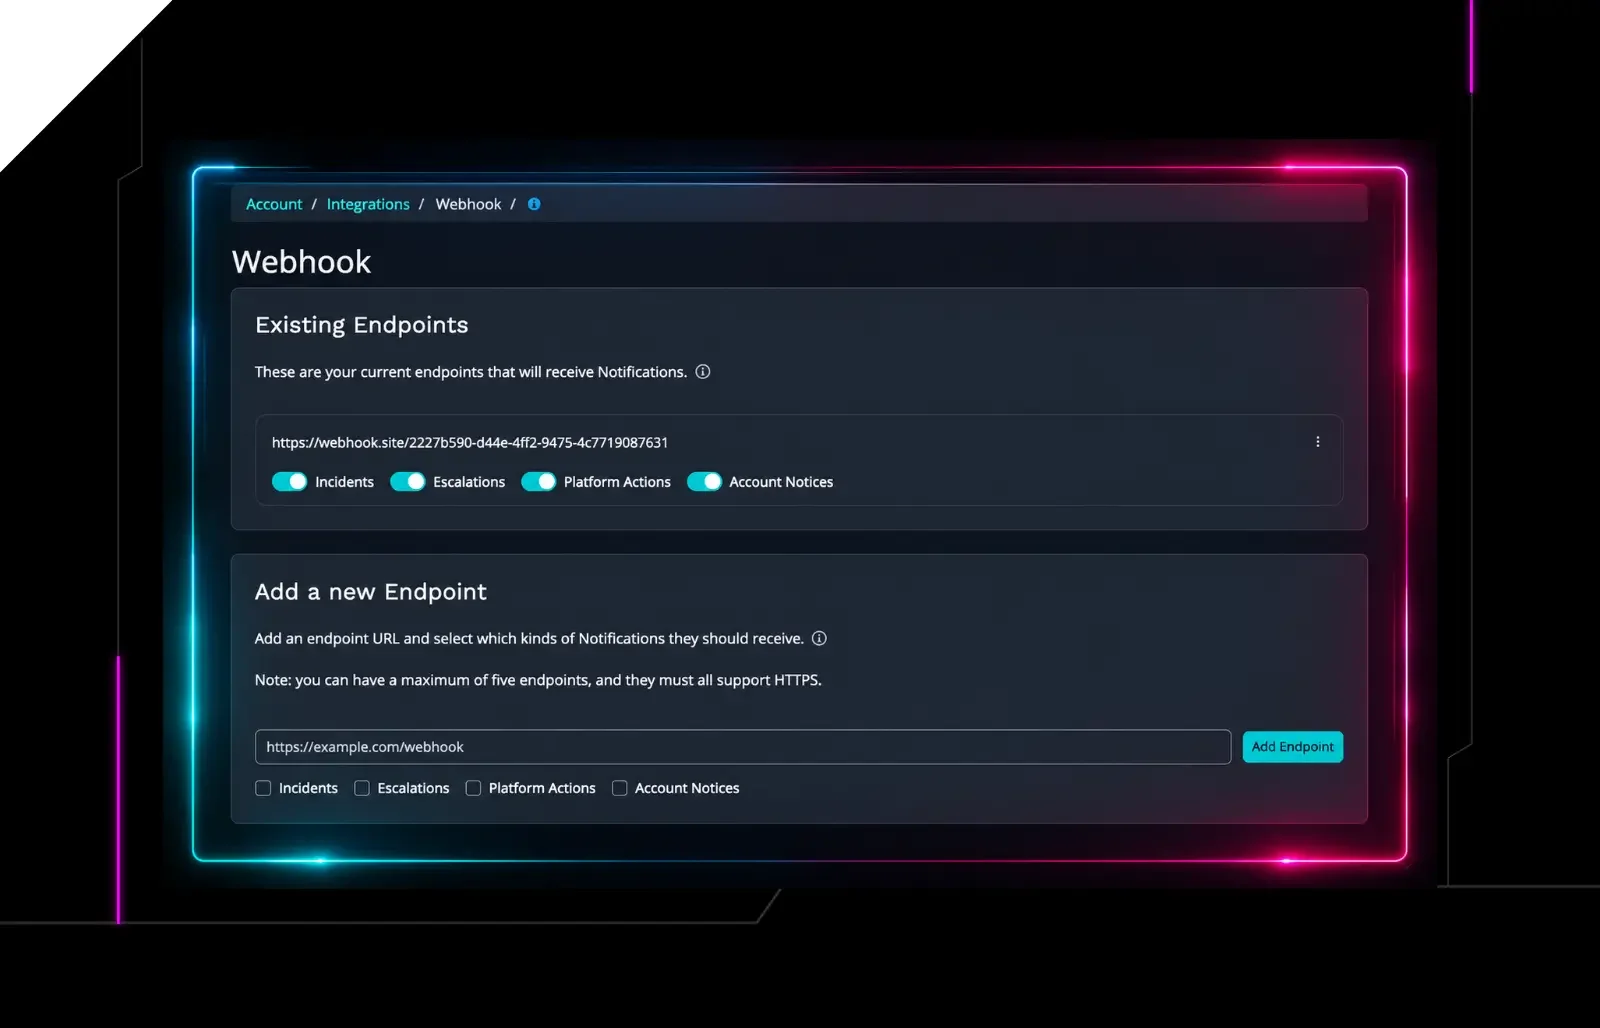
- Detecta eventos de interés y optimiza las operaciones diarias mediante la automatización de flujos de trabajo. Slack y otras plataformas de comunicación pueden automatizar flujos de trabajo que de otro modo serían manuales, en forma de ChatOps.
- [Los analistas] Responden a los incidentes aprovechando herramientas y servicios internos de código abierto.
Analicemos cada uno de estos puntos.
Enriquecimiento de eventos
El enriquecimiento de eventos permite a un SOC identificar de forma programática eventos y anomalías interesantes, que se pueden usar para desarrollar detecciones, alertas y capacidades automatizadas. Configurar el enriquecimiento de eventos y una capa de orquestación de datos es fundamental para identificar eventos de interés, los cuales se pueden aprovechar para crear automatizaciones significativas.
Las claves para habilitar la orquestación de fuentes de eventos/registros y de datos son:
- Identificar y rastrear los feeds de inteligencia de amenazas para IOC, así como las fuentes de eventos/registros de interés para la ingeniería de detección.
- Contextualizar eventos de interés a partir de IOC y fuentes de registros.
- Desarrollar y afinar las detecciones.
- Implementar una capa de orquestación de datos para el procesamiento automatizado de eventos/datos.
Automatización de flujos de trabajo
La automatización de flujos de trabajo elimina la necesidad de tareas rutinarias y diarias, y las reemplaza con flujos de trabajo abstraídos para compartir información, obtener retroalimentación, liberar tiempo y ser más productivos. Las plataformas de chat universales, incluidas Slack (mediante Workflow Builder) y Microsoft Teams (mediante Workflows App), cuentan con flujos de trabajo simplificados, fáciles de usar y sin necesidad de código, que se pueden aplicar a un SOC.
Para habilitar la automatización de flujos de trabajo:
- Identifica las tareas manuales diarias que realiza tu SOC.
- Evalúa los procesos existentes y piensa cómo se pueden automatizar.
- Desarrolla la automatización.
- Haz una demostración y comparte la documentación.
- Dale mantenimiento y ajústala según sea necesario.
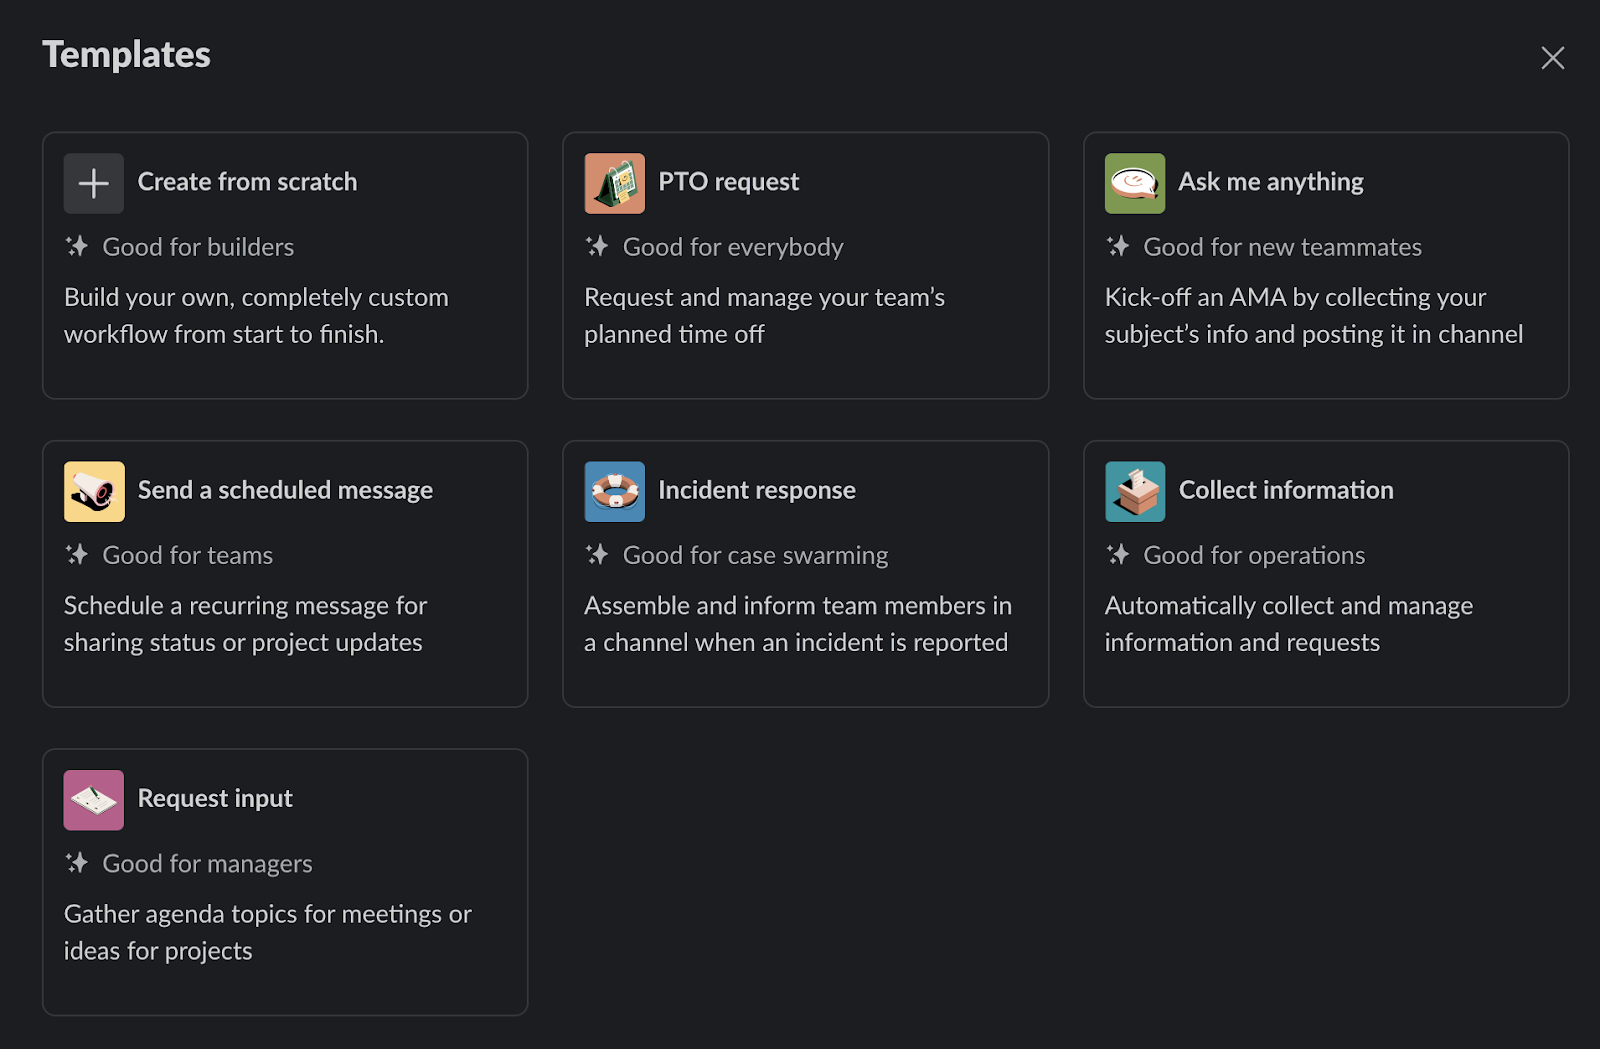
Estas plantillas son algunos de los flujos de trabajo listos para usar y sin necesidad de código disponibles en Workflow Builder de Slack.
Herramientas y servicios para analistas
Las herramientas y servicios para analistas, ya sea en forma de apps de Slack o aplicaciones web, pueden reducir en gran medida el tiempo de investigación y mejorar la eficiencia operativa de un SOC. Las capacidades que se pueden desarrollar, como herramientas de análisis estático, monitoreo de alertas e informes resumidos, son algunas de las formas en que podemos lograrlo.
Para habilitar herramientas y servicios para analistas:
- Entiende los flujos de trabajo y procesos del SOC (por qué y cómo funcionan las cosas de la manera en que lo hacen).
- Identifica brechas en los procesos existentes.
- Piensa ideas y crea un plan de desarrollo.
- Desarrolla la herramienta o el servicio según ese plan.
- Haz una demostración y comparte la documentación.
- Monitorea el uso, recopila retroalimentación y ajusta según sea necesario.
Al final del día, no podemos automatizar por completo nuestros trabajos (ni deberíamos, porque la experiencia humana es esencial en ciberseguridad). Sin embargo, podemos usar la automatización a nuestro favor, para aumentar la eficiencia y la productividad, y para potenciar mejor a los analistas y equipos del SOC.
Mira mi presentación completa en mWISE para ver algunos ejemplos de cómo logramos este tipo de automatizaciones en Huntress.