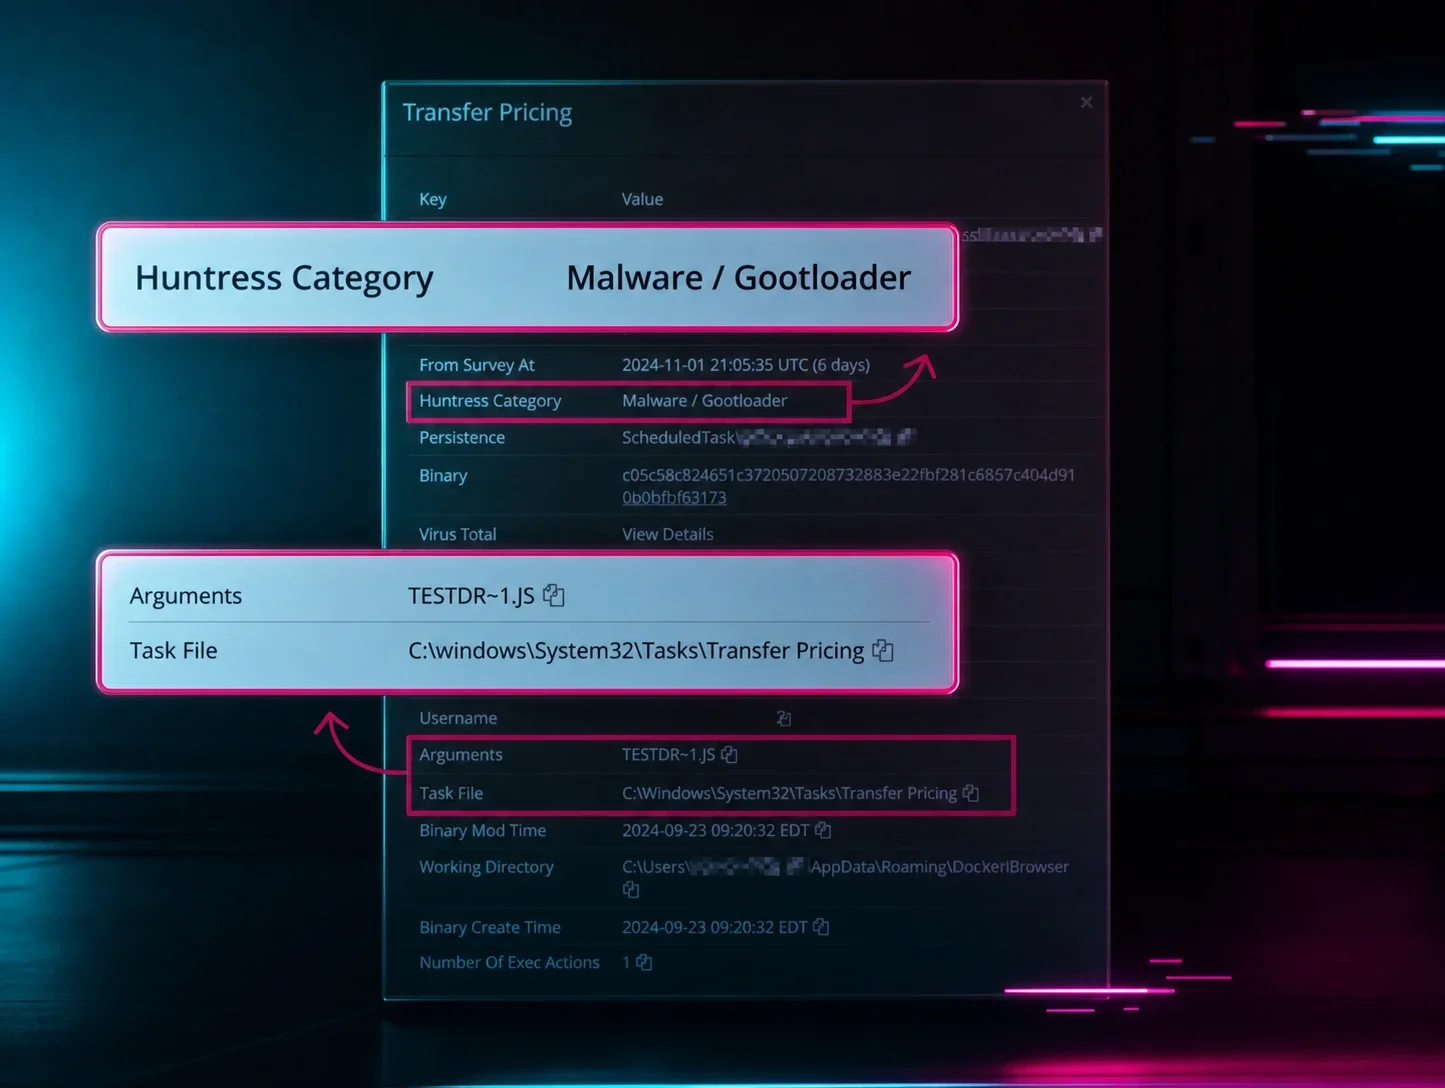


En una era donde las ciberamenazas como SocGholish son cada vez más sofisticadas, entender y combatir estos ataques es crucial para la seguridad digital. Esta publicación profundiza en cómo aprovechar Huntress para manejar eficazmente las amenazas de SocGholish, describiendo un enfoque paso a paso para los profesionales de TI.
¿Qué es SocGholish?
SocGholish es un framework de malware que usa ingeniería social, donde los ciberdelincuentes se hacen pasar por entidades confiables para engañar a los usuarios y hacer que realicen acciones dañinas, como hacer clic en enlaces maliciosos o, en el caso de SocGholish, descargar actualizaciones infectadas. La eficacia de esta táctica radica en su engaño, lo que a menudo provoca filtraciones de seguridad importantes.
El proceso de Huntress
Identificar actividad sospechosa
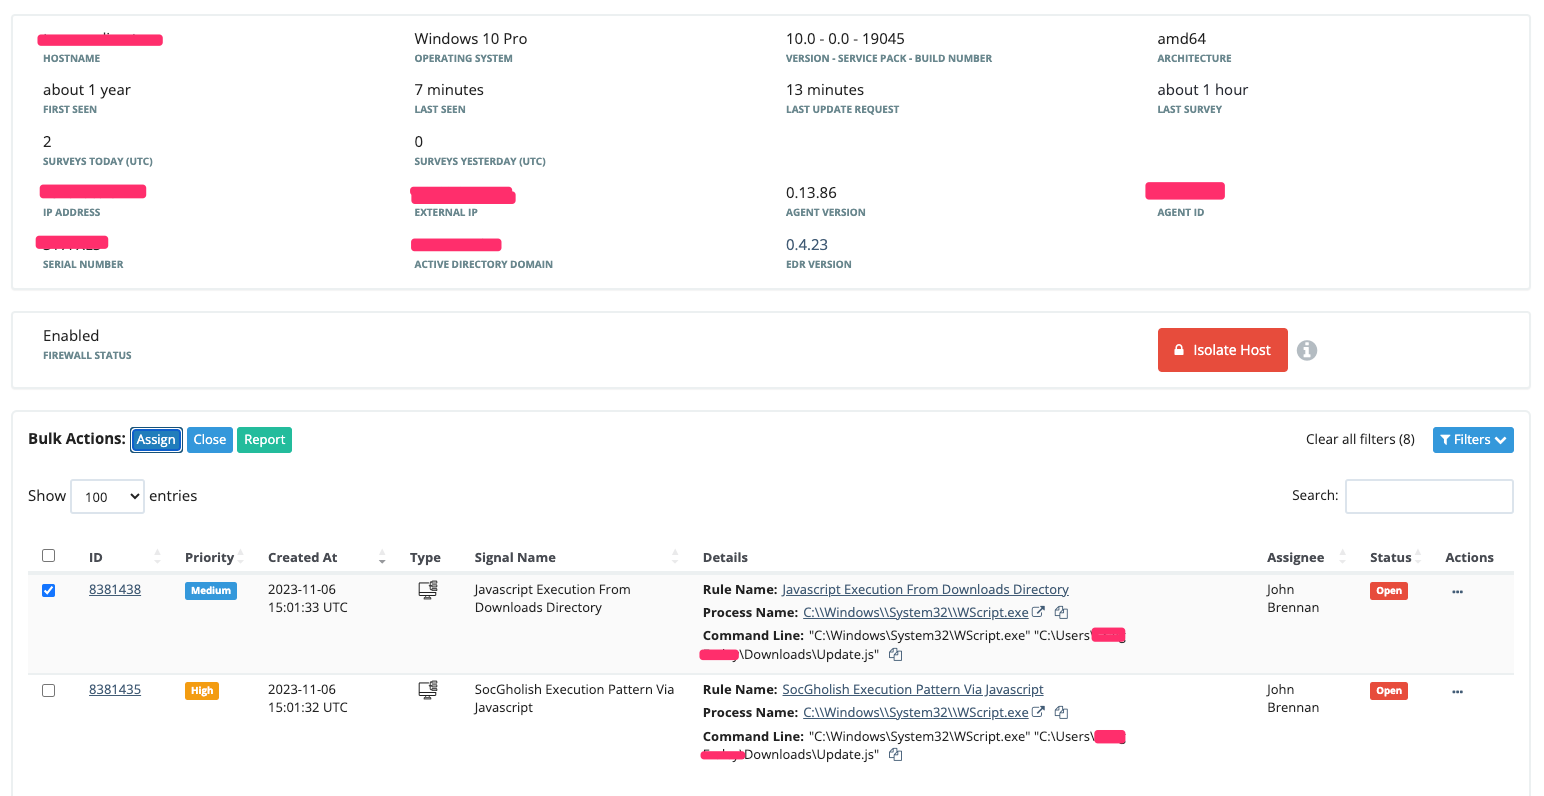
Al notar que un usuario ejecutaba un archivo JavaScript sospechoso llamado Update.js, nuestro primer paso en Huntress es identificar el navegador de origen. En este caso, es Google Chrome.
Analizar el historial del navegador
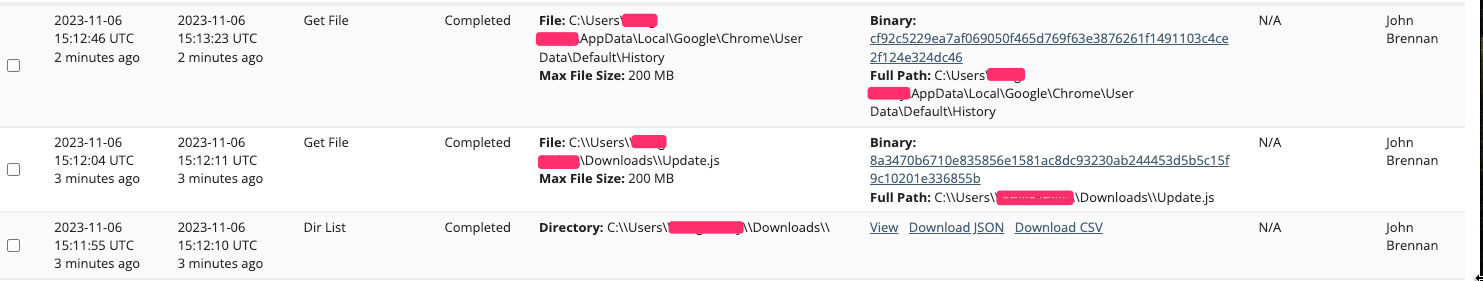
Luego recuperamos los registros del historial del navegador Chrome, y el sospechoso archivo Update.js, para reunir más contexto sobre el ataque. Al mismo tiempo, revisamos otros procesos en curso, aunque en este caso no fue necesario.
Extraer datos cruciales
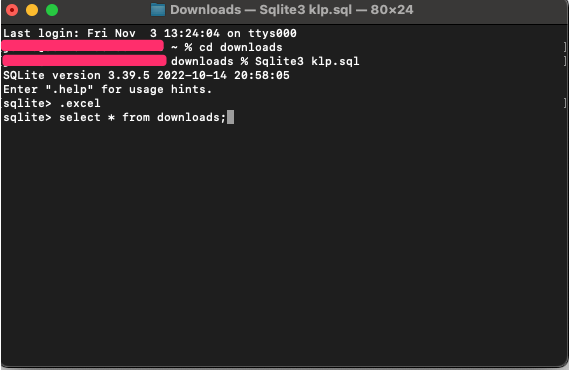
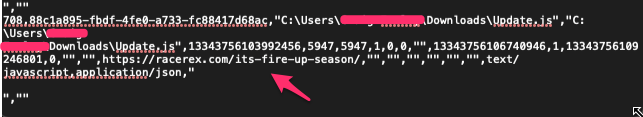
Usando herramientas como SQLite3, analizamos el historial del navegador. Para quienes no la conozcan, SQLite es un motor de base de datos que se puede navegar fácilmente usando comandos específicos. Dentro de la Terminal puedes abrir un archivo de historial nombrándolo con una extensión .sql. Una vez que navegues al directorio con tu archivo .sql, puedes abrirlo con el comando de terminal Sqlite3 “file.sql”. Una vez abierto, podemos ejecutar .excel para que nuestra solicitud se abra en formato de valores separados por comas (CSV). Luego usamos el comando Select * from downloads; para extraer todos los datos de la tabla de descargas, formateados en CSV para facilitar el análisis.
Descubrimiento e informe
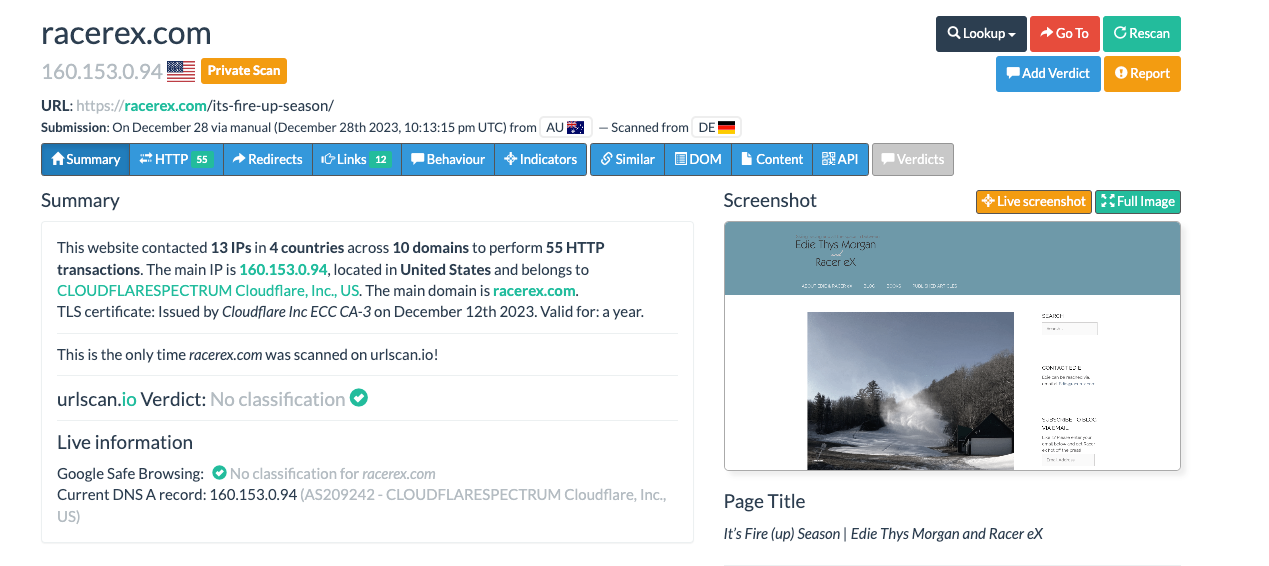
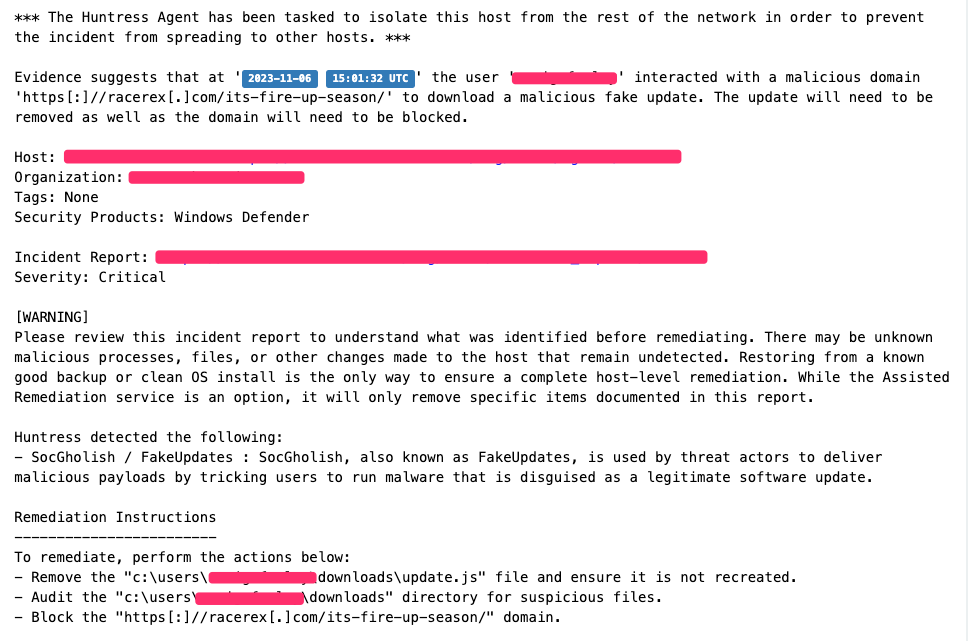
Nuestro análisis reveló que la última entrada en el historial del navegador del usuario era un punto crítico: el usuario descargó el archivo malicioso desde un dominio sospechoso https[:]//racerex[.]com/its-fire-up-season/. Al escanear este sitio web, se reveló un sitio de WordPress correspondiente al blog personal de alguien, que había sido hackeado para redirigir a los usuarios sin su conocimiento al sitio que aloja el javascript malicioso. assay[.]porchlightcommunity[.]org/03j7jahamOS3WsG/5UDXr6ARn6/pT8m/ para descargar el archivo malicioso de SocGholish.
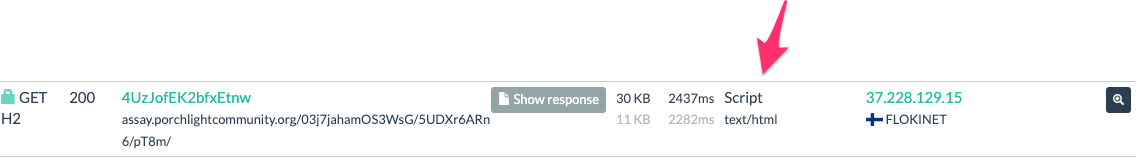
El dominio assay[.]porchlightcommunity[.]org mencionado arriba aloja el script fuertemente ofuscado que se puede ver aquí, https://urlscan.io/.
Si desofuscamos el script usando https://obf-io.deobfuscate.io/ podemos ver que el script luego intenta obtener la siguiente etapa usando estos dominios:
1.hxxps[://]assay[.]porchlightcommunity[.]org/kbI7y+qQWKL1kAH5p4oX6eLGXruziBm749dYo/TRUJT7wWSt491Vv/TASaTjkBfp9MBJpOOQAfq9kEnpq5BNp/bLGbY=
2.hxxps[://]assay[.]porchlightcommunity[.]org/Q7kAIzibY0onmzoRdYEsATDNZVNhgyJTMdxjSybaa3wpyl9FMdZuVybLckwxmywBJstyTDGbOhFvm3IBeZtjVmHE
3. hxxps[://]assay[.]porchlightcommunity[.]org/3TLWUaYQtTi5EOxj6wr6c65GsyH/CPQws1O6KKdXiTetEPpzrxDsc7lZoz2sXL4+s1ihJbtIsz2kRqMp/08=
Podemos ir un poco más allá con nuestro análisis e investigación buscando assay.porchlightcommunity.org en URLScan.io. Con nuestra búsqueda, podemos ver una lista de otros sitios web potenciales que podrían estar alojando el mismo sitio y archivo. Se observaron más de 100 dominios potencialmente comprometidos, y se podría investigar más a fondo el archivo de actualización de SocGholish.
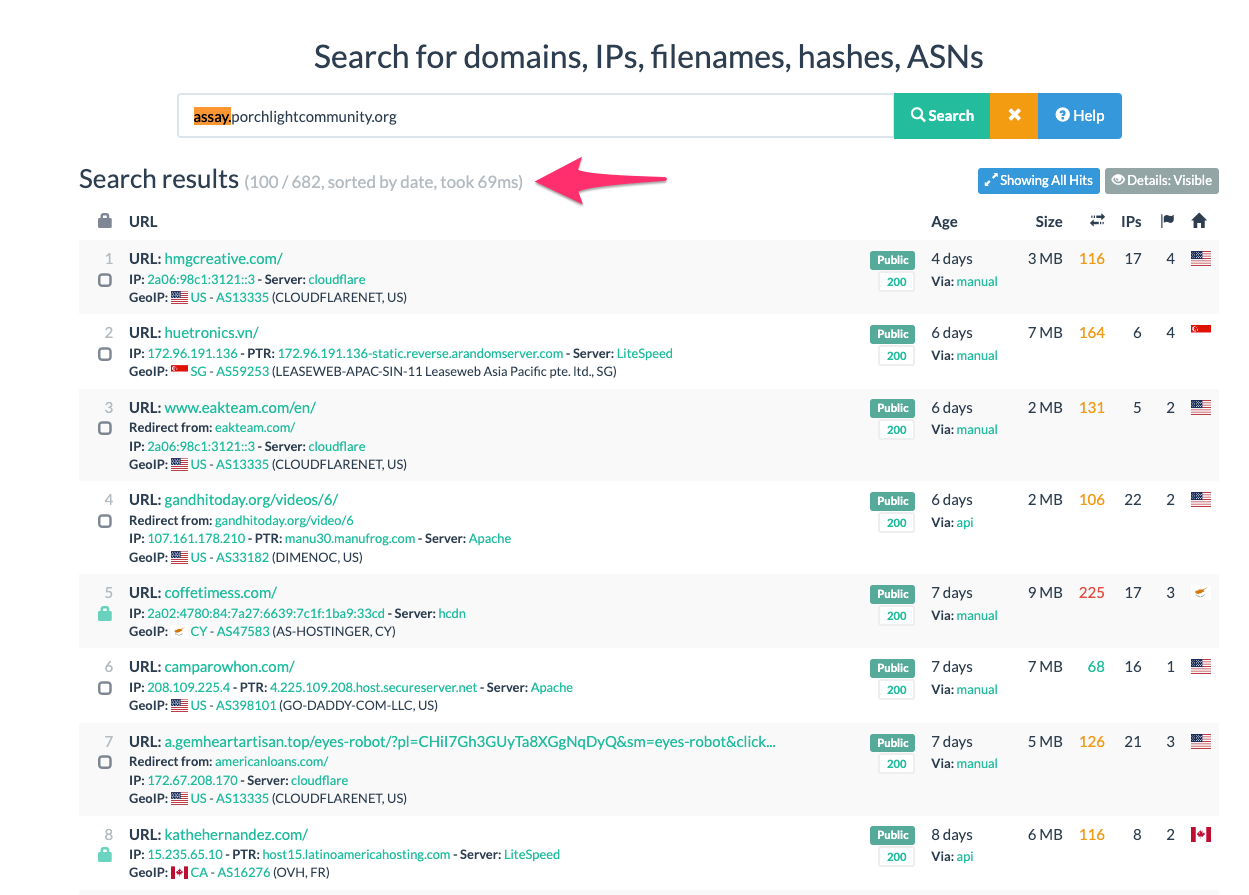
Estos hallazgos son fundamentales para nuestro proceso de informe, ya que nos permiten notificar al cliente con pruebas concretas, como se ve en el informe a continuación.
Sugerencias de herramientas y agradecimientos
Un agradecimiento especial a Tim Kasper (Senior Analyst US team Huntress) por encontrarme el tiempo para escribir esto entre alertas y también por ayudar a darle forma.
Un agradecimiento especial a Jai Minton (Senior Analyst AUS team Huntress) por descubrir la segunda etapa y dominios adicionales comprometidos con los escaneos de URL.
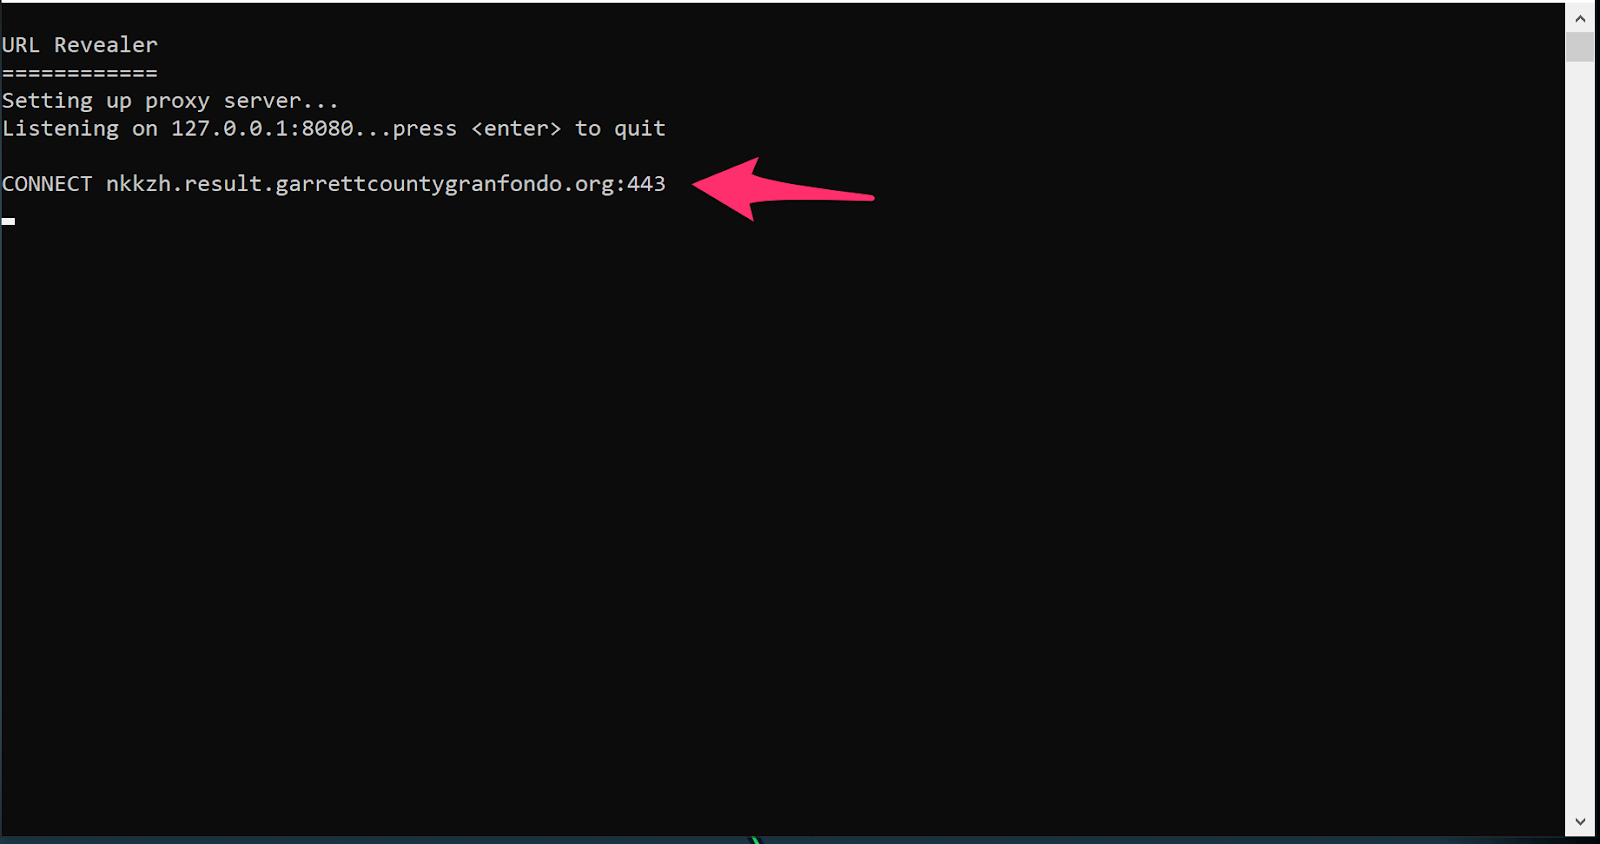
Un agradecimiento especial a Mehtap Ozdemir (US team Huntress) por recomendar la herramienta URL Revealer de Kahu Security. Esta herramienta, junto con la ejecución del sospechoso archivo Update.js, puede revelar los dominios con los que se comunica el archivo, lo que ofrece una victoria rápida en nuestro proceso de investigación.