

El interés en la gestión de eventos e información de seguridad (SIEM) ha aumentado con los años porque puede hacer tres cosas que los equipos de TI y de seguridad necesitan con urgencia:
Almacenar diversos conjuntos de datos
Exponer comportamientos riesgosos y sutiles
Permitir una respuesta más rápida
¿El beneficio? Abre la puerta para detectar y neutralizar amenazas en etapas más tempranas de la cadena de ataque. Y gracias a su retención de registros, también ayuda a las empresas a cumplir con sus obligaciones de cumplimiento normativo.
Pero hay un gran problema. Así como tienes que pasar por “Go” en Monopoly para cobrar $200, las organizaciones solo experimentan estos beneficios si logran superar a los grandes guardianes del SIEM: precios altos y exigencias de recursos que agobian hasta a los equipos más dedicados.
La realidad es que los SIEM tradicionales se diseñaron para equipos con muchos recursos que pueden personalizar reglas y examinar registros ruidosos para detectar las amenazas reales. La mayoría de las veces, el SIEM crea un lago de datos gigante en el que terminas ahogándote.
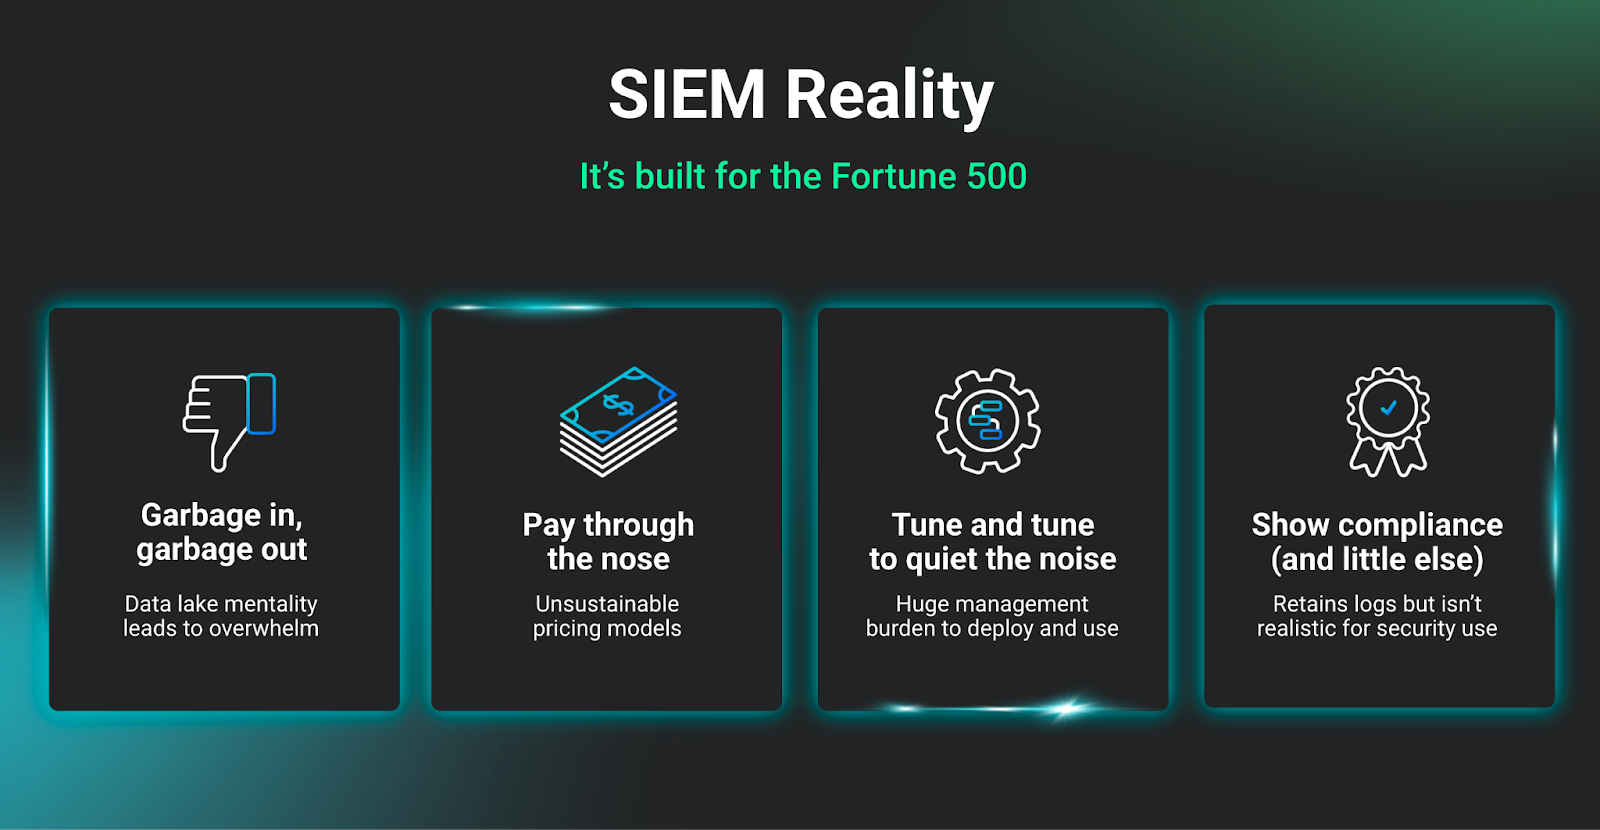
La mayoría de los SIEM se diseñaron para organizaciones con grandes presupuestos y experiencia interna
No nos gustó. Así que lo cambiamos.
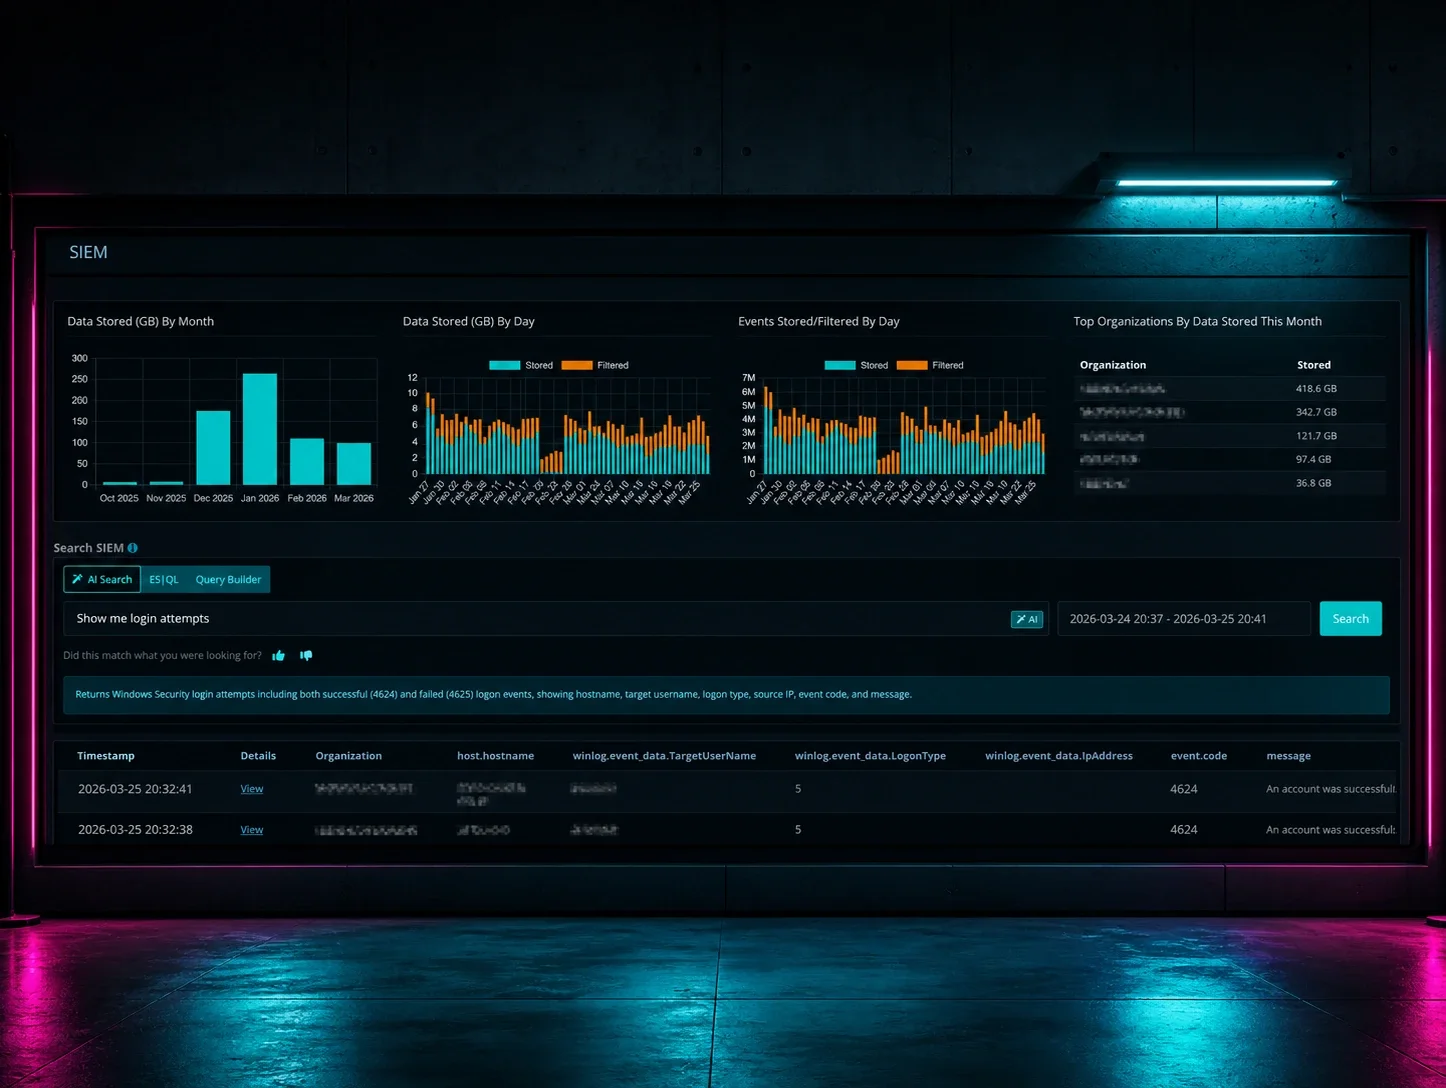
A finales del año pasado, anunciamos la disponibilidad anticipada de Huntress Managed SIEM, diseñado para hacer que el SIEM sea accesible para todas las empresas. Lo logramos así:
Eliminando registros ruidosos mediante nuestra tecnología patentada Smart Filtering
Haciendo que los costos sean predecibles con un modelo de precios que rompe con la industria
Realizando investigación y respuesta 24/7 en nombre de los clientes a través de nuestro Centro de operaciones de seguridad (SOC) experto y liderado por personas.
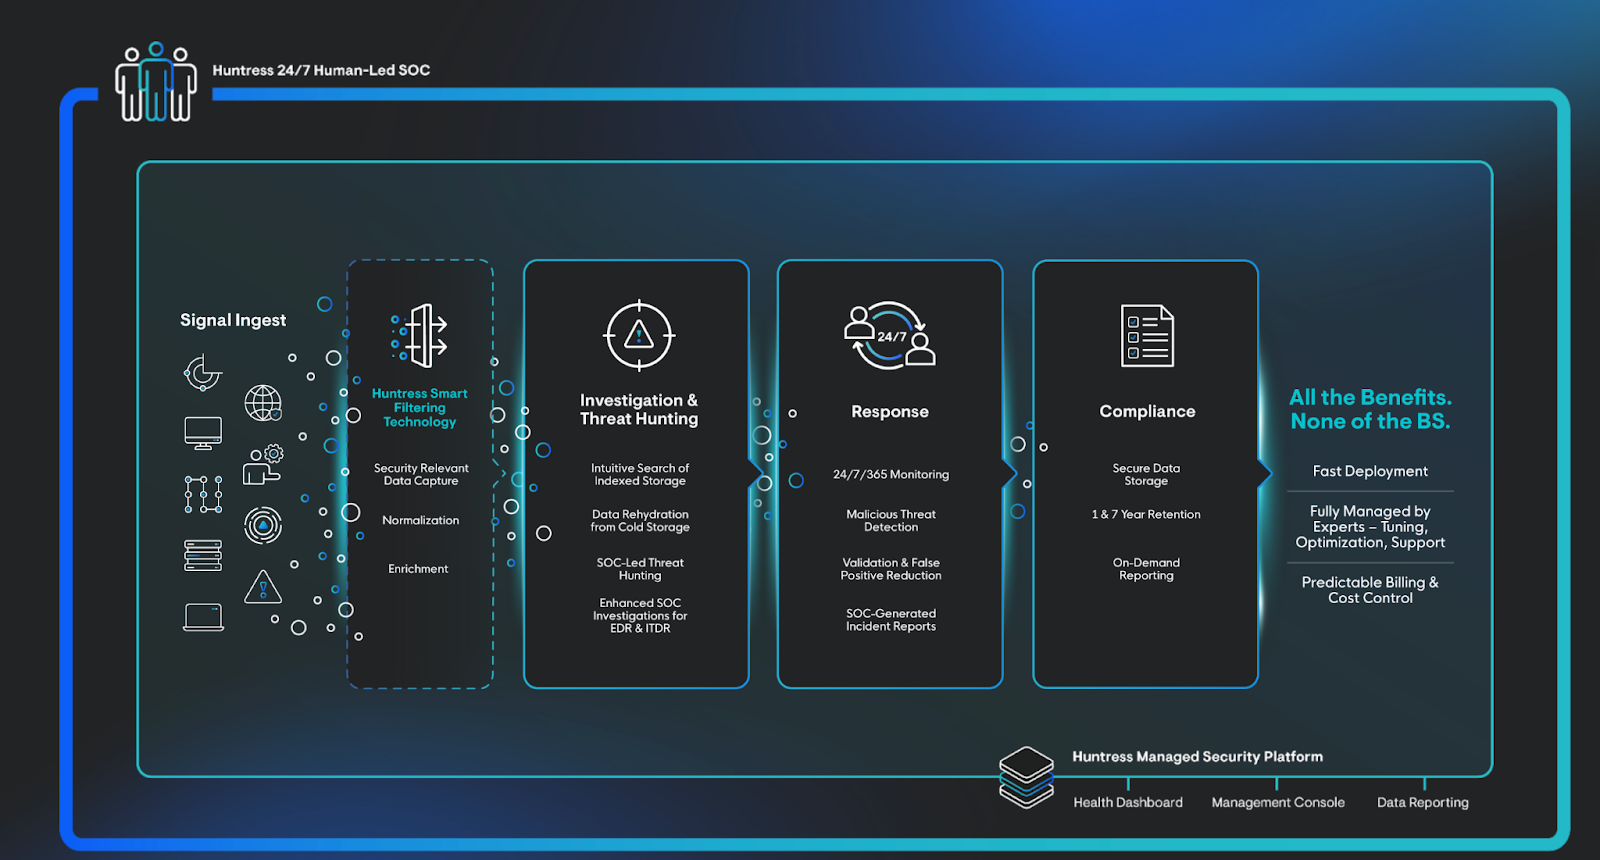
Descripción general de Huntress Managed SIEM
¿Qué hay de nuevo con Huntress Managed SIEM?
Desde ese lanzamiento de disponibilidad anticipada hace seis meses, todo se ha acelerado. Con el reciente paso a disponibilidad general, nuestro desarrollo ha avanzado a toda velocidad. Y no estamos ni cerca de frenar.
Aquí tienes algunas de las novedades y funciones interesantes que agregamos recientemente:
Ingesta de registros mejorada con más de 20 integraciones nuevas en fuentes como firewalls, gestores de contraseñas y plataformas de identidad, incluyendo Fortinet, Palo Alto Networks, Keeper Security, Sophos, LastPass, Duo y más.
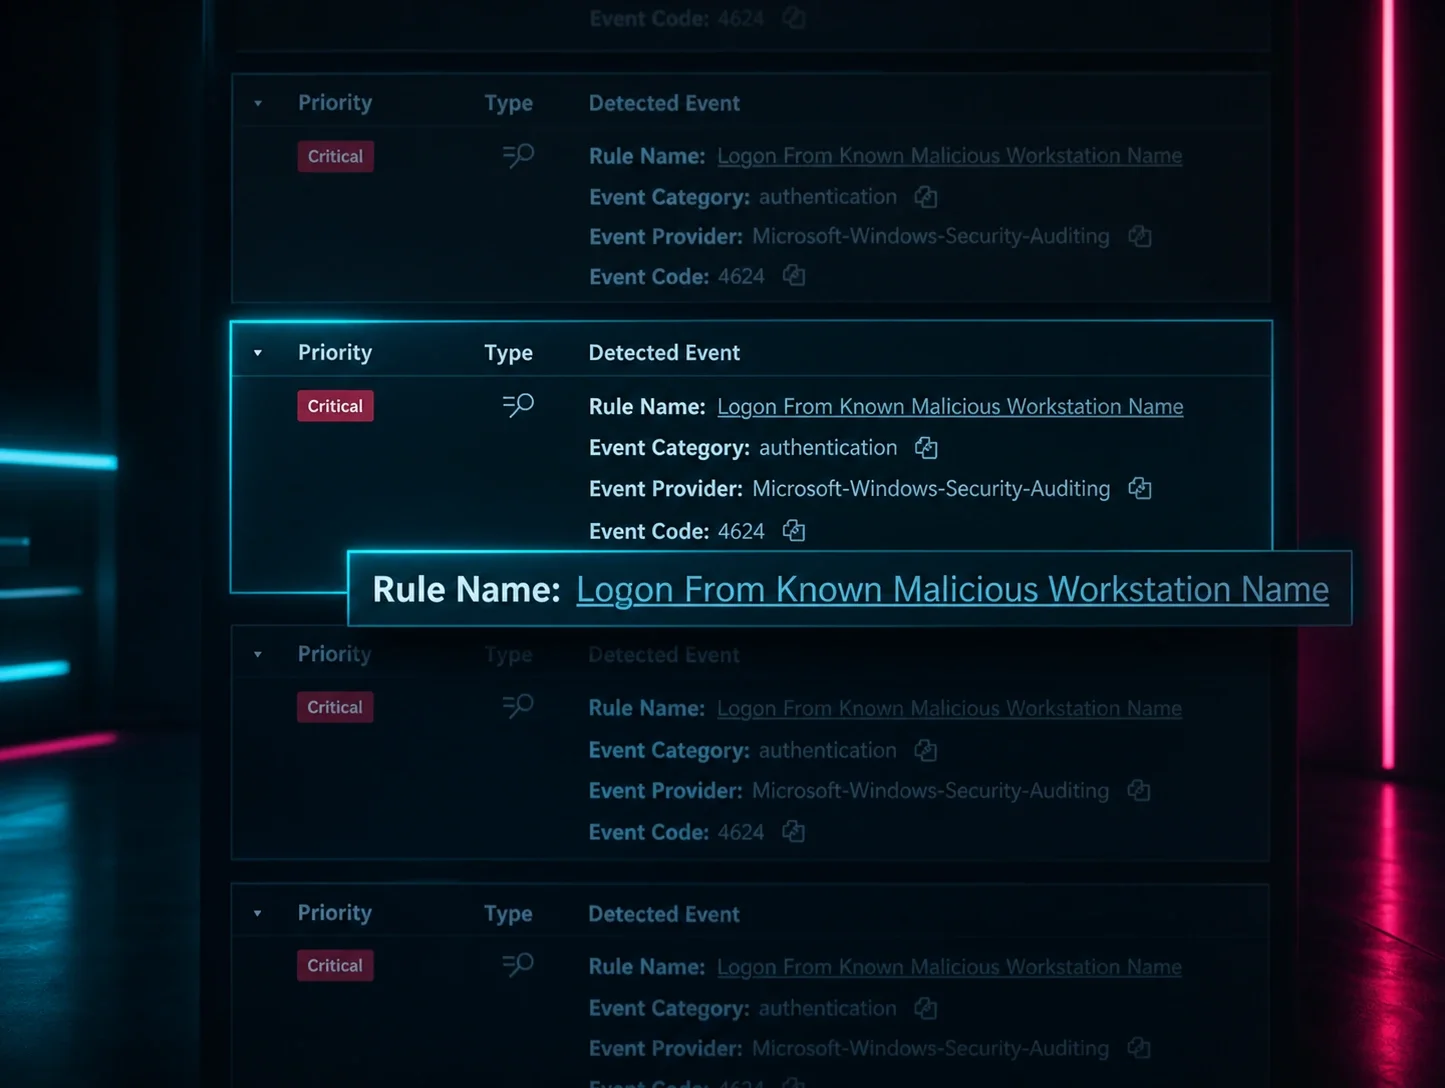
Detección y respuesta 24/7 para tácticas específicas. Por ejemplo, nuestro equipo del SOC experto ahora busca y neutraliza amenazas efectivas (¡aunque generalmente ruidosas!) como los intentos de fuerza bruta por RDP.
Reglas de detección ampliadas y herramientas de investigación más rápidas. Esto incluye rehidratación rápida de datos y capacidades de búsqueda mejoradas que permiten a nuestro SOC acelerar la resolución de amenazas.
Retención extendida de datos de hasta siete años para ayudar a las organizaciones a cumplir con los requisitos de cumplimiento para mandatos como PCI-DSS, CMMC y el Essential Eight de la Australian Signals Directorate.
Modelo de precios disruptivo para la industria que hace que los costos sean predecibles, gracias a nuestra capacidad de almacenar solo los datos verdaderamente necesarios para una caza de amenazas, investigación y cumplimiento efectivos.
Con estas adiciones y optimizaciones, Managed SIEM ha encontrado su ritmo. Casi 1.000 clientes y socios ahora confían en la plataforma para mejorar tanto su postura de seguridad como sus esfuerzos de cumplimiento.
Y tenemos algunas historias que contar.
Haciendo que cada minuto cuente: historias del SOC de Managed SIEM
Cazando un ataque de fuerza bruta exitoso por VPN
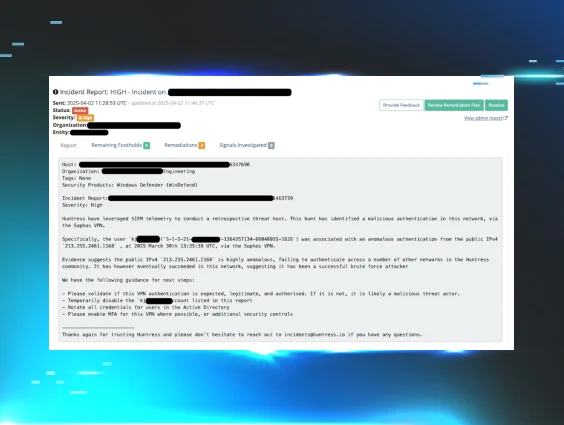
Recientemente, nuestro SOC experto identificó un verdadero positivo malicioso de compromiso de VPN gracias a sus esfuerzos de caza. Al neutralizar el ataque en la etapa de VPN, nos aseguramos de que el atacante no pudiera avanzar más y lo detuvimos en las primeras etapas de su intrusión.
Este es el beneficio de contar con una solución gestionada por humanos. Nuestro SOC estaba cazando para nuestros clientes, sin depender de la IA para hacer el trabajo.
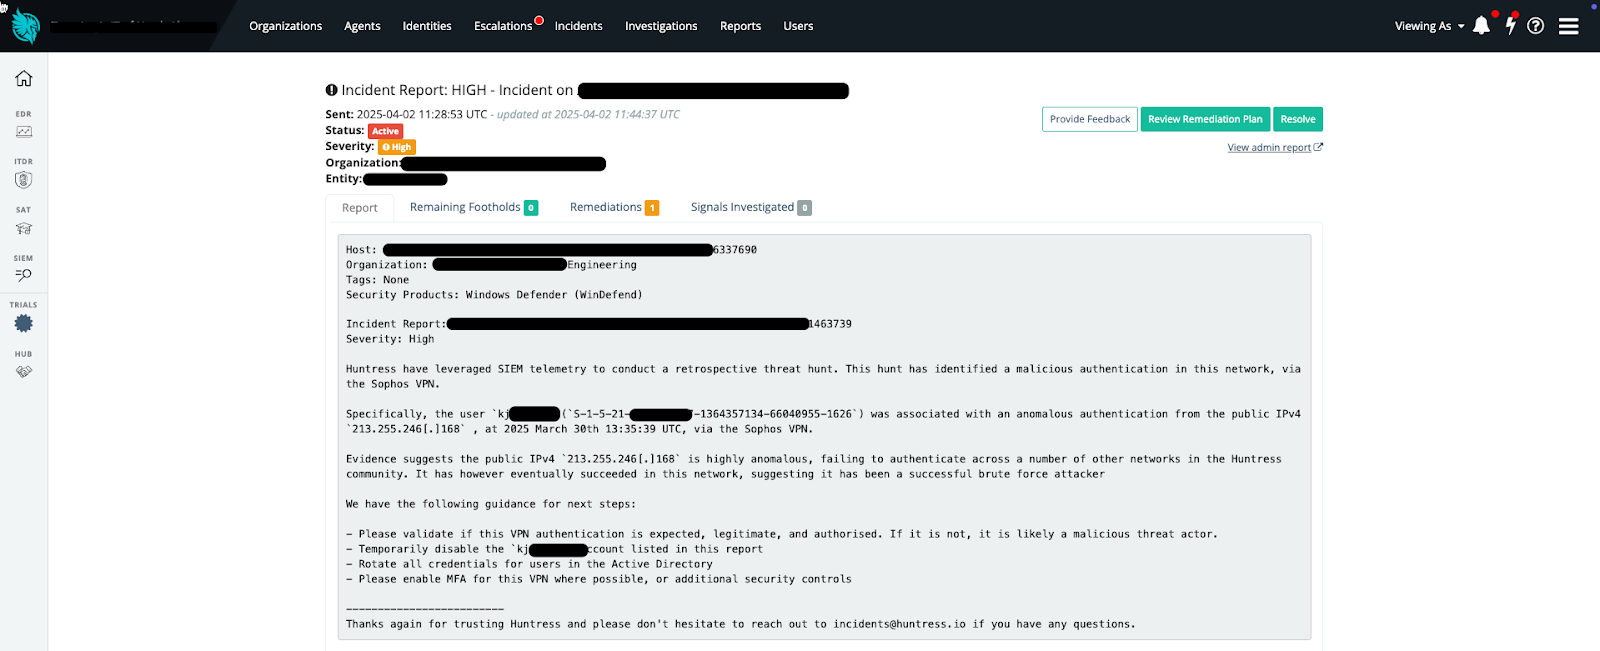
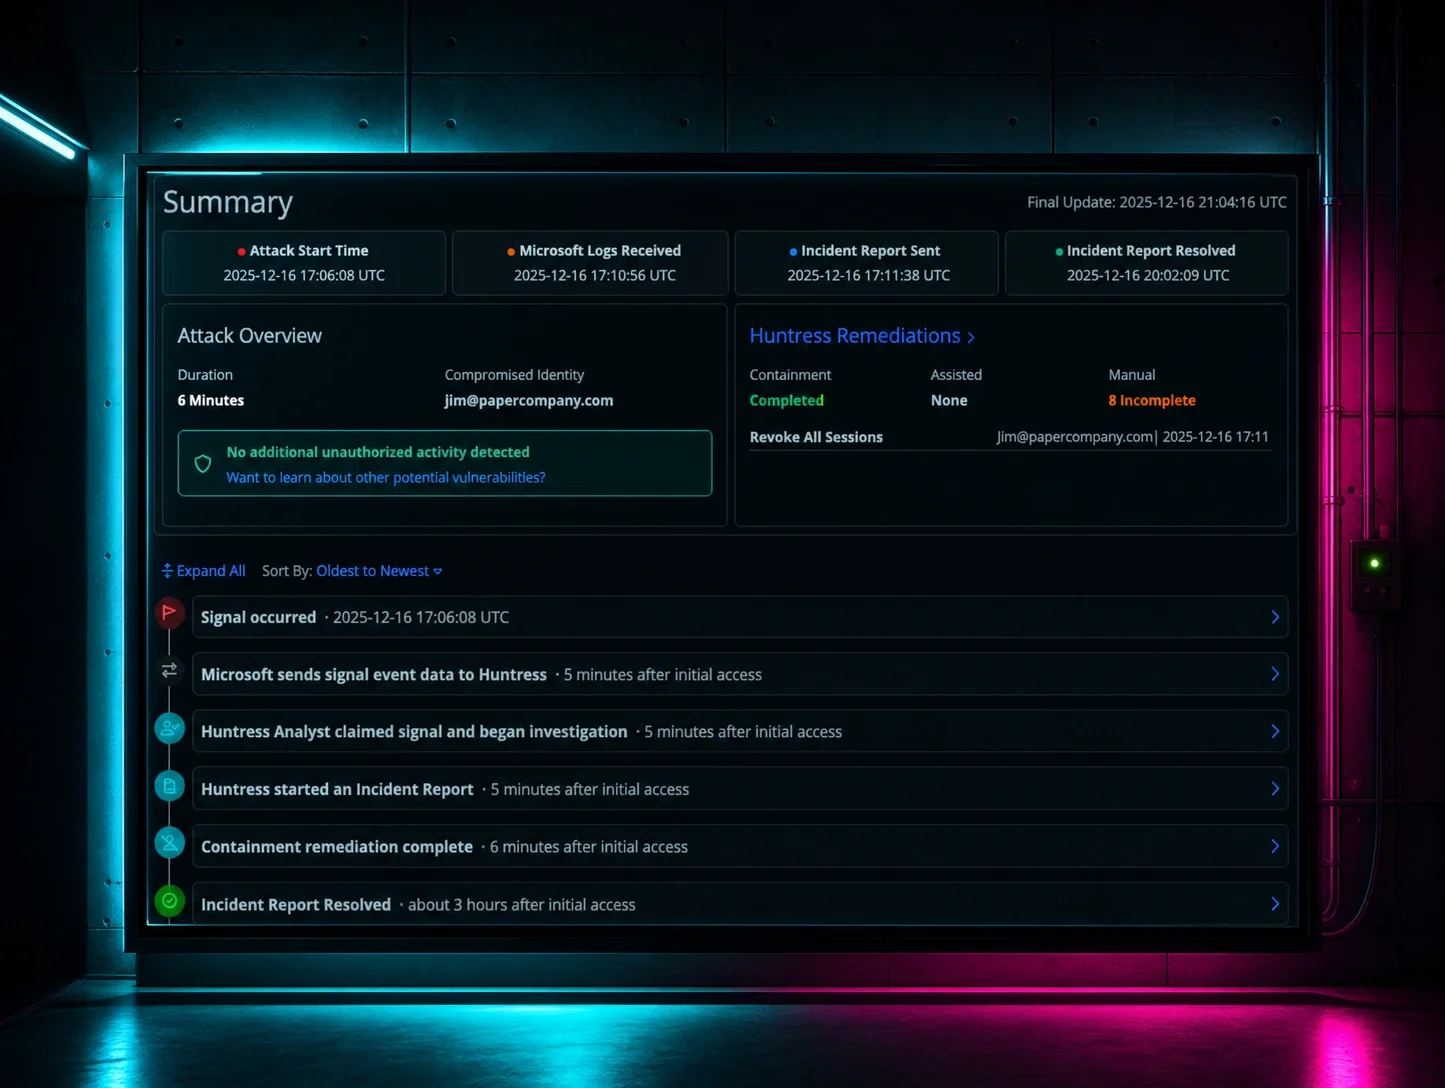
Reporte del SOC de Huntress sobre un ataque de fuerza bruta por VPN
Demostrando valor en menos de 15 horas
Aquí hay otra historia que demuestra cómo Huntress entregó valor antes de que la mayoría de los SIEM estuvieran siquiera funcionando. Managed SIEM comenzó a ingerir datos para un cliente el 4 de marzo de 2025 a las 18:01:53 UTC.
Para el 5 de marzo a las 08:30:46 UTC, el SOC ya había cazado una amenaza y entregado un reporte de incidente. En este caso, una empresa había sido comprometida a través de su RDP expuesto desde algunas IPv4 públicas realmente maliciosas.
Esto significa que Huntress entregó valor de seguridad rápido apenas 14 horas y 28 minutos después de que la empresa comenzara a usar nuestra solución.
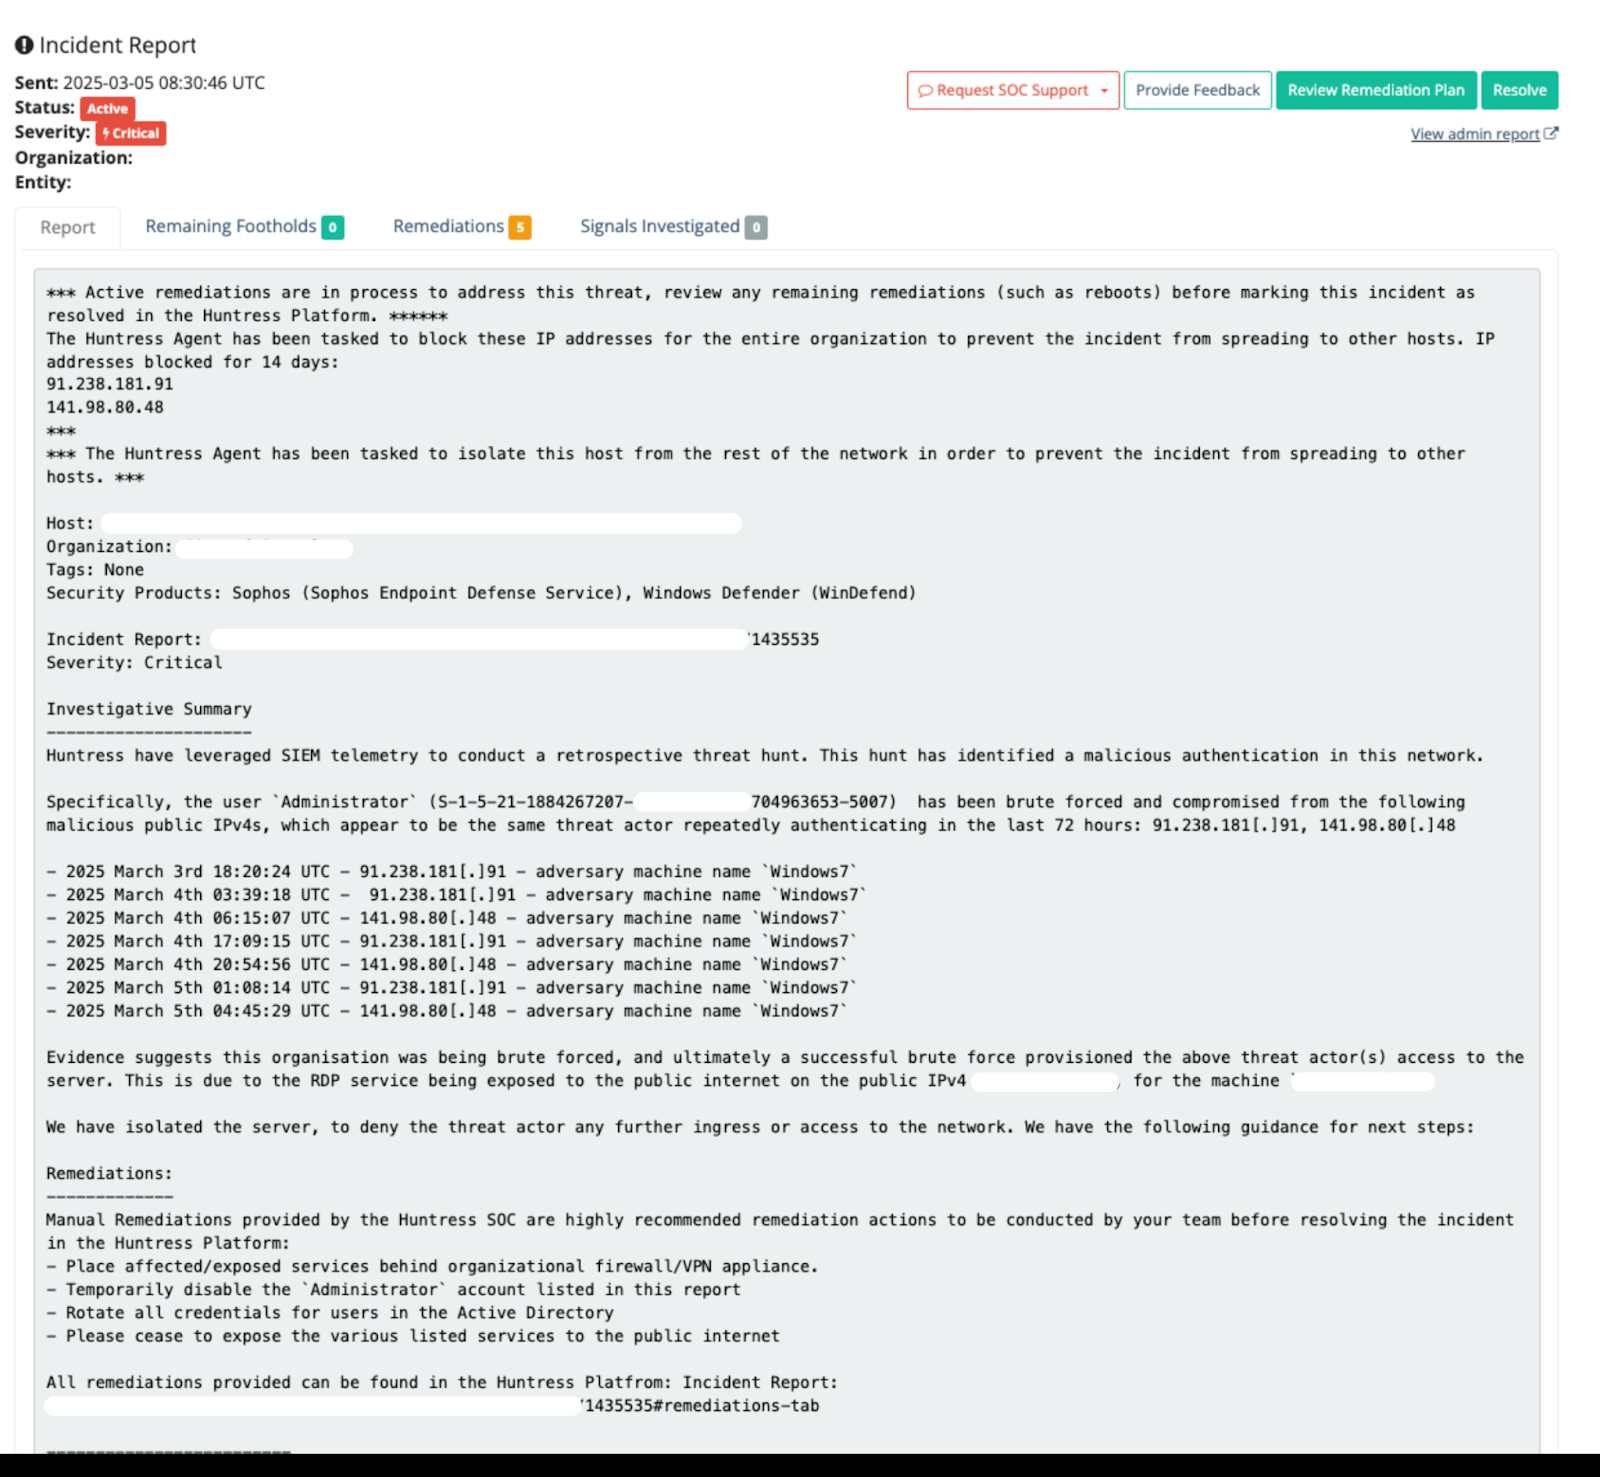
El SOC de Huntress entrega un reporte de incidente de un dispositivo comprometido
Para detener amenazas más rápido, todo EDR necesita un SIEM
Durante un fin de semana, trabajamos en una intrusión en la que nuestro socio no tenía Managed SIEM. Es una lástima, porque si lo hubiera tenido, podríamos haber detectado y neutralizado la amenaza mucho antes en la cadena de ataque. Esa es simplemente la naturaleza de SIEM frente a EDR.
En este caso, Managed SIEM le habría dado al SOC de Huntress una ventaja de 19 horas sobre el actor de amenazas, en comparación con el momento en que el EDR detectó la amenaza. Ese tiempo extra puede detener el robo de credenciales y el tiempo de inactividad del negocio en seco.
Resultados del mundo real → Valor para el negocio
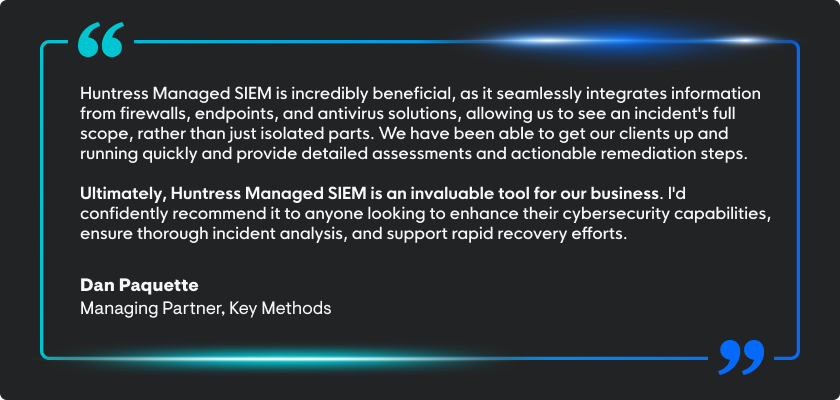
Key Methods, un socio de Huntress, dijo lo siguiente.
¿Listo para ver Managed SIEM en acción?
🔥 Inicia tu prueba gratuita de Managed SIEM ahora.