

En la manufactura, una computadora hackeada es como una llave inglesa en los engranajes: detiene la producción y hace perder dinero, rápido.
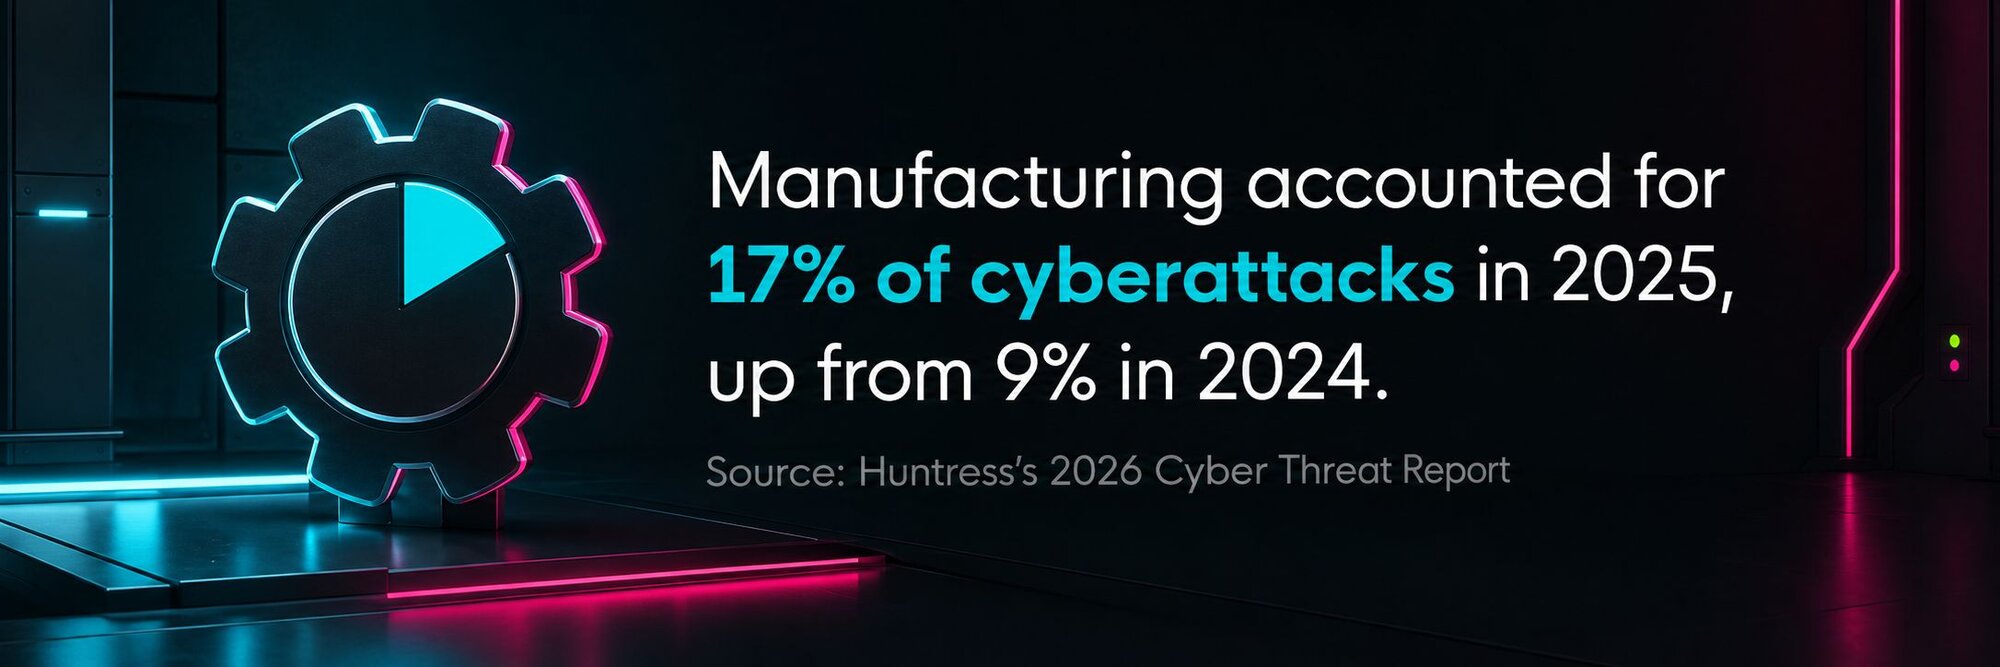
Según nuestro informe de ciberamenazas más reciente, la manufactura representó alrededor del 17% de los ciberataques en 2025, un salto notable desde el 9% en 2024. Es una de las tendencias de ciberseguridad en manufactura más llamativas que vemos en 2026: un aumento en los ataques. Sin embargo, no todo es malo; otras tendencias muestran que los fabricantes están poniéndose al día rápidamente al implementar nuevas tecnologías y protecciones.
Sigue leyendo para descubrir las principales tendencias de ciberseguridad en manufactura que el equipo de Huntress ha descubierto para 2026 y más allá.
Tendencia n.º 1: el ransomware apunta a tu tiempo de actividad, no solo a tus datos
Los actores de amenazas se dieron cuenta de que, aunque puedas sobrevivir sin tus datos por unos días, no puedes sobrevivir con una línea de ensamblaje paralizada. Están dejando atrás la red de oficina para interrumpir los sistemas de tecnología operativa (OT) que mantienen tus máquinas funcionando.
Aunque el costo exacto cambia según lo que produzcas, los efectos en cadena son los mismos en todos los casos:
- Envíos perdidos: Las entregas tardías generan penalizaciones contractuales y molestan a tus socios más importantes.
- Mano de obra inactiva: Sigues pagando por el personal y los gastos generales, aunque nadie pueda hacer su trabajo.
- Dolores de reinicio: Volver a poner en línea un sistema OT de forma segura toma mucho más tiempo que un reinicio estándar de TI.
- Riesgos de seguridad: Las paradas repentinas pueden dañar equipos sensibles o crear condiciones peligrosas para las personas en la planta.
Tendencia n.º 2: OT, ICS e IIoT ahora están dentro del radio de impacto
El impulso hacia las fábricas inteligentes ha eliminado los air gaps en la manufactura, donde muchos sistemas de control industrial (ICS) no estaban conectados a la red corporativa ni directamente a Internet. Entre el acceso remoto para mantenimiento, los sensores de Internet industrial de las cosas (IIoT) y los paneles de rendimiento basados en la nube, la línea entre la red de oficina y la planta puede haber desaparecido.
Ahora, un actor de amenazas no necesita entrar a tu planta con una memoria USB; solo necesita encontrar un punto débil en tu red corporativa. Una vez dentro, esos sistemas que antes estaban aislados quedan repentinamente al alcance, y como muchos de ellos no se diseñaron pensando en la seguridad moderna, suelen ser blancos fáciles.
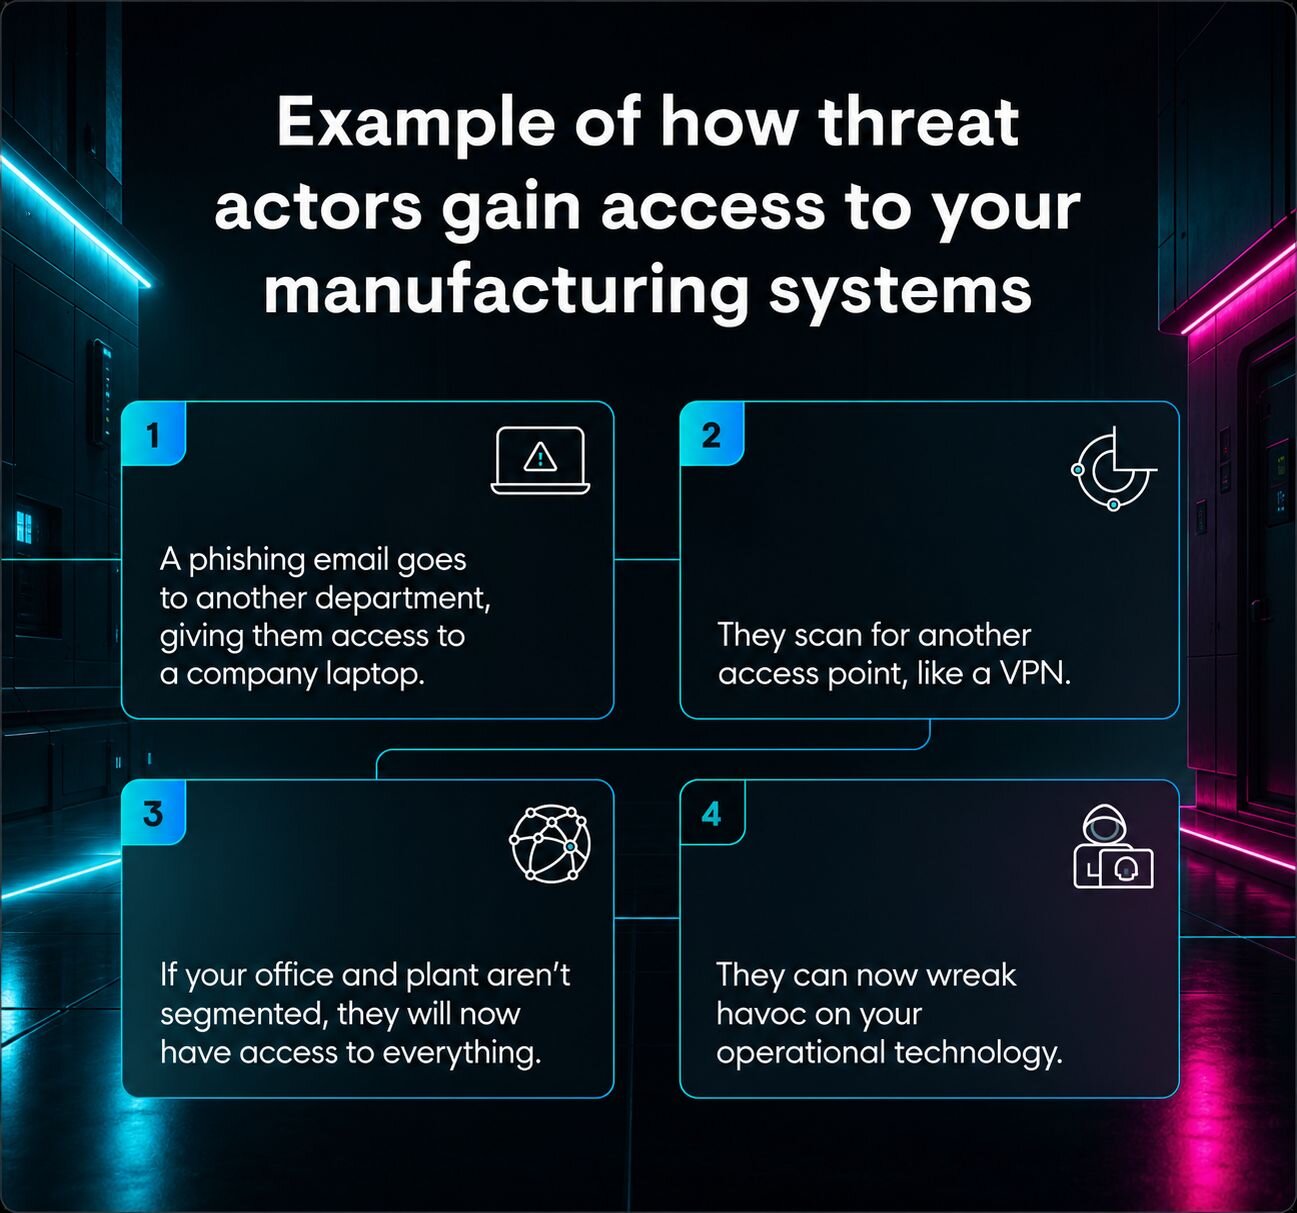
Este es un camino común que siguen los actores de amenazas para pasar de un simple correo a tus sistemas de control:
- El punto de entrada: Comienza con un correo de phishing exitoso enviado a alguien de otro departamento, digamos Ventas o Finanzas. Ahora, el atacante tiene un pie en la puerta en una laptop corporativa estándar.
- El puente: Usan esa laptop para escanear la red, buscando acceso directo o puentes, como un servidor de salto o el dispositivo VPN de un proveedor, para llegar a los sistemas de manufactura.
- El salto: Si no hay límites estrictos (o segmentación) entre la oficina y la planta, usan esas credenciales robadas para saltar al entorno OT. Piénsalo como una llave maestra: si la puerta entre la oficina de finanzas y el piso de la fábrica no está bien resguardada, un ladrón que roba una llave de oficina de pronto tiene acceso total a la maquinaria pesada.
- Control: Una vez dentro de la red OT, buscan MES, interfaces hombre-máquina (HMI) o controladores lógicos programables (PLC). Desde ahí, pueden cambiar valores de receta, detener bandas transportadoras o incluso desactivar sensores de seguridad.
Tendencia n.º 3: Zero Trust por fin llega al piso de la fábrica
La forma antigua de pensar era como un castillo: una vez que cruzabas el foso y pasabas la puerta principal, tenías el control de todo el lugar. Pero en una planta moderna, eso es un riesgo enorme. Zero Trust asume que cada conexión, ya sea una laptop, un proveedor o un sensor, podría ser un posible invasor hasta que se demuestre lo contrario.
Suena intenso, pero para la manufactura se trata de ser práctico. No buscas complicarle la vida a tu equipo; simplemente te aseguras de que una brecha en la sala de descanso no termine en una paralización de la línea de ensamblaje. Eso significa tener varios fosos y varias puertas para defender tu castillo.
“La arquitectura de confianza cero (Zero Trust) puede parecer mucho pedirle a una organización y a sus empleados,” dice Brian Milbier, Senior Director, Security and IT, Deputy CISO at Huntress. “Pero, de lo que realmente se trata es de garantizar que cada sistema, en cada nivel, esté protegido y que nadie pueda obtener acceso no autorizado.”
Aquí tienes algunas formas concretas en que las empresas están implementando Zero Trust en este momento:
- Acceso más estricto para proveedores: En lugar de darles a los fabricantes OT acceso amplio a los sistemas vía VPN, les das acceso solo a los sistemas específicos que necesitan reparar y solo durante el tiempo que necesitan para hacerlo.
- Segmentar el piso de planta: No pondrías tu impresora de oficina y tu máquina CNC de $5M en el mismo segmento. Crear muros digitales entre estas áreas evita que un problema pequeño se convierta en un desastre para toda la planta.
- Verificar cada vez: Usar autenticación multifactor (MFA) en cada inicio de sesión, como en las puertas de enlace VPN, especialmente para trabajadores remotos o personas que acceden a sistemas de control, es una forma simple de detener contraseñas robadas en seco.
- Verificar el estado del dispositivo: Antes de que un dispositivo pueda comunicarse con tu ICS, los controles de acceso a la red (NAC) o las puertas de enlace Zero Trust verifican si tiene los últimos parches de seguridad o si muestra señales de estar comprometido.
- Monitoreo continuo de la red: Busca comportamientos anómalos creando primero una línea base del tráfico de red y luego monitoreando cosas como conexiones de red inesperadas fuera de horario, picos de tráfico, etc.
Tendencia n.º 4: Los sistemas heredados siguen siendo el punto débil
Si bien los sistemas heredados son la columna vertebral de muchas plantas, también son un blanco enorme. Ya sea una vieja HMI que corre Windows 7 (o incluso XP) o un PLC que no ha recibido una actualización en una década, estos dispositivos suelen ser la forma más fácil para que un atacante acceda a tu operación.
El problema principal es que muchas veces no puedes aplicarles parches. A veces el fabricante original ya no existe, o una simple actualización de software podría dañar lo mismo que mantiene la máquina funcionando. Esto te deja con sistemas obsoletos que básicamente son puertas abiertas para cualquiera que sepa cómo tocarlas.
Los sistemas heredados son las vulnerabilidades de endpoint favoritas de los actores de amenazas por algunas razones simples:
- Son predecibles: El software viejo tiene vulnerabilidades bien conocidas que se han documentado durante años. Los atacantes no tienen que adivinar cómo entrar: solo lo buscan en Google.
- Son activos ocultos: Como estas máquinas son tan viejas, muchas veces no se llevan bien con las herramientas de seguridad modernas. Esto significa que un actor de amenazas podría estar merodeando en un sistema de ejecución durante semanas sin que nadie lo note.
- Contraseñas compartidas: Antes, contraseñas comunes como “password” o “1234” eran el estándar. Muchos de estos sistemas todavía usan esas credenciales fijas que se emplean en los dispositivos de toda la planta.
- Servicios abiertos innecesarios: Los PLC y HMI heredados a menudo tienen puertos de administración activos por defecto, del tipo “configúralo y olvídalo”. Dejar abiertos servicios inseguros como Telnet, HTTP sin cifrar o FTP permite a los actores de amenazas interceptar credenciales o moverse lateralmente entre máquinas sin enfrentar un solo obstáculo de seguridad.
Tendencia n.º 5: la nube y la IA crean superficies de ataque más grandes
Aunque son excelentes para optimizar las operaciones, cada nuevo panel en la nube o herramienta de administración remota también agrega otro endpoint por el que un atacante puede entrar a tu entorno. Cuando mueves tus datos y controles a la nube, básicamente estás cambiando una puerta cerrada en tu instalación por una puerta digital a la que están tocando las 24 horas, los 7 días de la semana.
Las mismas herramientas de IA que te ayudan a acelerar la línea también están ayudando a los actores de amenazas. Usan IA para escribir mejores correos de phishing y encontrar vulnerabilidades en tu red más rápido de lo que cualquier persona podría. La buena noticia es que esas mismas tecnologías, combinadas con un experto humano, pueden ayudar a mantenerte a salvo. Así es como lo hace Huntress:
- Eliminar el ruido: Nuestro SOC liderado por humanos y asistido por IA usa automatización para filtrar millones de eventos, eliminando al instante los falsos positivos que normalmente saturan de alertas a los equipos de TI.
- Detectar amenazas silenciosas: Aunque la IA es excelente para detectar grandes picos en los datos, nuestros analistas del SOC buscan las técnicas sutiles —como un punto de apoyo persistente— que las herramientas automatizadas suelen pasar por alto.
- Respuesta práctica: Cuando se encuentra una amenaza real, no solo te enviamos una notificación genérica. Recibes instrucciones claras, paso a paso, de una persona real sobre cómo solucionar el problema y volver al trabajo.
Tendencia n.º 6: la cadena de suministro y el acceso de terceros son eslabones débiles
Así como ningún hombre es una isla, ninguna planta lo es tampoco. Dependes de una cadena de proveedores, integradores de equipos y socios para mantener tus máquinas calibradas y tu software actualizado.
Para hacer su trabajo, estos terceros a menudo tienen acceso total a tu red a través de herramientas de administración remota o túneles VPN permanentes. El problema es que, aunque tu seguridad sea estricta, no siempre puedes responder por la de ellos. Así es como ocurren estos ataques a la cadena de suministro:
- El blanco fácil: Un atacante vulnera a un pequeño contratista de HVAC (como en la filtración de Target de 2014) o a un integrador de máquinas especializado que tiene una conexión remota a tu planta.
- La llave robada: Encuentran las credenciales guardadas o el enlace VPN “siempre activo” que el socio usa para monitorear tu equipo.
- La entrada silenciosa: El atacante inicia sesión en tu red. Para tu sistema, parece una revisión de mantenimiento rutinaria de un amigo de confianza.
- El payload: Una vez dentro, usan ese acceso de alto nivel para desplegar ransomware en tus servidores o manipular directamente los sistemas de control que el socio fue contratado para gestionar.
Por eso la seguridad práctica implica vigilar de cerca quién entra y quién sale. No tienes que dejar de trabajar con socios; solo necesitas asegurarte de que su acceso esté limitado exactamente a lo que necesitan, exactamente cuando lo necesitan.
Tendencia n.º 7: los controles y la gobernanza generan una creciente presión regulatoria
Entre los programas y directivas gubernamentales como CMMC 2.0 y NIS2, y los grandes clientes que exigen pruebas de seguridad antes de firmar un contrato, la presión está aumentando.
La gobernanza se trata de asegurar que los programas de ciberseguridad sean adecuados para su propósito, estén bien gestionados y cumplan con la normativa, para que si un actor de amenazas sí encuentra una forma de entrar, tengas un plan práctico para detenerlo. Los reguladores y socios quieren ver que no estás simplemente adivinando: quieren ver que tienes control sobre quién tiene acceso a tus sistemas, aplicaciones y datos, y qué está funcionando en tu planta.
Para cumplir con la normativa y conservar tus contratos, probablemente necesites demostrar:
- Políticas, procedimientos y responsabilidades documentadas: Una documentación clara debe mostrar cómo se gobierna y opera la ciberseguridad, y quién está a cargo de las tareas de seguridad, para que nada se escape durante una crisis.
- Inventarios de activos: No puedes proteger lo que no sabes que tienes. Necesitas una lista actualizada de cada laptop, PLC y sensor de IIoT en tu red.
- Revisiones de acceso: Revisar con regularidad quién tiene las “llaves” de tus sistemas, y sacar a exempleados o proveedores que ya no necesitan acceso.
- Planes de respuesta a incidentes: Un manual escrito y probado que le dice a todos exactamente qué hacer (y a quién llamar) en el momento en que una máquina empieza a comportarse de forma extraña.
Lo que estas tendencias realmente significan para los fabricantes
La ciberseguridad en la manufactura afecta directamente tu capacidad de trabajar. Una falla del sistema a menudo provoca una interrupción de la producción que afecta tus ingresos, tu reputación y tus fechas de entrega. Ver la seguridad como continuidad de la producción te ayuda a entenderla como una parte necesaria de mantener todo funcionando.
La seguridad también cumple un papel enorme aquí. Una vulneración en la planta de producción puede tener consecuencias físicas para tu equipo y tu personal. Implementar estas tendencias de ciberseguridad en manufactura crea una red de seguridad práctica para que tus máquinas —y el equipo que las opera— estén fuera de peligro.
Haz que la seguridad sea una parte normal de tus operaciones con Huntress
Mantenerte al tanto de estos cambios en las tendencias de ciberseguridad en manufactura te ayuda a hacer más que solo marcar una casilla de cumplimiento. Estás construyendo un negocio lo bastante resiliente para manejar un mal día sin que se convierta en el fin del negocio.
Huntress busca llevar este nivel de protección a empresas de todos los tamaños para que puedas mantener la línea en marcha. Las amenazas pueden parecer abrumadoras, pero con nuestro profundo conocimiento de cómo piensan los actores de amenazas, sabemos qué buscar.
Huntress te da Detección y respuesta para endpoints administrada (Managed EDR) completa, para que cuentes con soporte 24/7 de expertos en seguridad listos para responder a las amenazas.
Preguntas frecuentes
¿Por qué los actores de amenazas están tan enfocados en la manufactura ahora?
Los actores de amenazas atacan la manufactura porque saben que los fabricantes tienen muy poca tolerancia al tiempo de inactividad. Como una línea de ensamblaje detenida cuesta tanto cada hora, los actores de amenazas tienen más poder de negociación para exigir un pago rápido. También aprovechan el hecho de que muchas plantas están conectando por primera vez maquinaria antigua y sin protección a internet.
¿En qué se diferencia el ransomware en la manufactura de otras industrias?
En la manufactura, el ransomware se trata de interrupción física. Los atacantes ahora usan la doble extorsión, donde tanto roban tus diseños propietarios como paralizan tu tecnología operativa (OT). Esto pone en riesgo tu propiedad intelectual y tu producción física al mismo tiempo.
¿Cómo deberían priorizar los fabricantes más pequeños sus inversiones en ciberseguridad?
Los fabricantes más pequeños pueden invertir en ciberseguridad reduciendo el acceso solo a los sistemas críticos, implementando MFA siempre que sea posible, y asegurándose de tener un inventario claro de activos para llevar un control de lo que tienen.
¿Es realista prevenir todos los incidentes cibernéticos en la manufactura?
Lamentablemente, no es realista en ninguna industria prevenir el 100 % de los incidentes cibernéticos, y mucho menos en la manufactura. El enfoque debe estar en la detección, identificación y contención rápida de amenazas.